Technische Analyse von 20 Angriffsvektoren auf KI-Agenten und LLMs: Prompt Injection, Lethal Trifecta (Private Data, Untrusted Ingestion, External Output), RAG-Vergiftung, MCP-Server und NIS2-Konformität.
Beiträge in der Kategorie security
Dieser Block führt Besucher von der Kategorie-Seite gezielt zu Leistungsseiten und Inhalten mit derselben Suchintention.
Audit, Hardening und weniger Sicherheitsrisiko.
Bereinigung nach einem Hack, Lücke geschlossen.
Kostenloser Check der öffentlichen Fassung, Ergebnis sofort.
Geprüfte Updates mit Bericht.
Stabilität, Updates und Support nach dem Launch.
NIS2- und DORA-Scoping, Lieferantenregister, Incident-Runbook.
Core Web Vitals, Caching und schnellere Auslieferung.

Technische Hinweise zur Absicherung von wp-login.php: Admin-Benutzer, Zwei-Faktor-Authentifizierung, Login-URL, Cloudflare Turnstile und Fail2Ban.

Passkeys, schreibgeschützte Runtime, Cloudflare-WAF gegen Wordfence, CSP-Nonces, Composer und Logs. Hardening ist Betrieb, keine Plugin-Liste.

Technische Einordnung zu WordPress-Sicherheitshärtung 2026 - Serverkonfiguration, Passkeys-Authentifizierung, WAF-Setup, CSP-Header, Datenbankschutz, Headless-Sicherheit und eine 25-Punkte-Audit-Checkliste.
Passwörter sind tot. Zero-Trust ist der neue Standard. Dieser Leitfaden definiert die Sicherheitsarchitektur für große WordPress-Seiten in 2026.
Technische Analyse von 20 Angriffsvektoren auf KI-Agenten und LLMs: Prompt Injection, Lethal Trifecta (Private Data, Untrusted Ingestion, External Output), RAG-Vergiftung, MCP-Server und NIS2-Konformität.
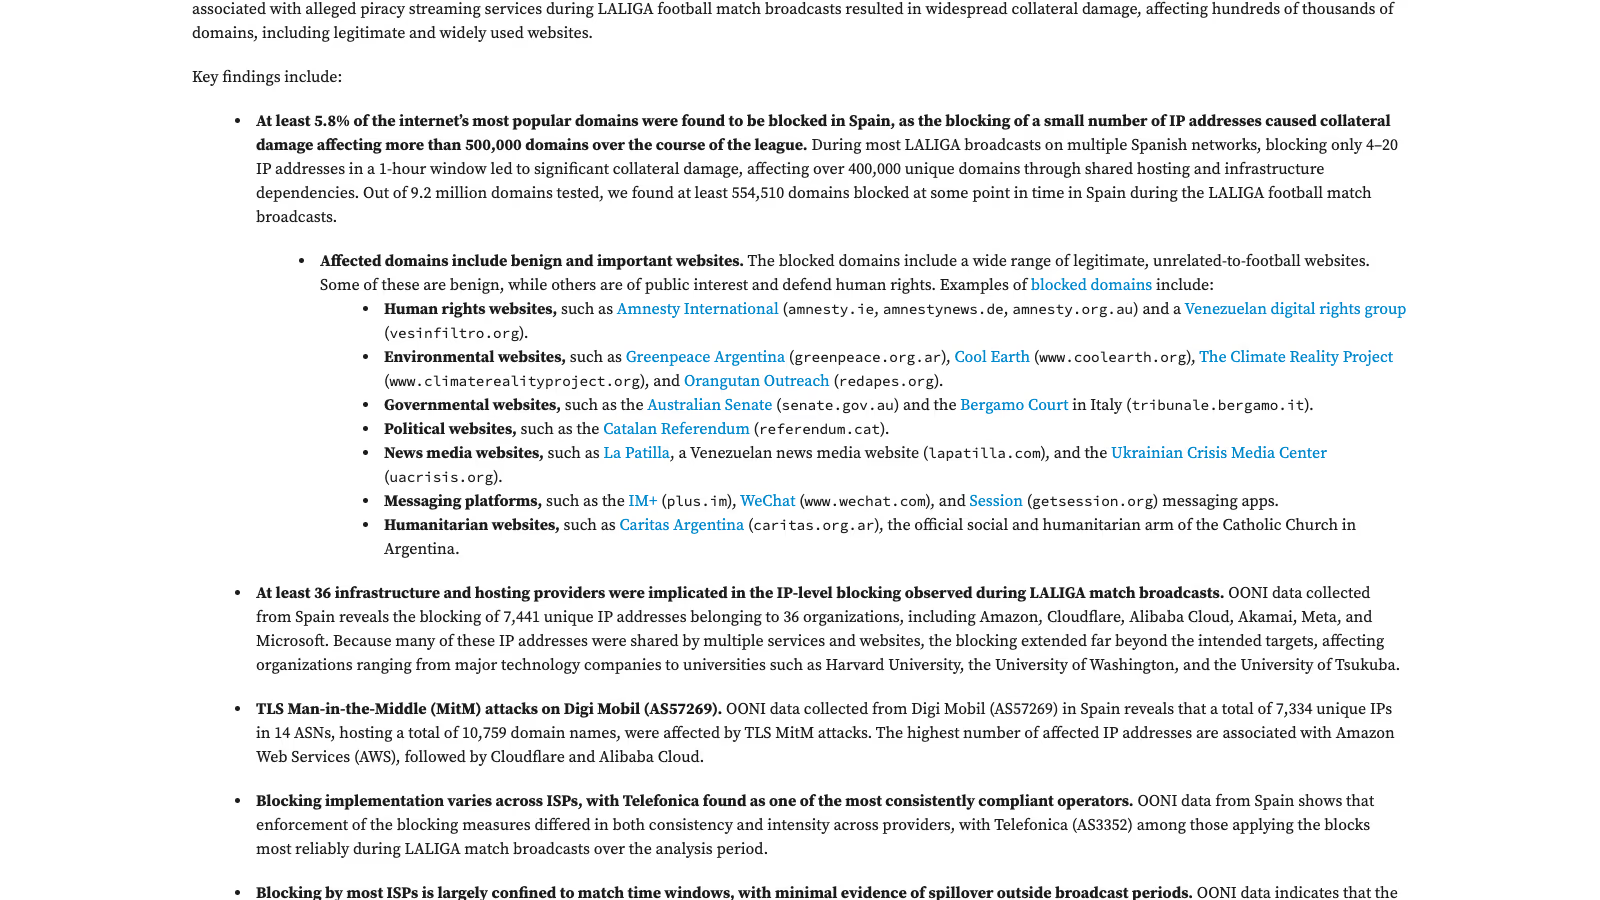
Während LaLiga-Spielen sperren spanische Provider IP-Adressen, die sich Hunderttausende Websites teilen. Wie ein Shop aus Deutschland, Österreich oder der Schweiz mit Kunden in Spanien das erkennt, aus spanischen Netzen misst und entscheidet, was zu ändern ist.
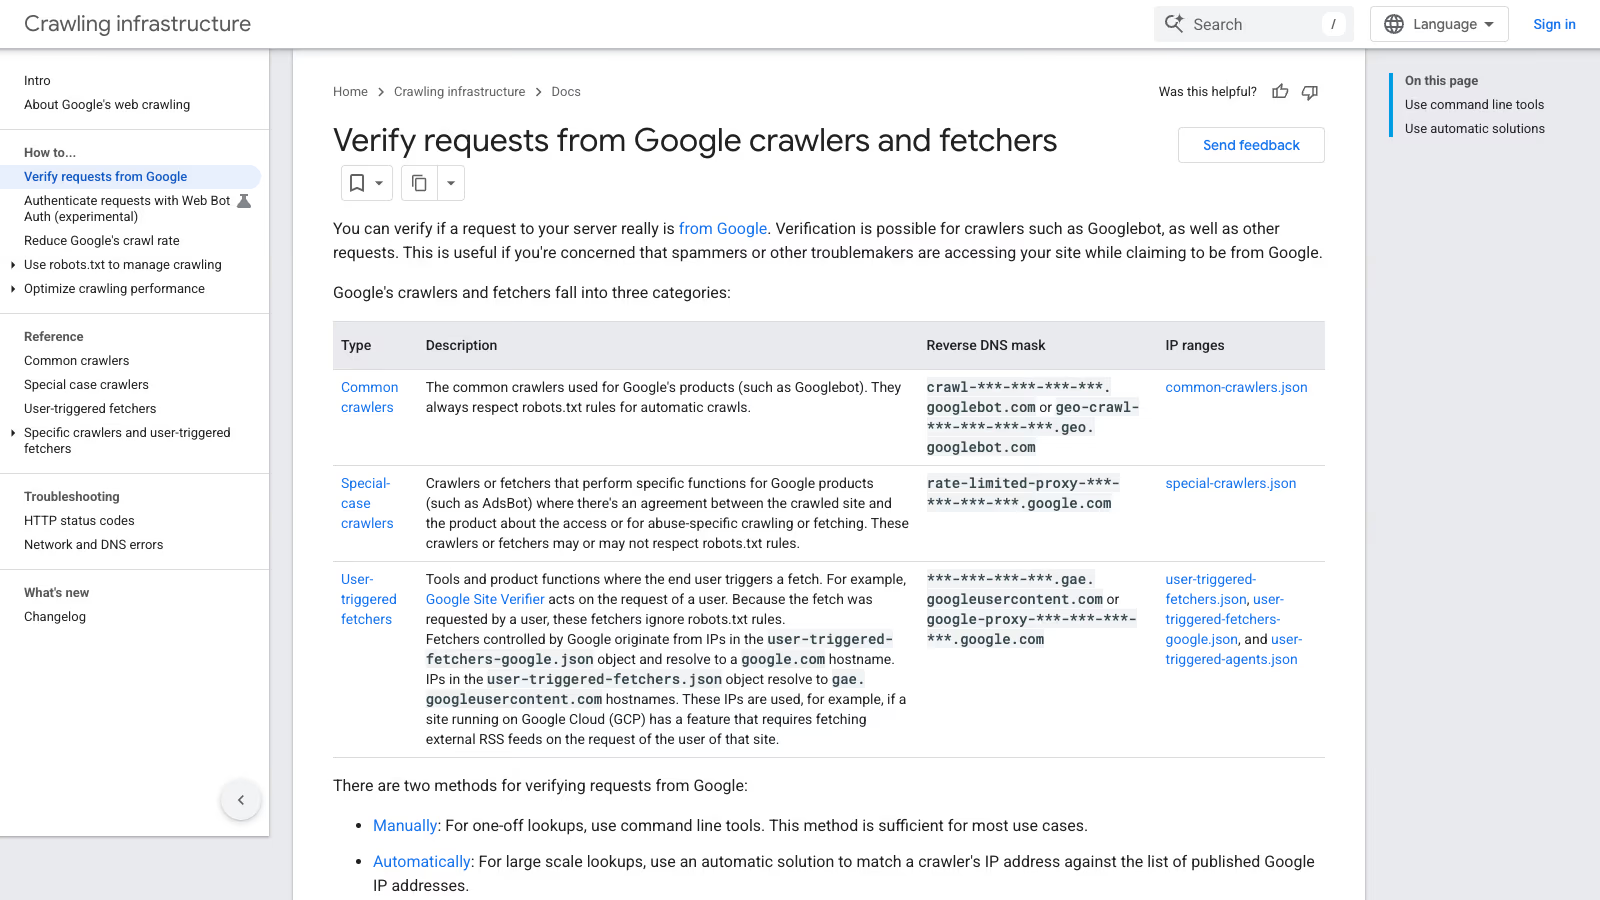
Ein User-Agent mit dem Wort Googlebot beweist nichts. So prüfen Sie eine Anfrage gegen die IP-Listen von Google oder per Reverse- und Forward-DNS und sperren Fälschungen in nginx, Apache, .htaccess und Cloudflare, ohne den echten Crawler zu treffen.
Ein Besucher klickt auf Ablehnen, und im Network-Tab stehen weiter Anfragen an Google, YouTube, Schriftarten und den Chat. Wie Sie das in den Entwicklertools prüfen, was bei Shopify, WooCommerce und eigenen Websites typischerweise durchrutscht, was der erweiterte Einwilligungsmodus von Google trotzdem sendet und wie Sie jede Anfrage absichern.
Nach dem Diebstahl der UpdraftCentral-Schlüssel und dem manipulierten Rank-Math-PRO-Download im Oktober 2026: wie Sie Verwaltungs-Dashboards, Shop-Apps, Anwendungspasswörter, Cloudflare-Tokens und Deploy-Keys erfassen, widerrufen und erneuern.
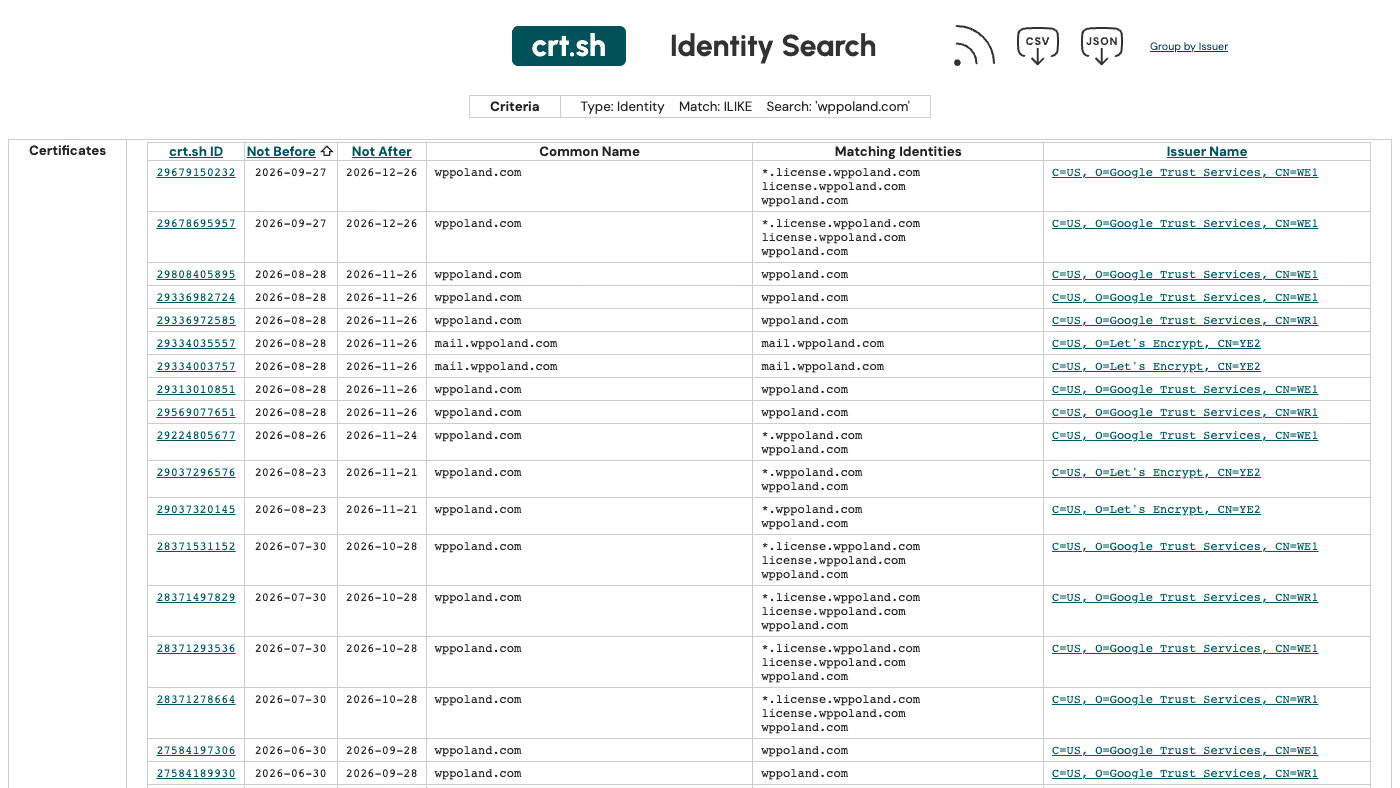
Eine Domain, die sich um einen Buchstaben von Ihrer unterscheidet, eine Kopie Ihres Shops oder E-Mails in Ihrem Namen. So klären Sie mit RDAP, DNS und Zertifikatslogs, was vorliegt, sichern Ihre eigene Domain mit DMARC ab, warnen Kunden, melden die Seite und sichern die Domain bei der DENIC per DISPUTE-Eintrag.
Ein Käufer oder Interessent landet auf einer Cloudflare-Sperrseite und geht. So ermitteln Sie Ray ID und Fehlercode, finden das Ereignis in Security Events, erkennen die auslösende Regel (WAF, Rate Limiting, Bot Fight Mode, Under Attack Mode, Ländersperre) und beheben sie, ohne die ganze Website zu öffnen.
PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 vom 21. Oktober 2026 schließen zwei kritische Lücken in PHP selbst (CVE-2026-109618, CVE-2026-109619). Wie Sie die PHP-Version in WordPress prüfen, was zu tun ist, wenn der Hoster den Server noch nicht aktualisiert hat, und welche Passwörter Sie nach dem Update ändern sollten.

Dieselben OSINT-Prüfungen, die vorsichtige Käufer, Zahlungsanbieter und Google Merchant Center bei einem neuen Shop durchführen, als Checkliste für ehrliche Shopbetreiber in Deutschland, Österreich und der Schweiz: Impressum, Handelsregister, USt-IdNr, Empfängerüberprüfung, Domainhistorie, Fotos, Bewertungen und das Melden von Klonen.
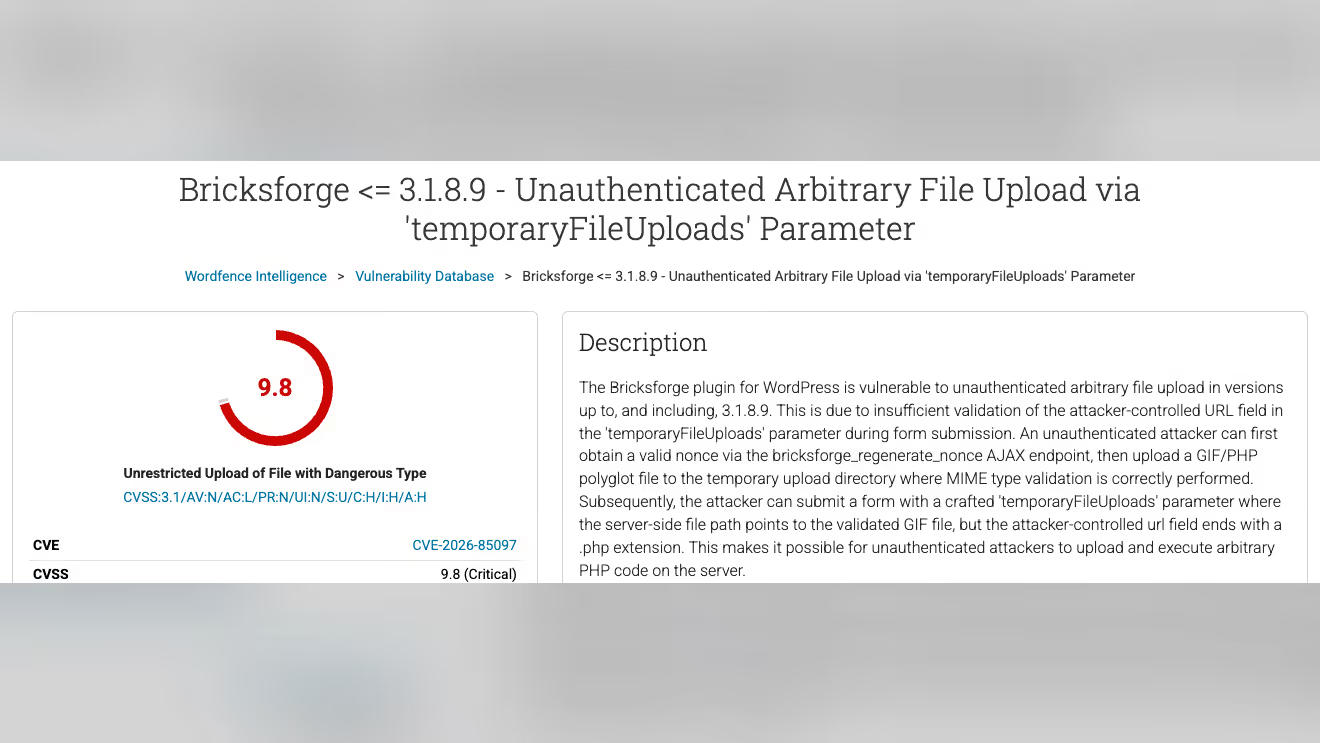
Bricksforge bis 3.1.8.9 erlaubt ohne Anmeldung das Hochladen und Ausführen von PHP über Pro Forms. Patchstack sieht Angriffe seit dem 7. Oktober 2026. So prüfen Sie die Version, aktualisieren und suchen auf dem Server nach Spuren.
wp_kses() wird im Trunk auf die HTML API umgestellt. Was sich für Plugin- und Theme-Code ändert, wie Sie echte Inhalte auf einem Trunk-Build vergleichen und wofür der Legacy-Filter da ist.
In 90 Tagen erhielt das WordPress-Sicherheitsprogramm 2004 Meldungen und zahlte über 90.000 Dollar an Prämien aus. Mary Hubbard bittet mehr als 30 Unternehmen um Mitfinanzierung. Was das für Website-Betreiber bedeutet.
Ein detaillierter Blick auf die kommende WordPress 7.2 Veröffentlichung am 8. Dezember 2026 mit Matt Mullenweg als Release Lead, administrativen Sudo-Modus, einer nativen Secrets API und interaktiver Zusammenarbeit im Editor.
WP Rocket 3.23.2.1 und älter fatal unter WordPress 7.1: TypeError in Cloudflare.php Zeile 562. GitHub-Meldung 6. Juli, Sites down am 19. August, Fix 3.23.2.2 am 20. August. Zuerst das Plugin aktualisieren.
CVE-2026-65640 braucht Author plus Imagick plus Ghostscript. Datei-Scanner sehen Remote-JSON nicht. Vibe-codierte Plugins umgehen Review. Härtung ist policy.xml, nicht noch ein Security-Plugin.
Polens NIS2 Umsetzung gilt seit dem 3. April 2026. Ihre Definition des verwalteten Dienstes umfasst die Fernadministration und beschreibt damit jeden, der fremde WordPress Installationen betreut. Was im Gesetzestext steht und was nicht.
Wir haben das WordPress.org-Verzeichnis vermessen. 35.696 von 69.286 Plugins haben seit zwei Jahren kein Update erhalten. Rund 2.100 davon laufen weiterhin auf je tausend Websites oder mehr.
WordPress.org hält jedes Plugin-Release bis zu sechs Stunden zurück. Patchstack misst die mediane Zeit bis zur Masseausnutzung mit fünf Stunden. Ob ein Sicherheitspatch ausgenommen ist, steht nirgends.
Die Welle des japanischen Keyword-Hacks vom Juli 2026 rendert nur für den Googlebot, weshalb Wordfence, Sucuri und MalCare eine saubere Website melden. Wie Sie das Cloaking mit einem einzigen Befehl nachweisen und in der richtigen Reihenfolge bereinigen.
Ein anonymisierter Rescue-Fall: eine B2B-Dienstleistungsseite kam mit 38 aktiven Plugins, TTFB bei 1,47 s und drei KI-generierten Custom-Plugins an. Wie wir den Stack auf 21 Plugins reduzierten und den medianen TTFB unter 0,7 s brachten, ohne neu zu bauen.
Ein Leitfaden zur Überprüfung von KI-generiertem WordPress-Code. Erkennen Sie 5 häufige Sicherheitslücken in PHP.
WordPress.org hat die verpflichtende Update-Sperre von 24 Stunden auf sechs verkürzt, und sie soll ganz entfallen, sobald die KI-Prüfung Gandalf nichts beanstandet. Was das für Agenturen mit B2B-Websites bedeutet.
Ein echtes Audit einer KMU-WordPress-Site: Elementor festgenagelt auf 3.11.1 unterhalb der Fixes für fünf im NVD gelistete CVEs und Contact Form 7 auf 5.8, anfällig für CVE-2023-6449 (beliebiger Datei-Upload). Muster veralteter Plugins, CVE-Triage, Staging-Updates und WAF-Grenzen.
In einer einzigen Woche im Juni 2026 kamen der Awesome-Motive-CDN-Einbruch, die Kompromittierung der ShapedPlugin-Build-Pipeline und eine 13 Jahre laufende Backdoor-Kampagne ans Licht. Der gemeinsame Nenner: der offizielle Update-Kanal war der Angriffsvektor. Was Shop-Betreiber wirklich ändern sollten.
WordPress 7.0 hat einen Connectors-Bildschirm eingeführt, der Zugangsdaten von KI-Anbietern speichert, und einige Hoster haben KI-Plugins automatisch installiert. Hier sind das Bedrohungsmodell und eine Checkliste zur Absicherung.
Austin Ginder hat in 30 Tagen vier Backdoors in WordPress.org-Plugins offengelegt, dazu kommt ein Autor, der fünf Jahre lang einen verdeckten Update-Server betrieb. Was das für NIS2- und DORA-Abhängigkeitskarten bedeutet.

Der CRA erfasst Produkte mit digitalen Elementen. NIS2 erfasst Einrichtungen. DORA erfasst Finanzunternehmen. Headless WordPress trifft den CRA auf der Produktseite und NIS2 oder DORA auf der Kundenseite; für Finanzunternehmen gilt DORA anstelle von NIS2. Ich skizziere, wie das gemeinsame Nachweispaket 2026 aussieht.
Artikel 23 der Richtlinie 2022/2555 setzt drei Meldefristen: Frühwarnung innerhalb 24 Stunden, vollständige Meldung innerhalb 72 Stunden, Abschlussbericht innerhalb eines Monats. Was die WordPress-Agentur in jedem Fenster liefern muss.

Einunddreissig Plugins wurden geschlossen, nachdem ein Flippa-Käufer im ersten SVN Commit eine Backdoor platziert hatte. So prüfen Sie Plugin-Eigentümerschaften, erkennen Kompromittierungen und härten Ihre Sites gegen Supply Chain Attacks.
Technische Einordnung zu WordPress-Sicherheitshärtung 2026 - Serverkonfiguration, Passkeys-Authentifizierung, WAF-Setup, CSP-Header, Datenbankschutz, Headless-Sicherheit und eine 25-Punkte-Audit-Checkliste.

Schützen Sie Ihre Geschäftsdaten durch die Wahl von Open Source CMS gegenüber geschlossenen SaaS-Plattformen im Zeitalter der KI. Erfahren Sie mehr über Dateneigentum, DSGVO-Konformität und die Risiken von Vendor Lock-in.
Passkeys, schreibgeschützte Runtime, Cloudflare-WAF gegen Wordfence, CSP-Nonces, Composer und Logs. Hardening ist Betrieb, keine Plugin-Liste.

Passwörter sind tot. Zero-Trust ist die neue Norm. Dieser 2000+ Wörter Leitfaden definiert die Sicherheitsarchitektur 2026 für große WordPress-Sites.
Passwörter sind tot. Zero-Trust ist der neue Standard. Dieser Leitfaden definiert die Sicherheitsarchitektur für große WordPress-Seiten in 2026.
Technische Hinweise zur Absicherung von wp-login.php: Admin-Benutzer, Zwei-Faktor-Authentifizierung, Login-URL, Cloudflare Turnstile und Fail2Ban.

Wurde Ihr WordPress gehackt? Keine Panik. Sehen Sie hier den kompletten Schritt-für-Schritt-Prozess zur Entfernung von Viren, Backdoors und Malware. SSH, WP-CLI und SQL Methoden.
Wurde Ihr WordPress gehackt? Keine Panik. Schritt-für-Schritt-Anleitung zur vollständigen Entfernung von Viren, Backdoors und Malware per SSH, WP-CLI und SQL.
Update hat die Seite zerschossen? Schritt-für-Schritt-Anleitung, wie Sie WordPress Core, Plugins und Datenbanken sicher auf eine frühere Version zurücksetzen.

Umfassender WordPress-Admin-Guide. Lerne, wie du die Seite ohne Plugins sicherst, Google Search Console konfigurierst und das Laden beschleunigst.

Vergleichen Sie die besten WordPress-Plugins 2026 für Sicherheit, SEO, Cache, Backups und Bildoptimierung mit praktischen Ratschlagen, was Sie installieren und was Sie vermeiden sollten.

Jenseits der 5-Minuten-Installation. Erfahren Sie, wie Sie WordPress für Sicherheit, Debugging und Performance mit wp-config.php Konstanten konfigurieren.

Die vollständige Checkliste nach der WordPress-Installation. 50 Schritte zu Sicherheit, Performance, SEO und Backups. Eine professionelle Konfiguration ab dem ersten Tag.
Hören Sie auf, jedem Benutzer "Administrator"-Zugriff zu geben. Meistern Sie WordPress Rollen & Berechtigungen, um sichere Multi-User-Plattformen zu bauen.
Vollständiges White-Labeling Ihres WordPress-Login-Bildschirms. Logo ändern, CSS anpassen, Zwei-Faktor-Authentifizierung implementieren und Login-Seite absichern.
WordPress zeigt standardmäßig seine Version und lädt Hacker ein. Lernen Sie, wie man den Generator-Tag entfernt und Security Header (HSTS, CSP) implementiert.
Das berühmte TimThumb-Skript ist ein Relikt und ein Sicherheitsrisiko. Lernen Sie, wie Sie Bilder mit add_image_size() und nativen WP-Funktionen richtig skalieren.