Kurze Antwort: Eine MCP-Integration mit WordPress ist genau so sicher wie das Konto, mit dem sie läuft. Das Protokoll MCP selbst schützt nichts, und seine Spezifikation sagt das offen. Den Schutz übernimmt WordPress: Der offizielle MCP Adapter prüft Berechtigungen zweimal, und Abilities sind standardmäßig verborgen. Gefährlich wird es, wenn der Agent das Anwendungspasswort eines Administrators bekommt, schreibende Abilities ohne menschliche Freigabe nutzt oder über ein MCP-Plugin eines Drittanbieters läuft, das Berechtigungen nicht prüft. Für alle drei Fälle gibt es bereits CVE-Nummern.
Dieser Beitrag richtet sich an Betreiber eines Shops oder einer Website in Deutschland, Österreich oder der Schweiz, die Claude, ChatGPT oder Cursor mit WordPress verbinden wollen und vorher wissen möchten, was schiefgehen kann. Allgemeine Angriffswege auf KI-Agenten habe ich in der Übersicht über 20 Angriffsvektoren nach OWASP beschrieben, OAuth und Tokens im Leitfaden zu MCP-Authentifizierungsmustern. Hier geht es um das, was der offizielle Stack aus WordPress und WooCommerce im November 2026 konkret tut, und darum, wie Sie darauf einen Zugang bauen, vor dem Sie keine Angst haben müssen.
Was macht MCP in WordPress und wer prüft die Berechtigungen?
MCP prüft keine Berechtigungen, das erledigt WordPress. Das Model Context Protocol ist ein Standard, über den eine Anwendung mit KI-Modell (der Host, etwa Claude Desktop oder Cursor) Werkzeuge aufruft, die ein Server bereitstellt. In WordPress ist dieser Server der MCP Adapter. Er macht aus den Abilities der Abilities API Werkzeuge, die ein MCP-Client aufrufen kann.
Die MCP-Spezifikation räumt selbst ein, dass das Protokoll Sicherheitsprinzipien nicht auf Protokollebene durchsetzen kann und dass Werkzeuge in der Praxis die Ausführung beliebigen Codes bedeuten (MCP-Spezifikation 2026-07-28). Dasselbe Dokument verlangt, dass der Host vor jedem Werkzeugaufruf die ausdrückliche Zustimmung des Nutzers einholt. Beschreibungen des Werkzeugverhaltens, etwa Annotationen, gelten dort als nicht vertrauenswürdig, solange sie nicht von einem vertrauenswürdigen Server stammen. Markiert ein Server ein Werkzeug als “nur lesend”, bekommt der Client einen Hinweis, aber keine Sperre.
Auch die Authentifizierung ist keine Pflicht. Das Kapitel zur Autorisierung beginnt mit dem Satz, dass Autorisierung für MCP-Implementierungen optional ist (MCP, Autorisierung). Für den HTTP-Transport empfiehlt die Spezifikation, sich daran zu halten. Bei STDIO sollen die Zugangsdaten aus der Umgebung kommen. Die eigentliche Schranke ist in WordPress deshalb das Rollen- und Rechtesystem, das Sie seit Jahren kennen.
Wie prüft der MCP Adapter die Berechtigungen?
Der MCP Adapter prüft an zwei Stellen: am Transport für den ganzen Server und im permission_callback jeder Ability. Der offizielle Adapter liegt in Version 0.7.1 vom 16. Oktober 2026 vor und ist seit 0.7.0 als Plugin im Verzeichnis von WordPress.org verfügbar. Seine Dokumentation nennt die beiden Ebenen ausdrücklich: die Transportberechtigung als Türsteher für den gesamten Server und die Ability-Berechtigung für den Zugriff auf ein einzelnes Werkzeug (MCP Adapter, Transport Permissions).
Der Standardserver sieht in der Praxis so aus:
| Element | Was es tut | Wo Sie es ändern |
|---|---|---|
| Endpunkt | /wp-json/mcp/mcp-adapter-default-server | der Filter mcp_adapter_create_default_server schaltet den Standardserver ab |
| Erforderliches Recht | angemeldeter Benutzer mit dem Recht read | Rechte-Filter je Meta-Werkzeug, z. B. mcp_adapter_execute_ability_capability |
| Werkzeuge | drei Meta-Werkzeuge: Abilities finden, Ability beschreiben, Ability ausführen | Sichtbarkeit über meta.public oder meta.mcp.public |
| Ausführung | prüft Benutzer, MCP-Freigabe, Existenz der Ability und danach ihren permission_callback | Callback bei der Registrierung der Ability |
| HTTP-Sitzungen | bis zu 32 Sitzungen pro Benutzer, Ablauf nach 24 Stunden Inaktivität | Filter des Adapters |
Für die Sicherheit zählen zwei Zeilen. Erstens sind Abilities standardmäßig privat: Der Agent sieht nichts, was Sie nicht bewusst als öffentlich markieren. Zweitens liegt die Einstiegshürde beim Recht read, und das hat schon ein Abonnent. Erlaubt ein Shop die Registrierung von Kunden, genügt also eine Anmeldung, um den Server zu erreichen. Danach schützt nur noch der permission_callback jeder Ability. Heben Sie die Hürde deshalb per Filter an, statt darauf zu setzen, dass jede Ability jedes Plugins fehlerfrei geschrieben ist.
Die Abilities API, auf der der Adapter aufsetzt, gehört zum WordPress-Kern (seit 6.9, und WooCommerce verlangt inzwischen WordPress 7.0). Das Feld permission_callback ist dort optional (Abilities API). Fehlt der Callback, prüft die Ability selbst keine Rechte.
Was stellt WooCommerce MCP nach dem Update 11.3 bereit?
WooCommerce stellt per MCP Lese-, Schreib- und Löschzugriffe auf Produkte und Bestellungen bereit, und das als Developer Preview. Die Dokumentation warnt, dass künftige Versionen Änderungen bringen können, die bestehende Integrationen brechen, und dass vor dem Einsatz im Live-Shop gründlich getestet werden muss (Dokumentation WooCommerce MCP).
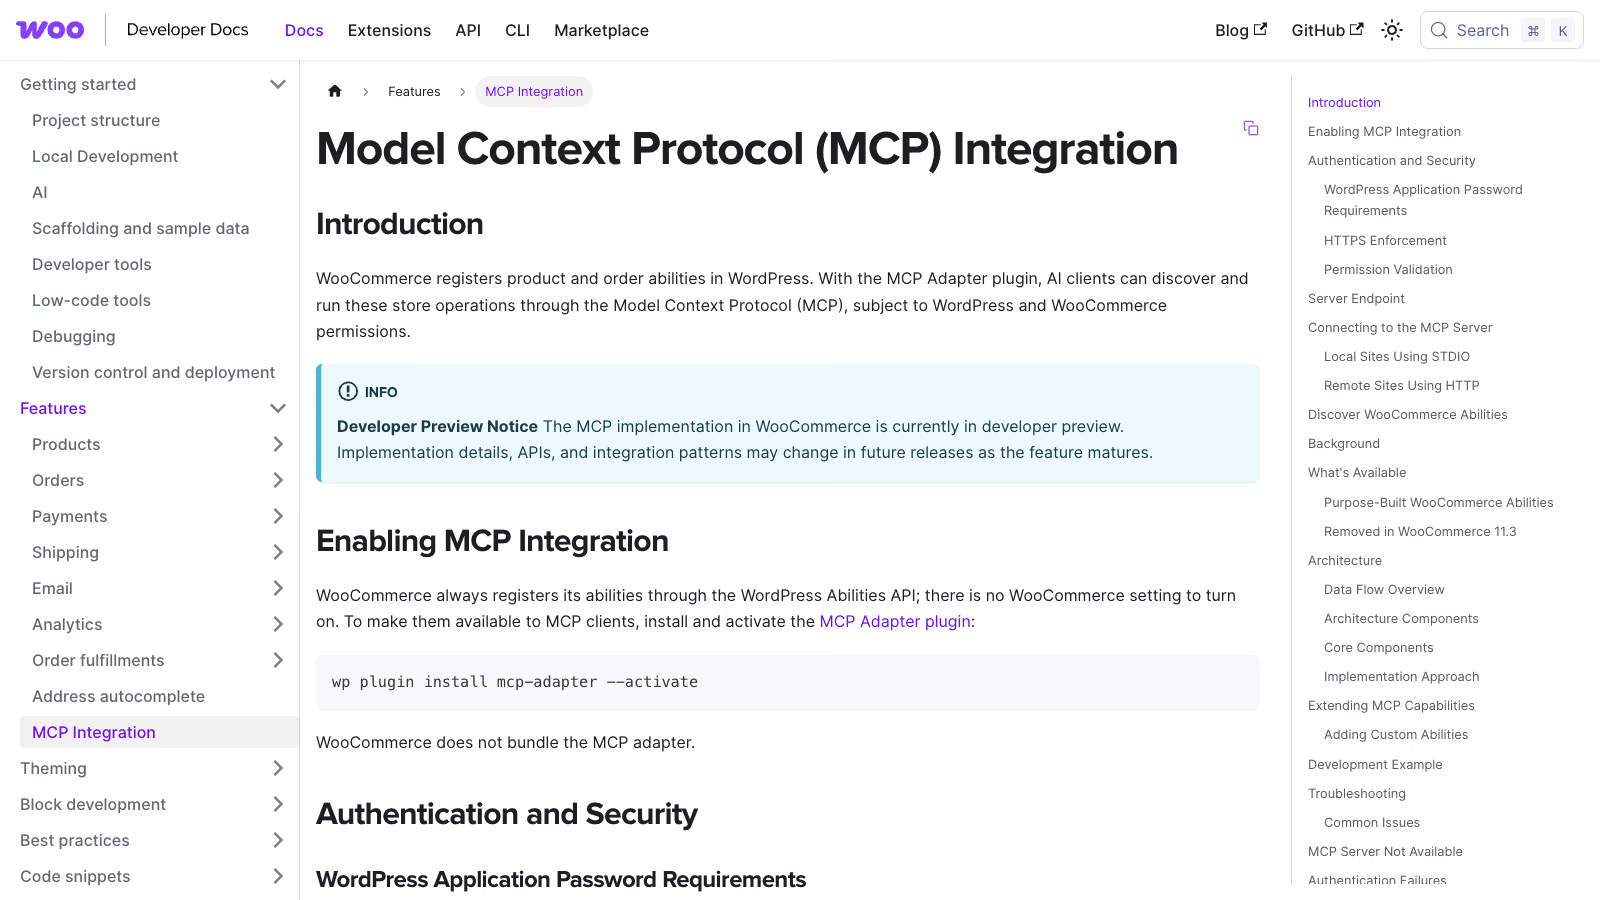 Dokumentation zu WooCommerce MCP, Stand 18. November 2026. Quelle: developer.woocommerce.com.
Per MCP verfügbar sind diese WooCommerce-Abilities:
- Produkte: suchen, anlegen, bearbeiten und löschen,
- Bestellungen: suchen, Notizen lesen, Status ändern und Notizen hinzufügen.
Schreiben und Löschen sind also von Anfang an dabei. Dieselbe Dokumentation weist darauf hin, dass Operationen auf Bestellungen und Kunden personenbezogene Daten offenlegen können: Namen, E-Mail-Adressen, Postanschriften und Zahlungsdaten.
Version 11.3 vom 21. Oktober 2026 hat die Verbindung grundlegend geändert (WooCommerce 11.3 und MCP):
- der alte Endpunkt
/wp-json/woocommerce/mcpist entfernt und antwortet mit HTTP 410, - die Anmeldung per WooCommerce-REST-API-Schlüssel (Header
X-MCP-API-Key) ist entfernt, - der Filter, der Verbindungen ohne HTTPS erlaubte, ist entfernt,
- die WooCommerce-Abilities sind standardmäßig aktiv, für die Verbindung braucht es aber das Plugin MCP Adapter.
Eine Agenten-Konfiguration von vor Oktober, die mit einem REST-Schlüssel gearbeitet hat, funktioniert damit nicht mehr. Reparieren Sie sie nicht mit einem Schlüssel mit noch weiteren Rechten. Die Dokumentation schreibt vor, sich mit dem WordPress-Benutzernamen und einem Anwendungspasswort über HTTPS zu verbinden, und untersagt ausdrücklich das Kontopasswort und den REST-API-Schlüssel.
Der Standardserver verlangt einen angemeldeten Benutzer mit dem Recht read, und jede WooCommerce-Ability hat zusätzlich einen eigenen Berechtigungs-Callback. WooCommerce empfiehlt außerdem einen eigenen WordPress-Benutzer, der nur die Rechte hat, die der MCP-Client braucht. Die Konfigurationsdatei des Clients enthält das Anwendungspasswort im Klartext und gehört deshalb nicht in die Versionsverwaltung. Bei einer lokalen Verbindung über STDIO läuft die Authentifizierung über WP-CLI mit dem Parameter --user, also wieder über einen bestimmten Benutzer und seine Rolle.
Welche Sicherheitslücken hatten MCP-Plugins für WordPress?
Den offiziellen Stack betraf bisher eine Lücke mit hoher Einstufung: GHSA-7x77-5r4r-q4rf, veröffentlicht am 23. Oktober 2026. Der MCP Adapter vor Version 0.5.0 behandelte einen Fehler, den der Berechtigungs-Callback des Transports zurückgab, so, als sei er keine Ablehnung. Die Folge: Jeder angemeldete Benutzer, auch ein Abonnent, konnte MCP-Server erreichen, die nur für Administratoren gedacht waren. Die Korrektur steckt in 0.5.0. Binden Sie den Adapter als Composer-Bibliothek in einer älteren Version ein, prüfen Sie das als Erstes.
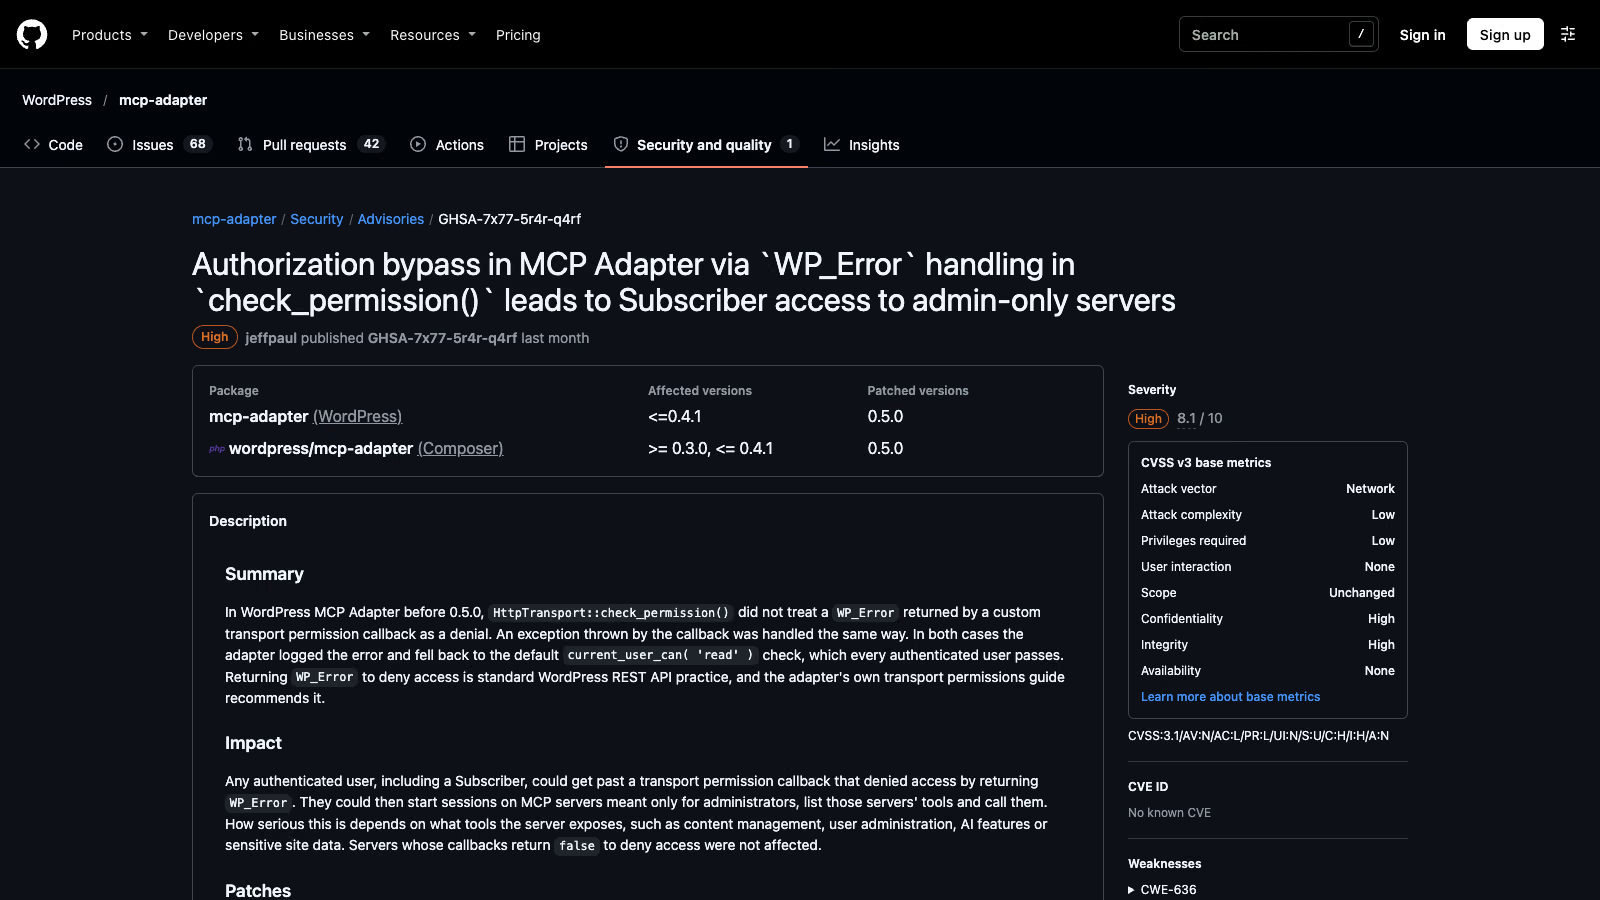 Sicherheitshinweis zum MCP Adapter vom 23. Oktober 2026, Stand 18. November 2026. Quelle: github.com/WordPress/mcp-adapter.
Plugins anderer Anbieter, die WordPress um MCP erweitern, haben eine längere Liste. Ich habe sechs Einträge ausgewählt, die ich in der NVD geprüft habe:
| Lücke | Plugin und Versionen | CVSS | Was passierte |
|---|---|---|---|
| CVE-2025-5071 | AI Engine 2.8.0 bis 2.8.3 | 8.8 | fehlende Rechteprüfung beim MCP-Zugang, ein Abonnent konnte Verwaltungswerkzeuge wie das Anlegen von Benutzern aufrufen |
| CVE-2025-11749 | AI Engine bis 3.1.3 | 9.8 | der Endpunkt /mcp/v1/ gab das Bearer-Token preis, wenn die Option für eine URL ohne Authentifizierung aktiv war |
| CVE-2026-19807 | ByteCoreStack MCP Connector bis 1.2.3 | 8.8 | ein Abonnent setzte über ein MCP-Werkzeug die eigene Rolle auf Administrator |
| CVE-2026-109382 | WSP MCP AI Agents Connector bis 2.9.5 | 6.5 | Werkzeug ohne erforderliches Recht registriert, Abonnenten lasen alle Entwürfe |
| CVE-2026-9810 | AI Copilot vor 1.5.4 | 9.8 | OAuth-Token nicht an einen WordPress-Benutzer gebunden, jedes gültige Token galt als Administrator |
| CVE-2026-130121 | AI Puffer bis 2.5.28 | 7.2 | Stored XSS in KI-generierten Antworten auf Kommentare, wenn automatische Antworten direkt freigegeben wurden |
Das Muster wiederholt sich: ein fehlender oder zu großzügiger permission_callback, ein Token ohne Bindung an einen Benutzer und Modellausgaben, die ohne Bereinigung gespeichert werden. Außerhalb von WordPress lohnen zwei weitere Lücken einen Blick, weil Entwickler die betroffenen Werkzeuge lokal installieren: CVE-2025-6514 in mcp-remote (Einschleusen von Betriebssystembefehlen, CVSS 9.6) und CVE-2025-49596 im MCP Inspector unter 0.14.1 (Ausführung von Code aus der Ferne, CVSS 9.4).
Bis zum 18. November 2026 habe ich keinen öffentlichen Bericht über einen WooCommerce-Shop gefunden, der über MCP übernommen wurde. Die Tabelle listet Schwachstellen, keine bestätigten Einbrüche. Entwarnung gibt das trotzdem nicht. Viele dieser Plugins haben Tausende Installationen, und Lücken dieser Art landen bei WordPress erfahrungsgemäß schnell in automatisierten Scannern.
Welche Risiken entstehen, wenn ein KI-Agent auf den Shop zugreift?
Für einen konkreten WordPress-Shop sind es neun Risiken, und für jedes gibt es eine Gegenmaßnahme:
| Risiko | Wie es entsteht | Was hilft |
|---|---|---|
| Zu weite Rechte des Agenten | Anwendungspasswort eines Administrators, der Agent erbt alle Rechte | eigener Benutzer mit der kleinsten ausreichenden Rolle, höhere Hürde in den Filtern des Adapters |
| Indirekte Prompt Injection | der Agent liest Bewertungen, Bestellnotizen oder Beiträge mit versteckten Anweisungen | keine löschenden Abilities, menschliche Freigabe bei Schreibvorgängen |
| Zerstörende Schreibvorgänge | Löschen von Produkten und Ändern des Bestellstatus sind sofort verfügbar | nicht freigeben oder vor der Ausführung bestätigen lassen |
| Fehlende Rechteprüfung in eigener Ability | leerer oder zu allgemeiner permission_callback | Prüfung auf Objektebene, z. B. current_user_can( 'edit_post', $id ) |
| Fehler in fremden MCP-Plugins | übersprungene Rechteprüfung, Token-Lecks | offizieller Adapter ab Version 0.5.0, CVE-Historie des Anbieters prüfen |
| Abfluss personenbezogener Daten | Bestellabfragen liefern Adressen und Zahlungsdaten | Bestell-Abilities einschränken, Aufbewahrung der Protokolle regeln |
| Abfluss von Zugangsdaten | Anwendungspasswort in einer Konfigurationsdatei im Repository | HTTPS, Konfiguration außerhalb von Git, ungenutzte Passwörter widerrufen |
| Unbereinigte KI-Ausgaben | Modelltext ohne wp_kses gespeichert | Ausgaben bereinigen, Moderation vor der Veröffentlichung |
| Blindes Bestätigen | so viele Freigabeanfragen, dass der Mensch alles durchwinkt | Freigabe nur für Schreibvorgänge, Lesezugriffe ohne Rückfrage |
Indirekte Prompt Injection bedeutet, dass das Modell Anweisungen aus den Daten bekommt, die es liest, und nicht von Ihnen: einer Webseite, einer Datei oder im Shop dem Text einer Produktbewertung (OWASP LLM01:2025). OWASP empfiehlt, die Rechte des Modells auf das Nötigste zu beschränken und privilegierte Operationen von einem Menschen bestätigen zu lassen. Das zweite Risiko heißt bei OWASP übermäßige Handlungsfähigkeit: zu viele Funktionen, zu viele Rechte, zu viel Autonomie (OWASP LLM06:2025). OWASP rät, die Autorisierung im Zielsystem umzusetzen und nicht dem Modell zu überlassen, ob eine Aktion erlaubt ist. Wer WordPress-Plugins schreibt, kennt das Prinzip von current_user_can().
Die letzte Tabellenzeile stammt aus dem OWASP-Dokument zu Bedrohungen für KI-Agenten (Version 1.1 vom Dezember 2025): Ein Angreifer kann den Menschen mit Freigabeanfragen überfluten, bis dieser ohne Lesen zustimmt. Eine Freigabe hat deshalb nur dann Wert, wenn sie wenige Operationen betrifft, die tatsächlich etwas verändern.
Wie gibt man einem KI-Agenten WordPress-Zugriff mit menschlicher Freigabe?
Den Zugriff mit Freigabe bauen Sie aus sechs Bausteinen, die WordPress und der Adapter schon mitbringen. Ein zusätzlicher Dienst ist nicht nötig.
1. Zuerst nur lesen. Geben Sie am Anfang ausschließlich suchende Abilities frei, etwa die Produktsuche und das Lesen von Bestellnotizen. Schreibende Abilities bleiben privat (meta.mcp.public auf false), bis klar ist, wofür der Agent sie braucht. Dasselbe empfiehlt die MCP-Spezifikation für Zugriffsbereiche: ein minimaler Startumfang mit lesenden Operationen, der schrittweise erweitert wird, und keine Bereiche nach dem Muster “Vollzugriff” (MCP, Security Best Practices).
2. Entwürfe statt Veröffentlichung, bei Inhalten. Das Konto des Agenten bekommt die Rolle Mitarbeiter (im englischen Original Contributor). Laut WordPress-Dokumentation schreibt und verwaltet ein Mitarbeiter eigene Beiträge, darf sie aber nicht veröffentlichen (Rollen und Rechte). Ein Beitrag des Agenten landet als Entwurf bei einem Redakteur, der ihn im Dashboard prüft und veröffentlicht. Dieses Muster gilt für Beiträge. Produkte in WooCommerce haben eigene Rechte, dort braucht es eine eigene Ability.
3. Eigene Ability statt allgemeiner, bei Produkten. Soll der Agent Produkte vorbereiten, registrieren Sie eine Ability, die sie in einem prüfpflichtigen Zustand speichert und im permission_callback das Recht am konkreten Objekt prüft. Eine fertige Ability “Produktentwurf anlegen” gibt es in WooCommerce nicht. Bevor Sie annehmen, was die Ability zum Anlegen von Produkten tut, lesen Sie ihr Eingabeschema über das Meta-Werkzeug zur Ability-Beschreibung.
4. Zwei Prüfungen, beide in WordPress. Die Transportprüfung für den ganzen Server und der permission_callback jeder Ability. Über den Zugriff entscheidet der PHP-Code in WordPress.
5. Bestätigung im Client vor jedem Schreibvorgang. Laut der Spezifikation für MCP-Werkzeuge soll immer ein Mensch beteiligt sein, der einen Werkzeugaufruf ablehnen kann, und der Client soll bei sensiblen Operationen um Bestätigung bitten (MCP, Tools). Claude Desktop, Cursor und andere Clients haben solche Bestätigungen. Schalten Sie sie für schreibende Werkzeuge nicht ab.
6. Eigene Zugangsdaten für jeden Client. Ein Anwendungspasswort pro Werkzeug (Claude, Cursor, eine Automatisierung). WordPress speichert Datum und IP-Adresse der letzten Nutzung jedes Passworts und lässt jedes einzeln widerrufen (Application Passwords). Ein Anwendungspasswort hat 24 Zeichen und über 142 Bit Entropie. Die Schwachstelle ist, dass es mit allen Rechten seines Besitzers arbeitet. Der Kern kennt keine Bereiche für ein einzelnes Passwort, deshalb begrenzt die Rolle des Benutzers den Zugriff.
Wie hebt man die Zugangshürde zum MCP-Server in WordPress an?
Abonnenten und Shop-Kunden sperren Sie mit einer einzigen Änderung aus: Verlangen Sie für das Ausführen von Abilities ein höheres Recht. Ein Beispiel als Must-Use-Plugin:
<?php
// wp-content/mu-plugins/mcp-haertung.php
add_filter( 'mcp_adapter_execute_ability_capability', function () {
    return 'edit_posts'; // Abonnenten und Shop-Kunden haben dieses Recht nicht
} );
Den Namen des Filters und das Standardrecht read finden Sie in der Dokumentation zum Standardserver des Adapters. edit_posts ist ein Beispiel: Wählen Sie das Recht passend zur Rolle des Agentenkontos. Nutzen Sie statt des Standardservers einen eigenen, schalten Sie den Standardserver mit dem Filter mcp_adapter_create_default_server ab.
Die zweite Änderung betrifft eigene Abilities. Der Callback sollte das Objekt prüfen, nicht nur die Rolle:
<?php
wp_register_ability( 'meine-firma/auszug-aktualisieren', array(
    'label'               => 'Auszug eines Beitrags aktualisieren',
    'description'         => 'Ändert den Auszug eines Beitrags und lässt ihn als Entwurf stehen.',
    'input_schema'        => array(
        'type'       => 'object',
        'properties' => array(
            'post_id' => array( 'type' => 'integer' ),
            'excerpt' => array( 'type' => 'string' ),
        ),
        'required'   => array( 'post_id', 'excerpt' ),
    ),
    'execute_callback'    => function ( $input ) {
        return wp_update_post( array(
            'ID'           => (int) $input['post_id'],
            'post_excerpt' => wp_kses_post( $input['excerpt'] ),
            'post_status'  => 'draft',
        ), true );
    },
    'permission_callback' => function ( $input ) {
        return current_user_can( 'edit_post', (int) $input['post_id'] );
    },
    'meta'                => array( 'mcp' => array( 'public' => true ) ),
) );
Das Beispiel zeigt das Prinzip und ist kein fertiger Produktionscode: Rechteprüfung am konkreten Beitrag, Bereinigung des Modelltexts und Speichern als Entwurf. Details zur Registrierung (Ability-Kategorien, Annotationen wie readonly und destructive) stehen in der Dokumentation der Abilities API.
Welche Behörde ist bei einer Datenpanne durch einen KI-Agenten zuständig?
Liest der Agent Bestellungen, verarbeitet er personenbezogene Daten Ihrer Kunden, und Sie sind dafür Verantwortlicher im Sinne der DSGVO. Art. 32 DSGVO verlangt Sicherheitsmaßnahmen, die dem Risiko angemessen sind. Art. 33 DSGVO verpflichtet Sie, eine Verletzung des Schutzes personenbezogener Daten unverzüglich und möglichst binnen 72 Stunden der zuständigen Aufsichtsbehörde zu melden, nachdem sie Ihnen bekannt wurde. Die Meldung entfällt nur, wenn die Verletzung voraussichtlich zu keinem Risiko für die Betroffenen führt. Wer zuständig ist, hängt im DACH-Raum vom Land ab.
Deutschland. Für Unternehmen ist in der Regel nicht der Bundesbeauftragte zuständig, sondern die Datenschutzaufsicht des Bundeslandes. § 40 Abs. 1 BDSG legt fest, dass die nach Landesrecht zuständigen Behörden die Anwendung des Datenschutzrechts bei nichtöffentlichen Stellen überwachen (§ 40 BDSG). Hat ein Shop mehrere Niederlassungen in Deutschland, richtet sich die Zuständigkeit nach der Hauptniederlassung im Sinne von Art. 4 Nr. 16 DSGVO. Der BfDI schreibt auf seiner Informationsseite zu Datenpannen selbst, dass Privatunternehmen meist von den Landesbehörden beaufsichtigt werden, mit einigen Ausnahmen (BfDI, Meldungen von Datenschutzverstößen). Ein Shop aus München meldet also beim Bayerischen Landesamt für Datenschutzaufsicht, einer aus Köln bei der Landesbeauftragten für Datenschutz und Informationsfreiheit Nordrhein-Westfalen. Die vollständige Liste der Landesbehörden führt die Datenschutzkonferenz.
 Informationsseite des Bundesbeauftragten für den Datenschutz und die Informationsfreiheit zu Datenpannen, Stand 18. November 2026. Private Unternehmen melden meist bei der Aufsichtsbehörde ihres Bundeslandes. Quelle: bfdi.bund.de.
Österreich. Zuständig ist die Datenschutzbehörde in Wien. Sie bietet für Data-Breach-Meldungen ein Online-Formular und ein PDF-Formular an, eine Meldung geht auch per E-Mail an [email protected] oder per Brief (DSB, Meldung Data Breach). Fehlen innerhalb von 72 Stunden noch Angaben, dürfen Sie in mehreren Schritten nachmelden, solange dadurch keine unangemessene weitere Verzögerung entsteht. Die DSB prüft, ob die Meldung die Mindestangaben enthält und ob geeignete Maßnahmen ergriffen wurden. Sie meldet sich nur bei Rückfragen, sonst wird der Fall formlos abgeschlossen.
Schweiz. Für Schweizer Shops gilt das revidierte Datenschutzgesetz. Nach Art. 24 DSG geht eine Meldung an den EDÖB, wenn eine Verletzung der Datensicherheit voraussichtlich zu einem hohen Risiko für die Persönlichkeit oder die Grundrechte der Betroffenen führt. Eine feste Stundenfrist gibt es nicht. Der Leitfaden des EDÖB (Version 1.2 vom 23. April 2025) zitiert die gesetzliche Vorgabe, so rasch als möglich zu melden. Gemeldet wird über das DataBreach-Portal des EDÖB. Wer als Schweizer Shop gezielt Kunden in der EU beliefert, prüft zusätzlich, ob die DSGVO greift.
| Deutschland | Österreich | Schweiz | |
|---|---|---|---|
| Zuständige Stelle für Shops | Datenschutzaufsicht des Bundeslandes (§ 40 BDSG) | Datenschutzbehörde, Wien | EDÖB, Bern |
| Auslöser der Meldepflicht | Risiko für Betroffene (Art. 33 DSGVO) | Risiko für Betroffene (Art. 33 DSGVO) | voraussichtlich hohes Risiko (Art. 24 DSG) |
| Frist | unverzüglich, möglichst binnen 72 Stunden | unverzüglich, möglichst binnen 72 Stunden | so rasch als möglich |
| Meldeweg | Formular der jeweiligen Landesbehörde | Online-Formular, PDF, E-Mail oder Brief | DataBreach-Portal |
Inhaltlich verlangt Art. 33 Abs. 3 DSGVO in Deutschland und Österreich mindestens vier Angaben: die Art der Verletzung mit Kategorien und ungefährer Zahl der Betroffenen und Datensätze, einen Ansprechpartner (etwa die Datenschutzbeauftragte), die wahrscheinlichen Folgen und die ergriffenen oder geplanten Maßnahmen. Für einen Vorfall mit einem MCP-Agenten heißt das konkret: Sie müssen wissen, welche Abilities der Agent aufgerufen hat und welche Bestellungen er gelesen hat. Ohne Protokoll der Werkzeugaufrufe lässt sich die Zahl der Betroffenen nicht einmal schätzen. Art. 33 Abs. 5 DSGVO verlangt zudem, jede Verletzung zu dokumentieren, auch wenn sie nicht meldepflichtig ist.
Die praktische Folgerung für einen Shop: Braucht der Agent keine Kundendaten, geben Sie ihm keine Bestell-Abilities. Braucht er sie, nehmen Sie die Verarbeitung in das Verzeichnis von Verarbeitungstätigkeiten auf und klären Sie, wo der Anbieter des Modells die Gesprächsinhalte speichert. Antworten der Werkzeuge landen im Kontext des Modells, die Adresse eines Kunden aus einer Bestellung verlässt also Ihren Server.
Wie prüfe ich, ob auf meiner Website MCP läuft und wer Zugriff hat?
Den Ist-Zustand prüfen Sie mit drei WP-CLI-Befehlen und zwei HTTP-Anfragen, bevor Sie irgendetwas ändern. Auf vielen Websites ist MCP nebenbei mit einem KI-Plugin hinzugekommen und nicht als bewusste Entscheidung.
# 1. Ist der MCP Adapter installiert und in welcher Version, dazu andere Plugins mit MCP im Namen
wp plugin list --fields=name,status,version | grep -i -E "mcp|ai-engine|copilot"

# 2. Wer Administrator oder Shop-Manager ist
wp user list --role=administrator --fields=ID,user_login
wp user list --role=shop_manager --fields=ID,user_login

# 3. Welche Anwendungspasswörter ein Benutzer hat und wann sie genutzt wurden
wp user application-password list admin --fields=name,created,last_used,last_ip

# 4. Ist der alte WooCommerce-MCP-Endpunkt abgeschaltet (erwartet: 410)
curl -s -o /dev/null -w "%{http_code}\n" https://ihr-shop.de/wp-json/woocommerce/mcp

# 5. Antwortet der Standardserver des Adapters ohne Anmeldung (erwartet: Ablehnung)
curl -s -o /dev/null -w "%{http_code}\n" -X POST https://ihr-shop.de/wp-json/mcp/mcp-adapter-default-server
Wiederholen Sie den dritten Befehl für jeden Benutzer, den der zweite Befehl ausgibt. Ein Anwendungspasswort, das niemand zuordnen kann, oder eines, das seit Monaten nicht mehr genutzt wurde, widerrufen Sie sofort. Taucht im ersten Befehl ein Plugin aus der Lückentabelle oben auf, vergleichen Sie seine Version mit der korrigierten Version in der NVD.
Ein anderes Ergebnis als 410 im vierten Befehl bedeutet ein WooCommerce älter als 11.3 und die alte Anmeldung per REST-Schlüssel. Dann kommt zuerst das Update und danach alles andere. Ein Ergebnis 200 im fünften Befehl ohne Zugangsdaten zeigt, dass etwas vor WordPress (ein Plugin, eine Serverregel) die Authentifizierung verändert hat. Das klären Sie, bevor ein Agent angebunden wird.
Checkliste vor dem Einsatz von MCP im Live-Shop
- MCP Adapter ab Version 0.5.0, am besten als Plugin von WordPress.org, und WooCommerce ab 11.3.
- Eigener Benutzer für den Agenten mit der kleinsten ausreichenden Rolle und ein eigenes Anwendungspasswort pro Client.
- Hürde für das Ausführen von Abilities per Filter des Adapters über
readangehoben. - Nur die Abilities freigegeben, die der Agent braucht, zuerst lesende.
- Abilities zum Löschen von Produkten und zum Ändern des Bestellstatus verborgen oder an eine menschliche Freigabe gebunden.
- Eigene Abilities mit einem
permission_callback, der das konkrete Objekt prüft, und mit bereinigten Eingaben. - Bestätigungen für schreibende Werkzeuge im Client aktiv.
- Konfiguration mit Anwendungspasswort außerhalb des Repositorys, Verbindung nur über HTTPS.
- Test auf einer Kopie des Shops vor dem Live-Betrieb, weil WooCommerce MCP ein Developer Preview ist.
- Entscheidung, ob der Agent überhaupt Kundendaten braucht, im Verzeichnis von Verarbeitungstätigkeiten festgehalten, samt zuständiger Aufsichtsbehörde für den Ernstfall.
Wann lohnt es sich, die MCP-Einführung zu beauftragen?
Für einen KI-Assistenten, der nur Fragen zum Katalog beantwortet, reichen Lesezugriff auf Produkte und ein Konto mit minimaler Rolle: Das ist eine Stunde Arbeit. Eigene Abilities mit Prüfung auf Objektebene, ein Entwurfsablauf mit Freigabe und ein MCP-Server, der WooCommerce mit einem ERP oder CRM verbindet, sind dagegen ein Entwicklungsprojekt. Solche Umsetzungen übernehme ich im Rahmen der Entwicklung von MCP-Servern. Die Architektur eines Servers für einen Shop beschreibe ich im Leitfaden MCP-Server für WooCommerce aufbauen. Eine Umgebung für gefahrlose Tests mit Agenten ist WordPress Playground mit MCP.