Ein Kunde leitet Ihnen eine Rechnung weiter, die Sie nie verschickt haben. Die Absenderadresse sieht aus wie Ihre, nur ein Buchstabe stimmt nicht. Oder die Suche nach Ihrem Firmennamen führt zu einem Shop mit Ihrem Logo, Ihren Produktfotos und verdächtig günstigen Preisen. Dieser Leitfaden beschreibt das Vorgehen in der Reihenfolge, die den Schaden begrenzt: klären, was passiert, die eigene E-Mail absichern, Kunden warnen, die Fälschung entfernen lassen und entscheiden, ob Sie um die Domain kämpfen. Das gilt für jede Firmenwebsite, ob WordPress, Shopify, Headless-Frontend oder statische Seite, denn fast alles passiert im DNS, beim Registrar und beim Hoster, nicht im CMS.
Am 22. Oktober 2026 fragte jemand auf r/smallbusiness, wie oft Unternehmen nachgeahmt werden, etwa durch eine Domain mit einem anderen Buchstaben oder durch jemanden, der Kunden in ihrem Namen anschreibt. Die hilfreichste Antwort kam von einem Nutzer, der sich als externer Sicherheitschef (Fractional CISO) beschreibt:
Das kommt halbwegs häufig vor. Meistens kümmert sich das Cyber-, IT- oder MSP-Team darum, das Ganze nennt sich auch Typosquatting. Oft wird es mit einem BEC-Angriff kombiniert. Die meisten DMARC-Anbieter haben dafür einen Überwachungsdienst
(u/statico, r/smallbusiness, 22. Oktober 2026, eigene Übersetzung)
BEC steht für Business Email Compromise: eine gefälschte Rechnung oder eine Nachricht wie “unsere Bankverbindung hat sich geändert”, die an Ihre Kunden oder Lieferanten geht. Dieser Artikel ist eine praktische Anleitung und keine Rechtsberatung. Bei einem Markenstreit oder einem finanziellen Schaden sprechen Sie mit einer Anwältin oder einem Anwalt.
Gefälschte E-Mail im Namen meiner Firma: Spoofing oder ähnliche Domain
Im Posteingang sehen beide Angriffe gleich aus, die Gegenmaßnahmen sind aber verschieden.
Beim Spoofing der exakten Domain zeigt der From-Header Ihre echte Domain, zum Beispiel [email protected], die Nachricht kam aber von einem fremden Server. Genau dagegen wurden SPF, DKIM und DMARC gebaut.
Bei einer ähnlichen Domain hat der Angreifer einen anderen Namen registriert: ihrefirrna.de, ihrefirma-rechnungen.de oder ihrefirma.com statt .de. Diese Domain hat ihr eigenes DNS, kann SPF, DKIM und DMARC für sich selbst bestehen, und Ihre Einträge ändern daran nichts. RFC 9989, die aktuelle DMARC-Spezifikation, sagt, DMARC “befasst sich nicht mit der Verwendung visuell ähnlicher Domainnamen oder mit dem Missbrauch des menschenlesbaren Anzeigenamens im RFC5322.From” (eigene Übersetzung).
Um beides zu unterscheiden, bitten Sie den Kunden, die verdächtige Nachricht als Anhang weiterzuleiten oder Ihnen die vollständigen Header zu schicken. Achten Sie auf die tatsächliche Adresse im From, nicht auf den Anzeigenamen, und auf den Header Authentication-Results. Ist die Domain Ihre und DMARC ist fehlgeschlagen, fälscht jemand Ihren Absender. Ist es nicht Ihre Domain, haben Sie es mit einer Nachahmung zu tun.
Eine weitere Antwort im selben Thread beschreibt, wie das meistens ans Licht kommt:
Wir haben es gemerkt, als uns ein verwirrter Kunde eine Mail von einer Domain weitergeleitet hat, die sich nur um einen Buchstaben von unserer unterschied.
(u/AwaisMughal-SEO, r/smallbusiness, 22. Oktober 2026, eigene Übersetzung)
Domaininhaber herausfinden und gefälschte Domains aufspüren
Sichern Sie Beweise, bevor sich etwas ändert. Machen Sie Screenshots der gefälschten Seite mit sichtbarer Adresszeile, speichern Sie die Original-E-Mails und notieren Sie die Daten. Dann prüfen Sie die Domain.
RDAP und DNS
RDAP hat WHOIS als strukturierte Abfrage abgelöst. Das Werkzeug der ICANN unter lookup.icann.org oder eine Abfrage an https://rdap.org/domain/example.com liefert das Registrierungsdatum, den Registrar sowie dessen Abuse-Adresse und Telefonnummer. Die Inhaberdaten sind meist geschwärzt, das ist normal. Das Registrierungsdatum zählt: Eine Domain, die letzte Woche angelegt wurde und Ihre Marke kopiert, lässt sich leichter als bösgläubig darstellen.
Das DNS zeigt, wofür die Domain eingerichtet ist:
dig +short A ihrefirrna.de
dig +short MX ihrefirrna.de
dig +short NS ihrefirrna.de
Ein MX-Eintrag bedeutet, dass die Domain E-Mails empfangen kann, und das heißt meistens E-Mail-Betrug, etwa Antworten auf gefälschte Rechnungen. Ein A-Eintrag zeigt auf den Server oder das CDN, das die Seite ausliefert. Fragen Sie diese IP-Adresse per RDAP ab (https://rdap.org/ip/203.0.113.10), um den Netzbetreiber und seinen Abuse-Kontakt zu finden. Gehört die IP zu einem CDN, ist der Kontakt der des CDN, und der eigentliche Hoster bleibt dahinter verborgen. Melden Sie trotzdem beim CDN.
Zertifikatslogs auf crt.sh
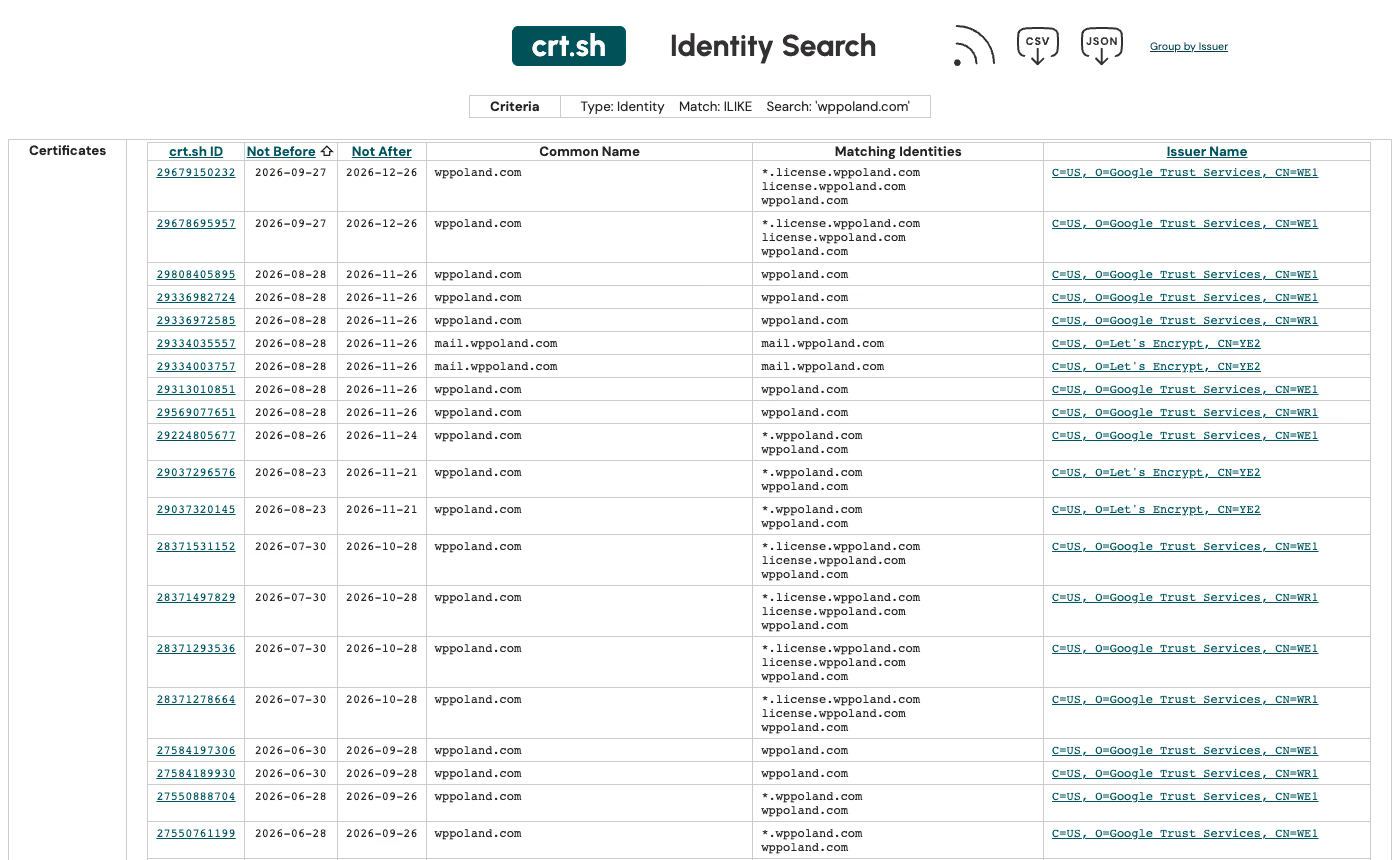
Jedes öffentlich vertrauenswürdige TLS-Zertifikat landet in den Certificate-Transparency-Logs, und über crt.sh kann jeder darin suchen. Das Titelbild dieses Artikels ist eine echte crt.sh-Suche nach unserer eigenen Domain: Jede Zeile zeigt Ausstellungsdatum, Ablaufdatum, die abgedeckten Namen und die Zertifizierungsstelle. Die Suche nach Ihrer Domain zeigt Subdomains, die Sie vielleicht vergessen haben. Die Suche nach einer verdächtigen Nachahmung zeigt, wann der Angreifer sein Zertifikat bekam, oft Tage vor der ersten Phishing-Mail.
Suchen Sie zuerst Ihre exakte Domain, um zu sehen, was rechtmäßig Ihnen gehört. Danach jede Variante, die Ihnen einfällt: vertauschte Buchstaben, rn statt m, Schreibweisen mit Bindestrich, Ihr Name mit Wörtern wie “shop”, “pay”, “rechnung” oder “support” und andere Endungen wie .com, .net oder .eu. Das ist Handarbeit. Kommerzielle Markenüberwachung und viele DMARC-Anbieter automatisieren es, wie der Sicherheitschef im Thread schreibt.
E-Mail-Spoofing verhindern: SPF, DKIM und DMARC einrichten
Sichern Sie zuerst Ihre eigene Domain, denn sie ist das Einzige, was Sie vollständig kontrollieren. Sie brauchen drei DNS-Einträge bei dem Anbieter, der Ihr DNS verwaltet, egal womit Ihre Website läuft.
- SPF listet die Server, die für Ihre Domain senden dürfen: Ihr Postfachanbieter, Ihr Newsletter-Dienst, die Transaktionsmails Ihres Shops, Ihr CRM.
- DKIM signiert jede Nachricht mit einem Schlüssel, der in Ihrem DNS veröffentlicht ist. Jeder sendende Dienst gibt Ihnen einen eigenen DKIM-Eintrag.
- DMARC sagt Empfängern, was mit einer Nachricht geschehen soll, die Ihre Domain angibt und beide Prüfungen in der Ausrichtung nicht besteht, und wohin die Berichte gehen.
DMARC erschien 2015 als RFC 7489. Im Mai 2026 hat die IETF es durch RFC 9989 (das Protokoll), RFC 9990 (Sammelberichte) und RFC 9991 (Fehlerberichte) ersetzt, jetzt auf dem Standards Track. Für die Einführung zählen zwei Änderungen: Das Tag pct gibt es nicht mehr, und das neue Tag t=y kennzeichnet einen Testmodus, in dem Empfänger eine Stufe unterhalb der veröffentlichten Richtlinie anwenden. RFC 9989 ergänzt außerdem np für Subdomains, die nicht existieren. Das schließt eine verbreitete Lücke, etwa rechnung.ihrefirma.de, wenn es diesen Host gar nicht gibt.
Die Werte der Richtlinie sind gleich geblieben: p=none verlangt keine Maßnahme, p=quarantine bittet Empfänger, durchgefallene Mails als verdächtig zu behandeln, und p=reject bittet sie, diese abzulehnen.
| Phase | Eintrag | Was Sie tun |
|---|---|---|
| Beobachten | v=DMARC1; p=none; rua=mailto:[email protected] | Sammelberichte lesen, jeden legitimen Absender erfassen, SPF und DKIM korrigieren |
| Durchsetzung testen | v=DMARC1; p=reject; t=y; rua=... oder p=quarantine | Auf legitime Mails achten, die durchfallen würden |
| Durchsetzen | v=DMARC1; p=reject; np=reject; rua=... | Gefälschte Mails von Ihrer exakten Domain werden abgelehnt |
Google und Yahoo setzen die Untergrenze für Massenversender. Die Regeln von Google gelten seit Februar 2024: Wer mehr als 5.000 Nachrichten pro Tag an Gmail-Konten schickt, braucht SPF, DKIM und DMARC, mit einem From, das zu SPF oder DKIM passt, und die DMARC-Richtlinie “kann auf none gesetzt werden” (eigene Übersetzung). Yahoo verlangt von Massenversendern “eine gültige DMARC-Richtlinie mit mindestens p=none” (eigene Übersetzung) und empfiehlt dringend ein rua-Tag. Beide fordern außerdem eine Abmeldung mit einem Klick bei Werbemails und eine Spamquote unter 0,3 %. Wer diese Regeln erfüllt, kommt im Posteingang an. Vor Identitätsmissbrauch schützt erst p=reject, und das verlangt keiner der beiden Anbieter.
Wenn die E-Mails aus WordPress oder Ihrem Shop nach dem Verschärfen von SPF und DKIM nicht mehr ankommen, hilft unsere Anleitung zu SMTP, SPF und DKIM Absender für Absender. Alte API-Schlüssel und vergessene Anbindungen, die noch mit Ihrer Domain senden, tauchen in den DMARC-Berichten auf; mit der Prüfung von Fernzugriffen und API-Schlüsseln finden Sie heraus, wer sie noch hat.
Kunden vor einer gefälschten Website warnen
Tun Sie es am selben Tag, auch bevor die Seite entfernt ist. Ein kurzer Hinweis auf der Startseite und in der nächsten Bestell- oder Kontomail wirkt besser als eine lange Stellungnahme. Hinein gehören:
- die genaue gefälschte Domain oder Domains, so geschrieben, dass man sie nicht anklicken kann (
ihrefirrna[.]de), - Ihre echte Domain und die Adressen, von denen Sie tatsächlich schreiben,
- was Sie niemals per E-Mail verlangen, etwa eine neue Bankverbindung oder ein Passwort,
- wie man Sie erreicht, um eine Nachricht zu prüfen, über einen Kanal, den der Angreifer nicht kontrolliert.
Wer bei Ihnen online kauft, prüft ohnehin schon selbst. Unser Artikel darüber, wie Kunden prüfen, ob ein Onlineshop echt ist, zeigt, worauf sie achten, und dieselben Merkmale helfen ihnen, die Kopie zu erkennen.
Fake-Shop melden und löschen lassen: wer zuständig ist
Schicken Sie die Meldungen parallel ab. Jede Stelle kann unabhängig handeln, und keine wartet auf die anderen.
- Registrar. Nutzen Sie die Abuse-Adresse aus RDAP. Registrare reagieren auf Phishing und Betrug schneller als auf Markenbeschwerden, also stellen Sie den Schaden für Kunden an den Anfang: gefälschte Rechnungen, abgegriffene Kartendaten, gestohlene Zugangsdaten. Hängen Sie Screenshots und die E-Mail-Header an.
- Hoster oder CDN. Nutzen Sie den Abuse-Kontakt aus der IP-Abfrage. Sitzt der Hoster in der EU, formulieren Sie die Meldung nach Artikel 16 des Gesetzes über digitale Dienste (DSA). Hostingdiensteanbieter müssen ein elektronisches Meldeverfahren anbieten, und eine Meldung sollte vier Dinge enthalten: warum Sie den Inhalt für rechtswidrig halten, die genaue URL oder URLs, Ihren Namen und Ihre E-Mail-Adresse und die Erklärung, dass Sie in gutem Glauben von der Richtigkeit und Vollständigkeit der Angaben überzeugt sind. Der Hoster muss den Eingang bestätigen und Ihnen seine Entscheidung “unverzüglich” mitteilen. Das betrifft Hoster, nicht Registrare.
- Google Safe Browsing. Das Meldeformular unter safebrowsing.google.com nimmt eine URL und eine kurze Beschreibung entgegen. Sobald eine Seite gelistet ist, zeigen Chrome und andere Browser mit Safe Browsing vor dem Laden eine Warnung.
- Betroffene Kunden. Das BSI verweist Verbraucher auf das Phishing-Radar der Verbraucherzentrale, das vor aktuellen Phishing-Mails warnt und neue entgegennimmt. Wer betrogen wurde, kann außerdem Strafanzeige bei der Onlinewache seines Bundeslandes oder bei der örtlichen Polizei erstatten. Nennen Sie beides in Ihrem Warnhinweis.
Führen Sie ein Protokoll jeder Meldung mit Datum und Ticketnummer. Zieht die Seite zu einem neuen Hoster um, schicken Sie dasselbe Paket noch einmal.
Domain zurückholen: UDRP, .eu und warum .de anders ist
Die Entfernung der Inhalte beseitigt nur die Seite. Die Domain bleibt registriert, und der Inhaber kann sie nächste Woche woandershin zeigen lassen. Um den Namen selbst zu bekommen, brauchen Sie ein Streitverfahren, und welches, hängt von der Endung ab.
.com, .net, .org und neue Endungen
Hier gilt die UDRP, zum Beispiel über die WIPO. Laut WIPO müssen Sie drei Punkte nachweisen: dass Sie Rechte an einer Marke haben, dass der Inhaber kein Recht und kein berechtigtes Interesse an der Domain hat und dass die Domain bösgläubig registriert und genutzt wird. Screenshots der gefälschten Seite und die betrügerischen E-Mails nennt die WIPO als Belege für Bösgläubigkeit. Ein erfolgreiches Verfahren endet mit Übertragung oder Löschung.
.eu und andere Länderendungen
Länderendungen sind unterschiedlich geregelt. Die WIPO führt ccTLDs, die die UDRP unverändert übernehmen, und andere mit eigener Variante, darunter .eu, .es, .fr, .nl und .pl. Streitigkeiten um .eu laufen über das .eu-ADR-Verfahren beim Tschechischen Schiedsgericht oder bei der WIPO. Lesen Sie vor einem Antrag die Regeln der jeweiligen Registry. Ohne eingetragene Marke fragen Sie zuerst eine Anwältin oder einen Anwalt, denn am ersten Punkt scheitern schwache Fälle.
.de: kein Schiedsverfahren, aber der DISPUTE-Eintrag
Für .de gibt es kein Schieds- oder ADR-Verfahren. Die DENIC entscheidet keine Streitigkeiten: Wer meint, eine Domain verletze seine Rechte, muss sich an den Domaininhaber wenden, nicht an die DENIC. Der Weg führt also direkt zum Inhaber, zu einem Anwalt und notfalls vor Gericht.
Damit die Domain in dieser Zeit nicht weiterverkauft wird, bietet die DENIC den DISPUTE-Eintrag an. Sie müssen darlegen, dass Ihnen ein Recht an der Domain zustehen könnte und dass Sie es gegenüber dem Inhaber geltend machen. Die Domain kann weiter genutzt, aber nicht an Dritte übertragen werden. Wird sie gelöscht, werden Sie als DISPUTE-Inhaber automatisch neuer Inhaber. Der Eintrag gilt zunächst ein Jahr und lässt sich verlängern.
Wie Sie den nächsten Identitätsmissbrauch erschweren
- Naheliegende Tippfehler und Endungen selbst registrieren. Ihre Domain unter .de und .com, dazu ein oder zwei häufige Vertipper, alle auf Ihre echte Seite weitergeleitet. Das ist günstiger als ein einziges Streitverfahren.
- Zertifikatslogs beobachten, einmal im Monat von Hand auf crt.sh oder über einen Überwachungsdienst.
- DMARC-Berichte lesen. Die Sammelberichte zeigen jede IP, die mit Ihrer Domain sendet, auch Angreifer, die Ihre Richtlinie austesten.
- Die Konten absichern, die Ihre Domain steuern. Zwei-Faktor-Anmeldung beim Registrar und beim DNS-Anbieter, dazu Registrar-Sperre oder Registry-Sperre, wo angeboten. Wer Ihr DNS-Konto übernimmt, braucht keine ähnliche Domain.
- Das Vorgehen aufschreiben. Ein einseitiger Notfallplan mit Registrar, DNS-Anbieter, E-Mail-Anbieter und den Zuständigkeiten, damit der nächste Vorfall nicht mit der Suche nach Passwörtern beginnt.
| Situation | Erster Schritt | Wer handelt |
|---|---|---|
| Gefälschte Mails von Ihrer exakten Domain | DMARC veröffentlichen, nach sauberen Berichten auf p=reject gehen | Wer DNS und E-Mail verwaltet |
| Ähnliche Domain verschickt E-Mails | RDAP, Meldung an den Registrar, Kunden warnen | Inhaber plus IT |
| Fake-Shop kopiert Ihre Seite | Screenshots, Abuse-Meldung an Hoster oder CDN, Safe-Browsing-Meldung | Inhaber plus IT |
| Wiederholte Nachahmungen einer Marke | UDRP, .eu-ADR oder bei .de DISPUTE-Eintrag und Gericht | Anwalt |
Unser Sicherheitsaudit prüft SPF, DKIM, DMARC und die Konten, die Ihre Domain steuern, und die Wartung umfasst das monatliche Lesen der DMARC-Berichte und den Blick in die Zertifikatslogs.