In 90 Tagen erhielt das WordPress-Sicherheitsprogramm 2004 Schwachstellenmeldungen und zahlte dafür über 90.000 Dollar aus. Das ist fast die Hälfte aller Auszahlungen seit 2017. Bisher zahlte dafür ein einziger Akteur: Automattic. Am Montag, dem 5. Oktober 2026, schrieb Mary Hubbard, Executive Director von WordPress, an die Chefs von mehr als 30 Firmen mit der Bitte, sich zu beteiligen.
Ich stütze mich auf den Artikel von The Repository vom 8. Oktober 2026, der Hubbards Mail zitiert (The Repository, 8. Oktober 2026), sowie auf die Ankündigungen auf wordpress.org. Die Mail selbst habe ich nicht gesehen. Zahlen und Zitate habe ich am 9. Oktober 2026 an den Quellen geprüft.
Worum Mary Hubbard Hoster und Plugin-Firmen bittet
Die Mail ging am Abend (UTC) an die Chefs von Hosting-, Plugin- und Sicherheitsfirmen. The Repository schreibt von “Montagabend UTC” (eigene Übersetzung) in einem Text vom Donnerstag, dem 8. Oktober. Die Kernthese: KI hat die Suche nach Lücken billig gemacht.
“KI hatte die Kosten für das Finden, Melden und Ausnutzen von Schwachstellen einbrechen lassen”
Mary Hubbard, zitiert von The Repository, 8. Oktober 2026, eigene Übersetzung
Laut Hubbard erhielt das Programm in 90 Tagen fast 2000 Meldungen, so viele wie nie zuvor, “und das Tempo steigt weiter” (eigene Übersetzung). The Repository prüfte die HackerOne-Seite des Programms: 2004 Meldungen und über 90.000 Dollar Prämien in 90 Tagen, bei knapp über 200.000 Dollar Gesamtauszahlungen seit dem Start im April 2017.
“Fast die Hälfte aller Auszahlungen seit Bestehen des Programms fiel in ein einziges Quartal, und die Kurve geht nur in eine Richtung.”
Mary Hubbard, zitiert von The Repository, 8. Oktober 2026, eigene Übersetzung
Hubbard schreibt außerdem, Automattic habe das Programm zu 100 % finanziert: jede Prämie, Triage, Verifizierung, Fixes und koordinierte Sicherheitsreleases für alle unterstützten Zweige bis hinunter zu WordPress 4.7. Sie bittet um eines von drei Dingen: einen Beitrag zu einem gemeinsamen Prämientopf, die Finanzierung von Personal für Triage und Releases oder eine andere, gemeinsam vereinbarte Form. Sie betont, dass ein Teil des Anstiegs echte Forschung sei, die dank neuer Werkzeuge schneller vorankommt und die Sicherheit tatsächlich verbessert. Das Problem sei die Ökonomie, nicht das Programm selbst: “Kaputt ist die Ökonomie, nicht das Programm” (eigene Übersetzung).
Welche Firmen um Geld für die WordPress-Sicherheit gebeten wurden
An der Spitze der Empfängerliste standen GoDaddy, Newfold Digital und Hostinger. The Repository nennt weiter:
| Gruppe | Firmen |
|---|---|
| Hoster und Registrare | SiteGround, IONOS, DigitalOcean, DreamHost, World Host Group, Kinsta, OVHcloud, group.one, Namecheap, Tucows, Pantheon, Porkbun |
| Plugins und Produkte | Elementor, Awesome Motive, Incsub (WPMU DEV), Rocketgenius (Gravity Forms), Rank Math, Brainstorm Force, Extendify |
| Enterprise-Agenturen | Human Made, rtCamp |
| Sicherheit | Wordfence, Patchstack, BlogVault |
Quelle: The Repository, 8. Oktober 2026.
Die Mail erhielt nicht WP Engine, das seit 2024 mit Automattic vor Gericht streitet, obwohl Vertreter von WP Engine in den Danksagungen der Sicherheitsreleases 7.0.2 und 7.1.1 genannt wurden. Auch Nexcess stand nicht auf der Liste.
Wie Hoster und Plugin-Firmen reagierten
Wer The Repository antwortete, ist grundsätzlich dafür, will aber genau wissen, worauf er sich einlässt.
- Hostinger (Marco Chiesi): erwägt, eigene Leute abzustellen. Seit Juli arbeitet das Unternehmen mit dem Sicherheitsteam zusammen und rollt WAF-Regeln aus, bevor Patches erscheinen.
- Kinsta (Jon Penland): wünscht ein “klar definiertes” (eigene Übersetzung) Programm, zu dem Firmen beitragen könnten.
- Awesome Motive (Syed Balkhi): sponsert bereits mehrere Mitwirkende der Sicherheits- und Plugin-Teams, merkt aber an, die Bitte sei “ziemlich offen gehalten” (eigene Übersetzung).
- Human Made (Tom Willmot): sponsert John Blackbourn, der in Vollzeit das Sicherheitsteam vertritt. Die Agentur hatte früher versucht, Firmen um einen Sicherheitsfonds zu versammeln, “leider ohne große Resonanz” (eigene Übersetzung).
- Patchstack (Oliver Sild): Die Firma hat seit 2022 aus eigener Tasche 600.000 Dollar an Prämien gezahlt, wurde aber nie in die Sicherheits- und Plugin-Teams von WordPress aufgenommen. Seiner Ansicht nach “muss dieser Prozess reformiert werden” (eigene Übersetzung).
GoDaddy, Newfold Digital und Wordfence hatten bis zur Veröffentlichung des Textes nicht geantwortet.
Ist meine WordPress-Website von der Apache-HTTP/2-Lücke betroffen?
Aktualisierung, . Am 11. November hat die Apache Software Foundation Apache HTTP Server 2.4.71 veröffentlicht. Ganz oben auf der Schwachstellenliste für Apache 2.4 steht CVE-2026-119618, eingestuft als kritisch: ein Synchronisationsfehler im Modul mod_http2 (Funktion assign_headers), der zur Ausführung von Schadcode aus der Ferne führen kann. Betroffen sind die Versionen 2.4.55 bis 2.4.70 sowie das eigenständige Modul mod_h2 von GitHub in den Versionen 2.0.8 bis 2.0.42. Als Finder nennt Apache den OSS Scanner von Anthropic (Meldung vom 26. Oktober) und Google Cloud Vulnerability Research (3. November). KI-Scanner prüfen damit inzwischen auch den Webserver, auf dem Ihre Website läuft.
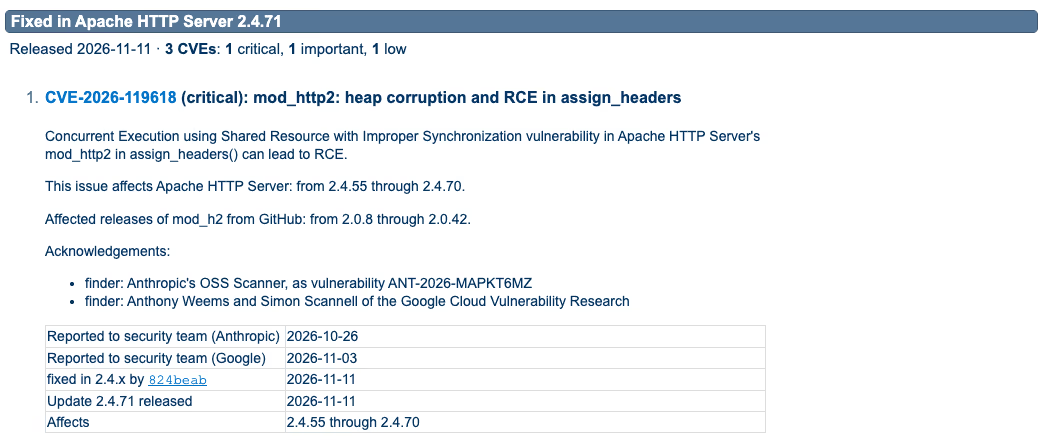
Kein Update von WordPress, Plugins oder Theme schließt diese Lücke. Apache verarbeitet die Verbindung, bevor eine Anfrage überhaupt bei PHP ankommt. Wordfence schreibt in seiner Warnung vom 12. November, dass seine Firewall auf der PHP-Ebene arbeitet, also erst nachdem Apache die HTTP/2-Verbindung verarbeitet hat. Den Patch muss daher einspielen, wer den Server betreibt. Laut Wordfence sind nur Server betroffen, auf denen HTTP/2 (h2 oder h2c) aktiviert ist, denn das Standardprotokoll von Apache ist HTTP/1.1. Wordfence verweist außerdem auf Red Hat (Codeausführung ohne Anmeldung, wenn HTTP/2 aktiv ist) und Wiz (keine bekannten Angriffe, Stand 11. November); diese beiden Quellen habe ich nicht selbst gelesen. Im CVE-Eintrag der NVD bewertet die US-Behörde CISA die Lücke mit 8,1 nach CVSS 3.1 (hoch), bei hoher Angriffskomplexität, und verzeichnet am 13. November keine Ausnutzung. Das BSI führt sie seit dem 12. November in der CERT-Bund-Sicherheitswarnung WID-SEC-2026-4517 zusammen mit den beiden anderen in 2.4.71 behobenen CVEs, mit einem CVSS-Basiswert von 9,8 (kritisch), und nennt als betroffen neben Apache HTTP Server vor 2.4.71 auch Debian Linux sowie seit dem Update vom 13. November Ubuntu Linux und Amazon Linux 2.
Wie Sie prüfen, ob Ihr Hosting betroffen ist
Das WordPress-Dashboard zeigt Ihnen die PHP-Version, aber weder die Apache-Version noch, ob das HTTP/2-Modul gepatcht ist. Der Header Server ist oft ausgeblendet oder nennt nur den vorgeschalteten Dienst. Liegt die Website hinter Cloudflare, steht dort cloudflare, und entscheidend ist der Ursprungsserver (Origin) dahinter. Wordfence weist darauf hin, dass ein CDN, nginx oder ein Load Balancer den Besuchern HTTP/2 ausliefern kann, während Apache HTTP/1.1 erhält. Was Ihr Browser anzeigt, sagt deshalb nichts über den Origin. Mit Shell-Zugang prüfen Sie es so:
# Nimmt der Origin h2 über TLS an? (2 = ja, 1.1 = nicht über TLS; über h2c entscheidet die Zeile Protocols); ORIGIN_IP ist die Adresse des Ursprungsservers
curl -sk --http2 --resolve ihre-domain.de:443:ORIGIN_IP -o /dev/null -w '%{http_version}\n' https://ihre-domain.de/
# Ist das Modul geladen, und wo sind Protokolle aktiviert?
apachectl -M | grep http2
grep -rn "Protocols" /etc/apache2/ /etc/httpd/ 2>/dev/null
Die Versionsnummer allein entscheidet nicht: Wordfence erinnert daran, dass Distributionen und Control Panels Korrekturen in ältere Paketnummern zurückportieren. Maßgeblich ist die Sicherheitsmeldung des Anbieters von Betriebssystem oder Panel.
Bei Shared Hosting oder Managed Hosting haben Sie diesen Zugang nicht. Sehen Sie zuerst auf der Statusseite oder in den Ankündigungen Ihres Hosters nach. Finden Sie dort nichts, schreiben Sie dem Support:
“Guten Tag, nimmt der Apache-Server, auf dem meine Website läuft (Domain: …), Verbindungen über h2 oder h2c an? Ist das installierte Apache-Paket gegen CVE-2026-119618 gepatcht, und wurde Apache nach dem Update neu gestartet? Bitte bestätigen Sie mir das schriftlich.”
Gibt es noch keinen Patch, empfiehlt Wordfence, HTTP/2 in Apache vorübergehend abzuschalten: h2 und h2c aus der Direktive Protocols entfernen, auch in den virtuellen Hosts, Apache neu starten, prüfen, dass der Origin kein HTTP/2 mehr annimmt, und es nach der Installation des korrigierten Pakets wieder einschalten. Die Serverkonfiguration gehört in ein Sicherheitsaudit für WordPress genauso wie die Pluginliste, und solche Meldungen des Hosters im Blick zu behalten ist Teil der Wartung von WordPress-Websites.
Welche Version von WooCommerce Stripe Gateway sollte ich nach der Warnung vom 11. November installieren?
Aktualisierung, . Das WooCommerce-Team hat am 11. November eine Sicherheitswarnung zu WooCommerce Stripe Gateway (Stripe for WooCommerce) veröffentlicht: Aktualisieren Sie auf 11.2.0 oder, wenn der Shop auf dem Zweig 11.1.x bleiben muss, auf 11.1.2. Die schwersten der behobenen Fehler hätten betrügerische Käufe ermöglichen können; Hinweise auf eine Ausnutzung gibt es laut WooCommerce nicht. Ein separates Problem betraf Version 10.9.0: Bei klassischem Checkout mit Express-Checkout-Buttons, Kontoerstellung mit Passwort und Zahlung per Apple Pay oder Google Pay landete das neue Kundenpasswort im Klartext in den Bestelldaten. Ab 11.1.0 entfernt das Plugin diese Passwörter und schickt dem Administrator eine E-Mail, wenn es welche entfernt hat. Bleibt die E-Mail aus, ersetzt das die folgende Prüfung nicht. Traf das auf Ihren Shop zu, prüfen Sie auch Backups, Bestellexporte und Dienste, an die Bestellungen synchronisiert werden. Die Versionen 11.1.2 und 11.2.0 brauchen WordPress 6.9 und WooCommerce 11.0. Kontrollieren Sie die Version unter Plugins > Installierte Plugins, auch wenn automatische Updates aktiv sind, und zwar in jeder Kopie des Shops, einschließlich eines öffentlich erreichbaren Staging-Systems.
Wie viele Schwachstellen in WordPress-Plugins wurden in der ersten Novemberwoche 2026 gemeldet?
Aktualisierung, . Der Wochenbericht von Wordfence für den 2. bis 8. November zählt 497 Schwachstellen in 312 Plugins und 1 Theme, gemeldet von 218 Forschenden. Für 457 gibt es einen Patch, für 40 nicht. Nach CVSS sind 21 kritisch, 118 hoch, 352 mittel und 6 niedrig eingestuft. Am häufigsten sind Cross-Site-Scripting (179) und fehlende Berechtigungsprüfung (108). Bei den 40 Lücken ohne Patch hilft kein Update: Dann bleibt nur, das Plugin zu deaktivieren oder zu ersetzen. Deshalb lohnt es sich, die Pluginliste Ihrer Website jede Woche mit einem solchen Bericht abzugleichen, statt auf einen Hinweis im Dashboard zu warten.
WordPress 7.1.4: 22 Schwachstellen und was das für Ihre Website bedeutet
Aktualisierung, . Die Zwischenbilanz nach zwei Monaten Core Security Initiative zeigt, wie das Team mit der Meldungsflut umgeht. Die Warteschlange ungesichteter Meldungen sank von 359 auf eine zweistellige Zahl, dank eines KI-gestützten Triage-Systems, das eingehende Meldungen liest, sicher reproduziert und eine Zusammenfassung samt Empfehlung (gültig oder nicht, wie schwer) postet; die endgültige Entscheidung treffen die Sicherheitsforscher. In diesem Jahr wurden fast 3000 Meldungen geschlossen. Dasselbe Werkzeug, das den Code liest und prüft, ob eine Meldung stichhaltig ist, ist jetzt in die andere Richtung gerichtet: Es sucht im Core nach Schwachstellen, bevor sie jemand meldet. Das Team betreibt es mit Open-Weight-Modellen und eigens gebauten Harnesses, und was es findet, durchläuft denselben Release-Prozess. WordPress hat sich außerdem für den OSS Scanner von Anthropic angemeldet, der Open-Source-Projekten kostenlose Scans mit den stärksten Modellen von Anthropic bietet; die ersten Ergebnisse werden bereits behoben, und Anthropic wird in den Release-Ankündigungen genannt. Zur Frage, wer zahlt: Laut Beitrag helfen Organisationen am meisten, indem sie Personen für Triage und Release-Arbeit sponsern und zum Bounty-Programm beitragen.
Aktualisierung, . WordPress 7.1.4 erschien am 28. Oktober. Die Versionsseite zählt 22 Schwachstellen. Die schwerste ist eine Race Condition im Update-Prozess des Kerns, die laut dem Melder Umut Bayram zu Remote Code Execution führen konnte. Die meisten übrigen sind Stored-XSS-Lücken, für die mindestens ein Mitarbeiter-Konto nötig ist. Zwei Meldungen werden Anthropic zugeschrieben. Die Korrekturen wurden auf ältere Zweige zurückportiert, von 7.0.8 bis 4.7.39, und Websites mit automatischen Hintergrund-Updates erhalten den Patch selbstständig.
Es ist das siebte Sicherheitsrelease des Kerns seit Juli. Im Zwischenstand nach zwei Monaten Core Security Initiative schreibt Rudy Faile, dass das Team in diesem Jahr mehr als 3.000 Meldungen erhalten hat, mehr als in den zwölf Jahren davor zusammen, und dass 73 % der 109 Schritte eines Sicherheitsreleases inzwischen automatisiert sind. Bei diesem Tempo ist es keine sichere Gewohnheit mehr, ein Sicherheitsupdate aufs Wochenende zu schieben. In meinem Update-Service für WordPress gehen Sicherheitsreleases zuerst auf Staging und dann in die Produktion.
Aktualisierung, . Die Release-Notiz beschreibt die wichtigste Korrektur als Schwäche im Update-Prozess, die während des Update-Fensters zu Remote Code Execution führen kann. Wie das technisch aussah, zeigt der Core-Diff von 7.1.3 auf 7.1.4 in class-wp-upgrader.php und update-core.php. Bis 7.1.3 hieß das Arbeitsverzeichnis unter wp-content/upgrade/ wie das Paket, der Pfad war also vorhersehbar. Version 7.1.4 hängt 16 Zufallszeichen an den Namen, legt wp-content/upgrade/index.php an, falls die Datei fehlt, leert den Upgrade-Ordner vor dem Start (index.php bleibt) und kopiert keine wp-config.php mehr aus dem Arbeitsverzeichnis. Dr. Web liest den Diff genauso. Wordfence schrieb am 29. Oktober, dass seine Telemetrie aktive Versuche zeigt, die Lücke auszunutzen. Eine Firewall-Regel für die kostenpflichtigen Versionen lief am 28. Oktober um 20:30 UTC aus, rund drei Stunden nach dem Release; Wordfence Free erhält dieselbe Regel am 27. November. Wordfence rät außerdem, unter Dashboard > Aktualisierungen zu prüfen, ob die Website wirklich auf 7.1.4 oder dem gepatchten Release ihres Zweigs läuft, statt anzunehmen, dass das automatische Update durchgelaufen ist. Mein Rat für Server, die Sie selbst verwalten, und ein fester Punkt in meinem Sicherheitsaudit für WordPress: PHP-Ausführung unter /wp-content/upgrade/ sperren und nach jedem Update dort nach liegengebliebenen Ordnern sehen. In nginx:
location ~* ^/wp-content/upgrade/.*\.php$ { deny all; }Unter Apache 2.4, in wp-content/upgrade/.htaccess:
<FilesMatch "\.php$">
  Require all denied
</FilesMatch>
Die index.php, die der Kern dort anlegt, ist nur eine leere Platzhalterdatei, und Updates laufen über wp-admin statt über HTTP-Aufrufe in diesen Ordner, deshalb stört die Sperre keine Aktualisierung.
Was WordPress 7.1.3 behebt und wer die Lücken meldete
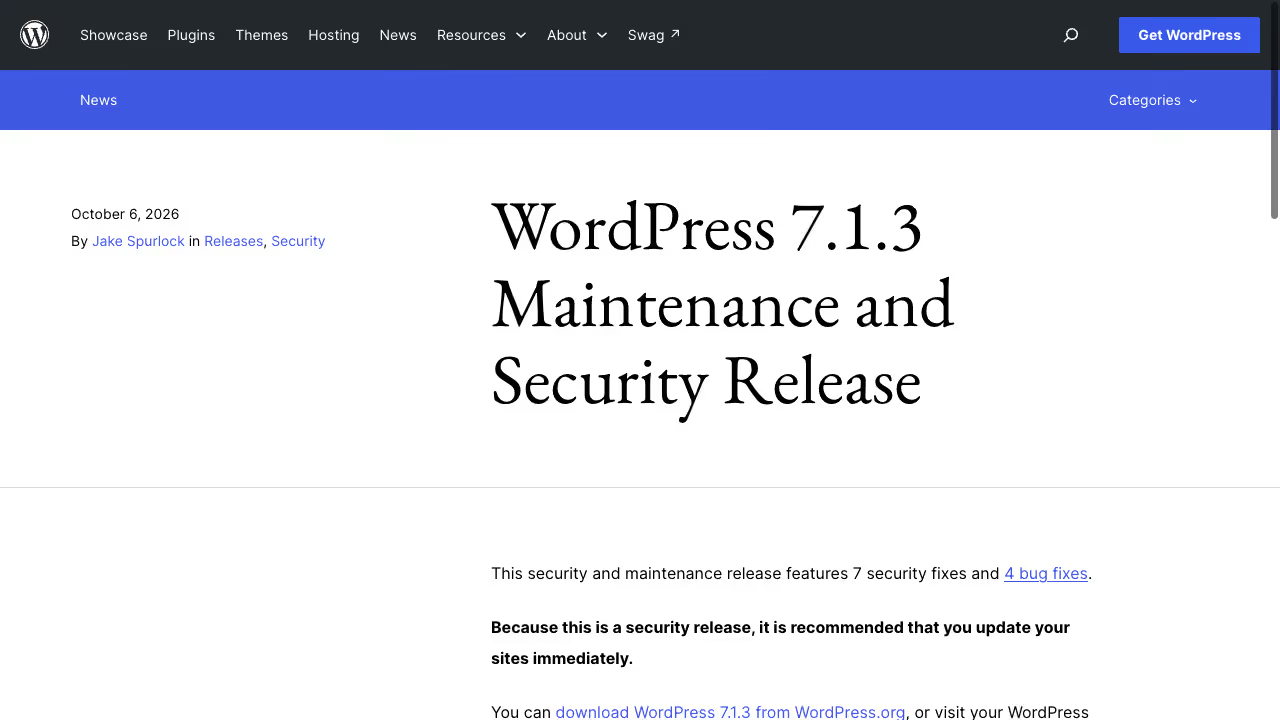
Einen Tag nach der Mail, am 6. Oktober 2026, erschien WordPress 7.1.3 mit 7 Sicherheitsfixes und 4 weiteren Fehlerbehebungen. Die Ankündigung nennt bei jedem Fix, wer ihn gemeldet hat:
| Schwachstelle | Wer sie ausnutzen kann | Melder |
|---|---|---|
| Stored XSS auf der Seite Kommentare im Dashboard, über ausstehende Kommentare | Jeder, der einen Kommentar hinterlässt, sofern ein Moderator (Redakteur oder höher) einen Link darin anklickt | Trail of Bits in Zusammenarbeit mit OpenAI |
Denial of Service in WP_Http::make_absolute_url() | Konto Mitarbeiter oder höher | Anthropic |
| SQL Injection zweiter Ordnung im WXR-Export | Administrator beim Export, bei einem bereits in der Datenbank liegenden manipulierten Wert für _thumbnail_id | Anthropic |
| Autor konnte Beiträge anheften (Sticky) | Konto Autor oder höher | Anthropic |
| Offenlegung von Kommentaren zu privaten und unveröffentlichten Beiträgen | Jeder, ohne Anmeldung | Ananda Dhakal, Patchstack |
| XSS in Imgur-Einbettungen | Konto Mitarbeiter oder höher und ein Opfer, das den Beitrag ansieht | Zhengyu Liu, Jingcheng Yang, Gavin Zhong |
Fälschbare Parameter des Hooks {status}_{type} | Ein Plugin, das einen rohen Status oder Beitragstyp an wp_insert_post() weitergibt | Alex Concha, WordPress-Sicherheitsteam |
Quellen: Melder laut WordPress.org, 6. Oktober 2026, Ausnutzungsbedingungen laut Patchstack, 6. Oktober 2026.
Nur eine der sieben Lücken funktioniert ohne jedes Konto und ohne Zutun des Opfers: der Kommentarabfluss aus privaten Beiträgen. Patchstack erklärt den Mechanismus: Im Kommentar-Feed eines einzelnen Beitrags holte WordPress zuerst die Kommentare und prüfte erst danach, ob der Besucher den Beitrag sehen darf. Die Prüfung versteckte den Beitrag, aber nicht die Kommentare, und Feeds liefern kein 404, also gelangten die Kommentare in den Feed. Drei der übrigen sechs setzen ein Konto als Mitarbeiter oder Autor voraus.
Vier der sieben Meldungen stammen von Firmen, die KI-Modelle bauen, oder von deren Partnern. Das illustriert Hubbards These gut: Lücken findet heute auch KI, und für jede muss jemand mit Triage, Fix und einem Release für jeden unterstützten Zweig bezahlen. In der Ankündigung heißt es, die Fixes würden in alle Zweige übernommen, die Sicherheitspatches erhalten, derzeit bis hinunter zu 4.7, und nach Bereitschaft veröffentlicht.
Sicherheitsfixes in WordPress 7.1.1 und 7.1.2
Laut Patchstack erschien zwei Wochen vor 7.1.3 das Release 7.1.2, das eine Schwachstelle behob (CVE-2026-87902). Sie erlaubte einem Besucher ohne Anmeldung, das Einbinden einer lokalen Datei auszulösen, und führte bei passender PHP-Konfiguration zu Remote Code Execution (Patchstack, 6. Oktober 2026).
Zuvor, im September, beschrieb Patchstack außerdem eine Remote-Code-Execution-Lücke, die in 7.1.1 geschlossen wurde. Läuft Ihre Website auf 7.1.0, fehlen ihr die Fixes aus drei aufeinanderfolgenden Releases.
Was ist die WordPress Core Security Initiative
Am 28. August 2026 kündigte das Sicherheitsteam auf make.wordpress.org die Core Security Initiative an (Make WordPress Security, 28. August 2026). Die Ankündigung verbindet einen “substantial increase” bei den Meldungen mit der schnellen Entwicklung von Frontier-KI-Modellen. Sie beschreibt das als gutes Problem, das aber eine Skalierung von Triage, Verifizierung und Behebung erfordert.
Die Initiative betrifft den WordPress-Core. Plugins und Themes gehören nicht dazu. Meldungen nimmt das Programm auf HackerOne entgegen, Schwachstellen von WordPress.com und den mobilen Apps laufen separat über das Programm von Automattic.
Wie Patchstack und Wordfence KI-generierte Schwachstellenmeldungen zu Plugins filtern
Die Zahlen von HackerOne betreffen nur den Core. Lücken in Plugins und Themes laufen über andere Programme, und dort zeigt sich dieselbe Kurve. Im März 2026 erhielt das Wordfence Bug Bounty Program 1.718 Schwachstellenmeldungen, 59,4 % mehr als im Februar, von 321 aktiven Forschenden, und zahlte in diesem Monat 62.174 USD an Prämien aus (Wordfence, Bericht März 2026). Wie viele dieser Meldungen mit KI-Hilfe entstanden, sagt der Bericht nicht.
Patchstack benennt die Ursache direkt. Am 29. Mai 2026 schrieb Dave Jong, dort Leiter der Sicherheitsforschung, dass das Programm seit dem Aufschwung KI-gestützter Forschung, besonders im Jahr 2026, mehr Meldungen mit geringer Auswirkung bekommt, die die Kriterien nur knapp erfüllen, mehr Duplikate (eine einzige Schwachstelle zog mehr als 20 doppelte Meldungen verschiedener Forschender nach sich) und Berichte, die auf falschen KI-generierten Annahmen beruhen (Patchstack, 29. Mai 2026). Seit dem 1. Juni 2026 hat Patchstack:
- die Rolle Mitarbeiter (Contributor) aus dem Scope genommen, eine Lücke muss also für Gäste, Abonnenten, Kunden oder eine ähnlich niedrige Rolle erreichbar sein,
- jede Schwachstellenklasse an Bedingungen geknüpft, etwa muss XSS seitenweit wirken oder reflektiert sein,
- den monatlichen Prämienpool auf die besten 5 Forschenden begrenzt,
- eine einwöchige Sperre für alle eingeführt, die falsche KI-generierte Annahmen oder einen nicht am tatsächlichen Plugin oder Theme getesteten Bericht einreichen.
Die Richtlinien in der am 13. Oktober 2026 veröffentlichten Fassung verlangen außerdem einen schrittweisen Proof of Concept in Textform mit rohen HTTP-Requests und exakten Payloads sowie eine Komponente mit mindestens 1.000 aktiven Installationen (Patchstack Bug-Bounty-Richtlinien).
Für Plugin-Autoren zählt dieser Filter mehr als das Core-Budget. Eine Meldung, die die Triage der Plattform besteht, landet trotzdem beim Autor, der sie nachstellen und einen Fix ausliefern muss, meist ohne eigenes Geld aus den Prämien.
Aktualisierung, . Die Welle trifft jedes offene Ökosystem. Node.js nimmt Meldungen über HackerOne nur noch von Forschern mit einem Signal von mindestens 1.0 an. Zwischen dem 15. Dezember und dem 15. Januar gingen beim Sicherheitsteam mehr als 30 Meldungen ein, und ihre Prüfung kostete Zeit, die für echte Sicherheitsarbeit fehlte (Node.js). Die Node.js-Seite spricht von Meldungen geringer Qualität. Den Bezug zu KI stellt das Sicherheitsupdate der OpenJS Foundation für das erste Quartal 2026 her: Laut der Stiftung ging der Anstieg vor allem auf KI-gestützte Werkzeuge für Fuzzing und Scans zurück. Derselbe Bericht meldet, dass das Bug-Bounty-Programm von Node.js pausiert, seit die Internet Bug Bounty die Finanzierung eingestellt hat. Maintainer teilen ihre Zeit für die Prüfung von Meldungen überall knapp ein, und ein Plugin-Autor ohne Prämienbudget hat noch weniger davon. Deshalb plane ich in jedem Wartungsvertrag für WordPress feste Stunden für das Einspielen von Patches ein.
Wer Plugin-Schwachstellen und CVE-Nummern auf WordPress.org bearbeitet
Das Plugin-Verzeichnis hat einen eigenen Weg. Das Plugin Handbook bittet Meldende, zuerst den Entwickler zu kontaktieren und erst wenn das scheitert an [email protected] zu schreiben, ohne das Problem öffentlich zu machen. Das Plugin-Team handelt dann am Eintrag selbst: Die meisten Plugins werden für neue Downloads geschlossen, bis das Problem behoben ist. Dieselbe Seite sagt, dass das Team mangels Ressourcen nicht bei der Beantragung von CVEs hilft (Plugin Handbook, Reporting plugin security issues, zuletzt geändert am 2. Januar 2026).
CVE-Nummern für WordPress-Plugins vergeben deshalb überwiegend Sicherheitsfirmen, die als CVE Numbering Authorities registriert sind. Die Partnerliste des CVE-Programms weist Wordfence Schwachstellen in Plugins, Themes und Core zu, die sein Team entdeckt oder gemeldet bekommt, WPScan den WordPress-Core, Plugins und Themes, und Patchstack Schwachstellen, die sein Team und die Teilnehmenden seines Bug-Bounty-Programms finden (CVE Program, Partnerliste).
Diese Firmen bezahlen die Plugin-Triage aus eigenen Einnahmen und verkaufen darauf Schutz. Wordfence schreibt, dass Premium-, Care- und Response-Nutzer Firewall-Regeln in Echtzeit erhalten, Nutzer der kostenlosen Version nach 30 Tagen. Das ist die zweite Antwort auf die Frage, wer zahlt: Bei Plugins liegen die Triage-Kosten bereits bei Sicherheitsanbietern, und zwei davon, Wordfence und Patchstack, stehen auf Hubbards Liste.
Was der EU Cyber Resilience Act von Anbietern von WordPress-Plugins verlangt
Seit dem 11. September 2026 ist ein Teil dieser Kosten in der EU auch eine gesetzliche Pflicht. Der Cyber Resilience Act, Verordnung (EU) 2024/2847, gilt vollständig ab dem 11. Dezember 2027, aber Artikel 71 Absatz 2 hat seinen Artikel 14 über Meldepflichten auf den 11. September 2026 vorgezogen (Verordnung (EU) 2024/2847, EUR-Lex). Ein Hersteller, der von einer aktiv ausgenutzten Schwachstelle in seinem Produkt erfährt, muss das als Koordinator benannte CSIRT und die ENISA über eine zentrale Meldeplattform informieren:
| Schritt | Frist nach Artikel 14 Absatz 2 |
|---|---|
| Frühwarnung | 24 Stunden nach Kenntnis |
| Schwachstellenmeldung | 72 Stunden nach Kenntnis |
| Abschlussbericht | 14 Tage nachdem ein Fix oder eine Abhilfemaßnahme verfügbar ist |
Artikel 3 Nummer 13 definiert den Hersteller als jemanden, der ein Produkt entwickelt und unter eigenem Namen oder eigener Marke vermarktet, entgeltlich, zur Monetarisierung oder unentgeltlich. Eine Firma, die ein Premium-Plugin unter ihrer Marke verkauft, fällt direkt unter diesen Wortlaut. Artikel 13 Absatz 6 ergänzt, dass ein Hersteller, der eine Schwachstelle in einer integrierten Komponente findet, auch in einer Open-Source-Komponente, sie demjenigen melden muss, der die Komponente pflegt, und den Fix teilen muss. Verstöße gegen die Artikel 13 und 14 können bis zu 15 Mio. EUR oder 2,5 % des weltweiten Jahresumsatzes kosten, je nachdem, welcher Betrag höher ist (Artikel 64 Absatz 2). Kleinst- und Kleinunternehmen sind nur für das Versäumen der 24-Stunden-Frühwarnung von Geldbußen ausgenommen (Artikel 64 Absatz 10).
Verwalter quelloffener Software (open-source software stewards), also juristische Personen, die freie Software für kommerzielle Tätigkeiten systematisch unterstützen, haben ein leichteres Regime: eine dokumentierte Cybersicherheitsstrategie (Artikel 24) und überhaupt keine Geldbußen (Artikel 64 Absatz 10 Buchstabe b). Wer die Triage eines solchen Verwalters bezahlt, regelt die Verordnung nicht, und genau diese Frage stellt Hubbards E-Mail den Firmen auf ihrer Liste.
Was Betreiber einer WordPress-Website nach 7.1.3 tun sollten
Hubbards Mail ändert an Ihrer Website nichts über Nacht. Die Zahlen von HackerOne und die Liste aus 7.1.3 führen aber zu einigen konkreten Punkten:
- Installieren Sie 7.1.3, falls noch nicht geschehen. Die Ankündigung empfiehlt die sofortige Aktualisierung. Prüfen Sie unter Dashboard, Aktualisierungen, ob die Website tatsächlich auf 7.1.3 läuft, auch wenn automatische Updates aktiv sind.
- Ältere Zweige erhalten Patches später. Laut Patchstack kamen die Fixes am Veröffentlichungstag in die Zweige ab 6.6, während die Zweige von 4.7 bis 6.5 noch darauf warteten. Eine Website auf 7.1 war vom ersten Tag an geschützt.
- Leeren Sie nach dem Update den Cache. Patchstack warnt, dass 7.1.3 in der Datenbank gespeicherte oEmbed-Einbettungen nicht entfernt. Eine früher eingefügte schädliche Imgur-Einbettung wird also weiter ausgeliefert, bis Sie den Cache leeren.
- Prüfen Sie die Benutzerrollen. Patchstack empfiehlt das ausdrücklich, denn drei der sieben Lücken setzen ein Konto als Mitarbeiter oder Autor voraus. Konten ehemaliger Autoren und Agenturen, die längst nicht mehr für Sie arbeiten, sollten Sie löschen oder herabstufen.
- Der Core ist nicht alles. Die Core Security Initiative deckt keine Plugins ab. Wenn Sie Ihre Plugins lange nicht geprüft haben, beginnen Sie mit dem Audit veralteter Plugins und bekannter CVEs.
- Es können weitere Sicherheitsreleases folgen. Hubbard schreibt, das Tempo der Meldungen steige weiter. Wer nur einmal im Quartal aktualisiert, kann mehrere Releases in Folge verpassen. Bei laufender WordPress-Wartung werden Updates auf einer Kopie getestet und innerhalb von Tagen eingespielt, nicht Monaten.
Wenn Sie prüfen möchten, in welchem Zustand Ihre Website gerade ist, beginnen Sie mit einem WordPress-Sicherheitsaudit.
Bis wann sich Firmen zur Finanzierung verpflichten sollen
Hubbard bot interessierten Firmen detaillierte Programmdaten an und schrieb, sie wolle eine “erste Gruppe von Beitragenden, die in diesem Quartal an unserer Seite stehen” (eigene Übersetzung), also bis Ende Dezember 2026. Bisher hat keine Firma öffentlich einen konkreten Betrag genannt. Ich ergänze ein Update, sobald das eine tut.
Empfohlene Aktualisierungsfristen nach WordPress 7.1.3 und Patch-Kosten im Wartungsvertrag. Update 10.10.2026
Bis zum 10. Oktober 2026 habe ich keine öffentliche Zusage einer Firma von der Liste gefunden, die Finanzierungslage oben gilt also weiter. Das Risiko lässt sich dagegen genauer fassen. Patchstack bewertet 7.1.3 so:
“Aktualisieren Sie, so bald Sie können, aber das ist kein Notfall, für den man alles stehen und liegen lassen muss.”
Patchstack, WordPress 7.1.3 security release, 6. Oktober 2026, eigene Übersetzung
Eine der sieben Korrekturen greift ohne Konto und ohne Zutun des Opfers, drei meldete Anthropic. Für Betreiber heißt das: Core-Patch innerhalb weniger Tage, nach einem Test auf einer Kopie, nicht im nächsten Quartal.
Das Geld, um das Hubbard bittet, deckt Prämien und Triage im Core. Die Arbeit an Ihrer eigenen Seite (Test, Einspielen, Plugin-Prüfung) ist ein eigener Posten, den der Vertrag benennen muss. Fragen Sie Ihren Dienstleister für die WordPress-Wartung drei Dinge: wie viele Tage nach einem Sicherheitsrelease das Core-Update live geht, ob es vorher auf Staging getestet wird und ob ein Release außerhalb des Zyklus im Paket enthalten ist.
Letzte Aktualisierung: 13. Oktober 2026.