Mein Platz in der WordPress-Community
- Mein wordpress.org-Konto besteht seit 2006.
- Ich habe zum WordPress-Core in den Versionen 7.0 und 7.1 beigetragen.
- Ich betreue 30 Plugins auf wordpress.org.
- Ich organisiere WordCamps und trete dort als Speaker auf.
- Ich war bei jedem WordCamp Europe von 2017 bis 2026 dabei.
Wenn eine WordPress-Seite gehackt wurde, sind zwei Aufgaben zu erledigen, und sie laufen nebeneinander: die Seite säubern und die Lücke schließen, und klären, ob personenbezogene Daten betroffen sind. Für die zweite Aufgabe läuft eine Uhr. Diese Seite beschreibt, wie ich bei WordPress-Seiten von Unternehmen in Bochum vorgehe: was zuerst passiert, wie ich bereinige, wann die Meldung an die Aufsichtsbehörde nötig ist und was ich für Sie schriftlich festhalte.
Die ersten Schritte: dokumentieren, sichern, sperren
Die WordPress-Dokumentation zu gehackten Seiten nennt als ersten Schritt nach dem Fund die Dokumentation: was auffällt, wann es auffiel, in welcher Zeitzone und welche Änderung zuletzt vorausging, etwa ein neues Plugin oder eine Theme-Anpassung (FAQ My site was hacked, WordPress.org). Diese Notizen sind die Grundlage eines späteren Vorfallsberichts. Ich beginne deshalb mit ihnen, noch vor dem ersten Eingriff.
Danach geht es in dieser Reihenfolge weiter:
- Abbild des befallenen Zustands. Dateien und Datenbank kommen unverändert auf einen Speicher außerhalb des Hosting-Kontos. Auch ein infizierter Stand ist nützlich, falls bei der Bereinigung etwas schiefgeht und später die Ursache gesucht wird.
- Zugänge sperren. Passwörter für WordPress-Konten, SFTP, das Hosting-Panel und den Datenbankbenutzer werden geändert. In der
wp-config.phperneuere ich die geheimen Schlüssel, weil dadurch bestehende Sitzungen ungültig werden und niemand angemeldet bleibt, der es nicht sein soll. Die WordPress-Dokumentation empfiehlt außerdem, alle Passwörter nach der Bereinigung noch einmal zu wechseln. - Ihre eigenen Geräte. Die Dokumentation weist darauf hin, dass der Angriff oft auf einem Rechner beginnt, von dem aus Zugangsdaten abgegriffen werden. Ein Virenscan der Geräte, mit denen jemand auf die Seite zugreift, gehört daher dazu.
- Das Hosting einbeziehen. Bei geteiltem Hosting kann mehr als eine Seite betroffen sein, und der Anbieter hat Protokolle, die ich nicht habe.
Ob die Seite währenddessen offline geht, hängt vom Schaden ab. Verteilt sie Schadcode an Besucher oder versendet sie Spam, nehme ich sie vom Netz. Bei einer reinen Veränderung der Startseite genügt oft ein Wartungshinweis.
Bereinigen heißt: aus sauberen Quellen neu aufbauen
Die LDI NRW rät nach einem Angriff, das System neu aufzusetzen oder auf einen sicheren Stand zurückzusetzen, damit keine Hintertüren bleiben (Hilfe, ein Cyberangriff!). Für WordPress heißt das bei mir:
- Core neu aufspielen, und zwar nicht über die Neuinstallation im Backend. Laut WordPress-Dokumentation überschreibt sie nur vorhandene Dateien, Angreifer legen aber oft neue an. Ich ersetze
wp-adminundwp-includesper SFTP durch die Dateien derselben Version. - Plugins und Theme aus den Originalquellen neu einspielen. Eigene Anpassungen prüfe ich Datei für Datei, bevor sie wieder auf die Seite kommen.
- Die
.htaccesslesen. Die WordPress-Dokumentation nennt sie als eine der am häufigsten missbrauchten Dateien. Auchindex.php,header.php,footer.phpundfunctions.phpim Theme sind Ziele, weil eine Änderung dort jede Seitenanfrage betrifft. - Benutzerkonten prüfen. Unbekannte Administratoren werden gelöscht, Rollen auf das Nötige begrenzt, Zwei-Faktor-Anmeldung eingeschaltet, wo sie fehlt.
- Plugins entfernen, die niemand braucht. Jede ungenutzte Erweiterung ist eine Angriffsfläche ohne Nutzen.
Den Einstiegsweg finden
Ohne die Frage “Wie sind sie hineingekommen?” ist die Bereinigung nur ein Aufschub. Die WordPress-Dokumentation nennt das Forensik: den Angriffsweg verstehen, damit er nicht erneut genutzt werden kann. Die LDI NRW verlangt dasselbe in anderen Worten und nennt als Untersuchungsgegenstand den zeitlichen Ablauf, den Angriffsvektor und den Umfang des Angriffs, also Dauer, betroffene Systeme und Daten.
In der Praxis suche ich in den Zugriffsprotokollen des Hostings nach der ältesten Auffälligkeit: Aufrufe von Dateien, die dort nicht hingehören, Anmeldungen zu ungewöhnlichen Zeiten, Anfragen an ein bestimmtes Plugin. Das Ergebnis ist selten eindeutig, weil Protokolle bei manchen Anbietern nur kurz aufbewahrt werden. Ich schreibe dann auf, was belegt ist und was nur wahrscheinlich bleibt.
| Spur | Was ich prüfe |
|---|---|
Neue oder geänderte Dateien in wp-content/uploads | Dort liegen normalerweise nur Medien, keine ausführbaren PHP-Dateien |
| Unbekannte Administratorkonten | Anlagedatum im Vergleich zum ersten Fund |
| Veraltetes Plugin mit bekannter Lücke | Version zum Zeitpunkt des Einbruchs, soweit aus Backups und Protokollen rekonstruierbar |
| Gekapertes Redakteurskonto | Anmeldeprotokoll, wiederverwendete oder schwache Passwörter |
| Geänderte Datenbankeinträge | Eingeschleuste Skripte in Beiträgen, Optionen und Widgets |
Erst wenn der Weg bekannt oder zumindest eingegrenzt und geschlossen ist, gebe ich die Seite wieder frei. Ein Backup einzuspielen genügt dafür nicht, weil es die Lücke und eine vorhandene Hintertür mit zurückbringen kann.
Datenpanne oder nur ein Schaden an der Seite?
Nicht jeder Hack ist eine Verletzung des Schutzes personenbezogener Daten. Wurde nur eine Seite verunstaltet, auf der keine Daten liegen, geht es um Betrieb und Ruf. Lagen aber Formularanfragen, Kundenkonten, Bewerbungen oder Newsletter-Adressen in der Datenbank und waren erreichbar, ist die Frage ernst zu nehmen.
Die LDI NRW beschreibt, was dann zu untersuchen ist: was mit den Daten geschehen ist (Vernichtung, Verlust, Veränderung, unbefugte Offenlegung, unbefugter Zugang), wie lange die Angreifenden Zugang hatten, ob es Hinweise auf kopierte Daten gibt, welche Personengruppen und welche Datenkategorien betroffen sind und wie viele Personen und Datensätze ungefähr. Genau diese Angaben verlangt auch Art. 33 Abs. 3 DSGVO in der Meldung (Verordnung (EU) 2016/679).
Aus dem Risiko ergeben sich nach der Darstellung der LDI NRW drei Stufen:
| Risiko | Dokumentation (Art. 33 Abs. 5) | Meldung an die Aufsicht (Art. 33 Abs. 1) | Benachrichtigung der Betroffenen (Art. 34) |
|---|---|---|---|
| voraussichtlich kein oder nur geringes Risiko | ja | nein | nein |
| Risiko | ja | ja | nein |
| hohes Risiko | ja | ja | ja |
Die Einstufung ist Ihre Entscheidung als Verantwortlicher. Als Hilfe verweist die LDI NRW auf das Kurzpapier Nr. 18 der Datenschutzkonferenz zum Risiko für die Rechte und Freiheiten natürlicher Personen. Ich liefere die technische Grundlage: welche Tabellen und Dateien erreichbar waren, ob die Protokolle ein Auslesen oder Kopieren nahelegen und ob die Daten verschlüsselt lagen.
Die Meldung nach Art. 33 DSGVO an die LDI NRW
Nach Art. 33 Abs. 1 DSGVO meldet der Verantwortliche die Verletzung unverzüglich und möglichst binnen 72 Stunden, nachdem sie ihm bekannt wurde, der zuständigen Aufsichtsbehörde. Nach 72 Stunden gehört eine Begründung der Verzögerung dazu. Wenn nicht alle Informationen sofort vorliegen, dürfen sie nach Abs. 4 schrittweise nachgereicht werden. Das hilft, wenn die Untersuchung noch läuft und der Umfang offen ist.
Für Unternehmen mit Sitz in Nordrhein-Westfalen ist in der Regel die Landesbeauftragte für Datenschutz und Informationsfreiheit Nordrhein-Westfalen (LDI NRW) in Düsseldorf zuständig. Hat ein Unternehmen mehrere Niederlassungen oder seinen Sitz anderswo, kann eine andere Behörde die richtige sein. Die LDI NRW nimmt Meldungen über ein Webformular entgegen, dazu gibt es eine Anleitung als PDF (Stand 9. November 2023). Beide sind auf der Seite Meldepflicht für Verantwortliche verlinkt.
Drei Punkte aus den Hinweisen der LDI NRW sind für die Praxis wichtig:
- Geringes Risiko im Formular angeben heißt: keine Weiterleitung. Wird im Meldeformular angegeben, dass voraussichtlich kein oder nur ein geringes Risiko besteht, wird die Meldung nicht an die Landesbeauftragte übermittelt. Das Formular ist also zugleich ein Werkzeug für die eigene Risikoabwägung.
- Das ausgefüllte Formular lässt sich als PDF exportieren. Es kann als interne Dokumentation nach Art. 33 Abs. 5 DSGVO dienen, die auch ohne Meldung Pflicht ist.
- Was die LDI NRW nach dem Eingang prüft. Unter anderem, ob der Vorfall angemessen und rechtzeitig untersucht wurde, ob der Umfang und das Risiko richtig erfasst wurden, ob eine Verzögerung nachvollziehbar begründet ist und ob Maßnahmen getroffen wurden, um eine Wiederholung zu verhindern. Gegebenenfalls fordert sie weitere Informationen an, etwa forensische Berichte.
Wenn eine Datenpanne bei einem Auftragsverarbeiter passiert, muss er nach Art. 33 Abs. 2 DSGVO den Verantwortlichen unverzüglich informieren, und er muss ihn bei seinen Pflichten unterstützen, wie die LDI NRW unter Verweis auf Art. 28 Abs. 3 Buchstabe f ausführt. Sind Sie Verantwortlicher und betreue ich Ihre Seite, brauchen wir dafür einen Vertrag zur Auftragsverarbeitung.
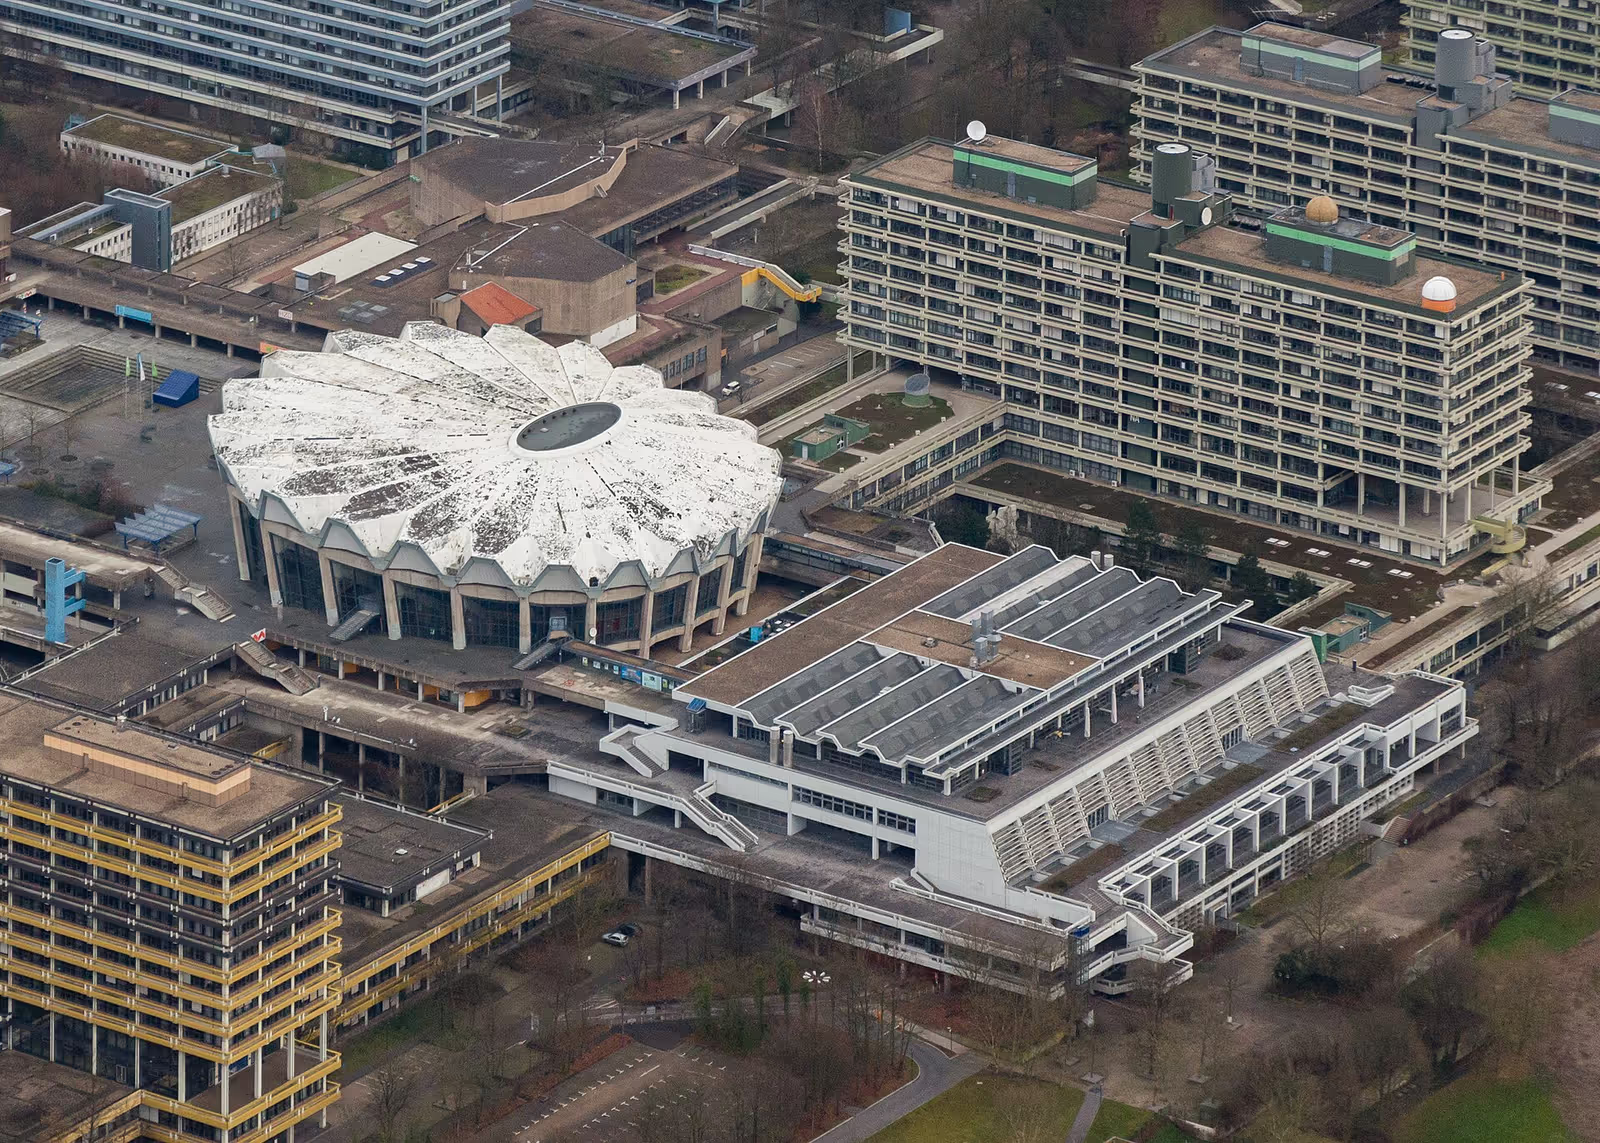
Foto: Tuxyso, CC BY-SA 3.0, Wikimedia Commons.
Betroffene informieren nach Art. 34 DSGVO
Bei einem voraussichtlich hohen Risiko für die persönlichen Rechte und Freiheiten benachrichtigt der Verantwortliche die betroffene Person unverzüglich (Art. 34 Abs. 1). Die Benachrichtigung beschreibt in klarer und einfacher Sprache die Art der Verletzung und enthält mindestens drei Angaben: Name und Kontaktdaten des Datenschutzbeauftragten oder einer anderen Anlaufstelle, die wahrscheinlichen Folgen und die ergriffenen oder vorgeschlagenen Maßnahmen (Art. 34 Abs. 2 mit Art. 33 Abs. 3 Buchstaben b bis d).
Die Verordnung nennt in Abs. 3 Ausnahmen:
- Die Daten waren durch geeignete Vorkehrungen, etwa Verschlüsselung, für Unbefugte unzugänglich.
- Durch nachfolgende Maßnahmen besteht das hohe Risiko aller Wahrscheinlichkeit nach nicht mehr.
- Die Benachrichtigung wäre mit unverhältnismäßigem Aufwand verbunden. Dann ist stattdessen eine öffentliche Bekanntmachung oder eine ähnlich wirksame Maßnahme nötig.
Die LDI NRW geht darüber hinaus. Sie hält es grundsätzlich für sinnvoll, Betroffene auch dann zu informieren, wenn keine Pflicht besteht, weil sie sich so auf Folgen wie Betrugsversuche einstellen können. Außerdem empfiehlt sie, Schutzmaßnahmen zu nennen, die die Betroffenen selbst treffen können, und darauf hinzuweisen, dass die Aufsichtsbehörde informiert wurde. Wer eine öffentliche Bekanntmachung auf der eigenen Seite platziert, soll sie so anbringen, dass sie beim Besuch regelmäßig gefunden wird, zum Beispiel mit einem sichtbaren Hinweis auf der Startseite.
Das ist ein Punkt, an dem eine Wartung praktisch hilft: Ob ein solcher Hinweis auf der Startseite erscheint, kann ich technisch binnen Minuten umsetzen. Den Text formulieren Sie.
Was ich dokumentiere
Die LDI NRW listet, was die interne Dokumentation eines Vorfalls mindestens enthalten sollte. Danach richte ich meinen schriftlichen Vorfallsbericht aus, soweit er technische Tatsachen betrifft:
| Inhalt | Wer liefert ihn |
|---|---|
| Kurze Beschreibung des Vorfalls und chronologische Darstellung der Ereignisse und Maßnahmen | ich, aus Protokollen und meinen Notizen |
| Ergebnis der Ursachenuntersuchung | ich |
| Kategorien betroffener Personen und Daten, ungefähre Zahlen | ich nenne, was in den Tabellen lag, Sie ordnen es Ihren Verarbeitungen zu |
| Wahrscheinliche Folgen und Risikobewertung | Sie, mit meiner technischen Grundlage |
| Angaben zum Verantwortlichen und zur Anlaufstelle | Sie |
| Ergriffene Maßnahmen zur Behebung und Abmilderung, auch gegen eine Wiederholung | ich für die Seite, Sie für den Rest |
| Entscheidung über Meldung und Benachrichtigung samt Begründung | Sie |
| Muster der Benachrichtigung, falls erforderlich | Sie, auf Wunsch lese ich technisch Korrektur |
Die Dokumentation des Vorfalls übernehme ich anschließend in den Monatsbericht, damit der Vorfall und die Konsequenzen nachlesbar bleiben. Die Schadcode-Entfernung als eigene Leistung beschreibt die Seite WordPress-Malware entfernen.
Die LDI NRW nennt auch Vorsorge
Die LDI NRW führt in ihrer Anleitung zum Cyberangriff Maßnahmen auf, die künftige Vorfälle erschweren sollen. Für eine WordPress-Seite sind drei davon unmittelbar umsetzbar und Teil meiner Wartung:
- Regelmäßiges Patchen. Updates laufen erst auf einer Staging-Kopie und gehen dann mit Rückweg live.
- Datensicherung nach der 3-2-1-Regel. Drei Kopien auf zwei verschiedenen Medien, eine davon an einem anderen Ort, und die Datensicherung muss vom produktiven System getrennt sein. Die Wiederherstellung wird geprüft, nicht angenommen.
- Restriktive Rechte und Mehrfaktor-Anmeldung. Administrationsrechte nach dem Need-to-know-Prinzip, sichere Anmeldeverfahren.
Bochum: die Nähe zur IT-Sicherheit
Das Horst-Görtz-Institut für IT-Sicherheit der Ruhr-Universität Bochum gehört nach eigenen Angaben zu den größten und ältesten Instituten für IT-Sicherheit in Europa. Dort forschen laut Institutsseite mehr als 150 Wissenschaftlerinnen und Wissenschaftler, darunter 36 Professorinnen und Professoren. Seit 2019 beheimatet das Institut den Exzellenzcluster “CASA: Securing the Digital Society” (Horst-Görtz-Institut).
Das ersetzt keine Wartung, und eine Firmenwebsite in Bochum wird dadurch nicht sicherer. Auch Unternehmen, die mit der Universität zusammenarbeiten, tragen die Meldepflicht nach Art. 33 DSGVO selbst, soweit sie Verantwortliche sind. Frist und zuständige Aufsicht ändern sich durch die Nähe zur Forschung nicht.
So läuft die Wartung bei mir
Ich bin ein einzelner Entwickler, arbeite seit 2006 mit WordPress und betreue Seiten remote und schriftlich. Termine und Telefonate biete ich nicht an. Fragen, Entscheidungen und Vorfallsmeldungen laufen per E-Mail, damit jede Entscheidung nachlesbar bleibt.
- Updates laufen auf einer Staging-Kopie und gehen mit Rückweg live.
- Backups liegen außerhalb des Hosting-Kontos, die Wiederherstellung wird getestet.
- Monitoring meldet Ausfälle, ein Scanner prüft Dateien auf Schadcode.
- Ein schriftlicher Monatsbericht listet Updates, Tests, Vorfälle, offene Risiken und Entscheidungen.
- Nicht genutzte Stunden eines Monats verfallen und gehen nicht in den nächsten über.
- Layout, Gestaltung und Wireframes stammen von Ihnen. Ich setze sie um und entwerfe sie nicht.
Häufige Fragen
Muss ich jeden Hack bei der Aufsichtsbehörde melden?
Nein. Nach Art. 33 Abs. 1 DSGVO entfällt die Meldung, wenn die Verletzung voraussichtlich nicht zu einem Risiko für die Rechte und Freiheiten natürlicher Personen führt. Die LDI NRW versteht das als “nur geringes Risiko”. Dokumentieren müssen Sie den Vorfall trotzdem, samt Ihrer Risikoabwägung.
Ab wann laufen die 72 Stunden?
Ab dem Moment, in dem Ihnen die Verletzung bekannt wurde. Das Gesetz verlangt die Meldung unverzüglich und möglichst binnen 72 Stunden. Kommt sie später, ist eine Begründung für die Verzögerung beizufügen. Fehlende Angaben dürfen Sie nach Art. 33 Abs. 4 schrittweise nachreichen.
Wer entscheidet, ob Betroffene informiert werden?
Das entscheiden Sie als Verantwortlicher. Eine Pflicht besteht nach Art. 34 DSGVO bei voraussichtlich hohem Risiko. Ich liefere die technischen Fakten dazu, etwa welche Tabellen erreichbar waren und ob die Protokolle einen Abfluss zeigen. Eine Rechtsberatung darf und will ich nicht leisten.
Reicht es, das Backup von gestern einzuspielen?
Selten. Ein Backup bringt oft auch die Lücke oder die Hintertür mit zurück. Ich spiele nur dann zurück, wenn der Zeitpunkt des Einbruchs bekannt ist und der Stand davor sauber war. Außerdem muss die Lücke geschlossen sein, sonst ist die Seite am nächsten Tag wieder befallen.
Melden Sie die Datenpanne für mich bei der LDI NRW?
Nein. Melden muss der Verantwortliche, also Ihr Unternehmen. Ich schreibe Ihnen auf, was technisch geschehen ist, damit Sie das Webformular der LDI NRW ausfüllen können. Wo ich als Auftragsverarbeiter tätig bin, informiere ich Sie unverzüglich, wie es Art. 33 Abs. 2 DSGVO vorsieht.
Arbeiten Sie vor Ort in Bochum?
Nein. Ich bin ein einzelner Entwickler, arbeite ausschließlich remote und schriftlich, ohne Termine. Gestaltung und Layout bringen Sie mit, ich setze sie technisch um und pflege sie.
Ihre Anfrage
Schicken Sie mir über die Kontaktseite die Adresse Ihrer Seite, Ihr Hosting und Ihren Anlass: ein Vorfall, den Sie gerade untersuchen, eine übernommene Seite oder der Wunsch nach einem festen Rhythmus. Ein Zugang zum Backend und eine Liste der eingesetzten Plugins beschleunigen die erste Einschätzung. Für die erste schriftliche Einschätzung berechne ich nichts.
Neue Installationen oder größere Umbauten beginnen bei der WordPress-Entwicklung in Bochum. Wie ich Seiten in der Nachbarschaft betreue, sehen Sie zum Beispiel bei der WordPress-Wartung in Düsseldorf und der WordPress-Wartung in Köln. Zur Einordnung des Zustands gibt es auch ein Sicherheitsaudit für WordPress.
Ausgewählte Projekte
Beispiele aus meiner Arbeit.
Corporate Website: olsztyn.com.pl
Olsztyn.com.pl ist eines der Schlüsselprojekte in meinem Portfolio als WordPress-Entwickler und stellt ein umfassendes städtisches Portal dar, das den Bewohn...
Corporate Website: osemka.pl - Banner
Ein Paket verschiedener Sonderbanner für die Website osemka.pl
Customer-Experience-Plattform: QUALITY WATCH
QUALITY WATCH ist eine Plattform für Customer Experience und Servicequalität, die Mystery Shopping, Service-Audits, Customer-Journey-Arbeit und B2B-Beratung präsentiert.
WordPress Support & Entwicklung in Bochum
Brauchen Sie die Leistung: WordPress Wartung & Support in Bochum?
Beschreiben Sie Ihr Projekt per E-Mail. Antwort innerhalb von 48 Stunden.
Projekt beschreibenWeitere WordPress-Dienste und Wissensbasis entdecken
CrUX-Audit mit LCP-, INP-, CLS-Attribution pro Template.
Core Web Vitals, Caching und schnellere Auslieferung.
Kostenloser Check der öffentlichen Fassung, Ergebnis sofort.
Stabilität, Updates und Support nach dem Launch.
Geprüfte Updates mit Bericht.
Migration zu Astro, Next.js und Headless WordPress.
Audit, Hardening und weniger Sicherheitsrisiko.
Verwandte Kategorien
Unterstützende Artikel
Wie man Interaction to Next Paint (INP) auf WordPress-Seiten optimiert. Praktische Fixes für die neueste Core Web Vital Metrik, die Google-Rankings direkt beeinflusst.
Feld gegen Lab, LCP, INP und CLS für WordPress 2026. Googles grünes LCP bleibt 2,5 s in CrUX. 100/100 in Lighthouse ist Lab. Cookie-Banner unter BFSG, Checkout-Widgets, Astro-Inseln.
Konkrete Optimierungsschritte mit Codeänderungen, Plugin-Konfigurationen und Server-Tweaks für einen sehr guten PageSpeed-Score.