Mein Platz in der WordPress-Community
- Mein wordpress.org-Konto besteht seit 2006.
- Ich habe zum WordPress-Core in den Versionen 7.0 und 7.1 beigetragen.
- Ich betreue 30 Plugins auf wordpress.org.
- Ich organisiere WordCamps und trete dort als Speaker auf.
- Ich war bei jedem WordCamp Europe von 2017 bis 2026 dabei.
Eine Seite kann an einem Freitagabend gehackt werden und am Montag bei der Aufsicht gemeldet sein müssen. Dieser Text beschreibt, wie ich bei WordPress-Seiten von Unternehmen in Frankfurt am Main Sicherheitsupdates einspiele, mit bekannt gewordenen Schwachstellen und geschlossenen Plugins umgehe und was im Fall einer Datenpanne schriftlich vorliegen muss, damit die Meldung beim Hessischen Beauftragten für Datenschutz und Informationsfreiheit (HBDI) fristgerecht möglich ist.
Sicherheitsupdates sind der Kern der Wartung
Die Entwicklerdokumentation von WordPress nennt es ohne Umschweife: Das Wichtigste für die Sicherheit ist, WordPress selbst und alle installierten Plugins und Themes aktuell zu halten (Security, Advanced Administration Handbook). Dieselbe Seite rät, Plugins und Themes zu wählen, die aktiv Updates erhalten.
Automatische Updates ersetzen die Wartung nicht. Sie gibt es seit WordPress 3.7. Kleine Core-Versionen und Übersetzungsdateien werden standardmäßig automatisch eingespielt. Neue Installationen ab WordPress 5.6 aktualisieren auch auf Hauptversionen, bestehende Installationen behalten das frühere Verhalten, solange es nicht ausdrücklich umgestellt wird (Upgrading WordPress). Für Plugins und Themes gilt der automatische Weg nur in Sonderfällen. Genau dort entstehen die meisten Sicherheitslücken, und genau dort bricht auch nach einem Update am ehesten ein Formular oder ein Checkout.
So gehe ich vor:
- Backup zuerst. Ein frischer Stand von Dateien und Datenbank liegt an einem Ort außerhalb des Hosting-Kontos, bevor etwas verändert wird.
- Staging. Das Update läuft auf einer Kopie mit echten Inhalten. Ich klicke Anmeldung, Formulare, Suche, Checkout und das Einwilligungsbanner durch.
- Produktion mit Rückweg. Erst danach geht das Update live, mit einem dokumentierten Weg zurück.
- Nachkontrolle. Fehlerprotokolle und Zugriffe der ersten Stunden schaue ich auf Auffälligkeiten an. Ist eine Web Application Firewall vorgeschaltet, prüfe ich nach dem Update auch deren Regeln.
- Bericht. Im schriftlichen Monatsbericht steht, was aktualisiert wurde, was getestet wurde und was bewusst nicht eingespielt wurde, mit Begründung.
Was das BSI für Betreiber dazu sagt
Der IT-Grundschutz des Bundesamts für Sicherheit in der Informationstechnik (BSI) richtet sich an Institutionen und ist für eine kleine Unternehmensseite kein Pflichtenheft. Als Maßstab taugt er trotzdem, weil er genau beschreibt, was ein ordentlicher Update-Prozess leistet. Der Baustein OPS.1.1.3 Patch- und Änderungsmanagement (Edition 2023) verlangt unter anderem:
- Patches sollen zeitnah nach Veröffentlichung bewertet und priorisiert werden, und dabei soll geprüft werden, ob es zu dem Patch bekannte Schwachstellen gibt.
- Wird ein Patch nicht eingespielt, müssen Entscheidung und Gründe dokumentiert werden.
- Beim Einspielen müssen Rückfall-Lösungen vorhanden sein.
- Software, die vom Hersteller nicht mehr unterstützt wird, darf nicht mehr verwendet werden, wenn sie sich nicht sicher betreiben lässt.
Der Baustein APP.3.1 Webanwendungen und Webservices ergänzt für erhöhten Schutzbedarf, die Konfiguration der Web Application Firewall nach jedem Update der Anwendung zu prüfen. Diese Punkte sind der Grund, warum mein Monatsbericht eine Spalte für Entscheidungen hat und nicht nur eine Liste von Versionsnummern.
Geschlossene Plugins: Was der Hinweis im Verzeichnis bedeutet
Im Plugin-Verzeichnis von WordPress.org gibt es Plugins, die geschlossen wurden. Die FAQ für Plugin-Entwickler beschreibt, was das bedeutet:
- Plugins werden wegen Richtlinienverstößen, Sicherheitsproblemen oder auf Wunsch des Autors geschlossen.
- Bei einer Schließung zeigt die Seite des Plugins den Status an, und es werden keine Zip-Dateien mehr erzeugt.
- Nach 60 Tagen wird der Grund in groben Kategorien genannt (etwa Richtlinienverstoß oder Sicherheit), nicht mit Details.
- Wurde ein Plugin aus Sicherheitsgründen geschlossen, wird es nach Behebung der Lücke meist wieder geöffnet, sofern nicht weitere Sicherheitsprobleme oder schwere Richtlinienverstöße vorliegen.
Die Richtlinien nennen das ausdrücklich: Ein Plugin mit Sicherheitsproblemen wird geschlossen, bis die Lage geklärt ist (Detailed Plugin Guidelines).
Für Ihre Seite folgt daraus eine praktische Frage: Ein geschlossenes Plugin bekommt keine Updates, solange es geschlossen ist. Läuft es bei Ihnen weiter, bleibt die Lücke offen. Ich gleiche deshalb das Plugin-Inventar jeder betreuten Seite regelmäßig mit dem Status im Verzeichnis ab und lege Ihnen bei einem Treffer schriftlich drei Wege vor:
| Lage | Mein Vorschlag |
|---|---|
| Schließung auf Wunsch des Autors, Funktion wird kaum genutzt | Plugin entfernen |
| Schließung aus Sicherheitsgründen, kein Update in Sicht | Ersatz suchen und auf Staging prüfen, bis dahin deaktivieren, wenn die Funktion es erlaubt |
| Schließung aus Sicherheitsgründen, Autor arbeitet erkennbar an der Lösung | Kurz warten, im nächsten Bericht erneut prüfen, Entscheidung festhalten |
Das gilt nur für Plugins aus dem Verzeichnis. Kaufplugins und Eigenentwicklungen melden keine Schließung. Für sie lese ich die Ankündigungen der Hersteller.
Wenn doch etwas passiert: Datenpanne und HBDI
Nicht jeder Sicherheitsvorfall ist eine Datenpanne im Sinne der DSGVO. Wird aber über eine Lücke eine Tabelle mit Anfragen, Kundenkonten oder Bewerbungen ausgelesen, ist es eine. Dann gilt Art. 33 DSGVO:
- Der Verantwortliche meldet die Verletzung unverzüglich und möglichst binnen 72 Stunden, nachdem sie ihm bekannt wurde, an die zuständige Aufsichtsbehörde. Ausgenommen sind Fälle, in denen die Verletzung voraussichtlich nicht zu einem Risiko für die Rechte und Freiheiten natürlicher Personen führt. Nach den 72 Stunden ist eine Begründung für die Verzögerung beizufügen.
- Ein Auftragsverarbeiter meldet eine ihm bekannt gewordene Verletzung unverzüglich dem Verantwortlichen.
- Die Meldung enthält mindestens die Art der Verletzung, nach Möglichkeit mit Kategorien und ungefährer Zahl der Betroffenen und Datensätze, eine Anlaufstelle, die wahrscheinlichen Folgen und die ergriffenen oder vorgeschlagenen Maßnahmen.
- Der Verantwortliche dokumentiert jede Verletzung mit allen Fakten, Auswirkungen und Abhilfemaßnahmen, auch wenn er sie nicht meldet.
Bei hohem Risiko für die Betroffenen kommt nach Art. 34 DSGVO die Benachrichtigung der Betroffenen hinzu.
So läuft die Meldung beim HBDI
Für Unternehmen mit Sitz in Hessen ist der HBDI in Wiesbaden die Aufsichtsbehörde. Auf der Seite Meldung nach Art. 33 DS-GVO stellt er ein Formular als Word-Datei bereit. Der Ablauf laut HBDI:
- Das aktuelle Formular von der Seite laden und lokal ausfüllen. Pro Meldung ein neues Dokument.
- Der Datei einen eindeutigen Namen geben, der die meldende Stelle und, falls vorhanden, ein Aktenzeichen enthält.
- Über das Formular auf der Seite einen Upload-Link anfordern. Er kommt per E-Mail und gilt bis zum Ablauf des Folgetags. Genutzt wird dafür die Plattform HessenDrive.
- Das ausgefüllte Formular und weitere Unterlagen über den Link hochladen. Die Übertragung ist verschlüsselt.
Der entscheidende Satz steht in den Hinweisen des HBDI: Für die 72-Stunden-Frist müssen das ausgefüllte Formular und gegebenenfalls weitere Dokumente hochgeladen sein. Die Anforderung des Upload-Links allein wahrt die Frist nicht. Wer am Sonntagabend mit dem Ausfüllen beginnt, sollte den Link also nicht erst am Montag anfordern.
Was ich Ihnen dafür liefere
Die Meldung ist Ihre Aufgabe als Verantwortlicher, die Entscheidung über Meldung und Benachrichtigung der Betroffenen ebenfalls. Rechtsberatung gehört nicht zu meiner Arbeit. Technisch liefere ich schriftlich, was das Formular braucht:
- welches Plugin oder welcher Zugang betroffen war, mit Versionsstand,
- ab wann die Protokolle erste Auffälligkeiten zeigen,
- welche Tabellen und Dateien erreichbar waren und welche Arten von Daten darin liegen,
- was ich gesperrt, bereinigt oder wiederhergestellt habe,
- ob Hinweise auf einen tatsächlichen Abfluss vorliegen und woran ich das festmache.
Wo ich als Auftragsverarbeiter für Sie tätig bin, brauchen wir dafür einen Vertrag, und ich informiere Sie über eine Verletzung unverzüglich, wie es Art. 33 Abs. 2 DSGVO vorsieht. Zur Bereinigung selbst gibt es eine eigene Seite: WordPress-Malware entfernen.
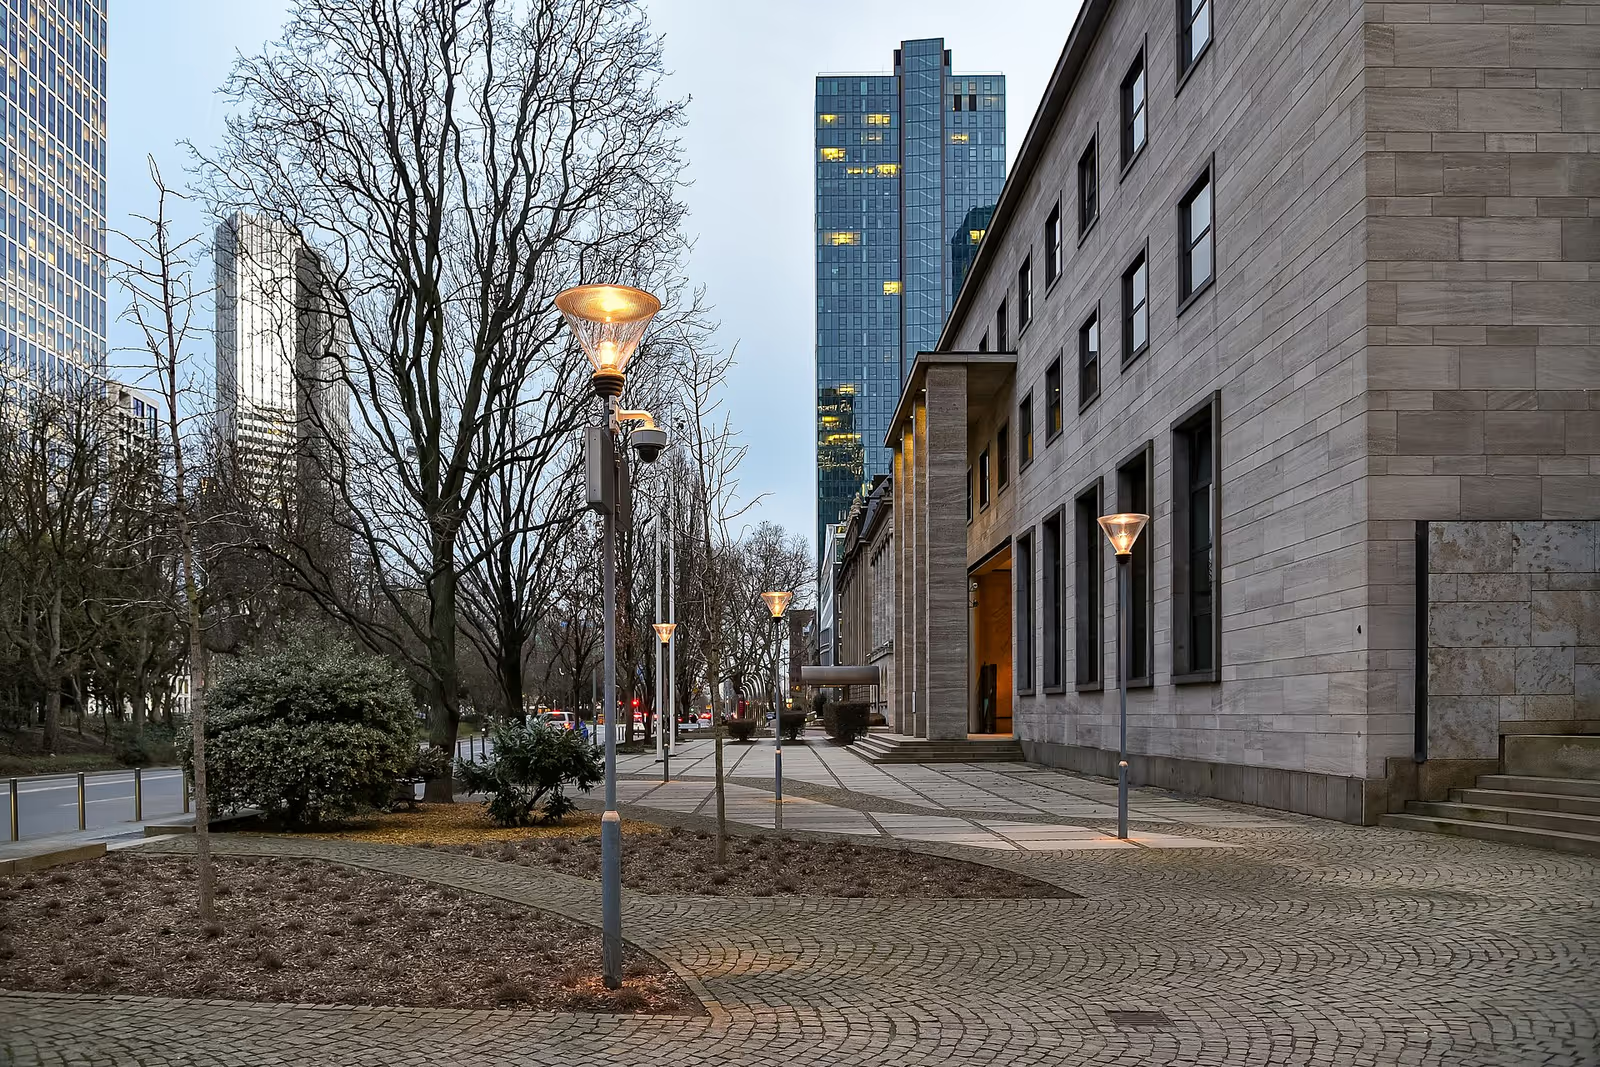
Foto: Jorge Franganillo, CC BY 2.0, Wikimedia Commons.
Hessen3C: eine zweite Anlaufstelle im Land
Neben der Datenschutzaufsicht gibt es in Hessen das Hessen CyberCompetenceCenter (Hessen3C) des Innenministeriums. Nach eigenen Angaben unterstützt es auch hessische Unternehmen bei der Bewältigung von Cyberangriffen. Die Notfall-Hotline (0611 353 9900) ist rund um die Uhr besetzt, kostenfrei und vertraulich. Hilfreich sind beim Erstkontakt drei Angaben: wer meldet, welche IT-Systeme betroffen sind und was beobachtet wurde (Soforthilfe bei Cyberangriffen).
Für kleine und mittlere Unternehmen nennt Hessen3C außerdem Beratung zur IT-Sicherheitsarchitektur und zu IT-Prozessen sowie einen Warnmeldungsdienst, der anlassbezogen über akute Schwachstellen in Soft- und Hardware informiert (Leistungen für Unternehmen). Die Unterstützung ersetzt weder meine Wartung noch die Meldung an den HBDI. Sie ist eine Stelle, die Sie kennen sollten, bevor Sie sie brauchen.
Was Sie in einem Vorfall bereithalten sollten
| Unterlage | Warum |
|---|---|
| Liste der Plugins und Themes mit Versionen | Sie zeigt, ob die gemeldete Lücke Ihre Seite überhaupt betrifft |
| Hosting-Zugang und Name des Ansprechpartners beim Anbieter | Protokolle und Backups liegen oft dort |
| Vertrag zur Auftragsverarbeitung mit dem Hoster | Er regelt, wer wem eine Verletzung meldet |
| Verzeichnis der Verarbeitungstätigkeiten | Es zeigt, welche Daten die Seite überhaupt verarbeitet |
| Kontakt Ihrer oder Ihres Datenschutzbeauftragten, falls vorhanden | Art. 33 Abs. 3 DSGVO verlangt eine Anlaufstelle in der Meldung |
| Backup außerhalb des Hostings und Datum der letzten Rückspielung | Ohne geprüfte Rückspielung ist ein Backup eine Annahme |
So läuft die Wartung bei mir
Ich bin ein einzelner Entwickler, arbeite seit 2006 mit WordPress und betreue Seiten remote und schriftlich. Es gibt keine Termine und keine Telefonkonferenzen. Fragen und Entscheidungen laufen per E-Mail, damit jede Entscheidung nachlesbar bleibt. Auf Anfragen antworte ich schriftlich an Werktagen.
- Updates laufen auf Staging und gehen mit Rückweg live.
- Backups liegen außerhalb des Hosting-Kontos, und die Wiederherstellung wird getestet.
- Ein Monitoring meldet Ausfälle, ein Scanner prüft auf Schadcode.
- Ein schriftlicher Monatsbericht listet Updates, Tests, offene Risiken und Entscheidungen.
- Das Stundenkontingent gilt für den jeweiligen Monat und wird nicht auf den nächsten übertragen.
- Gestaltung, Layout und Wireframes liefern Sie. Ich setze sie um, ich entwerfe sie nicht.
Eine Seite, die zuvor jemand anderes betreut hat, beginnt mit einer Bestandsaufnahme: Plugin-Inventar, PHP-Version, Backup-Zustand, Benutzerkonten, Auffälligkeiten in den Protokollen. Was dabei auffällt, steht schriftlich vor dem ersten Update. Zur Einordnung des Zustands gibt es auch ein eigenes Sicherheitsaudit für WordPress.
Häufige Fragen
Muss ich jedes Update sofort einspielen lassen?
Nein, aber jede Entscheidung gehört in den Bericht. Ein Sicherheitsupdate für ein Plugin mit bekannter, ohne Anmeldung ausnutzbarer Lücke hat Vorrang vor einem Funktionsupdate. Der BSI-Baustein OPS.1.1.3 verlangt für Institutionen sinngemäß dasselbe: Patches zeitnah bewerten, priorisieren und bei Verzicht Entscheidung und Gründe festhalten.
Was heißt es, wenn ein Plugin im Verzeichnis als geschlossen gilt?
Laut den Entwicklerhinweisen von WordPress.org werden Plugins wegen Richtlinienverstößen, Sicherheitsproblemen oder auf Wunsch des Autors geschlossen. Das Plugin ist dann nicht mehr herunterladbar. Für Ihre Seite heißt das: Es kommt kein Update, bis es wieder geöffnet wird. Ich schlage Ihnen schriftlich vor, ob warten, ersetzen oder entfernen sinnvoll ist.
Wer meldet eine Datenpanne an den HBDI, Sie oder ich?
Die Meldung ist Sache des Verantwortlichen, also Ihres Unternehmens. Ich liefere die technische Beschreibung, die Zeitachse und die ergriffenen Maßnahmen schriftlich, damit Sie das Formular ausfüllen können. Wo ich als Auftragsverarbeiter tätig bin, melde ich Ihnen eine Verletzung unverzüglich, so wie es Art. 33 Abs. 2 DSGVO vorsieht.
Wahrt die Anforderung des Upload-Links beim HBDI die 72 Stunden?
Nein. Laut HBDI wahrt erst der Upload des ausgefüllten Formulars die Frist, die Anforderung des Links allein nicht. Der Link gilt bis zum Ende des Folgetags. Fordern Sie ihn deshalb früh an.
Welche Stelle hilft in Hessen bei einem akuten Cyberangriff?
Das Hessen CyberCompetenceCenter unterstützt nach eigenen Angaben auch hessische Unternehmen bei IT-Sicherheitsvorfällen, kostenfrei und vertraulich. Die Notfall-Hotline ist 0611 353 9900. Das ersetzt die Meldung an den HBDI nicht.
Betreuen Sie meine Seite vor Ort in Frankfurt?
Nein. Ich arbeite allein, ausschließlich remote und schriftlich, ohne Termine. Gestaltung und Layout liefern Sie, ich setze sie um und halte sie aktuell.
Ihre Anfrage
Schicken Sie mir über die Kontaktseite die Adresse Ihrer Seite, die eingesetzten Plugins (oder Zugang zum Backend, falls Sie das nicht aufzählen können), Ihr Hosting und Ihren Anlass: ein gemeldetes Sicherheitsproblem, eine übernommene Seite oder der Wunsch nach festem Rhythmus. Die erste schriftliche Einschätzung kostet Sie nichts. Danach wissen Sie, in welchem Zustand die Seite ist und welche Schritte zuerst anstehen.
Neue Installationen oder größere Umbauten beginnen bei der WordPress-Entwicklung in Frankfurt am Main. Die laufende Betreuung in anderen Städten finden Sie zum Beispiel unter WordPress-Wartung in Köln und WordPress-Wartung in Düsseldorf.
Ausgewählte Projekte
Beispiele aus meiner Arbeit.
E-Commerce-Entwicklung: ILOVEHAIR
Ilovehair.pl ist ein auf WordPress basierender Onlineshop, der sich dem Verkauf professioneller Friseurprodukte der Marke Hair Saloon Products widmet. Als Pr...
E-Commerce-Entwicklung: KTS IOS/ANDROID APP
Das Projekt der Event-App, die der 15. Konferenz der Breitbandtechniker gewidmet ist, ist eine umfassende WordPress-basierte Lösung, die eine einfache Inhalt...
E-Commerce-Entwicklung: led-lumina.pl
led-lumina.pl ist ein professioneller Onlineshop, der ein umfassendes Angebot an innovativen LED-Lösungen für Privat- und Geschäftskunden präsentiert. Die Pl...
WordPress Support & Entwicklung in Frankfurt
Brauchen Sie die Leistung: WordPress Wartung & Support in Frankfurt?
Beschreiben Sie Ihr Projekt per E-Mail. Antwort innerhalb von 48 Stunden.
Projekt beschreibenWeitere WordPress-Dienste und Wissensbasis entdecken
CrUX-Audit mit LCP-, INP-, CLS-Attribution pro Template.
Core Web Vitals, Caching und schnellere Auslieferung.
Kostenloser Check der öffentlichen Fassung, Ergebnis sofort.
Stabilität, Updates und Support nach dem Launch.
Geprüfte Updates mit Bericht.
Migration zu Astro, Next.js und Headless WordPress.
Audit, Hardening und weniger Sicherheitsrisiko.
Verwandte Kategorien
Unterstützende Artikel
Wie man Interaction to Next Paint (INP) auf WordPress-Seiten optimiert. Praktische Fixes für die neueste Core Web Vital Metrik, die Google-Rankings direkt beeinflusst.
Feld gegen Lab, LCP, INP und CLS für WordPress 2026. Googles grünes LCP bleibt 2,5 s in CrUX. 100/100 in Lighthouse ist Lab. Cookie-Banner unter BFSG, Checkout-Widgets, Astro-Inseln.
Konkrete Optimierungsschritte mit Codeänderungen, Plugin-Konfigurationen und Server-Tweaks für einen sehr guten PageSpeed-Score.