Mein Platz in der WordPress-Community
- Mein wordpress.org-Konto besteht seit 2006.
- Ich habe zum WordPress-Core in den Versionen 7.0 und 7.1 beigetragen.
- Ich betreue 30 Plugins auf wordpress.org.
- Ich organisiere WordCamps und trete dort als Speaker auf.
- Ich war bei jedem WordCamp Europe von 2017 bis 2026 dabei.
Wenn eine WordPress-Seite in Genf kompromittiert wird, kommt rasch die Frage, ob und was dem EDÖB zu melden ist. Die Antwort hängt davon ab, was vorher festgehalten wurde. Diese Seite beschreibt, was das revidierte Datenschutzgesetz verlangt und welche Spuren meine Wartung dafür hinterlässt.
Ich bin Mariusz Szatkowski, eine Einzelperson in Gdynia, und betreue WordPress seit 2006. Alles läuft remote und schriftlich, ohne Termine und Telefonate. Layout und Gestaltung liefern Sie, ich setze um und pflege.
Was verlangt Art. 24 DSG bei einer Datenpanne?
Das Datenschutzgesetz (DSG, SR 235.1) regelt die Meldung in Art. 24. Ich lese die Absätze so, die rechtliche Einordnung Ihres Falls liegt bei Ihnen und Ihrer Rechtsberatung:
| Stelle | Inhalt | Wer handelt |
|---|---|---|
| Abs. 1 | Meldung an den EDÖB so rasch als möglich, wenn die Verletzung der Datensicherheit voraussichtlich zu einem hohen Risiko für die Persönlichkeit oder die Grundrechte der betroffenen Person führt | Verantwortlicher |
| Abs. 2 | Mindestens Art der Verletzung, deren Folgen und die ergriffenen oder vorgesehenen Massnahmen | Verantwortlicher |
| Abs. 3 | Meldung der Verletzung an den Verantwortlichen so rasch als möglich | Auftragsbearbeiter |
| Abs. 4 | Information der betroffenen Person, wenn es zu ihrem Schutz erforderlich ist oder der EDÖB es verlangt | Verantwortlicher |
| Abs. 6 | Eine Meldung darf in einem Strafverfahren gegen die meldepflichtige Person nur mit deren Einverständnis verwendet werden | Rechtsfolge |
Eine feste Frist in Stunden nennt das Gesetz nicht, es steht nur “so rasch als möglich”. Der Leitfaden des EDÖB vom 23. April 2025 ergänzt: Wer ein voraussichtlich hohes Risiko erkennt und es nicht innert kurzer Zeit abschliessend klären kann, muss melden und darf keine längeren Abklärungen abwarten. Bei Ransomware-Angriffen geht der Leitfaden je nach Umständen schon in einer ersten Analyse von einem voraussichtlich hohen Risiko aus.
Für den Auftragsbearbeiter ist der Leitfaden deutlicher als der Gesetzestext: Seine Informationspflicht ist nicht an eine Risikoabwägung gebunden. Ich melde Ihnen also jede Verletzung der Datensicherheit, auch eine, die ich selbst für harmlos halte. Ob sie meldepflichtig ist, entscheiden Sie.
Der Leitfaden hält auch fest, dass wirksam verschlüsselte Daten für Unbefugte ohne Schlüssel als anonym gelten und dann keine Meldepflicht nach Art. 24 Abs. 1 DSG entsteht. Blosse Pseudonymisierung genügt nicht. Für WordPress heisst das: Was im Klartext in der Datenbank liegt, etwa Formulareinträge oder Kundendaten, ist im Ernstfall voll betroffen.
Wo und wie wird gemeldet?
Der EDÖB stellt Verantwortlichen unter Meldeportale, DataBreach ein Online-Formular zur Verfügung. Nach dem Absenden lässt sich eine Bestätigung mit den gemeldeten Angaben herunterladen. Das Formular ist ausschliesslich für Verantwortliche gedacht, Betroffene nutzen ein Kontaktformular. Das Portal verlangt JavaScript und einen aktuellen Browser.
Welche Angaben hineingehören, regelt Art. 15 Abs. 1 der Datenschutzverordnung (DSV, SR 235.11):
- Art der Verletzung
- soweit möglich Zeitpunkt und Dauer
- soweit möglich Kategorien und ungefähre Anzahl der betroffenen Personendaten und der betroffenen Personen
- Folgen, einschliesslich der allfälligen Risiken für die betroffenen Personen
- getroffene oder vorgesehene Massnahmen
- Name und Kontaktdaten einer Ansprechperson
Lassen sich nicht alle Angaben gleichzeitig machen, liefert der Verantwortliche die fehlenden so rasch als möglich nach (Art. 15 Abs. 2 DSV). Die Meldung muss also nicht auf einen vollständigen Untersuchungsbericht warten.
Was die DSV zu Datensicherheit und Protokollen sagt
Art. 8 DSG verpflichtet Verantwortliche und Auftragsbearbeiter zu technischen und organisatorischen Massnahmen, die dem Risiko angemessen sind. Die Mindestanforderungen stehen in der DSV, und zwei Stellen sind für eine WordPress-Seite wichtig.
Art. 3 DSV, Nachvollziehbarkeit. Es muss überprüfbar sein, welche Personendaten zu welcher Zeit und von welcher Person im System eingegeben oder verändert werden (Eingabekontrolle). Ausserdem müssen Verletzungen der Datensicherheit rasch erkannt werden und Massnahmen zur Minderung oder Beseitigung der Folgen möglich sein (Erkennung und Beseitigung). Dieselbe Verordnung verlangt, dass Anwendungssoftware auf dem neusten Sicherheitsstand bleibt und bekannte kritische Lücken geschlossen werden.
Art. 4 DSV, Protokollierung. Die ausdrückliche Pflicht, das Speichern, Verändern, Lesen, Bekanntgeben, Löschen und Vernichten von Daten zu protokollieren, gilt für Private nur unter Bedingungen: wenn besonders schützenswerte Personendaten in grossem Umfang automatisiert bearbeitet werden oder ein Profiling mit hohem Risiko stattfindet und die präventiven Massnahmen den Datenschutz nicht gewährleisten können. Dann muss das Protokoll Identität, Art, Datum und Uhrzeit der Bearbeitung zeigen und mindestens ein Jahr getrennt vom bearbeitenden System aufbewahrt werden.
Eine normale Firmenseite mit Kontaktformular und Newsletter fällt meist nicht unter diese Protokollpflicht. Das ändert nichts daran, dass Art. 3 DSV Nachvollziehbarkeit verlangt und Art. 15 Abs. 4 DSV die Dokumentation jeder Verletzung vorschreibt: Tatsachen, Auswirkungen und ergriffene Massnahmen, ab dem Zeitpunkt der Meldung mindestens zwei Jahre aufzubewahren. Ob Ihre Seite unter Art. 4 DSV fällt, etwa bei Gesundheitsdaten, beurteilt Ihre Rechtsberatung.
Was meine Wartung festhält
Ich schreibe keine Aufbewahrungsfristen vor, die das Gesetz Ihnen nicht auferlegt. Ich halte fest, was Sie später für die Angaben nach Art. 15 DSV brauchen, und lege es getrennt von der Website ab:
| Frage der Meldung | Was dafür vorliegt |
|---|---|
| Zeitpunkt und Dauer | Zeitstempel der Monitoring-Alarme, Datum der ersten Auffälligkeit, Zeitpunkt der Bereinigung |
| Art der Verletzung | Plugin- und Theme-Versionen je Update-Zyklus, Liste geänderter Dateien, Befund aus dem Malware-Scan |
| Wer hatte Zugriff | Liste der Benutzerkonten mit Rollen, im Bericht geprüft, getrennte Konten statt geteilter Zugänge |
| Welche Daten lagen im System | Inventar von Formularen, Shop-Bestellungen und Newsletter-Adressen, das Sie freigeben |
| Massnahmen | Update, Passwortwechsel, Wiederherstellung aus dem Backup ausserhalb des Hosting-Kontos |
Zugriffsprotokolle des Webservers führt in der Regel Ihr Hoster. Ob und wie lange er sie aufbewahrt, steht in seinem Vertrag, und ich frage es in der Bestandsaufnahme schriftlich ab. Ohne diese Protokolle bleibt die Frage, ob Daten abgeflossen sind, oft Vermutung. Deshalb gehört eine Rückfrage an den Hoster in die Checkliste unten.
Der Monatsbericht fasst das zusammen: Updates, Prüfungen, Auffälligkeiten, offene Risiken. Er ist kein Rechtsgutachten, aber die Tatsachengrundlage, auf der Sie als Verantwortlicher entscheiden.
Wer beaufsichtigt in Genf?
Für Privatunternehmen gilt das Bundesgesetz, Aufsicht führt der EDÖB. Der Kanton hat daneben eine eigene Stelle: Der Préposé cantonal à la protection des données et à la transparence (PPDT) ist laut seiner Seite eine unabhängige, der Staatskanzlei administrativ zugeordnete Behörde. Er überwacht die Anwendung der kantonalen LIPAD (RSGe A 2 08) bei öffentlichen Institutionen des Kantons und der Gemeinden. Bei der Transparenz können auch subventionierte private Institutionen Anfragen auf Dokumentenzugang erhalten.
Für Sie heisst das: Arbeiten Sie für eine kantonale oder kommunale Stelle, oder sind Sie von ihr subventioniert, klären Sie schriftlich mit dem Auftraggeber, welches Recht und welche Meldestelle gilt. Diese Klärung nehme ich nicht vor, sie ist Rechtsberatung.
Checkliste: Fragen vor dem Ernstfall
- Wer ist bei uns Verantwortlicher im Sinne des DSG, und wer entscheidet über die Meldung?
- Liegt ein schriftlicher Ablauf vor, der den Weg vom Auffinden bis zur Meldung beschreibt?
- Steht ein Auftragsbearbeitungsvertrag mit der Person oder Firma, die die Website betreut?
- Bewahrt der Hoster Zugriffsprotokolle auf, und wie lange?
- Welche personenbezogenen Daten liegen im Klartext in Formularen, Bestellungen und Newsletter-Listen?
- Liegt ein Backup ausserhalb des Hosting-Kontos, und wurde es testweise wiederhergestellt?
- Wer hat Administratorrechte, und gibt es geteilte Zugänge?
- Ist die Ansprechperson für den EDÖB benannt, mit Kontaktdaten?
Wie die Wartung bei mir läuft
Updates von Core, Plugins und Theme laufen zuerst auf einer Staging-Kopie, dann live, und ich prüfe danach Formulare, Checkout und die wichtigen Pfade. Backups liegen ausserhalb des Hosting-Kontos, eine Wiederherstellung teste ich. Monitoring meldet Ausfälle, und der schriftliche Monatsbericht hält das Ergebnis fest. Stunden aus einem Monat gehen nicht in den nächsten über.
Ich gebe keine feste Reaktionszeit und keinen Bereitschaftsdienst. Ich antworte an Werktagen schriftlich. Brauchen Sie eine feste Zusage, sollten Sie das vor Beginn wissen.
Ist die Website noch zu bauen oder umzubauen, beginnt das bei der WordPress-Entwicklung für Genf. Zum selben Thema aus anderer Richtung: Wartung in Zürich beschreibt die DSV-Ziele als Tabelle, Wartung in Bern die Zahlungs-Plugins im Shop.
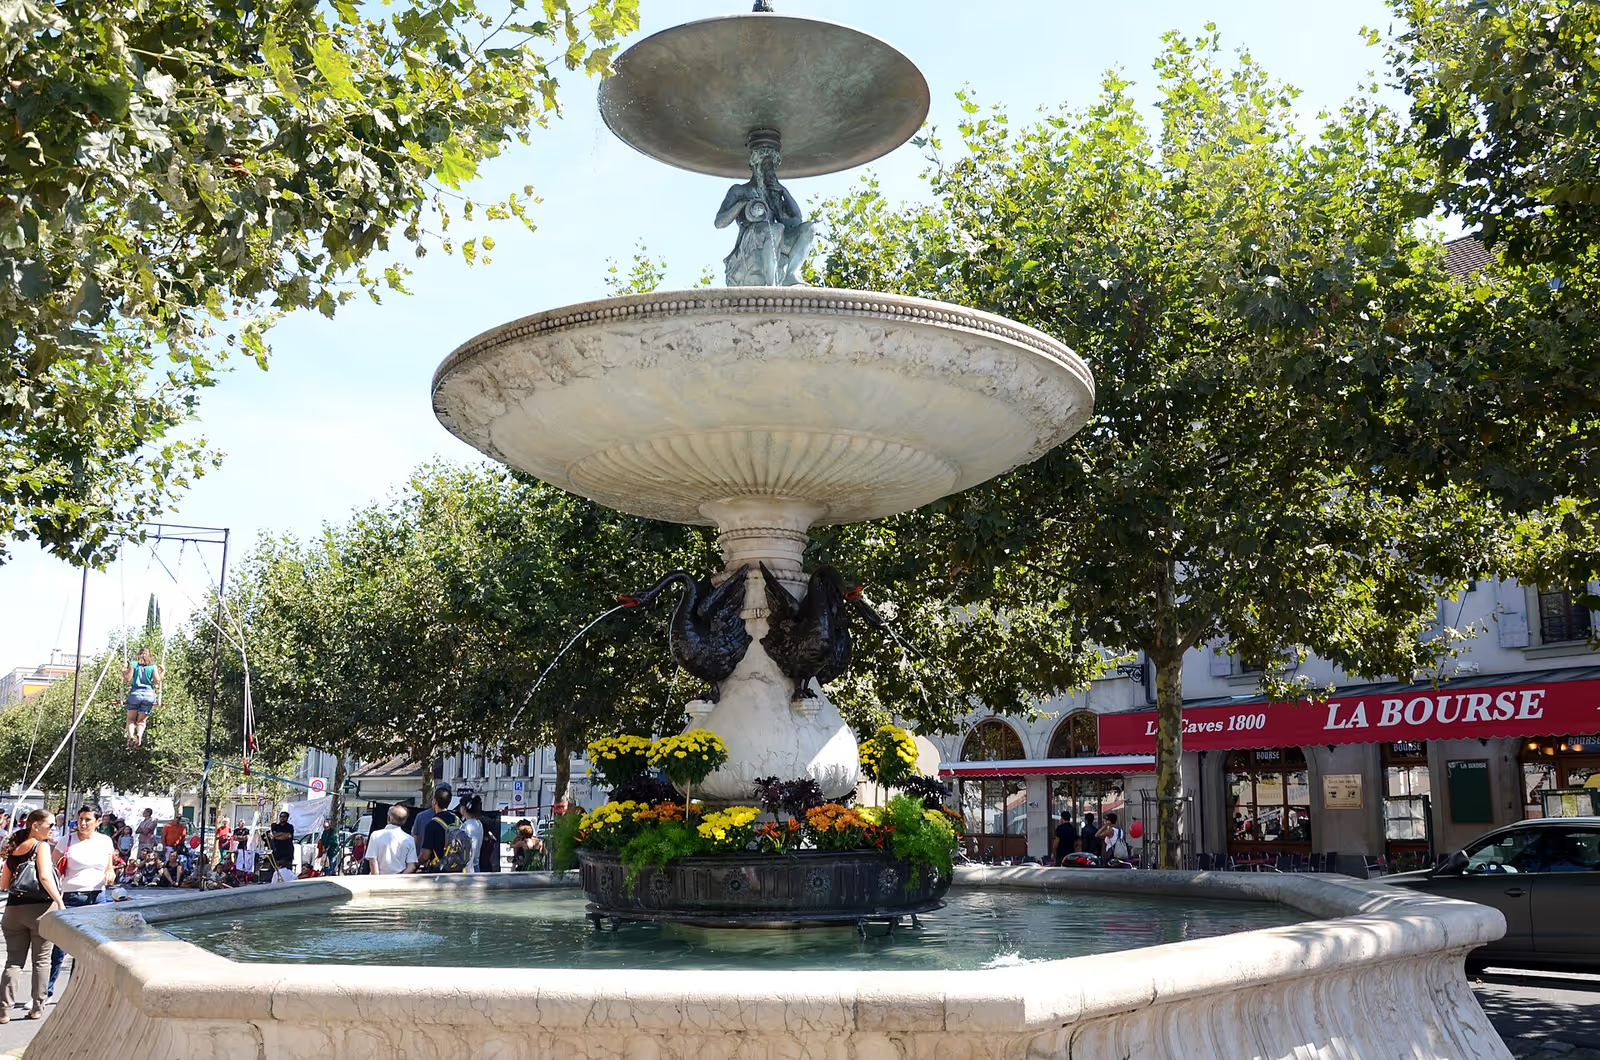
Foto: Franck Schneider, CC BY-SA 3.0, Wikimedia Commons.
Häufige Fragen
Muss ich jede Panne auf meiner WordPress-Seite dem EDÖB melden?
Nein. Art. 24 Abs. 1 DSG verlangt die Meldung nur bei einer Verletzung der Datensicherheit, die voraussichtlich zu einem hohen Risiko für die Persönlichkeit oder die Grundrechte der betroffenen Person führt. Die Einschätzung treffen Sie als Verantwortlicher, am besten mit Ihrer Rechtsberatung. Ich liefere die technischen Fakten.
Wer meldet, Sie oder ich?
Sie. Die Meldung an den EDÖB und die Information der Betroffenen obliegen dem Verantwortlichen. Ich melde Ihnen als Auftragsbearbeiter nach Art. 24 Abs. 3 DSG jede Verletzung der Datensicherheit so rasch als möglich, auch wenn ich das Risiko noch nicht einschätzen kann.
Welche Angaben braucht die Meldung?
Art. 15 Abs. 1 DSV nennt unter anderem Art der Verletzung, soweit möglich Zeitpunkt und Dauer, Kategorien und ungefähre Zahl der betroffenen Daten und Personen, Folgen, Massnahmen und eine Ansprechperson. Fehlende Angaben lassen sich nach Art. 15 Abs. 2 DSV nachliefern.
Ist für meine Genfer Firma der PPDT zuständig?
Der PPDT überwacht nach eigener Darstellung die Anwendung der LIPAD bei den öffentlichen Institutionen des Kantons und der Gemeinden. Für eine private Firma gilt das Bundesgesetz, Aufsicht führt der EDÖB. Wer für eine öffentliche Stelle arbeitet, klärt die Zuständigkeit schriftlich mit dem Auftraggeber.
Arbeiten Sie vor Ort in Genf oder per Telefon?
Nein. Ich bin eine Einzelperson in Gdynia, alles läuft remote und schriftlich. Ich gebe keine feste Reaktionszeit zu und biete keinen Bereitschaftsdienst an, ich antworte an Werktagen schriftlich.
Kann ich eine bereits gehackte Seite übergeben?
Ja. Zuerst sichere ich den Zustand und halte die Auffälligkeiten schriftlich fest, dann bereinige ich aus sauberen Quellen. Ob eine Meldung nötig ist, entscheiden Sie anhand dieser Unterlagen.
Schreiben Sie mir
Schicken Sie mir über die Kontaktseite die Adresse Ihrer Website, den Hoster, Ihr Ziel und einen Termin, falls es einen gibt. Ich prüfe, was vorliegt, und antworte schriftlich mit Rückfragen. Eine erste Einschätzung von mir kostet nichts.
Ausgewählte Projekte
Beispiele aus meiner Arbeit.
Tech Platform: VECTOR TECHNOLOGIES
VECTOR Technologies ist ein internationales Technologieunternehmen, das sich auf die Entwicklung und Produktion moderner Lösungen für Telekommunikationsanbie...
Travel & Tourism Site: gidpl.ru
Seit dem 25. März 2013 informiert das Portal GIDpl.ru kontinuierlich über die wichtigsten kulturellen und sportlichen Ereignisse sowie über touristische und ...
Travel & Tourism Site: zamki-szkocji.com
zamki-szkocji.com ist ein umfassendes Informationsportal, das sich den Schlössern Schottlands widmet und reichhaltige historische Inhalte, interaktive Karten...
WordPress Support & Entwicklung in Geneva
Brauchen Sie die Leistung: WordPress Wartung & Support in Geneva?
Beschreiben Sie Ihr Projekt per E-Mail. Antwort innerhalb von 48 Stunden.
Projekt beschreibenWeitere WordPress-Dienste und Wissensbasis entdecken
Individuelle WordPress-Entwicklung und Architektur.
Skalierbare Headless-, ERP- und KI-Architektur für Enterprise.
Shops, Checkout-Prozesse und Verkaufslogik.
Stabilität, Updates und Support nach dem Launch.
Was die Wartungspauschale abdeckt und was sie verändert.
Geschäftsprozessautomatisierung rund um WordPress und Firmensysteme.
Headless WordPress, Sanity, Strapi und Contentful mit Astro oder Next.js.
Astro, MDX, Edge Delivery und an echtem Traffic gemessene Core Web Vitals.
Verwandte Kategorien
Unterstützende Artikel
WordPress 7.0 mit AI Client gegen Astro 7 mit Rust-Compiler und Vite 8. Tempo, Kosten, SEO und Sicherheit im Vergleich, dazu die echte Rechnung für meine eigene Migration von Astro 6.
So starten Sie 2026 als WordPress-Entwickler. Lokale Umgebung, Theme- und Plugin-Entwicklung, REST API und Headless, Sicherheit und Core Web Vitals. Ein Praxisleitfaden, der Ihren ersten Monat nicht verschwendet.
WordPress 7.0 mit AI Client vs Astro 6 nach der Cloudflare-Übernahme. Geschwindigkeit, Kosten, SEO und Sicherheit im Vergleich. Mein Fazit nach 20 Jahren als WP-Entwickler - wann migrieren, wann bleiben.