Unter den Domains, die während LaLiga-Spielen in Spanien unerreichbar waren, stehen amnestynews.de und unhcr.de. Keine davon überträgt Fußball. Sie teilten sich IP-Adressen mit Seiten, die es tun. Wenn Ihr WordPress-Shop hinter Cloudflare liegt und Kunden in Spanien hat, kann ihn dasselbe treffen: Am Samstagabend bleiben die spanischen Bestellungen aus, Ihr Server läuft, der Verfügbarkeitsmonitor in Frankfurt zeigt grün, und am Montag ist alles wieder normal.
Dieser Leitfaden richtet sich an Shops und Dienstleister in Deutschland, Österreich und der Schweiz, die nach Spanien verkaufen, einen spanischen Shop betreiben oder spanische Geschäftskunden betreuen. Ich erkläre, wie die Sperren funktionieren, was unabhängige Messungen zeigen, wie Sie prüfen, ob Ihre Domain betroffen ist, was in diesen Stunden mit Bestellungen und Zahlungen passiert und welche Optionen die Anbieter dokumentieren. Jede Zahl stammt aus einer Primärquelle, die ich am 31. Oktober 2026 gelesen habe: dem OONI-Bericht und seiner Domainliste, den Mitteilungen von LaLiga, dem spanischen Gesetzestext im BOE, dem Protokoll des spanischen Parlaments, der Cloudflare-Dokumentation und den Daten von hayahora.futbol.
Warum ist meine Website in Spanien während LaLiga-Spielen nicht erreichbar
Weil spanische Internetprovider für die Dauer der Übertragung bestimmte IP-Adressen sperren. LaLiga meldet die Adressen, über die illegale Streams laufen, und die Provider schalten sie ab. Eine CDN-Adresse gehört aber nicht zu einer einzigen Website.
Cloudflare schreibt in der Dokumentation zu seinen IP-Adressen, dass die Adressbereiche von allen über den Proxy geleiteten Hostnamen gemeinsam genutzt werden. Mit aktiviertem Proxy (orange Wolke) sieht ein Besucher nie die IP Ihres Servers, sondern eine Cloudflare-Adresse. Dieselbe Adresse kann im selben Moment einen Onlineshop aus Stuttgart, eine Kanzlei in Graz und einen illegalen Stream ausliefern. Der Provider kann die drei auf IP-Ebene nicht unterscheiden, sperrt die Adresse, und für seine Kunden verschwinden alle Seiten darauf.
Daran erkennen Sie das Muster:
- Nur Besucher in Spanien sind betroffen, und nur bei bestimmten Providern.
- Es passiert nur während Spielen. Der OONI-Bericht stellt fest, dass die Sperren meist kurz vor dem Anstoß beginnen und kurz nach dem Abpfiff aufgehoben werden.
- Ihr Server protokolliert nichts, weil die Anfrage das Netz des Providers nie verlässt.
Deutschland, Österreich, die Schweiz und Spanien liegen in derselben Zeitzone. Die Anstoßzeit im spanischen Spielplan ist also Ihre Uhrzeit, was den Abgleich mit Ihrer Statistik erleichtert.
Wie viele Domains aus Deutschland, Österreich und der Schweiz betroffen waren
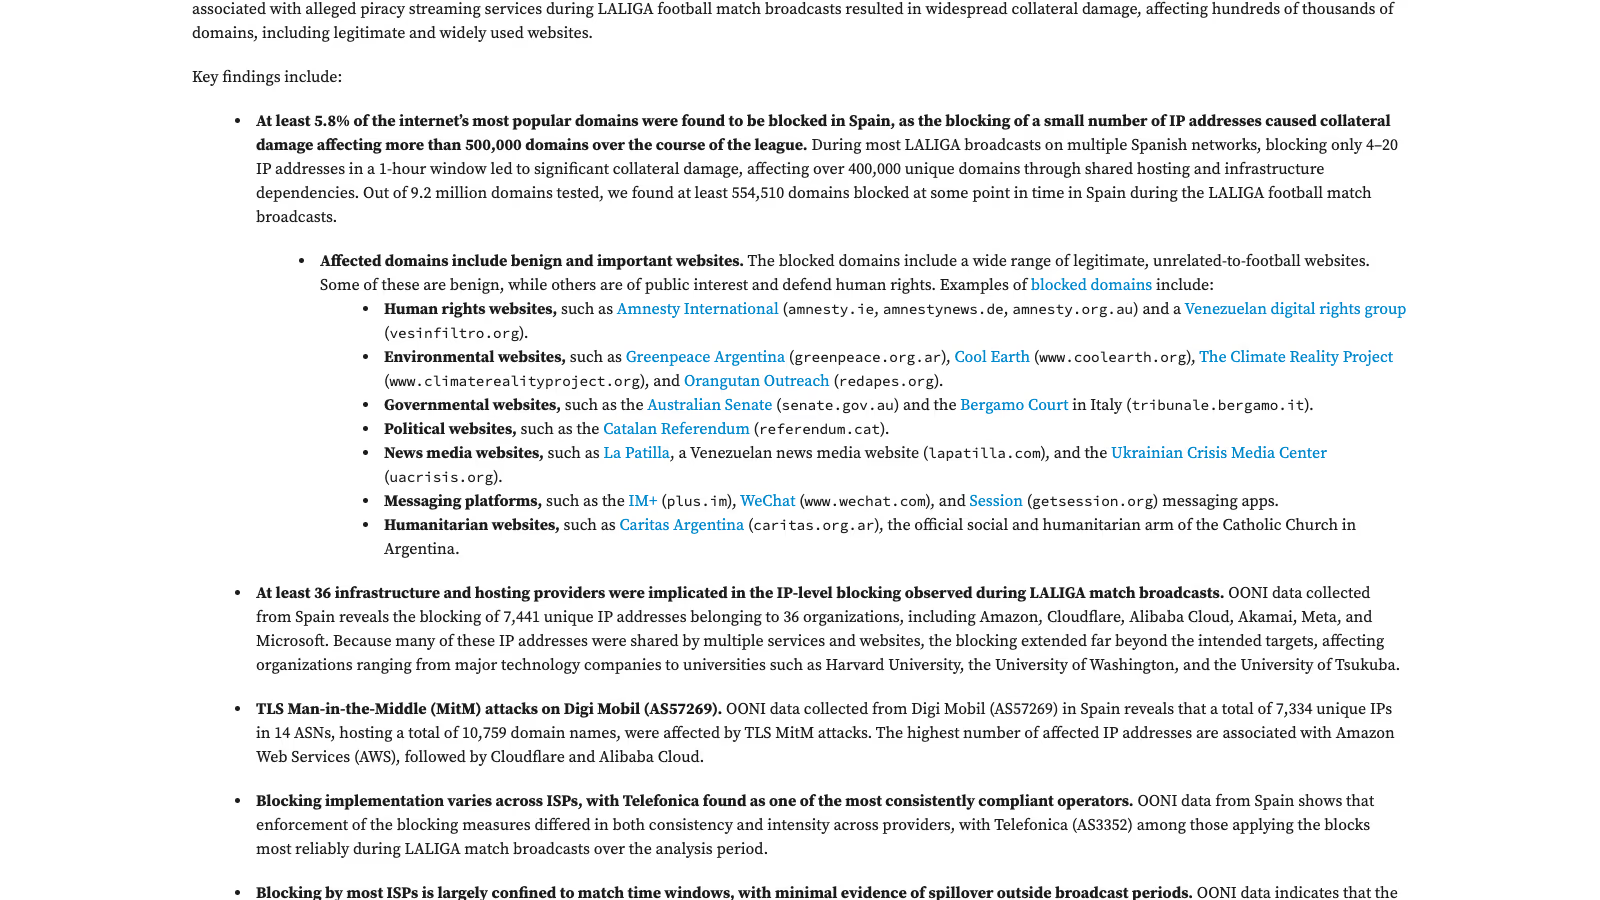
OONI (Open Observatory of Network Interference) misst Internetzensur mit Freiwilligen, die die App OONI Probe auf ihren eigenen Anschlüssen laufen lassen. Am 30. Juni 2026 erschien eine Analyse von Arturo Filastò, Maria Xynou und Mehul Gulati für Spanien vom 1. Januar bis 1. Juni 2026.
Die Methode hat einen Bezug zu Ihrem Standort: Als Kontrollpunkt diente Frankfurt am Main. Eine IP-Adresse galt in einem Stundenfenster als gesperrt, wenn der TCP-Verbindungsaufbau aus spanischen Netzen in mindestens zwei Messungen zu über 90 % scheiterte, während er aus Frankfurt funktionierte. Ein DNS-Scan von 9,2 Millionen Domains ordnete dann jede gesperrte Adresse den Domains zu, die auf sie zeigen.
| Kennzahl | Wert laut OONI |
|---|---|
| Geprüfte Domains | 9,2 Millionen |
| Mindestens einmal gesperrte Domains | 554.507 (rund 5,8 %) |
| Gesperrte IP-Adressen insgesamt | 7.441, bei 36 Infrastrukturanbietern |
| Gesperrte Adressen in einem typischen Stundenfenster | 4 bis 20 |
| Dadurch unerreichbare Domains in dieser Stunde | über 400.000 |
| Cloudflare (AS13335) | 501.305 Domains (90,4 %) auf 2.218 Adressen |
| Squarespace (AS53831) | 18.592 Domains auf einer einzigen Adresse |
| Amazon (AS16509) | 11.647 Domains auf 4.286 Adressen |
Mit dem Bericht hat OONI die vollständige Liste der gesperrten Domains veröffentlicht. Ich habe sie am 31. Oktober heruntergeladen und nach Länderendungen gezählt:
| Endung | Domains in der OONI-Liste |
|---|---|
| .de | 4.122 |
| .at | 1.450 |
| .ch | 834 |
| zusammen | 6.406 |
Die Datei hat 525.129 Zeilen, weniger als die 554.507 im Berichtstext. Eine Erklärung für die Differenz habe ich im Bericht nicht gefunden, deshalb nenne ich beide Zahlen. Im Text selbst nennt OONI als Beispiele unter anderem amnestynews.de, unhcr.de und caritas.ch.
OONI betont, dass die Zahlen den Schaden unterschätzen: Freiwilligendaten decken nicht jedes Netz zu jeder Stunde ab, die Domainliste ist fest, die Einstufung vorsichtig. Außerdem erkennt die Methode Sperren leichter bei Anbietern, die viele Domains auf wenige Adressen legen. Der Cloudflare-Anteil von 90,4 % heißt also nicht, dass andere Anbieter sicher wären. Amazon hatte in derselben Auswertung mit 4.286 die meisten gesperrten Adressen.
Welche spanischen Provider sperren und woran Ihre Kunden es merken
OONI sieht das spielgebundene Muster in diesen Netzen:
- Telefonica de Espana (AS3352), laut Bericht einer der Provider, die die Sperren am zuverlässigsten umsetzen,
- Orange Espagne (AS12479) und Mas Orange (AS12334),
- Mas Movil (AS15704),
- Vodafone Espana (AS12430) und Vodafone ONO (AS6739),
- Euskaltel (AS12338),
- Digi Mobil (AS57269), das anders vorgeht: Statt die Verbindung zu kappen, präsentiert es ein selbst signiertes TLS-Zertifikat mit
CN=core1.netops.test. OONI wertet diese Signatur für sich allein als eindeutig.
So trennen Sie die Sperre von Fehlern, die Sie selbst beheben können:
| Was der Kunde sieht | Wann | Wahrscheinliche Ursache | So prüfen Sie es |
|---|---|---|---|
| Seite lädt endlos, keine Cloudflare-Seite | Nur während Spielen, nur bei einigen Providern | Provider-Sperre auf Ihrer Cloudflare-IP | Abgleich mit den Listen von hayahora.futbol, Test über einen anderen Provider |
| Zertifikatswarnung für core1.netops.test | Während Spielen, bei Digi | Von OONI dokumentierte TLS-Umleitung bei Digi Mobil | Zertifikatsdetails im Browser des Kunden |
| Cloudflare-Seite mit 1015, 1020 oder Sperrseite und Ray ID | Jederzeit, in jedem Land | Eigene Regel (WAF, Ratenbegrenzung, Botschutz) | Ray ID in den Security Events suchen |
| Cloudflare-Seite mit 521, 522 oder 524 | Jederzeit | Server nicht erreichbar oder zu langsam | Server- und Hosterprotokolle |
| Shop lädt, aber der Kunde kommt nach der Zahlung nicht zurück | Während Spielen | Der Browser erreicht Ihre Domain bei der Rückleitung nicht | Bestellungen mit Status “Bezahlung ausstehend” in diesen Stunden |
| Für alle Besucher offline | Jederzeit | Ausfall von Server, DNS oder Anbieter | Externer Monitor, Statusseite des Anbieters |
Eine Cloudflare-Seite mit Ray ID bedeutet, dass eine Ihrer eigenen Regeln gegriffen hat. Diesen Fall behandle ich in der Anleitung, wie Sie die Cloudflare-Regel finden, die einen Kunden blockiert hat. Fehler 522 und 524 liegen auf der Serverseite, dazu passt der Beitrag, ob ein Fehler 504 am Hosting oder an der Website liegt. Eine Provider-Sperre hinterlässt keine Ray ID, weil die Anfrage Cloudflare nie erreicht.
Nicht jeder Provider sperrt bei jedem Spiel, und die Diagramme im Bericht zeigen volle Sperren, Teilsperren und ruhige Phasen. Wenn ein Bekannter in Málaga Ihren Shop über einen Provider öffnen kann, kann ein Kunde bei einem anderen Provider zur selben Zeit scheitern.
Auf welcher Rechtsgrundlage Spanien IP-Adressen sperrt
Auf Grundlage eines Urteils des Handelsgerichts Nr. 6 Barcelona (Juzgado de lo Mercantil n.º 6) vom 18. Dezember 2024. Laut Mitteilung von LaLiga vom 26. März 2025 wies dasselbe Gericht die Nichtigkeitsanträge unter anderem von Cloudflare und RootedCON ab, und gegen diese Entscheidung ist kein Rechtsmittel möglich. LaLiga zitiert aus dem Beschluss, aus den Argumenten der Antragsteller sei nicht erwiesen, dass überhaupt ein Schaden eingetreten sei (eigene Übersetzung).
Gesetzliche Basis ist das spanische Gesetz über geistiges Eigentum (Ley de Propiedad Intelectual). Art. 139 Abs. 1 Buchst. h erlaubt dem Gericht, die Dienste von Vermittlern auszusetzen, die Dritte für Rechtsverletzungen nutzen; Art. 141 Nr. 6 erlaubt dasselbe als einstweilige Maßnahme. Damit setzt Spanien Art. 8 Abs. 3 der Richtlinie 2001/29/EG um: Die Mitgliedstaaten müssen sicherstellen, dass Rechteinhaber gerichtliche Anordnungen gegen Vermittler beantragen können, deren Dienste ein Dritter zur Verletzung eines Urheberrechts nutzt. Weder die Richtlinie noch das spanische Gesetz legt fest, ob eine Sperre eine Domain, einen DNS-Eintrag oder eine IP-Adresse treffen soll. Die konkrete Ausgestaltung entscheidet das nationale Gericht, und in Spanien ist es eben die IP-Adresse.
Das Urteil selbst ließ sich in der Datenbank der spanischen Justiz bei meinem Versuch nicht öffnen. Der Monitor hayahora.futbol beschreibt es als Urteil Nr. 310/2024 mit einem dynamischen Mechanismus: LaLiga und Telefonica Audiovisual Digital können den Providern während der Spiele neue IP-Adressen melden. Das ist die Lesart dieser Website, nicht meine eigene Auswertung des Urteils.
Die Konfliktparteien beschreiben dieselben Fakten gegensätzlich. LaLiga erklärt in ihrer Stellungnahme vom 15. Februar 2025, es handle sich um keine breite oder wahllose Sperre, und wirft Cloudflare vor, illegale Angebote hinter Adressen zu verstecken, die auch legale Unternehmen nutzen. Cloudflare schreibt im Transparenzbericht vom Dezember 2025:
Eines der bekanntesten Beispiele für Overblocking sind die Maßnahmen der spanischen Fußballliga LaLiga. Über Internetprovider in Spanien hat sie während der Spiele in großem Umfang IP-Adressen gesperrt, die sich viele Tausend Websites teilen, ohne jede staatliche Aufsicht.
(Cloudflare, Transparenzbericht erstes Halbjahr 2025, eigene Übersetzung)
Für Ihren Shop ist die praktische Folge schmaler als der Streit: Die Anordnung gilt, die Provider setzen sie um, und weder Cloudflare noch Ihr Hoster kann sie für Sie abschalten.
Laufen die LaLiga-Sperren im Herbst 2026 noch
Ja, nach den verfügbaren unabhängigen Messungen. Die OONI-Daten enden am 1. Juni 2026. Für die laufende Saison nutze ich hayahora.futbol: Eine Gruppe von Ingenieuren misst die Sperren über private Anschlüsse bei mehreren Providern und veröffentlicht den Verlauf als JSON-Datei. Die Version, die ich am 31. Oktober 2026 geladen habe (Stand 15:06 UTC), enthielt 17.646 Einträge aus IP-Adresse und Provider, davon 17.513 mit der Kennzeichnung Cloudflare. Sperrzustände im Oktober gab es am 5., 6., 7., 8., 10., 11., 12., 14., 17., 18., 24., 25. und 31. Oktober, am 31. bei allen fünf gemessenen Providern: Digi, Movistar, Vodafone, Orange und MasMovil.
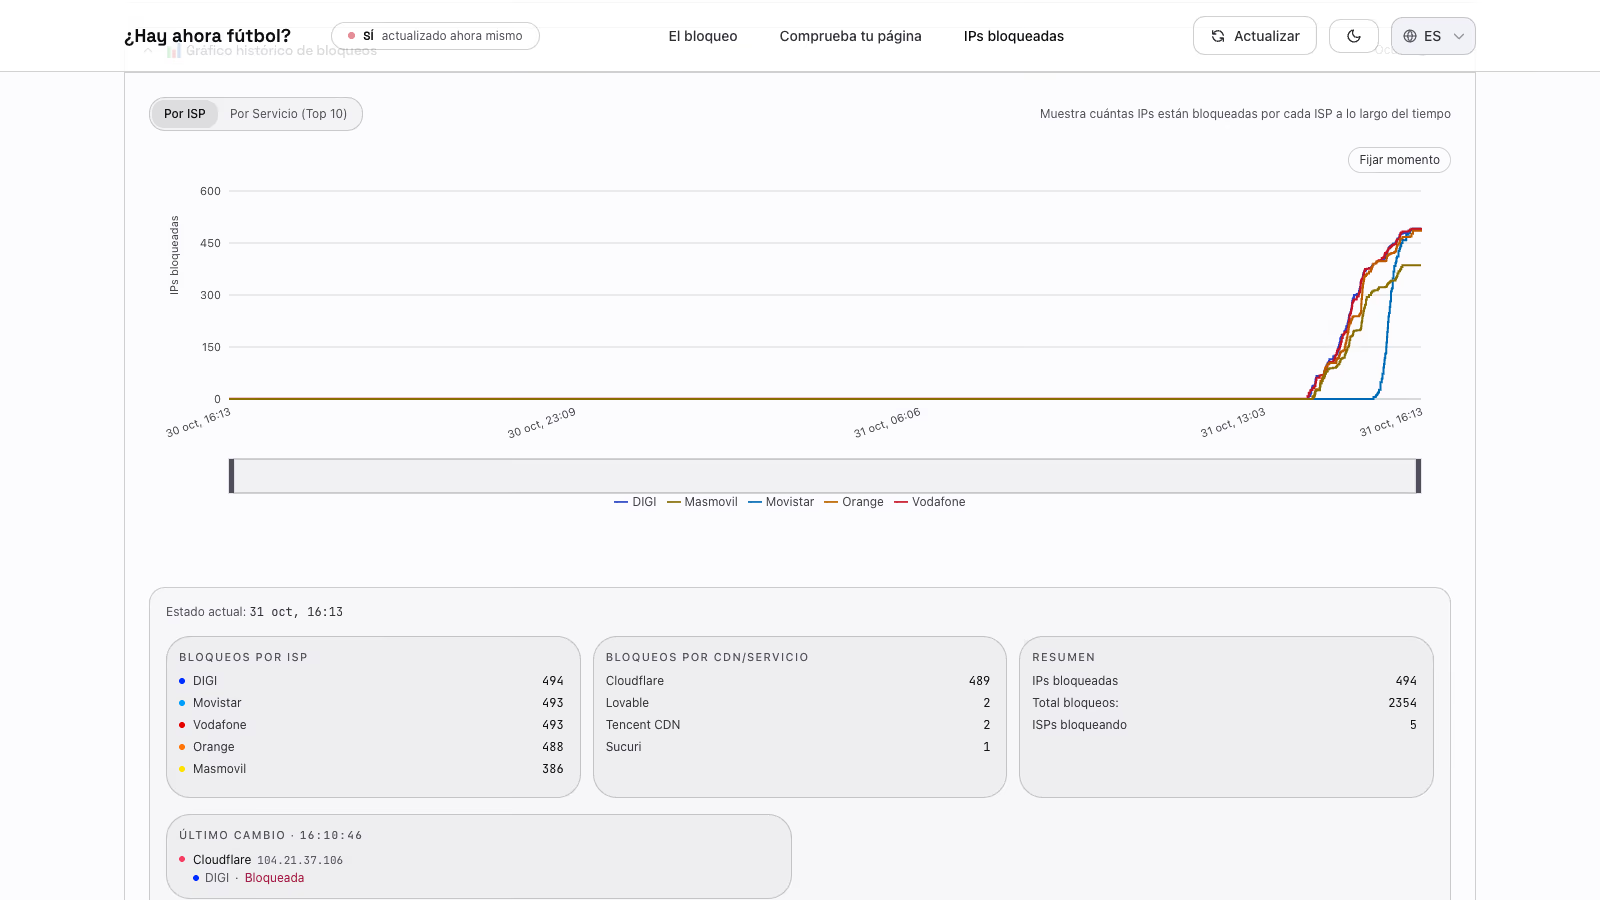
Screenshot: gesperrte IPs je Provider und je CDN, hayahora.futbol, 31. Oktober 2026, 16:13 Uhr.
Der Screenshot von 16:13 Uhr zeigt, wie schnell das geht: Die Kurven steigen ab etwa 14:20 Uhr binnen knapp zwei Stunden von null auf fast 500 gesperrte Adressen, 489 davon bei Cloudflare. Die Website weist selbst darauf hin, dass ihre Daten eigene Beobachtungen sind und kein offizielles Verzeichnis der Sperranordnungen.
Politisch gab es in diesem Jahr einen Schritt. Das Sitzungsprotokoll Nr. 549 des spanischen Abgeordnetenhauses zeigt, dass der Ausschuss für Wirtschaft, Handel und digitale Transformation am 29. April 2026 mit 19 zu 17 Stimmen eine unverbindliche Entschließung (proposición no de ley) der Fraktion Republicano zur Verhältnismäßigkeit gerichtlich angeordneter IP-Sperren annahm (Aktenzeichen 161/002757). Eine solche Entschließung fordert die Regierung zum Handeln auf. Sie ändert weder ein Gesetz noch ein Urteil, planen Sie also mit weiteren Sperren.
So prüfen Sie Schritt für Schritt, ob Ihre Domain betroffen ist
Sie brauchen ein paar Minuten außerhalb eines Spiels und ein paar Minuten währenddessen.
1. Ermitteln Sie die IP-Adressen Ihrer Domain.
dig +short A ihrshop.de
dig +short AAAA ihrshop.de
Cloudflare-Adressen, etwa aus 188.114.96.0/22 oder 104.16.0.0/12, bedeuten, dass Sie Adressen mit anderen Kunden teilen. Wiederholen Sie die Abfrage nach Möglichkeit aus einem spanischen Netz, weil die Antwort je nach Standort abweichen kann.
2. Gleichen Sie sie mit den beobachteten Listen ab. hayahora.futbol veröffentlicht Textlisten für beliebige Provider sowie getrennt für Movistar, Digi, Vodafone, Orange und MasMovil, dazu eine Domainprüfung auf der Startseite. Der spanische Startup-Verband empfiehlt, die Prüfung während eines Spiels zu machen, weil die Listen außerhalb leer sein können. Ein sauberes Ergebnis an einem Spieltag sagt nichts über den nächsten.
3. Testen Sie während eines Spiels mit kurzer Zeitgrenze. Von einem Anschluss bei einem betroffenen spanischen Provider oder über jemanden, der einen hat:
curl -sv --connect-timeout 10 -o /dev/null https://ihrshop.de/ 2>&1 | grep -E "Trying|Connected|timed out|subject:"Eine IP-Sperre zeigt meist “Trying 188.114.x.x” und danach eine Zeitüberschreitung. Bei Digi lesen Sie die Zeile subject: des Zertifikats. Wiederholen Sie den Test über mobile Daten bei einem anderen Provider. Scheitert der eine und funktioniert der andere, haben Sie die Antwort fast vollständig.
4. Halten Sie es mit OONI Probe fest. Die App läuft auf Android, iOS, Windows und macOS, und laut FAQ von OONI können Sie Websites Ihrer Wahl testen. Die Ergebnisse landen im OONI Explorer, filterbar nach Land, Netz (ASN) und Domain. OONI warnt, dass eine als Anomalie markierte Messung kein Beweis für Zensur sein muss und ein Fehlalarm sein kann. Messen Sie dieselbe Domain innerhalb und außerhalb eines Spielfensters und lesen Sie die Zeitreihe.
5. Nutzen Sie RIPE Atlas, wenn Sie niemanden in Spanien haben. RIPE Atlas ist ein Netz aus über 14.000 Sonden an echten Anschlüssen. Mit Credits, die Sie unter anderem durch eine eigene Sonde verdienen, starten Sie Ping-, Traceroute-, DNS- und SSL/TLS-Messungen und wählen Sonden nach Land oder ASN. Eine TLS-Messung zu Ihrer Cloudflare-IP von Sonden in AS3352 (Telefonica) und AS12479 (Orange), geplant vor, während und nach einem Spiel, liefert einen Nachweis mit Zeitstempel, unabhängig von der Beschreibung eines Kunden. HTTP-Messungen gibt RIPE nur im Einzelfall frei, bleiben Sie also bei TLS und Traceroute.
Warum Ihr Verfügbarkeitsmonitor in Frankfurt grün bleibt
Weil fast jeder Monitoring-Dienst aus Rechenzentren prüft, und Rechenzentren in Frankfurt, Wien oder Zürich hängen nicht an Movistar oder Digi. Von dort antwortet Ihre Cloudflare-Adresse während des ganzen Spiels. OONI hat Frankfurt genau deshalb als Kontrollpunkt gewählt: Dort funktionieren die in Spanien gesperrten Adressen.
Ihnen fehlen zwei Signale, die der übliche Monitor nicht liefert:
- Messungen aus spanischen Privatanschlüssen, also RIPE-Atlas-Sonden nach ASN oder ein kleines Gerät an einem spanischen Anschluss.
- Ihre eigene Statistik neben dem Spielplan: Sitzungen aus Spanien pro Stunde, Bestellungen pro Stunde und Formularanfragen pro Stunde, verglichen mit den Spielzeiten.
Wer die Seite nicht laden kann, löst auch Ihr Tracking nicht aus. Sie sehen keine Fehler, Sie sehen eine Lücke. Der Vergleich desselben Samstagsfensters mit und ohne Spiel ist verlässlicher als die Suche nach Fehlerspitzen.
Was mit WooCommerce-Bestellungen aus Spanien während eines Spiels passiert
Sie verlieren Umsatz an zwei Stellen, und beide werden unterschiedlich behoben.
Der Kunde erreicht den Shop gar nicht. Keine Produktseite, kein Warenkorb, keine Kasse. Es entsteht keine Bestellung, kein abgebrochener Warenkorb, kein Fehler. Es bleibt nur die Lücke im Spanien-Umsatz.
Der Kunde zahlt, kommt aber nicht zurück. Als Beispiel dient Redsys, ein spanisches Kartenzahlungssystem. Die Redsys-Dokumentation trennt zwei Mechanismen: An Ds_Merchant_MerchantURL schickt der Redsys-Server das Ergebnis per HTTP POST, über Ds_Merchant_UrlOK und Ds_Merchant_UrlKO wird am Ende der Browser des Kunden zurückgeleitet. Zahlt der Kunde auf der Redsys-Seite, während sein Provider die IP Ihres Shops sperrt, scheitert die Rückleitung. Die Server-zu-Server-Benachrichtigung kommt aus dem Netz des Zahlungsanbieters, nicht aus dem des Kunden, und kann daher grundsätzlich ankommen. Eine Quelle, die verlorene Redsys- oder Stripe-Benachrichtigungen durch diese Sperren belegt, habe ich nicht gefunden. Prüfen Sie es in Ihren Protokollen.
Redsys empfiehlt außerdem, eine Bestellung nie anhand der Daten zu bestätigen, die bei der Rückleitung per GET mitkommen, sondern nur anhand der POST-Benachrichtigung. Bestätigt Ihr Zahlungs-Plugin die Bestellung aus der Benachrichtigung, hat auch der Kunde, der nicht zurückkam, eine bezahlte Bestellung. Verlässt es sich auf die Rückkehr des Browsers, bleibt die Bestellung auf “Bezahlung ausstehend”.
Was Sie in WooCommerce prüfen:
- Bestellungen mit “Bezahlung ausstehend” in Spielzeiten. Nach Datum und Stunde filtern und mit Wochen ohne Spieltag vergleichen.
- Die Einstellung “Ware reservieren (Minuten)”. Laut WooCommerce-Dokumentation wird eine ausstehende Bestellung nach Ablauf storniert und der Bestand freigegeben, und das gilt nur für Bestellungen mit ausstehender Zahlung. Ein kurzes Limit plus eine verspätete Benachrichtigung kann eine bezahlte Bestellung stornieren. Prüfen Sie, wie Ihr Zahlungs-Plugin damit umgeht, bevor Sie etwas ändern.
- Zustellprotokolle des Zahlungsanbieters. Bei Redsys im Verwaltungsportal, bei Stripe im Reiter der Ereigniszustellungen. Stripe wiederholt die Zustellung im Livemodus bis zu drei Tage mit wachsenden Abständen. Finden Sie in Spielzeiten keine fehlgeschlagenen Zustellungen, können Sie diesen Punkt abhaken.
- Bestätigungsmails. Ein Kunde, der bezahlt hat und nicht zurückkam, wartet auf eine Bestätigung. Sorgen Sie dafür, dass das Zahlungsereignis sie auslöst und nicht die Dankeseite, sonst meldet er sich in dem Glauben, das Geld sei verloren.
Welche Optionen Cloudflare dokumentiert
Keine Quelle, die ich gelesen habe, bietet eine garantierte Lösung. Diese Optionen sind durch Anbieterdokumentation belegt, vom geringsten zum größten Aufwand.
Proxy vorübergehend abschalten (graue Wolke). Ein DNS-only-Eintrag antwortet mit der IP Ihres Servers. Die Dokumentation zum Proxy-Status nennt den Preis: Jeder, der den Eintrag abfragt, sieht Ihre Server-IP, und Cloudflare optimiert, cacht und schützt diesen Verkehr nicht mehr. Cloudflare empfiehlt DNS-only nur für Einträge ohne Webverkehr. Auf geteiltem Hosting kann auch Ihre Server-IP über eine fremde Website auf einer Liste landen. Ich würde das nur bei gut geschütztem Server und nur kurzfristig erwägen.
Ein Tarif mit weniger geteilten Adressen. Ein eigenes Zertifikat im Business- oder Enterprise-Tarif senkt die Zahl der geteilten Adressen. Die Dokumentation sagt nicht, dass Ihre Domain dadurch eine gesperrte Adresse verlässt. Den Preis setzt Cloudflare fest, nicht ich; stellen Sie ihn dem gegenüber, was Sie ein Spieltag kostet.
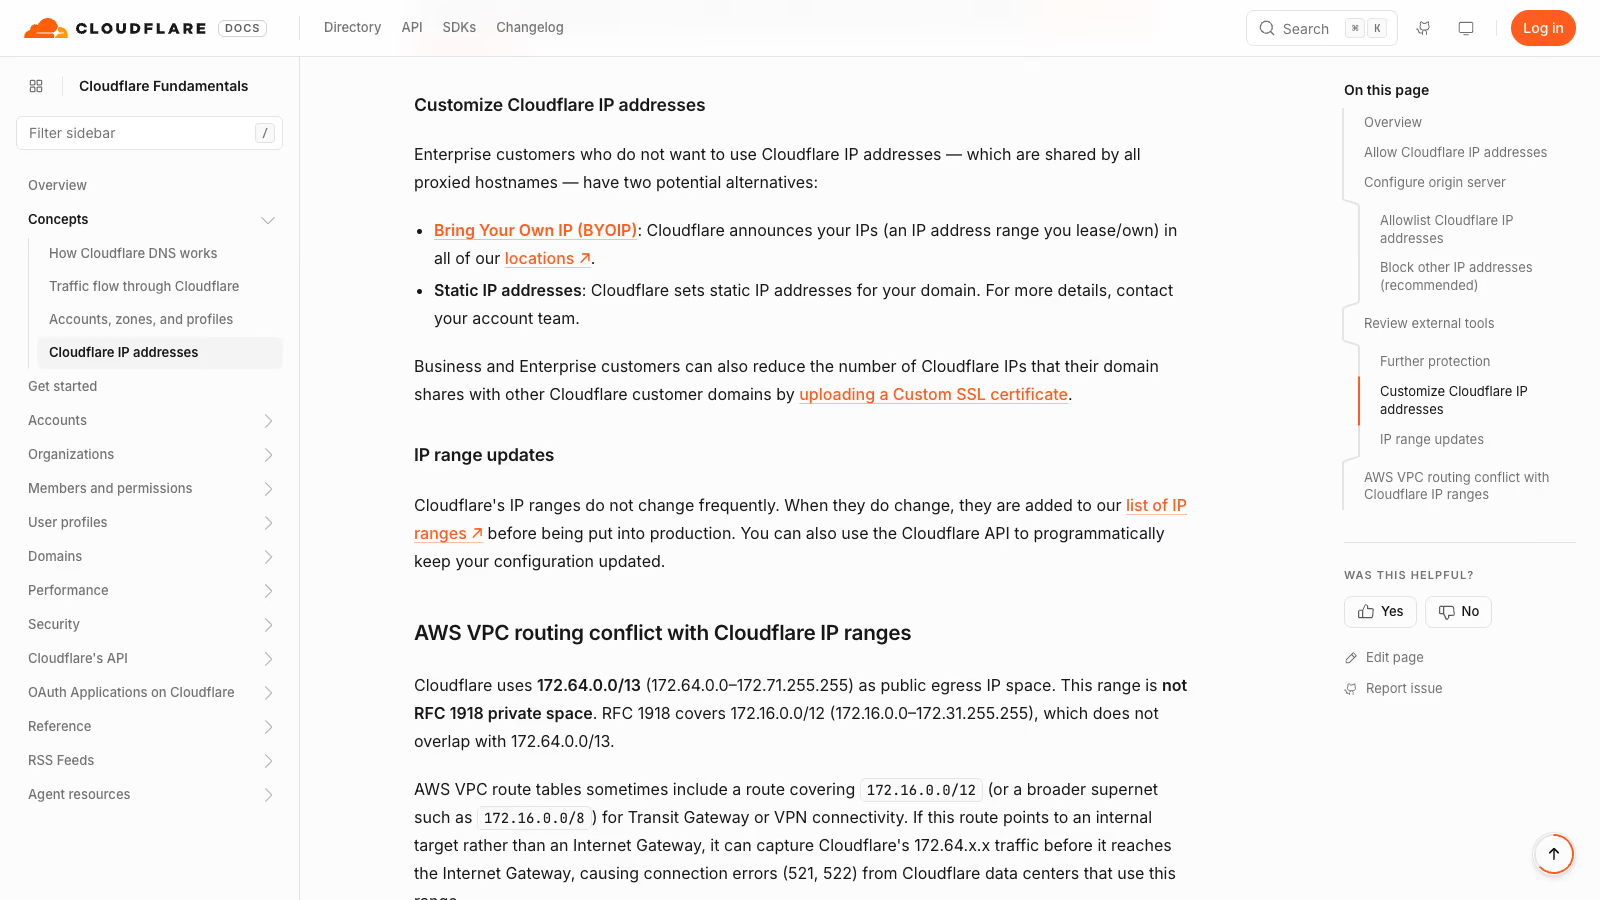
Screenshot: Cloudflare-Dokumentation zu IP-Adressen, Abschnitt über eigene Adressen, 31. Oktober 2026.
Statische IPs oder BYOIP. Diese Optionen gibt es nur für Enterprise. Für einen kleinen Shop meist überdimensioniert, für einen großen Händler mit viel Spanien-Umsatz eine Nachfrage wert.
CDN oder Hoster wechseln. OONI fand betroffene Domains bei Amazon, Squarespace, Sucuri, Akamai, Alibaba und weiteren. Kein großer Anbieter wirkt immun. Vercel berichtete im April 2025, dass zwei seiner Adressen an Spieltagen gesperrt waren; im Update vom 18. April meldete Vercel, dass 66.33.60.129 und 76.76.21.142 nicht mehr gesperrt sind.
Das Postfach von LaLiga. Am 15. Februar 2025 richtete LaLiga [email protected] für betroffene Cloudflare-Kunden ein, die mitteilen wollen, dass illegale Inhalte auf derselben IP nicht von ihnen stammen. Öffentliche Daten zur Wirkung habe ich nicht gefunden.
Fragen an Hoster und Cloudflare, die zu konkreten Antworten führen:
- Auf welche Adressen zeigt meine Domain heute, aus welchem Bereich, und können sie sich ohne Ankündigung ändern?
- Kann mein Tarif die Zahl der Domains auf meiner Adresse senken, und wie?
- Haben Sie Aufzeichnungen über LaLiga-Sperren auf den Adressen meiner Zone an den letzten Spieltagen, mit Datum und Provider?
- Wenn ich Tarif oder Konfiguration ändere, welche Sicherheit gibt es, dass die neuen Adressen nicht gesperrt werden? Wer eine Garantie verspricht, sollte sie schriftlich geben.
- Ist die IP meines Servers dediziert oder geteilt?
- Kann ich Verbindungsprotokolle nach Land und Stunde sehen, um Samstage mit und ohne Spiel zu vergleichen?
Sollte ein Shop aus dem DACH-Raum deshalb Cloudflare verlassen
Das hängt davon ab, wie viel Sie in Spielzeiten nach Spanien verkaufen und was Cloudflare Ihnen den Rest der Woche bringt. Für einen WooCommerce-Shop sparen Cache, DDoS-Schutz und Sicherheitsregeln täglich Serverlast und Vorfälle. Sie aufzugeben, um ein paar Stunden Sperren in einem Markt zu umgehen, kann Sie in allen anderen Märkten angreifbarer machen, den deutschsprachigen eingeschlossen. Wenn Sie dabei ohnehin an den Bot-Einstellungen von Cloudflare drehen, prüfen Sie auch, ob Cloudflare den Googlebot blockiert.
Ich messe zuerst und entscheide dann. Über zwei oder drei Spieltage sammle ich drei Zahlen: wie viele Stunden Ihre Adressen laut Messungen gesperrt waren, welcher Anteil Ihrer wöchentlichen Spanien-Bestellungen in diese Stunden fällt und wie viele bezahlte Bestellungen auf “Bezahlung ausstehend” blieben. Mit diesen Zahlen ist die Entscheidung keine Meinung mehr. Ist der Effekt klein, reicht meist die Shopseite: Bestätigung aus der Benachrichtigung des Zahlungsanbieters, ein sinnvolles Reservierungslimit, Mails nach dem Zahlungsereignis. Ist er groß, geht es um Tarif, Adressen oder Anbieter, und Sie haben die Daten für dieses Gespräch.
Wenn Sie in Spanien Ansprüche geltend machen wollen, holen Sie sich Rat bei einer Anwältin oder einem Anwalt mit Praxis im spanischen Recht und bewahren Sie die Originalmessungen mit Datum, Uhrzeit und Provider auf. Der spanische Startup-Verband sammelt Fälle über ein Formular, das nach Jahresumsatz, durchschnittlichem Tagesumsatz ohne Fußball und an Tagen mit Sperren sowie nach Zusatzkosten je Spieltag fragt. Das taugt als Vorlage für Ihre eigene Dokumentation, auch wenn Sie es nie absenden.
So gehe ich bei Kunden vor
Ich arbeite allein und halte jedes Mal dieselbe Reihenfolge ein:
- Muster bestätigen: nur Spanien, nur Spielzeiten, keine Ray ID.
- IP-Adressen der Domain ermitteln und am nächsten Spieltag mit den beobachteten Listen abgleichen.
- TLS-Messungen von Sonden in den ASNs der großen spanischen Provider vor, während und nach dem Spiel planen.
- Ausstehende Bestellungen, Zustellungen des Zahlungsanbieters und das Reservierungslimit für diese Stunden prüfen.
- Gesperrte Stunden, betroffenen Umsatz und die Optionen mit Kosten und Risiko aufschreiben, damit der Inhaber entscheiden kann.
Wer nach Spanien verkauft, kann diese Messungen in die WordPress-Wartung aufnehmen, damit die Überwachung auch aus spanischen Netzen prüft und nicht nur aus einem Rechenzentrum. Tarif, Proxy-Status und Zertifikate Ihrer Zone prüfe ich bei Bedarf im Rahmen von Cloudflare und Edge. Für die Ladezeit außerhalb der Spielfenster ist die Beschleunigung Ihrer WordPress-Website der Ausgangspunkt.
Zuletzt aktualisiert: 31. Oktober 2026. OONI-Daten bis 1. Juni 2026, Beobachtungen von hayahora.futbol bis 31. Oktober 2026.