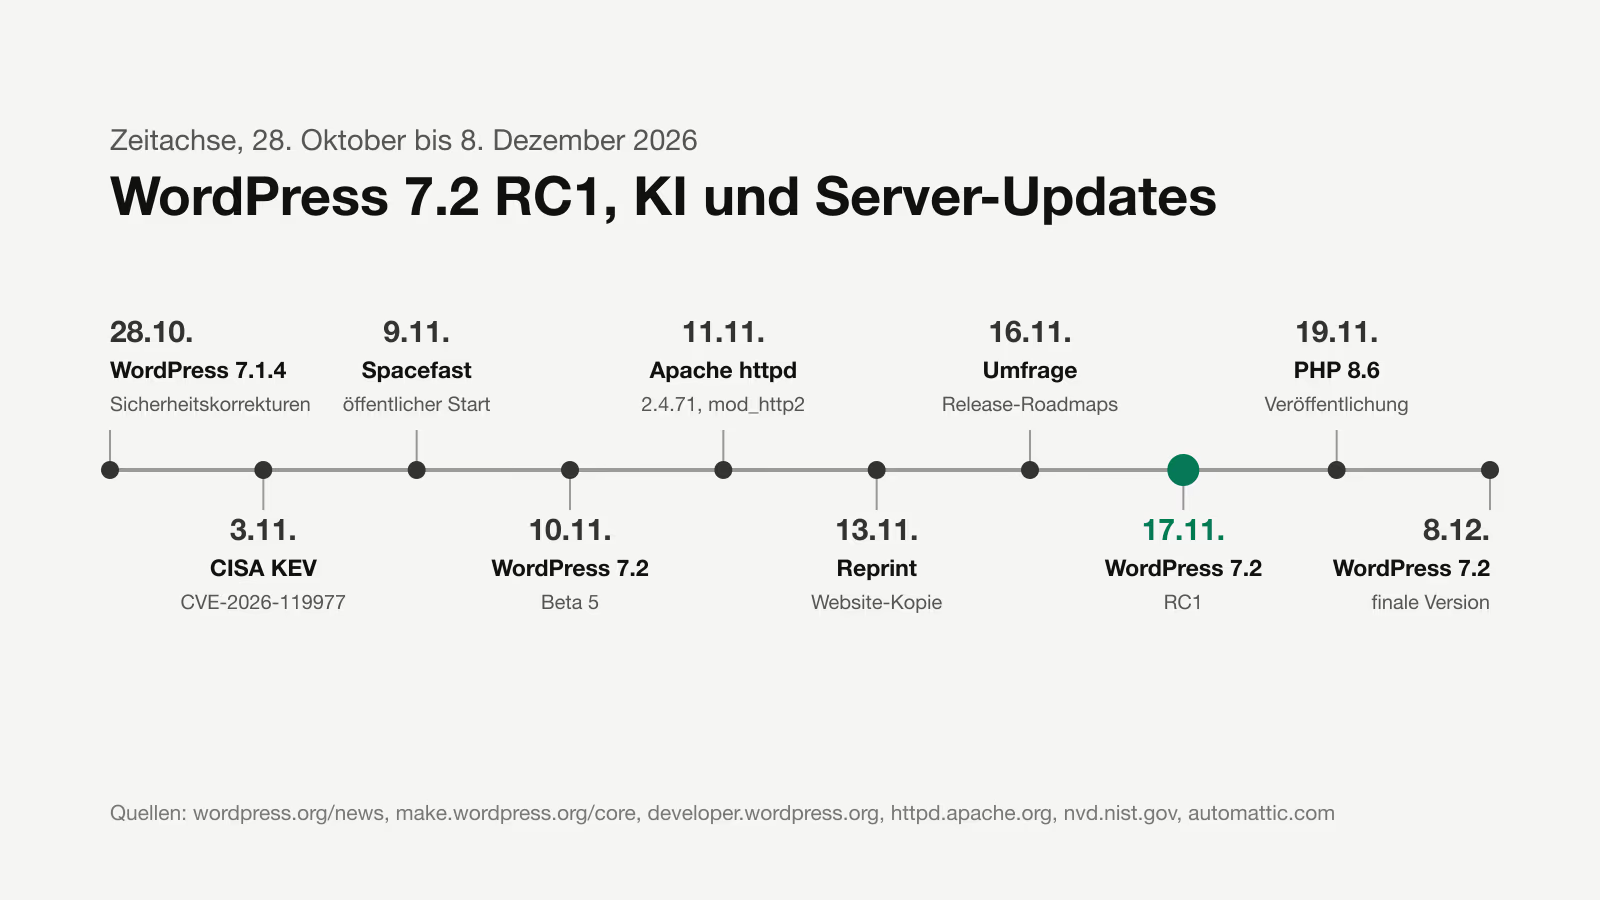
WordPress 7.2 Release Candidate 1 erscheint am 17. November 2026, die finale Version ist für den 8. Dezember 2026 geplant. So steht es in Justin Tadlocks Entwickler-Überblick vom 13. November, dem letzten vor 7.2. Zusammen mit RC1 sollen der Field Guide und die Source of Truth kommen.
Ich habe hier gesammelt, was aus den letzten Tagen für die Websites zählt, die ich von Gdynia aus betreue: die Testliste vor RC1, das neue Werkzeug Reprint zum Kopieren einer Website, Spacefast von Automattic, die Pläne des KI-Teams und zwei Patches, die Sie nicht aufschieben sollten: WordPress 7.1.4 und Apache httpd 2.4.71.
Wann erscheint WordPress 7.2 RC1
Beta 5 kam am 10. November. Die Termine, die ich in den Quellen geprüft habe:
| Etappe | Datum | Quelle |
|---|---|---|
| WordPress 7.1.4 und Beta 3 | 28. Oktober 2026 | WordPress.org News |
| Beta 5 | 10. November 2026 | WordPress.org News |
| Ende der Umfrage zu Release-Roadmaps | 16. November 2026 | Make WordPress Core |
| RC1, Field Guide und Source of Truth | 17. November 2026 | WordPress Developer Blog |
| PHP 8.6 | 19. November 2026 | WordPress.org News |
| WordPress 7.2 | 8. Dezember 2026 | WordPress.org News |
Die Ankündigung von Beta 5 nennt vier Wege zum Testen: das Plugin WordPress Beta Tester mit dem Kanal “Bleeding edge” und dem Stream “Beta/RC Only”, das Zip-Paket, den Befehl wp core update --version=7.2-beta5 und eine Playground-Instanz. Beta 5 bringt außerdem eine E-Mail-Benachrichtigung, wenn ein neues Anwendungspasswort angelegt wird, und laut Ankündigung sind alle bekannten Probleme des Cores mit PHP 8.6 gelöst. Diese Aussage gilt nur für den Core. Plugins und Theme müssen Sie unter PHP 8.6 separat prüfen, bevor Ihr Hoster die Version anhebt.
Was Sie vor RC1 in Plugins und Themes testen sollten
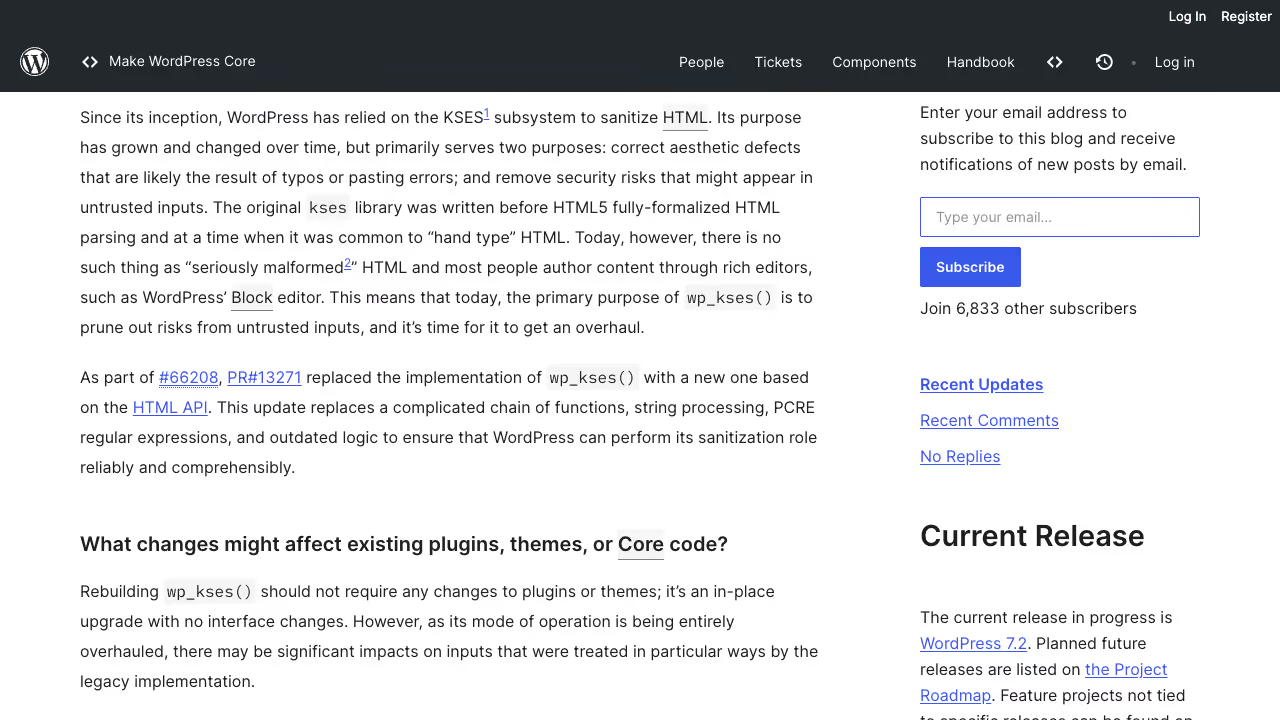
Die meisten Änderungen in 7.2 habe ich ausführlich im Beitrag über die Roadmap von WordPress 7.2, den Sudo-Modus und die Secrets API beschrieben, die Änderung an wp_kses() in einem eigenen Text über die Umstellung von wp_kses auf die HTML API. Hier nur die Checkliste aus Tadlocks Überblick, in der Reihenfolge, in der ich sie auf einer Testkopie abarbeite:
- Icons im Backend. Admin-Leiste und Seitenmenü nutzen eingebaute SVGs aus der Sammlung
core-adminstatt der Schrift Dashicons. Dashicons, die anadd_menu_page()übergeben werden, funktionieren weiter, weil der Core sie durch eine Entsprechung ersetzt. Nicht mehr funktioniert CSS, das das Icon über::beforeeinfärbt, ausblendet oder austauscht. - Skripte und Styles im Backend.
load-scripts.phpundload-styles.phpsind veraltet und werden nicht mehr aufgerufen. Ein Teil der Skripte, die bisher im<head>standen, landet jetzt im Footer. Code, der eine bestimmte Ladereihenfolge voraussetzt, prüfen Sie im Browser, im Netzwerk-Tab und in der Konsole. - Interactivity API. Die Direktive
data-wp-htmlrendert HTML aus dem Store, nimmt aber nur Werte an, die mitasDangerousHTML()markiert sind. Der Router bekommtstate.navigatingundstate.initiator. - theme.json. Das Element
textInputlässt sich je nach Zustand gestalten::required,:user-valid,:user-invalid,:focus,:focus-visibleund::placeholder(Trac #65880). Wenn Ihr Theme diese Zustände mit eigenem CSS gestaltet hat, prüfen Sie, welche Regel gewinnt. - Aktualisierungsseite. Übersetzungs-Updates werden separat aufgeführt und lassen sich einzeln installieren (Trac #42281). Das betrifft alle, die Websites von Hand aktualisieren, nicht den Code von Plugins.
Bei Shops prüfe ich die Zustände aus Punkt 4 zuerst im Checkout mit der Tastatur. Grund ist das BFSG: Es gilt für Dienstleistungen im elektronischen Geschäftsverkehr, die nach dem 28. Juni 2025 für Verbraucher erbracht werden (§ 1 Abs. 3 Nr. 5). Ausgenommen sind Kleinstunternehmen, die Dienstleistungen anbieten (§ 3 Abs. 3), also Unternehmen mit weniger als zehn Beschäftigten und höchstens 2 Millionen Euro Jahresumsatz oder Jahresbilanzsumme (§ 2 Nr. 17).
Was sich in der Secrets API seit Beta 1 geändert hat
Die Entwicklernotiz von Eric Mann vom 11. November, überarbeitet am 13. November, beschreibt Änderungen, die Code für frühere Betas brechen:
WP_SECRETS_KEYist Pflicht. In den ersten Betas nutzte eine Website ohne diese Konstante einen Schlüssel, der ausLOGGED_IN_KEYundLOGGED_IN_SALTabgeleitet wurde. Diesen Weg gibt es nicht mehr. Ohne brauchbaren Schlüssel speichert die API nichts, und jeder Schreib- und Lesezugriff gibt den Fehlersecret_key_unavailablezurück. Neue Installationen bekommen den Schlüssel vom Installer, auf bestehenden Websites erzeugt der Website-Zustand die Zeile zum Einfügen in diewp-config.php.- Behandeln Sie den Schlüssel nicht wie ein Salt. Wer
WP_SECRETS_KEYändert oder entfernt, nachdem Secrets gespeichert wurden, macht sie unlesbar, bis der alte Wert zurückkommt. Die Notiz beschreibt den Schlüsseltausch überWP_SECRETS_KEY_PREVIOUS. - Ein Drop-in
secrets.phpmussextendsverwenden. Keyring, Store und Provider sind jetzt abstrakte Klassen und keine Interfaces mehr. Ein Drop-in, das nochimplementsenthält, erzeugt bei jeder Anfrage einen fatalen Fehler. - Die Funktionen prüfen keine Berechtigungen, weil sie aus Cron und REST heraus laufen müssen. Prüfen Sie die Berechtigungen dort, wo der Benutzer einen Wert eingibt oder ändert.
Die Notiz beschreibt außerdem wp_retire_secret_version(), das nach einer Rotation die vorherige Version löscht, wp_list_secrets(), das Namen und Metadaten ohne Werte zurückgibt, und die Action wp_secret_changed, die Fingerabdrücke statt Werten übergibt. Der Website-Zustand hat drei neue Tests im Sicherheitsbereich. Den Einwand von Ryan McCue gegen das Projekt selbst, aus der Diskussion unter dem Vorschlag vom August, habe ich im Beitrag über die Pläne für 7.2 beschrieben.
Auf Websites mit Plugins, die Schlüssel in wp_options ablegen, prüfe ich vor einer Migration im Code wp_is_secrets_api_available(). Die Funktion gibt false zurück, wenn das Drop-in nicht geladen wurde, der Schlüssel fehlt oder den gespeicherten Hauptschlüssel nicht entschlüsselt.
Wie Sie eine Website mit Reprint und Playground für Tests kopieren
Reprint ist ein kostenloses Open-Source-Werkzeug unter GPL, geschrieben in PHP, das Dateien und Datenbank einer Website kopiert. Adam Zieliński hat es am 13. November auf WordPress.org News angekündigt; über seine frühere Arbeit an Playground habe ich im Text über WordPress Playground als KI-Infrastruktur geschrieben. Die Kopie umfasst Beiträge, Seiten, Medien, Benutzer, Einstellungen, Themes, Plugins und deren Tabellen, zum Beispiel WooCommerce-Bestellungen. Cache, Logs, Backup-Archive und temporäre Dateien lässt sie aus.
Es gibt zwei Wege. Der erste führt in den Browser. Laut Beitrag des Playground-Teams vom 4. November sieht das so aus:
- Installieren und aktivieren Sie das Plugin Reprint auf der Quell-Website. Sie brauchen dafür ein Administratorkonto.
- Wählen Sie in WordPress Playground New Playground, dann Clone a live site, geben Sie die Adresse der Website ein und klicken Sie auf Check site.
- Kopieren Sie den Migrationsschlüssel, den Playground anzeigt. Öffnen Sie auf der Quell-Website Werkzeuge, Reprint Server, fügen Sie ihn in das Feld Migration Token ein und klicken Sie auf Authorize client.
- Gehen Sie zurück zu Playground, klicken Sie auf Clone site und nach dem Ende auf Open site.
Die Adresse der Website allein öffnet nichts: Ohne den Schlüssel, den ein Administrator einfügt, liest Playground weder Dateien noch Datenbank. Einschränkungen aus demselben Beitrag: Der Import im Browser nimmt derzeit bis zu 2 GiB an Dateien und Datenbankdaten an, der Tab muss bis zum Ende des Kopierens offen bleiben, und Playground ist eine andere Umgebung als Ihr Hosting, deshalb verhalten sich manche Plugins und externe Dienste anders.
Der zweite Weg ist der Client reprint.phar, gestartet im Terminal auf dem Laptop oder einem anderen Server, mit einer SQLite- oder MySQL-Datenbank. Laut den Anforderungen im Handbuch braucht der Client PHP 7.4 oder neuer, das Plugin auf der Quell-Website WordPress 4.7 oder neuer, PHP 5.6.20 oder neuer und eine funktionierende HTTPS-Adresse. Die Übertragung lässt sich nach einem Verbindungsabbruch fortsetzen, die Adressen der Website werden auch in serialisierten Daten, JSON und Block-Markup umgeschrieben, und bei der nächsten Kopie holt Reprint nur geänderte Dateien. Die Datenbank kopiert es jedes Mal vollständig.
Zwei Warnungen aus der Beschreibung des Werkzeugs nehme ich ernst. Die Kopie enthält personenbezogene Daten, Passwort-Hashes und Schlüssel von Plugins, geben Sie sie also nicht ungereinigt weiter. Plugins, die auf der Kopie noch Produktiveinstellungen haben, können eine Bestell-E-Mail an einen echten Kunden schicken oder seine Karte belasten. Auf der Kopie eines Shops schalte ich zuerst den E-Mail-Versand ab und stelle die Zahlungsanbieter in den Testmodus, erst danach klicke ich irgendetwas an. Das Werkzeug holt Daten nur ab: Änderungen zurück auf die Quell-Website zu schicken, ist bisher nicht möglich.
Landet eine solche Kopie bei jemandem, der sie nicht haben darf, ist das eine Verletzung des Schutzes personenbezogener Daten nach Art. 4 Nr. 12 DSGVO, also eine unbefugte Offenlegung oder ein unbefugter Zugang. Art. 33 gibt dem Verantwortlichen 72 Stunden ab Bekanntwerden, um sie der Aufsichtsbehörde zu melden, es sei denn, die Verletzung führt voraussichtlich nicht zu einem Risiko für die Betroffenen. Für Unternehmen in Deutschland ist das nach § 40 BDSG die Datenschutzaufsicht des jeweiligen Bundeslandes, in Österreich die Datenschutzbehörde nach § 18 DSG.
Für Tests von RC1 ist das der kürzeste Weg, den ich kenne: die Kopie eines Kunden-Shops im Browser, ein Update auf RC1 und die Liste aus dem vorigen Abschnitt, ohne die Live-Website anzufassen. Mehr zum Ablauf selbst steht auf der Seite über meinen WordPress-Update-Service.
Was ist Spacefast von Automattic
Automattic hat Spacefast am 9. November 2026 öffentlich gestartet, nach einem leisen Start im September. Die Produktseite sagt klar, dass Spacefast kein KI-Baukasten ist. Es liefert Infrastruktur für die Agenten, die Sie schon nutzen: Claude, ChatGPT, Cursor, Grok Bot und jeden MCP-Client. Die Ankündigung von Automattic nennt außerdem die Programmier-Agenten Claude Code und Codex.
Was Sie laut diesen beiden Seiten bekommen:
- Hosting mit einer neuen Version bei jeder Veröffentlichung, jede unter einer festen Adresse und mit Rückkehr zur vorherigen Version,
- eine SQL-Datenbank (MariaDB) für jedes Projekt,
- Domains, privates Teilen per Passwort, Einladung oder Link sowie Kommentare direkt auf der Seite,
- Veröffentlichung über ein Plugin in der KI-App, die API, einen MCP-Server, den Befehl
npx spacefast publishoder Git.
Benutzeranmeldung in Anwendungen, transaktionale E-Mails und Objektspeicher sind als “demnächst” markiert. Spacefast läuft auf derselben Infrastruktur von Automattic wie WordPress.com und Tumblr und hat einen kostenlosen persönlichen Tarif. Automattic betont, dass Sie für Infrastruktur zahlen und nicht für KI-Credits.
Als Ersatz für WordPress auf einer Firmen-Website sehe ich es nicht. Es ist ein Ort für einen Prototyp, den ein Kunde mit einem Agenten gebaut hat und jemandem unter einem privaten Link zeigen möchte. Soll aus so einem Prototyp eine Website mit Inhalten, Formularen und SEO werden, ergibt eine Umsetzung mit WordPress oder Astro Sinn.
Was das KI-Team von WordPress vor 7.2 vorbereitet
Aus der Zusammenfassung des Treffens des KI-Teams vom 11. November:
- Das Plugin AI 1.6.0 soll Ende November erscheinen, als letzte geplante große Version vor WordPress 7.2. Im Verzeichnis steht derzeit Version 1.5.0. Das Hauptthema ist AI Workspace: ein Chat mit einem Agenten innerhalb von WordPress, der die Modelle nutzt, die über die eingerichteten KI-Konnektoren verfügbar sind. Externe Agenten und Werkzeuge über MCP anzubinden, ist laut Zusammenfassung die Vision für WordPress 7.3.
- Ein gemeinsames Paket mit Fähigkeiten (Abilities) zieht als Composer-Paket in die WordPress-Organisation auf GitHub. So könnte zum Beispiel WooCommerce gemeinsame Fähigkeiten nutzen, ohne das ganze KI-Plugin zu installieren.
- Die Abilities API bekommt Entwicklernotizen, am besten vor RC1. Offen ist ein Ticket dazu, wie Berechtigungen für Fähigkeiten definiert werden. Bekommt es vor dem Release keine Rückmeldungen, kann die Änderung zurückgenommen werden.
- Die Secrets API soll laut Team vor allem auf Multisite-Installationen getestet werden, weil weitere Funktionen in 7.3 darauf aufbauen sollen.
Bei den Werkzeugen erlaubt WordPress Studio 2.2.0 vom 11. November, in den Einstellungen Claude Code, Codex, Cursor oder Grok Build anzubinden, bringt eine Rechteckauswahl für Anmerkungen in der Vorschau und trägt den Studio-MCP-Server in die MCP Registry ein. Wenn Sie KI-Agenten Zugriff auf eigene Daten der Website geben wollen, beginnen Sie mit einer MCP-Integration für WordPress im Nur-Lese-Modus.
Betrifft CVE-2026-119977 meine Website
Ja, wenn die Website auf WordPress 4.7 bis 7.1.3 läuft. WordPress 7.1.4 vom 28. Oktober behebt unter anderem eine Schwachstelle im Aktualisierungsprozess, die während eines Updates zur Ausführung von Code aus der Ferne führen kann. Die Korrekturen wurden in alle Zweige zurückportiert, die noch Sicherheitspatches bekommen, also bis 4.7. Tadlock zählt in seinem Überblick 13 Sicherheitskorrekturen in diesem Release.
Der Eintrag in der NVD beschreibt den Fehler so: Vollständige Core-Updates nutzen vorhersehbare temporäre Verzeichnisse, die aus dem Web erreichbar sind, deshalb kann ein nicht angemeldeter Angreifer im Zeitfenster des Updates Code auf dem Server ausführen. Wordfence, das die CVE-Nummer vergeben hat, bewertet die Lücke mit 8.1 nach CVSS 3.1 bei hoher Angriffskomplexität. CISA hat sie am 3. November 2026 in den Katalog Known Exploited Vulnerabilities aufgenommen, mit einer Frist bis 6. November für US-Bundesbehörden. Der KEV-Katalog sammelt Lücken, die nach Einschätzung von CISA bei Angriffen ausgenutzt werden.
Die Version sehen Sie mit dem Befehl wp core version oder im Backend unter Dashboard, Aktualisierungen. Laut CVE-Eintrag ist die höchste betroffene Version im Zweig 4.7 die 4.7.38. Wenn Sie mehrere Websites verwalten, prüfen Sie auch jene, auf denen automatische Updates abgeschaltet sind: Dort installiert sich der Patch nicht von selbst. Eine Website auf einem alten Zweig ist ein guter Anlass für einen Sicherheitsaudit von WordPress.
Apache 2.4.71 und die kritische Lücke in mod_http2
Die Apache Software Foundation hat httpd 2.4.71 am 11. November 2026 veröffentlicht. Die Version behebt drei Lücken:
| CVE | Schweregrad | Modul | Betroffene Versionen |
|---|---|---|---|
| CVE-2026-119618 | kritisch | mod_http2, Heap-Beschädigung und RCE in assign_headers() | 2.4.55 bis 2.4.70 |
| CVE-2026-106023 | wichtig | mod_md, Absturz eines Kindprozesses | 2.4.30 bis 2.4.70 |
| CVE-2026-109163 | niedrig | mod_vhost_alias, Überschreiben von 1 Byte auf dem Stack | 2.4.69 und 2.4.70 |
Die Meldung nennt keinen Workaround, sie empfiehlt nur das Update. Die Lücke in mod_http2 haben unabhängig voneinander der OSS Scanner von Anthropic und Forscher von Google Cloud Vulnerability Research gemeldet. Die Meldung nennt nur mod_http2 als fehlerhaftes Modul. Daraus schließe ich, dass ein Server ohne geladenes mod_http2 für diese Lücke nicht anfällig ist, aber die Meldung sagt das nicht ausdrücklich.
Auf dem eigenen VPS genügen zwei Befehle: apachectl -v zeigt die Version, apachectl -M | grep http2 zeigt, ob das Modul geladen ist. Auf Shared Hosting entscheiden Sie das nicht selbst, fragen Sie also Ihren Anbieter nach der Apache-Version und dem Datum des Patches. Pakete der Distributionen haben oft eine eigene Nummerierung, deshalb entscheidet der Security-Tracker der Distribution, ob die Korrektur in Ihrem Paket steckt, und nicht die Nummer 2.4.x allein.
Die Umfrage zu den Release-Roadmaps endet heute
Der 16. November ist der letzte Tag der Umfrage zu den Release-Roadmaps von WordPress. Der Beitrag vom 26. Oktober lädt alle ein: Core-Committer, Autoren von Erweiterungen, Hosting-Firmen und ganz normale Nutzer. Anmerkungen, die nicht ins Formular passen, können Sie als Kommentar unter dem Beitrag hinterlassen. Nach dem 16. November soll im Beitrag eine Zusammenfassung der Ergebnisse erscheinen. Wenn Ihnen bei 7.2 in der Roadmap die Information gefehlt hat, was sicher ins Release kommt, ist das der Ort, um es zu schreiben.
WordCamp Asia 2027 findet vom 9. bis 11. April 2027 im Penang Waterfront Convention Centre in Malaysia statt, mit dem Contributor Day am 9. April.
Meine Liste für diese Woche
- Heute: die Umfrage zu den Roadmaps ausfüllen.
- Auf jeder betreuten Website WordPress 7.1.4 oder den Patch für einen älteren Zweig bestätigen.
- Auf Servern mit Apache die Version und mod_http2 prüfen, beim Shared Hosting den Anbieter nach 2.4.71 fragen.
- November: eine Kopie jeder Website mit eigenem Code (Reprint oder normales Staging), RC1 und die Liste aus dem Testabschnitt.
- Bis 19. November: Plugins und Themes unter PHP 8.6 auf der Kopie, bevor der Hoster die Version ändert.
- Plugins mit API-Schlüsseln: ein Plan zur Migration auf die Secrets API mit der Bedingung
wp_is_secrets_api_available().
So eine Liste vor einem großen Release auf einer Testkopie abzuarbeiten, gehört zu meiner Wartung von WordPress-Websites. Schreiben Sie mir über das Kontaktformular, mit der Adresse der Website und der PHP-Version.