WordPress-Entwicklung: ein umfassender Leitfaden für Einsteiger 2026
Dieser Leitfaden ist das Praxishandbuch, das ich mir gewünscht hätte, als ich 2006 meine ersten WordPress-Websites ausgeliefert habe. Er setzt nichts voraus außer einem frischen Rechner und der Bereitschaft, Dokumentation zu lesen. Am Ende haben Sie eine lokale Umgebung, ein funktionierendes Block-Theme, ein selbst geschriebenes Plugin und einen Weg zum Deployment. Keine Magie, keine Abkürzungen, die sich später rächen.
Die nächste Stufe beschreibt die Säule zu Headless-WordPress-Leistungen, das Frontend der Leitfaden zu Tailwind CSS in der WordPress-Entwicklung.
Kurz gesagt
- WordPress 7.1 ist im Oktober 2026 die aktuelle Version, und WordPress.org empfiehlt PHP 8.3 oder neuer.
- Block-Themes, theme.json und etwas PHP bilden das moderne Starterpaket.
- Composer, WP-CLI und eine Docker-basierte lokale Umgebung sind nicht optional.
- Headless ist eine Fähigkeit der zweiten Stufe, kein Einstiegspunkt.
- Am schnellsten lernen Sie, indem Sie eine echte (kleine) Website ausliefern, nicht mit einem Portfolio halbfertiger Tutorials.
Was ist WordPress im Jahr 2026
WordPress ist ein Open-Source-Content-Management-System, auf dem ein erheblicher Teil der Websites weltweit läuft. Es basiert auf PHP und speichert Inhalte in einer Datenbank (meist MySQL oder MariaDB). Auf dem Core sitzen zwei Erweiterungsmodelle: Themes (steuern Darstellung und Redaktionserlebnis) und Plugins (fügen Funktionen hinzu). Der Block-Editor (Gutenberg), seit WordPress 5.0 im Jahr 2018 Teil des Cores, ist die Standard-Redaktionsoberfläche und der wichtigste Ort für neue Entwicklung.
Was sich 2026 gegenüber 2018 geändert hat: Der Block-Editor ist zum Full Site Editing (FSE) gereift, Block-Themes haben klassische Themes bei neuen Projekten abgelöst, theme.json ist die maßgebliche Quelle für Design-Tokens, und REST API plus WPGraphQL machen Headless-Frontends im großen Maßstab praktikabel. Die empfohlene PHP-Version ist auf 8.3 gestiegen; der nächste Abschnitt listet die vollständigen Serveranforderungen.
WordPress-Serveranforderungen 2026
WordPress.org nennt die empfohlene Hosting-Umgebung auf der Seite mit den Anforderungen: PHP 8.3 oder neuer, MySQL 8.0 oder neuer bzw. MariaDB 10.11 oder neuer sowie HTTPS-Unterstützung. Dieselbe Seite sagt, dass WordPress weiterhin mit PHP 7.4 und MySQL 5.5.5 läuft, und warnt, dass diese Versionen ihr offizielles Lebensende erreicht haben und eine Website Sicherheitslücken aussetzen können. Für die Praxis heißt das: Richten Sie Ihre lokale Umgebung auf die empfohlenen Versionen ein, und wenn der Server eines Kunden eine ältere PHP-Version nutzt, melden Sie das, bevor Sie Code dafür schreiben. Zum Zeitpunkt dieses Textes (Oktober 2026) ist laut Versions-API von WordPress.org WordPress 7.1 die aktuelle Version.
Headless oder klassisches WordPress für Einsteiger
Ein häufiger Fehler 2026 ist der Einstieg mit Headless. Lassen Sie das. Headless WordPress ist eine geschichtete Architektur: ein Backend (WordPress), ein separates Frontend (Astro, Next.js usw.) und eine Hosting-Plattform (Cloudflare Workers, Vercel usw.). Wer alle drei gleichzeitig lernt, versteht keine davon.
Beginnen Sie monolithisch. Bauen Sie einige Websites, bei denen WordPress sowohl den Editor als auch die öffentlichen Seiten rendert. Sobald Datenmodell, Editor und Deployment-Zyklus vertraut sind, ergänzen Sie ein Headless-Frontend. Die Reihenfolge zählt, weil Headless-Frontends verarbeiten, was WordPress erzeugt. Ohne die Struktur der Daten zu verstehen, können Sie über das Frontend nicht sinnvoll nachdenken.
Headless ergibt als Fähigkeit der zweiten Stufe Sinn. Die Säule zu Headless-WordPress-Leistungen beschreibt, wann sich die zusätzliche Komplexität lohnt.
Lokale WordPress-Entwicklungsumgebung einrichten
Die Basis für 2026:
- Installieren Sie Docker Desktop (oder OrbStack unter macOS).
- Installieren Sie Lando oder DDEV für einen reproduzierbaren Stack aus WordPress und Datenbank.
- Ergänzen Sie Composer für die Verwaltung von PHP-Abhängigkeiten.
- Ergänzen Sie WP-CLI für WordPress-Operationen auf der Kommandozeile.
- Nutzen Sie ein richtiges Terminal: zsh unter macOS, aktuelles PowerShell unter Windows oder eine beliebige Linux-Shell.
Meiden Sie XAMPP und MAMP bei neuen Projekten. Beide funktionieren am ersten Nachmittag und brechen auf subtile Weise, sobald Sie mit einem anderen Entwickler zusammenarbeiten oder auf ein echtes Hosting deployen.
Prüfen Sie das Setup: Setzen Sie eine frische Website mit WordPress 6.7+ auf, melden Sie sich an, installieren Sie ein Plugin per WP-CLI und bearbeiten Sie einen Block im Editor. Klappen alle drei Schritte in weniger als fünfzehn Minuten, ist die Umgebung bereit.
Wie erstelle ich mein erstes WordPress-Block-Theme
Block-Themes sind 2026 der Standard. Das minimale Denkmodell:
- Der Block-Editor liest globale Tokens (Farben, Schriften, Abstände, Layoutbreiten) aus
theme.json. - Templates und Template-Teile sind HTML-Dateien mit Block-Markup, keine PHP-Dateien.
- Patterns sind wiederverwendbare Block-Kompositionen, registriert über PHP-Hooks oder als PHP-Dateien in
/patternsausgeliefert. - Eigene Blöcke (wenn wirklich nötig) sind JavaScript-React-Komponenten, kompiliert aus
block.jsonund einem JS-Bundle.
Ein praktisches erstes Projekt: Bauen Sie ein einseitiges Block-Theme mit Hero-Bereich auf der Startseite, drei Feature-Karten und einem Footer. Ganz ohne PHP: WordPress erkennt ein Block-Theme an zwei Dateien, style.css (mit dem Theme-Header) und templates/index.html, und functions.php ist laut der Dokumentation zur Theme-Struktur optional. Entwickeln Sie das Design ausschließlich über theme.json und Block-Markup weiter. Dieses eine Projekt vermittelt Block-Themes in etwa einer Woche.
Für die Design-System-Ebene ist Tailwind v4 mit WordPress 6.7+ das stabile Produktionsmuster für 2026, ausführlich beschrieben im Leitfaden zu Tailwind CSS in der WordPress-Entwicklung.
Eigenen Block mit create-block anlegen
Wenn ein Pattern nicht reicht und Sie einen echten eigenen Block brauchen, beginnen Sie nicht mit einem leeren Ordner. Der Schnellstart im Block Editor Handbook nutzt das offizielle Scaffolding-Werkzeug: Mit installiertem Node.js und npm führen Sie npx @wordpress/create-block@latest todo-list im Ordner wp-content/plugins aus. Der angegebene Slug wird zum Namen des Plugin-Ordners und zum internen Namen des Blocks. Das erzeugte Plugin bringt zwei npm-Skripte mit: npm run start (wp-scripts start) baut den Block während der Bearbeitung neu, npm run build (wp-scripts build) erzeugt die optimierten Produktionsdateien. Aktivieren Sie das Plugin, fügen Sie den Block im Editor ein, ändern Sie eine Zeile im Quellcode und prüfen Sie, ob der Editor den neuen Build übernimmt.
Wie schreibe ich mein erstes WordPress-Plugin
Plugins erweitern WordPress um Funktionen, die nicht ins Theme gehören. Beispiele: ein eigener Beitragstyp für “Case Study”, ein REST-Endpunkt, der einen JSON-Katalog ausliefert, eine Cron-Aufgabe, die einen Cache leert.
Minimales Plugin-Gerüst:
<?php
/**
 * Plugin Name: My Site Utilities
 * Description: Site-specific helpers for My Site.
 * Version: 0.1.0
 * Requires PHP: 8.3
 */

declare(strict_types=1);

namespace MySiteUtils;

add_action('init', static function (): void {
    register_post_type('case_study', [
        'public' => true,
        'label' => 'Case studies',
        'supports' => ['title', 'editor', 'thumbnail', 'custom-fields'],
        'show_in_rest' => true,
        'rest_base' => 'case-studies',
    ]);
});
Dieses Plugin registriert einen eigenen Beitragstyp, macht ihn im Editor sichtbar und per REST verfügbar. Mit zehn Zeilen PHP haben Einsteiger das zentrale Werkzeug zur Inhaltsmodellierung in der Hand, um das WordPress gebaut ist.
Der nächste Schritt sind Hooks. WordPress kennt Actions (Ereignisse, auf die Sie reagieren) und Filter (Werte, die Sie umwandeln). Das maßgebliche Modell beschreibt das Plugin Handbook. Die Grundregel: Ändern Sie keine Core-Dateien, nutzen Sie Hooks.
Daten in einem WordPress-Plugin bereinigen, validieren und escapen
Das Plugin oben liest nichts von außen ein und ist deshalb sicher. Sobald Ihr Code ein Formularfeld, einen URL-Parameter oder einen Wert aus der Datenbank liest und wieder ausgibt, gilt die erste Regel der WordPress-Sicherheitsdokumentation: Vertrauen Sie Benutzereingaben nie. Das Handbuch teilt die Arbeit in drei Schritte. Validieren Sie Eingaben, wo es geht (eine Menge, die keine positive ganze Zahl ist, wird abgelehnt), bereinigen Sie sie, wo es nicht geht (entfernen, was nicht hineingehört), und escapen Sie bei der Ausgabe alles.
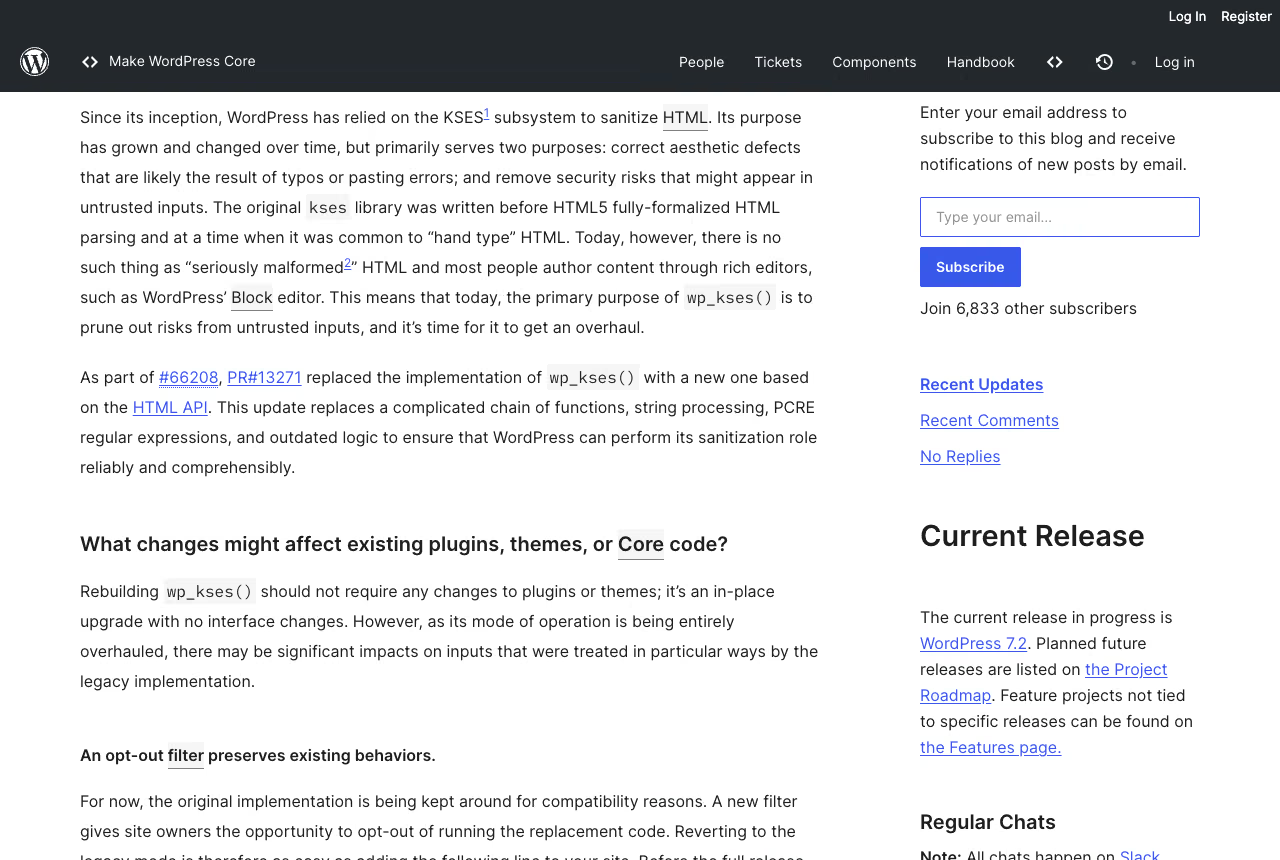
Escapen passiert so spät wie möglich, idealerweise im Moment der Ausgabe. Die Escaping-Referenz ordnet jedem Kontext eine Funktion zu: esc_html() für Text innerhalb eines Elements, esc_attr() für Attributwerte, esc_url() für href und src, esc_js() für Inline-JavaScript und esc_textarea() für den Inhalt einer Textarea. Wenn etwas HTML erhalten bleiben muss, lässt wp_kses_post() nur die in Beitragsinhalten erlaubten Tags stehen, wp_kses() nur die Tags und Attribute, die Sie selbst angeben. Wählen Sie die Funktion nach dem Ausgabekontext; diese Wahl deckt das meiste ab, was Einsteiger gegen Cross-Site-Scripting brauchen.
WordPress-Formulare mit Nonces absichern
Eine Nonce ist ein Token, das WordPress an Formulare und URLs hängt, um zu bestätigen, dass eine Anfrage absichtlich von Ihrer Website kommt. Die Nonce-Dokumentation sagt, dass sie gegen mehrere Angriffsarten helfen, darunter Cross-Site Request Forgery (CSRF). Sie erzeugen eine Nonce mit wp_nonce_field() in einem Formular, mit wp_nonce_url() für einen Link oder mit wp_create_nonce(), wenn Sie den reinen Wert brauchen. Geprüft wird mit check_admin_referer() auf Admin-Seiten, mit check_ajax_referer() in AJAX-Handlern oder mit wp_verify_nonce() überall sonst.
Zwei Details überraschen Einsteiger. WordPress prüft nicht, ob eine Nonce nur einmal verwendet wird, sie stoppt also keine Replay-Angriffe, und ihre Standard-Lebensdauer beträgt einen Tag, in der Praxis zwischen 12 und 24 Stunden. Die Dokumentation sagt außerdem, dass man sich für Authentifizierung, Autorisierung oder Zugriffskontrolle nie auf Nonces verlassen darf. Kombinieren Sie jede Nonce-Prüfung mit current_user_can() und der Berechtigung, die die Aktion verlangt.
WordPress-Datenbanktabellen, die jeder Entwickler kennen sollte
Viele Einsteiger meiden die Datenbank in den ersten sechs Monaten. Genau das ist der Fehler. WordPress speichert fast alles in wp_posts, wp_postmeta, wp_options, wp_users und wp_usermeta. Sobald diese fünf Tabellen verständlich sind, verlieren alle Plugins und Themes ihren Zauber.
Praktische Übung: Öffnen Sie wp shell (eine interaktive PHP-Konsole mit geladenem WordPress) und sehen Sie sich einige Zeilen an. Suchen Sie den Beitrag, den Sie gerade veröffentlicht haben. Sehen Sie sich seinen post_content an. Sehen Sie sich seine Meta-Einträge an. Schreiben Sie eine Abfrage, die alle Einträge des eigenen Beitragstyps nach Status auflistet. Zwanzig Minuten davon lehren mehr als eine Woche Plugin-Code lesen.
WordPress mit WP_DEBUG debuggen
Schalten Sie das Debugging in der wp-config.php Ihrer lokalen Website vom ersten Tag an ein. Die Debugging-Anleitung beschreibt fünf Konstanten. WP_DEBUG aktiviert den Debug-Modus in ganz WordPress und ist standardmäßig aus. WP_DEBUG_LOG schreibt Fehler in wp-content/debug.log (oder einen Pfad Ihrer Wahl) und funktioniert nur bei aktivem WP_DEBUG. WP_DEBUG_DISPLAY steuert, ob Fehler im HTML der Seite erscheinen. SCRIPT_DEBUG lässt WordPress die nicht minifizierten Entwicklungsversionen von Core-CSS und -JavaScript laden. SAVEQUERIES speichert jede Datenbankabfrage mit Ausführungszeit und aufrufender Funktion in $wpdb->queries und kostet dabei Leistung.
define( 'WP_DEBUG', true );
define( 'WP_DEBUG_LOG', true );
define( 'WP_DEBUG_DISPLAY', false );
Diese Kombination protokolliert jeden Fehler und zeigt Besuchern keinen davon. Die Anleitung rät davon ab, WP_DEBUG oder die anderen Debug-Werkzeuge auf Live-Websites zu verwenden, also bleiben sie in lokalen und Staging-Umgebungen. Lassen Sie während der Arbeit tail -f wp-content/debug.log in einem zweiten Terminal laufen, dann erscheint jede PHP-Notice, sobald Ihr Code sie auslöst.
PHP-Code gegen die WordPress Coding Standards prüfen
WordPress hat eigene PHP Coding Standards, und das Projekt WordPressCS setzt sie in Regeln für PHP_CodeSniffer um. Laut README ist die Installation über Composer der einzige unterstützte Weg:
composer config allow-plugins.dealerdirect/phpcodesniffer-composer-installer true
composer require --dev wp-coding-standards/wpcs:"^3.0"
vendor/bin/phpcs -ps . --standard=WordPress
WordPressCS braucht PHP 7.2 oder neuer und bringt mehrere Regelsätze mit. WordPress-Core deckt die Core-Standards ab, WordPress-Docs ergänzt die Regeln für Inline-Dokumentation, WordPress-Extra erweitert Core um empfohlene Praktiken, und WordPress ist der vollständige Satz. Lassen Sie es über das erste Plugin aus diesem Leitfaden laufen; die ausgegebenen Warnungen zeigen die Konventionen für Benennung und Formatierung an Ihrem eigenen Code statt an Beispielen.
Die WordPress REST API nutzen
Die WordPress REST API ist seit Version 4.7 im Jahr 2016 Teil des Cores und 2026 stabil. Standardmäßig sind alle öffentlichen Beitragstypen, Taxonomien und Kommentare unter /wp-json/wp/v2/... erreichbar. Eigene Beitragstypen schalten Sie mit 'show_in_rest' => true frei.
Für Einsteiger zählt die REST API, weil:
- der Block-Editor über sie mit dem Backend spricht (der Editor selbst ist ein REST-Client).
- sie die wichtigste Integrationsschnittstelle für Headless-Frontends ist (Astro, Next.js).
- externe Systeme (eine mobile App, ein KI-Agent über MCP, ein Sync-Tool) über sie WordPress-Inhalte lesen.
Praktische Übung: Rufen Sie https://your-local-site.localhost/wp-json/wp/v2/posts im Browser auf. Lesen Sie das JSON. Ergänzen Sie ?per_page=5&_fields=id,title,link. Nach zehn Minuten ist die REST API nicht mehr abstrakt.
Grundlagen zu WordPress-Sicherheit und Core Web Vitals
Zwei Bereiche, in denen sich Einsteiger im ersten Jahr die Finger verbrennen, wenn sie sie ignorieren:
Sicherheit. Starke Admin-Passwörter, 2FA ab dem ersten Tag, ein seriöses Sicherheits-Plugin (Wordfence, Kadence Security oder eine WAF auf Hosting-Ebene) und eine echte Backup-Lösung. Bearbeiten Sie wp-config.php nie so, dass Secrets in einem öffentlichen Repository landen. Installieren Sie keine Nulled-Plugins; das Malware-Risiko ist real.
Core Web Vitals. Largest Contentful Paint, Interaction to Next Paint und Cumulative Layout Shift beeinflussen direkt Suchrankings und die Wahrnehmung durch Nutzer. Lassen Sie wöchentlich PageSpeed Insights über Ihre Website laufen. Die größten Gewinne für Einsteiger: Bilder optimieren (AVIF oder WebP), schwere Page Builder bei performancekritischen Websites vermeiden und bei einem Managed WordPress Hosting bleiben, das Caching und CDN übernimmt.
Die Barrierefreiheit behandelt der Leitfaden zu WCAG 2.2, BFSG und European Accessibility Act. Die Performance-Obergrenze beschreibt die Säule zu Headless-WordPress-Leistungen.
Wie lerne ich WordPress-Entwicklung im ersten Monat
Eine praktische Liste von Meilensteinen, die jeden reinen Tutorial-Ansatz schlägt:
- Woche 1: lokale Umgebung, erstes Block-Theme, erstes Plugin, ein veröffentlichter Beitrag.
- Woche 2: ein eigener Beitragstyp mit drei Einträgen, eine REST-Abfrage, die sie zurückgibt, ein eigenes Block-Pattern.
- Woche 3: Deployment auf ein Managed Hosting, HTTPS konfigurieren, Backups einrichten, ein einfaches Sicherheits-Plugin ergänzen.
- Woche 4: einen Blogbeitrag mit 1500 Wörtern über etwas schreiben, das Sie gelernt haben, und veröffentlichen.
Nach einem Monat haben Sie eine echte (kleine) Website ausgeliefert, echten (kleinen) Code geschrieben und ein öffentliches Ergebnis vorzuweisen. Das ist 2026 der Einstieg in professionelle WordPress-Arbeit, nicht ein Portfolio halbfertiger Übungen aus interaktiven Tutorials, die nie die Sandbox verlassen haben.
Was Sie nach den WordPress-Grundlagen lernen sollten
Nach dem ersten Monat:
- Lernen Sie theme.json gründlich mit der theme.json-Referenz.
- Lernen Sie ein Plugin aus dem Ökosystem in der Tiefe (WooCommerce oder Advanced Custom Fields).
- Ergänzen Sie Tailwind v4 im Block-Theme mithilfe des Leitfadens zu Tailwind CSS in der WordPress-Entwicklung.
- Stellen Sie eine Ihrer Websites mit Astro oder Next.js auf Headless um, wie in der Säule zu Headless-WordPress-Leistungen beschrieben.
- Lesen Sie die Release Notes jeder neuen WordPress-Version. Die Plattform entwickelt sich weiter; auf dem Laufenden zu bleiben gehört zum Job.
Nach sechs Monaten sind Sie kein Einsteiger mehr. Der weitere Weg heißt Spezialisierung: Performance, Sicherheit, Headless, KI-Integration, EU-Compliance. WPPoland arbeitet seit 2006 in diesen Bereichen; die Karriereseite erklärt, wie die Zusammenarbeit mit anderen Senior-Entwicklern aussieht, und hält fest, dass es keine offenen Stellen gibt.