WordPress betreibt rund 40 % des Webs im Jahr 2026. Diese Dominanz macht es zum am häufigsten angegriffenen Content-Management-System der Welt. Häufig zitierte Angriffsraten kursieren ohne nachvollziehbare Quelle, deshalb stützt sich dieser Leitfaden auf Zahlen, die ihre Quelle nennen. Die Bedrohungslandschaft hat sich weit über Brute-Force-Login-Versuche hinaus entwickelt. Supply-Chain-Angriffe durch kompromittierte Plugin-Updates, KI-generierte Phishing-Kampagnen, die auf Admin-Zugangsdaten abzielen, Zero-Day-Exploits in beliebten Page-Buildern und ausgefeilte Bot-Netzwerke, die traditionelle CAPTCHAs umgehen können, definieren die aktuelle Realität.
Sicherheit ist kein Plugin, das man installiert und vergisst. Es ist eine mehrschichtige Disziplin, die Serverkonfiguration, Anwendungshärtung, Authentifizierungsarchitektur, Netzwerk-Filterung, Monitoring und Incident Response umfasst. Dieser Leitfaden deckt jede Schicht systematisch ab und liefert umsetzbare Konfigurationen und eine umfassende Audit-Checkliste, die Sie heute implementieren können.
Häufigste Angriffsvektoren auf WordPress 2026
Das WordPress-Ökosystem steht vor einem grundlegend anderen Bedrohungsprofil als noch vor zwei Jahren. Laut dem Patchstack-Jahresbericht 2025 stammten 97% der WordPress-Schwachstellen aus Plugins und Themes, nicht aus dem WordPress-Core. Die Core-Software ist deutlich gereift, aber das Ökosystem drumherum bleibt der primäre Angriffsvektor.
Was sich an der Bedrohungslandschaft 2026 tatsächlich geändert hat:
- Supply-Chain-Angriffe auf Plugin-Update-Mechanismen nehmen zu, auch wenn kein öffentlicher Datensatz eine Veränderung in Prozent gegenüber dem Vorjahr beziffert
- KI-gestützte Angriffe generieren jetzt kontextuell relevante Phishing-E-Mails, die WordPress-Administratoren in ihrer Muttersprache ansprechen
- Zero-Day-Exploit-Fenster werden weiter kürzer, die oft zitierten “unter 48 Stunden” stützen sich aber auf keinen Datensatz
Angriffsvektoren haben sich in Richtung Plugin-Supply-Chains, REST-API-Missbrauch, Deserialisierungs-Schwachstellen in Object-Caching-Schichten und Session-Hijacking durch falsch konfigurierte Authentifizierungs-Cookies verschoben. Traditionelle Sicherheitsmaßnahmen bleiben notwendig, reichen aber allein nicht mehr aus.
WordPress-Server härten
Der Server ist Ihre erste Verteidigungslinie. Keine noch so gute WordPress-Sicherheit kompensiert einen falsch konfigurierten Server.
Kritisches PHP-Sicherheitsrelease am 21. Oktober 2026
Stand nach dem Release, 21. Oktober 2026. Das PHP-Team hat PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 veröffentlicht. Diese Versionen schließen zwei kritische Schwachstellen: CVE-2026-109618 (GHSA-w8hw-w9fx-j79w) und CVE-2026-109619 (GHSA-6wmf-4rv5-p3rp). Laut php.net können beide eine Codeausführung aus der Ferne ohne Anmeldung ermöglichen. Das Release kam vor dem angekündigten Termin um 14:00 UTC: Beide Hinweise auf GitHub tragen die Veröffentlichungszeit 13:34 UTC (15:34 Uhr in Deutschland und Österreich). Als betroffen nennen die Hinweise die Bereiche < 8.2.35, < 8.3.36, < 8.4.27 und < 8.5.12.
php.net sieht jede PHP-Installation, die Webanfragen bedient, als gefährdet an, darunter PHP-FPM, Apache mit mod_php, php-cgi, FrankenPHP und LiteSpeed. Das höchste Risiko sieht php.net bei mod_php: Der dort gezeigte Angriff funktioniert mit einer Anfrage ohne Anmeldung, bevor irgendein Anwendungscode läuft, also bevor WordPress und seine Plugins geladen sind.
PHP ist Serversoftware und kein Teil von WordPress. Automatische Updates von Core, Plugins und Themes ändern die PHP-Version also nicht. Laut WordPress.org ist kein WordPress-Update nötig oder geplant (WordPress.org). Was zu tun ist:
- Prüfen Sie die PHP-Version im Dashboard (Werkzeuge > Website-Zustand > Bericht > Server) oder mit
php -vauf dem Server. Kommandozeile und PHP-FPM können unterschiedliche Versionen nutzen, der Website-Zustand zeigt die Version, mit der die Website läuft. Die Korrektur steckt in 8.5.12, 8.4.27, 8.3.36, 8.2.35 und späteren Versionen des jeweiligen Zweigs. Das sind die Versionsnummern von php.net. Linux-Distributionen portieren die Korrektur in Pakete mit eigener Nummer zurück: Ubuntu 24.04 hat PHP zum Beispiel mit dem Paket 8.3.6-0ubuntu0.24.04.13 korrigiert (USN-8948-1), der Website-Zustand zeigt also 8.3.6. Bei PHP aus einer Distribution prüfen Sie die Sicherheitsmeldung der Distribution oder das Changelog des Pakets, beim Hosting fragen Sie Ihren Hoster. - Klären Sie, wer PHP aktualisiert. Bei Shared und Managed Hosting erledigt das der Anbieter, auf einem VPS oder dedizierten Server Sie selbst oder Ihr Entwickler. Laut php.net haben Linux-Distributionen und LTS-Anbieter die Patches vorab erhalten, fragen Sie also bei Ihrem Anbieter nach aktualisierten Paketen. Hosting-Panels und Container-Images bekommen die Korrektur unter Umständen später. Wer PHP aus dem Repository rpms.remirepo.net installiert, dem rät php.net zum Wechsel auf Pakete der Distribution oder zum Bau aus dem Quellcode, weil dieses Repository am Tag des Releases keine Updates bekommt.
- Sichern Sie vor jeder Änderung am Server Dateien und Datenbank und prüfen Sie, ob sich die Sicherung wiederherstellen lässt. Prüfen Sie nach dem Update im Website-Zustand, ob die Website mit der neuen Version läuft.
- Laut der Liste der unterstützten Versionen auf php.net erhalten die Zweige 8.2 (bis 31. Dezember 2026), 8.3, 8.4 und 8.5 Sicherheitskorrekturen. PHP 8.1 und älter bekommen vom PHP-Projekt kein Release. Das PHP-Sicherheitsteam hat minimale Quellcode-Korrekturen für 7.4, 8.0 und 8.1 für alle veröffentlicht, die PHP selbst kompilieren, und manche Distributionen und LTS-Anbieter liefern eigene Korrekturen. Läuft Ihre Website auf einer dieser Versionen, fragen Sie Ihren Anbieter nach einer Korrektur oder wechseln Sie nach einem Test auf einer Staging-Kopie auf eine unterstützte Version.
Die Schritte für Websitebetreiber, von der Prüfung der PHP-Version bis zu den Fragen an den Anbieter, stehen im Beitrag was bei PHP2Shell auf einer WordPress-Website zu tun ist.
Wenn Sie heute nicht aktualisieren können, nennt php.net vorübergehende Maßnahmen. Sie verringern das Risiko auf bestimmten Angriffswegen, machen eine Installation laut php.net aber nicht sicher: “Es gibt keine vollständigen Gegenmaßnahmen, das Update ist die einzige sichere Wahl” (php.net, eigene Übersetzung). Im Shared Hosting können Sie diese Einstellungen meist nicht selbst ändern, die Liste richtet sich also an die Serveradministration oder dient als Fragenkatalog für Ihren Hoster:
session.upload_progress.enabled=0in derphp.ini, im FPM-Pool oder in einer Serverkonfiguration, die vor dem Parsen der Anfrage greift, danach jeden PHP-Prozess neu starten.ini_set()(also ein Eintrag in derwp-config.phpoder in einem Plugin) und eine FPM-Datei.user.iniwirken hier nicht. Das blockiert die bestätigten Wege über Sessions, andere Varianten aber nicht (CVE-2026-109619).- Unter PHP 8.5 zusätzlich
fatal_error_backtraces=0und jeden Prozess neu starten. Das blockiert nur den bestätigten Weg über den Backtrace bei fatalen Fehlern. memory_limit=-1, so gesetzt, dass Anwendungen es nicht ändern können, etwa mitphp_admin_valueim FPM-Pool oder in der Apache-Konfiguration. Prüfen Sie, dass kein Pool, kein Verzeichnis und keine Anwendungseinstellung wieder ein festes Limit setzt. php.net weist darauf hin, dass ein Fehler bei der Speicherzuweisung auf tieferer Ebene den verwundbaren Pfad weiterhin erreichen kann (CVE-2026-109618).- Ein niedriges
post_max_size:8M, wenn die Website keine Datei-Uploads annimmt,32M, wenn sie es tut (eine WordPress-Website mit Mediathek tut es meistens).upload_max_filesizemuss unterpost_max_sizeliegen. - Grenzen am Webserver oder Proxy für die dekodierte Anfragegröße, die Zahl der Formularfelder, der Multipart-Teile und der Header sowie die Verschachtelungstiefe, auch für Anfragen ohne brauchbaren
Content-Length-Header. - Ein Speicherlimit für Container oder cgroup als Grenze für die Verfügbarkeit, am besten eines, das nur den betroffenen Prozess beendet.
RLIMIT_ASundRLIMIT_DATAdürfen es nicht ersetzen, weil sie selbst den verwundbaren Fehler bei der Speicherzuweisung auslösen können. - Entfernen Sie ungültige oder veraltete PHP-Einstellungen, die pro Anfrage gelten und vor der Initialisierung Meldungen erzeugen. Für mod_php nennt der Hinweis GHSA-6wmf-4rv5-p3rp hier die Direktiven
php_valueundphp_flagin der.htaccess. Meldungen miterror_reporting,display_errorsoder@zu unterdrücken, hilft nicht. Ein Beispiel von uns, nicht von php.net: Seit PHP 8.3 sind alle INI-Einstellungenassert.*veraltet. Prüfen Sie deshalb unter PHP 8.3 und neuer.htaccess, FPM-Pools undphp.iniauf übrig gebliebeneassert.*-Einträge, zum Beispielphp_value assert.active. - Beheben Sie fatale Fehler und Zeitüberschreitungen, die ein Angreifer auslösen kann, auch in Callbacks, beim Hochladen und Importieren von Dateien und beim Aufräumen nach der Anfrage.
Am 21. Oktober 2026 hat Wiz Research seine Ergebnisse veröffentlicht. Laut Calif wurden die Fehler von Calif, OpenAI und Wiz entdeckt. Neben der Remote-Codeausführung erlaubt einer der Fehler, ohne Anmeldung Speicher eines PHP-Worker-Prozesses auszulesen: PHP gibt ihn URL-kodiert in einem PHPSESSID-Cookie der Antwort zurück, auch wenn die Anwendung nie session_start() aufruft. Laut Wiz kann dieser Speicher “Passwörter, Authentifizierungstoken, API-Schlüssel und Zertifikate enthalten, die zu anderen Anfragen oder zum Server selbst gehören” (Wiz Research, eigene Übersetzung). Wiz gibt außerdem an, dass jede PHP-Version der letzten zehn Jahre von mindestens einem der Fehler betroffen ist, zurück bis PHP 5.4 (die Hinweise auf php.net nennen keine Untergrenze), und dass es eine Codeausführung ohne Anmeldung auf dem Container-Image wordpress:latest gezeigt hat. Es gibt weitere Varianten, und nur der PHP-Patch behebt alle.
Das ist unsere Empfehlung, nicht die von Wiz: Hat die Website auf einer ungepatchten PHP-Version Webanfragen bedient, sollten Sie nach dem Update die Geheimnisse erneuern, die im PHP-Speicher liegen, denn laut Wiz kann das Leck sie offenlegen:
- Die Schlüssel und Salts in der
wp-config.php. Neue Werte liefert der offizielle Generator von WordPress.org, und der Austausch meldet alle Benutzer ab. - Das Datenbankpasswort (
DB_PASSWORD). Ändern Sie es zuerst auf dem Datenbankserver, dann in derwp-config.php. - API-Schlüssel von Zahlungs- und Mail-Integrationen. Erzeugen Sie sie im Konto des jeweiligen Anbieters neu.
Für alle, die Serverlogs lesen, nennt Wiz drei Signale: “ungewöhnliche Multipart-Anfragen, auf die Fehler wegen des Speicherlimits oder wiederholte HTTP-500-Antworten folgen, unerwartet große oder fehlerhafte PHPSESSID-Cookies in Antworten und unerklärliche Neustarts von PHP-Worker-Prozessen” (Wiz Research, eigene Übersetzung). Die Fehler greifen unterhalb der Anwendungsschicht, daher enthalten die Logs von WordPress womöglich wenig Kontext.
Sichere php.ini-Einstellungen für WordPress
WordPress benötigt PHP, aber die Standard-PHP-Konfiguration ist zu permissiv. Verschärfen Sie sie in der php.ini oder der Per-Site-Konfiguration:
; Gefährliche Funktionen deaktivieren
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,curl_exec,curl_multi_exec,parse_ini_file,show_source,eval

; PHP-Version verbergen
expose_php = Off

; Dateizugriff einschränken
open_basedir = /var/www/ihreseite:/tmp
doc_root = /var/www/ihreseite

; Session-Sicherheit
session.cookie_httponly = 1
session.cookie_secure = 1
session.cookie_samesite = Strict
session.use_strict_mode = 1

; Upload-Limits (auf tatsächlichen Bedarf beschränken)
upload_max_filesize = 10M
post_max_size = 12M
max_execution_time = 30
max_input_time = 30
memory_limit = 256M

; Fehlerbehandlung (Fehler nie in Produktion anzeigen)
display_errors = Off
log_errors = On
error_log = /var/log/php/error.logDateiberechtigungen in WordPress
Falsche Dateiberechtigungen gehören zu den häufigsten Server-Fehlkonfigurationen:
# Dateien: lesbar für Eigentümer und Gruppe, nicht world-writable
find /var/www/ihreseite -type f -exec chmod 644 {} \;

# Verzeichnisse: ausführbar für Eigentümer und Gruppe
find /var/www/ihreseite -type d -exec chmod 755 {} \;

# wp-config.php: restriktiv - nur Eigentümer kann lesen
chmod 400 /var/www/ihreseite/wp-config.php

# .htaccess: Lese-/Schreibzugriff nur für Eigentümer
chmod 644 /var/www/ihreseite/.htaccess

# wp-content/uploads: beschreibbar für den Webserver
chown -R www-data:www-data /var/www/ihreseite/wp-content/uploadsSSH und Zugangskontrolle
- Deaktivieren Sie passwortbasierte SSH-Authentifizierung vollständig. Verwenden Sie SSH-Schlüsselpaare mit mindestens 4096-Bit RSA oder Ed25519.
- Ändern Sie den Standard-SSH-Port von 22 auf einen nicht-standardmäßigen Port.
- Implementieren Sie fail2ban zum Blockieren wiederholter fehlgeschlagener SSH-Versuche.
- Verwenden Sie einen Bastion-Host oder VPN für den Zugriff auf Produktionsserver - setzen Sie SSH nie direkt dem Internet aus.
- Deaktivieren Sie Root-Login über SSH. Verwenden Sie einen dedizierten Deployment-Benutzer mit sudo-Berechtigungen.
# /etc/ssh/sshd_config
PasswordAuthentication no
PermitRootLogin no
Port 2222
MaxAuthTries 3
AllowUsers deploy-userwp-config.php, XML-RPC und REST-API absichern
Sichere Einstellungen in der wp-config.php
Die Datei wp-config.php ist die sensibelste Datei in einer WordPress-Installation. Verschieben Sie sie ein Verzeichnis über das Web-Root und implementieren Sie diese Konfigurationen:
<?php
// Sicherheitsschlüssel und Salts - frische Werte generieren
// https://api.wordpress.org/secret-key/1.1/salt/
define('AUTH_KEY',         'einzigartige-phrase-hier');
define('SECURE_AUTH_KEY',  'einzigartige-phrase-hier');
define('LOGGED_IN_KEY',    'einzigartige-phrase-hier');
define('NONCE_KEY',        'einzigartige-phrase-hier');
define('AUTH_SALT',        'einzigartige-phrase-hier');
define('SECURE_AUTH_SALT', 'einzigartige-phrase-hier');
define('LOGGED_IN_SALT',   'einzigartige-phrase-hier');
define('NONCE_SALT',       'einzigartige-phrase-hier');

// SSL für Admin und Login erzwingen
define('FORCE_SSL_ADMIN', true);
define('FORCE_SSL_LOGIN', true);

// Dateibearbeitung im Admin deaktivieren
define('DISALLOW_FILE_EDIT', true);

// Plugin-/Theme-Installation über Admin deaktivieren (Produktion)
define('DISALLOW_FILE_MODS', true);

// Benutzerdefiniertes Datenbanktabellen-Präfix (bei Installation festlegen)
$table_prefix = 'wp8x_';

// Beitragsrevisionen begrenzen
define('WP_POST_REVISIONS', 5);

// Externe HTTP-Anfragen blockieren (nur Benötigtes freigeben)
define('WP_HTTP_BLOCK_EXTERNAL', true);
define('WP_ACCESSIBLE_HOSTS', 'api.wordpress.org,downloads.wordpress.org');

// WordPress Cron deaktivieren (stattdessen System-Cron verwenden)
define('DISABLE_WP_CRON', true);

// Debug - in Produktion ausgeschaltet
define('WP_DEBUG', false);
define('WP_DEBUG_LOG', false);
define('WP_DEBUG_DISPLAY', false);XML-RPC in WordPress deaktivieren
XML-RPC ist ein Legacy-Protokoll, das Brute-Force-Amplification-Angriffe und DDoS ermöglicht. Sofern Sie es nicht speziell für Jetpack oder die WordPress-Mobile-App benötigen, deaktivieren Sie es vollständig:
// In functions.php oder einem benutzerdefinierten Sicherheits-Plugin
add_filter('xmlrpc_enabled', '__return_false');

// XML-RPC-Endpoint aus dem Head entfernen
remove_action('wp_head', 'rsd_link');
Zusätzlich XML-RPC auf Server-Ebene in .htaccess blockieren:
<Files xmlrpc.php>
    Require all denied
</Files>
Aktualisierung, . Der Filter oben leistet weniger, als sein Name verspricht. Laut WordPress-Referenz schaltet xmlrpc_enabled nur Methoden ab, die eine Anmeldung verlangen; Pingbacks bleiben aktiv. Das ist jetzt relevant: Am 22. Oktober hat Google CVE-2026-111497 veröffentlicht, einen Out-of-Bounds-Write im Brotli-Decoder (Versionen 1.0.3 bis 1.2.0, CVSS 4.0: 9,2, behoben in 1.0.10, 1.1.1 und 1.2.1). Nach Angaben von Wordfence erreicht der öffentliche Proof of Concept die Bibliothek über den Pingback, der keine Anmeldung braucht: WordPress ruft dann eine entfernte URL ab, und der Server dekodiert die Antwort unter Umständen mit Brotli. Ein Update von WordPress oder Plugins schließt die Lücke nicht, denn die Bibliothek gehört zum Server. Entfernen Sie zusätzlich die Pingback-Methoden, behalten Sie die Sperre auf Serverebene und fragen Sie Ihren Hoster, ob die Brotli-Bibliothek Ihres Servers gepatcht ist.
// Pingbacks are unauthenticated, so xmlrpc_enabled does not stop them
add_filter('xmlrpc_methods', function ($methods) {
    unset($methods['pingback.ping'], $methods['pingback.extensions.getPingbacks']);
    return $methods;
});
Wenn Sie nicht wissen, auf welchem Server-Stack Ihre Website läuft: Unser Sicherheitsaudit für WordPress beginnt mit genau dieser Bestandsaufnahme.
WordPress REST-API einschränken
Die WordPress-REST-API gibt standardmäßig Benutzer-Enumeration und Inhaltsdaten preis. Beschränken Sie sie für sensible Endpunkte auf authentifizierte Benutzer:
add_filter('rest_authentication_errors', function ($result) {
    if (true === $result || is_wp_error($result)) {
        return $result;
    }

    if (!is_user_logged_in()) {
        return new WP_Error(
            'rest_not_logged_in',
            __('Sie sind derzeit nicht angemeldet.'),
            ['status' => 401]
        );
    }

    return $result;
});

// Benutzer-Enumeration über REST-API deaktivieren
add_filter('rest_endpoints', function ($endpoints) {
    if (isset($endpoints['/wp/v2/users'])) {
        unset($endpoints['/wp/v2/users']);
    }
    if (isset($endpoints['/wp/v2/users/(?P<id>[\d]+)'])) {
        unset($endpoints['/wp/v2/users/(?P<id>[\d]+)']);
    }
    return $endpoints;
});WordPress-Login sicher machen
Passkeys (WebAuthn/FIDO2)
Passkeys sind der bedeutendste Fortschritt bei der WordPress-Authentifizierung im Jahr 2026. Basierend auf dem WebAuthn/FIDO2-Standard ersetzen Passkeys Passwörter vollständig durch kryptografische Schlüsselpaare, die auf dem Gerät des Benutzers gespeichert werden (Telefon, Laptop oder Hardware-Sicherheitsschlüssel).
Warum Passkeys für WordPress wichtig sind:
- Phishing-resistent: Der private Schlüssel verlässt das Gerät nie. Es gibt kein Passwort zu stehlen.
- Kein Credential Stuffing: Jeder Passkey ist an die spezifische Domain gebunden. Ein Passkey für
ihreseite.comkann nicht auf einer Lookalike-Domain verwendet werden. - Bessere UX: Benutzer authentifizieren sich mit Biometrie (Fingerabdruck, Gesicht) oder einer Geräte-PIN - schneller als Passwort plus 2FA-Code eingeben.
Um Passkeys in WordPress zu implementieren, verwenden Sie ein Plugin wie WP-WebAuthn oder Passwordless WP, das den WebAuthn-Standard implementiert. Konfigurieren Sie es so, dass:
- Passkey-Registrierung für alle Administrator- und Redakteurkonten erforderlich ist.
- Passkey-only-Login möglich ist (Passwort-Fallback für Konten mit hohen Berechtigungen deaktivieren).
- Plattform-Authentifikatoren (Geräte-Biometrie) und Roaming-Authentifikatoren (YubiKey usw.) unterstützt werden.
Zwei-Faktor-Authentifizierung (2FA)
Für Benutzer, die keine Passkeys verwenden können, erzwingen Sie 2FA mit TOTP-Apps (Time-based One-Time Password) wie Authy, Google Authenticator oder 1Password. Vermeiden Sie SMS-basierte 2FA wegen SIM-Swapping-Schwachstellen.
WordPress vor Brute-Force-Angriffen schützen
Implementieren Sie Rate-Limiting auf mehreren Ebenen:
// Login-Versuche begrenzen - functions.php oder benutzerdefiniertes Plugin
function custom_login_rate_limit() {
    $ip = $_SERVER['REMOTE_ADDR'];
    $transient_key = 'login_attempts_' . md5($ip);
    $attempts = get_transient($transient_key);

    if ($attempts === false) {
        set_transient($transient_key, 1, HOUR_IN_SECONDS);
    } elseif ($attempts >= 5) {
        wp_die('Zu viele Login-Versuche. Bitte versuchen Sie es später erneut.', 429);
    } else {
        set_transient($transient_key, $attempts + 1, HOUR_IN_SECONDS);
    }
}
add_action('wp_login_failed', 'custom_login_rate_limit');
Zusätzlich:
- Login-URL von
/wp-login.phpauf einen benutzerdefinierten Pfad ändern. - CAPTCHA auf der Login-Seite für Nicht-Passkey-Authentifizierung implementieren.
- Passwort-Richtlinien mit mindestens 16 Zeichen und gemischten Zeichentypen festlegen.
WordPress-Datenbank absichern
Tabellenpräfix wp_ ändern
Verwenden Sie nie das Standard-wp_-Tabellenpräfix. Setzen Sie ein benutzerdefiniertes Präfix bei der WordPress-Installation:
$table_prefix = 'wp8x_';Für bestehende Installationen ändern Sie das Präfix mit WP-CLI oder einem Datenbank-Migrationsskript und aktualisieren sowohl die Datenbanktabellen als auch die Referenz in wp-config.php.
Prepared Statements mit $wpdb->prepare()
Alle benutzerdefinierten Datenbankabfragen müssen die $wpdb->prepare()-Methode von WordPress verwenden, um SQL-Injection zu verhindern:
global $wpdb;

// KORREKT: parametrisierte Abfrage
$results = $wpdb->get_results(
    $wpdb->prepare(
        "SELECT * FROM {$wpdb->prefix}posts WHERE post_author = %d AND post_status = %s",
        $author_id,
        'publish'
    )
);

// NIE: direkte Variablen-Interpolation
// $results = $wpdb->get_results("SELECT * FROM wp_posts WHERE post_author = $author_id");Backup-Strategie für WordPress
- Automatisierte tägliche Backups von Datenbank und Dateien.
- Backups verschlüsseln im Ruhezustand mit AES-256.
- Backups off-site speichern an einem geografisch getrennten Standort (S3, B2 usw.).
- Wiederherstellungsverfahren monatlich testen - ein Backup, das Sie nicht wiederherstellen können, ist kein Backup.
- Backups aufbewahren für mindestens 30 Tage mit einer rollierenden Aufbewahrungsrichtlinie.
Wie wählt man WordPress-Plugins sicher aus und aktualisiert sie?
Plugin vor der Installation prüfen
Vor der Installation eines Plugins oder Themes evaluieren Sie:
- Datum der letzten Aktualisierung - alles ablehnen, was nicht innerhalb der letzten 6 Monate aktualisiert wurde.
- Aktive Installationen - Plugins mit über 10.000 aktiven Installationen bevorzugen.
- Support-Forum-Aktivität - prüfen, ob der Entwickler auf Sicherheitsmeldungen reagiert.
- Code-Review - bei kritischen Plugins den Quellcode auf offensichtliche Schwachstellen prüfen (eval, unescapte Ausgabe, direkte Datenbankabfragen).
- Schwachstellen-Historie - Patchstack-, WPScan- und Wordfence-Schwachstellendatenbanken prüfen.
- Entwickler-Reputation - etablierte WordPress-Unternehmen und Entwickler mit Erfolgsbilanz.
Automatische Updates für Plugins und Themes
Automatische Sicherheitsupdates für Plugins und Themes aktivieren:
// Auto-Updates für alle Plugins aktivieren
add_filter('auto_update_plugin', '__return_true');

// Auto-Updates für alle Themes aktivieren
add_filter('auto_update_theme', '__return_true');

// Auto-Updates für WordPress-Minor-Versionen aktivieren (Standardverhalten)
add_filter('allow_minor_auto_core_updates', '__return_true');
Für geschäftskritische Websites verwenden Sie eine Staging-Umgebung zum Testen von Updates vor dem Deployment in die Produktion. Tools wie WP Engine Smart Plugin Manager oder MainWP automatisieren diesen Workflow.
Aktualisierung, . WordPress 7.1.4 (28. Oktober) ist ein Security-Release. Der schwerwiegendste Fix betrifft eine nicht authentifizierte Race Condition im Core-Update, die zu Remote Code Execution führen kann, während ein Full-Package-Update in einen vorhersehbaren Pfad unter wp-content/upgrade/ entpackt (HelpHub-Versionsnotiz, Wordfence, 29. Oktober 2026). Wordfence führt sie als CVE-2026-119977 mit CVSS 8.1: die Staging-Kopie enthält den Installer, sodass eine Anfrage an staged setup-config.php in diesem kurzen Fenster zu PHP-Ausführung führen kann. Die Angriffskomplexität ist hoch (im Labor nur Sekunden), aber Wordfence zählte mehr als 18.500 Requests auf Staging-Installer-Pfade in den ersten 21 Stunden nach der Firewall-Regel, erster Treffer neun Minuten nach dem Deploy. 7.1.4 randomisiert das Staging-Verzeichnis, ergänzt einen Index-Guard und verhindert unsicheres Promoten staged configuration; Backports reichen bis 4.7. Prüfen Sie unter Dashboard > Aktualisierungen, dass 7.1.4 (oder der Branch-Backport) läuft. Wordfence Premium, Care und Response erhielten die Blocking-Regel am 28. Oktober um 20:30 UTC; Wordfence Free erhält dieselbe Regel am 27. November 2026. Weil der Exploit die staged PHP-Datei ohne Laden von WordPress anfragt, aktivieren Sie Extended Protection an der Wordfence-Firewall; die Regel ersetzt das Core-Update nicht. Nach dem Patch prüfen Sie Access-Logs auf PHP unter wp-content/upgrade/ und starten Sie einen Malware-Scan.
Aktualisierung, . Die US-Behörde CISA hat CVE-2026-119977 am 3. November 2026 in ihren Katalog bekannter ausgenutzter Schwachstellen (KEV) aufgenommen, sie hat also Belege für Angriffe. US-Bundesbehörden müssen bis zum 6. November handeln. Der Katalog ist amerikanisch, das Signal gilt aber für jede Website: Zeigt Ihr Dashboard nicht 7.1.4 oder das Sicherheitsrelease Ihres älteren Zweigs, aktualisieren Sie jetzt und prüfen Sie, ob das Update tatsächlich durchgelaufen ist.
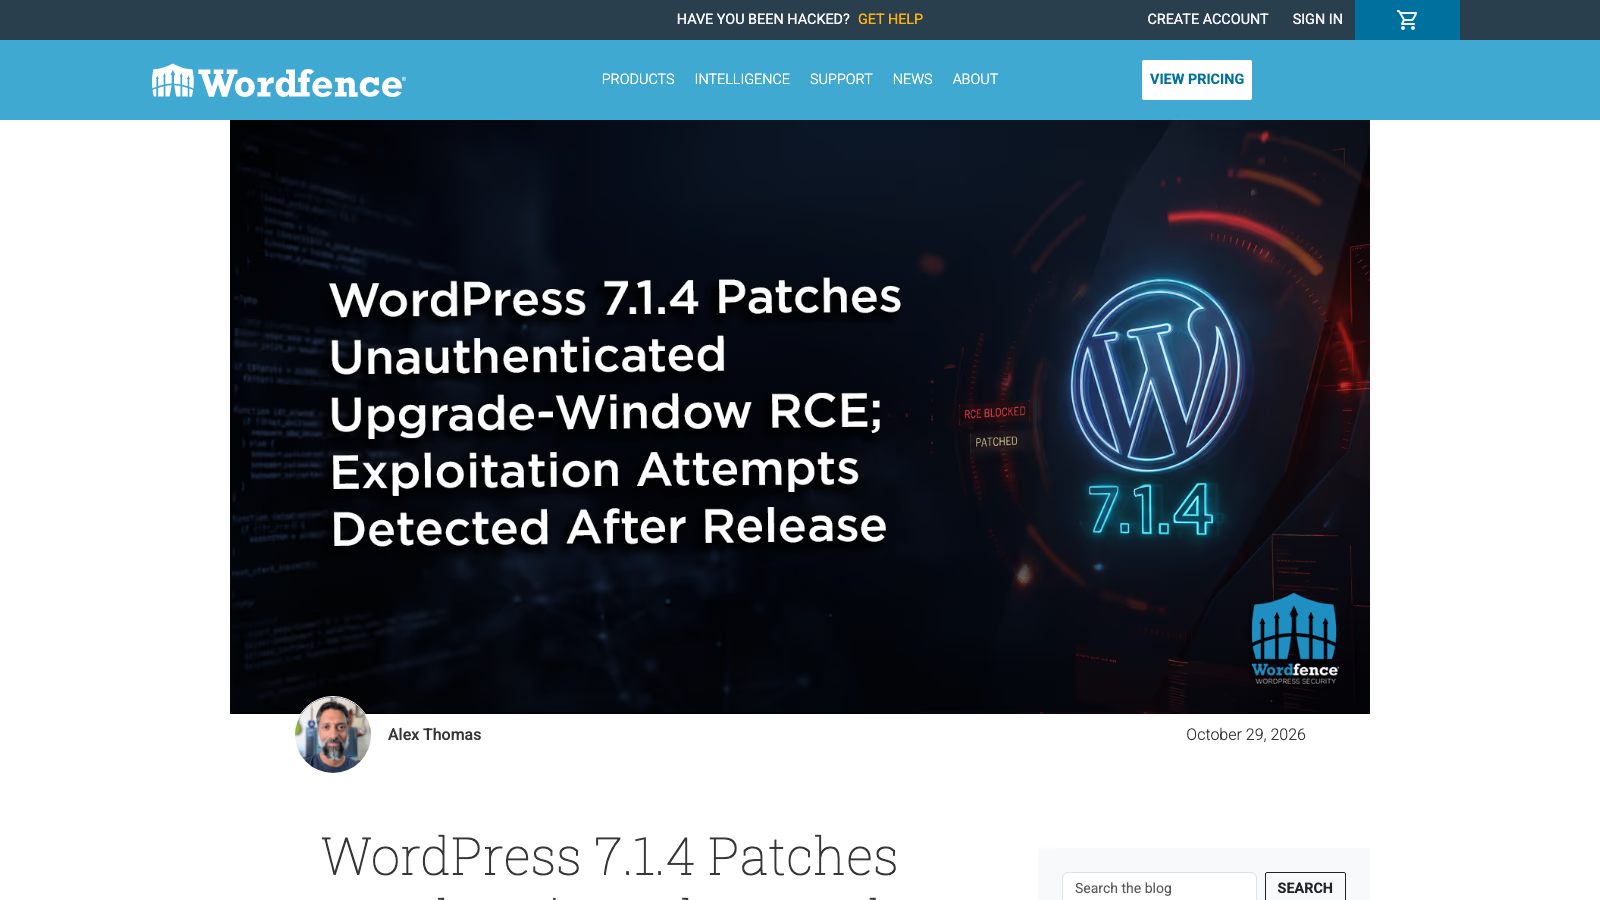
Aktualisierung, . Das Release oben ist kein Einzelfall. Das WordPress-Sicherheitsteam meldet vier Sicherheitsreleases in 41 Tagen (7.1.1 am 17. September, 7.1.2 am 22. September, 7.1.3 am 6. Oktober, 7.1.4 am 28. Oktober), sieben seit Mitte Juli, mehr als 50 geschlossene Schwachstellen der Stufe Critical oder High und jede Korrektur zurückportiert bis Version 4.7. Das HackerOne-Programm erhielt früher 20 bis 30 Meldungen im Monat, im Juli 450, im August 773 und in diesem Jahr mehr als 3.000 (Make WordPress Security, The Core Security Initiative: two months in). Das Team setzt inzwischen KI-Werkzeuge ein, um Meldungen zu sichten und Schwachstellen im Core zu finden, bevor jemand sie meldet. Für Betreiber heißt das: Lassen Sie automatische Minor-Updates aktiviert und prüfen Sie nach jedem Sicherheitsrelease, ob die Website tatsächlich aktualisiert wurde. Diese Prüfung gehört zu meiner WordPress-Wartung.
WordPress auf Schwachstellen scannen
Führen Sie regelmäßig automatisierte Schwachstellen-Scans durch:
- WPScan - CLI-Tool für WordPress-Schwachstellen-Scanning.
- Patchstack - Echtzeit-Schwachstellenüberwachung mit virtuellem Patching.
- Wordfence CLI - serverseitiges Malware-Scanning.
# WPScan über CLI
wpscan --url https://ihreseite.com --enumerate vp,vt,u --api-token IHR_TOKENContent Security Policy in WordPress einrichten
CSP-Header sind Ihre stärkste Verteidigung gegen Cross-Site-Scripting (XSS). Sie teilen Browsern mit, welche Inhaltsquellen vertrauenswürdig sind:
# CSP-Konfiguration in .htaccess
Header set Content-Security-Policy "default-src 'self'; script-src 'self' https://cdn.ihreseite.com; style-src 'self' 'unsafe-inline' https://fonts.googleapis.com; img-src 'self' data: https:; font-src 'self' https://fonts.gstatic.com; connect-src 'self' https://api.ihreseite.com; frame-ancestors 'self'; base-uri 'self'; form-action 'self';"
Für WordPress-Websites mit Inline-Scripts (üblich bei Page-Buildern) beginnen Sie mit Content-Security-Policy-Report-Only, um Verstöße zu identifizieren, ohne die Funktionalität zu beeinträchtigen:
Header set Content-Security-Policy-Report-Only "default-src 'self'; script-src 'self'; report-uri /csp-report-endpoint;"Verschärfen Sie die Richtlinie schrittweise, indem Sie Nonces für legitime Inline-Scripts hinzufügen und unsafe-inline aus der script-src-Direktive eliminieren.
WordPress-WAF mit Cloudflare und ModSecurity einrichten
Eine WAF filtert bösartigen Traffic, bevor er Ihre WordPress-Anwendung erreicht. Deployen Sie am Netzwerkrand für maximalen Schutz.
Cloudflare WAF
Cloudflares verwalteter Regelsatz enthält WordPress-spezifische Regeln. Konfigurieren Sie:
- WordPress-Regelsatz aktivieren unter Security > WAF > Managed Rules.
- Benutzerdefinierte Regeln erstellen zum Blockieren bekannter Angriffsmuster:
- Anfragen an
wp-login.phpaus Ländern blockieren, in denen Sie keine Benutzer haben. - Login-Seiten-Anfragen auf 5 pro Minute pro IP begrenzen.
- Anfragen mit SQL-Injection-Mustern in Query-Strings blockieren.
- Anfragen an
- Bot Management aktivieren um legitime Bots (Googlebot) von bösartigen Crawlern zu unterscheiden.
- IP-Zugriffsregeln konfigurieren um Ihre Büro-IP auf die Whitelist zu setzen und bekannte bösartige Bereiche zu blockieren.
Aktualisierung, . Der Cloudflare DDoS Threat Report Q3 2026 (Cloudforce One, 29. Oktober) erklärt, warum ein kleiner WooCommerce-Origin schon bei „nur“ ein paar hundert Mbit/s kippt. Im Cloudflare-Netz gab es im Quartal rund 18,2 Mio. Netzwerk-DDoS-Angriffe und 14,4 Bio. HTTP-DDoS-Anfragen - etwa 8200 Netzwerkangriffe pro Stunde. Kurze Salven unter 10 Minuten und unter 1 Gbit/s stiegen im Jahresvergleich um 208% und machten den Großteil aus; Angriffe über 1 Tbit/s sanken gegenüber Q2 um rund 69% nach Maßnahmen gegen große IoT-Botnetze. Reflection verschob sich: CLDAP brach ein, DNS-Amplification stieg um 215%, andere UDP-Floods verdoppelten etwa ihren Anteil.
Für einen WordPress-Shop heißt das weiter: Mitigierung am Edge vor PHP. HTTP- und Netzwerk-DDoS-Regeln in Cloudflare aktiv lassen, wp-login.php und xmlrpc.php limitieren, den Origin nicht „für Tempo“ öffentlich öffnen. Ein Schwarm unter 1 Gbit/s reicht, Shared Hosting zu erschöpfen - auch ohne Tbps-Schlagzeile.
ModSecurity für WordPress: OWASP Core Rule Set einrichten
Für Self-Hosted-Umgebungen konfigurieren Sie ModSecurity mit dem OWASP Core Rule Set. Das CRS deckt die Angriffsklassen der OWASP Top 10 von Haus aus ab; die WordPress-spezifische Arbeit steckt in den Ausnahmeregeln, weil das unveränderte CRS bei legitimem wp-admin-Traffic False Positives auslöst:
# ModSecurity aktivieren
SecRuleEngine On

# OWASP CRS Regeln
Include /etc/modsecurity/crs/crs-setup.conf
Include /etc/modsecurity/crs/rules/*.conf

# WordPress-spezifische Ausnahmen (um False Positives zu vermeiden)
SecRule REQUEST_URI "@beginsWith /wp-admin" "id:1000,phase:1,pass,nolog,ctl:ruleRemoveById=941160"TLS und HSTS für WordPress konfigurieren
TLS-Verschlüsselung ist nicht verhandelbar. Über die Installation eines Zertifikats hinaus konfigurieren Sie TLS korrekt:
# Nginx TLS-Konfiguration
ssl_protocols TLSv1.2 TLSv1.3;
ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384;
ssl_prefer_server_ciphers off;
ssl_session_timeout 1d;
ssl_session_cache shared:SSL:10m;
ssl_session_tickets off;

# HSTS - Browser anweisen, immer HTTPS zu verwenden
add_header Strict-Transport-Security "max-age=63072000; includeSubDomains; preload" always;

# OCSP Stapling
ssl_stapling on;
ssl_stapling_verify on;
resolver 1.1.1.1 8.8.8.8 valid=300s;
Wichtige Praktiken:
- TLS 1.2 als Minimum verwenden, TLS 1.3 für Performance und Sicherheit bevorzugen.
- TLS 1.0 und 1.1 vollständig deaktivieren - sie haben bekannte Schwachstellen.
- HSTS aktivieren mit einem Mindest-max-age von einem Jahr (31536000 Sekunden).
- Domain bei der HSTS-Preload-Liste einreichen auf hstspreload.org.
- Zertifikatserneuerung automatisieren mit Let’s Encrypt und certbot.
- Auf 64-Tage-Zertifikate von Let’s Encrypt vorbereiten. Ab dem 10. Februar 2027 ist das die Standardlaufzeit, das letzte 90-Tage-Zertifikat läuft am 11. Mai 2027 ab. Laut Ankündigung hat die Staging-Umgebung am 14. Oktober 2026 auf 64-Tage-Zertifikate umgestellt, testen Sie die Erneuerung dort. 2028 sinkt der Standard auf 45 Tage.
- Fest eingetragene Erneuerungstermine entfernen. Erneuern Sie nach etwa zwei Dritteln der Laufzeit und durchsuchen Sie Cronjobs, Skripte und Runbooks nach fest eingetragenen 83, 80 oder 60 Tagen. Die Wiederverwendung von Autorisierungen verkürzt sich von 30 auf 10 Tage.
- Konfiguration testen mit SSL Labs (ssllabs.com/ssltest).
Aktualisierung, . Am 19. Oktober 2026 meldete Cloudflare, dass acht eMudhra-Zwischenzertifikate trivial schwache private Schlüssel hatten (unter anderem die Zahl 4). Damit konnte jeder ein Zertifikat für jede Domain fälschen, die ein ungepatchter Client akzeptiert (Cloudflare). Der Follow-up vom 30. Oktober zählt etwa 22.000 Handshakes mit diesen Schlüsseln im Cloudflare-Netz und gefälschte Zertifikate binnen einer Stunde nach der öffentlichen Meldung; Cloudflare bestätigt keine Abhörung eigener Verbindungen (Patch-Hinweis). Für einen WordPress-Shop hinter Cloudflare sind die Schritte klar: Cloudflare Tunnel (cloudflared) auf 2026.10.2 oder neuer, Cloudflare One / WARP / 1.1.1.1 auf die von Cloudflare genannten Builds, eigene Origin-Zertifikate prüfen bei Full (strict) SSL, und hochgeladene mTLS-Trust-Stores erneuern. Zertifikatsfehler nicht durch Abschalten der Prüfung “lösen”. Moderne Browser patchen schneller als Bots und eingebettete WebViews - Cloudflares Challenge-Sonden sahen eine Woche später noch große Anteile, die die schwache Kette akzeptierten.
 Screenshot: Cloudflare Blog, 4 real? Tracking exploitation and patching of eMudhra’s weak keys, 30. Oktober 2026.
Welche Aufsichtsbehörde ist bei einer Datenpanne zuständig
Englischsprachige Leitfäden schreiben „melden Sie den Vorfall der Datenschutzbehörde”, als gäbe es eine. In Deutschland gibt es sechzehn Landesbehörden plus den Bundesbeauftragten, und zuständig ist die des Bundeslands, in dem Ihr Unternehmen niedergelassen ist. Wer im Ernstfall erst nachschlägt, verbrennt Stunden einer Frist, die ohnehin knapp ist.
Die 72-Stunden-Frist beginnt nicht mit dem Angriff, sondern mit dem Bekanntwerden. Bei einem kompromittierten WordPress ist das meistens der Moment, in dem ein Scanner anschlägt oder eine fremde Datei auffällt, nicht der Anruf der Kundschaft. Genau deshalb entscheidet die Aufbewahrungsdauer Ihrer Logs darüber, ob Sie diesen Zeitpunkt überhaupt belegen können.
| Frage | Antwort für Deutschland |
|---|---|
| Wer ist zuständig | Landesbehörde am Sitz des Unternehmens |
| Fristbeginn | Bekanntwerden, nicht Angriffszeitpunkt |
| Betroffene informieren | zusätzlich, bei hohem Risiko |
| Zweiter Meldeweg | BSI, wenn KRITIS oder NIS2-Sektor |
Der zweite Meldeweg wird regelmäßig übersehen. Fällt Ihr Unternehmen unter die betroffenen Sektoren, ist die Meldung an das BSI eine eigene Pflicht neben der datenschutzrechtlichen, mit eigener Logik und eigenem Adressaten. Zwei Meldungen, nicht eine mit zwei Empfängern.
Praktische Konsequenz für die Härtung, über die dieser Leitfaden bisher gesprochen hat: Logs gehören an einen Ort, den ein Angreifer mit Schreibrechten auf dem Webserver nicht erreicht. Ein Angreifer, der wp-content verändern kann, kann auch Logdateien darin löschen. Ohne externen Zielort ist der Zeitpunkt des Bekanntwerdens im Nachhinein nicht mehr rekonstruierbar, und damit auch nicht die Einhaltung der Frist.
WordPress überwachen und nach einem Hack reagieren
Echtzeit-Monitoring
Implementieren Sie Monitoring auf mehreren Ebenen:
- Dateiintegritätsüberwachung: Nicht autorisierte Änderungen an Core-Dateien, Plugins und Themes erkennen. Tools wie OSSEC, Tripwire oder Wordfence-Dateiänderungserkennung.
- Login-Aktivitäts-Logging: Alle erfolgreichen und fehlgeschlagenen Login-Versuche mit IP, User-Agent und Zeitstempel aufzeichnen.
- Datenbankabfrage-Logging: Ungewöhnliche Abfragemuster überwachen, die auf SQL-Injection-Versuche hindeuten.
- Uptime-Monitoring: Defacement oder Website-Übernahme sofort erkennen.
Incident-Response-Plan
Jede WordPress-Website sollte einen dokumentierten Incident-Response-Plan haben:
- Erkennung: Automatisierte Alerts bei Dateiänderungen, Malware-Erkennung, ungewöhnlichen Traffic-Spitzen.
- Eindämmung: Kompromittierte Website sofort offline nehmen oder hinter eine Wartungsseite stellen. Alle Admin-Zugangsdaten widerrufen.
- Beseitigung: Angriffsvektor identifizieren. Malware entfernen. Von einem bekannt sauberen Backup wiederherstellen.
- Wiederherstellung: Website wieder online bringen. Alle Passwörter zurücksetzen. Alle Plugins und Themes aktualisieren. Integrität verifizieren.
- Post-Incident-Review: Dokumentieren, was passiert ist, wie es erkannt wurde, welche Auswirkungen es hatte und welche Präventivmaßnahmen implementiert werden.
Ist Headless WordPress sicherer
WordPress in einer Headless-Architektur zu betreiben - wobei WordPress als Content-API dient und die öffentliche Website mit einem Framework wie Astro, Next.js oder Nuxt erstellt wird - bietet erhebliche Sicherheitsvorteile:
- Reduzierte Angriffsfläche: Besucher interagieren mit einem statischen oder server-gerenderten Front-End. Sie berühren PHP oder WordPress nie direkt.
- Keine Theme-Schwachstellen: Die öffentliche Website führt keine WordPress-Themes aus, wodurch eine ganze Klasse von XSS- und Injection-Schwachstellen eliminiert wird.
- Admin hinter einer Firewall: Der WordPress-Admin kann hinter einem VPN oder IP-Whitelist platziert werden, sodass er für das öffentliche Internet unsichtbar ist.
- Nur API-Exposition: Nur REST-API- oder GraphQL-Endpunkte sind exponiert, und diese können mit Authentifizierung und Rate-Limiting abgesichert werden.
- CDN-First-Architektur: Statische Websites werden an CDN-Edge-Nodes deployed und bieten inhärenten DDoS-Schutz durch verteilte Architektur.
Bei wppoland.com bauen wir Headless-WordPress-Architekturen, die sowohl Sicherheit als auch Performance maximieren. Unser Sicherheitsaudit-Service bewertet Ihren gesamten WordPress-Stack und liefert eine detaillierte Härtungs-Roadmap.
DSGVO-Pflichten für WordPress-Websites
Sicherheit und Datenschutz sind miteinander verflochten. Unter der DSGVO (und ähnlichen Regelungen wie LGPD) erfordert eine Sicherheitsverletzung mit personenbezogenen Daten eine Meldung an die Aufsichtsbehörden innerhalb von 72 Stunden.
WordPress-spezifische DSGVO-Aspekte:
- Personenbezogene Daten verschlüsseln im Ruhezustand und bei der Übertragung.
- Datenminimierung implementieren: Nur sammeln, was benötigt wird. Löschen, was nicht mehr gebraucht wird.
- WordPress-integrierte Datenschutz-Tools nutzen: Datenexport- und Löschanfragen (Werkzeuge > Personenbezogene Daten exportieren / Personenbezogene Daten löschen).
- Plugin-Datensammlung auditieren: Viele Plugins sammeln personenbezogene Daten (Analytics, Formulare, Kommentare). Dokumentieren, welche Daten jedes Plugin verarbeitet.
- Cookie-Einwilligung: DSGVO-konformes Cookie-Consent-Banner implementieren, das Tracking-Skripte blockiert, bis die Einwilligung erteilt wird.
- Datenschutzerklärung: Aktuelle Datenschutzerklärung pflegen, die alle Datenverarbeitungsaktivitäten beschreibt.
- Auftragsverarbeitungsverträge: AVVs mit allen Drittanbietern sicherstellen, die personenbezogene Daten verarbeiten (Hosting, E-Mail, Analytics).
Beste WordPress-Sicherheitsplugins 2026
Obwohl Server-Härtung und gute Praktiken wichtiger sind als jedes Plugin, bieten Sicherheitsplugins wertvolle Überwachungs- und automatisierte Schutzschichten. Hier sind die empfehlenswerten Optionen:
| Plugin | Am besten für | Hauptfunktionen | Aktive Installationen |
|---|---|---|---|
| Wordfence 8.x | Rundum-Schutz | WAF, Malware-Scanner, Login-Sicherheit, Echtzeit-Bedrohungsfeed | 4M+ |
| Kadence Security (ehemals Solid Security, davor iThemes Security) | Härtungsautomatisierung | Zwei-Faktor-Authentifizierung, Brute-Force-Schutz, Dateiänderungserkennung | 700.000+ |
| Patchstack | Schwachstellenüberwachung | Virtuelles Patching, CVE-Warnungen in Echtzeit, null Fehlalarme | 100K+ |
| WP Activity Log | Audit-Protokollierung | Benutzeraktivitätsverfolgung, Konformitäts-Berichte, Echtzeitwarnungen | 200K+ |
| All-In-One Security (AIOS) | Budgetfreundlich | Login-Sperre, Dateiintegrität, Basis-Firewall | 1M+ |
| SecuPress | UX-fokussierte Sicherheit | Ein-Klick-Härtung, Malware-Scan, Sicherheits-Score-Dashboard | 40K+ |
Top 10 WordPress-Sicherheitsplugins im Vergleich
Bei der Bewertung von Sicherheitsplugins konzentrieren Sie sich auf diese Kriterien statt auf die Funktionsanzahl:
- Fehlalarmrate. Ein Scanner, der legitime Dateien markiert, verschwendet mehr Zeit als er spart.
- Leistungsauswirkung. Einige Sicherheitsplugins fügen 200-500ms zu jedem Seitenaufruf hinzu. Verwenden Sie Query Monitor zum Messen, bevor Sie sich festlegen.
- WAF-Qualität. Cloud-basierte WAFs (Cloudflare, Sucuri) übertreffen Plugin-Level-WAFs, da sie bösartigen Traffic blockieren, bevor er Ihren Server erreicht.
- Update-Häufigkeit. Die Bedrohungsdefinitionen des Plugins müssen schneller aktualisiert werden, als neue Schwachstellen auftauchen. Wöchentliche Updates sind das Minimum.
- Kompatibilität. Sicherheitsplugins, die sich in jede WordPress-Aktion einhängen, können mit Caching, Page Buildern und REST-API-Endpoints kollidieren.
Unsere Empfehlung: Wordfence oder Patchstack für aktiven Schutz, WP Activity Log für Konformitäts-Audit-Trails und eine Cloud-WAF (Cloudflare) als erste Verteidigungslinie. Wenn der Vorfall schon läuft und ein allgemeiner Entwickler ihn abgegeben hat, ist das WordPress-Spezialist-Arbeit, nicht noch ein Plugin. Stapeln Sie nicht mehrere Sicherheitsplugins — ein Scanner, eine WAF, ein Audit-Log reicht aus. Einen detaillierten Leitfaden zur Auswahl sicherheitsrelevanter Plugins finden Sie in unserem Leitfaden für essentielle WordPress-Plugins.
WordPress-Sicherheitsaudit-Checkliste
Verwenden Sie diese 25-Punkte-Checkliste für vierteljährliche Sicherheitsaudits:
Server-Ebene
- PHP-Version ist 8.2+ mit deaktivierten gefährlichen Funktionen
- Dateiberechtigungen sind 644 (Dateien) und 755 (Verzeichnisse)
- wp-config.php hat Berechtigung 400 und liegt über dem Web-Root
- SSH verwendet Schlüssel-Authentifizierung mit deaktiviertem Root-Login
- Server-Software (Nginx/Apache) ist aktuell und gepatcht
- Fail2ban oder Äquivalent ist aktiv und konfiguriert
WordPress-Anwendung
- WordPress-Core ist die neueste stabile Version
- Alle Plugins sind aktualisiert und aktiv gewartet
- Alle Themes sind aktualisiert (unbenutzte Themes entfernen)
- XML-RPC ist auf Server- und Anwendungsebene deaktiviert
- REST-API-Benutzer-Endpunkte sind eingeschränkt
- Dateibearbeitung ist deaktiviert (DISALLOW_FILE_EDIT)
- Dateimodifikationen sind in Produktion deaktiviert (DISALLOW_FILE_MODS)
- Debug-Modus ist in Produktion ausgeschaltet
- Sicherheitsschlüssel und Salts sind einzigartig und kürzlich rotiert
Authentifizierung
- Passkeys oder 2FA sind für alle Admin-Konten erzwungen
- Login-URL ist vom Standard wp-login.php geändert
- Brute-Force-Schutz mit Rate-Limiting ist aktiv
- Passwort-Richtlinie erzwingt mindestens 16 Zeichen
Netzwerk und Header
- SSL/TLS 1.2+ mit gültigem Zertifikat und aktiviertem HSTS
- WAF ist aktiv mit WordPress-spezifischem Regelsatz
- CSP-Header sind konfiguriert und getestet
- Alle Sicherheitsheader sind vorhanden (X-Frame-Options, X-Content-Type-Options, Referrer-Policy)
Monitoring und Konformität
- Dateiintegritätsüberwachung ist aktiv mit Alerting
- Automatisierte Backups laufen täglich mit verschlüsselter Off-Site-Speicherung und getesteten Wiederherstellungsverfahren
Jeder Punkt sollte verifiziert, dokumentiert und etwaige Mängel innerhalb eines definierten SLA behoben werden. Für ein professionelles Sicherheitsaudit Ihrer WordPress-Installation kontaktieren Sie mich für eine umfassende Bewertung.
Fazit
WordPress-Sicherheit im Jahr 2026 erfordert Verteidigung in der Tiefe - keine einzelne Maßnahme ist ausreichend. Von der PHP-Härtung auf Server-Ebene über Anwendungskonfiguration, moderne Authentifizierung mit Passkeys, Datenbankschutz, WAF-Deployment bis hin zu kontinuierlichem Monitoring - jede Schicht trägt zu einer widerstandsfähigen Sicherheitsposition bei.
Der effektivste Ansatz kombiniert technische Härtung mit Prozessdisziplin: regelmäßige Audits, getestete Incident-Response-Verfahren, automatisiertes Schwachstellen-Scanning und eine Kultur, die Sicherheit als fortlaufende Praxis und nicht als einmalige Konfiguration betrachtet.
Beginnen Sie mit der Checkliste dieses Leitfadens. Implementieren Sie die Maßnahmen systematisch, beginnend auf Server-Ebene und arbeiten Sie sich durch den Anwendungsstack. Testen Sie jede Änderung in einer Staging-Umgebung, bevor Sie sie in die Produktion deployen. Und denken Sie daran - die sicherste WordPress-Website ist eine, die aktiv gewartet, überwacht und regelmäßig auditiert wird. Wenn Sie die Härtung lieber von Profis übernehmen lassen möchten, statt sie selbst durchzuführen, prüft unser professionelles WordPress-Sicherheitsaudit jede Schicht und liefert eine priorisierte Maßnahmenliste.