Un cliente te reenvía una factura que nunca has emitido. La dirección del remitente parece la tuya, salvo por una letra. O buscas el nombre de tu marca y aparece una tienda con tu logotipo, tus fotos de producto y unos precios demasiado buenos. Esta guía ordena la respuesta de forma que limites el daño: confirmar qué está pasando, proteger tu propio correo, avisar a los clientes, conseguir que retiren la copia y decidir si merece la pena pelear por el dominio. Sirve para cualquier web de empresa, tanto si funciona con WordPress como con Shopify, un frontal desacoplado o una web estática, porque casi todo se hace en el DNS, en el registrador y con el alojamiento, no en el gestor de contenidos.
El 22 de octubre de 2026 alguien preguntó en r/smallbusiness con qué frecuencia suplantan a los negocios, “con un dominio falso que se diferencia del tuyo en una letra, o alguien que escribe a tus clientes haciéndose pasar por ti”. La respuesta más útil llegó de un usuario que se presentaba como CISO a tiempo parcial:
Es un problema bastante habitual. Normalmente se encarga el equipo de ciber, IT o el proveedor de servicios gestionados, también se le llama typoquatting. Se suele combinar con un ataque BEC. La mayoría de empresas de DMARC ofrecen un servicio de vigilancia para esto
(u/statico, r/smallbusiness, 22 de octubre de 2026, traducción propia)
BEC significa compromiso del correo empresarial: una factura falsa o un mensaje de “hemos cambiado de cuenta bancaria” que llega a tus clientes o proveedores. Esta guía es información práctica, no asesoramiento jurídico. Si hay una disputa de marca o una pérdida económica por fraude, habla con un abogado.
Dominio parecido o correo suplantado: cómo distinguirlos
En la bandeja de entrada los dos ataques se ven igual, pero se resuelven de forma distinta.
En la suplantación del dominio exacto, la cabecera From muestra tu dominio real, por ejemplo [email protected], pero el mensaje salió del servidor de otra persona. Para frenar esto existen SPF, DKIM y DMARC.
En un dominio parecido, el atacante ha registrado otro nombre: tuernpresa.es (una “r” y una “n” que, juntas, parecen una “m”), tuempresa-facturas.es o tuempresa.com si tú usas .es. Ese dominio tiene su propio DNS, puede superar SPF, DKIM y DMARC por su cuenta, y tus registros no le afectan en nada. El RFC 9989, la especificación vigente de DMARC, dice que DMARC “no aborda el uso de nombres de dominio visualmente similares ni el abuso del nombre visible legible por humanos de RFC5322.From” (traducción propia).
Para saber cuál de los dos tienes delante, pide al cliente que te reenvíe el mensaje sospechoso como adjunto o que te mande las cabeceras completas. Mira la dirección real del campo From, no el nombre que se muestra, y la cabecera Authentication-Results. Si el dominio es tuyo y DMARC ha fallado, alguien está falsificando tu dominio. Si el dominio no es tuyo, se trata de un dominio parecido.
Otra respuesta en el mismo hilo describe cómo suele descubrirse:
Nos enteramos cuando un cliente despistado nos reenvió un correo de un dominio que se diferenciaba del nuestro en una letra.
(u/AwaisMughal-SEO, r/smallbusiness, 22 de octubre de 2026, traducción propia)
Cómo investigar un dominio falso: RDAP, DNS y certificados
Reúne pruebas antes de que cambie nada. Haz capturas de pantalla de la web falsa con la barra de direcciones visible, guarda los correos originales y anota las fechas. Después, consulta el dominio.
Quién ha registrado el dominio
RDAP ha sustituido a WHOIS como consulta estructurada. La herramienta de ICANN en lookup.icann.org, o una consulta a https://rdap.org/domain/example.com, devuelve la fecha de registro, el registrador y su correo y teléfono de abuso. Los datos del titular suelen aparecer ocultos, y es lo normal. La fecha de registro sí importa: un dominio creado la semana pasada que copia tu marca facilita argumentar la mala fe.
Qué está preparado para hacer
El DNS te dice para qué está configurado el dominio:
dig +short A yourcornpany.com
dig +short MX yourcornpany.com
dig +short NS yourcornpany.com
Un registro MX significa que puede recibir correo, lo que normalmente indica que se usa para fraude por correo, por ejemplo para recibir las respuestas a facturas falsas. Un registro A apunta al servidor o a la CDN que aloja la web. Consulta RDAP de esa IP (https://rdap.org/ip/203.0.113.10) para encontrar al titular de la red y su contacto de abuso. Si la IP pertenece a una CDN, el contacto será el de la CDN y el alojamiento de origen quedará oculto detrás. Denúncialo ante la CDN igualmente.
Desde cuándo tiene certificado
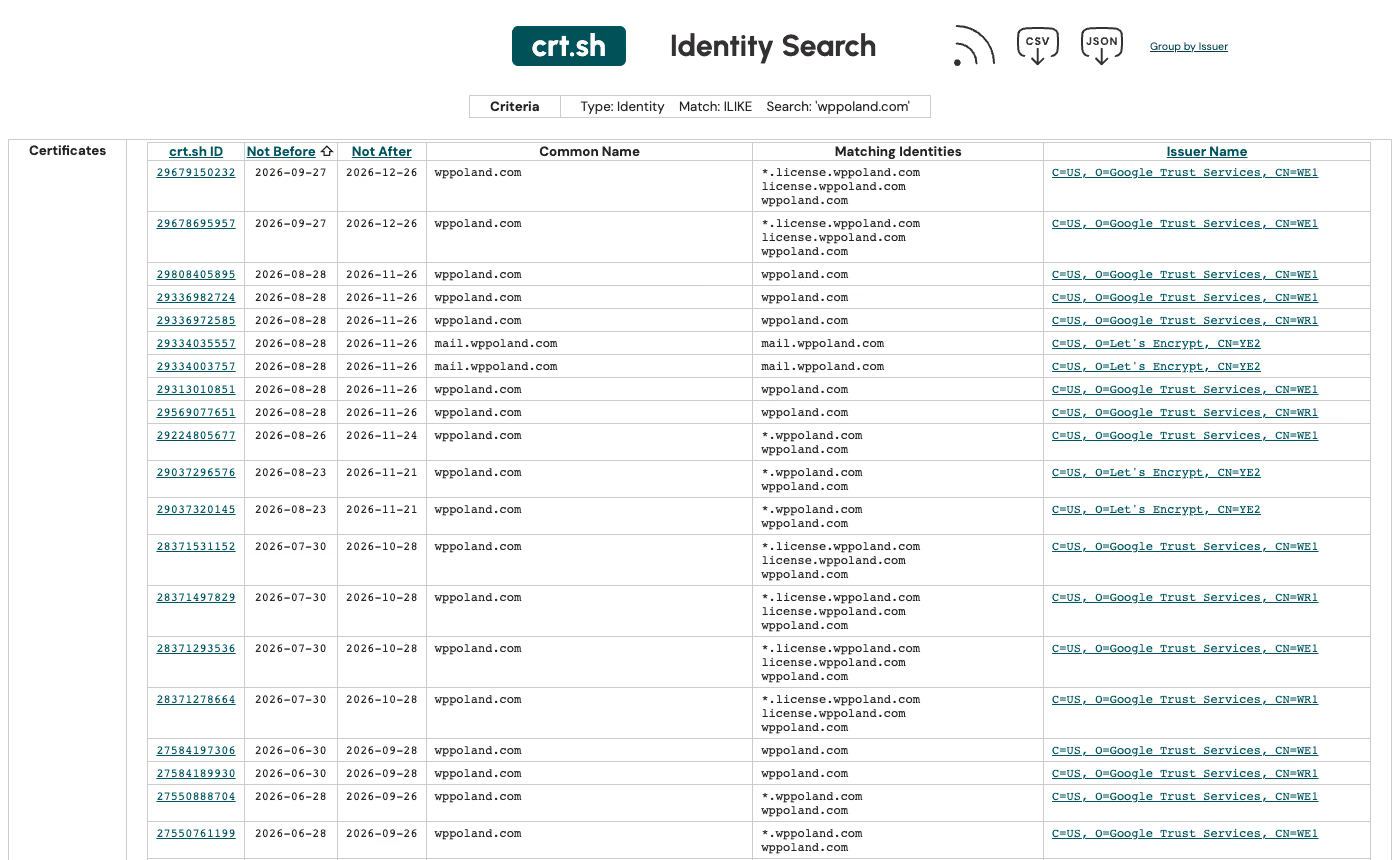
Todos los certificados TLS de confianza pública se anotan en los registros de Certificate Transparency, y crt.sh permite a cualquiera buscar en ellos. La imagen principal de este artículo es una búsqueda real en crt.sh de nuestro propio dominio: cada fila muestra cuándo se emitió el certificado, cuándo caduca, qué nombres cubre y qué autoridad lo firmó. Si buscas tu dominio verás subdominios que quizá habías olvidado; si buscas un dominio sospechoso verás cuándo consiguió el atacante su certificado, muchas veces días antes del primer correo de phishing.
Busca primero tu dominio exacto para saber qué es legítimamente tuyo. Luego prueba cada variante que se te ocurra: letras cambiadas, rn en lugar de m, versiones con guion, tu marca junto a palabras como “tienda”, “pago”, “factura” o “soporte”, y otras terminaciones como .com, .net o .es. Es un trabajo manual. Los servicios comerciales de vigilancia de marca y muchos proveedores de DMARC lo automatizan, como comentaba el CISO del hilo.
Cómo evitar que envíen correos con tu dominio
Protege primero tu propio dominio, porque es lo único que controlas por completo. Necesitas tres registros DNS en quien gestione tu DNS, con independencia de qué haya detrás de tu web.
- SPF enumera los servidores autorizados a enviar correo en nombre de tu dominio: tu proveedor de buzones, tu herramienta de boletines, el correo transaccional de tu tienda, tu CRM.
- DKIM firma cada mensaje con una clave publicada en tu DNS. Cada servicio de envío te da su propio registro DKIM.
- DMARC indica a los receptores qué hacer cuando un mensaje que dice venir de tu dominio no supera ninguna de las dos comprobaciones alineadas, y adónde enviar los informes.
DMARC se publicó por primera vez como RFC 7489 en 2015. En mayo de 2026 el IETF lo sustituyó por el RFC 9989 (el protocolo), el RFC 9990 (informes agregados) y el RFC 9991 (informes de fallos), ya como estándar. Dos cambios afectan a la implantación: desaparece la etiqueta pct y llega t=y, que marca el modo de prueba, en el que los receptores aplican un nivel por debajo de la política publicada. El RFC 9989 añade además np para los subdominios que no existen, lo que cierra un hueco habitual, como facturacion.tuempresa.es cuando ese nombre no existe.
Los valores de política no cambian: p=none no pide ninguna acción, p=quarantine pide tratar el correo que falla como sospechoso y p=reject pide rechazarlo.
| Fase | Registro | Qué haces |
|---|---|---|
| Vigilar | v=DMARC1; p=none; rua=mailto:[email protected] | Lees los informes agregados, apuntas cada remitente legítimo y corriges su SPF y DKIM |
| Probar la aplicación | v=DMARC1; p=reject; t=y; rua=... o p=quarantine | Vigilas si algún correo legítimo fallaría |
| Aplicar | v=DMARC1; p=reject; np=reject; rua=... | Se rechaza el correo falsificado desde tu dominio exacto |
Google y Yahoo marcan el mínimo para los envíos masivos. Las normas de Google, vigentes desde febrero de 2024, exigen SPF, DKIM y DMARC a quien envía más de 5000 mensajes al día a cuentas de Gmail, con el From alineado con SPF o DKIM, y dicen que la política DMARC “puede establecerse en none” (traducción propia). Yahoo pide a los remitentes masivos “una política DMARC válida con al menos p=none” (traducción propia) y recomienda encarecidamente la etiqueta rua. Ambos exigen también la baja con un solo clic en el correo comercial y una tasa de spam inferior al 0,3 %. Cumplir esas normas hace que tu correo llegue. Lo que frena la suplantación es llegar a p=reject, y ninguno de los dos lo exige.
Si el correo de tu WordPress o de tu tienda deja de funcionar al ajustar SPF y DKIM, nuestra guía de SMTP, SPF y DKIM repasa cada remitente. Las claves de API antiguas y las integraciones olvidadas que siguen enviando con tu dominio aparecen en los informes DMARC; la auditoría de accesos remotos y claves de API te ayuda a averiguar quién las conserva.
Cómo avisar a tus clientes de una web falsa
Hazlo el mismo día, incluso antes de que retiren la copia. Un aviso breve en la página de inicio y en tu próximo correo de pedido o de cuenta funciona mejor que un comunicado largo. Incluye:
- el dominio o dominios falsos exactos, escritos de forma que no se puedan pulsar (
tuernpresa[.]es), - tu dominio real y las direcciones desde las que escribes de verdad,
- lo que nunca pides por correo, como un cambio de cuenta bancaria o una contraseña,
- cómo contactar contigo para comprobar un mensaje, por un canal que el atacante no controle.
Si tus clientes te compran por internet, ya revisan señales por su cuenta. Nuestro artículo sobre cómo comprueba el cliente si una tienda online es real recoge en qué se fijan, y esas mismas señales les ayudan a detectar la copia.
Cómo denunciar una web falsa y conseguir que la retiren
Envía las denuncias en paralelo. Cada destinatario actúa por su cuenta y ninguno espera a los demás.
- Registrador. Usa el correo de abuso que te dio RDAP. Los registradores actúan antes ante el phishing y el fraude que ante quejas de marca, así que empieza por el daño a los clientes: facturas falsas, datos de tarjetas recogidos, credenciales robadas. Adjunta capturas y las cabeceras de los correos.
- Alojamiento o CDN. Usa el contacto de abuso que obtuviste con RDAP de la IP. Si el alojamiento está en la UE, plantéalo como una notificación según el artículo 16 del Reglamento de Servicios Digitales. Los prestadores de alojamiento deben ofrecer un mecanismo electrónico de notificación, y la notificación debe contener cuatro cosas: por qué consideras ilícito el contenido, la URL o URL exactas, tu nombre y tu correo electrónico, y una declaración de que crees de buena fe que la información es exacta y completa. El prestador debe acusar recibo y comunicarte su decisión “sin dilaciones indebidas”. Esta obligación vincula al alojamiento, no al registrador.
- Google Safe Browsing. El formulario de safebrowsing.google.com pide una URL y una breve descripción. Cuando la página entra en la lista, Chrome y los demás navegadores que usan Safe Browsing muestran un aviso antes de cargarla.
- INCIBE. En España, el Instituto Nacional de Ciberseguridad ofrece dos vías. Tu Ayuda en Ciberseguridad es una línea gratuita y confidencial para ciudadanos, empresas y menores, abierta todos los días de 8:00 a 23:00: teléfono 017, WhatsApp 900 116 117, Telegram @INCIBE017 y un formulario web. Además, INCIBE-CERT, el centro de respuesta a incidentes de referencia para ciudadanos y entidades de derecho privado en España, tiene un canal de reporte de fraude para correos de phishing, tiendas online fraudulentas y webs que alojan malware. Sus técnicos evalúan el reporte y ayudan a mitigar el problema y a comunicarlo a otras entidades.
Lleva un registro de cada denuncia con la fecha y el número de incidencia, si te lo dan. Si la web se muda a otro alojamiento, tendrás que enviar el mismo paquete otra vez.
Cómo recuperar un dominio que imita tu marca: .com, .eu y .es
La retirada elimina el contenido. El dominio sigue registrado, y su titular puede apuntarlo a otro sitio la semana que viene. Para quedarte con el nombre necesitas un procedimiento de resolución de conflictos.
.com, .net, .org y nuevos gTLD
Para estos dominios, y para los nuevos gTLD como .shop o .app, el procedimiento es la UDRP. Según la OMPI tienes que probar tres elementos: que tienes derechos sobre una marca, que el titular no tiene derechos ni intereses legítimos sobre el dominio, y que el dominio se registró y se usa de mala fe. Las capturas de la web falsa y los correos fraudulentos son las pruebas que la OMPI menciona para la mala fe. Si ganas, el dominio se te transfiere o se cancela.
.eu
Los dominios de país varían. La OMPI distingue los ccTLD que aplican la UDRP tal cual y los que tienen su propia variante, entre ellos .eu, .es, .fr, .nl y .pl. Las disputas sobre un .eu van al procedimiento ADR del .eu, administrado por el Tribunal de Arbitraje Checo o por el centro de la OMPI.
.es
La OMPI incluye el .es entre las variantes de la UDRP. El procedimiento extrajudicial del .es lo administra el Centro Proveedor de Resolución Extrajudicial de Conflictos de la Cámara de Comercio de España, y se apoya en la disposición adicional sexta de la Ley 34/2002 (LSSI) y en el Plan Nacional de Nombres de Dominio. Los requisitos son tres: identidad o similitud que pueda inducir a confusión con un derecho previo, que el titular del dominio no tenga derechos ni intereses legítimos sobre él, y que el dominio se haya registrado o usado de mala fe. Fíjate en esa “o”: la UDRP exige las dos cosas, registro y uso de mala fe, mientras que en el .es basta con una.
En cualquier caso, lee las normas del propio registro antes de presentar la reclamación. Si no tienes una marca registrada, consulta antes con un abogado, porque el primer requisito es donde fracasan los casos débiles.
Qué hacer para que no vuelva a pasar
- Registra las erratas y terminaciones evidentes. Tu dominio en .es y en .com, más una o dos faltas de ortografía habituales, redirigidos a tu web real. Sale más barato que una sola reclamación.
- Vigila los registros de certificados de tu marca, a mano en crt.sh cada mes o con un servicio de vigilancia.
- Lee los informes DMARC. Los informes agregados muestran cada IP que envía con tu dominio, incluidos los atacantes que ponen a prueba tu política.
- Protege las cuentas que controlan tu dominio. Verificación en dos pasos en el registrador y en el proveedor de DNS, y bloqueo de registrador o de registro donde lo ofrezcan. Quien se hace con tu cuenta de DNS no necesita ningún dominio parecido.
- Deja la respuesta por escrito. Una hoja con el registrador, el proveedor de DNS, el de correo y quién decide qué, para que el próximo incidente no empiece buscando contraseñas.
| Situación | Primer paso | Quién lo hace |
|---|---|---|
| Correo falsificado desde tu dominio exacto | Publicar DMARC y pasar a p=reject cuando los informes estén limpios | Quien gestiona el DNS y el correo |
| Dominio parecido que envía correos | RDAP, denuncia al registrador, aviso a clientes | Propietario y equipo técnico |
| Tienda falsa que copia tu web | Capturas, notificación de abuso al alojamiento o CDN, reporte a Safe Browsing e INCIBE-CERT | Propietario y equipo técnico |
| Dominios parecidos repetidos de una marca | UDRP o procedimiento del ccTLD, como el del .es | Abogado |
Nuestra auditoría de seguridad incluye la revisión de SPF, DKIM, DMARC y de las cuentas que controlan tu dominio, y un plan de mantenimiento cubre la lectura de los informes DMARC y la vigilancia mensual de los registros de certificados.