Mi lugar en la comunidad WordPress
- Tengo cuenta en wordpress.org desde 2006.
- He contribuido al núcleo de WordPress en las versiones 7.0 y 7.1.
- Mantengo 30 plugins en wordpress.org.
- Organizo WordCamps y hablo en ellos como ponente.
- He asistido a todas las WordCamp Europe de 2017 a 2026.
Consentimiento de cookies y scripts de terceros en una web Next.js de Alicante
Soy Mariusz Szatkowski, desarrollador independiente desde Gdynia, en Polonia, y trabajo con WordPress desde 2006. Para empresas de Alicante construyo frontends en Next.js, siempre en remoto y por escrito. En esta página me limito a un tema: cómo se traduce al código la guía de cookies de la AEPD y cómo se cargan los scripts de terceros sin que se ejecuten antes de tiempo.
Es el punto donde más proyectos Next.js se desvían. El marco legal es claro, pero el framework carga un script de analítica o de publicidad en cuanto el componente se monta. Si el consentimiento no decide ese montaje, el banner es decoración.
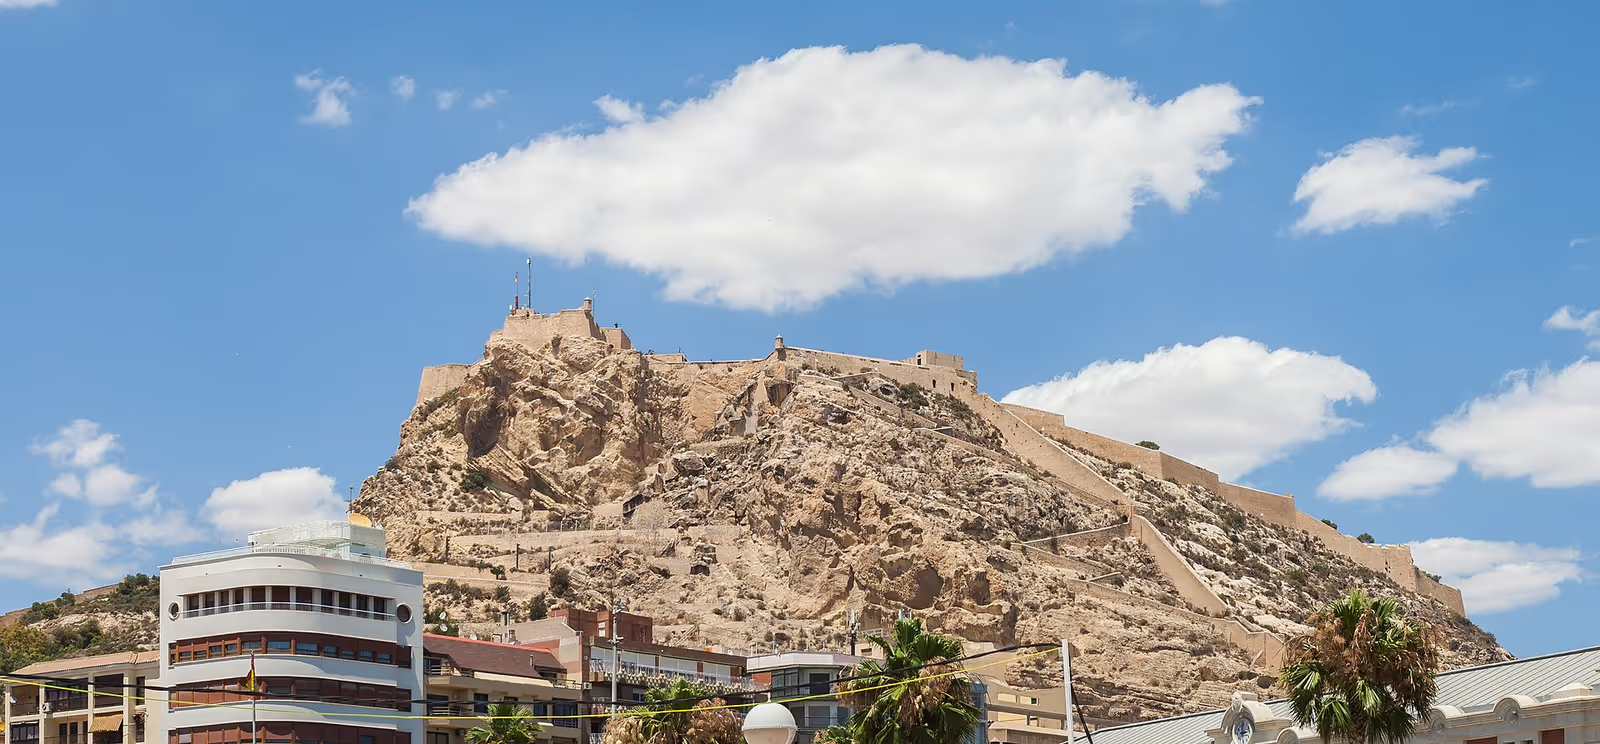
Foto: Diego Delso, CC BY-SA 3.0, Wikimedia Commons.
Alicante es la sede de la EUIPO, la Oficina de Propiedad Intelectual de la Unión Europea (ficha oficial de la UE). Las reglas de este texto, sin embargo, son nacionales: se aplican igual a una web de Alicante que a una de cualquier otra provincia.
Qué exige la ley y qué dice la AEPD
La base es el artículo 22.2 de la Ley 34/2002 (LSSI). Permite usar dispositivos de almacenamiento y recuperación de datos en el equipo del usuario si este ha dado su consentimiento tras recibir información clara y completa sobre su uso. Quedan fuera el almacenamiento o acceso de índole técnica para transmitir una comunicación y, en la medida estrictamente necesaria, para prestar un servicio expresamente solicitado.
El artículo 38.4.g de la misma ley tipifica como infracción leve usar esos dispositivos sin haber informado u obtenido el consentimiento, y el artículo 39.1.c fija para las leves una multa de hasta treinta mil euros. Es el texto consolidado del BOE; revísalo con tu asesor, porque la calificación de un caso concreto no la decido yo.
La guía sobre el uso de las cookies de la AEPD, actualizada en mayo de 2024, baja la norma a decisiones de interfaz. Los puntos que más pesan en el código:
| Requisito de la guía | Qué implica en Next.js |
|---|---|
| Rechazar se ofrece al mismo tiempo, al mismo nivel y con la misma visibilidad que aceptar, sin remitir a otra capa | El primer banner lleva dos botones equivalentes; “Configurar” no sustituye a “Rechazar” |
| Seguir navegando no es una forma válida de consentir, ni lo es abrir la segunda capa | Ningún script no exento se activa por scroll, clic en un enlace o cambio de ruta |
| Acción afirmativa clara, información separada de otros textos legales | El consentimiento se guarda solo tras pulsar el botón, no al cargar la página |
| Retirar el consentimiento ha de ser tan fácil como darlo, con acceso sencillo y permanente a la configuración | Un enlace fijo en el pie de página que reabre el panel |
| Buena práctica: validez no superior a 24 meses y conservar la elección entre visitas | Una cookie propia con la decisión y su fecha, sin volver a preguntar en cada visita |
| Si cambian los fines o los terceros, nueva decisión | La versión de la política va dentro del registro de la decisión |
| Una cookie con varias finalidades solo se usa si se aceptan todas, salvo que el sistema distinga | Un identificador por finalidad en lugar de una cookie comodín |
Sobre los muros de cookies, la guía afirma que no podrán utilizarse los que no ofrezcan una alternativa al consentimiento. Admite casos en los que no aceptar impida el acceso, siempre que se informe y se ofrezca una alternativa equivalente, no necesariamente gratuita, prestada por el propio editor.
Cómo carga Next.js un script de terceros
Antes de decidir dónde pongo el consentimiento, necesito saber cuándo se ejecuta cada script. La documentación de Next.js sobre scripts describe el componente next/script y cuatro estrategias:
beforeInteractive: se descarga antes de cualquier código de Next.js y antes de la hidratación. Solo va en el layout raíz. La documentación lo reserva para scripts críticos como detectores de bots o gestores de consentimiento.afterInteractive: es la estrategia por defecto. Carga después de parte de la hidratación; la documentación cita gestores de etiquetas y analítica.lazyOnload: carga en un momento de inactividad del navegador; sirve para chats o widgets sociales.worker: experimental, descarga el script en un web worker con Partytown y, según la documentación, no funciona todavía con el App Router.
Dos detalles de la referencia de next/script afectan al consentimiento. Los scripts beforeInteractive se ejecutan una vez por carga de documento; una navegación en cliente no los repite. Y los manejadores onLoad solo funcionan en Client Components y no con beforeInteractive.
La documentación también recomienda incluir los scripts de terceros solo en las páginas o layouts donde hacen falta, para minimizar el impacto en el rendimiento. Para el consentimiento esa recomendación es doble: menos rutas con scripts significa menos superficie que auditar.
Qué hace @next/third-parties y por qué no resuelve el consentimiento
La biblioteca @next/third-parties ofrece componentes como GoogleTagManager y GoogleAnalytics. Según la documentación, por defecto cargan el script original después de la hidratación, y la biblioteca sigue siendo experimental. Los componentes no preguntan nada al usuario: el script se pide cuando el componente se renderiza. La decisión de montarlos le corresponde a tu código.
Mi patrón es una frontera pequeña. El layout raíz renderiza un único Client Component que lee la decisión guardada y monta solo lo permitido:
'use client'
import { useEffect, useState } from 'react'
import { GoogleTagManager } from '@next/third-parties/google'

type Consent = { analytics: boolean; savedAt: number; policy: string }

function readConsent(): Consent | null {
  const raw = document.cookie
    .split('; ')
    .find((c) => c.startsWith('consent='))
  return raw ? JSON.parse(decodeURIComponent(raw.slice(8))) : null
}

export function ConsentScripts() {
  const [analytics, setAnalytics] = useState(false)

  useEffect(() => {
    const sync = () => setAnalytics(readConsent()?.analytics === true)
    sync()
    window.addEventListener('consent-changed', sync)
    return () => window.removeEventListener('consent-changed', sync)
  }, [])

  return analytics ? <GoogleTagManager gtmId="GTM-XXXXXXX" /> : null
}
Hay que tener presente una limitación: desmontar el componente no descarga un script ya ejecutado. Por eso, cuando el usuario retira el consentimiento, recargo la página completa tras borrar la decisión; de lo contrario, el script seguiría activo hasta la siguiente navegación.
Si el gestor de consentimiento es una plataforma externa (CMP), la guía de la AEPD la acepta como método siempre que cumpla las garantías de su anexo. Entonces el script de la CMP es de los pocos que justifican beforeInteractive, porque debe existir antes de que se pida cualquier otra cosa, y el resto se condiciona a lo que ella devuelva.
Analítica sin banner: la exención de la AEPD
La guía de cookies para herramientas de medición de audiencia (versión de enero de 2024) describe cuándo las cookies de estadísticas pueden quedar exentas del consentimiento del artículo 22.2. La finalidad ha de limitarse a medir la audiencia, por cuenta exclusiva del editor, para producir solo datos estadísticos anónimos. No pueden cotejarse con otros tratamientos ni transmitirse a terceros, ni permitir seguir a una persona entre sitios distintos.
La guía enumera las mediciones que considera estrictamente necesarias: audiencia por página, procedencia de las visitas, tipo de dispositivo, navegador y tamaño de pantalla, tiempos de carga, tiempo en página y profundidad de desplazamiento, acciones de los usuarios y zona geográfica de origen. Cualquier otro tratamiento necesita consentimiento. Entre las garantías mínimas figuran informar a los usuarios, limitar la vida de la cookie a un periodo como trece meses sin prorrogarla automáticamente y conservar los datos un máximo de veinticinco meses.
Para el proyecto significa una decisión de arquitectura temprana. Si la herramienta que eliges reutiliza los datos para otros fines, la guía la deja fuera de la exención y vuelve el consentimiento. Compruébalo en la documentación del proveedor antes de que yo integre nada, no después.
Lista de revisión para tu web actual
Puedes usarla aunque no trabajes conmigo:
- Abre la web en una ventana privada, rechaza todo y revisa en las herramientas del navegador qué cookies y qué peticiones a dominios externos siguen apareciendo.
- Comprueba que el botón de rechazar está en la primera capa y tiene el mismo peso visual que el de aceptar.
- Navega varias rutas sin decidir nada y confirma que no aparece ningún script nuevo.
- Revisa que existe un enlace permanente para cambiar la decisión y que retirarla detiene la carga.
- Mira la fecha de la decisión guardada: la AEPD recomienda no pasar de 24 meses.
- Repasa el contenedor de etiquetas: cada etiqueta debe depender de una finalidad concreta, no de un permiso general.
- Compara la política de cookies con lo que ocurre de verdad. Cada tercero que aparezca en la red debe estar en la política.
Cómo trabajo un proyecto así
Empiezo por escrito: me envías la URL, la lista de herramientas que cargan scripts (analítica, publicidad, chat, mapas, vídeo) y el texto de tu política. Te devuelvo por escrito un inventario de lo que carga cada ruta y un alcance con supuestos. Tu empresa aporta los textos legales y el diseño del banner; yo no diseño interfaces, implemento el diseño que me entregues.
Trabajo en un entorno de pruebas donde puedes comprobar el comportamiento antes de publicar. La aceptación se hace con la lista de revisión de arriba. Después, si lo necesitas, hay mantenimiento por horas del mes en que se usan; las horas no se acumulan al mes siguiente.
Ningún desarrollo sustituye al asesoramiento jurídico sobre tus textos. Mi parte es que el comportamiento técnico de la web coincida con lo que la política dice.
Preguntas frecuentes
¿Basta con un banner que diga “al seguir navegando aceptas las cookies”?
No. La guía de la AEPD recoge que el CEPD no considera válido seguir navegando como forma de prestar el consentimiento. Hace falta una acción afirmativa clara, como pulsar un botón de aceptar, y un botón de rechazar en la misma capa y con la misma visibilidad.
¿Puedo cargar Google Tag Manager desde el principio y dejar que el banner lo gestione?
Solo si el contenedor no dispara etiquetas que necesiten consentimiento antes de que el usuario decida. Con el componente GoogleTagManager de @next/third-parties, el script se carga al montarse el componente, así que lo habitual y más seguro es no montarlo hasta que exista el consentimiento correspondiente.
¿Mi analítica puede funcionar sin banner?
Solo si encaja en la exención de la guía de medición de audiencia de la AEPD: finalidad limitada a estadísticas anónimas por cuenta del editor, sin cruce con otros tratamientos ni cesión a terceros, y con las garantías de duración que la guía fija. Una herramienta que reutiliza los datos para otros fines queda fuera.
¿Cuánto tiempo puedo recordar la decisión del usuario?
La AEPD considera buena práctica que el consentimiento no dure más de 24 meses y que, mientras tanto, se conserve la elección sin volver a preguntar en cada visita. Si cambian los fines o los terceros, hay que actualizar la política y permitir una nueva decisión.
¿Puedo bloquear la web a quien rechaza las cookies?
La guía de la AEPD no admite los muros de cookies que no ofrecen una alternativa al consentimiento. Solo caben casos en los que se informe bien y se ofrezca una alternativa equivalente de acceso sin cookies, no necesariamente gratuita, prestada por el propio editor.
¿Qué entrego yo y qué tiene que decidir mi empresa?
Entrego el código del consentimiento y la carga condicionada de los scripts. Tu empresa decide qué herramientas usa, redacta o valida la política de cookies y su asesor jurídico revisa los textos. Yo no sustituyo ese asesoramiento.
Si quieres que revise tu web
Si tienes una web en Next.js en Alicante y dudas de lo que carga antes de que el usuario decida, escríbeme desde la página de contacto. Indícame la URL, qué herramientas usas, el objetivo y la fecha que te importa. La primera estimación escrita es gratuita y respondo por escrito en días laborables.
Si el backend es PHP, mira también mi página de desarrollo PHP.
Proyectos seleccionados
Ejemplos de mi trabajo.
Desarrollo E-commerce: kochamruch.pl
kochamruch.pl es un sitio para una comunidad centrada en movimiento y actividad física, con publicación sencilla y base técnica estable.
Desarrollo E-commerce: kredytywarszawa.pl
kredytywarszawa.pl es un sitio WordPress para una empresa de préstamos y servicios financieros, con servicios claros, rendimiento y seguridad básica.
Desarrollo E-commerce: led-lumina.pl
led-lumina.pl es una tienda online de iluminación LED para clientes particulares y empresas, con catálogo amplio, filtros, pagos y envíos.
Soporte y desarrollo WordPress en Alicante
¿Buscas el servicio: Desarrollador Next.js en Alicante?
Describe tu proyecto por e-mail. Respondo en 48 horas.
Describe tu proyectoExplora otros servicios WordPress y base de conocimiento
Migración a Astro, Next.js y headless WordPress.
Sincronización WooCommerce con ERP y mayorista.
Automatización de procesos de negocio en torno a WordPress y sistemas empresariales.
Biblioteca de casos concretos de automatización.
Headless WordPress, Sanity, Strapi y Contentful con Astro o Next.js.
Astro, MDX, edge delivery y Core Web Vitals medidos con tráfico real.
Ingeniería WordPress y arquitectura personalizada.
Arquitectura headless, ERP e IA escalable para enterprise.
Categorías relacionadas
Artículos de apoyo
De seis a dieciséis semanas para proyectos típicos, en cuatro fases: descubrimiento, alcance, construcción y cutover, ajuste. Las variables son el tamaño del catálogo, el número de integraciones, la preservación de URLs y la disposición del equipo editorial, no la elección del framework.
Análisis exhaustivo del coste total de propiedad (TCO) a 4 años, métricas reales de Core Web Vitals, arquitectura Astro 7 GraphQL APQ y matriz de decisión de 10 puntos para directores de tecnología que eligen entre WordPress desacoplado y tradicional.
La decisión entre Shopify Plus y WooCommerce headless en 2026 ya no es un compromiso binario "plataforma vs personalizado". Ambos pueden funcionar en headless, ambos integran IA, ambos sirven en el edge. Los ejes reales son el control, el coste total a lo largo de cinco años y la estrategia de salida. Este artículo recorre la matriz con datos confirmados de cada plataforma.