Mi lugar en la comunidad WordPress
- Tengo cuenta en wordpress.org desde 2006.
- He contribuido al núcleo de WordPress en las versiones 7.0 y 7.1.
- Mantengo 30 plugins en wordpress.org.
- Organizo WordCamps y hablo en ellos como ponente.
- He asistido a todas las WordCamp Europe de 2017 a 2026.
- Meetup local de WordPress: WordPress Bilbao
Next.js para un catálogo B2B sobre WooCommerce
Un distribuidor o fabricante de Bizkaia que vende a otras empresas suele tener ya el catálogo dentro de WooCommerce: referencias, familias, fichas técnicas, tarifas. El dato ya existe. Lo que se busca es otra forma de mostrarlo a un comprador profesional: búsqueda por atributos, precios por cliente y fichas que carguen sin esperar. Desarrollo el front end en Next.js y dejo WooCommerce donde está, como sistema de referencia de productos y pedidos.
Soy Mariusz Szatkowski, trabajo en solitario desde Gdynia, Polonia, y con WordPress desde 2006. Todo el proyecto va por escrito y a distancia: brief, preguntas, alcance, entrega. El diseño de las vistas, las maquetas y los wireframes los aporta el cliente, y yo los implemento.
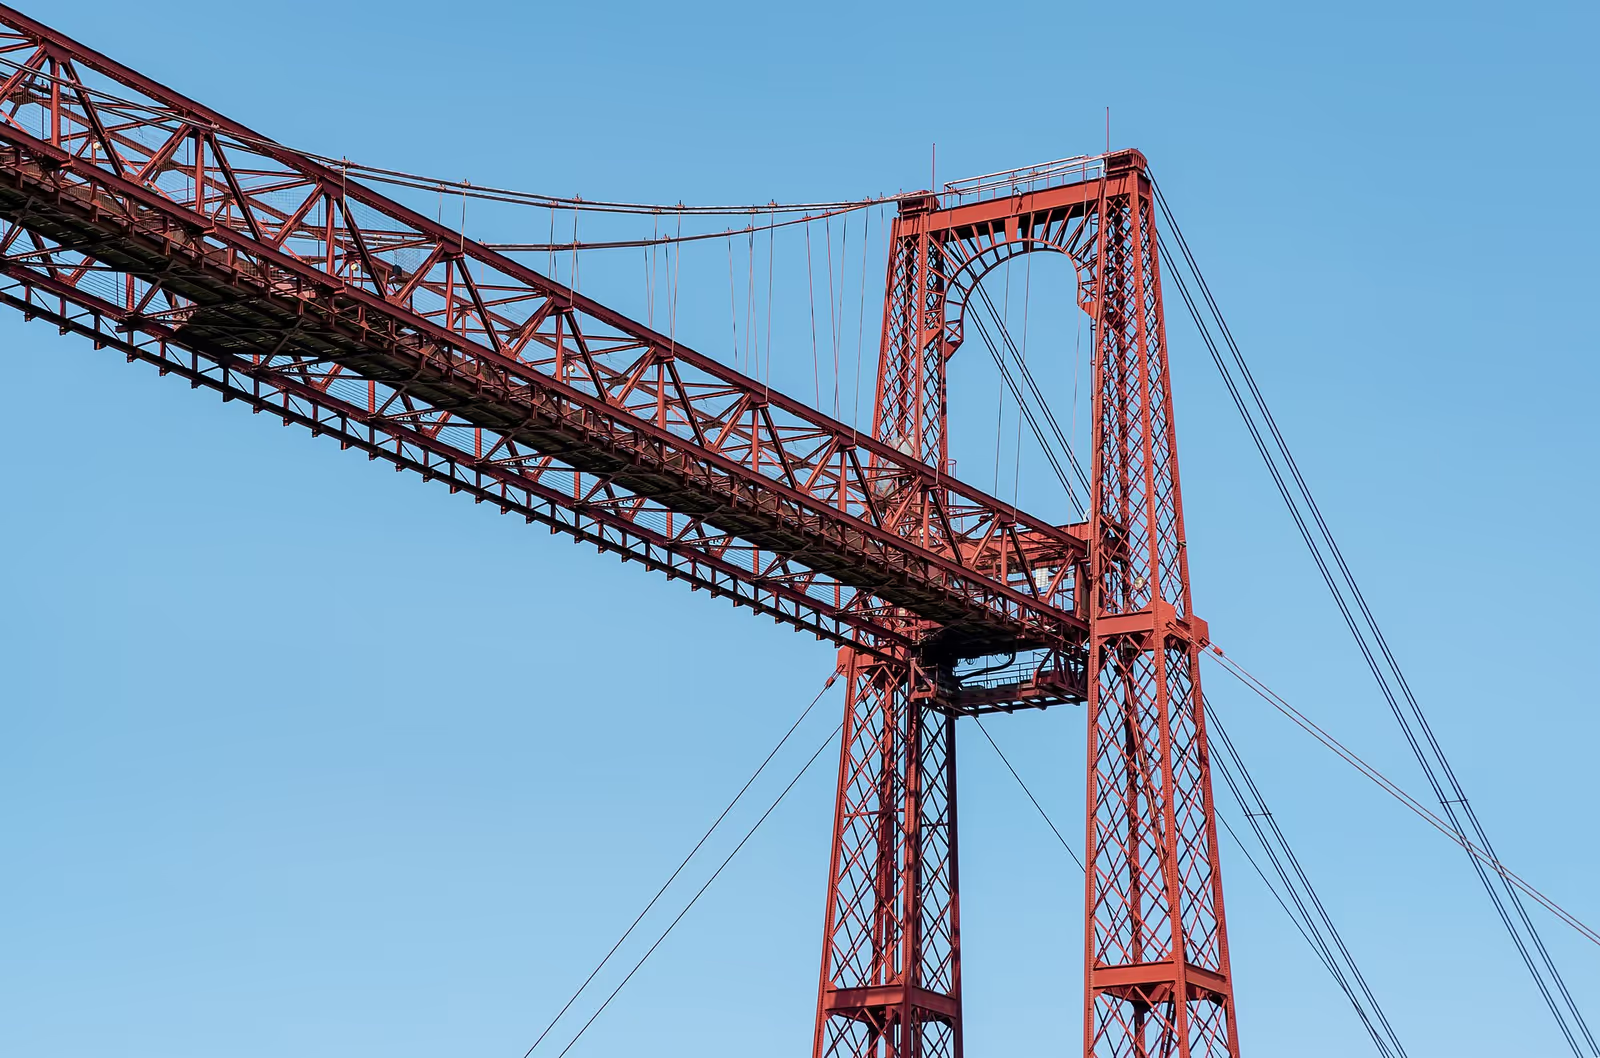
Foto: José Ligero Loarte, CC BY-SA 4.0, Wikimedia Commons.
La web del Puerto de Bilbao publica un servicio de ferri a Portsmouth y Rosslare. Si tu catálogo atiende a compradores de Irlanda o del Reino Unido, la ficha en inglés y las unidades de medida entran en el alcance desde el principio, no como parche posterior. Esta página trata solo de eso: la aplicación Next.js que lee un catálogo B2B de WooCommerce.
Qué se cachea y qué se pide por cliente
En un catálogo B2B dos datos cambian la arquitectura: el precio depende del comprador y el stock puede depender del almacén. Todo lo demás es común a todos los visitantes.
| Dato | Quién lo ve | Dónde vive en Next.js |
|---|---|---|
| Nombre, descripción, especificaciones, imágenes, SKU | Todos | Caché etiquetada, invalidada por webhook |
| Árbol de familias y filtros | Todos | Caché etiquetada |
| Precio, mínimo de pedido, descuentos por volumen | Solo el comprador identificado | Petición en cada visita, fuera de la caché |
| Stock por almacén | Según la política de cada cliente | Petición en cada visita, con la sesión ya validada |
| Historial de pedidos y documentos | Solo el comprador | Petición en cada visita |
Hay una limitación técnica que decide el diseño. Según la documentación de Next.js, una función con la directiva use cache no puede acceder a cookies(), headers() ni searchParams, y la restricción alcanza a cualquier función auxiliar que llame. La pauta que recomienda es leer esos valores fuera del ámbito cacheado y pasarlos como argumentos (documentación de use cache). Para un catálogo B2B esto es una ventaja: obliga a separar la ficha, que se cachea, del precio, que no, y impide que el precio de un cliente acabe servido a otro por una caché compartida.
La misma documentación describe use cache: private para los casos de cumplimiento en los que no se puede refactorizar así. Mi punto de partida es el patrón preferido: la ficha cacheada va como cuerpo de la página y el bloque de precio se renderiza aparte, ya con la sesión identificada.
De dónde salen los datos y quién puede leerlos
WooCommerce ofrece dos API distintas, y mezclarlas es un error de partida.
La Store API es pública. La documentación oficial la define como no autenticada, pensada para el carrito, el checkout y el producto de cara al cliente, y aclara que no da acceso a datos sensibles de la tienda ni de clientes (Store API). Por esa razón no sirve para mostrar condiciones por comprador.
La API REST v3 sí se autentica. Con HTTPS, la clave de consumidor y el secreto de consumidor se envían como usuario y contraseña de una autenticación básica (documentación de la API REST). Esa pareja de claves lee productos y pedidos, así que no puede salir del servidor.
Next.js lo permite con una regla simple. Una variable de entorno sin el prefijo NEXT_PUBLIC_ solo existe en el entorno de Node.js; con el prefijo, el valor se sustituye en el JavaScript que recibe el navegador en el momento del build (variables de entorno en Next.js). La clave de WooCommerce va siempre sin prefijo, se usa únicamente en componentes de servidor y en route handlers, y en el navegador no hay nada que leer. Compruebo esto en la entrega buscando el valor en el bundle del cliente.
Una cosa que no doy por supuesta: de dónde salen las tarifas por cliente. Pueden venir de un plugin de tarifas o de una lógica propia. Antes de diseñar nada hago una petición autenticada y miro qué devuelve la API para un usuario concreto. Lo que el front end puede mostrar es lo que la API le entrega, y conviene saberlo antes de prometer pantallas.
Invalidar la caché cuando cambia un producto
Para que la ficha no quede vieja uso etiquetas. Cada producto se carga con una etiqueta propia y las familias con otra. Cuando WooCommerce avisa de un cambio, un route handler llama a revalidateTag (documentación de revalidateTag).
Tres detalles de esa documentación guían el diseño:
revalidateTagsolo funciona en Server Functions y route handlers; no en componentes cliente ni en Proxy.- Con el perfil
"max", que es el recomendado, el dato se marca como obsoleto y el siguiente visitante recibe la versión anterior mientras se regenera la nueva. La regeneración la dispara una petición, no la llamada, de modo que las páginas se refrescan según se visitan, no todas a la vez. - Para que un cambio de precio de lista desaparezca ya, la documentación ofrece
{ expire: 0 }, con el coste de que la siguiente petición espere al dato fresco.
Si el aviso es un webhook de WooCommerce, hay un punto que casi nadie vigila. Los temas disponibles incluyen product.created y product.updated (API REST, webhooks). El webhook lleva un secreto con el que WooCommerce genera un hash del contenido y lo incluye en las cabeceras de la petición; el endpoint lo verifica antes de hacer nada (webhooks de WooCommerce). Y WooCommerce desactiva automáticamente un webhook tras más de cinco fallos de entrega consecutivos; cualquier respuesta que no sea 2xx, 301 o 302 cuenta como fallo. Si tu endpoint se cae durante un despliegue, el aviso deja de llegar y el catálogo se queda con datos viejos sin ningún error visible. Por eso el endpoint contesta rápido, valida el secreto, marca la etiqueta y termina, y la entrega incluye una comprobación periódica del estado del webhook en el panel de WooCommerce.
Una nota de la guía de ISR de Next.js, útil aquí: si falla la regeneración, se sigue sirviendo el último dato generado correctamente y se reintenta en la siguiente petición (guía de ISR). Una caída temporal de WooCommerce no deja el catálogo en blanco, pero tampoco te avisa de que está sirviendo datos antiguos.
Un catálogo grande no se prerenderiza entero
La API REST de WooCommerce devuelve diez elementos por página salvo que se pida otra cosa con per_page, e informa del total en las cabeceras X-WP-Total y X-WP-TotalPages y en la cabecera Link, que la documentación recomienda seguir en lugar de construir las URL a mano (API REST, paginación). Un recorrido completo del catálogo lee esas cabeceras en vez de suponer cuántas páginas hay.
En Next.js no hace falta generar en el build todas las fichas. La guía de ISR explica que una ruta dinámica puede prerenderizar solo una lista de páginas y que las demás se generan la primera vez que alguien las pide y quedan en caché (guía de ISR). Prerenderizo las familias y las referencias más consultadas, y el resto se genera bajo demanda. Así el tiempo de build no crece con el catálogo.
Para la búsqueda y los filtros por atributo uso un índice propio alimentado por el mismo webhook, en lugar de lanzar consultas de filtrado a WooCommerce en cada pulsación. Qué motor de búsqueda encaja con tu volumen y con tus atributos lo dejo escrito en el alcance, tras ver una exportación real del catálogo.
Alojamiento y caché compartida
La caché de ISR por defecto es un sistema de archivos local. Con varias instancias, según la propia guía, la revalidación bajo demanda solo invalida la instancia que recibe la llamada, y hace falta una caché compartida (guía de ISR). En un alojamiento sin servidor la documentación de use cache añade que las entradas en memoria normalmente no persisten entre peticiones. Dónde corre la aplicación no es un detalle de despliegue: condiciona cómo se invalida el catálogo, y lo cierro en el alcance antes de escribir código.
Datos personales en la cuenta de comprador
Un área privada B2B guarda datos de personas que trabajan en las empresas clientes. El artículo 19 de la LOPDGDD presume amparado en el interés legítimo del artículo 6.1.f del RGPD el tratamiento de los datos de contacto y del puesto de personas que prestan servicios en una persona jurídica, siempre que se limite a los necesarios para su localización profesional y a mantener la relación con esa empresa (LOPDGDD en el BOE). La presunción tiene dos condiciones; lo que añadas más allá del contacto profesional, como analítica por usuario, se revisa aparte. Los datos del perfil de cuenta que muestra la aplicación son los que necesita el pedido y nada más.
Cómo trabajo un proyecto
- Brief escrito. Me cuentas el catálogo, los tipos de cliente, las tarifas y el ERP o sistema de pedidos que hay detrás.
- Preguntas por escrito. Pido una exportación de ejemplo y una petición autenticada de prueba a la API.
- Alcance y supuestos. Por escrito: qué se cachea, qué se pide por cliente, cómo se invalida, dónde se aloja y qué queda fuera.
- Staging. Una copia navegable con datos reales de lectura, para que tu equipo compruebe fichas, filtros y precios por cliente.
- Aceptación y entrega. Código en tu repositorio, variables de entorno documentadas y la lista de comprobaciones del webhook.
- Mantenimiento opcional. Actualizaciones probadas en staging, con informe escrito. Si lo contratas, las horas de cada mes no se acumulan para el siguiente.
Para empezar necesito acceso de lectura a la API REST, el plugin o la lógica que aplica las tarifas, una exportación de ejemplo y las vistas que tú aportas. Si tu catálogo todavía vive en un WordPress clásico, el paso previo se describe en migración de WooCommerce a headless, y el back end de la tienda en desarrollador WooCommerce en Bilbao.
Lista de comprobación antes de publicar
Sirve aunque el proyecto lo haga otra persona.
- La clave de la API REST no aparece en el JavaScript del cliente.
- Ninguna función cacheada lee
cookies()niheaders(). - Dos compradores con tarifas distintas ven cada uno la suya, y un visitante anónimo no ve ninguna.
- El endpoint del webhook verifica el hash, responde con 2xx y se puede probar con un aviso real.
- Existe una revisión periódica del estado del webhook, porque WooCommerce lo desactiva tras más de cinco fallos consecutivos.
- Un producto cambiado en WooCommerce aparece actualizado en el front end tras la siguiente visita.
- Se ha decidido dónde corre la aplicación y cómo se comparte la caché entre instancias.
Preguntas frecuentes
¿Puedo cachear el catálogo si cada cliente ve sus propios precios?
Sí, pero solo la parte común. Ficha, especificaciones e imágenes se cachean y se invalidan por etiqueta. El precio, el mínimo de pedido y el stock por cliente se piden en cada petición, ya con la sesión identificada, y nunca entran en un ámbito cacheado. Según la documentación de Next.js, una función cacheada no puede leer cookies ni cabeceras: esos valores se leen fuera y se pasan como argumentos.
¿Por qué no basta con la Store API de WooCommerce?
Porque es pública y no autenticada: está pensada para carrito, checkout y producto de cara al cliente, y no da acceso a datos sensibles de la tienda ni de clientes. Para un catálogo B2B con condiciones por comprador hace falta la API REST v3, que sí se autentica, y solo desde el servidor.
¿Qué pasa si el webhook de WooCommerce deja de llegar?
WooCommerce desactiva un webhook tras más de cinco fallos de entrega consecutivos, y cualquier respuesta que no sea 2xx, 301 o 302 cuenta como fallo. Un catálogo que depende de ese aviso se queda con datos viejos sin hacer ruido. Por eso el endpoint responde rápido, valida el secreto y deja el trabajo pesado para después, y por eso añado una revisión periódica del estado del webhook.
¿Cuántos productos soporta el catálogo?
El límite práctico no lo pone Next.js sino la sincronización. La API REST pagina de diez en diez por defecto, con per_page y los encabezados X-WP-Total y X-WP-TotalPages para recorrerla. Las páginas que no se generaron en el build se crean la primera vez que alguien las pide y se guardan en caché, así que no hace falta prerenderizar todo el catálogo.
¿Dónde conviene alojar la aplicación?
Depende de cómo vayas a invalidar la caché. Con varias instancias, la caché de archivos por defecto es local a cada una y la revalidación bajo demanda solo afecta a la que recibe la llamada, así que hace falta un almacén de caché compartido. Lo dejo decidido por escrito en el alcance, antes de escribir código.
¿Qué necesito aportar para empezar?
La URL de la tienda actual, un usuario de la API REST con permisos de lectura, el plugin o la lógica que aplica las tarifas por cliente, una exportación de ejemplo del catálogo y el diseño de las vistas. El diseño, las maquetas y los wireframes los pone el cliente; yo los implemento.
Escríbeme
Si tienes un catálogo B2B en WooCommerce y quieres un front end en Next.js, escríbeme desde la página de contacto. Cuéntame la URL de la tienda, el objetivo, la fecha que tienes en mente y el stack actual. La primera estimación por escrito es gratuita, y te respondo por escrito en días laborables.
Proyectos seleccionados
Ejemplos de mi trabajo.
Desarrollo E-commerce: kochamruch.pl
kochamruch.pl es un sitio para una comunidad centrada en movimiento y actividad física, con publicación sencilla y base técnica estable.
Desarrollo E-commerce: kredytywarszawa.pl
kredytywarszawa.pl es un sitio WordPress para una empresa de préstamos y servicios financieros, con servicios claros, rendimiento y seguridad básica.
Desarrollo E-commerce: led-lumina.pl
led-lumina.pl es una tienda online de iluminación LED para clientes particulares y empresas, con catálogo amplio, filtros, pagos y envíos.
Soporte y desarrollo WordPress en Bilbao
¿Buscas el servicio: Desarrollador Next.js en Bilbao?
Describe tu proyecto por e-mail. Respondo en 48 horas.
Describe tu proyectoExplora otros servicios WordPress y base de conocimiento
Migración a Astro, Next.js y headless WordPress.
Sincronización WooCommerce con ERP y mayorista.
Automatización de procesos de negocio en torno a WordPress y sistemas empresariales.
Biblioteca de casos concretos de automatización.
Headless WordPress, Sanity, Strapi y Contentful con Astro o Next.js.
Astro, MDX, edge delivery y Core Web Vitals medidos con tráfico real.
Ingeniería WordPress y arquitectura personalizada.
Arquitectura headless, ERP e IA escalable para enterprise.
Categorías relacionadas
Artículos de apoyo
De seis a dieciséis semanas para proyectos típicos, en cuatro fases: descubrimiento, alcance, construcción y cutover, ajuste. Las variables son el tamaño del catálogo, el número de integraciones, la preservación de URLs y la disposición del equipo editorial, no la elección del framework.
Análisis exhaustivo del coste total de propiedad (TCO) a 4 años, métricas reales de Core Web Vitals, arquitectura Astro 7 GraphQL APQ y matriz de decisión de 10 puntos para directores de tecnología que eligen entre WordPress desacoplado y tradicional.
La decisión entre Shopify Plus y WooCommerce headless en 2026 ya no es un compromiso binario "plataforma vs personalizado". Ambos pueden funcionar en headless, ambos integran IA, ambos sirven en el edge. Los ejes reales son el control, el coste total a lo largo de cinco años y la estrategia de salida. Este artículo recorre la matriz con datos confirmados de cada plataforma.