Mi lugar en la comunidad WordPress
- Tengo cuenta en wordpress.org desde 2006.
- He contribuido al núcleo de WordPress en las versiones 7.0 y 7.1.
- Mantengo 30 plugins en wordpress.org.
- Organizo WordCamps y hablo en ellos como ponente.
- He asistido a todas las WordCamp Europe de 2017 a 2026.
Me llamo Mariusz Szatkowski y trabajo con WordPress desde 2006 y desarrollo también en Next.js. Si tu empresa de Córdoba va a publicar una web en Next.js con formulario de contacto, de reserva o de candidatura, esta página explica qué le pide la normativa de datos personales al código y qué reviso yo antes de darlo por terminado. Mi base está en Gdynia, en Polonia, y todo el trabajo es remoto y por escrito.
No soy abogado. Cito el texto de cada norma para que tu asesor lo contraste, y las decisiones jurídicas son tuyas y de él. Lo que sí me corresponde es que el formulario haga en el servidor lo que tu política de privacidad dice que hace.
Quién supervisa a una empresa de Córdoba
La Agencia Española de Protección de Datos (AEPD) supervisa la aplicación del RGPD y de la Ley Orgánica 3/2018 (LOPDGDD), según el artículo 47 de esa ley. Las autoridades autonómicas solo actúan, según el artículo 57, sobre los tratamientos de las administraciones de su comunidad y de sus entidades locales, y sobre quienes prestan servicios para ellas, directa o indirectamente.
Andalucía tiene su propia autoridad, el Consejo de Transparencia y Protección de Datos de Andalucía. En su página de inicio anuncia un plan de control sobre protección de datos en el sector público andaluz para 2026 y 2027. Para una empresa privada de Córdoba, la autoridad de referencia es la AEPD. Si tratas datos por cuenta de una administración andaluza, por ejemplo con un portal que gestionas para ella, el artículo 57.1 puede acercarte a la autoridad autonómica: pregúntalo a tu asesor antes de publicar.
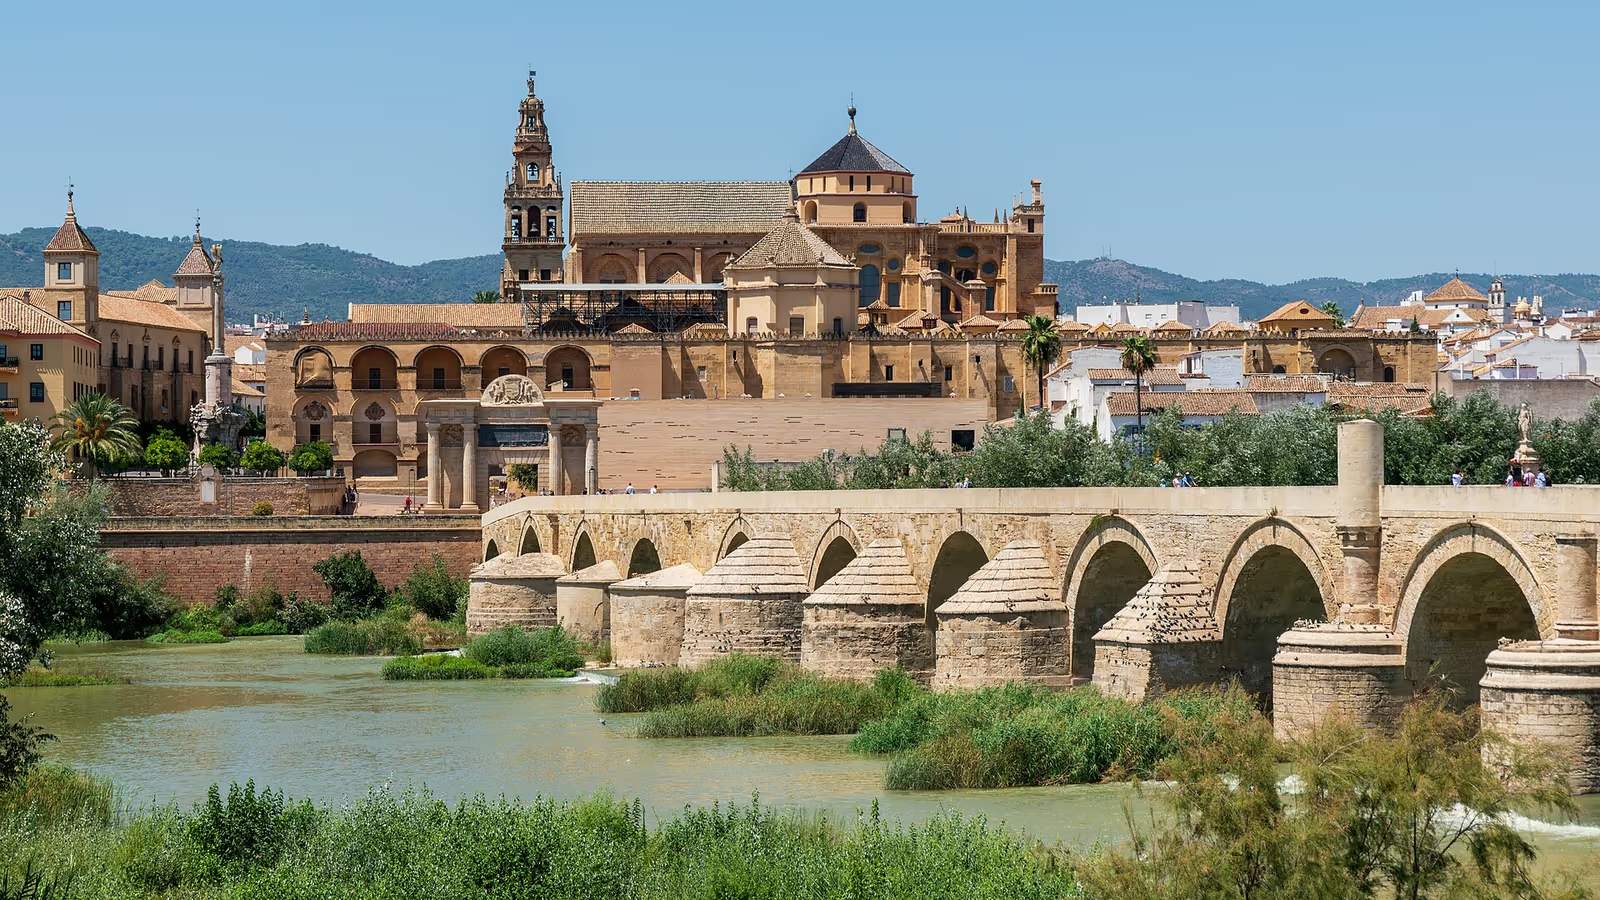
Foto: Jose María Ligero Loarte, CC BY-SA 4.0, Wikimedia Commons.
Una Server Action es un endpoint público
En la documentación de Next.js, una Server Action se ejecuta como una petición POST contra la página que la invoca. La implementación se queda en el servidor, pero la ruta es alcanzable por cualquiera que pueda enviar esa misma petición. La propia documentación pide tratar cada acción como un punto de entrada no fiable. Para un formulario con datos personales, eso se traduce en cuatro costumbres.
- Validar en el servidor. Los atributos
requiredytype="email"ayudan al usuario, pero no protegen nada. La guía de formularios usa Zod o Valibot para validarFormDatadentro de la acción. - Autenticar dentro de la acción. Que el formulario solo se pinte en una página con sesión no es una barrera de seguridad, dice la documentación. Si el formulario edita datos de un cliente, la acción comprueba la sesión y que ese registro es suyo.
- Devolver lo mínimo. Lo que devuelve una acción se serializa hacia el navegador. Devuelve el mensaje de error o un identificador, no el registro entero de la base de datos.
- Revisar el origen. Next.js compara la cabecera
Origincon el host y rechaza las diferencias. Detrás de un proxy o una CDN puede hacer faltaserverActions.allowedOrigins. El tamaño de la petición está limitado a 1 MB por defecto: si el formulario sube un currículum,bodySizeLimitse decide a propósito, no se sube por costumbre.
Un esqueleto mínimo, con el boletín como casilla separada y sin marcar:
'use server'
import { z } from 'zod'

const esquema = z.object({
  nombre: z.string().min(1).max(120),
  email: z.string().email(),
  mensaje: z.string().min(1).max(2000),
  boletin: z.literal('on').optional(),
})

export async function enviarContacto(_estado: unknown, formData: FormData) {
  const datos = esquema.safeParse(Object.fromEntries(formData))
  if (!datos.success) return { errores: datos.error.flatten().fieldErrors }
  // guardar solo estos campos; el boletín se registra aparte, con fecha
  return { ok: true }
}
Object.fromEntries(formData) trae también propiedades internas con prefijo $ACTION_, como avisa la guía de formularios. Zod las descarta porque el esquema solo conoce los campos declarados.
Qué datos pides: minimización en el formulario
El artículo 5.1.c del RGPD exige datos adecuados, pertinentes y limitados a lo necesario. El artículo 25.2 añade que, por defecto, solo se traten los datos necesarios para cada fin. La AEPD desarrolla esto en su guía de protección de datos por defecto (octubre de 2020) con un ejemplo que sirve de regla para cualquier formulario: en una reserva que puede rechazarse por falta de disponibilidad, no se piden al principio más datos de los necesarios para reservar. Los demás se piden cuando la disponibilidad está confirmada.
En los formularios habituales de una empresa:
| Formulario | Datos que bastan para empezar | Se pide después, si hace falta |
|---|---|---|
| Contacto | Nombre, correo, mensaje | Teléfono, solo si el usuario prefiere que le llamen |
| Solicitud de presupuesto | Nombre, correo, descripción del encargo | Datos fiscales, cuando se acepta el presupuesto |
| Reserva de una visita | Nombre, fecha, número de personas, correo | Datos de pago y observaciones, tras confirmar plaza |
Mi regla en el código: cada campo del esquema tiene una finalidad escrita en el brief. Si nadie sabe decirme para qué sirve un campo, lo quito del formulario.
Información básica junto al botón de enviar
El artículo 13 del RGPD lista lo que debes facilitar cuando recoges datos del propio interesado: identidad del responsable, fines y base jurídica, destinatarios, transferencias a terceros países y más. El artículo 11 de la LOPDGDD permite cumplirlo por capas: una información básica con identidad del responsable, finalidad y posibilidad de ejercer los derechos, más una dirección o enlace para el resto.
La guía de la AEPD sobre el deber de informar concreta la forma. La primera capa se presenta preferentemente como tabla, bajo un título como «Información básica sobre protección de datos», y en el mismo campo de visión que el botón de enviar. En el ejemplo de formulario web de la guía, la tabla recoge responsable, finalidad, legitimación, destinatarios y derechos, cada fila con un enlace «+info».
En Next.js eso es un componente de servidor que se coloca dentro del <form>, justo encima del botón, y que lee su contenido de un único fichero. Así el texto se cambia en un sitio y no hay una versión distinta en cada formulario. El texto lo redacta tu asesor o tu delegado de protección de datos, si lo tienes. Yo lo coloco, lo hago legible en móvil y compruebo que se ve sin desplazarse hasta el botón.
Consentimiento: separado, sin casillas marcadas
No todo formulario necesita consentimiento. Responder a una consulta de contacto suele apoyarse en otra base del artículo 6 del RGPD, y esa decisión es de tu asesor. Cuando sí lo necesitas, por ejemplo para el boletín, valen estas reglas:
- El artículo 6 de la LOPDGDD define el consentimiento como manifestación de voluntad libre, específica, informada e inequívoca, mediante una declaración o una clara acción afirmativa. Si hay varias finalidades, debe constar de manera específica e inequívoca que se otorga para todas.
- La guía de la AEPD pide evitar las casillas premarcadas. En el código, la casilla del boletín no lleva
checkedpor defecto y el valor se guarda aparte, con fecha y versión del texto mostrado. - El artículo 7 del RGPD exige poder demostrar que el interesado consintió, y que retirar el consentimiento sea tan fácil como darlo. Un enlace de baja en cada correo y una acción que lo registre cumplen la segunda parte; el registro con fecha, la primera.
- El artículo 6.3 de la LOPDGDD impide supeditar la ejecución de un contrato a consentir finalidades sin relación con él. Un formulario de reserva no debe exigir marcar el boletín.
- El artículo 7 de la LOPDGDD fija en catorce años la edad para que un menor consienta por sí mismo. Si tu web se dirige a menores, el formulario necesita un camino distinto, y eso se decide antes de programar.
Qué pasa con el dato después de enviar
Un formulario no termina en tu base de datos. Normalmente el dato pasa por un servicio de correo, un CRM, una herramienta de analítica o de errores, un proveedor de alojamiento. Para cada uno, tu asesor necesita saber si actúa como encargado del tratamiento. El artículo 28 del RGPD pide un contrato que establezca, entre otras cosas, que el encargado trata los datos solo con instrucciones documentadas, y limita el recurso a subencargados sin autorización por escrito. Los terceros países entran por el capítulo V: el artículo 44 solo permite transferencias que cumplan sus condiciones.
Tres puntos concretos del código:
- Los registros de errores. Un
console.log(formData)o una herramienta de seguimiento de errores que capture el cuerpo de la petición guarda nombres y mensajes en un sistema que no está en tu inventario de tratamientos. Registro identificadores de la petición y el tipo de error, no el contenido. - El alojamiento. Dónde se ejecuta la acción y dónde vive la base de datos son decisiones que tu política de privacidad debe reflejar. Con varias instancias, la documentación pide fijar la misma clave de cifrado (
NEXT_SERVER_ACTIONS_ENCRYPTION_KEY), y los secretos no van en variables con prefijoNEXT_PUBLIC_, porque esas llegan al navegador. - Mi propio papel. Si para depurar necesito acceder a datos reales de tu producción, puedo pasar a ser encargado del tratamiento y hace falta el contrato del artículo 28.3. El artículo 33 de la LOPDGDD recoge además qué ocurre con los datos cuando termina el servicio: los destruyes, devuelves o entregas al nuevo encargado según decida el responsable. Por eso trabajo con datos de prueba siempre que se puede.
Derechos, supresión y bloqueo
El artículo 17 del RGPD obliga a suprimir sin dilación indebida cuando los datos ya no son necesarios para sus fines o cuando se retira el consentimiento en el que se basaban, entre otros casos. El artículo 5.1.e limita además el plazo de conservación.
El artículo 32 de la LOPDGDD añade una pieza que los desarrolladores suelen olvidar: al rectificar o suprimir, el responsable debe bloquear los datos. Bloquear significa identificarlos y reservarlos con medidas técnicas y organizativas que impidan su tratamiento, también la visualización, salvo para ponerlos a disposición de jueces, tribunales, el Ministerio Fiscal o las administraciones competentes durante el plazo de prescripción de las responsabilidades. Pasado ese plazo, se destruyen.
Una acción «borrar mi solicitud» que ejecuta un DELETE y nada más puede ser insuficiente o excesiva, según lo que tu asesor decida sobre conservación. Lo que construyo es un campo de estado y una fecha de caducidad por registro, una acción de supresión autenticada y un proceso programado que elimina lo que ya no tiene base para conservarse. La regla de qué se conserva y cuánto tiempo la fijas tú.
Brechas: las 72 horas empiezan antes de lo que parece
El artículo 33 del RGPD obliga a notificar a la autoridad de control una violación de la seguridad sin dilación indebida y, de ser posible, a más tardar 72 horas después de tener constancia de ella, salvo que sea improbable que suponga un riesgo para las personas. El encargado debe avisar al responsable sin dilación indebida.
La guía de la AEPD sobre notificación de brechas (junio de 2021) precisa que el plazo cuenta las horas de fines de semana y festivos. Para notificar a tiempo hay que detectar el incidente: avisos cuando una acción devuelve más errores de lo normal y una persona designada en tu empresa que sepa qué hacer.
Lista de comprobación antes de publicar
| Qué se comprueba | Dónde se mira |
|---|---|
| Cada campo del formulario tiene una finalidad escrita | El brief y el esquema de validación |
| La validación ocurre en el servidor, dentro de la acción | El código de la acción |
| La información básica está junto al botón y enlaza a la segunda capa | La página renderizada, en móvil |
| Las casillas de boletín o comunicaciones no vienen marcadas | El HTML generado |
| El consentimiento se guarda con fecha y versión del texto | La base de datos |
| La respuesta de la acción no devuelve registros completos | El código de la acción |
| Los registros de errores no contienen el contenido del formulario | La configuración del servicio de errores |
| Existe un camino para suprimir y para caducar datos | Acción de supresión y proceso programado |
Cómo trabajo y qué preparas tú
El encargo empieza con un brief por escrito: qué formularios hay, qué datos recoge cada uno, quién los recibe y qué herramientas intervienen. Yo respondo con preguntas por escrito, un alcance con sus supuestos y una versión en un entorno de pruebas para que la revises antes de publicar. No hay reuniones ni llamadas, y el diseño de las vistas lo aportas tú (maquetas, o la hoja de cálculo con las vistas y los elementos que quieres en cada una); yo lo implemento.
Tú aportas los textos de la política de privacidad y de la información básica, revisados por tu asesor o tu delegado de protección de datos, la lista de herramientas que recibirán los datos, las reglas de conservación que decida tu asesor y el acceso al alojamiento, al repositorio y al servicio de correo.
Después de publicar, puedes contratar el mantenimiento por separado: actualizaciones de Next.js y de las dependencias probadas en un entorno de pruebas antes de pasar a producción, con las horas de cada mes sin acumularse al siguiente.
Preguntas frecuentes
¿Necesito consentimiento para un formulario de contacto? Depende de la base jurídica que elija tu asesor. Responder a una consulta suele apoyarse en otra base del artículo 6 del RGPD, no en el consentimiento. Para el boletín o para enviar comunicaciones comerciales, sí hace falta una acción afirmativa separada y sin casilla marcada.
¿Dónde pongo el aviso de privacidad en un formulario? La guía de la AEPD recomienda una primera capa en forma de tabla, en el mismo campo de visión que el botón de enviar, con un enlace a la segunda capa. En el código es un componente dentro del formulario, no un enlace perdido en el pie.
¿Es seguro usar Server Actions para datos personales? Next.js incluye comprobación de origen, límite de tamaño y referencias cifradas, pero su documentación dice que no sustituyen las comprobaciones de la aplicación. Valido y autentico dentro de cada acción y devuelvo solo lo que la pantalla necesita.
¿Qué hago si alguien pide borrar sus datos? Se suprimen sin dilación indebida cuando concurre alguno de los casos del artículo 17, y la LOPDGDD obliga a bloquearlos mientras puedan derivarse responsabilidades. Qué conservar y cuánto tiempo lo decide tu asesor. Yo construyo el mecanismo.
¿Soy encargado del tratamiento si programo tu web? Solo si trato datos personales por tu cuenta, por ejemplo con acceso a producción. Si trabajo con datos de prueba, no. En cuanto necesito datos reales, lo pasamos por escrito y hace falta el contrato del artículo 28.3 del RGPD.
Escríbeme
Si quieres revisar un formulario existente o construir uno nuevo en Next.js, escríbeme desde la página de contacto. Indica la URL de tu web, qué formularios necesitas, qué herramientas reciben los datos, la fecha límite y la pila actual. Te contesto con las preguntas que falten, también por escrito, y la primera estimación no tiene coste. Contesto por correo los días laborables.
Proyectos seleccionados
Ejemplos de mi trabajo.
Desarrollo E-commerce: metal-meble.pl
metal-meble.pl es un sitio corporativo para una empresa de muebles y construcciónes metálicas, centrado en claridad de oferta, rendimiento y una presencia digital fiable.
Desarrollo E-commerce: mochola.com
mochola.com es una plataforma e-commerce basada en WooCommerce para venta de recambios de coche, con integraciones de inventario, pagos, logística y ERP.
Desarrollo E-commerce: nehrebeccy.pl
nehrebeccy.pl es un sitio para agencia artística, con portafolios de artistas, calendario de eventos, multimedia, WordPress y soporte de contenidos.
Soporte y desarrollo WordPress en Córdoba
¿Buscas el servicio: Desarrollador Next.js en Córdoba?
Describe tu proyecto por e-mail. Respondo en 48 horas.
Describe tu proyectoExplora otros servicios WordPress y base de conocimiento
Migración a Astro, Next.js y headless WordPress.
Sincronización WooCommerce con ERP y mayorista.
Automatización de procesos de negocio en torno a WordPress y sistemas empresariales.
Biblioteca de casos concretos de automatización.
Headless WordPress, Sanity, Strapi y Contentful con Astro o Next.js.
Astro, MDX, edge delivery y Core Web Vitals medidos con tráfico real.
Ingeniería WordPress y arquitectura personalizada.
Arquitectura headless, ERP e IA escalable para enterprise.
Categorías relacionadas
Artículos de apoyo
De seis a dieciséis semanas para proyectos típicos, en cuatro fases: descubrimiento, alcance, construcción y cutover, ajuste. Las variables son el tamaño del catálogo, el número de integraciones, la preservación de URLs y la disposición del equipo editorial, no la elección del framework.
Análisis exhaustivo del coste total de propiedad (TCO) a 4 años, métricas reales de Core Web Vitals, arquitectura Astro 7 GraphQL APQ y matriz de decisión de 10 puntos para directores de tecnología que eligen entre WordPress desacoplado y tradicional.
La decisión entre Shopify Plus y WooCommerce headless en 2026 ya no es un compromiso binario "plataforma vs personalizado". Ambos pueden funcionar en headless, ambos integran IA, ambos sirven en el edge. Los ejes reales son el control, el coste total a lo largo de cinco años y la estrategia de salida. Este artículo recorre la matriz con datos confirmados de cada plataforma.