Mi lugar en la comunidad WordPress
- Tengo cuenta en wordpress.org desde 2006.
- He contribuido al núcleo de WordPress en las versiones 7.0 y 7.1.
- Mantengo 30 plugins en wordpress.org.
- Organizo WordCamps y hablo en ellos como ponente.
- He asistido a todas las WordCamp Europe de 2017 a 2026.
- Meetup local de WordPress: WordPress Zaragoza
Soy Mariusz Szatkowski, desarrollador en Gdynia (Polonia). Trabajo con WordPress desde 2006 y programo también aplicaciones en Next.js. Esta página trata de un caso concreto: una app web para personal que trabaja fuera de la oficina, como técnicos, inspectores o repartidores, y que debe seguir funcionando cuando la cobertura falla. Trabajo siempre a distancia y por escrito.
El Ayuntamiento de Zaragoza publica en su listado de distritos 15 juntas municipales, entre ellas Delicias y Actur-Rey Fernando, y 14 juntas vecinales, entre ellas Garrapinillos, Montañana y Peñaflor. Una ronda de visitas puede cruzar de unas a otras en una misma mañana. No doy por hecho que haya cobertura en cada punto: diseño la app para que perder la conexión a mitad de un parte sea un caso normal.
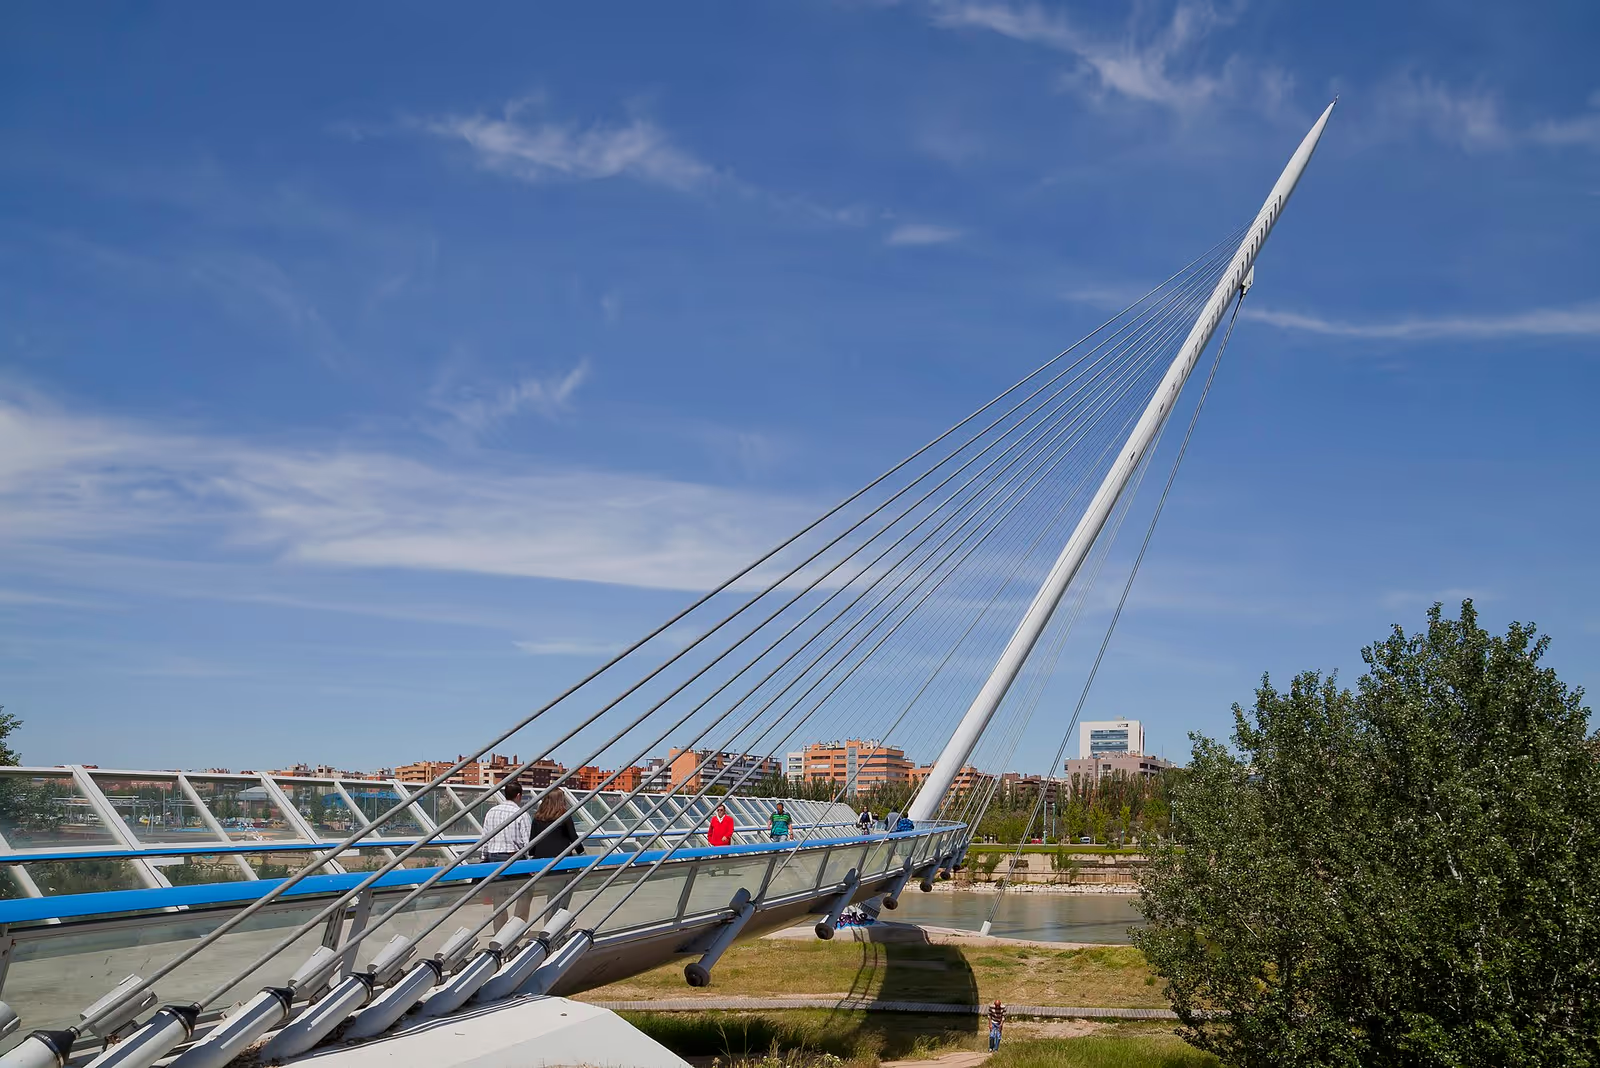
Foto: Diego Delso, CC BY-SA 3.0, Wikimedia Commons.
Qué ve y qué escribe la app sin cobertura
Antes de elegir librerías hay que decidir, pantalla por pantalla, qué se puede leer sin red, qué se puede escribir y qué exige conexión. Esa tabla es el primer documento del proyecto. Un ejemplo habitual:
| Pantalla | Se lee sin red | Se escribe sin red | Exige red |
|---|---|---|---|
| Ruta del día | Sí, descargada al empezar la jornada | No | Actualizar la ruta |
| Ficha de cliente o de equipo | Solo lo asignado ese día | Notas | Histórico completo |
| Parte de visita | Plantilla y borrador | Sí, queda en cola | Envío y confirmación |
| Fotos | Las ya tomadas | Sí, se guardan en el dispositivo | Subida |
| Firma del cliente | No aplica | Sí, como imagen en cola | Envío |
| Búsqueda en todo el catálogo | No | No | Siempre |
Cuanto menos se prometa sin red, menos hay que sincronizar y menos se puede romper. Si algo exige red, la app lo dice con claridad en vez de quedarse cargando.
Tres capas: carcasa, datos locales y cola de envío
Una app de campo sin conexión son tres piezas separadas. La carcasa son el HTML, el JavaScript y los estilos, que sirve un service worker desde su caché. Los datos locales son lo que el empleado necesita leer, guardado en IndexedDB. La cola de envío es lo que el empleado ha escrito y aún no ha llegado al servidor. Las dos primeras se pueden volver a descargar. La tercera no: es lo único que solo existe en ese móvil.
El service worker: carcasa y actualizaciones
Según MDN, un service worker funciona como un proxy entre la página y la red, y solo corre en HTTPS (localhost vale en desarrollo). La guía de PWA de Next.js cita Serwist como una opción para la caché con service worker y enlaza ejemplos para Turbopack y webpack.
Next.js tiene además un hook experimental, useOffline, que detecta la conexión y reintenta navegaciones y Server Actions bloqueadas. Su documentación lo marca como experimental y no recomendado para producción. Sirve para pintar un aviso de «sin conexión», pero no construyo una app de campo sobre él. A 15 de noviembre de 2026, la versión estable de Next.js en el registro de npm es la 16.4.6, publicada el 9 de noviembre.
Dos decisiones de despliegue pesan más que la elección de librería:
- El propio fichero del service worker no se cachea. La guía de Next.js propone servir
/sw.jsconCache-Control: no-cache, no-store, must-revalidatey registrarlo conupdateViaCache: 'none', para que cada dispositivo vea siempre la versión nueva. - Cuándo se activa una versión nueva. MDN explica que la versión nueva se instala pero espera mientras la anterior controle páginas abiertas, y que
skipWaiting()la activa sin esperar. En una app de campo, activarla con un parte a medias puede mezclar código nuevo con una pantalla vieja. Prefiero aplicar la actualización cuando no hay formulario abierto y la cola está vacía, o al abrir la app, y avisar al empleado.
Datos locales: IndexedDB y el límite del almacenamiento
Por defecto, según MDN, el navegador guarda los datos de un origen en modo best-effort: duran mientras haya espacio y el usuario no los borre, pero no están garantizados. De ahí salen tres reglas de implementación:
- Toda escritura va en
try/catch. Cuando se supera la cuota, IndexedDB falla conQuotaExceededError. La app debe decirle al empleado que no pudo guardar, nunca fingir que guardó. Las fotos son lo que más espacio ocupa. - Se pide almacenamiento persistente.
navigator.storage.persist()pide que el navegador no expulse los datos por falta de espacio. Existe en Chrome desde la versión 55, en Firefox desde la 57 y en Safari desde la 15.2. MDN indica que Firefox muestra un aviso al usuario, y que Safari y los navegadores basados en Chromium aprueban o deniegan la petición según el historial de uso del sitio. Pedirlo ayuda, pero no es una promesa. - Safari puede borrar lo guardado por script. MDN señala que, con la prevención de rastreo entre sitios activada, Safari elimina los datos creados por script de un origen sin interacción en los últimos siete días de uso del navegador. Un empleado que vuelve de vacaciones puede encontrar la app vacía. Por eso la pantalla principal muestra siempre cuántos registros esperan envío, y el equipo sabe que los partes no se acumulan varios días en un móvil.
La cola de envío con clave de idempotencia
El fallo clásico de una cola es el duplicado: la petición llega al servidor, la respuesta se pierde en un túnel o en un ascensor, la app reintenta y el parte existe dos veces. La solución es que cada registro nazca en el dispositivo con su propio identificador y viaje con él como clave de idempotencia. El servidor guarda la clave y, si la vuelve a ver, devuelve el resultado anterior en lugar de crear otro registro.
La cabecera Idempotency-Key está en un borrador del IETF (draft-ietf-httpapi-idempotency-key-header-08, del 22 de octubre de 2026), que sigue activo y no es todavía un RFC. La uso como convención, y la validación no depende de ella.
Para la cola uso un Route Handler y no una Server Action. La documentación de Next.js explica que el cliente despacha las Server Functions de una en una y que solo se invocan por POST desde la propia aplicación. Un Route Handler admite POST y es un endpoint HTTP normal, que puede llamar tanto la página como un service worker. Una Server Action sigue siendo la opción adecuada para pantallas que siempre tienen cobertura.
Cliente, con la librería idb, que envuelve IndexedDB con promesas:
import { openDB } from 'idb'

const bd = openDB('campo', 1, {
  upgrade(db) {
    db.createObjectStore('cola', { keyPath: 'id' })
  },
})

export async function encolar(tipo: string, datos: unknown) {
  const registro = { id: crypto.randomUUID(), tipo, datos, creado: Date.now() }
  await (await bd).put('cola', registro)
  return registro.id
}

export function vaciarCola() {
  return navigator.locks.request('vaciar-cola', { ifAvailable: true }, async (bloqueo) => {
    if (!bloqueo) return
    const db = await bd
    const pendientes = (await db.getAll('cola'))
      .filter((p) => !p.rechazado)
      .sort((a, b) => a.creado - b.creado)

    for (const p of pendientes) {
      try {
        const r = await fetch('/api/visitas', {
          method: 'POST',
          headers: { 'Content-Type': 'application/json', 'Idempotency-Key': p.id },
          body: JSON.stringify(p),
        })
        if (r.ok) await db.delete('cola', p.id)
        else if (r.status === 401 || r.status === 429 || r.status >= 500) break
        else await db.put('cola', { ...p, rechazado: r.status })
      } catch {
        break
      }
    }
  })
}
El bloqueo de Web Locks (MDN) impide que dos pestañas vacíen la cola a la vez. Un registro que el servidor rechaza con un error 4xx (datos inválidos) se marca y se muestra al empleado, en vez de reintentarse para siempre. Una sesión caducada (401), un límite de peticiones (429) o un error del servidor detienen el bucle y se reintenta después.
Servidor, con las funciones auxiliares como marcadores de la lógica de tu aplicación:
// app/api/visitas/route.ts
export async function POST(request: Request) {
  const sesion = await obtenerSesion(request)
  if (!sesion) return new Response(null, { status: 401 })

  const clave = request.headers.get('Idempotency-Key')
  if (!clave) return Response.json({ error: 'falta Idempotency-Key' }, { status: 400 })

  const previo = await buscarPorClave(sesion.usuarioId, clave)
  if (previo) return Response.json(previo, { status: 200 })

  const parte = validarParte(await request.json())
  const creado = await crearParte(sesion.usuarioId, clave, parte)
  return Response.json(creado, { status: 201 })
}
La comprobación buscarPorClave no basta sola: dos peticiones simultáneas con la misma clave podrían pasarla a la vez. La garantía real es una restricción de unicidad en la base de datos sobre el par usuario y clave. Como en cualquier endpoint público, la sesión y los permisos se comprueban dentro del handler.
Cuándo se vacía la cola
La primera idea es confiar en la propiedad navigator.onLine. MDN la describe como inherentemente poco fiable: indica que el dispositivo está conectado a una red, no que llegue a internet, y recomienda no desactivar funciones según su valor. Así que no bloqueo nada por ella. La app intenta enviar y trata el fallo como falta de conexión.
La cola se vacía en cuatro momentos: al crear un registro, cuando el navegador emite el evento online, cuando la app vuelve a primer plano (visibilitychange) y, donde existe, con Background Sync. Según MDN, esta API deja al service worker ejecutar el envío cuando vuelve una conexión estable, aunque la app esté cerrada. Pero no es Baseline: según los datos de compatibilidad de MDN, está en Chrome y Edge y no en Firefox ni en Safari. Es una mejora para los dispositivos que la tienen. Sin ella, la cola se vacía al abrir la app, y la pantalla lo dice.
Conflictos: dos versiones del mismo dato
Un parte nuevo no choca con nada: es un registro más. El problema aparece al editar algo que otra persona también puede editar, como el estado de una orden de trabajo. Cada edición viaja con la versión del registro sobre la que se hizo. Si el servidor tiene una más reciente, responde con un 409 y la app muestra las dos versiones al empleado, sin sobrescribir en silencio. Cuando es posible, diseño los datos para que el trabajo de campo sea añadir (partes, fotos, firmas, notas) y no modificar. Un historial que solo crece no tiene conflictos que resolver.
Datos personales en el móvil del empleado
Una app de campo deja en el dispositivo datos de clientes y datos del propio empleado. No soy abogado: cito cada norma para que tu asesor la contraste, y las decisiones jurídicas son suyas y tuyas.
Seguridad del dispositivo. El artículo 32 del RGPD pide medidas técnicas y organizativas adecuadas al riesgo, entre ellas la seudonimización y el cifrado, y manda tener en cuenta los riesgos de destrucción, pérdida o acceso no autorizado. Un móvil perdido con la ruta del día es exactamente ese riesgo. En el código se traduce en cuatro costumbres:
- se descarga solo lo asignado al empleado ese día, nunca la cartera entera de clientes;
- se borra de IndexedDB lo que el servidor ha confirmado y ya no hace falta;
- cerrar sesión vacía IndexedDB y las cachés de la app;
- la sesión caduca, porque con el móvil sin conexión el servidor no puede borrar nada en él.
Cifrar los datos locales desde JavaScript exige una clave que no se guarde junto a ellos. Si compensa o no depende del riesgo de tus datos, y a menudo pesa más el bloqueo de pantalla del dispositivo. Lo decidimos por escrito en el alcance.
Derechos del trabajador. La LOPDGDD reconoce en su artículo 87 la intimidad de los trabajadores en el uso de los dispositivos digitales que facilita el empleador, que debe fijar criterios de uso con participación de los representantes de los trabajadores e informar de ellos. El artículo 90 permite tratar datos de geolocalización para el control laboral dentro de su marco legal, siempre que se informe antes, de forma expresa, clara e inequívoca, a los trabajadores y, en su caso, a sus representantes, también sobre los derechos de acceso, rectificación, limitación y supresión.
La guía de la AEPD sobre protección de datos en las relaciones laborales (actualizada en diciembre de 2025) añade tres criterios útiles para quien programa. La base jurídica no es el consentimiento, sino el contrato de trabajo y las facultades de control del empleador. La minimización se aplica: si la finalidad es el registro horario, los datos que sirven son la hora de inicio y de fin de la actividad, no la ubicación en cada momento. Y no es lícito imponer al trabajador que ponga medios personales para la geolocalización: la guía recoge la sentencia de la Audiencia Nacional 136/2019, que consideró contraria a la protección de datos una cláusula que exigía un teléfono móvil con conexión a internet para instalar una aplicación de ese tipo.
En la app, eso significa que la posición se registra solo al pulsar «inicio de visita» y «fin de visita», que no hay seguimiento continuo, y que el aviso a los empleados existe antes de la primera instalación. La app se puede usar en dispositivos de la empresa. Si hay móviles personales, usarlos es una opción del empleado, no una obligación.
Lista de comprobación antes de dar la app a tu equipo
| Qué se comprueba | Cómo |
|---|---|
| Cada pantalla tiene escrito qué hace sin red | La tabla del brief, pantalla por pantalla |
| Un parte creado sin red llega una sola vez | Modo avión, enviar, cerrar la app a mitad y reabrir |
| Un reintento tras una respuesta perdida no duplica | Dos peticiones con la misma clave contra el entorno de pruebas |
| La app dice cuántos registros esperan | Pantalla principal con la cola llena |
| Una escritura que no cabe se avisa | Almacenamiento casi lleno en un móvil de prueba |
| La versión nueva no se activa con un formulario abierto | Publicar una versión mientras hay un parte a medias |
| Cerrar sesión vacía datos locales | Inspeccionar IndexedDB y las cachés después |
| Los empleados saben qué se registra de su posición | El texto informativo, revisado por tu asesor |
Cómo trabajo y qué preparas tú
El proyecto empieza con un brief por escrito: quién usa la app, desde qué móviles, qué hace cada pantalla y qué parte del trabajo ocurre sin cobertura. Respondo con preguntas por escrito, un alcance con sus supuestos y una versión en un entorno de pruebas para que tu equipo la valide antes de publicar. No hay reuniones ni llamadas. El diseño de las vistas lo aportas tú, con maquetas o con la hoja de cálculo donde marcas qué elementos van en cada pantalla. Yo lo implemento.
Tú aportas la lista de modelos y versiones de sistema de los móviles que se usan, la documentación del sistema al que se conecta la app (ERP, CRM o herramienta de partes), los textos de información a los empleados revisados por tu asesor y el acceso al alojamiento y al repositorio. Después de publicar puedes contratar el mantenimiento aparte: actualizaciones de Next.js y de las dependencias probadas en un entorno de pruebas, con las horas de cada mes sin acumularse al siguiente.
Preguntas frecuentes
¿Funciona igual en iPhone y en Android? El service worker y IndexedDB funcionan en ambos. Background Sync no está en Safari ni en Firefox, según MDN, así que la cola se vacía también al abrir la app y al recuperar la conexión. Safari, además, puede borrar los datos locales tras siete días sin uso, y la app avisa de lo que queda por enviar.
¿Qué pasa con un parte sin enviar si el empleado cierra la app? Queda guardado en IndexedDB con su clave y se intenta enviar la próxima vez que se abra la app o vuelva la conexión. La pantalla principal muestra cuántos registros esperan, porque es lo único que no existe en otro sitio.
¿Puedo localizar a mi personal con la app? El artículo 90 de la LOPDGDD lo permite dentro del marco legal, con información previa expresa, clara e inequívoca. La guía de la AEPD pide proporcionalidad y, para el registro horario, solo la hora de inicio y de fin. Lo decide tu asesor laboral. Yo registro la posición solo al pulsar inicio y fin de visita.
¿Dónde se guardan las fotos de una visita sin conexión? Como blobs en IndexedDB hasta que se suben. El almacenamiento tiene cuota y, al llenarse, la escritura falla con QuotaExceededError. La app lo captura y lo dice al empleado en lugar de aparentar que guardó.
¿Basta con el hook useOffline de Next.js? No para una app de campo. La documentación de Next.js lo marca como experimental y no recomendado para producción. Detecta la conexión y reintenta peticiones bloqueadas, pero no guarda los datos del empleado mientras no hay red.
Escríbeme con tu caso
Si tu empresa de Zaragoza necesita una app para personal de campo, o quieres revisar una que pierde datos cuando falla la cobertura, escríbeme desde la página de contacto. Cuéntame qué hace el equipo en la calle, qué móviles usa, con qué sistema debe hablar la app y para cuándo la necesitas. Te respondo por escrito, con las preguntas que falten, y la primera estimación no tiene coste. Contesto por correo en días laborables.
Proyectos seleccionados
Ejemplos de mi trabajo.
Apps móviles nativas con JavaScript - Tabris.js
Tabris.js es un framework moderno que permite la creación de apps móviles nativas desde un único código base usando JavaScript o TypeScript.
Broadband Technology Conference - portal del sector de telecomunicaciones
El proyecto realizado para Broadband Technology Conference es una plataforma digital orientada a presentar sistemas innovadores de acceso activo y soluciones para televisión digital en Polonia.
CMS Conf 2026: Arquitectura Web Moderna
Construcción de un sitio web de conferencia de alto rendimiento usando Astro 5, Tailwind 4 y un enfoque AI-first con optimización para LLM.
Soporte y desarrollo WordPress en Zaragoza
¿Buscas el servicio: Desarrollador Next.js en Zaragoza?
Describe tu proyecto por e-mail. Respondo en 48 horas.
Describe tu proyectoExplora otros servicios WordPress y base de conocimiento
Migración a Astro, Next.js y headless WordPress.
Sincronización WooCommerce con ERP y mayorista.
Automatización de procesos de negocio en torno a WordPress y sistemas empresariales.
Biblioteca de casos concretos de automatización.
Headless WordPress, Sanity, Strapi y Contentful con Astro o Next.js.
Astro, MDX, edge delivery y Core Web Vitals medidos con tráfico real.
Ingeniería WordPress y arquitectura personalizada.
Arquitectura headless, ERP e IA escalable para enterprise.
Categorías relacionadas
Artículos de apoyo
De seis a dieciséis semanas para proyectos típicos, en cuatro fases: descubrimiento, alcance, construcción y cutover, ajuste. Las variables son el tamaño del catálogo, el número de integraciones, la preservación de URLs y la disposición del equipo editorial, no la elección del framework.
Análisis exhaustivo del coste total de propiedad (TCO) a 4 años, métricas reales de Core Web Vitals, arquitectura Astro 7 GraphQL APQ y matriz de decisión de 10 puntos para directores de tecnología que eligen entre WordPress desacoplado y tradicional.
La decisión entre Shopify Plus y WooCommerce headless en 2026 ya no es un compromiso binario "plataforma vs personalizado". Ambos pueden funcionar en headless, ambos integran IA, ambos sirven en el edge. Los ejes reales son el control, el coste total a lo largo de cinco años y la estrategia de salida. Este artículo recorre la matriz con datos confirmados de cada plataforma.