Mi lugar en la comunidad WordPress
- Tengo cuenta en wordpress.org desde 2006.
- He contribuido al núcleo de WordPress en las versiones 7.0 y 7.1.
- Mantengo 30 plugins en wordpress.org.
- Organizo WordCamps y hablo en ellos como ponente.
- He asistido a todas las WordCamp Europe de 2017 a 2026.
Laravel y Symfony para proveedores de la administración en Córdoba
Soy Mariusz Szatkowski, de WPPoland, en Gdynia (Polonia). Programo PHP y trabajo con WordPress desde 2006. Esta página es para una empresa de Córdoba que tiene, o va a presentar a una licitación, una aplicación Laravel o Symfony que usará un ayuntamiento, la Diputación u otro organismo público. En ese caso la seguridad de la aplicación no se negocia solo con el cliente: la marca el Real Decreto 311/2022, que regula el Esquema Nacional de Seguridad (ENS).
Aquí explico qué partes del ENS caen sobre el código y cómo las implemento en cada framework. El texto que cito es el consolidado del BOE, con última actualización publicada el 6 de noviembre de 2024. No es asesoramiento jurídico, y tampoco soy auditor del ENS: escribo y reviso la aplicación, y documento lo que he hecho para que lo examine quien tenga que certificar.
Todo el encargo se lleva a distancia y por escrito, sin reuniones, llamadas ni visitas.
Cuándo el ENS alcanza a una empresa privada
El artículo 2.1 aplica el real decreto a todo el sector público tal como lo define la Ley 40/2015. El punto que importa a una empresa es el 2.3: el ENS también se aplica a los sistemas de información de entidades del sector privado cuando, de acuerdo con la normativa aplicable y en virtud de una relación contractual, prestan servicios o proveen soluciones a entidades del sector público para el ejercicio de sus competencias y potestades administrativas.
Tres consecuencias prácticas salen de ese mismo artículo:
- Política de seguridad propia. La empresa debe contar con la política de seguridad del artículo 12, aprobada por su órgano con las máximas competencias ejecutivas. No es un documento que yo pueda firmar por ti.
- Requisitos en el pliego. Los pliegos de prescripciones administrativas o técnicas deben recoger lo necesario para asegurar la conformidad con el ENS de los sistemas que sustentan el servicio, por ejemplo la presentación de Declaraciones o Certificaciones de Conformidad.
- Cadena de suministro. La cautela se extiende a la cadena de suministro del contratista en la medida necesaria según el análisis de riesgos. Si subcontratas el desarrollo, quien programa forma parte de esa cadena.
Para los sistemas que ya existían cuando entró en vigor el real decreto, el 5 de mayo de 2022, la disposición transitoria única dio veinticuatro meses de adecuación, también a los contratistas privados. Ese plazo terminó en mayo de 2024. Una aplicación que hoy da servicio a un organismo no tiene ya un periodo de gracia al que acogerse.
El contexto en la provincia de Córdoba
En la provincia hay un actor que conviene conocer si tu cliente es un ayuntamiento pequeño o mediano. Según su propia web, la Empresa Provincial de Informática (EPRINSA) es una empresa pública creada por la Diputación de Córdoba para dar asistencia informática integral, formación de personal y producción cartográfica a las administraciones locales de la provincia: ayuntamientos, Diputación, organismos autónomos, empresas públicas, mancomunidades y consorcios. Entre sus áreas cita el desarrollo, mantenimiento y soporte de aplicaciones de gestión local.
El ENS tiene una previsión pensada para esta estructura. Su artículo 12.5 permite que los municipios dispongan de una política de seguridad común elaborada por la entidad local comarcal o provincial que asuma la responsabilidad de la seguridad de sus sistemas. Qué política se aplica a tu contrato concreto no lo deduzco yo: lo dice el pliego o el organismo contratante, y es la primera pregunta que te hago por escrito.
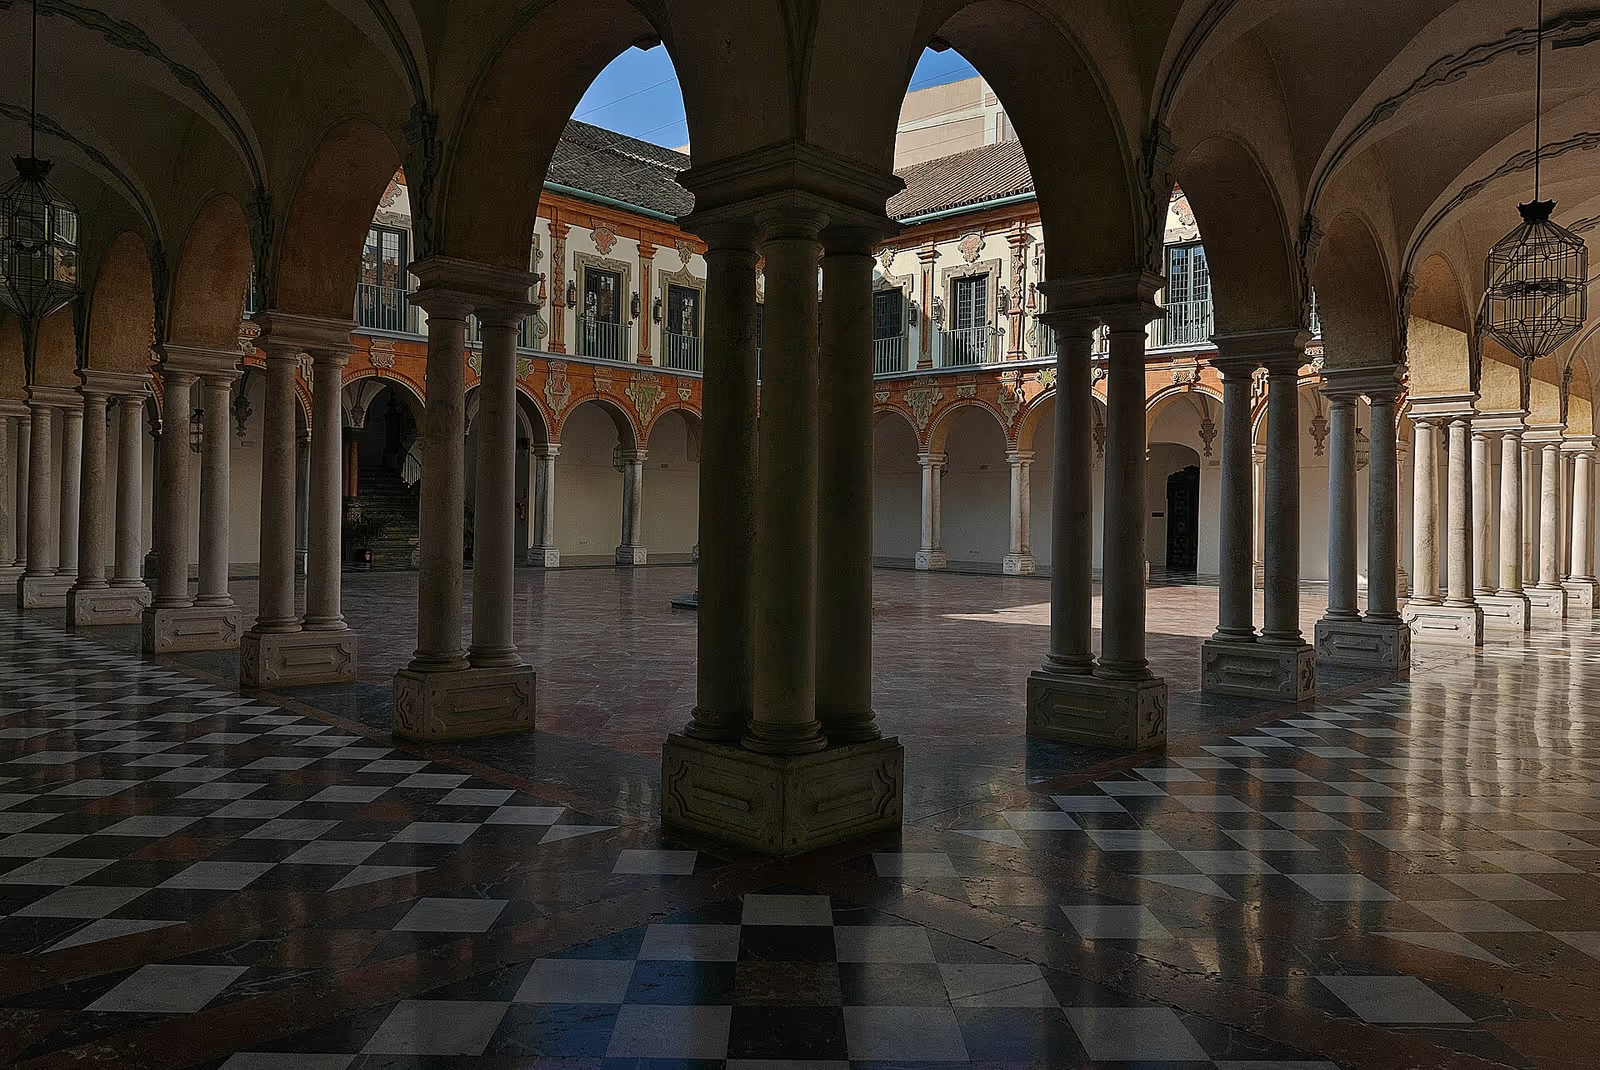
Foto: José Luis Filpo Cabana, CC BY-SA 4.0, Wikimedia Commons.
El Centro Criptológico Nacional mantiene en su portal del ENS la relación de entidades públicas y privadas cuyos sistemas están certificados, la normativa, las guías CCN-STIC de la serie 800 y un apartado específico para entidades locales. Si un competidor tuyo dice estar certificado, ese listado es el sitio donde comprobarlo.
La categoría del sistema decide cuánto código hay que escribir
El ENS no pide lo mismo a todas las aplicaciones. El artículo 40 fija tres categorías, BÁSICA, MEDIA y ALTA, según el impacto que tendría un incidente sobre la disponibilidad, la autenticidad, la integridad, la confidencialidad o la trazabilidad. El artículo 41 reparte el trabajo: el responsable de la información o del servicio valora ese impacto y el responsable de la seguridad determina la categoría.
Lo que viene después también está en el texto:
- Conformidad (artículo 38). Un sistema de categoría BÁSICA declara la conformidad con una autoevaluación. Uno de categoría MEDIA o ALTA necesita una auditoría de certificación.
- Auditoría periódica (artículo 31). Al menos cada dos años, y de forma extraordinaria cuando hay modificaciones sustanciales que pueden afectar a las medidas de seguridad. Una versión grande de tu aplicación puede disparar esa auditoría extraordinaria, así que lo anoto en la planificación de cada entrega.
- Declaración de Aplicabilidad (artículo 28). La lista de medidas elegidas la firma el responsable de la seguridad. Una medida del anexo II puede sustituirse por otra compensatoria si se justifica por escrito que protege igual o mejor.
Por eso, antes de presupuestar, te pido la categoría del sistema y, si existe, la Declaración de Aplicabilidad. Sin ellas, cualquier estimación de esfuerzo es una suposición.
Las medidas del anexo II que tocan al código
El anexo II tiene muchas medidas organizativas y de infraestructura que no son trabajo de un programador. Estas son las que acaban en el repositorio de una aplicación Laravel o Symfony, con su aplicación por categoría o nivel tal como la recoge el BOE:
| Medida | Qué exige, resumido | Cuándo aplica |
|---|---|---|
| mp.sw.1 Desarrollo de aplicaciones | Desarrollo separado de producción, sin datos de producción en desarrollo; con los refuerzos, mínimo privilegio, metodología de desarrollo seguro, seguridad desde el diseño (autenticación, protección de la información, pistas de auditoría) y pruebas preferiblemente sin datos reales | No aplica en BÁSICA; MEDIA y ALTA con R1 a R4 |
| mp.sw.2 Aceptación y puesta en servicio | Comprobar los criterios de aceptación de seguridad y que no se deteriora la seguridad de otros componentes | BÁSICA; MEDIA y ALTA añaden pruebas en preproducción aislada |
| mp.s.2 Protección de servicios y aplicaciones web | Impedir el acceso saltándose la autenticación, la manipulación de URL y de cookies, la inyección de código, el escalado de privilegios y el cross site scripting | BÁSICA y MEDIA con auditorías de caja negra o de caja blanca; ALTA con caja blanca y protección de cachés y proxies |
| op.acc.5 Autenticación de usuarios externos | Intentos limitados con bloqueo hasta una intervención específica, información mínima antes de autenticar, no revelar el motivo del rechazo | Por nivel: BAJO admite contraseña; MEDIO y ALTO exigen contraseña con OTP o certificados, y registro de accesos |
| op.exp.4 Mantenimiento y actualizaciones | Seguir los avisos de defectos del fabricante y un procedimiento para priorizar parches | BÁSICA; MEDIA añade pruebas en preproducción; ALTA, además, un mecanismo para revertir |
| op.exp.8 Registro de la actividad | Usuario, fecha y hora, información afectada, tipo de evento y resultado | Por nivel de trazabilidad; MEDIO añade revisión, reloj sincronizado, retención y control de acceso a los registros |
El anexo define además un refuerzo R5 de mp.sw.1: una relación formal de los componentes de terceros con identificación, fabricante y versión, y un histórico por versión del software. No figura en la aplicación obligatoria de ninguna categoría, pero puede aparecer en tu Declaración de Aplicabilidad o en el pliego, y en PHP sale casi gratis de Composer.
Cómo lo resuelvo en Laravel
Autenticación. La documentación de autenticación de Laravel indica que los kits de inicio aplican limitación a los intentos de inicio de sesión: tras varios intentos fallidos, el usuario no puede entrar durante un minuto, con un límite único por usuario o correo y dirección IP. Es útil, pero se libera solo. Para op.acc.5 añado un contador persistente que bloquea la cuenta al superar el número de intentos que fije tu política, y una acción de administración documentada para reactivarla. El mensaje de error es el mismo tanto si falla el usuario como si falla la contraseña.
Registro de actividad. Laravel usa Monolog para los registros, con canales configurables en config/logging.php, según su documentación de logging. Defino un canal propio para auditoría, separado del log de errores, y escucho los eventos de autenticación que el framework emite, como Illuminate\Auth\Events\Login y Illuminate\Auth\Events\Failed:
use Illuminate\Auth\Events\Failed;
use Illuminate\Support\Facades\Log;

class RegistrarAccesoFallido
{
    public function handle(Failed $event): void
    {
        Log::channel('auditoria')->warning('acceso', [
            'usuario' => $event->credentials['email'] ?? null,
            'fecha' => now()->toIso8601String(),
            'informacion' => 'inicio de sesión',
            'resultado' => 'fallo',
        ]);
    }
}
Los cinco campos responden a la lista mínima de op.exp.8. El canal auditoria tiene que existir en la configuración, y su destino debe ser un lugar donde la aplicación pueda escribir pero no borrar.
Formularios. Laravel genera un token CSRF por sesión de usuario autenticado y lo valida en cada petición que cambia datos. No lo desactivo por rutas para “simplificar” una integración: si un sistema externo necesita llamar a la aplicación, le doy una API con su propia autenticación.
Cómo lo resuelvo en Symfony
En Symfony la limitación de intentos viene del componente Rate Limiter. La documentación de seguridad pide instalar symfony/rate-limiter y activar login_throttling en el firewall. Por defecto permite cinco intentos por minuto, y se puede ajustar:
# config/packages/security.yaml
security:
    firewalls:
        main:
            login_throttling:
                max_attempts: 3
                interval: '15 minutes'
Igual que en Laravel, el intervalo caduca solo. El bloqueo con intervención manual de op.acc.5 lo implemento en un listener de LoginFailureEvent, que Symfony emite cuando la autenticación lanza una excepción, y el registro de accesos con éxito en otro de LoginSuccessEvent. Así los dos tipos de acceso que pide el refuerzo R5 de op.acc.5 quedan en el mismo canal de auditoría, con el mismo formato.
Para mp.s.2, en ambos frameworks reviso lo mismo: que ninguna ruta con datos sea accesible sin pasar por el firewall o el middleware de autenticación, que los identificadores de la URL se comprueben contra los permisos del usuario y no solo contra su existencia, que las consultas usen parámetros enlazados y que las plantillas Blade o Twig escapen la salida por defecto.
Dependencias, versiones de PHP y la lista de componentes
La medida op.exp.4 pide seguir los avisos de defectos del fabricante y tener un procedimiento para decidir cuándo aplicar parches. En PHP eso tiene dos partes.
La primera es la versión del lenguaje. Según php.net, PHP 8.2 deja de recibir parches de seguridad el 31 de diciembre de 2026, dentro de mes y medio. PHP 8.3 los recibe hasta el 31 de diciembre de 2027 y PHP 8.4 hasta el 31 de diciembre de 2028. Una aplicación del sector público que siga en 8.2 en enero no tendrá de dónde sacar el parche que exige el procedimiento.
La segunda son las dependencias. Según la documentación de Composer, composer audit contrasta los paquetes instalados con avisos de seguridad, detecta paquetes abandonados y paquetes marcados como malware, y termina con un código distinto de cero cuando encuentra algo. Lo ejecuto en cada integración continua con --locked, para auditar exactamente lo que fija composer.lock. Y composer licenses --locked --format=json lista nombre, versión y licencia de cada paquete: es la base del inventario de componentes del refuerzo R5. El fabricante se completa a partir del nombre del paquete, y el histórico sale de guardar ese fichero con cada versión publicada.
Para MEDIA, cada actualización pasa antes por un entorno de preproducción configurado como producción. Para ALTA, además, preparo la vuelta atrás antes de desplegar: migraciones de base de datos reversibles y la versión anterior lista para restaurarse.
Cómo trabajo un encargo de este tipo
- Me escribes con el contexto. Organismo, objeto del contrato, categoría del sistema si ya está fijada, framework y versión, y el pliego técnico si lo puedes compartir.
- Leo el pliego antes que el código. Te devuelvo por escrito qué medidas del anexo II recaen sobre la aplicación y cuáles son de infraestructura, organización o del proveedor de alojamiento.
- Alcance cerrado. Un documento con cada medida, lo que implemento, lo que ya cumple la aplicación y lo que depende de tu empresa, como la política de seguridad o la designación de responsables.
- Implementación en preproducción. Repositorio con revisión de cada cambio, pruebas automáticas en las rutas de autenticación y permisos, y nunca datos reales de ciudadanos en desarrollo.
- Evidencias. Para cada medida, dónde está en el código, cómo se prueba y qué registro genera. Es el material que tu responsable de seguridad incorpora a la autoevaluación o entrega al auditor.
- Mantenimiento. Si lo quieres, revisión mensual de
composer audit, versiones de PHP y del framework, con actualizaciones probadas en preproducción. Las horas no usadas en un mes no pasan al siguiente.
El diseño de las pantallas lo aporta tu empresa o el organismo. Yo me ocupo del código, la seguridad y la documentación técnica.
Lista de comprobación antes de presentar la oferta
Te sirve aunque el desarrollo lo haga otra persona:
- Has leído en el pliego qué conformidad se exige: Declaración, Certificación o ninguna.
- Sabes la categoría del sistema y quién la ha determinado.
- Tu empresa tiene una política de seguridad aprobada por su órgano ejecutivo máximo.
- Desarrollo y producción están separados, y en desarrollo no hay datos reales.
- El inicio de sesión limita intentos, bloquea la cuenta y tiene un procedimiento escrito de reactivación.
- El registro de auditoría guarda usuario, fecha y hora, información afectada, tipo de evento y resultado.
composer auditcorre en cada despliegue y alguien recibe su resultado.- La versión de PHP recibe parches de seguridad durante todo el contrato.
- Tienes la lista de componentes de terceros con su versión y la guardas con cada entrega.
- Sabes qué auditoría tocará tras la próxima versión grande.
Preguntas frecuentes
¿Mi empresa tiene que cumplir el ENS si solo vende software a un ayuntamiento?
Depende de lo que haga ese software. El artículo 2.3 del Real Decreto 311/2022 incluye los sistemas de una empresa privada cuando, por contrato, presta servicios o provee soluciones a una entidad del sector público para el ejercicio de sus competencias y potestades administrativas. Los pliegos del contrato deben recoger los requisitos de conformidad, como una Declaración o una Certificación. Lee primero el pliego: ahí está lo que te van a pedir.
¿Quién decide si mi sistema es de categoría BÁSICA, MEDIA o ALTA?
Según el artículo 41, el responsable de la información o del servicio valora el impacto de un incidente, y el responsable de la seguridad determina la categoría con esa valoración. Yo no fijo la categoría. La necesito por escrito antes de empezar, porque cambia qué medidas del anexo II hay que implementar en el código.
¿Puedes certificar mi aplicación en el ENS?
No. La certificación de categoría MEDIA o ALTA la hace una auditoría según el artículo 38, y la autoevaluación de la categoría BÁSICA la firma tu organización. Yo implemento las medidas que tocan a la aplicación Laravel o Symfony y entrego la evidencia técnica de cada una para que tu responsable de seguridad o el auditor la revise.
¿Bastan el login throttling de Laravel o de Symfony para cumplir el ENS?
Cubren una parte. La medida op.acc.5 pide limitar los intentos y que, una vez superado el límite, se bloquee el acceso hasta una intervención específica descrita en la documentación. Los limitadores de Laravel y Symfony liberan el acceso solos al acabar el intervalo, así que el bloqueo con reactivación manual lo programo aparte.
¿Qué tengo que guardar en el registro de actividad?
La medida op.exp.8 pide, como mínimo, el identificador del usuario o entidad, la fecha y la hora, sobre qué información se actúa, el tipo de evento y el resultado, éxito o fallo. En nivel MEDIO se añaden revisión de los registros, sincronización del reloj, retención documentada y acceso restringido a los propios registros.
¿Trabajas de forma presencial con empresas de Córdoba?
No. Todo pasa por escrito y en remoto: brief, preguntas, alcance, entorno de pruebas y aceptación. Las pantallas y su diseño los aporta tu empresa; yo programo la aplicación y su seguridad.
Escríbeme con tu pliego
Si tu empresa de Córdoba prepara una oferta para un organismo público, o ya tiene un contrato y la próxima auditoría se acerca, escríbeme desde la página de contacto. Cuéntame la URL o el repositorio de la aplicación, el framework y la versión de PHP, la categoría del sistema si la conoces y la fecha que te marca el contrato. Te mando gratis una primera estimación por escrito. Si tu proyecto es una web WordPress y no una aplicación propia, la auditoría de seguridad WordPress y la página sobre sitios web para organismos públicos encajan mejor, y el servicio general está en desarrollador PHP.
Proyectos seleccionados
Ejemplos de mi trabajo.
Sitio Web Corporativo: olsztyn.com.pl
Olsztyn.com.pl es uno de los proyectos clave en mi portafolio de desarrollador WordPress, sirviendo como portal integral de la ciudad dedicado a los residentes de Olsztyn.
Sitio Web Corporativo: osemka.pl - Banner
Un paquete de diversos banners especiales para el sitio web osemka.pl
Sitio Web Corporativo: osemka.pl - bannery
Un paquete de diversos banners especiales para el sitio web osemka.pl
Soporte y desarrollo WordPress en Córdoba
¿Buscas el servicio: Desarrollador PHP en Córdoba?
Describe tu proyecto por e-mail. Respondo en 48 horas.
Describe tu proyectoExplora otros servicios WordPress y base de conocimiento
Ingeniería WordPress y arquitectura personalizada.
Tiendas, checkout y lógica comercial.
Temas Shopify, Liquid y migraciones WooCommerce → Shopify.
Headless WordPress, Sanity, Strapi y Contentful con Astro o Next.js.
Claude, OpenAI y RAG en WordPress con BYOK y residencia UE.
Automatización de procesos de negocio en torno a WordPress y sistemas empresariales.
Biblioteca de casos concretos de automatización.
Categorías relacionadas
Artículos de apoyo
Lista de cambios concretos en wp-config, reglas de Cloudflare y decisiones de schema que mueven TTFB, cumplimiento AEPD y rankings en proyectos WordPress españoles.
Una guía práctica para lanzar un sitio WordPress que posicione en 2026. SEO técnico, Core Web Vitals, schema, AEO, GEO, hreflang y el orden que hace que salga bien a la primera.

Migra de Shopify a WooCommerce sin perder datos, clientes ni posiciones SEO. Cubre transferencia de productos, redirecciones 301, mapeo de URL, automatización con WP-CLI y lista de verificación post-migración.