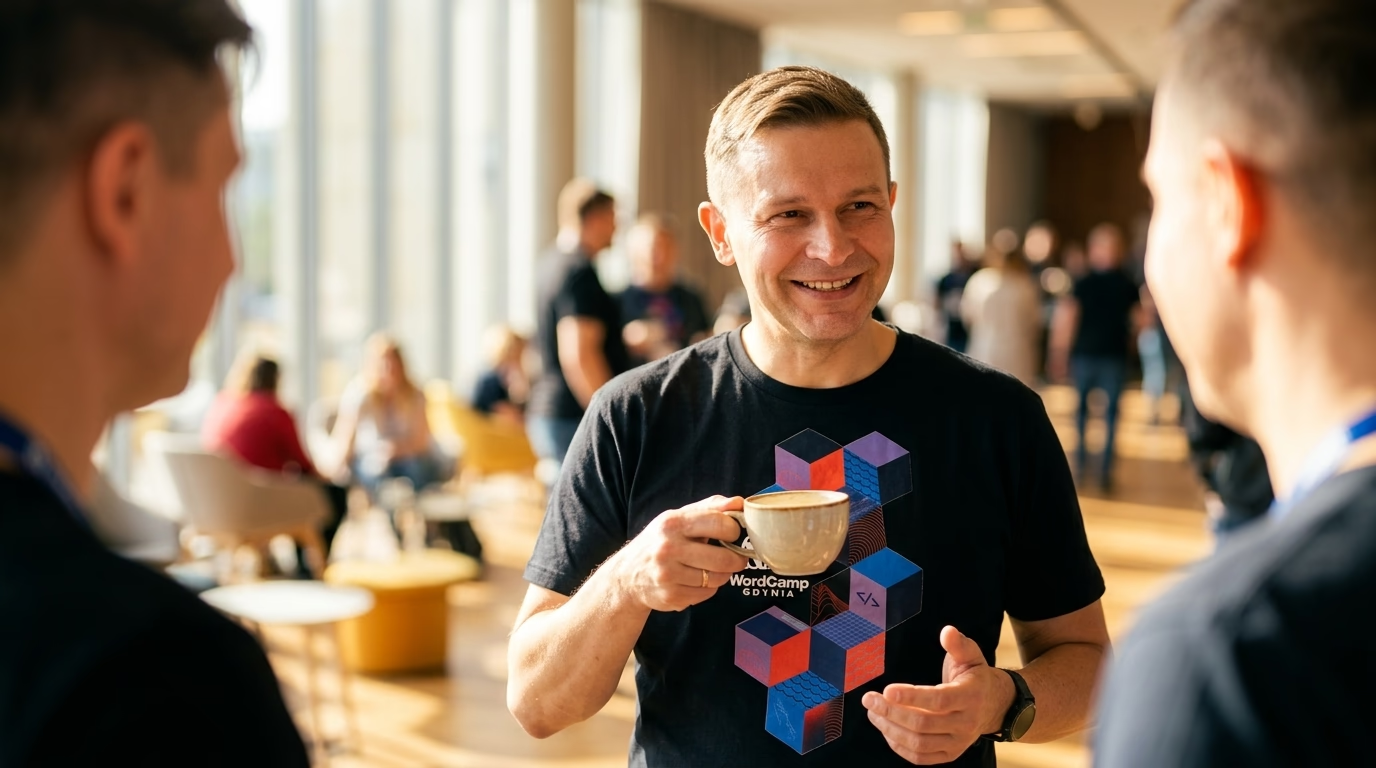
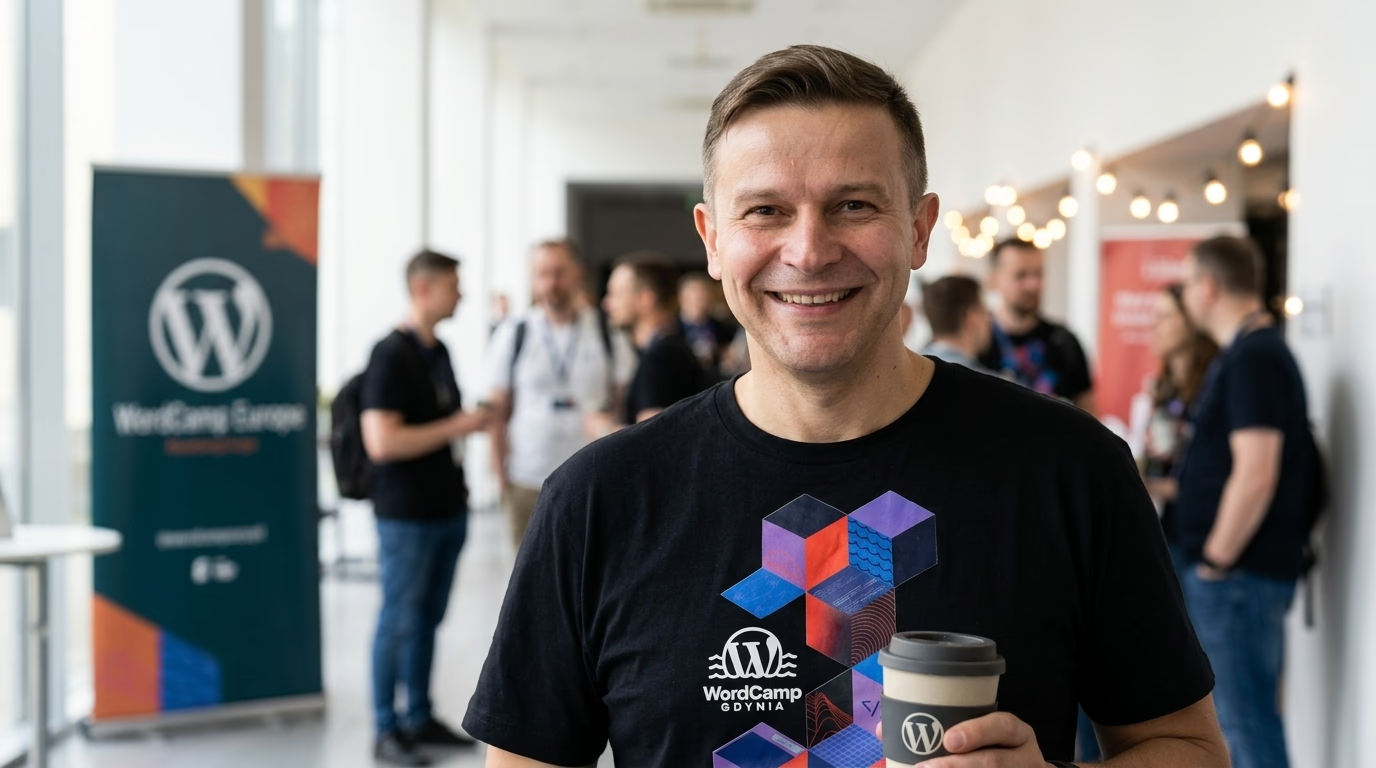
Apoyo la comunidad WordPress en Szczecin
No soy solo una agencia remota. Soy parte activa del ecosistema. Creo en el open source y contribuyo a la comunidad.
Contexto específico: Local SEO visibility, fast mobile performance, and practical integrations with CRM, booking, and payment tools used by regional businesses.
- Miembro de Szczecin WordPress Meetup
Conectando con otros desarrolladores en la región de Szczecin.
Únete a nosotros en el próximo evento →
¿Por qué contratar a un desarrollador PHP sénior en Szczecin?
Desarrollador freelance PHP sénior para empresas en Szczecin: Laravel, Symfony, APIs REST, microservicios, refactor de código legacy, PHP 8.3/8.4. Jurisdicción UE, contrato B2B, presupuesto individual.
Visibilidad SEO local, rendimiento sólido en móvil e integraciones prácticas con CRM, reservas y pasarelas de pago utilizadas por las pymes de la región de Szczecin.
Contexto local: escena de startups y tecnología en Szczecin es uno de los puntos de referencia más claros del mercado tecnológico en Szczecin, y Szczecin WordPress Meetup sigue siendo un lugar donde profesionales sénior comparan experiencia.
El panorama de backends PHP en Szczecin está dominado por dos frameworks de producción: Laravel para aplicaciones de negocio que evolucionan deprisa y Symfony para sistemas empresariales de larga duración. Ambos funcionan con PHP 8.3 y 8.4, tipado estricto, PSR-12, Composer para las dependencias y CI/CD de serie. Las empresas en Szczecin que intentan cubrir una posición sénior de PHP en plantilla suelen esperar entre tres y seis meses y pagar tarifas que rivalizan con perfiles full-stack TypeScript. Trabajar con un sénior freelance cubre ese hueco de tiempo y ajusta el presupuesto al alcance real del proyecto, no a un sueldo fijo.
Entrego ingeniería PHP sénior para empresas en Szczecin como contratista freelance, en jurisdicción UE, con contrato B2B y factura. Es sencillo: soy yo quien analiza el proyecto al principio y quien escribe el código en la sexta semana. No subcontrato a nadie ni cobro una capa de gestión de proyecto: el código lo escribo yo. El precio es individual tras una auditoría de una hora, porque una aplicación Laravel con 50 rutas no se parece a un sistema Symfony con 30 microservicios y requisitos de NIS2.
Qué distingue a un ingeniero PHP sénior de un perfil mid
La diferencia, desde la perspectiva del cliente en Szczecin, no está en la velocidad escribiendo código. Un sénior escribe a un ritmo parecido al de un mid, a veces más despacio, porque revisa y documenta sobre la marcha. La diferencia está en las decisiones de arquitectura (descartar ideas que funcionan en una demo pero revientan con 100k usuarios o 1M de pedidos), en el code review (rechazar un PR que cumple la funcionalidad pero deja una trampa en la que un júnior caerá al mes siguiente), en el refactoring (reescribir un módulo sin tocar su API para que el resto del sistema ni lo note), en las migraciones (saber cuándo pasar de PHP 7.4 a 8.4 cabe en un sprint y cuándo son tres porque el código heredado usa comportamientos eliminados en 8.0 u 8.1), en la seguridad (diseñar el modelo de amenazas antes de escribir la primera línea de autorización, no después de la primera auditoría) y en la comunicación (decirle al negocio «es posible, pero cuesta 3 veces más y rinde 1,2 veces más» antes de empezar).
Para empresas en Szczecin esto se traduce en:
- Entrega predecible: alcance acordado en la descubrimiento, hitos visibles cada semana, sin reescrituras sorpresa en el último sprint
- Código ejecutable en la semana uno: los proyectos desde cero tienen una demo ejecutable en el entorno de pruebas al final de la primera semana, no solo una lista de prioridades de tickets
- Alcance honesto: las funciones que deben recortarse se recortan pronto, no tres sprints después de agotar el presupuesto
- Postura de cumplimiento: RGPD, NIS2, DORA y OWASP Top 10 diseñados desde el inicio, no parcheados tras una auditoría
Aplicaciones y APIs en Laravel
Backends en Laravel 11 y 12 para aplicaciones de negocio, paneles de administración, APIs REST y plataformas SaaS. Eloquent ORM con eager loading bien aplicado, Blade o Inertia.js para interfaces renderizadas en servidor, Livewire para componentes interactivos sin SPA, colas en Redis o Horizon para el trabajo asíncrono y el scheduler para tareas cron. Construyo aplicaciones Laravel en Szczecin que escalan de forma previsible desde el MVP hasta producción: capas limpias de servicios y repositorios, eventos de dominio para coordinación entre features, feature flags para despliegues seguros y tests PHPUnit/Pest en la ruta crítica.
Integraciones empresariales con Symfony
Symfony 7.x para sistemas empresariales de larga vida, portales B2B e integraciones con ERP, CRM o programas de contabilidad como Holded, FactuSOL o Sage. La ventaja de Symfony es su arquitectura de componentes desacoplados: Messenger para tareas asíncronas, API Platform para REST/GraphQL con OpenAPI generado, Doctrine ORM con agregados al estilo DDD, el componente Workflow para máquinas de estados y el componente Security para control de acceso avanzado. Symfony encaja con proyectos en Szczecin que durarán diez años en lugar de tres.
APIs REST y GraphQL
Backends API-first para aplicaciones móviles, single-page applications, headless commerce e integraciones con terceros. REST con autorización OAuth2 / JWT, rate limiting, claves de idempotencia, errores estructurados y documentación OpenAPI generada desde el código. GraphQL con esquemas federados cuando varios equipos se reparten dominios distintos. gRPC para el tráfico entre servicios cuando la sobrecarga de REST importa.
Microservicios y monolitos modulares
En mi experiencia, la mayoría de las empresas que piden microservicios necesitan antes un monolito bien modularizado. Entrego ambos. Cuando los microservicios tienen sentido (escalado independiente, equipos autónomos, varios lenguajes), entrego bounded contexts con contratos de API claros, un bus de mensajes para la comunicación asíncrona, distributed tracing e infraestructura como código. Cuando lo que conviene es un monolito (la mayoría de las veces), entrego módulos limpios, límites claros entre APIs internas y una vía strangler por si algún día hay que dividir la arquitectura.
Refactoring y modernización de PHP heredado
PHP 5.6 procedimental con estado global y sin tests, Symfony 4 sin soporte, Laravel 6 con paquetes obsoletos o un CMS propio sin ruta de migración. Refactorizo PHP heredado en Szczecin con el patrón strangler: primero tests alrededor del comportamiento existente, después extracción gradual de módulos hacia arquitectura limpia, y los caminos antiguos se eliminan solo cuando los nuevos están verificados en producción. Migrar de PHP 5.x a 8.4 suele llevar entre 4 y 12 semanas, según las dependencias, la cobertura de tests y lo crítico que sea el sistema para el negocio.
Optimización de rendimiento y profiling
Si una aplicación PHP va lenta tras un año en producción, lo habitual son consultas N+1, un autoload inflado, índices que faltan en la base de datos o un arranque de PHP-FPM que se come la mayor parte de cada petición. Perfilo con Xdebug en desarrollo y con Blackfire o Tideways en producción, y uso Datadog o New Relic para la monitorización continua. Después voy resolviendo la lista de problemas: optimización de consultas, ajuste de OPcache y JIT, caché en Redis, CDN para los archivos estáticos y Laravel Octane (con Swoole o RoadRunner) cuando la carga se beneficia de procesos de larga duración.
Auditorías de seguridad y cumplimiento OWASP Top 10
En seguridad sigo OWASP y las buenas prácticas de PHP: sentencias preparadas con PDO (nunca concatenar strings en las consultas), tokens CSRF en cada endpoint que cambia datos, validación de entrada con tipos y restricciones adecuados, escape de salida en las plantillas, cabeceras de seguridad (CSP, HSTS, X-Frame-Options, X-Content-Type-Options), sesiones con flags Secure y HttpOnly, registro de auditoría de cada evento de autenticación y autorización y rate limiting en los endpoints de inicio de sesión y de restablecimiento de contraseña. Realizo auditorías de seguridad en Szczecin sobre aplicaciones existentes y remedio los hallazgos con modelos de amenazas documentados antes y después.
Integraciones con ERP, CRM y pasarelas de pago
Los backends PHP rara vez viven aislados. Integraciones habituales: SAP, Microsoft Dynamics, Salesforce, HubSpot para CRM; SAP Business One, Holded, FactuSOL, Sage para contabilidad y facturación; Stripe, PayPal, Adyen, Redsys, Bizum para pagos; SEUR, MRW, Correos, DHL, GLS para envíos; Algolia, Meilisearch, Elasticsearch para búsqueda. Cada integración incluye gestión idempotente de webhooks, reintentos, dead-letter queues y monitorización, para que los fallos se vean en lugar de pasar en silencio.
¿Qué backend necesitan las empresas regionales en Szczecin?
- Higiene operativa: monitoring, tracking de errores y guías operativas sobre los que las operaciones internas pueden actuar sin escalación
- Elecciones tecnológicas pragmáticas: stack para el que el mercado de talento local puede contratar, no el último framework del circuito de conferencias
- Corte honesto de alcance en el discovery: funcionalidades que deben aplazarse se aplazan antes de aparecer en el cronograma
- Progreso semanal visible en el entorno de pruebas, no una puerta de hito donde seis semanas de trabajo se revelan de una vez
Desde el backend: las pymes regionales y las scaleups en crecimiento contratan a un sénior con una condición que las grandes empresas rara vez tienen, porque cada euro tiene que traducirse en un resultado de negocio medible en un trimestre. Lo que funciona es recortar el alcance con franqueza al principio, iterar rápido hasta tener una versión que funcione en el entorno de pruebas y entregar a un ritmo que permita a tu equipo ver avances cada semana, sin esperar tres meses para ver algo.
Lenguaje
PHP 8.3 y 8.4 en proyectos nuevos. PHP 8.1 LTS solo si la aplicación depende de infraestructura antigua. PHP 7.4 o anterior solo aparece en la primera fase de una migración. Tipado estricto (declare(strict_types=1)) en todos los archivos, tipos de parámetro y de retorno en todo el código, clases readonly desde PHP 8.3 donde el estado no debe cambiar y property hooks desde PHP 8.4 donde la lógica del setter pertenece a la propiedad y no a un servicio.
Frameworks y librerías
- Laravel 11/12 para aplicaciones de negocio desde cero y paneles de administración
- Symfony 7.x para sistemas empresariales de larga duración y componentes modulares
- API Platform para REST y GraphQL con generación OpenAPI a partir de atributos PHP
- Slim para microservicios ligeros donde un framework completo sería sobrecarga
- Laminas (anteriormente Zend) para sistemas empresariales heredados
- Doctrine ORM para Symfony, Eloquent para Laravel
- Twig para plantillas en Symfony, Blade para Laravel
- Composer 2.x para gestión de dependencias con versiones bloqueadas y auditoría de CVE en CI
Calidad de código
PHPStan nivel 8 o Psalm para análisis estático, sin errores ignorados en código nuevo. PHPUnit o Pest para tests unitarios y de integración, con una cobertura ligada al riesgo real de negocio y no a un porcentaje por sí mismo. Rector para refactorizaciones automáticas al actualizar PHP y el framework. PHP-CS-Fixer o PHP_CodeSniffer para hacer cumplir PSR-12 en CI. Reviso yo mismo cada pull request, con análisis estático (PHPStan) y los tests.
Bases de datos y caching
MySQL 8.x y MariaDB 11.x por defecto, con índices diseñados a partir de las consultas reales. PostgreSQL 16+ para proyectos que necesitan tipos avanzados, JSONB o aislamiento serializable. Redis para cache, colas, sesiones y locks distribuidos. Elasticsearch o Meilisearch para búsqueda de texto completo cuando la base de datos no basta. Migraciones de base de datos como código (Doctrine Migrations o Laravel Schema), idempotentes y con la reversión probada antes de ejecutarlas en producción.
DevOps y despliegue
Git con conventional commits y commits firmados, GitHub Actions para CI (lint, análisis estático, tests, artefacto de build y despliegue en el entorno de pruebas), Docker en local y en CI con docker-compose para el stack de varios servicios (PHP-FPM, Nginx, MySQL, Redis, MailHog), despliegues sin caída mediante blue-green o Deployer con cambio atómico de symlinks, y monitorización con Sentry para errores y New Relic o Datadog para el rendimiento de la aplicación.
¿Cómo es el mercado para empresas en Szczecin?
La tarifa de un sénior de PHP en Szczecin refleja las condiciones del mercado local y la sobrecarga de jurisdicción UE. Como referencia, según No Fluff Jobs Rynek pracy IT 2025/2026, el 60 por ciento de las ofertas de TI en Polonia en 2025 fueron para perfiles sénior, y según Just Join IT 2024/2025 el 60,12 por ciento del trabajo fue totalmente remoto. Just Join IT publica la mediana de la tarifa sénior B2B en Polonia; el dato de 2024 sirve de referencia. Las tarifas para clientes en Alemania, Noruega, Reino Unido y Estados Unidos quedan, en mis presupuestos, entre un 30 y un 80 por ciento por encima de la referencia polaca, según la especialización en el framework, los requisitos de cumplimiento y la duración del contrato.
La implicación para empresas en Szczecin: contratar a un ingeniero PHP sénior local cuesta por hora aproximadamente lo mismo que contratarlo a través de un esquema freelance basado en la UE, pero el esquema freelance evita el tiempo de captación (que actualmente está entre tres y seis meses para perfiles sénior), entrega facturación B2B en lugar del coste de un vínculo a tiempo completo y permite escalar la colaboración según el alcance real del trabajo.
Cumplimiento y jurisdicción
Para backends con clientes en Polonia, los requisitos de cumplimiento suelen ser:
- GDPR
- NIS2
- OWASP Top 10
Estos requisitos determinan el modelo de amenazas y el registro de auditoría antes de que el primer endpoint llegue al entorno de pruebas.
Modelo de colaboración
Sénior B2B en jurisdicción UE. NDA por defecto y contrato marco con alcance y calendario, por horas o a precio cerrado según lo definido que esté el encargo. El descubrimiento es una auditoría de una hora: leo la descripción del encargo, te envío preguntas técnicas, reviso el código existente (si lo hay), señalo riesgos e incógnitas y después te mando un presupuesto individual del alcance. La propuesta no incluye tarifas «desde X EUR por hora», porque la auditoría suele mover la estimación entre un 20 y un 40 por ciento hacia arriba o hacia abajo.
Una colaboración Laravel desde cero típica en Szczecin:
- Semana 1: descubrimiento, arquitectura, configuración de entorno, demo ejecutable en el entorno de pruebas
- Semana 2-4: modelado del dominio nuclear, flujos principales de usuario, esqueleto REST API, autenticación
- Semana 5-8: cierre de funciones, queue workers, integraciones con sistemas externos, panel de administración
- Semana 9-10: pruebas de carga, revisión de seguridad, pase de rendimiento, documentación, guía operativa
- Semana 11-12: paso a producción, monitorización post-lanzamiento, transición opcional a soporte continuo
Un refactoring típico de Symfony empresarial:
- Semana 1-2: auditoría de la codebase, análisis de dependencias, referencia de cobertura de tests, modelado de amenazas
- Semana 3-6: extracción de bounded contexts tras fronteras de API limpias, capa de tests de regresión
- Semana 7-12: migración gradual de módulos heredados, deprecación de los caminos antiguos tras verificarlos
- Semana 13-16: paso completo a producción, eliminación de la capa de compatibilidad heredada, transición a soporte continuo
¿Necesito una descripción del encargo completo antes de contactar?
No. Para preparar el presupuesto basta un párrafo corto con el objetivo, las restricciones (fecha límite, rango de presupuesto, requisitos de cumplimiento) y el stack actual, si lo hay. Presupuesto después de la auditoría, no antes, porque los proyectos nuevos sin una descripción del encargo suelen dar estimaciones infladas que se alejan del alcance real.
¿Cómo gestiona la entrega de código al final del proyecto?
Repositorio del cliente, README, ADR (architecture decision records) para cada decisión no trivial, guía operativa de despliegue y de emergencias, lista de variables de entorno (sin secretos) y documentación de traspaso para tu equipo técnico, si lo hay. Retainer opcional durante los tres primeros meses tras el lanzamiento para los bugs y pequeñas mejoras que suelen aparecer en las primeras semanas en producción.
¿Acepta trabajo de subcontratación de desarrolladores sénior individuales?
Sí, en condiciones específicas. Si un consultor PHP sénior en Szczecin acepta un proyecto fuera de su alcance (por ejemplo, un sistema Laravel con integración Holded más colas Redis distribuidas más PostgreSQL), entrego una porción como subcontratado. Contrato B2B, NDA y un reparto claro del código y de las responsabilidades; el consultor sénior sigue siendo quien trata con el cliente.
¿Migra aplicaciones monolíticas a microservicios?
Migro cuando el negocio realmente necesita microservicios. Casi siempre no los necesita. La mayoría de las empresas que se dividen en 20 microservicios acaban con el mismo monolito repartido sobre REST y un coste de DevOps multiplicado por veinte. Modularizar bien el monolito (bounded contexts, una API interna limpia, suites de tests aisladas) suele salir más barato y ser más resistente. En la fase de descubrimiento te diré si tu caso justifica de verdad los microservicios.
¿Cuáles son los plazos típicos de un proyecto Laravel o Symfony en Szczecin?
Un MVP SaaS desde cero en Laravel va de 8 a 12 semanas. Una integración empresarial en Symfony lleva de 12 a 24 semanas, según cuánto código heredado haya. Una migración de PHP 7.4 a 8.4 con actualización del framework lleva de 4 a 12 semanas. Una auditoría de seguridad con corrección de los fallos lleva de 2 a 4 semanas. El mantenimiento continuo se contrata mes a mes, con un plazo de preaviso.
¿Por qué solo sénior y no una cantera de júniors?
Trabajar solo con un sénior sale distinto, en números, que pagar la plantilla de una agencia. Un sénior cobra más por hora, pero escribe menos código, con menos bugs, menos errores de arquitectura y recupera antes el sistema cuando producción se cae. Para un único MVP SaaS desde cero, trabajar solo con un sénior rara vez es lo más barato al principio, pero casi siempre lo es a lo largo de la vida del sistema: no se pierde nada en el relevo de júnior a sénior ni hay que reescribir en el segundo año el código de los primeros seis meses.
¿Qué otros servicios hay en Szczecin?
El servicio de desarrollador PHP en Szczecin encaja con tres servicios contiguos que entrego:
- Desarrollador frontend Astro, para backends Laravel o Symfony emparejados con un frontend estático en Astro 5+. La combinación de Astro y PHP da un PageSpeed de 95-100 sin frenar el trabajo editorial, ideal para webs de marketing ligadas a un producto SaaS.
- Desarrollador frontend Next.js, para proyectos donde React Server Components y un framework cliente más rico encajan mejor con la forma de la aplicación que el enfoque static-first de Astro.
- Auditoría de preparación para NIS2 y DORA, para backends que sirven sectores regulados donde la postura de cumplimiento es criterio de adjudicación y no un nice-to-have.
WordPress y WooCommerce tienen sus propias páginas (desarrollador WordPress, desarrollador WooCommerce, WordPress headless), porque son otro segmento de mercado y otras herramientas. Esta página cubre trabajo backend en PHP fuera del ecosistema WordPress.
¿Cómo iniciar un proyecto PHP en Szczecin?
Desarrollador PHP sénior, disponible para contratos B2B. Contrato bajo jurisdicción de la UE y presupuesto individual tras una auditoría de una hora. Cuéntame el alcance (desde cero, refactorización, migración, integración, auditoría de seguridad), el framework o stack (Laravel, Symfony, Slim, propio) y los plazos. Respondo en días laborables (CET).
Mapa de Szczecin y alrededores
Atendemos a clientes en Szczecin y localidades cercanas.
Comunidad WordPress en Szczecin
Coorganizamos la WordCamp Gdynia desde 2015 y formamos parte del equipo organizador de la WordCamp Europe desde 2024. Lo que aprendemos allí vuelve al código que escribimos para los clientes.
Proyectos WordPress en Szczecin y Polonia
Explore proyectos seleccionados que respaldan el éxito de nuestros clientes.
Desarrollo E-commerce: wyposazenie-szkol.com
El sitio web wyposazenie-szkol.com fue diseñado para presentar de forma integral la oferta de equipamiento para centros educativos.
Desarrollo E-commerce: zafriko.pl
Zafriko.pl es un proyecto avanzado en mi portafolio de desarrollador WordPress que tuve la oportunidad de desarrollar como parte de la creación de una moderna plataforma social y de entretenimiento.
exco.pl - servicios de outsourcing y consultoría para empresas
exco.pl es un sitio profesional creado como plataforma para servicios de outsourcing y consultoría empresarial, con soporte multilingüe y gestión avanzada de contenido.
Soporte y desarrollo WordPress en Szczecin
Guías metodológicas (SEO, GEO, compliance)
Estas páginas explican cómo trabajo citas en modelos de lenguaje, modernización WooCommerce B2B y resiliencia operativa para NIS2 y licitaciones. Válidas para cualquier ciudad de entrega.
Lo que hace único a Szczecin
Experiencia local: - Desarrollador PHP sénior para empresas en Szczecin, Polonia - Backends Laravel 11/12 y Symfony 7.x, APIs REST, microservicios - PHP 8.3/8.4, Composer, PSR-12, PHPStan level 8, PHPUnit Trabajo en remoto y adapto las soluciones a las necesidades de las empresas de Szczecin. En la práctica, esto significa un enfoque en Core Web Vitals, intención local y arquitectura de información adaptada al mercado de Szczecin.
¿Buscas el servicio: Desarrollador PHP en Szczecin?
Hablemos sobre tu proyecto y cómo puedo ayudarte.
Agenda una consulta gratuita en SzczecinPreguntas frecuentes - Desarrollador PHP Szczecin
¿Dónde se reúne la comunidad de desarrollo web en Szczecin?
Szczecin WordPress Meetup es el meetup local, en https://www.facebook.com/groups/szczecin.wordpress.meetup/. Pregunta allí antes de firmar con nadie, conmigo incluido. Una sala de gente que ya ha contratado en la ciudad comprueba referencias más rápido que cualquier página de portafolio.
¿Cómo tratas el código heredado y las actualizaciones de versión?
Empiezo por fijar la versión actual de PHP y pasar el código por análisis estático (PHPStan, Rector) para ver qué se rompe de verdad antes de tocar nada. Las migraciones de 5.6 o 7.x a 8.x las hago de forma incremental, detrás de pruebas, no en un único commit enorme. Las deprecaciones y los cambios de comportamiento quedan registrados para que nada cambie en silencio.
¿Cómo abordas la seguridad en el código PHP?
La validación de entradas, las consultas parametrizadas, el escapado de salidas y la comprobación de permisos son la base, no un extra. En WordPress y WooCommerce sigo los estándares del core (nonces, saneamiento, $wpdb->prepare) en lugar de inventar mis propias soluciones. Donde asumo un compromiso de seguridad a favor de la compatibilidad, lo señalo por escrito para que decida el cliente.
Explora otros servicios WordPress y base de conocimiento
Refuerza tu negocio con soporte técnico profesional en áreas clave del ecosistema WordPress.
Ingeniería WordPress y arquitectura personalizada.
Tiendas, checkout y lógica comercial.
Temas Shopify, Liquid y migraciones WooCommerce → Shopify.
Claude, OpenAI y RAG en WordPress con BYOK y residencia UE.
Automatización de procesos de negocio en torno a WordPress y sistemas empresariales.
Biblioteca de casos concretos de automatización.
Categorías relacionadas
Artículos de apoyo
Lista de cambios concretos en wp-config, reglas de Cloudflare y decisiones de schema que mueven TTFB, cumplimiento AEPD y rankings en proyectos WordPress españoles.
Una guía práctica para lanzar un sitio WordPress que posicione en 2026. SEO técnico, Core Web Vitals, schema, AEO, GEO, hreflang y el orden que hace que salga bien a la primera.
Migra de Shopify a WooCommerce sin perder datos, clientes ni posiciones SEO. Cubre transferencia de productos, redirecciones 301, mapeo de URL, automatización con WP-CLI y lista de verificación post-migración.