Respuesta corta: la integración de MCP con WordPress es tan segura como la cuenta a la que se la entregas. El protocolo MCP no vigila nada por sí mismo, y su propia especificación lo reconoce. Quien vigila es WordPress: el MCP Adapter oficial comprueba permisos dos veces y las habilidades están ocultas por defecto. El riesgo aparece cuando el agente recibe la contraseña de aplicación de un administrador, habilidades de escritura sin aprobación humana o un plugin MCP de un tercero que se saltó la comprobación de permisos. Los tres casos ya tienen número CVE.
Este artículo es para quien tiene una tienda o una web en WordPress, quiere conectar Claude, ChatGPT o Cursor y se pregunta qué puede salir mal. Los vectores de ataque generales contra agentes de IA los repasé en el análisis de los 20 vectores de ataque según OWASP, y OAuth y los tokens en la guía de patrones de autenticación MCP. Aquí me centro en lo que hace exactamente la pila oficial de WordPress y WooCommerce en noviembre de 2026, en cómo montar sobre ella un acceso que no dé miedo y en lo que te pide la normativa española si algo falla.
Qué hace MCP en WordPress y quién controla los permisos
Model Context Protocol es el estándar con el que una aplicación que lleva un modelo de IA (el host, por ejemplo Claude Desktop o Cursor) invoca herramientas que publica un servidor. En WordPress ese servidor es el MCP Adapter, que convierte las habilidades de la Abilities API en herramientas MCP.
La especificación de MCP admite que el protocolo no puede imponer los principios de seguridad y que, en la práctica, una herramienta equivale a ejecutar código arbitrario (especificación MCP 2026-07-28). El mismo documento dice que el host debe obtener el consentimiento explícito del usuario antes de invocar una herramienta y que las descripciones del comportamiento de las herramientas, como las anotaciones, deben tratarse como no fiables salvo que vengan de un servidor de confianza. Si un servidor marca una herramienta como de solo lectura, el cliente recibe una pista, no un bloqueo.
La autenticación tampoco es obligatoria. El capítulo de autorización empieza diciendo que la autorización es opcional en las implementaciones de MCP (MCP, autorización). Para el transporte HTTP la especificación recomienda cumplirla, y para STDIO indica que las credenciales se toman del entorno. Por eso, en WordPress, la barrera real no es el protocolo sino el sistema de roles y capacidades que ya conoces.
Así que la pregunta útil es qué usuario de WordPress ejecuta cada llamada, qué habilidades ve ese usuario y quién aprueba lo que escribe. Las tres respuestas están en tu instalación.
Cómo comprueba los permisos MCP Adapter
El adaptador oficial (versión 0.7.1, del 16 de octubre de 2026; desde la 0.7.0 se publica como plugin en el directorio de WordPress.org) tiene dos capas de control. Su documentación las nombra así: permiso de transporte, que actúa como barrera para todo el servidor, y permiso de habilidad, que regula el acceso a cada herramienta (MCP Adapter, permisos de transporte).
En la práctica, el servidor por defecto funciona así:
| Elemento | Qué hace | Dónde se cambia |
|---|---|---|
| Endpoint | /wp-json/mcp/mcp-adapter-default-server | el filtro mcp_adapter_create_default_server desactiva el servidor por defecto |
| Capacidad exigida | usuario con sesión iniciada y capacidad read | filtros de capacidad para cada metaherramienta, por ejemplo mcp_adapter_execute_ability_capability |
| Herramientas | tres metaherramientas: descubrir habilidades, ver la ficha de una habilidad, ejecutar una habilidad | visibilidad de cada habilidad en meta.public o meta.mcp.public |
| Ejecución | comprueba usuario, exposición en MCP y existencia de la habilidad, y después llama a su permission_callback | el callback en el registro de la habilidad |
| Sesiones HTTP | hasta 32 sesiones por usuario, caducan tras 24 horas de inactividad | filtros del adaptador |
Para la seguridad cuentan dos filas. La primera: las habilidades son privadas por defecto, así que el agente no verá nada que no marques expresamente como público. La segunda: el umbral de entrada por defecto es la capacidad read, que tiene hasta un suscriptor. Si tu tienda permite que los clientes se registren, basta con iniciar sesión para llegar al servidor. A partir de ahí solo protege el permission_callback de cada habilidad. Por eso conviene subir el umbral con un filtro en lugar de confiar en que cada habilidad de cada plugin esté escrita sin errores.
La metaherramienta de ejecución lleva además las anotaciones de solo lectura desactivada y de mundo abierto activada. Es decir, el propio adaptador avisa al cliente de que esa herramienta puede cambiar cosas y tocar datos externos. Un cliente bien configurado debería tratarla como sensible y pedir confirmación.
La Abilities API, sobre la que se apoya el adaptador, está en el núcleo de WordPress (desde la 6.9; WooCommerce ya exige WordPress 7.0). En ella el campo permission_callback es opcional (Abilities API). El matiz importa: una habilidad sin callback no está bloqueada, está desprotegida. Las habilidades admiten también anotaciones de solo lectura, destructiva e idempotente, que el adaptador traduce a las pistas equivalentes de MCP. Sirven para que el cliente decida cuándo preguntar, pero no sustituyen al callback.
Qué expone WooCommerce MCP tras la actualización 11.3
WooCommerce describe su implementación de MCP como una vista previa para desarrolladores (developer preview), avisa de que futuras versiones pueden romper la compatibilidad y pide probarla a fondo antes de llevarla a producción (documentación de WooCommerce MCP).
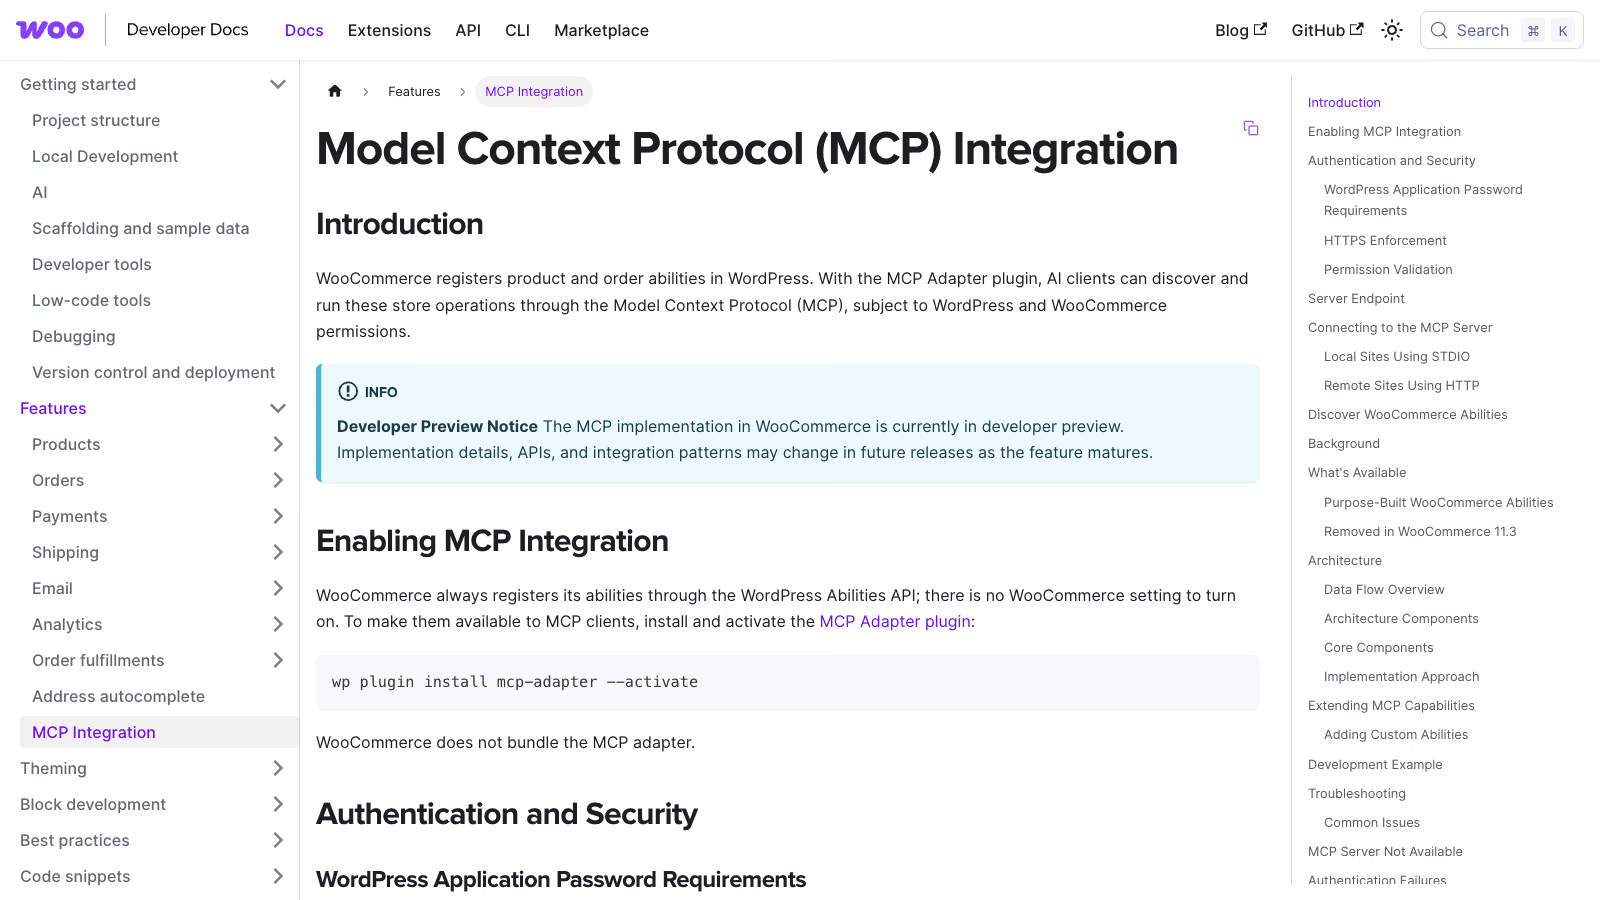 Documentación de WooCommerce MCP, estado a 18 de noviembre de 2026. Fuente: developer.woocommerce.com.
Las habilidades de WooCommerce disponibles por MCP son estas:
- productos: buscar, crear, editar y borrar,
- pedidos: buscar, leer notas, cambiar el estado y añadir notas.
O sea, la escritura y el borrado vienen incluidos desde el primer día. La misma documentación advierte de que las operaciones con pedidos y clientes pueden exponer datos personales: nombres, direcciones de correo, direcciones postales y datos de pago. En una tienda española a eso se suele sumar el NIF o el CIF del comprador si lo recoges para emitir la factura, y el teléfono para la agencia de transporte. Todo eso viaja en la respuesta de la herramienta.
La versión 11.3, del 21 de octubre de 2026, cambió la forma de conectarse (WooCommerce 11.3 y MCP):
- el antiguo endpoint
/wp-json/woocommerce/mcpdesapareció y devuelve HTTP 410, - se eliminó la autenticación con clave de la API REST de WooCommerce (la cabecera
X-MCP-API-Key), - se eliminó el filtro que permitía conectarse sin HTTPS,
- las habilidades de WooCommerce vienen activadas por defecto, pero para conectarse hace falta el plugin MCP Adapter.
Si tienes una configuración de agente anterior a octubre que usaba una clave REST, ya no funciona. No intentes arreglarla con una clave de permisos más amplios. La documentación indica que hay que conectarse con el nombre de usuario de WordPress y una contraseña de aplicación, por HTTPS, y prohíbe expresamente usar la contraseña de la cuenta o una clave de la API REST.
El servidor por defecto exige un usuario con sesión iniciada y capacidad read, y cada habilidad de WooCommerce aplica además su propio callback de permisos. WooCommerce recomienda un usuario de WordPress dedicado, con solo las capacidades que necesita el cliente MCP. El archivo de configuración del cliente guarda la contraseña de aplicación en texto plano, así que no puede acabar en un repositorio. En la conexión local por STDIO la autenticación pasa por WP-CLI con el parámetro --user, es decir, otra vez por un usuario concreto y su rol.
Qué vulnerabilidades han tenido los plugins MCP para WordPress
Lo más serio que le ha pasado a la pila oficial es GHSA-7x77-5r4r-q4rf, publicada el 23 de octubre de 2026 con gravedad alta (CVSS 8.1). MCP Adapter anterior a la versión 0.5.0 trataba el error devuelto por el callback de permisos de transporte como si no fuera una denegación. Resultado: cualquier usuario con sesión iniciada, incluido un suscriptor, podía llegar a servidores MCP pensados solo para administradores. La corrección está en la 0.5.0. Si tienes el adaptador en tu proyecto como librería de Composer en una versión antigua, es lo primero que debes revisar.
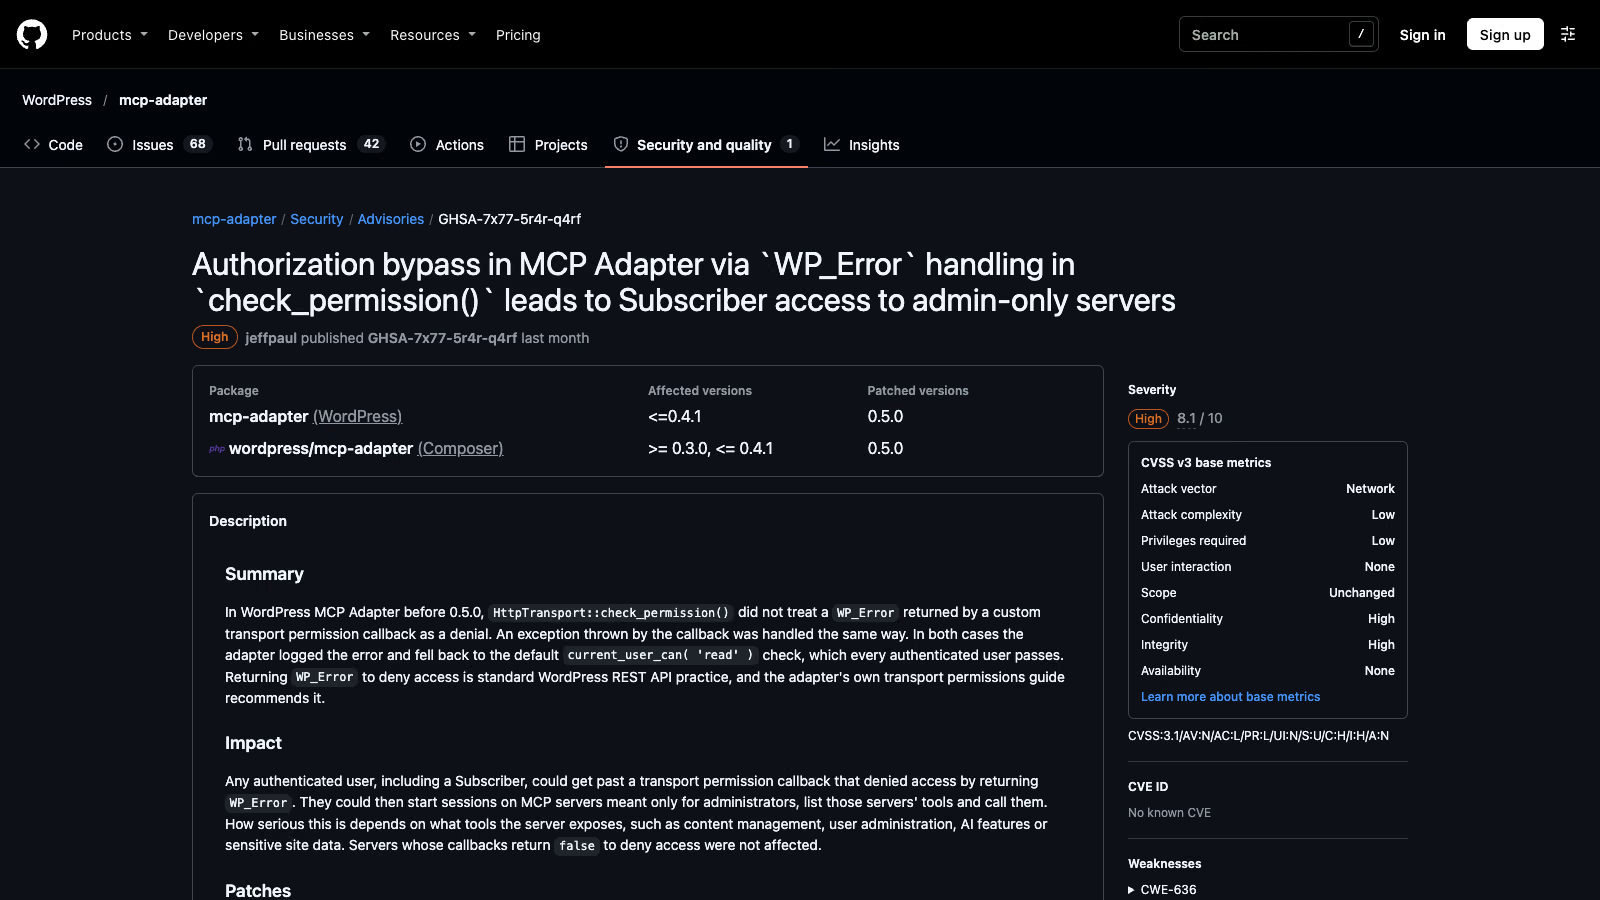 Aviso de seguridad de MCP Adapter del 23 de octubre de 2026, consultado el 18 de noviembre de 2026. Fuente: github.com/WordPress/mcp-adapter.
Los plugins de terceros que añaden MCP a WordPress tienen una lista más larga. Estos son los que he comprobado en la NVD:
| Vulnerabilidad | Plugin y versiones | CVSS | Qué ocurría |
|---|---|---|---|
| CVE-2025-5071 | AI Engine 2.8.0 a 2.8.3 | 8.8 | sin comprobación de permisos en el acceso MCP, un suscriptor podía invocar herramientas de administración como crear usuarios o cambiar opciones |
| CVE-2025-11749 | AI Engine hasta 3.1.3 | 9.8 | el endpoint /mcp/v1/ exponía el token de acceso con la URL sin autenticación activada |
| CVE-2026-19807 | ByteCoreStack MCP Connector hasta 1.2.3 | 8.8 | un suscriptor se asignaba el rol de administrador mediante una herramienta MCP |
| CVE-2026-109382 | WSP MCP AI Agents Connector hasta 2.9.5 | 6.5 | herramienta registrada sin capacidad exigida, los suscriptores leían todos los borradores |
| CVE-2026-9810 | AI Copilot anterior a 1.5.4 | 9.8 | tokens OAuth sin vincular a un usuario de WordPress, cualquier token válido actuaba como administrador |
| CVE-2026-130121 | AI Puffer hasta 2.5.28 | 7.2 | XSS almacenado en respuestas a comentarios generadas por IA, cuando la respuesta automática se aprobaba sin moderación |
El patrón se repite: permission_callback ausente o demasiado amplio, tokens que no están ligados a un usuario y texto del modelo guardado sin sanear. Fuera de WordPress conviene conocer dos fallos más en herramientas que los desarrolladores instalan en local: CVE-2025-6514 en mcp-remote (inyección de comandos del sistema operativo, CVSS 9.6) y CVE-2025-49596 en MCP Inspector por debajo de la 0.14.1 (ejecución remota de código, CVSS 9.4). La especificación de MCP pide a los clientes con instalación en un clic que muestren el comando exacto que van a ejecutar, sin recortar, precisamente por este tipo de riesgo.
A 18 de noviembre de 2026 no he encontrado ningún informe público de una tienda WooCommerce comprometida a través de MCP. Lo de arriba son vulnerabilidades, no intrusiones confirmadas. Yo no lo tomaría como motivo para estar tranquilo: varios de estos plugins tienen miles de instalaciones, y los fallos de esta clase en WordPress suelen acabar pronto en los escáneres automáticos.
Cuáles son los mayores riesgos al conectar un agente de IA a una tienda
Este es el mapa de riesgos para una tienda concreta en WordPress, con el control que los limita:
| Riesgo | Cómo se produce | Qué hacer |
|---|---|---|
| Permisos excesivos del agente | contraseña de aplicación de un administrador, el agente hereda todas sus capacidades | usuario propio con el rol más bajo que funcione, umbral más alto en los filtros del adaptador |
| Inyección de instrucciones indirecta | el agente lee reseñas, notas de pedido o entradas con instrucciones ocultas | sin habilidades de borrado, aprobación humana en las escrituras |
| Escrituras destructivas | borrar productos y cambiar el estado de pedidos están disponibles desde el inicio | no exponerlas o exigir aprobación antes de ejecutar |
| Habilidad propia sin control de permisos | permission_callback vacío o demasiado genérico | comprobación por objeto, por ejemplo current_user_can( 'edit_post', $id ) |
| Fallos en plugins MCP de terceros | comprobaciones de permisos omitidas, fugas de tokens | adaptador oficial en la 0.5.0 o posterior, revisar los CVE del proveedor |
| Fuga de datos personales | las consultas de pedidos devuelven direcciones y datos de pago | limitar las habilidades de pedidos, fijar cuánto tiempo se guardan los registros |
| Fuga de credenciales | contraseña de aplicación en un archivo de configuración subido al repositorio | HTTPS, configuración fuera de Git, revocar contraseñas sin uso |
| Tokens aceptados de otro servicio (configuraciones OAuth) | el servidor acepta tokens emitidos para otro recurso | validar la audiencia, no reenviar tokens, ámbitos mínimos |
| Texto de IA sin sanear | salida del modelo guardada sin wp_kses | sanear la salida, moderación antes de publicar |
| Aprobar sin leer | tantas peticiones de consentimiento que la persona lo aprueba todo | consentimiento solo para escrituras, lecturas sin preguntar |
La inyección indirecta de instrucciones ocurre cuando el modelo recibe órdenes de los datos que lee y no de ti: una web, un archivo o, en una tienda, el texto de una reseña (OWASP LLM01:2025). OWASP recomienda restringir los privilegios del modelo al mínimo y añadir aprobación humana para las operaciones privilegiadas. El segundo riesgo es la autonomía excesiva: demasiadas funciones, demasiados permisos, demasiada autonomía (OWASP LLM06:2025). OWASP aconseja que la autorización la decida el sistema de destino y no el modelo que “considera” que algo está permitido. Cualquiera que haya escrito plugins para WordPress conoce esta regla por current_user_can().
La fila de los tokens se aplica si montas tu propio servidor MCP con OAuth en lugar del adaptador con contraseña de aplicación. La especificación es tajante: el servidor debe validar que el token se emitió para él y no puede aceptar ni reenviar tokens de otros servicios (MCP, buenas prácticas de seguridad). El caso de AI Copilot en la tabla anterior es justo lo que pasa cuando no se cumple.
La última fila sale del documento de OWASP sobre amenazas para agentes de IA (versión 1.1, de diciembre de 2025): un atacante puede inundar a la persona con peticiones de aprobación hasta que empiece a aceptar sin leer. Por eso la aprobación solo tiene sentido si afecta a pocas operaciones, las que de verdad cambian algo. El mismo documento recuerda que un agente hereda los permisos de la cuenta con la que se ejecuta y que puede usar mal una herramienta sin salirse de esos permisos. Por eso el rol del usuario del agente marca hasta dónde puede llegar.
Cómo dar acceso a WordPress a un agente de IA con aprobación humana
El esquema siguiente se monta con lo que WordPress y el adaptador ya traen. No necesita ningún servicio adicional.
1. Primero, solo lectura. Al empezar expón solo habilidades de consulta, por ejemplo la búsqueda de productos y la lectura de notas de pedido. Las habilidades de escritura se quedan privadas (meta.mcp.public a false) hasta que sepas para qué las necesita el agente. Es lo mismo que recomienda la especificación de MCP para los ámbitos de acceso: un conjunto inicial mínimo con operaciones de lectura, que se amplía por pasos, y nada de ámbitos de acceso total (MCP, buenas prácticas de seguridad).
2. Borradores en vez de publicación, para contenidos. La cuenta del agente recibe el rol de Colaborador (Contributor). Según la documentación de WordPress, un colaborador puede escribir y gestionar sus propias entradas, pero no publicarlas (roles y capacidades). La entrada del agente llega como borrador a un editor, que la revisa en el escritorio y la publica. Este patrón está documentado solo para entradas. Los productos de WooCommerce tienen sus propias capacidades, así que para ellos hay que escribir una habilidad propia.
3. Habilidad propia en vez de genérica, para productos. Si el agente tiene que preparar productos, registra una habilidad que los guarde en un estado pendiente de revisión y que en su permission_callback compruebe el permiso sobre el objeto concreto. WooCommerce no trae una habilidad lista del tipo “crear borrador de producto”. Antes de suponer qué hace la habilidad de creación de productos, consulta su esquema de entrada con la metaherramienta que muestra la ficha de cada habilidad.
4. Dos barreras, ambas en WordPress. La barrera de transporte para todo el servidor y el permission_callback de cada habilidad. Las dos se evalúan en PHP, con el usuario real de la petición, sin que el modelo intervenga.
5. Consentimiento en el cliente antes de cada escritura. La especificación de herramientas de MCP dice que siempre debería haber una persona en el circuito con capacidad para denegar la invocación de una herramienta, y que el cliente debería pedir confirmación para las operaciones sensibles (MCP, herramientas). Claude Desktop, Cursor y otros clientes tienen esas confirmaciones. No las desactives para las herramientas que escriben.
6. Credenciales separadas para cada cliente. Una contraseña de aplicación por herramienta (Claude, Cursor, una automatización). WordPress guarda la fecha y la IP del último uso de cada contraseña y permite revocarlas una a una (contraseñas de aplicación). La contraseña tiene 24 caracteres y más de 142 bits de entropía, así que es difícil de adivinar; el problema es que actúa con todos los permisos de su dueño. El núcleo no ofrece ámbitos por contraseña, por eso el límite lo pone el rol del usuario.
En una tienda pequeña esto suele quedar así: un usuario “agente-catalogo” con rol de Colaborador y una contraseña de aplicación para Claude Desktop, que solo ve la búsqueda de productos y una habilidad propia para proponer cambios de descripción. Tú, o quien lleve el catálogo, revisas los borradores una vez al día y publicas lo que vale.
Cómo subir el umbral de acceso al servidor MCP en WordPress
Un solo cambio cierra el paso a suscriptores y clientes de la tienda: exige una capacidad mayor para ejecutar habilidades. Ejemplo para un mu-plugin:
<?php
// wp-content/mu-plugins/mcp-hardening.php
add_filter( 'mcp_adapter_execute_ability_capability', function () {
    return 'edit_posts'; // ni el suscriptor ni el cliente de la tienda tienen esta capacidad
} );
El nombre del filtro y la capacidad por defecto read los puedes confirmar en la documentación del servidor por defecto del adaptador. Elegir edit_posts es un ejemplo: ajusta la capacidad al rol de la cuenta del agente. Hay filtros equivalentes para las otras dos metaherramientas, y conviene subir también el de descubrimiento si no quieres que un cliente registrado vea qué habilidades existen. Si no usas el servidor por defecto sino uno propio, desactiva el por defecto con el filtro mcp_adapter_create_default_server.
El segundo cambio afecta a tus propias habilidades. El callback debería comprobar el objeto, no solo el rol:
<?php
wp_register_ability( 'mi-tienda/actualizar-extracto', array(
    'label'               => 'Actualizar el extracto de una entrada',
    'description'         => 'Cambia el extracto de una entrada y la deja como borrador.',
    'input_schema'        => array(
        'type'       => 'object',
        'properties' => array(
            'post_id' => array( 'type' => 'integer' ),
            'excerpt' => array( 'type' => 'string' ),
        ),
        'required'   => array( 'post_id', 'excerpt' ),
    ),
    'execute_callback'    => function ( $input ) {
        return wp_update_post( array(
            'ID'           => (int) $input['post_id'],
            'post_excerpt' => wp_kses_post( $input['excerpt'] ),
            'post_status'  => 'draft',
        ), true );
    },
    'permission_callback' => function ( $input ) {
        return current_user_can( 'edit_post', (int) $input['post_id'] );
    },
    'meta'                => array( 'mcp' => array( 'public' => true ) ),
) );
Este ejemplo ilustra el principio, no es código listo para producción: comprobación del permiso sobre una entrada concreta, saneado del texto que llega del modelo y guardado como borrador. Los detalles del registro (categorías de habilidades, anotaciones de solo lectura y destructiva) están en la documentación de la Abilities API. La validación del esquema de entrada la hace la API antes de llamar al callback, pero el saneado del contenido sigue siendo cosa tuya.
Qué dice la ley española sobre los datos de clientes a los que accede el agente
Si el agente lee pedidos, trata datos personales de tus clientes, y tú eres el responsable de ese tratamiento. El RGPD exige medidas de seguridad adecuadas al riesgo (artículo 32), y una brecha de datos personales que suponga un riesgo para las personas se notifica a la autoridad de control (artículo 33). En España esa autoridad es la Agencia Española de Protección de Datos.
La AEPD lo resume en su respuesta sobre a quién hay que notificar una brecha (AEPD, preguntas frecuentes sobre brechas): la notificación debe hacerse sin dilación indebida y, a ser posible, dentro de las 72 horas siguientes a que el responsable tenga constancia de la brecha, salvo que sea improbable que suponga un riesgo para los derechos y libertades de los afectados. Debe incluir como mínimo la naturaleza de la brecha, las categorías de datos y de interesados afectados, las medidas adoptadas para solventarla y, si procede, las medidas para paliar sus efectos. La notificación se presenta por el canal de brechas de la sede electrónica de la AEPD.
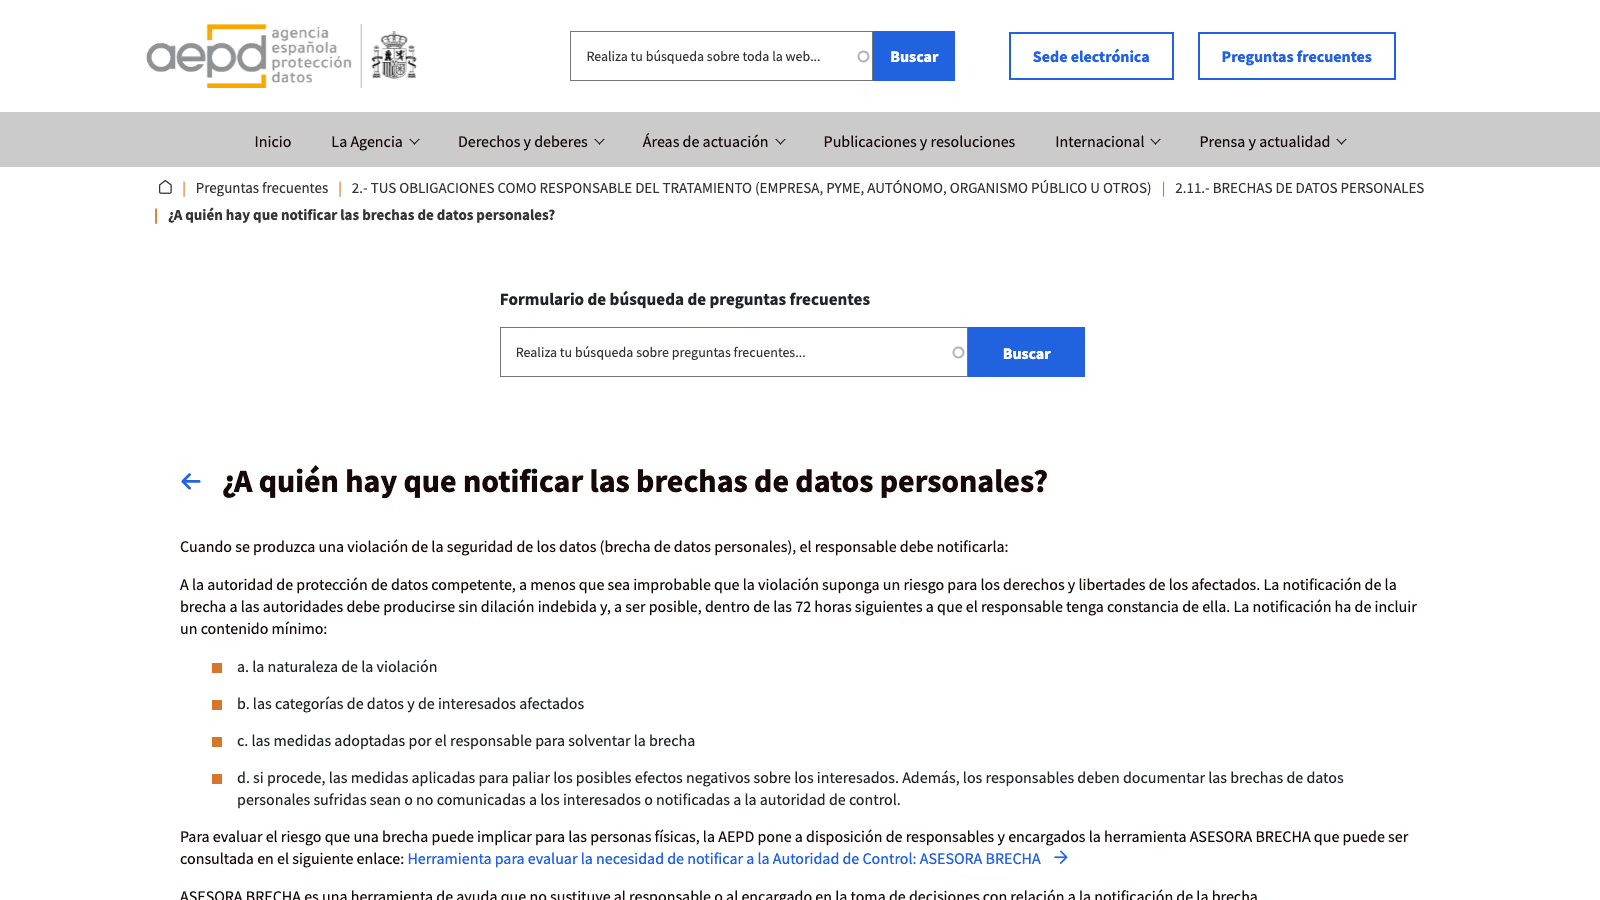 Respuesta de la Agencia Española de Protección de Datos sobre la notificación de brechas, estado a 18 de noviembre de 2026. Fuente: aepd.es.
Tres detalles de esa misma página que afectan a una tienda con un agente conectado:
- Hay que documentar todas las brechas, se notifiquen o no. Si el agente expuso datos y decides que no hace falta notificar, deja por escrito qué pasó y por qué lo decidiste.
- La AEPD ofrece la herramienta ASESORA BRECHA para valorar el riesgo, aunque aclara que no sustituye la decisión del responsable.
- No siempre es obligatorio notificar. La AEPD pone el ejemplo de un dispositivo perdido con un cifrado lo bastante robusto. En el caso de un agente que ha enviado direcciones de clientes a un proveedor de modelos, el argumento del cifrado no sirve, porque el dato salió en claro.
La Ley Orgánica 3/2018 de Protección de Datos Personales y garantía de los derechos digitales (LOPDGDD) clasifica los incumplimientos (LOPDGDD en el BOE). No notificar a la autoridad una brecha conforme al artículo 33 del RGPD es infracción grave (artículo 73, letra r). Una notificación incompleta, tardía o defectuosa es infracción leve (artículo 74, letra m). La misma ley trata como infracción el incumplimiento de la obligación de documentar cualquier brecha.
La conclusión práctica para una tienda: si el agente no necesita datos de clientes, no le expongas las habilidades de pedidos. Si los necesita, recógelo en el registro de actividades de tratamiento y comprueba dónde guarda el proveedor del modelo el contenido de las conversaciones. Las respuestas de las herramientas entran en el contexto del modelo, así que la dirección del cliente que aparece en un pedido sale de tu servidor. Y prepara antes de conectar nada quién decide si hay brecha y quién la notifica, porque las 72 horas empiezan a contar cuando tienes constancia del problema, también en fin de semana.
Cómo saber si en mi web funciona MCP y quién tiene acceso
Antes de tocar nada, revisa el estado actual. En muchas webs MCP apareció “de paso”, junto con un plugin de IA, y no como una decisión consciente. Bastan unos comandos de WP-CLI y una petición HTTP:
# 1. ¿Está MCP Adapter y en qué versión? ¿Hay otros plugins con MCP en el nombre?
wp plugin list --fields=name,status,version | grep -i -E "mcp|ai-engine|copilot"

# 2. Quién tiene contraseñas de aplicación y cuándo se usaron
wp user application-password list admin --fields=name,created,last_used,last_ip

# 3. ¿El antiguo endpoint de WooCommerce MCP está desactivado? (código esperado: 410)
curl -s -o /dev/null -w "%{http_code}\n" https://tu-tienda.es/wp-json/woocommerce/mcp

# 4. ¿El servidor por defecto del adaptador responde sin sesión? (se espera una denegación)
curl -s -o /dev/null -w "%{http_code}\n" -X POST https://tu-tienda.es/wp-json/mcp/mcp-adapter-default-server
Repite el segundo comando para cada usuario con rol de administrador o de gestor de la tienda. Una contraseña de aplicación que nadie reconoce, o con una fecha de último uso de hace meses, revócala en el momento. Si en el primer comando ves un plugin de la tabla de vulnerabilidades, compara su versión con la versión corregida que indica la NVD.
Un resultado distinto de 410 en el tercer comando significa un WooCommerce anterior a la 11.3 y el antiguo acceso con clave REST. En ese caso, primero actualiza y después todo lo demás. Un 200 en el cuarto comando sin credenciales indica que algo delante de WordPress (un plugin, una regla del servidor) ha cambiado la autenticación, y hay que aclararlo antes de conectar un agente.
Lista de comprobación antes de activar MCP en producción
- MCP Adapter en la 0.5.0 o posterior, mejor como plugin de WordPress.org, y WooCommerce 11.3 o posterior.
- Usuario propio para el agente, con el rol más bajo que funcione, y una contraseña de aplicación distinta para cada cliente.
- Umbral de ejecución de habilidades por encima de
readmediante el filtro del adaptador. - Expuestas solo las habilidades que el agente necesita, empezando por las de lectura.
- Habilidades que borran productos o cambian el estado de pedidos ocultas o sujetas a aprobación humana.
- Habilidades propias con
permission_callbackque compruebe el objeto concreto y con saneado de la entrada. - Confirmaciones de las herramientas de escritura activadas en el cliente.
- Configuración con la contraseña de aplicación fuera del repositorio, conexión solo por HTTPS.
- Prueba en una copia de la tienda antes de producción, porque WooCommerce MCP está en vista previa para desarrolladores.
- Decisión sobre si el agente necesita datos de clientes, recogida en el registro de actividades de tratamiento, y un responsable designado para valorar y notificar brechas a la AEPD.
Cuándo conviene encargar la implantación de MCP
Si solo quieres que un asistente de IA responda preguntas sobre el catálogo, basta con la lectura de productos y una cuenta con el rol mínimo: es una hora de trabajo. Las habilidades propias con control por objeto, el flujo de borradores con aprobación y un servidor MCP que conecte WooCommerce con un ERP o un CRM ya son un proyecto de desarrollo. Ese tipo de implantaciones las hago dentro del servicio de desarrollo de servidores MCP, y la arquitectura del servidor para una tienda la expliqué en la guía para crear un servidor MCP para WooCommerce. Para probar agentes sin riesgo, el entorno es WordPress Playground con MCP.