Mi lugar en la comunidad WordPress
- Tengo cuenta en wordpress.org desde 2006.
- He contribuido al núcleo de WordPress en las versiones 7.0 y 7.1.
- Mantengo 30 plugins en wordpress.org.
- Organizo WordCamps y hablo en ellos como ponente.
- He asistido a todas las WordCamp Europe de 2017 a 2026.
Cuando una web WordPress se rompe tras un cambio, la primera pregunta casi nunca es técnica: es “¿quién tocó qué, y cuándo?”. Soy Mariusz Szatkowski: llevo con WordPress desde 2006 y cuido webs ajenas desde Gdynia, siempre a distancia y por escrito. En esta página explico cómo controlo los cambios de código de un WordPress: dónde vive el tema y el código propio, cómo se distingue el entorno de pruebas del real, cómo sale un cambio a producción y cómo se deshace sin llevarse por delante los pedidos del día. Puedes usarla como guion para revisar tu propia web aunque nunca me escribas.
Tres tipos de cambio que no se gestionan igual
En un WordPress conviven tres cosas que cambian a ritmos distintos, y mezclarlas es el origen de la mayoría de los sustos:
- Código propio. El tema hijo, un plugin hecho a medida, los mu-plugins, los fragmentos que alguien añadió a functions.php. Lo escribe una persona concreta y solo cambia cuando alguien lo decide.
- Código de terceros. El núcleo de WordPress, los plugins y los temas comerciales. Cambian cuando su autor publica una versión nueva.
- Datos. Páginas, productos, pedidos, usuarios, ajustes guardados en la base de datos y los archivos de la carpeta de subidas. Cambian a todas horas, porque tu equipo y tus clientes trabajan sobre ellos.
Mi regla de trabajo es sencilla: el código sube desde el entorno de pruebas hacia producción, y los datos solo bajan desde producción hacia pruebas cuando hace falta una copia fresca. Nunca al revés. Si alguien pega una base de datos de pruebas encima de la real, se pierde todo lo que entró en producción desde la última copia.
Esta página va del primer tipo. El orden y la forma de aplicar las actualizaciones de plugins y temas de terceros los explico en mantenimiento WordPress en Alicante, y cómo deshacer la actualización de un plugin sin perder reservas, en mantenimiento WordPress en Málaga.
Qué guardo en el repositorio y qué se queda fuera
El repositorio git de una web que mantengo contiene el código que alguien escribió para ella: el tema hijo o el tema a medida, los plugins propios, los mu-plugins y los archivos de configuración que no llevan secretos. Cada commit dice qué cambió y por qué, con el número de la petición que lo originó.
Fuera del repositorio dejo tres cosas, cada una por un motivo:
- wp-config.php con contraseñas. Las credenciales de la base de datos y las claves no deben quedar en la historia de git, porque una vez dentro siguen ahí aunque se borren después. En el repositorio va, como mucho, una plantilla sin valores.
- La carpeta de subidas. Son datos, no código. Pesan mucho, las genera el uso diario y su copia es tarea de las copias de seguridad.
- Los plugins de terceros, en la mayoría de webs. Se instalan desde su origen con la versión anotada en el registro. Si un plugin de pago no está en ningún directorio público, guardo el zip de cada versión que paso a producción en un sitio aparte, con su número de versión en el nombre.
Con eso, el repositorio responde a la pregunta del principio. Si una ficha de producto empezó a verse mal el martes, la lista de commits del martes dice qué se tocó, quién lo pidió y qué líneas cambiaron.
El entorno de pruebas tiene que saber que lo es
WordPress tiene una forma oficial de decir en qué entorno corre. La constante WP_ENVIRONMENT_TYPE admite cuatro valores: local, development, staging y production, según la documentación de wp-config.php. Si no se define, o se define con un valor que no está en esa lista, wp_get_environment_type() devuelve production. La misma referencia pide a los hostings que ofrecen entornos de pruebas que los marquen como staging.
Ese detalle importa más de lo que parece. Una copia de pruebas sin marcar se comporta, para cualquier plugin que consulte el entorno, como la web real: puede enviar correos a clientes, cobrar suscripciones o mandar pedidos al almacén. Por eso, en cada entorno de pruebas que preparo:
- defino
WP_ENVIRONMENT_TYPEcomostagingen su wp-config.php; - bloqueo la indexación y protejo el acceso con contraseña;
- desvío el correo saliente para que no llegue a clientes reales;
- desactivo las pasarelas de pago en modo real y uso su modo de pruebas.
Un aviso: si alguien define el entorno como development, WordPress activa WP_DEBUG cuando no está definido en wp-config.php, según la misma documentación. Está bien en un ordenador local; en una copia accesible desde fuera puede mostrar rutas y errores a cualquiera.
Producción no se edita desde el escritorio
En una web con control de cambios, el código de producción solo cambia por un despliegue desde el repositorio. Si alguien puede retocar el tema desde Apariencia, el repositorio deja de describir lo que hay en el servidor, y el siguiente despliegue borra ese retoque sin que nadie lo sepa.
WordPress ofrece dos constantes para cerrarlo, según la documentación de wp-config.php. DISALLOW_FILE_EDIT desactiva el editor de archivos de plugins y temas. DISALLOW_FILE_MODS bloquea además la instalación y la actualización de plugins y temas desde el escritorio, y por sí sola ya desactiva el editor, así que no hace falta definir las dos. La misma página avisa de que algún plugin que compruebe el permiso edit_plugins puede dejar de funcionar con el editor cerrado; lo compruebo en el entorno de pruebas antes de activarlo en producción.
Con DISALLOW_FILE_MODS activa, las actualizaciones de terceros también pasan por el flujo de despliegue: se prueban, se anotan y se suben. Es más trabajo que pulsar “Actualizar”, y precisamente por eso queda registro de cada cambio.
La restauración de copias también tiene que respetar ese cierre. Mi plugin Migrator lo hace desde la versión 1.11.0: en una web con DISALLOW_FILE_MODS, una restauración lanzada desde el escritorio recupera solo la base de datos y las subidas, deja como están los plugins, los temas y el resto del código, y la pantalla de restauración lo indica. Con WP-CLI restaura todo como antes. Encaja con la regla de arriba: los datos vienen de la copia y el código, del repositorio.
La petición de cambio, por escrito
Cada cambio empieza como una petición escrita con un número. No hace falta una herramienta especial; vale un hilo de correo con un asunto que lleve la referencia. Lo que sí necesito en cada petición:
- qué se quiere cambiar y por qué, en una o dos frases;
- qué páginas o procesos afecta (formulario de contacto, ficha de producto, carrito, área privada);
- quién lo aprueba de tu lado;
- si hay una fecha a partir de la cual el cambio no puede salir, por ejemplo una campaña.
El diseño, si el cambio lo tiene, lo aportas tú: maquetas o una indicación de qué elemento va dónde. Yo lo implemento en el tema y lo dejo en el entorno de pruebas para que lo veas antes de que exista en producción.
Cómo sale un cambio a producción
Este es el orden que sigo para un cambio de código ya aprobado en pruebas:
- Marco el punto de partida. El commit que está en producción lleva una etiqueta de versión. Así sé exactamente a qué volver.
- Exporto la base de datos. wp db export ejecuta mysqldump con las credenciales de wp-config.php. Aunque el despliegue no toque la base de datos, quiero una copia de ese minuto por si el código nuevo escribe algo que no esperaba.
- Decido si hace falta modo mantenimiento. Para un cambio de plantilla, no. Para uno que cambie tablas o procesos de compra, sí: wp maintenance-mode lo activa, comprueba su estado y lo desactiva desde la línea de comandos.
- Despliego solo el código. Los archivos del repositorio, nada de la carpeta de subidas ni de la base de datos.
- Compruebo la lista. Las mismas páginas que revisaste en pruebas, más una compra o un envío de formulario de prueba si el cambio toca esos procesos.
- Cierro el registro. Etiqueta nueva, fecha, quién aprobó y qué se comprobó.
Volver atrás sin perder los datos del día
Si un cambio de código falla en producción, no restauro la copia completa de la web. Eso devolvería también la base de datos a un momento anterior y borraría pedidos, formularios y altas de clientes que entraron después.
Lo que hago es deshacer el código. Según la documentación de git, git revert registra commits nuevos que deshacen el efecto de otros anteriores, y necesita un árbol de trabajo sin cambios sin guardar. La historia no se reescribe: queda el cambio, queda su anulación y queda el motivo. Despliego ese commit nuevo con el mismo procedimiento y la web vuelve al código de antes con los datos de ahora.
La copia de la base de datos del paso 2 solo entra en juego si el código nuevo modificó datos de forma que el anterior ya no los entiende. Ese caso lo valoro antes de desplegar: si un cambio va a migrar tablas o ajustes, la petición lo dice y la vuelta atrás se escribe antes de empezar.
Si tu web da servicio a la Administración: el ENS
Madrid concentra la Administración General del Estado, la Comunidad y el Ayuntamiento, y muchas empresas de la ciudad trabajan para alguno de ellos. El Real Decreto 311/2022, del Esquema Nacional de Seguridad, se aplica a todo el sector público y, según su artículo 2.3, también a los sistemas de las empresas privadas que, por contrato, prestan servicios o proveen soluciones a entidades públicas para el ejercicio de sus competencias.
Su medida op.exp.5, “Gestión de cambios”, no se aplica en la categoría BÁSICA, se exige en la MEDIA y suma un refuerzo en la ALTA. Pide, entre otras cosas:
- registrar cada petición de cambio con un número de referencia que permita su seguimiento (op.exp.5.1);
- hacer las pruebas de preproducción, cuando sea posible, en equipos equivalentes a los de producción al menos en lo que afecta al cambio (op.exp.5.3);
- tras implantar el cambio, hacer las pruebas de aceptación y actualizar la documentación de configuración (op.exp.5.5);
- en categoría ALTA, prever antes de aplicar el cambio la posibilidad de revertirlo y documentar todos los cambios con una valoración de su impacto en la seguridad (refuerzo R1).
Si tu empresa no está en ese ámbito, el ENS no te obliga a nada. Aun así, es un buen guion escrito en castellano para explicar a un auditor o a tu propio equipo por qué cada cambio lleva número, prueba y registro. Si lo estás, lo que yo te entrego (el registro de peticiones, la prueba en un entorno equivalente y la vuelta atrás preparada) es material que tu responsable de seguridad puede incorporar a su documentación; la categoría del sistema y la política de seguridad son decisión de tu organización.
Cuándo no desplegar en Madrid
Un cambio sin riesgo aparente puede fallar igual, y lo peor es que falle justo antes de varios días sin nadie mirando. Por eso no despliego cambios de código el último día laborable antes de un puente, salvo un parche de seguridad.
Para 2027, la resolución de fiestas laborales publicada en el BOE marca en la Comunidad de Madrid, además de las fiestas nacionales, el viernes 19 de marzo (San José), el jueves 25 y el viernes 26 de marzo (Jueves y Viernes Santo) y el lunes 16 de agosto. Marzo de 2027 junta así dos fines de semana largos seguidos. La misma resolución recuerda que cada municipio añade hasta dos fiestas locales, publicadas en el boletín de la comunidad autónoma, así que conviene sumarlas a tu calendario.
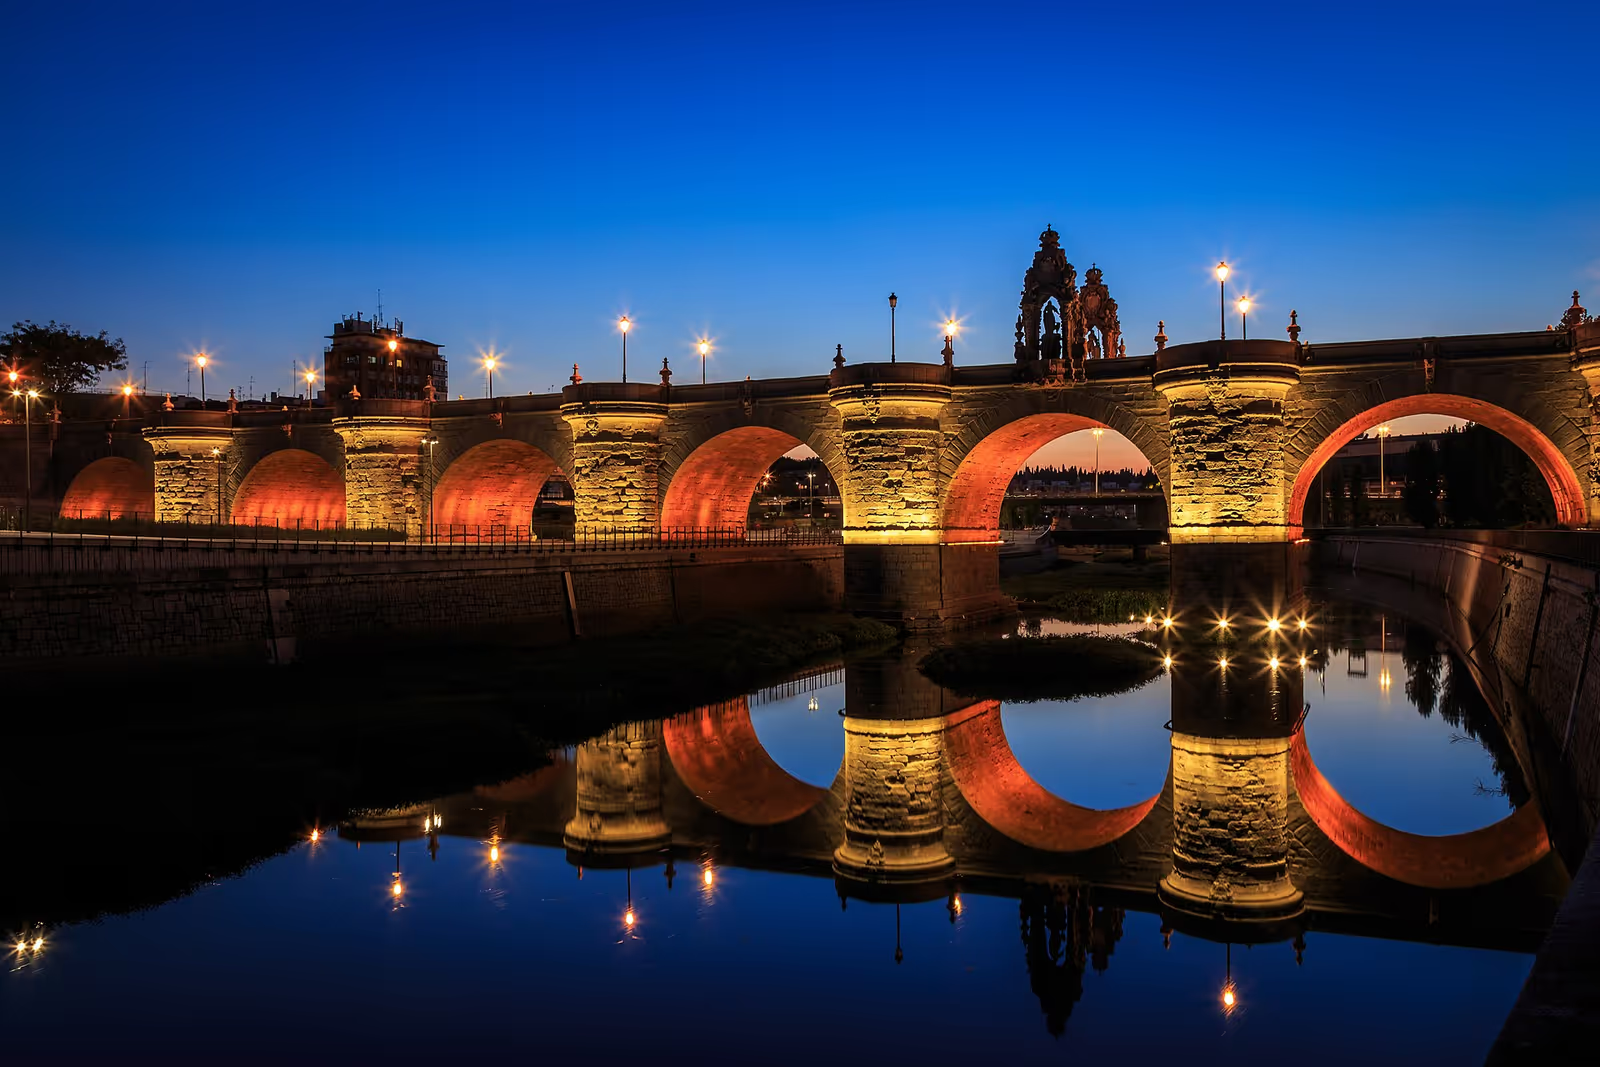
Foto: Barcex, CC BY-SA 3.0, Wikimedia Commons.
Te aconsejo, además, fijar por escrito tus propias fechas sin cambios: el lanzamiento de una campaña, el cierre de un trimestre en una web con área de clientes o las semanas de inscripción si tu web las recibe. Esas fechas valen más que cualquier calendario oficial, porque son las tuyas.
Lista para revisar tu control de cambios hoy
| Pregunta | Respuesta que buscas |
|---|---|
| ¿Dónde está el código del tema y de los plugins propios? | En un repositorio, con commits que explican el motivo |
| ¿Hay contraseñas en el repositorio? | No, ni en commits antiguos |
| ¿El entorno de pruebas define WP_ENVIRONMENT_TYPE como staging? | Sí, y no envía correo a clientes |
| ¿Se puede editar el tema desde el escritorio en producción? | No, DISALLOW_FILE_MODS o DISALLOW_FILE_EDIT activos |
| ¿Cada cambio tiene una petición con número? | Sí, y una persona que lo aprobó |
| ¿Se sabe qué versión del código está en producción? | Sí, por una etiqueta en el repositorio |
| ¿Cómo se deshace el último cambio de código? | Con un revert y un despliegue, sin restaurar la base de datos |
| ¿Hay fechas sin cambios escritas? | Sí, con los puentes y tus campañas |
Si contestas “no lo sé” a más de dos, empieza por la primera fila: sin repositorio, el resto no tiene dónde apoyarse.
Cómo trabajo
Trabajo solo, en remoto y por escrito: no hago reuniones ni llamadas, y respondo en días laborables sin un tiempo de respuesta garantizado. Al empezar un mantenimiento reviso la web y te mando un informe escrito con el estado del código, si hay repositorio, cómo está el entorno de pruebas y qué propongo cambiar en el flujo. Si no hay repositorio, el primer trabajo es crearlo a partir del código que hay en producción, para que la historia empiece con lo que realmente funciona hoy.
A partir de ahí, cada cambio sigue el orden de esta página. Las horas de mantenimiento de un mes no pasan al siguiente. Si tienes una tienda, el lado de WooCommerce lo detallo en desarrollador WooCommerce en Madrid, y si la web ya ha sufrido un ataque, la limpieza y el aviso a la AEPD están en mantenimiento WordPress en Valladolid.
Preguntas frecuentes
¿Mi web necesita git si nadie toca el código? Si el tema es uno comercial sin modificar y no hay código propio, el repositorio aporta poco. En cuanto hay un tema hijo, un plugin hecho a medida o fragmentos en functions.php, git es lo que permite saber qué cambió, cuándo y volver atrás solo eso.
¿Puedo seguir editando contenidos si bloqueas el editor de archivos? Sí. DISALLOW_FILE_MODS cierra la instalación y actualización de plugins y temas y el editor de archivos del escritorio. Páginas, entradas, productos y menús se editan igual que antes.
¿Qué pasa con los pedidos si hay que deshacer un cambio? Si el fallo está en el código, deshago el commit con git revert y vuelvo a desplegar. La base de datos no se toca, así que pedidos, formularios y clientes nuevos se quedan donde estaban.
¿Me obliga el Esquema Nacional de Seguridad a todo esto? Solo si tu empresa presta servicios al sector público por contrato y el sistema entra en el ámbito del Real Decreto 311/2022. La gestión de cambios (op.exp.5) se exige desde la categoría MEDIA. Para el resto es un buen guion, no una obligación.
¿Quién aprueba un cambio? Tú, o la persona que nombres por escrito. Te paso la dirección del entorno de pruebas con lo que hay que mirar, y el cambio sale a producción cuando contestas que está bien.
¿Qué necesito para empezar? La URL, quién tiene acceso al hosting, si existe ya un repositorio y qué código propio tiene la web. Con esos datos te respondo por escrito, y esa primera valoración no se cobra.
Escríbeme
Mándame desde la página de contacto la URL de tu web, quién la ha desarrollado hasta ahora, si el código propio está en algún repositorio y qué cambio te preocupa más: el próximo que tienes previsto o el último que salió mal. Si no sabes si hay repositorio, también me sirve; averiguarlo es lo primero que hago. Te contesto por escrito en días laborables y, si falta algún dato, te lo pido en esa misma respuesta. Por esa primera valoración no te cobro nada.
Proyectos seleccionados
Ejemplos de mi trabajo.
Desarrollo E-commerce: mochola.com
mochola.com es una plataforma e-commerce basada en WooCommerce para venta de recambios de coche, con integraciones de inventario, pagos, logística y ERP.
Desarrollo E-commerce: nehrebeccy.pl
nehrebeccy.pl es un sitio para agencia artística, con portafolios de artistas, calendario de eventos, multimedia, WordPress y soporte de contenidos.
Desarrollo E-commerce: nolaclub.pl
nolaclub.pl es una tienda online para distribución de esmaltes y cosméticos, con catálogo de productos, proceso de compra y SEO técnico.
Soporte y desarrollo WordPress en Madrid
¿Buscas el servicio: Mantenimiento WordPress en Madrid?
Describe tu proyecto por e-mail. Respondo en 48 horas.
Describe tu proyectoExplora otros servicios WordPress y base de conocimiento
Ingeniería WordPress y arquitectura personalizada.
Arquitectura headless, ERP e IA escalable para enterprise.
Tiendas, checkout y lógica comercial.
Estabilidad, actualizaciones y soporte continuo.
Qué cubre la cuota mensual y qué la cambia.
Automatización de procesos de negocio en torno a WordPress y sistemas empresariales.
Headless WordPress, Sanity, Strapi y Contentful con Astro o Next.js.
Astro, MDX, edge delivery y Core Web Vitals medidos con tráfico real.
Categorías relacionadas
Artículos de apoyo
WordPress 7.0 con AI Client frente a Astro 7 con compilador Rust y Vite 8. Velocidad, coste, SEO y seguridad comparados, más la factura real de mi propia migración desde Astro 6.
WordPress 7.0 con AI Client vs Astro 6 tras la adquisición de Cloudflare. Comparativa de velocidad, coste, SEO y seguridad. Mi opinión tras 20 años como desarrollador WP - cuándo migrar y cuándo quedarse.
Guía de arquitectura para WordPress desacoplado en 2026. Islas Astro 7, Next.js 16, WPGraphQL, vista previa, cache tags en el edge y WordPress 7.1 como origin. El coste está en la guía TCO.