Mi lugar en la comunidad WordPress
- Tengo cuenta en wordpress.org desde 2006.
- He contribuido al núcleo de WordPress en las versiones 7.0 y 7.1.
- Mantengo 30 plugins en wordpress.org.
- Organizo WordCamps y hablo en ellos como ponente.
- He asistido a todas las WordCamp Europe de 2017 a 2026.
- Meetup local de WordPress: Valladolid WordPress Meetup
Cuando un WordPress aparece hackeado, la tentación es borrar lo raro y restaurar la última copia cuanto antes. Ese impulso choca con otra obligación que corre en paralelo: si la web guarda datos de personas, alguien tiene que decidir en pocas horas si hay una brecha que notificar a la Agencia Española de Protección de Datos, y esa decisión necesita precisamente lo que la limpieza apresurada destruye. Esta página explica cómo limpio un sitio comprometido para empresas de Valladolid y de Castilla y León sin perder esa información, y qué dicen el RGPD, la LOPDGDD y la guía de la AEPD sobre cuándo notificar. Soy un único desarrollador y todo el trabajo va en remoto y por escrito. No doy asesoramiento jurídico: la decisión de notificar es tuya y de tu asesor, y yo te entrego los hechos técnicos que la sostienen.
Incidente de seguridad no es lo mismo que brecha de datos
La guía de la AEPD sobre brechas de datos personales (versión de junio de 2021) distingue entre incidente y brecha. Detectar un sistema infectado o sufrir un intento de ataque que no llega a materializarse no es, por sí mismo, una brecha de datos personales cuando no puede tener consecuencias para los derechos y libertades de las personas. Sí debe gestionarse como incidente de seguridad, y parte de esa gestión es averiguar si llegó a afectar a datos personales.
En un WordPress esa pregunta casi nunca se responde con un no rotundo. Datos personales hay en sitios donde muchos dueños no miran:
- la tabla de usuarios, con correos y contraseñas guardadas como hash, aunque solo haya tres editores;
- los comentarios, con nombre y correo de quien comentó;
- los envíos de formularios, si el plugin de formularios los guarda en la base de datos además de mandarlos por correo;
- los pedidos de WooCommerce, con nombre, dirección y teléfono de cada cliente;
- las copias de seguridad que se quedaron dentro de la carpeta pública del servidor.
La guía valora las brechas según la dimensión comprometida: confidencialidad (alguien accede a datos que no debía), integridad (los datos se alteran) o disponibilidad (los datos dejan de estar accesibles). Un script que copia la tabla de pedidos afecta a la confidencialidad. Un atacante que cambia los correos de los administradores toca la integridad. Una base de datos cifrada o borrada sin copia utilizable afecta a la disponibilidad. Un mismo hackeo puede tocar las tres.
La limpieza, en el orden que sigo
La página de WordPress.org para sitios hackeados pone la documentación como primer paso real, antes de escanear o borrar. Coincido, y añado un paso que la notificación exige.
- Documentar. Qué se ve, a qué hora, en qué zona horaria y qué cambió en los últimos días: un plugin nuevo, un cambio en el tema, un usuario dado de alta. WordPress.org lo llama la base del informe de incidente.
- Copiar el estado comprometido. Ficheros y base de datos tal como están, guardados aparte. La misma página recomienda una instantánea más antes de limpiar, aunque esté infectada.
- Medir los datos afectados. Antes de tocar la base de datos cuento cuántos usuarios, pedidos y envíos de formularios hay y qué categorías de datos contienen. Este paso no está en las guías de limpieza; lo explico en la sección siguiente.
- Cortar accesos. Contraseñas nuevas para el panel del hosting, SFTP, base de datos y todos los usuarios de WordPress, no solo el tuyo. Después renuevo las claves de
wp-config.phpconwp config shuffle-salts, lo que expulsa a quien siga conectado, y cierro las sesiones guardadas conwp user session destroy <usuario> --allpara cada usuario. - Comparar ficheros.
wp core verify-checksumsdescarga las sumas de control de la versión instalada desde WordPress.org y las compara con los ficheros del servidor, sin cargar WordPress.wp plugin verify-checksums --allhace lo mismo con los plugins. Lo que no tiene suma publicada en WordPress.org, como un plugin comprado o un tema a medida, lo comparo con una copia descargada de nuevo de su origen o con el repositorio del proyecto. - Reinstalar desde fuentes limpias y revisar la base de datos. Sustituyo núcleo, plugins y tema por copias limpias, busco usuarios administradores que nadie reconoce y contenido inyectado en entradas y opciones, y cierro la vía de entrada antes de volver a abrir la web.
- Pedir la revisión a Google. Si el informe “Problemas de seguridad” de Search Console marca el sitio, Google pide corregir todos los problemas y solicitar la revisión describiendo cada corrección. Según esa misma página, la revisión puede tardar de varios días a varias semanas.
WordPress.org recuerda dos cosas que se olvidan. La primera, escanear también los ordenadores desde los que se entra al panel, porque a veces el robo de contraseñas empezó ahí. La segunda, hablar con el hosting, sobre todo en alojamiento compartido, porque el problema puede afectar a más sitios del servidor o haber puesto en listas negras la IP desde la que sale el correo.
La limpieza completa la hago como servicio aparte, descrito en eliminar malware de WordPress. Si sospechas de una intrusión pero no la ves, el punto de partida es una auditoría de seguridad de WordPress.
Lo que la limpieza borra y la notificación te pedirá
El artículo 33.3 del RGPD fija el contenido mínimo de la notificación a la autoridad de control:
- la naturaleza de la violación y, cuando sea posible, las categorías y el número aproximado de interesados afectados, y las categorías y el número aproximado de registros afectados;
- el nombre y los datos de contacto del delegado de protección de datos o de otro punto de contacto;
- las posibles consecuencias;
- las medidas adoptadas o propuestas para remediar la violación y mitigar sus efectos.
El primer punto depende de pruebas que la limpieza puede borrar. Si el atacante dejó un fichero que volcaba la tabla de pedidos, ese fichero y los registros de acceso del servidor dicen si se usó y cuándo. Si borro el fichero y restauro una copia de hace un mes, la empresa ya no puede estimar cuántos registros salieron. Por eso, en mi informe escrito, cada dato va con su origen: qué tablas existen, cuántas filas tenían en el momento de la copia, qué ficheros extraños había, con qué fecha de modificación, y qué muestran los registros que el hosting conserva. Los registros los pido al proveedor al principio, junto con cuánto tiempo los conserva.
Las 72 horas: desde cuándo cuentan y qué se puede enviar a medias
El artículo 33.1 del RGPD obliga al responsable a notificar sin dilación indebida y, de ser posible, a más tardar 72 horas después de tener constancia de la violación, salvo que sea improbable que suponga un riesgo para los derechos y libertades de las personas. Si se notifica más tarde, hay que explicar el motivo del retraso.
La guía de la AEPD precisa dos cosas. El plazo empieza cuando el responsable sabe que el incidente ha afectado a datos personales, no cuando entró el atacante, y cuenta también las horas de fines de semana y festivos. Si eso se confirma un viernes por la tarde, las horas del fin de semana ya cuentan.
La segunda precisión es práctica. El artículo 33.4 permite facilitar la información de forma gradual, y la guía describe cómo lo aplica la AEPD: una notificación “inicial” antes de las 72 horas con los datos preliminares, que después se completa con una “modificación” dentro de los 30 días siguientes, incluida la decisión sobre si se comunica a los afectados. La propia guía aclara que sus plazos en días son hábiles, por la disposición adicional tercera de la LOPDGDD. La notificación se presenta con el formulario de la Sede Electrónica de la AEPD, donde también está la herramienta Asesora Brecha para valorar si hay que notificar.
Cuando mantengo un sitio, actúo como encargado del tratamiento con un contrato del artículo 28 del RGPD firmado antes de recibir accesos. El artículo 33.2 me obliga a avisarte sin dilación indebida. La guía señala que el RGPD no fija un plazo concreto para ese aviso, recomienda que el contrato lo concrete y dice que no debería superar las 72 horas. Si tienes varios proveedores con acceso a tu web, revisa qué dice cada contrato sobre esto.
Avisar a tus clientes: el artículo 34
Notificar a la AEPD y escribir a las personas afectadas son dos obligaciones distintas. El artículo 34 del RGPD exige la comunicación a los interesados solo cuando es probable que la brecha entrañe un alto riesgo para sus derechos y libertades. Debe hacerse sin dilación indebida, en lenguaje claro y sencillo, e incluir el punto de contacto, las posibles consecuencias y las medidas tomadas.
El apartado 3 enumera tres casos en los que no hace falta:
- los datos afectados estaban protegidos con medidas que los hacen ininteligibles para quien no está autorizado, como el cifrado;
- el responsable ha tomado después medidas que garantizan que el alto riesgo ya no se concrete;
- avisar a cada persona supondría un esfuerzo desproporcionado; entonces se sustituye por una comunicación pública u otra medida igual de efectiva.
La guía de la AEPD pone como ejemplo del segundo caso revocar o bloquear de inmediato las credenciales comprometidas. Qué encaja en cada excepción con tus datos concretos lo valora tu asesor; yo no lo doy por hecho. Para esta decisión la AEPD ofrece la herramienta Comunica-Brecha RGPD, y la guía insiste en que la decisión, sea cual sea, quede documentada. Si la autoridad considera que había alto riesgo, puede exigir que se comunique.
Castilla y León: a quién se notifica
La guía de la AEPD indica que, en el ámbito privado, un responsable con su único establecimiento en España notifica a la AEPD. Las autoridades autonómicas de Andalucía, Cataluña y el País Vasco solo reciben las brechas de las entidades del sector público bajo su competencia. Castilla y León no está en esa lista, así que una empresa de Valladolid notifica a la AEPD, y según la misma guía también lo hacen las administraciones públicas de la comunidad.
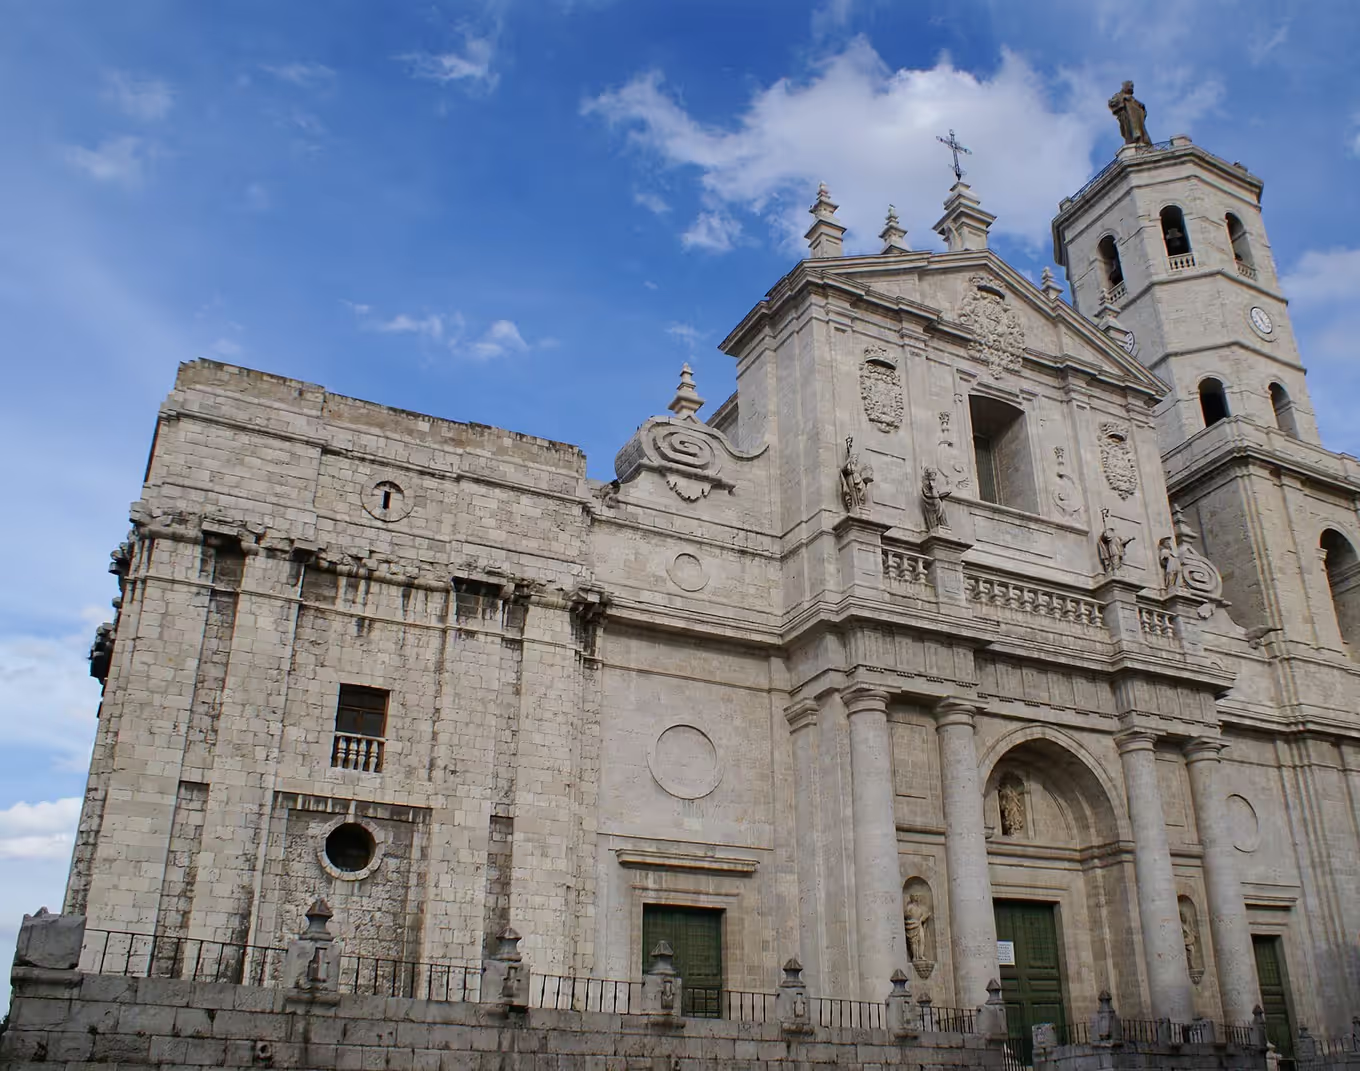
Foto: Rastrojo (D•ES), CC BY 2.5, Wikimedia Commons.
No notificar y no documentar también cuenta
La guía de la AEPD subraya que notificar una brecha no implica una sanción y que una notificación hecha en tiempo y forma es una prueba de diligencia. Lo que sí está tipificado es no cumplir. La LOPDGDD lo concreta en su título IX:
| Conducta | Artículo | Tipo |
|---|---|---|
| El encargado no avisa al responsable de una violación que conoce | 73.q | grave |
| No notificar a la autoridad según el art. 33 del RGPD | 73.r | grave |
| Notificación incompleta, tardía o defectuosa | 74.m | leve |
| No documentar una violación según el art. 33.5 del RGPD | 74.n | leve |
La última fila importa aunque concluyas que no hay que notificar. El artículo 33.5 del RGPD obliga a documentar cualquier violación, con sus hechos, efectos y medidas correctivas. La guía de la AEPD añade que no hay un modelo único de registro y que su herramienta FACILITA-EMPRENDE ofrece uno para empresas. Mi informe escrito está pensado para adjuntarse a ese registro.
Lista para las primeras horas
Si mañana ves algo raro en tu web, esto es lo que conviene tener anotado, me contrates o no:
| Pregunta | Dónde suele estar la respuesta |
|---|---|
| ¿A qué hora y cómo lo detectaste? | Tu correo, el aviso del navegador, el mensaje del hosting |
| ¿Qué datos personales guarda la web? | Usuarios, comentarios, formularios, pedidos en la base de datos |
| ¿Cuántos registros hay de cada tipo? | Recuento sobre la copia del estado comprometido |
| ¿Quién tenía acceso al panel y al hosting? | Lista de usuarios de WordPress y del panel del proveedor |
| ¿Hay contrato de encargo con cada proveedor con acceso? | Tus contratos, art. 28 del RGPD |
| ¿Hay delegado de protección de datos o punto de contacto? | Tu política de privacidad |
| ¿Qué registros de acceso conserva el hosting y cuánto tiempo? | Soporte del proveedor, pedido por escrito |
Cómo trabajo
Antes de recibir ninguna contraseña firmamos el contrato de encargado del tratamiento. Las peticiones llegan por escrito y te contesto por escrito en días laborables, sin tiempo de respuesta garantizado y sin guardia nocturna. Cada intervención termina con un informe: cronología con horas y zona horaria, ficheros y registros revisados, recuentos de datos, accesos cambiados y lo que queda pendiente. No hay llamadas ni visitas; el registro escrito es lo que luego sirve ante la AEPD, ante Google o ante tu asesor.
Si después de la limpieza quieres que siga manteniendo el sitio, el mantenimiento es un servicio mensual con actualizaciones probadas antes de producción y copias guardadas fuera del hosting. Si la web necesita rehacerse por completo, la parte gráfica la aportas tú y yo la implemento; para eso está la página de desarrollo WordPress en Valladolid.
Preguntas frecuentes
Mi web es solo corporativa. ¿Un hackeo es siempre una brecha de datos? No siempre. La guía de la AEPD dice que un sistema infectado sin consecuencias para las personas no es por sí mismo una brecha, pero hay que gestionarlo como incidente y comprobar si llegó a datos personales. Usuarios registrados, comentarios o formularios guardados en la base de datos ya son datos personales.
Me entero un viernes por la tarde. ¿Cuándo vencen las 72 horas? Según la guía de la AEPD, el plazo corre desde que el responsable sabe que el incidente afectó a datos personales y cuenta también las horas de fin de semana y festivos. Si lo confirmas el viernes, el plazo vence antes de que acabe el lunes.
¿Puedo notificar sin conocer todavía el alcance? Sí. El art. 33.4 del RGPD permite dar la información de forma gradual, y la guía de la AEPD describe una notificación inicial dentro de las 72 horas que luego se completa con una modificación.
¿Tengo que escribir también a mis clientes? Solo si la brecha entraña un alto riesgo para ellos (art. 34 del RGPD), salvo las excepciones de su apartado 3. La AEPD ofrece la herramienta Comunica-Brecha RGPD para esa decisión, y la decisión se documenta siempre.
¿Puedes notificar tú a la AEPD en mi nombre? La guía lo admite si el contrato de encargo lo prevé. Prefiero que la notificación salga de ti o de tu asesor, porque la valoración del riesgo corresponde al responsable. Yo preparo por escrito los datos técnicos que el formulario pide.
¿No es más rápido restaurar la última copia? Restaurar sin saber por dónde entraron devuelve la misma puerta abierta y borra los ficheros que muestran qué se vio afectado. Primero copio el estado comprometido; después decido qué copia sirve.
Escríbeme
Si tu web de Valladolid muestra algo que no reconoces, o quieres dejar preparado el procedimiento antes de que pase, escríbeme con la dirección del sitio, qué has visto y cuándo, quién aloja la web y si guarda pedidos, usuarios o formularios. Con eso te respondo por escrito con los primeros pasos y una valoración, y esa primera valoración escrita es gratuita.
Proyectos seleccionados
Ejemplos de mi trabajo.
merkam.eu - Sitio WordPress para encimeras de cocina | WPPoland
El sitio merkam.eu fue diseñado para un fabricante de encimeras de cocina en granito, conglomerado y mármol. Su objetivo es presentar la oferta, mostrar realizaciones y generar consultas comerciales.
Oficina de Asistencia a Víctimás - odszkodowania.pl
El sitio web de la Oficina de Asistencia a Víctimás fue diseñado para proporcionar información profesional y empática para apoyar a personas en situaciones difíciles de la vida.
olshtyn.com - Proyecto WordPress | WPPoland
El sitio web olshtyn.com es un portal informativo moderno creado pensando en los residentes y turistas de Olsztyn.
Soporte y desarrollo WordPress en Valladolid
¿Buscas el servicio: Mantenimiento WordPress en Valladolid?
Describe tu proyecto por e-mail. Respondo en 48 horas.
Describe tu proyectoExplora otros servicios WordPress y base de conocimiento
Ingeniería WordPress y arquitectura personalizada.
Arquitectura headless, ERP e IA escalable para enterprise.
Tiendas, checkout y lógica comercial.
Estabilidad, actualizaciones y soporte continuo.
Qué cubre la cuota mensual y qué la cambia.
Automatización de procesos de negocio en torno a WordPress y sistemas empresariales.
Headless WordPress, Sanity, Strapi y Contentful con Astro o Next.js.
Astro, MDX, edge delivery y Core Web Vitals medidos con tráfico real.
Categorías relacionadas
Artículos de apoyo
WordPress 7.0 con AI Client frente a Astro 7 con compilador Rust y Vite 8. Velocidad, coste, SEO y seguridad comparados, más la factura real de mi propia migración desde Astro 6.
WordPress 7.0 con AI Client vs Astro 6 tras la adquisición de Cloudflare. Comparativa de velocidad, coste, SEO y seguridad. Mi opinión tras 20 años como desarrollador WP - cuándo migrar y cuándo quedarse.
Guía de arquitectura para WordPress desacoplado en 2026. Islas Astro 7, Next.js 16, WPGraphQL, vista previa, cache tags en el edge y WordPress 7.1 como origin. El coste está en la guía TCO.