Mi lugar en la comunidad WordPress
- Tengo cuenta en wordpress.org desde 2006.
- He contribuido al núcleo de WordPress en las versiones 7.0 y 7.1.
- Mantengo 30 plugins en wordpress.org.
- Organizo WordCamps y hablo en ellos como ponente.
- He asistido a todas las WordCamp Europe de 2017 a 2026.
- Meetup local de WordPress: WordPress Zaragoza
Soy Mariusz Szatkowski, trabajo con WordPress desde 2006 y, desde Gdynia (Polonia), configuro la caché de sitios WordPress y WooCommerce para empresas de toda España, también de Zaragoza. Esta página trata un único asunto: cómo poner el HTML de WordPress en la caché de un CDN como Cloudflare sin que un cliente vea la sesión de otro y sin que tus cambios tarden en aparecer. Todo lo que cuento sale de la documentación de Cloudflare, WordPress y WooCommerce, enlazada en cada punto, y puedes aplicarlo sin contratarme.
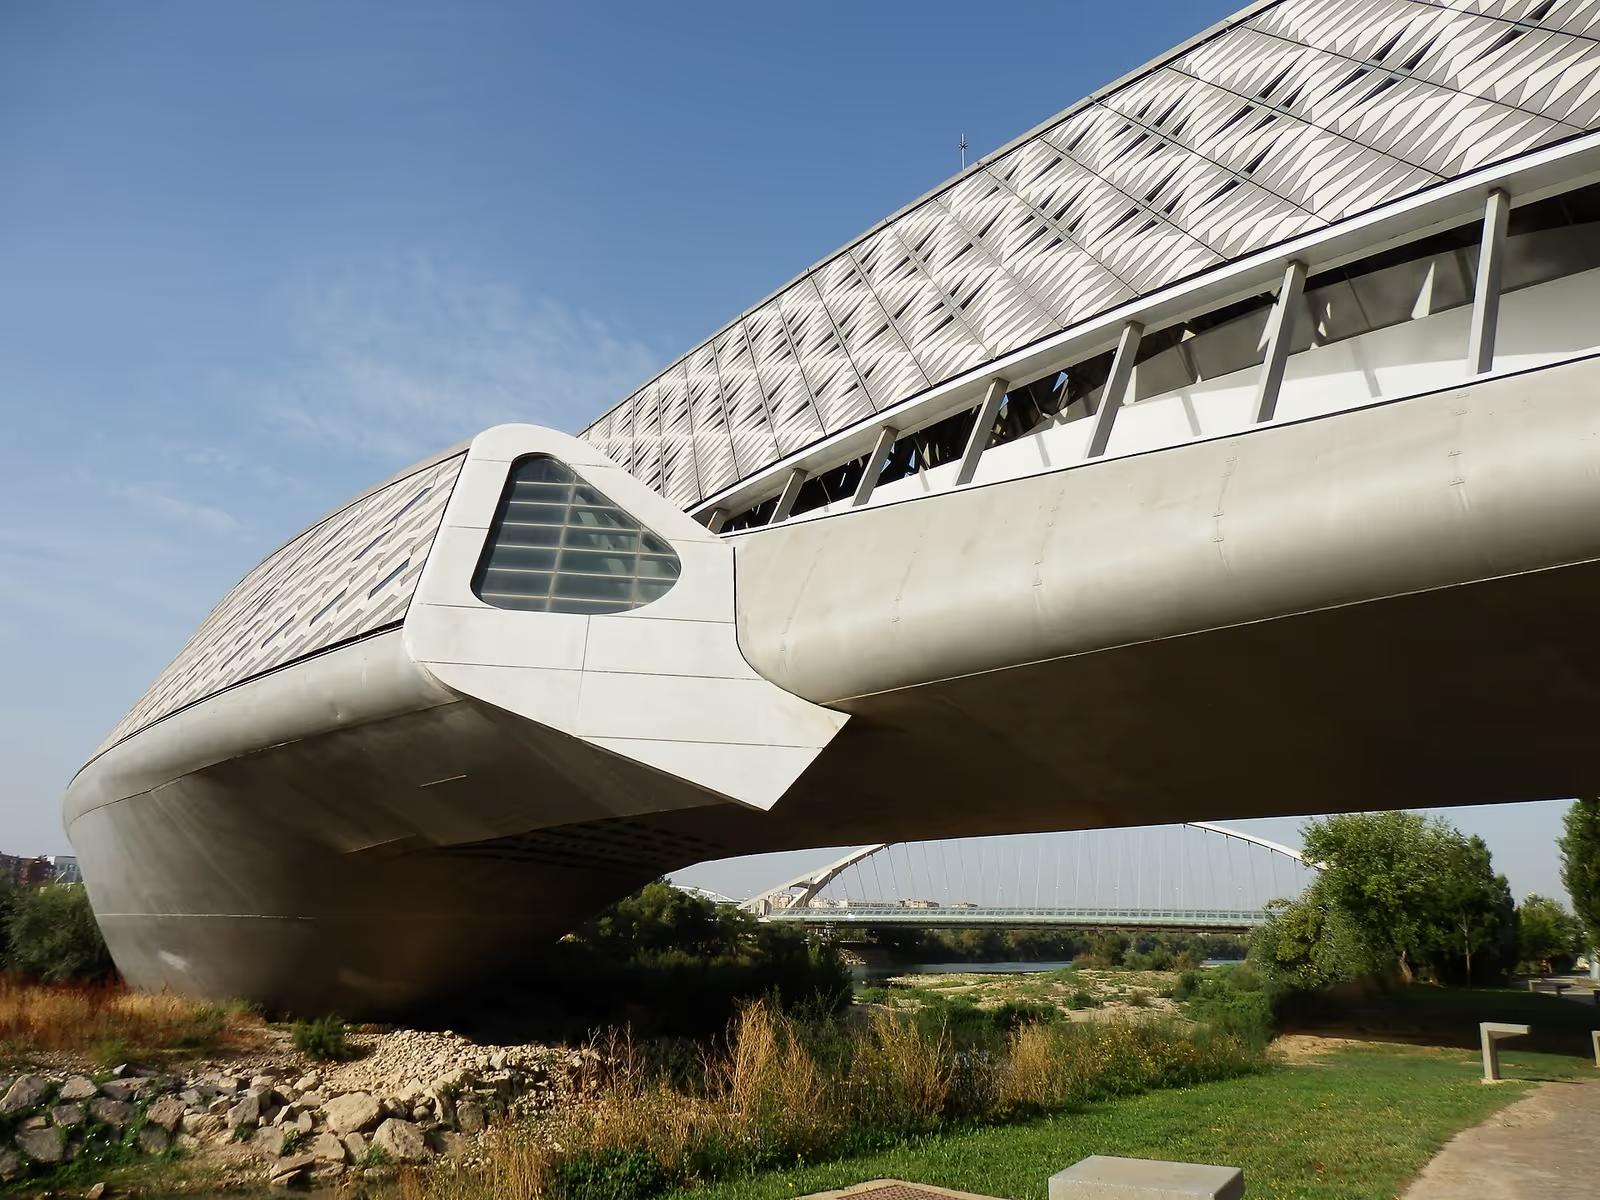
Foto: Ajzh2074, CC BY-SA 4.0, Wikimedia Commons.
Por qué te importa si vendes o reservas en Zaragoza
Las Fiestas del Pilar se celebraron del 10 al 18 de octubre de 2026, según el programa oficial del Ayuntamiento. Para un restaurante, un alojamiento, una tienda de productos de Aragón o un organizador de actividades, son días en que la web recibe más visitas de lo normal. Cada visita que no sale de la caché del CDN la tiene que generar tu servidor con PHP y base de datos. Un servidor que va bien un martes de febrero puede quedarse corto esa semana.
Hay un segundo motivo. Si tu hosting ya está en España, por ejemplo en la región de AWS en Aragón (eu-south-2, abierta en noviembre de 2022), la distancia hasta tus clientes de Zaragoza ya es corta. Lo que gana la tienda con un CDN, en ese caso, es sobre todo que el servidor deje de trabajar para cada visitante anónimo, y que los visitantes de fuera de España reciban la página desde un punto más cercano a ellos.
Lo que Cloudflare guarda sin que se lo pidas
Mucha gente activa Cloudflare, ve el icono naranja en sus DNS y da por hecho que el sitio entero ya sale de la caché. La documentación dice otra cosa. Cloudflare no cachea HTML ni JSON por defecto y decide qué guarda por la extensión del archivo, no por el tipo MIME. Las imágenes, el CSS, el JavaScript, las fuentes y los PDF entran en la lista por defecto. Tus páginas, no.
La misma página explica cuándo no guarda una respuesta aunque pudiera:
- la cabecera
Cache-Controlvaleprivate,no-store,no-cacheomax-age=0; - la respuesta lleva una cabecera
Set-Cookie; - la petición no es GET.
Y cuándo sí: Cache-Control: public con un max-age mayor que cero, o una cabecera Expires con fecha futura. Si llegan las dos, manda max-age.
El punto de Set-Cookie es el que más importa en WordPress. Un plugin que pone una cookie en cada respuesta impide que esa página se guarde, y lo verás como un fallo de caché que nadie sabe explicar.
Dos caminos: APO o reglas de caché propias
APO (Automatic Platform Optimization). Es el producto de Cloudflare pensado para WordPress. Según su documentación, cachea también el HTML y se salta la caché para usuarios conectados y administradores. Exige el plugin oficial de Cloudflare, que es el que avisa al CDN cuando cambias contenido. La ficha del plugin indica que APO es un complemento de pago en el plan gratuito y viene incluido en los planes de pago. Tiene límites que conviene conocer antes: el plugin no admite instalaciones multisitio, según la página de resolución de problemas, y las URL con parámetros se sirven desde el servidor salvo los de campañas de la lista de APO (utm_source, gclid, fbclid y otros).
Reglas de caché propias. Las Cache Rules están en todos los planes, también en el gratuito (10 reglas en Free, 25 en Pro, 50 en Business), y exigen que el registro DNS pase por el proxy de Cloudflare. Te dan control total, y con él la responsabilidad de no olvidar ninguna excepción.
Yo elijo APO cuando el sitio es un WordPress normal de una sola instalación y el plugin oficial encaja con el resto. Elijo reglas propias cuando hay multisitio, una parte del dominio que no es WordPress o plugins que necesitan excepciones que APO no cubre.
Las reglas, en el orden que funciona
En Cloudflare, las reglas de caché se acumulan: si varias coinciden con la misma petición, se aplican todas, y en un ajuste en conflicto gana la última que coincide. Esto decide el orden:
- Primera regla: el HTML pasa a ser apto para caché. Coincide con tu dominio y con las peticiones sin parámetros. Ajuste: Eligible for cache. En las reglas de caché, marcar esta opción activa por defecto el comportamiento de Cache Everything, como explica la guía de migración desde Page Rules.
- Segunda regla: todo lo privado se salta la caché. Coincide con las cookies de sesión y con las rutas privadas. Ajuste: Bypass cache. Al ir detrás, gana sobre la primera.
Si las pones al revés, la primera regla se salta la caché para los usuarios conectados y la segunda la vuelve a activar para todos. Un ejemplo de la expresión de la segunda regla, en el editor de expresiones:
(http.cookie contains "wordpress_logged_in_"
 or http.cookie contains "comment_author_"
 or http.cookie contains "woocommerce_items_in_cart"
 or http.cookie contains "wp_woocommerce_session_"
 or starts_with(http.request.uri.path, "/wp-admin")
 or http.request.uri.path eq "/wp-login.php"
 or starts_with(http.request.uri.path, "/wp-json")
 or starts_with(http.request.uri.path, "/carrito")
 or starts_with(http.request.uri.path, "/finalizar-compra")
 or starts_with(http.request.uri.path, "/mi-cuenta"))
Las tres últimas rutas son un ejemplo: las de tu tienda las ves en WooCommerce, en Ajustes, pestaña Avanzado, y pueden llamarse de otra forma. El campo http.cookie figura en la lista de campos de las reglas de caché, y la propia Cloudflare publica la regla de saltar la caché por cookie como ejemplo.
En la primera regla eliges también el Edge TTL. La documentación ofrece respetar la cabecera Cache-Control del servidor, o ignorarla y fijar un tiempo propio. Con la segunda opción, según la guía de respuestas no cacheadas, Cloudflare quita el Set-Cookie y guarda la respuesta. Es útil y es peligroso a la vez: si tu regla de excepciones tiene un hueco, la página de alguien conectado puede acabar guardada sin su cookie y servida a otros. Por eso la segunda regla se escribe antes de tocar el TTL.
Quién no debe recibir nunca la copia guardada
Usuarios conectados. WordPress pone la cookie wordpress_logged_in_[hash] al iniciar sesión, según la documentación de cookies de WordPress. Quien la lleva ve la barra de administración, borradores y, en una tienda, sus pedidos. Las cookies comment_author_ guardan el nombre y el correo de quien comentó, para rellenar el formulario la próxima vez.
Clientes con carrito. La guía de WooCommerce para plugins de caché pide excluir el carrito, Mi cuenta y la página de pago porque muestran datos de cada cliente. Nombra las cookies woocommerce_cart_hash y woocommerce_items_in_cart, que cambian con el contenido del carrito, y wp_woocommerce_session_, que dura 2 días y localiza el carrito de cada cliente en la base de datos. La velocidad del carrito y del pago en sí es otro tema, que trato en la página de Málaga.
Otros plugins. APO trae su propia lista de prefijos de cookie que siempre saltan la caché: además de wp-, wordpress y woocommerce_, incluye listas de deseos de YITH, Easy Digital Downloads y reservas de Bookly. Si escribes las reglas a mano, esa lista es un buen punto de partida para revisar qué plugins tienes.
Formularios con nonce. Muchos formularios de WordPress llevan un nonce, un código de un solo uso que el servidor comprueba al enviar. Según la documentación de nonces, dura un día por defecto, y en la práctica entre 12 y 24 horas. Una página de contacto guardada en el CDN más tiempo que eso sirve un nonce caducado y el envío falla. La documentación de APO lo menciona: un Edge Cache TTL propio es útil en páginas que generan CAPTCHA o nonces. Para esas páginas pongo un tiempo de caché corto o las dejo fuera.
Purgar al publicar
Una caché sin purga deja a tu equipo editando una página que nadie ve. El plugin oficial purga la caché, según su ficha en wordpress.org, cuando una entrada se publica, se edita o se borra, cuando pasa a publicada o deja de estarlo, cuando entra un comentario nuevo y cuando cambias la apariencia del sitio. Con APO, la FAQ de Cloudflare indica que el HTML se guarda 30 días y se invalida en menos de 30 segundos tras un cambio. Avisa también de que, si una Page Rule activa Cache Everything, la purga automática solo limpia las páginas sin parámetros.
Para purgar a mano, Cloudflare ofrece en todos los planes la purga por URL, por nombre de host, por etiqueta, por prefijo y la de todo, y recomienda la purga por URL. Hay una trampa documentada en la página de ajustes de reglas: la purga de una sola URL puede no funcionar si tu regla usa una clave de caché personalizada o si su expresión coincide solo con peticiones GET.
Lo que el plugin purga además de la propia entrada (portada, categorías, archivos) no lo doy por supuesto: después de publicar, compruebo la portada y la categoría con la cabecera que explico a continuación.
Cómo compruebo que funciona
La cabecera cf-cache-status dice qué ha pasado con cada petición, según la lista de respuestas de caché:
| Valor | Qué significa | Qué hago |
|---|---|---|
HIT | Salió de la caché de Cloudflare | Nada, es lo esperado en páginas públicas |
MISS | Era apta, pero no estaba guardada | Repetir la petición; si sigue en MISS, investigar |
DYNAMIC | No era apta: ninguna regla la hizo cacheable | Revisar la primera regla |
BYPASS | Era apta, pero la respuesta del servidor lo impidió | Buscar Set-Cookie o Cache-Control: no-store |
EXPIRED | La copia había caducado y se pidió otra al servidor | Revisar el TTL |
Pruebo con curl y la cabecera Accept: text/html, que es lo que la guía de verificación de APO recomienda para que el resultado sea igual al de un navegador. En una respuesta servida desde la caché aparece además la cabecera Age, con los segundos que lleva guardada. Un detalle que confunde a mucha gente: con las herramientas de desarrollo de Chrome abiertas, el navegador envía Cache-Control: no-cache y verás BYPASS aunque todo esté bien. Hay que desmarcar la casilla que desactiva la caché.
La prueba completa son cuatro visitas: anónima (espero HIT a partir de la segunda), conectado como administrador (espero que no salga de la caché), con un producto en el carrito (lo mismo) y después de publicar un cambio (espero ver el cambio en la portada).
Cookies y datos: lo que conviene revisar
Cloudflare pone sus propias cookies en algunos casos. Su página de cookies las describe como estrictamente necesarias, recomienda a sus clientes informar de ellas a los visitantes y dice que, por defecto, sus datos pueden tratarse en Estados Unidos. En España, el artículo 22.2 de la LSSI-CE exige consentimiento para guardar datos en el dispositivo del usuario, salvo el almacenamiento técnico estrictamente necesario para un servicio que el usuario ha pedido. Si una cookie concreta encaja en esa excepción lo decide quien responde del sitio, y lo correcto es que aparezca en tu política de cookies en cualquier caso.
El CDN ve la dirección IP de cada visitante, así que actúa como encargado del tratamiento. El artículo 28 del RGPD exige un contrato con el encargado. Cloudflare publica el suyo; lo que te toca es comprobar que lo tienes aceptado y anotarlo en tu registro de actividades de tratamiento. No es asesoría jurídica: es la lista de lo que reviso antes de activar el proxy.
Lista de comprobación
| Punto | Cómo lo compruebas |
|---|---|
| El HTML de las páginas públicas sale de la caché | cf-cache-status: HIT en la segunda petición |
| Un usuario conectado no recibe la copia guardada | Iniciar sesión y mirar la cabecera en la portada |
| El carrito, el pago y Mi cuenta nunca se guardan | Añadir un producto y repetir la prueba |
Ningún plugin pone Set-Cookie en todas las páginas | Revisar las cabeceras de una página anónima |
| Los formularios funcionan con la página en caché | Enviar el formulario de contacto desde una copia guardada |
| La portada cambia al publicar | Publicar y pedir la portada otra vez |
| La segunda regla está detrás de la primera | Ver el orden en Caching, Cache Rules |
| Las cookies de Cloudflare están en tu política de cookies | Leer tu propia política |
Cómo trabajo un encargo así
Trabajo en remoto y por escrito. Primero pido las cabeceras actuales de unas cuantas URL y la lista de plugins, y te devuelvo un plan con las reglas exactas, en su orden, y los riesgos que veo en tu sitio. Pruebo la configuración en una copia del sitio o en un subdominio de pruebas antes de tocar el dominio real. Al terminar recibes un documento con cada regla, para qué sirve y cómo revertirla. Si el problema no está en la caché del CDN sino en lo que tarda tu servidor en generar la página, te lo digo por escrito; eso lo explico en la página de Madrid. Si después quieres que vigile las reglas cuando cambien los plugins, eso entra en el mantenimiento de WordPress en Zaragoza.
Qué preparas tú
- Acceso al panel de Cloudflare con permisos para reglas de caché y purga, o acceso al registrador de tu dominio si aún no usas Cloudflare.
- Acceso de administrador a WordPress y al hosting.
- La lista de páginas privadas: carrito, pago, área de clientes, reservas, intranet.
- Los formularios que usas (contacto, presupuesto, newsletter) y qué plugin los genera.
- Quién publica contenido y con qué frecuencia, para saber cuánto puede esperar un cambio.
Si tu tienda necesita cambios en WooCommerce además de la caché, mira la página de desarrollo WooCommerce en Zaragoza. El diseño, las maquetas y el wireframe, si hacen falta, los aportas tú.
Preguntas frecuentes
¿Cloudflare acelera mi WordPress solo con cambiar los DNS? Acelera lo que ya cachea por defecto: imágenes, CSS, JavaScript, fuentes y otros archivos estáticos según su extensión. El HTML de tus páginas no se cachea por defecto, así que cada visita sigue llegando a tu servidor hasta que lo activas con APO o con una regla de caché.
¿Puede un cliente ver el carrito de otro si cacheo el HTML? Puede pasar si la regla de caché no excluye las páginas del carrito, la página de pago y Mi cuenta, ni las cookies de WooCommerce. Por eso la regla que salta la caché por cookie y por ruta va después de la regla que hace el HTML apto para caché, y lo pruebo con un pedido real en el entorno de pruebas.
¿Necesito un plan de pago de Cloudflare? Las reglas de caché están en todos los planes, también en el gratuito, con un número de reglas distinto según el plan. APO es un complemento de pago en el plan gratuito y viene incluido en los planes de pago. La opción antigua de saltar la caché por cookie en una Page Rule era solo para Business y Enterprise.
¿Qué pasa con mis cambios cuando publico una entrada? Con el plugin oficial de Cloudflare para WordPress, la caché se purga al publicar, editar o borrar una entrada y al cambiar la apariencia del sitio. Sin el plugin, la copia antigua se queda en el CDN hasta que caduca o hasta que la purgas tú desde el panel.
¿Por qué mi formulario de contacto falla después de activar la caché? Muchos formularios llevan un nonce de WordPress, que vale entre 12 y 24 horas. Si la página se queda en caché más tiempo, el nonce caduca y el envío se rechaza. Esas páginas necesitan un tiempo de caché más corto o quedar fuera de la caché.
¿Cómo sé si una página sale de la caché? Mira la cabecera cf-cache-status de la respuesta. HIT significa que salió de la caché de Cloudflare, MISS que era apta pero no estaba guardada, DYNAMIC que no era apta y BYPASS que la respuesta del servidor impidió guardarla. Con las herramientas del navegador abiertas, desactiva la casilla que deshabilita la caché o verás BYPASS.
Cómo empezar
Escríbeme por la página de contacto con la dirección de tu sitio, si ya usas Cloudflare y con qué plan, si vendes con WooCommerce o tienes otra zona privada, y qué te preocupa: la carga en días de mucho tráfico, los cambios que tardan en verse o una sesión que apareció donde no debía. Si tienes una fecha en mente, dímela. Te contesto por escrito con una primera estimación sin coste.
Proyectos seleccionados
Ejemplos de mi trabajo.
Portal deportivo local: sportostroda.pl
Sportostroda.pl fue un portal deportivo local para Ostróda y alrededores, con noticias, calendario de eventos, galerías, comentarios y SEO local.
Portbrzezno.pl - sitio web del parque de cuerdas Port Brzeźno
El parque de cuerdas Port Brzeźno en Gdańsk es un lugar de aventura para niños y adultos, con recorridos en altura, reservas online y venta de vales.
QUALITY WATCH - Soluciones de Mystery Shopping y Experiencia del Cliente
El proyecto Quality Watch fue creado con el objetivo de presentar los servicios de una empresa especializada en crear funciones a medida en estándares de servicio al clientes, gestión de calidad y experiencia del clientes.
¿Buscas el servicio: Optimización de velocidad WordPress en Zaragoza?
Describe tu proyecto por e-mail. Respondo en 48 horas.
Describe tu proyectoExplora otros servicios WordPress y base de conocimiento
Ingeniería WordPress y arquitectura personalizada.
Arquitectura headless, ERP e IA escalable para enterprise.
Tiendas, checkout y lógica comercial.
Estabilidad, actualizaciones y soporte continuo.
Qué cubre la cuota mensual y qué la cambia.
Automatización de procesos de negocio en torno a WordPress y sistemas empresariales.
Headless WordPress, Sanity, Strapi y Contentful con Astro o Next.js.
Astro, MDX, edge delivery y Core Web Vitals medidos con tráfico real.
Categorías relacionadas
Artículos de apoyo
WordPress 7.0 con AI Client frente a Astro 7 con compilador Rust y Vite 8. Velocidad, coste, SEO y seguridad comparados, más la factura real de mi propia migración desde Astro 6.
WordPress 7.0 con AI Client vs Astro 6 tras la adquisición de Cloudflare. Comparativa de velocidad, coste, SEO y seguridad. Mi opinión tras 20 años como desarrollador WP - cuándo migrar y cuándo quedarse.
Guía de arquitectura para WordPress desacoplado en 2026. Islas Astro 7, Next.js 16, WPGraphQL, vista previa, cache tags en el edge y WordPress 7.1 como origin. El coste está en la guía TCO.