Un sábado por la tarde tu tienda deja de recibir pedidos desde España. El panel de alojamiento dice que el servidor está bien, el monitor de disponibilidad sigue en verde y nadie ve ningún error en los registros. El lunes todo funciona. Si tu WordPress o tu WooCommerce está detrás de Cloudflare, la causa más probable no está en tu servidor: está en la red de tu cliente, que durante el partido de LaLiga bloquea la dirección IP que tu web comparte con miles de dominios más.
En este artículo explico cómo funciona ese bloqueo, qué dicen las mediciones independientes, cómo comprobar si te afecta a ti, qué le pasa a una tienda durante esas horas y qué opciones tienes de verdad. Cada dato viene de una fuente primaria que he leído el 31 de octubre de 2026: el informe de OONI, las notas de LaLiga, el Diario de Sesiones del Congreso, la documentación de Cloudflare y la de las pasarelas de pago.
¿Por qué mi web no carga en España cuando hay partido de LaLiga?
Porque los operadores de acceso a internet en España bloquean direcciones IP concretas mientras dura la retransmisión. LaLiga identifica las IP desde las que se emiten partidos sin autorización y los operadores las cortan. El problema es que una dirección IP de un CDN no pertenece a una sola web.
Cloudflare lo explica en su propia documentación: las direcciones IP de Cloudflare son rangos “compartidos por todos los hostnames con proxy” (traducción propia). Cuando tu registro DNS tiene la nube naranja activada, el visitante no ve la IP de tu servidor, ve una IP de Cloudflare. Esa misma IP puede estar sirviendo a la vez una tienda de muebles de Valencia, un blog personal y una web de emisiones piratas. El operador no distingue entre unas y otras: bloquea la dirección y caen todas.
Por eso el síntoma tiene tres rasgos que casi nunca se dan juntos en otros fallos:
- Solo afecta a visitantes en España, y solo a los que navegan con determinados operadores.
- Solo ocurre en franjas de partido: el informe de OONI observó que los bloqueos empiezan poco antes del inicio y se levantan poco después del pitido final.
- Tu servidor no registra nada, porque la petición nunca sale de la red del operador.
¿Qué midió exactamente OONI sobre los bloqueos de LaLiga?
OONI (Open Observatory of Network Interference) es un proyecto que mide la censura en internet con voluntarios que ejecutan su aplicación desde sus propias conexiones. El 30 de junio de 2026 publicó un análisis de Arturo Filastò, Maria Xynou y Mehul Gulati con datos de España entre el 1 de enero y el 1 de junio de 2026.
El método combina dos piezas. Primero, las mediciones de OONI Probe en redes españolas: si el apretón de manos TCP con una IP falla en España y funciona desde un punto de control en Fráncfort, esa IP se marca como bloqueada en esa ventana de una hora (con al menos dos mediciones y más de un 90 % de fallos). Segundo, una resolución DNS de 9,2 millones de dominios, sacados de las listas de Cloudflare Radar, Tranco, Majestic Million, Citizen Lab y los registros de Certificate Transparency, para saber qué dominios apuntan a cada IP bloqueada.
Los resultados principales:
| Dato | Valor según OONI |
|---|---|
| Dominios analizados | 9,2 millones |
| Dominios bloqueados en algún momento | 554.507 (alrededor del 5,8 %) |
| IP bloqueadas en total | 7.441, en 36 redes |
| IP bloqueadas en una ventana típica de una hora | de 4 a 20 |
| Dominios caídos en esa hora | más de 400.000 |
| Dominios afectados en Cloudflare (AS13335) | 501.305 (90,4 %), en 2.218 IP |
| Squarespace (AS53831) | 18.592 dominios en una sola IP |
| Amazon (AS16509) | 11.647 dominios en 4.286 IP |
El propio informe da 554.510 en el resumen y 554.507 en la sección de impacto; la diferencia es mínima y uso la segunda cifra. OONI subraya que sus números se quedan cortos: los datos de sus voluntarios no cubren todas las redes a todas horas, la lista de dominios es fija y la clasificación es conservadora. También avisa de que su método favorece la detección en proveedores muy concentrados como Cloudflare, así que el 90,4 % no significa que el resto de proveedores sea inmune.
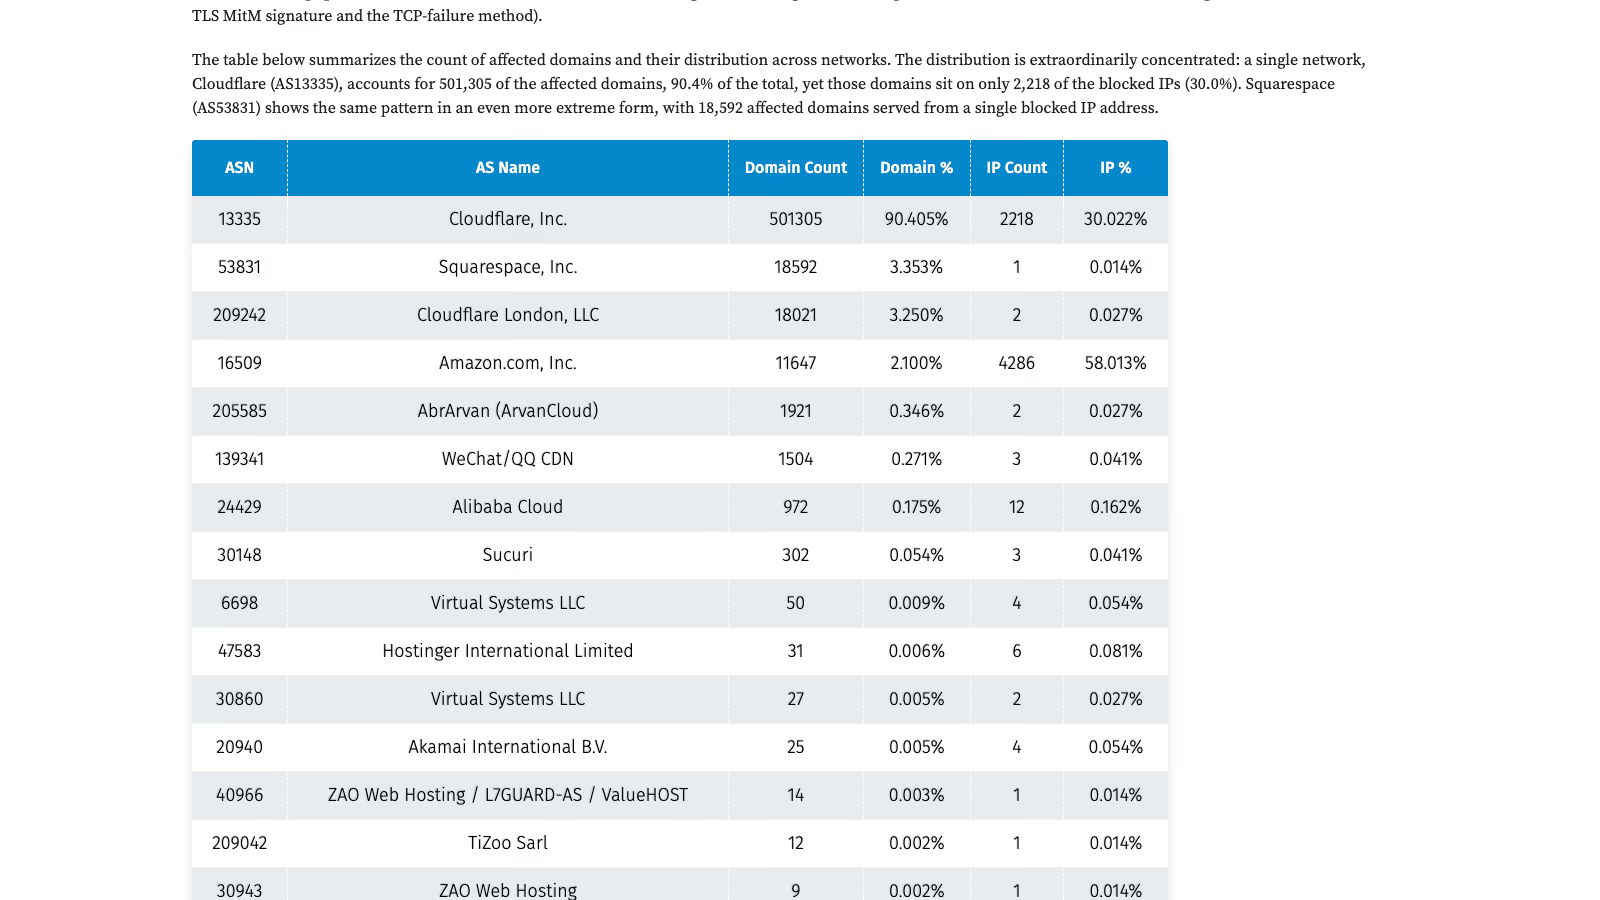
Captura: dominios afectados por red, informe de OONI, 30 de junio de 2026.
Entre los dominios afectados OONI cita webs de organizaciones de derechos humanos, medios, instituciones públicas de varios países y servicios de mensajería. En la lista de dominios que OONI publica junto al informe hay 1.630 dominios terminados en .es, entre ellos opusdei.es. El informe no nombra ninguna tienda española concreta, y yo tampoco voy a inventar una.
¿Qué operadores españoles aplican el bloqueo?
OONI observa el patrón de bloqueo ligado a los partidos en estas redes:
- Telefónica de España (AS3352), que el informe sitúa entre las que aplican los bloqueos con más regularidad.
- Orange Espagne (AS12479) y MásOrange (AS12334).
- Más Móvil (AS15704).
- Vodafone España (AS12430) y Vodafone ONO (AS6739).
- Euskaltel (AS12338).
- Digi Mobil (AS57269), con un comportamiento distinto: en lugar de cortar la conexión, presenta un certificado TLS autofirmado con el nombre
CN=core1.netops.test. OONI califica esa firma de concluyente por sí sola.
Que un operador aparezca en la lista no significa que bloquee igual en todas sus redes ni en todos los partidos. Los gráficos del informe muestran semanas con bloqueo completo, semanas con bloqueo parcial y periodos sin actividad en algunas redes. Para tu diagnóstico esto tiene una consecuencia práctica: que un amigo con otro operador abra tu web sin problema durante el partido no descarta el bloqueo.
¿En qué se basa legalmente el bloqueo?
En una sentencia del Juzgado de lo Mercantil n.º 6 de Barcelona de 18 de diciembre de 2024. Según la nota de LaLiga de 26 de marzo de 2025, el mismo juzgado desestimó las peticiones de nulidad presentadas por Cloudflare, RootedCON y otros, y esa decisión no admite recurso. LaLiga recoge que el juzgado no consideró probado ningún daño a partir de los argumentos de quienes pedían la nulidad.
El texto de la sentencia en el CENDOJ no cargó cuando intenté consultarlo. El monitor hayahora.futbol la identifica como la Sentencia n.º 310/2024 y explica que establece un mecanismo dinámico: LaLiga y Telefónica Audiovisual Digital pueden comunicar a los operadores nuevas direcciones IP durante los partidos. Te lo cito como lo describe esa web, no como lectura propia de la resolución.
La base en la ley española está en la Ley de Propiedad Intelectual. El artículo 139.1.h permite pedir “la suspensión de los servicios prestados por intermediarios a terceros que se valgan de ellos para infringir derechos de propiedad intelectual”, y el artículo 141.6 permite la misma suspensión como medida cautelar. Ninguno de los dos dice cómo debe hacerse técnicamente: por dominio, por DNS o por dirección IP.
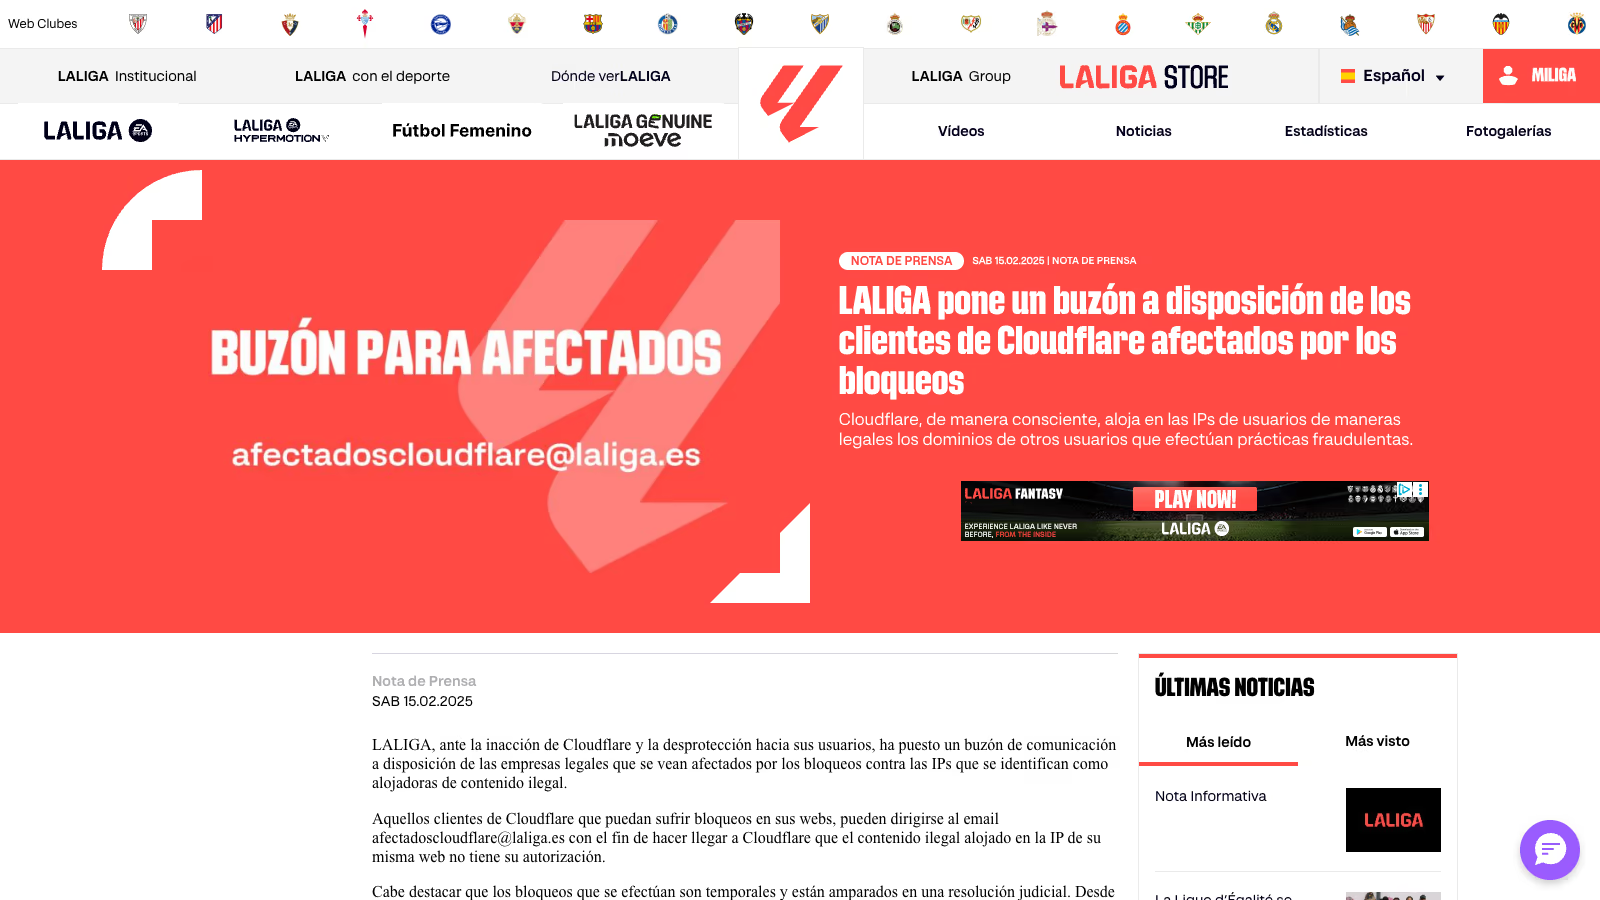
Captura: nota de prensa de LaLiga sobre el buzón para afectados, laliga.com, 15 de febrero de 2025.
Las dos partes del conflicto lo cuentan de forma opuesta. LaLiga, en su nota del 15 de febrero de 2025, sostiene que “los bloqueos que se efectúan son temporales y están amparados en una resolución judicial” y responsabiliza a Cloudflare de compartir IP entre clientes legales y webs fraudulentas. Cloudflare, en su informe de transparencia publicado en diciembre de 2025, escribe:
Uno de los ejemplos más notorios de bloqueo excesivo han sido las actuaciones de la liga española de fútbol LaLiga. A través de los proveedores de internet en España, han bloqueado de forma generalizada direcciones IP compartidas por muchos miles de webs durante los partidos, sin ninguna supervisión gubernamental.
(Cloudflare, informe de transparencia del primer semestre de 2025, traducción propia)
No me corresponde decidir quién tiene razón. Lo que importa para tu negocio es que la orden sigue vigente y que el bloqueo lo ejecutan los operadores, no Cloudflare ni tu proveedor de alojamiento.
¿Siguen los bloqueos de LaLiga en 2026?
Sí, según las mediciones independientes disponibles. El informe de OONI cubre hasta el 1 de junio de 2026. Para la temporada actual uso los datos de hayahora.futbol, una web de un grupo de ingenieros que mide los bloqueos desde conexiones domésticas de varios operadores y publica su historial en un archivo JSON. Cuando lo descargué el 31 de octubre de 2026 (última actualización a las 15:06 UTC), contenía 17.646 registros de IP por operador, 17.513 de ellos etiquetados como Cloudflare, con estados de bloqueo activos en octubre los días 5, 6, 7, 8, 10, 11, 12, 14, 17, 18, 24, 25 y 31. El 31 de octubre aparecían bloqueos en los cinco operadores que mide: Digi, Movistar, Vodafone, Orange y MásMóvil. A las 16:13 hora peninsular de ese sábado, su panel de IP bloqueadas marcaba 494 en ese momento. La propia web advierte que sus datos “reflejan nuestras observaciones y no constituyen un listado oficial de órdenes de bloqueo”.
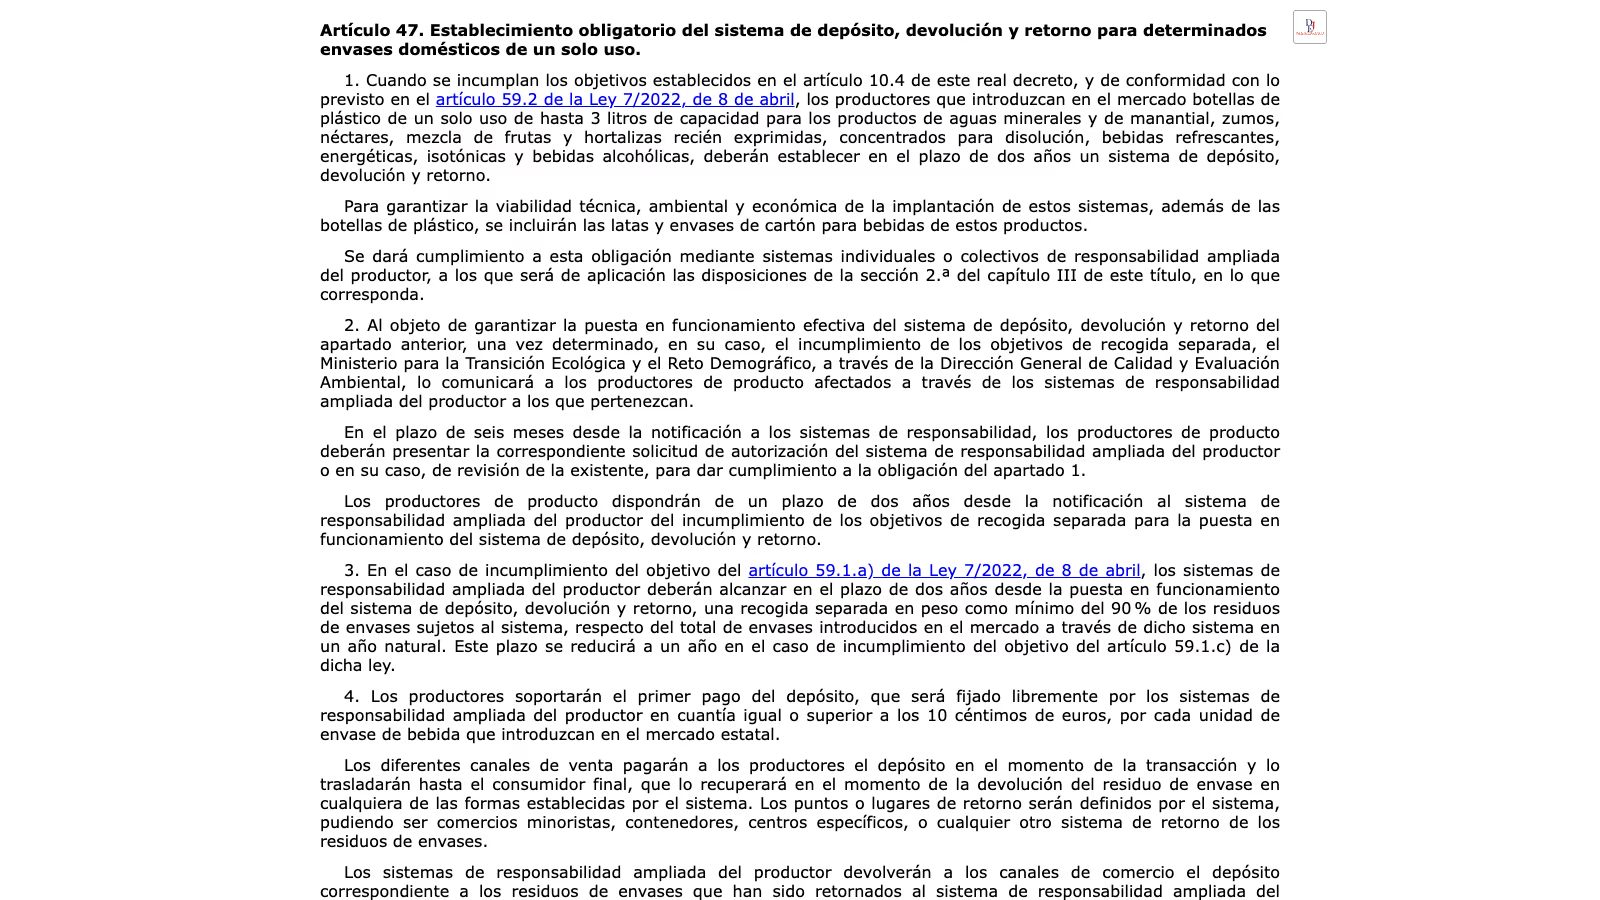
En el plano político hubo un movimiento en primavera. El Diario de Sesiones del Congreso n.º 549 recoge que el 29 de abril de 2026 la Comisión de Economía, Comercio y Transformación Digital aprobó, con 19 votos a favor y 17 en contra, la proposición no de ley “para garantizar la proporcionalidad y la protección de los derechos digitales frente a los bloqueos de IP ordenados judicialmente”, presentada por el Grupo Parlamentario Republicano (expediente 161/002757). Una proposición no de ley insta al Gobierno; no modifica ninguna ley ni deja sin efecto la sentencia.
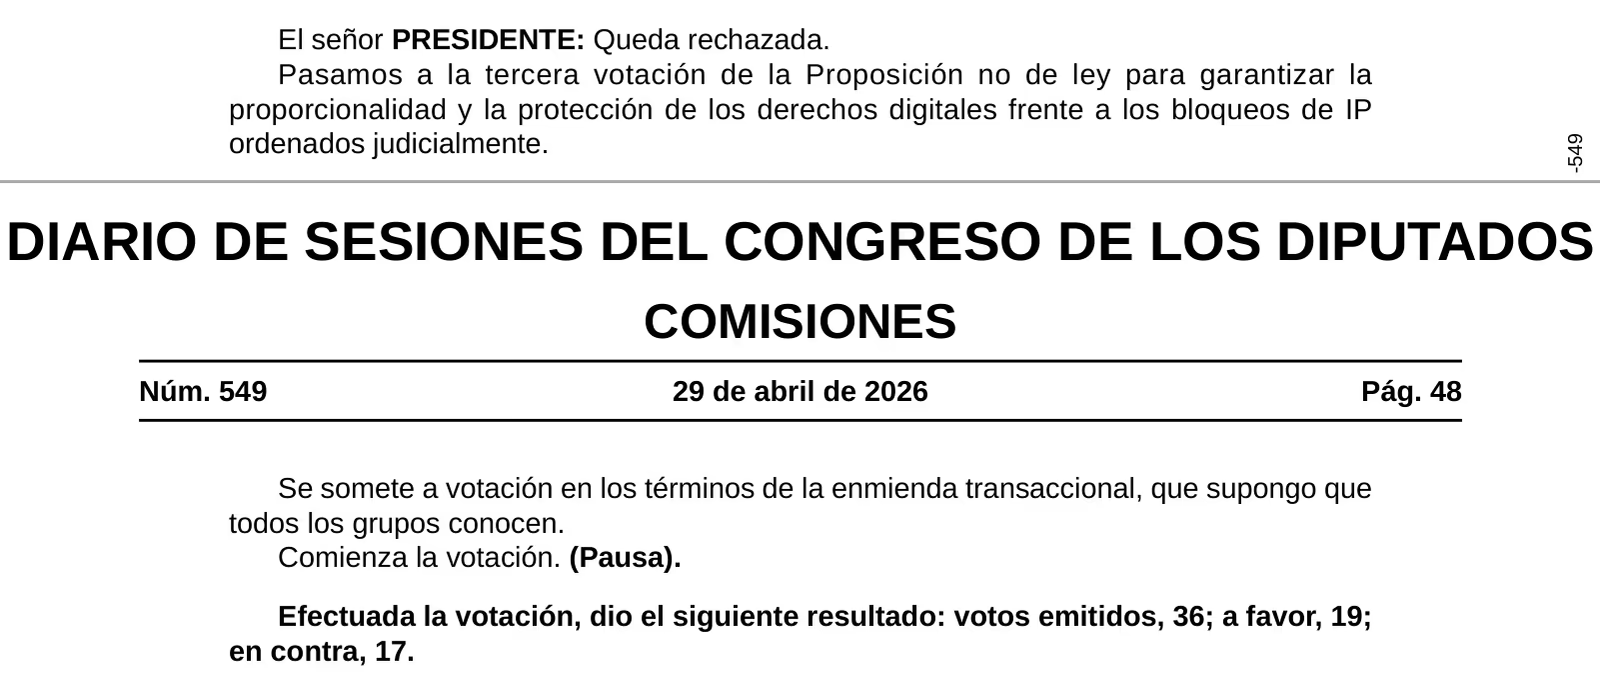
Captura: Diario de Sesiones del Congreso n.º 549, páginas 47 y 48, 29 de abril de 2026.
He visto boletines que anuncian que “España podría dejar de bloquear”. No he encontrado ninguna resolución judicial, de la CNMC, del Gobierno o de LaLiga que lo confirme, así que para planificar tu tienda cuenta con que los bloqueos siguen.
Hay otro frente abierto. LaLiga informó el 17 de febrero de 2026 de que el Juzgado de lo Mercantil n.º 1 de Córdoba le concedió medidas cautelares contra NordVPN y ProtonVPN para que hagan inaccesibles desde España las IP que señale. Afecta a usuarios de VPN, no a tu web, pero indica que el modelo de bloqueo dinámico se está ampliando.
¿Cómo distingo el bloqueo de LaLiga de una caída de mi servidor o de una regla de Cloudflare?
Por el síntoma exacto y por cuándo aparece. Esta tabla resume lo que he visto documentado:
| Lo que ve el cliente | Cuándo | Causa probable | Cómo confirmarlo |
|---|---|---|---|
| La página se queda cargando y acaba en “tiempo de espera agotado”, sin página de Cloudflare | Solo durante partidos, solo con algunos operadores españoles | Bloqueo de la IP de Cloudflare por el operador | Comparar tus IP con las listas de hayahora.futbol y probar con otro operador |
| Error de certificado; el certificado se llama core1.netops.test | Durante partidos, con Digi | Interceptación TLS documentada por OONI en Digi Mobil | Ver el certificado en el navegador del cliente |
| Página de Cloudflare con código 1015, 1020 o de bloqueo y un Ray ID | En cualquier momento, desde cualquier país | Una regla de tu propia zona (WAF, límite de peticiones, bots) | Buscar el Ray ID en Security Events |
| Error 521, 522 o 524 con la página de Cloudflare | En cualquier momento | Tu servidor de origen no responde o tarda demasiado | Registros del servidor y del alojamiento |
| La web carga pero el pago no vuelve a la tienda | Durante partidos | El navegador del cliente no alcanza tu dominio al volver de la pasarela | Pedidos en “Pendiente de pago” en esas franjas |
| Todo falla para todos los visitantes | En cualquier momento | Caída del servidor, DNS o del proveedor | Monitor externo, estado del proveedor |
Si tu cliente ve una página de Cloudflare con un Ray ID, ha saltado una regla de tu propia zona. Para ese caso tengo una guía aparte sobre cómo encontrar la regla de Cloudflare que bloqueó a un cliente. El bloqueo del operador no deja Ray ID porque la petición nunca llega a Cloudflare.
¿Cómo compruebo paso a paso si mi web está afectada?
Necesitas cinco minutos fuera de partido y cinco minutos durante un partido. Este es el orden que sigo:
1. Averigua qué IP sirve tu dominio. Desde un terminal:
dig +short A tudominio.es
dig +short AAAA tudominio.es
Si ves direcciones de Cloudflare (por ejemplo, del rango 188.114.96.0/22 o 104.16.0.0/12), tu web comparte IP con otros clientes. Repite la consulta desde una conexión española, porque la respuesta puede variar según la ubicación.
2. Compáralas con las listas observadas. hayahora.futbol publica listas en texto plano por operador: cualquier operador, Movistar, Digi, Vodafone, Orange y MásMóvil, además de un comprobador de dominios en su página principal. La Asociación Española de Startups recomienda hacer esa comprobación durante un partido, porque fuera de él las listas pueden estar vacías. Un resultado negativo un día no garantiza nada para la jornada siguiente.
3. Prueba con temporizadores cortos durante el partido. Si tienes acceso a una conexión de un operador afectado:
curl -sv --connect-timeout 10 -o /dev/null https://tudominio.es/ 2>&1 | grep -E "Trying|Connected|timed out|subject:"Un bloqueo de IP suele mostrarse como “Trying 188.114.x.x” seguido de un tiempo de espera agotado. En Digi, mira la línea subject: del certificado. Repite la misma orden por datos móviles de otro operador o por una VPN. Si con uno falla y con otro funciona, ya tienes casi todo.
4. Documéntalo con OONI Probe. La aplicación OONI Probe existe para Android, iOS, Windows, macOS y línea de comandos, y según sus preguntas frecuentes permite probar URL elegidas por ti. Los resultados se publican en OONI Explorer, donde puedes filtrar por país, por red (ASN) y por dominio. OONI avisa de que una medición anómala “no contiene necesariamente pruebas de censura, porque puede ser un falso positivo” (traducción propia), y recomienda mirar una serie temporal, no una medición aislada. Mide el mismo dominio dentro y fuera del partido.
5. Si quieres pruebas sin depender de nadie, usa RIPE Atlas. RIPE Atlas es una red de más de 14.000 sondas en conexiones reales. Con créditos (se ganan alojando una sonda) puedes lanzar mediciones de ping, traceroute, DNS y SSL/TLS, y elegir las sondas por país o por ASN. Una medición TLS hacia tu IP de Cloudflare desde sondas en AS3352 (Telefónica) o AS12479 (Orange), programada antes, durante y después del partido, te da un registro con fecha y hora que no depende de lo que diga un cliente. Las mediciones HTTP en RIPE Atlas solo se conceden caso por caso, así que trabaja con TLS y traceroute.
¿Por qué mi monitor de disponibilidad no detecta el problema?
Porque casi todos los monitores comprueban tu web desde centros de datos, y los centros de datos no navegan con Movistar ni con Digi. Desde Fráncfort, Ámsterdam o Virginia la IP de Cloudflare responde con normalidad durante el partido. Por eso el monitor sigue en verde mientras tus clientes españoles no pueden entrar.
Para vigilar esto necesitas dos señales que tu monitor habitual no te da:
- Mediciones desde redes residenciales españolas: las sondas de RIPE Atlas por ASN o un equipo propio con una línea de un operador afectado.
- Tu propia analítica cruzada con el calendario de partidos: sesiones desde España por hora, pedidos por hora y formularios enviados por hora, comparados con las franjas de las jornadas. Una caída que empieza en el minuto del inicio y termina con el final es el patrón descrito por OONI.
Si el visitante no llega a cargar la página, tu herramienta de analítica tampoco registra la visita. No verás errores, verás un hueco. Por eso es más fiable comparar el mismo tramo horario de un sábado con partido y de un sábado sin partido.
¿Qué le pasa a mi tienda WooCommerce durante un partido?
Pierdes ventas en dos puntos distintos, y conviene separarlos porque se arreglan de forma diferente.
El cliente no puede entrar. Si la IP está bloqueada en su operador, no ve la tienda, no añade al carrito y no llega a la caja. No queda pedido, no queda carrito abandonado registrado y no hay error en ningún sitio. La única huella es el hueco en tus ventas.
El cliente paga pero no vuelve. Este caso es más traicionero. Con Redsys, por ejemplo, la documentación de la pasarela separa dos mecanismos: Ds_Merchant_MerchantURL es la URL a la que el servidor de Redsys envía la notificación con el resultado de la operación por HTTP POST, y Ds_Merchant_UrlOK y Ds_Merchant_UrlKO son las direcciones a las que se redirige al navegador del cliente al terminar. Si el cliente paga en la página de Redsys y su operador tiene bloqueada la IP de tu tienda, la redirección de vuelta falla en su navegador. La notificación de servidor a servidor sale de la red de la pasarela, no del operador del cliente, así que en principio puede seguir llegando. No he encontrado ninguna fuente que documente que las notificaciones de Redsys o Stripe se vean afectadas por estos bloqueos, así que trátalo como algo que debes comprobar en tus registros.
Redsys añade una recomendación que aquí cobra sentido: no valides el pedido con los datos que llegan por GET en la redirección. Si tu plugin confirma el pedido a partir de la notificación de servidor, el cliente que no pudo volver tendrá igualmente su pedido pagado; si depende de la vuelta del navegador, se quedará en “Pendiente de pago”.
Qué revisar en WooCommerce:
- Pedidos en “Pendiente de pago” durante las franjas de partido. Filtra por fecha y hora y compáralos con semanas sin jornada.
- El ajuste “Mantener inventario (minutos)”. La documentación de WooCommerce explica que, al cumplirse ese plazo, el pedido pendiente se cancela y el stock se libera, y que solo afecta a pedidos en “Pendiente de pago”. Si el plazo es corto y la notificación de la pasarela se retrasa, podrías cancelar un pedido que el cliente sí pagó. Revisa cómo lo gestiona tu plugin de pago antes de tocarlo.
- Los registros de notificaciones de la pasarela. En Redsys, en el portal de administración; en Stripe, en la pestaña de entregas del destino de eventos. Stripe reintenta la entrega durante un máximo de tres días en modo real, así que un fallo puntual se recupera solo si tu endpoint responde después. Si no ves fallos de entrega durante los partidos, descartas este punto.
- Los correos al cliente. Un cliente que pagó y no volvió a la tienda espera el correo de confirmación. Si no le llega, escribirá o pedirá devolución. Comprueba que la confirmación sale del evento de pago y no de la página de agradecimiento.
¿Qué le pregunto a mi proveedor de alojamiento o a Cloudflare?
Preguntas concretas obtienen respuestas concretas. Esta es la lista que yo enviaría:
- ¿Qué direcciones IP anuncia hoy mi dominio y desde qué rango? ¿Pueden cambiar sin aviso?
- ¿Mi plan me permite reducir el número de dominios con los que comparto IP? Cloudflare documenta que los clientes Business y Enterprise pueden hacerlo subiendo un certificado SSL propio, y que las IP estáticas y BYOIP (traer tus propias IP) son alternativas para Enterprise.
- ¿Hay constancia de bloqueos de LaLiga sobre las IP de mi zona en las últimas jornadas? Si la hay, necesito fechas y operadores.
- Si cambio de plan o de configuración, ¿qué garantía hay de que las nuevas IP no estarán bloqueadas? (Si te prometen una garantía total, pide que la pongan por escrito.)
- Para el alojamiento de origen: ¿la IP de mi servidor es dedicada o compartida? ¿Está mi servidor en un rango de un proveedor que aparezca en las mediciones de OONI?
- ¿Puedo ver registros de conexiones por país y por hora para comparar sábados con y sin partido?
Si tu proveedor te contesta que “es cosa de Cloudflare” y Cloudflare te contesta que “es cosa de los operadores”, ambos tienen parte de razón. Por eso necesitas tus propias mediciones: son lo único que te permite decidir sin depender de lo que cada uno quiera reconocer.
¿Qué opciones tengo para que mi web siga accesible?
Ninguna fuente que he leído ofrece una solución garantizada. Estas son las opciones con respaldo documental, de menor a mayor esfuerzo:
Quitar el proxy temporalmente (nube gris). Si pones el registro en “DNS only”, Cloudflare responde con la IP real de tu servidor. Su documentación sobre el estado del proxy avisa de lo que pierdes: tu IP de origen queda expuesta a cualquiera, y Cloudflare deja de optimizar, cachear y proteger ese tráfico. Es un cambio con coste de seguridad, y además tu IP de origen también podría acabar en una lista si comparte servidor con otras webs. Solo lo plantearía con un servidor bien protegido y como medida temporal.
Subir de plan para compartir menos IP. El certificado propio en Business o Enterprise reduce el número de IP compartidas. La documentación no dice que te saque de una IP bloqueada, y el coste del plan es de Cloudflare, no mío: compáralo con lo que pierdes cada jornada.
IP estáticas o BYOIP. Son opciones solo para Enterprise. Para una tienda pequeña suelen estar fuera de escala; para un comercio grande con mucho volumen en España, merece la pena preguntar.
Cambiar de proveedor de CDN o de alojamiento. OONI encontró dominios afectados en Amazon, Squarespace, Sucuri, Akamai, Alibaba y otros. Ningún proveedor grande aparece como inmune. hayahora.futbol lo resume así para administradores: una dirección distinta o un cambio de proveedor “pueden ayudar en algunos casos, pero no garantizan que el problema desaparezca”.
Usar el buzón de LaLiga. En febrero de 2025 LaLiga habilitó el correo [email protected] para que los clientes de Cloudflare afectados indiquen que el contenido ilegal alojado en la misma IP no tiene su autorización. No he encontrado datos públicos sobre qué resultado da.
¿Merece la pena dejar Cloudflare por esto?
Depende de cuánto vendes en España durante las franjas de partido y de qué te aporta Cloudflare el resto de la semana. Cloudflare te da caché, protección frente a ataques y reglas de seguridad que, en una tienda WooCommerce, ahorran carga y sustos. Quitarlo para esquivar un bloqueo de unas horas puede dejarte más expuesto los otros seis días.
Mi forma de decidirlo es medir primero. Durante dos o tres jornadas recoges: cuántas horas está bloqueada tu IP según las mediciones, qué parte de tus pedidos semanales cae en esas horas y si hay pedidos pagados que se quedaron pendientes. Con esos tres números la decisión deja de ser una opinión. Si el impacto es pequeño, ajustar la tienda (confirmación por notificación de servidor, plazos de inventario, comunicación al cliente) suele bastar. Si es grande, toca hablar de plan, de IP o de proveedor, y hacerlo con datos en la mano.
Para quien lo sufra a lo grande, la Asociación Española de Startups recopila casos con un formulario que pide la facturación diaria con y sin fútbol y los costes adicionales por jornada. Rellenarlo te obliga a calcular justo esas cifras. RootedCON publica también una plantilla de reclamación ante la AEPD centrada en protección de datos; hayahora.futbol advierte de que esa vía solo encaja si hay hechos relacionados con datos personales. Para reclamar daños, busca asesoramiento jurídico y conserva las mediciones originales con fecha, hora y operador.
¿Qué hago yo cuando un cliente me trae este problema?
Trabajo solo, así que sigo siempre el mismo orden para no perder tiempo:
- Confirmo que el síntoma encaja: solo España, solo partidos, sin Ray ID.
- Compruebo las IP del dominio y las comparo con las listas observadas durante la siguiente jornada.
- Programo mediciones TLS desde sondas en los ASN de los operadores principales, antes, durante y después del partido.
- Reviso los pedidos pendientes y las notificaciones de la pasarela en esas franjas, y el ajuste de inventario.
- Preparo un resumen con horas de bloqueo, ventas afectadas y opciones con su coste y su riesgo, para que el dueño decida.
Si tu tienda tiene muchos clientes en España, esto encaja en un mantenimiento de WordPress con vigilancia que incluya redes españolas, no solo un ping desde un centro de datos. Si el problema te ha hecho replantearte la configuración de Cloudflare, lo reviso dentro del servicio de Cloudflare y edge, y si de paso quieres que la tienda cargue rápido cuando sí es accesible, el punto de partida es la optimización de velocidad de WordPress.
Última actualización: 31 de octubre de 2026. Datos de OONI hasta el 1 de junio de 2026 y observaciones de hayahora.futbol hasta el 31 de octubre de 2026.