WordPress 7.2 Release Candidate 1 sale el 17 de noviembre de 2026 y la versión final está prevista para el 8 de diciembre de 2026. Así lo indica Justin Tadlock en el resumen para desarrolladores del 13 de noviembre, el último antes de la 7.2. Junto con la RC1 deben publicarse la Field Guide y el Source of Truth.
He reunido aquí lo que de los últimos días importa para los sitios que mantengo desde Gdynia: la lista de pruebas antes de la RC1, la nueva herramienta Reprint para copiar un sitio, Spacefast de Automattic, los planes del equipo de IA y dos parches que no conviene aplazar: WordPress 7.1.4 y Apache httpd 2.4.71.
Cuándo sale WordPress 7.2 RC1
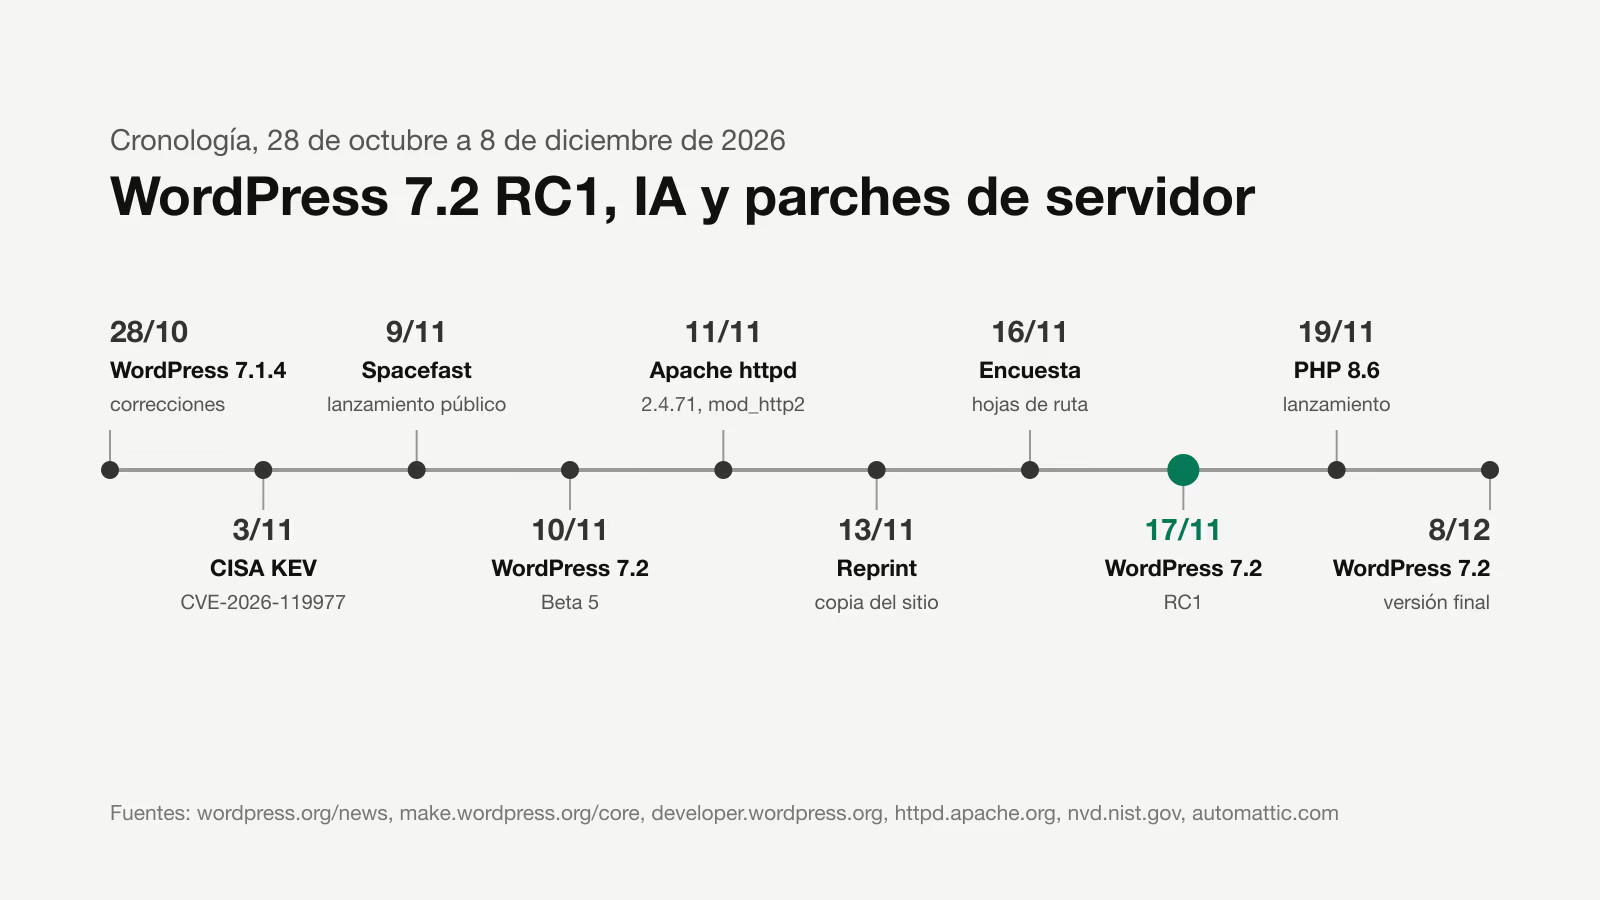
La Beta 5 salió el 10 de noviembre. Las fechas que he comprobado en las fuentes:
| Etapa | Fecha | Fuente |
|---|---|---|
| WordPress 7.1.4 y Beta 3 | 28 de octubre de 2026 | WordPress.org News |
| Beta 5 | 10 de noviembre de 2026 | WordPress.org News |
| Cierre de la encuesta sobre las hojas de ruta de versiones | 16 de noviembre de 2026 | Make WordPress Core |
| RC1, Field Guide y Source of Truth | 17 de noviembre de 2026 | WordPress Developer Blog |
| PHP 8.6 | 19 de noviembre de 2026 | WordPress.org News |
| WordPress 7.2 | 8 de diciembre de 2026 | WordPress.org News |
El anuncio de la Beta 5 da cuatro formas de probar: el plugin WordPress Beta Tester con el canal “Bleeding edge” y el flujo “Beta/RC Only”, el paquete zip, el comando wp core update --version=7.2-beta5 y una instancia de Playground. La Beta 5 añadió además un aviso por correo cuando se crea una nueva contraseña de aplicación y, según el anuncio, todos los problemas conocidos del núcleo con PHP 8.6 están resueltos. Esa afirmación se refiere solo al núcleo. Los plugins y el tema tienes que comprobarlos con PHP 8.6 por separado, antes de que tu hosting suba la versión.
Qué probar en plugins y temas antes de la RC1
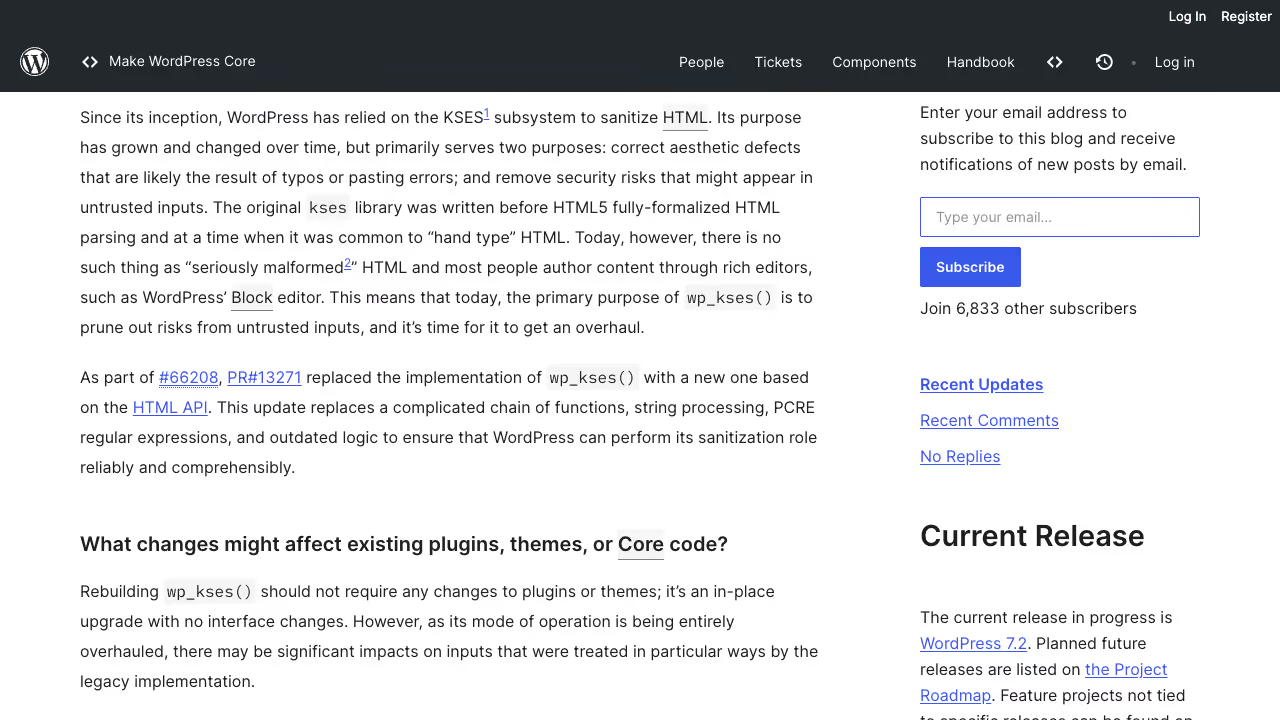
La mayoría de los cambios de la 7.2 los describí en detalle en el artículo sobre los planes de WordPress 7.2, el modo sudo y la Secrets API, y el cambio en wp_kses() en un texto aparte sobre el paso de wp_kses a la HTML API. Aquí va solo la lista de comprobación del resumen de Tadlock, en el orden en que la recorro en una copia de pruebas:
- Iconos del panel. La barra de administración y el menú lateral usan SVG integrados de la colección
core-adminen lugar de la fuente Dashicons. Los Dashicons pasados aadd_menu_page()siguen funcionando, porque el núcleo los sustituye por un equivalente. Deja de funcionar el CSS que, mediante::before, colorea, oculta o sustituye el icono. - Scripts y estilos del panel.
load-scripts.phpyload-styles.phpquedan obsoletos y ya no se llaman. Parte de los scripts que se imprimían en el<head>pasa ahora al pie. El código que da por hecho un orden de carga compruébalo en el navegador, en la pestaña de red y en la consola. - Interactivity API. La directiva
data-wp-htmlrenderiza HTML desde el store, pero solo acepta valores marcados conasDangerousHTML(). El router recibestate.navigatingystate.initiator. - theme.json. El elemento
textInputse puede estilizar según su estado::required,:user-valid,:user-invalid,:focus,:focus-visibley::placeholder(Trac #65880). Si tu tema estilizaba estos estados con CSS propio, comprueba qué regla gana. - Pantalla de actualizaciones. Las actualizaciones de traducciones aparecen por separado y se pueden instalar de forma selectiva (Trac #42281). Es un cambio para quien actualiza sitios a mano, no para el código de los plugins.
En una tienda, los estados del punto 4 los compruebo primero con el teclado en el proceso de compra, porque desde el 28 de junio de 2025 el título I de la Ley 11/2023 exige requisitos de accesibilidad a los servicios de comercio electrónico (artículo 2.2.f y disposición final decimoctava). Las microempresas que prestan servicios están exentas (artículo 3.3).
Qué ha cambiado en la Secrets API desde la Beta 1
La nota para desarrolladores de Eric Mann del 11 de noviembre, revisada el 13 de noviembre, describe cambios que rompen el código escrito para las betas anteriores:
WP_SECRETS_KEYes obligatoria. En las primeras betas, un sitio sin esta constante usaba una clave derivada deLOGGED_IN_KEYyLOGGED_IN_SALT. Ese camino ya no existe. Sin una clave utilizable, la API no guarda nada y cada escritura y lectura devuelve el errorsecret_key_unavailable. Las instalaciones nuevas reciben la clave del instalador; en los sitios existentes, Salud del sitio genera la línea que hay que pegar enwp-config.php.- No trates la clave como una sal. Cambiar o borrar
WP_SECRETS_KEYdespués de guardar secretos los deja ilegibles hasta que vuelve el valor antiguo. La nota describe la rotación de la clave medianteWP_SECRETS_KEY_PREVIOUS. - El drop-in
secrets.phpdebe usarextends. El keyring, el store y el provider son ahora clases abstractas, no interfaces. Un drop-in que todavía tengaimplementsprovoca un error fatal en cada petición. - Las funciones no comprueban permisos, porque tienen que funcionar desde cron y REST. Compruébalos donde el usuario introduce o cambia un valor.
La nota describe también wp_retire_secret_version(), que borra la versión anterior tras una rotación, wp_list_secrets(), que devuelve nombres y metadatos sin valores, y la acción wp_secret_changed, que pasa huellas en lugar de valores. Salud del sitio tiene tres pruebas nuevas en la sección de seguridad. La objeción de Ryan McCue al propio proyecto, de la discusión bajo la propuesta de agosto, la describí en el artículo sobre los planes de la 7.2.
En sitios con plugins que guardan claves en wp_options, antes de migrar compruebo en el código wp_is_secrets_api_available(). Devuelve false cuando el drop-in no se ha cargado, falta la clave o esta no descifra la clave maestra guardada.
Cómo copiar tu sitio para pruebas con Reprint y Playground
Reprint es una herramienta gratuita y de código abierto con licencia GPL, escrita en PHP, que copia los archivos y la base de datos de un sitio. Adam Zieliński la anunció en WordPress.org News el 13 de noviembre; sobre su trabajo anterior en Playground escribí en el texto sobre WordPress Playground como infraestructura de IA. La copia incluye entradas, páginas, medios, usuarios, ajustes, temas, plugins y sus tablas, por ejemplo los pedidos de WooCommerce. Deja fuera la caché, los registros, los archivos de copias de seguridad y los archivos temporales.
Hay dos caminos. El primero lleva al navegador. Según la entrada del equipo de Playground del 4 de noviembre, funciona así:
- Instala y activa el plugin Reprint en el sitio de origen. Necesitas una cuenta de administrador.
- En WordPress Playground elige New Playground y luego Clone a live site, escribe la dirección del sitio y haz clic en Check site.
- Copia la clave de migración que muestra Playground. En el sitio de origen abre Herramientas, Reprint Server, pégala en el campo Migration Token y haz clic en Authorize client.
- Vuelve a Playground, haz clic en Clone site y, cuando termine, en Open site.
La dirección del sitio por sí sola no da acceso a nada: sin la clave que pega un administrador, Playground no puede leer los archivos ni la base de datos. Limitaciones de la misma entrada: la importación en el navegador admite actualmente hasta 2 GiB de archivos y datos de la base de datos, la pestaña tiene que seguir abierta hasta que acabe la copia y Playground es un entorno distinto de tu hosting, así que algunos plugins y servicios externos se comportarán de otra manera.
El segundo camino es el cliente reprint.phar, que se ejecuta en el terminal, en un portátil u otro servidor, con una base de datos SQLite o MySQL. Según los requisitos del manual, el cliente necesita PHP 7.4 o superior, y el plugin en el sitio de origen necesita WordPress 4.7 o superior, PHP 5.6.20 o superior y una dirección HTTPS que funcione. La transferencia se puede reanudar tras un corte de conexión, las direcciones del sitio se reescriben también en datos serializados, JSON y marcado de bloques, y en la siguiente copia Reprint solo descarga los archivos modificados. La base de datos la copia entera cada vez.
Dos advertencias de la descripción de la herramienta me las tomo en serio. La copia contiene datos personales, hashes de contraseñas y claves de plugins, así que no la compartas sin limpiarla. Los plugins que en la copia mantienen los ajustes de producción pueden enviar un correo de pedido a un cliente real o cobrar en su tarjeta. En la copia de una tienda, primero desactivo el envío de correos y paso las pasarelas de pago a modo de prueba, y solo después hago clic en algo. La herramienta solo descarga datos: enviar cambios de vuelta al sitio de origen todavía no es posible.
Si una copia así llega a quien no debe tenerla, es una violación de la seguridad de los datos personales según el artículo 4.12 del RGPD, es decir, una comunicación o un acceso no autorizados. El artículo 33 da al responsable del tratamiento 72 horas desde que tenga constancia de ella para notificarla a la autoridad de control, salvo que sea improbable que constituya un riesgo para las personas afectadas. En España esa autoridad es la AEPD, que supervisa la aplicación del RGPD y de la LOPDGDD (artículo 47).
Para probar la RC1 es el camino más corto que conozco: una copia de la tienda de un cliente en el navegador, la actualización a la RC1 y la lista de la sección anterior, sin tocar producción. Sobre el proceso en sí escribo más en la página de actualizaciones de WordPress.
Qué es Spacefast de Automattic
Automattic lanzó Spacefast públicamente el 9 de noviembre de 2026, tras un lanzamiento discreto en septiembre. La página del producto dice claramente que Spacefast no es un constructor de IA. Da infraestructura a los agentes que ya usas: Claude, ChatGPT, Cursor, Grok Bot y cualquier cliente MCP. El anuncio de Automattic menciona además los agentes de programación Claude Code y Codex.
Lo que obtienes según esas dos páginas:
- hosting con una versión nueva en cada publicación, cada una en una dirección fija, con posibilidad de volver atrás,
- una base de datos SQL (MariaDB) para cada proyecto,
- dominios, uso compartido privado con contraseña, invitación o enlace, y comentarios en la propia página,
- publicación mediante un plugin en la aplicación de IA, la API, un servidor MCP, el comando
npx spacefast publisho Git.
El inicio de sesión de usuarios en las aplicaciones, los correos transaccionales y el almacenamiento de objetos están marcados como “próximamente”. Spacefast funciona sobre la misma infraestructura de Automattic que WordPress.com y Tumblr y tiene un plan personal gratuito. Automattic subraya que pagas por la infraestructura, no por créditos de IA.
No lo veo como sustituto de WordPress en la web de una empresa. Es un sitio para un prototipo que un cliente ha construido con un agente y quiere enseñar a alguien con un enlace privado. Cuando ese prototipo tiene que convertirse en una web con contenidos, formularios y SEO, tiene sentido implementarla en WordPress o Astro.
Qué prepara el equipo de IA de WordPress antes de la 7.2
Del resumen de la reunión del equipo de IA del 11 de noviembre:
- El plugin AI 1.6.0 debe salir a finales de noviembre como la última versión mayor prevista antes de WordPress 7.2. En el directorio está ahora la versión 1.5.0. El tema principal es AI Workspace: un chat con un agente dentro de WordPress que usa los modelos disponibles a través de los conectores de IA configurados. Conectar agentes y herramientas externos mediante MCP es, según el resumen, la visión para WordPress 7.3.
- Un paquete común de capacidades (abilities) pasará a la organización WordPress en GitHub como paquete de Composer. Así, por ejemplo, WooCommerce podría usar capacidades comunes sin instalar todo el plugin de IA.
- La Abilities API tendrá notas para desarrolladores, a ser posible antes de la RC1. Hay un ticket abierto sobre cómo definir los permisos de las capacidades. Si no recibe opiniones antes del lanzamiento, el cambio puede revertirse.
- La Secrets API debe probarse sobre todo en instalaciones multisitio, pide el equipo, porque sobre ella deben apoyarse otras funciones de la 7.3.
En cuanto a herramientas, WordPress Studio 2.2.0, del 11 de noviembre, permite conectar Claude Code, Codex, Cursor o Grok Build en los ajustes, añade la selección con rectángulo a las anotaciones en la vista previa e inscribe el servidor Studio MCP en el MCP Registry. Si piensas dar a agentes de IA acceso a los datos de tu sitio, empieza por una integración MCP con WordPress en modo de solo lectura.
Me afecta la CVE-2026-119977
Sí, si el sitio funciona con WordPress desde la 4.7 hasta la 7.1.3. WordPress 7.1.4, del 28 de octubre, corrige, entre otras cosas, una debilidad en el proceso de actualización que puede llevar a la ejecución remota de código durante una actualización. Las correcciones se llevaron a todas las ramas que siguen recibiendo parches de seguridad, es decir, hasta la 4.7. Tadlock cuenta en su resumen 13 correcciones de seguridad en esta versión.
El registro de NVD describe el fallo así: las actualizaciones completas del núcleo usan directorios temporales predecibles y accesibles desde la web, por lo que un atacante no autenticado puede ejecutar código en el servidor durante la ventana de actualización. Wordfence, que asignó el número CVE, la puntúa con 8.1 en CVSS 3.1 con complejidad de ataque alta. CISA la añadió al catálogo Known Exploited Vulnerabilities el 3 de noviembre de 2026, con un plazo de corrección hasta el 6 de noviembre para las agencias federales de EE. UU. El catálogo KEV recoge las vulnerabilidades que CISA considera explotadas en ataques.
Puedes comprobar la versión con el comando wp core version o en el panel, en Escritorio, Actualizaciones. En el registro de la CVE, la versión vulnerable más alta de la rama 4.7 es la 4.7.38. Si gestionas varios sitios, revisa también aquellos con las actualizaciones automáticas desactivadas: en ellos el parche no se instala solo. Un sitio en una rama antigua es un buen motivo para una auditoría de seguridad de WordPress.
Apache 2.4.71 y la vulnerabilidad crítica en mod_http2
La Apache Software Foundation publicó httpd 2.4.71 el 11 de noviembre de 2026. La versión corrige tres vulnerabilidades:
| CVE | Gravedad | Módulo | Versiones afectadas |
|---|---|---|---|
| CVE-2026-119618 | crítica | mod_http2, corrupción del heap y RCE en assign_headers() | 2.4.55 a 2.4.70 |
| CVE-2026-106023 | importante | mod_md, caída de un proceso hijo | 2.4.30 a 2.4.70 |
| CVE-2026-109163 | baja | mod_vhost_alias, sobrescritura de 1 byte en la pila | 2.4.69 y 2.4.70 |
El aviso no da ninguna solución temporal, solo recomienda actualizar. La vulnerabilidad en mod_http2 la notificaron de forma independiente el OSS Scanner de Anthropic e investigadores de Google Cloud Vulnerability Research. El aviso señala solo mod_http2 como módulo defectuoso. De ahí deduzco que un servidor sin mod_http2 cargado no está expuesto a esta vulnerabilidad, pero el aviso no lo dice de forma explícita.
En tu propio VPS lo compruebas con dos comandos: apachectl -v muestra la versión y apachectl -M | grep http2 muestra si el módulo está cargado. En un hosting compartido no decides tú, así que pregunta a tu proveedor por la versión de Apache y la fecha del parche. Los paquetes de las distribuciones suelen tener su propia numeración, así que lo que decide si la corrección está en tu paquete es el rastreador de seguridad de la distribución, no solo el número 2.4.x.
La encuesta sobre las hojas de ruta de versiones cierra hoy
El 16 de noviembre es el último día de la encuesta sobre las hojas de ruta de las versiones de WordPress. La entrada del 26 de octubre invita a todo el mundo: desde los committers del núcleo y los autores de extensiones hasta las empresas de hosting y los usuarios de a pie. Los comentarios que no encajen en el formulario se pueden dejar bajo la entrada. Después del 16 de noviembre, la entrada debe recibir un resumen de los resultados. Si con la 7.2 echaste en falta en la hoja de ruta información sobre lo que entraría con seguridad en la versión, este es el sitio para escribirlo.
WordCamp Asia 2027 se celebra del 9 al 11 de abril de 2027 en el Penang Waterfront Convention Centre, en Malasia, con el Contributor Day el 9 de abril.
Mi lista para esta semana
- Hoy: rellenar la encuesta sobre las hojas de ruta.
- En cada sitio que mantengo: confirmar WordPress 7.1.4 o el parche para una rama antigua.
- En los servidores con Apache: comprobar la versión y mod_http2; en hosting compartido, preguntar al proveedor por la 2.4.71.
- 17 de noviembre: una copia de cada sitio con código propio (Reprint o un staging normal), la RC1 y la lista de la sección de pruebas.
- Hasta el 19 de noviembre: plugins y temas con PHP 8.6 en la copia, antes de que el hosting cambie la versión.
- Plugins con claves de API: un plan de migración a la Secrets API con la condición
wp_is_secrets_api_available().
Recorrer una lista así en una copia de pruebas antes de una versión grande forma parte de mi mantenimiento de WordPress. Escríbeme a través del formulario de contacto, con la dirección del sitio y la versión de PHP.