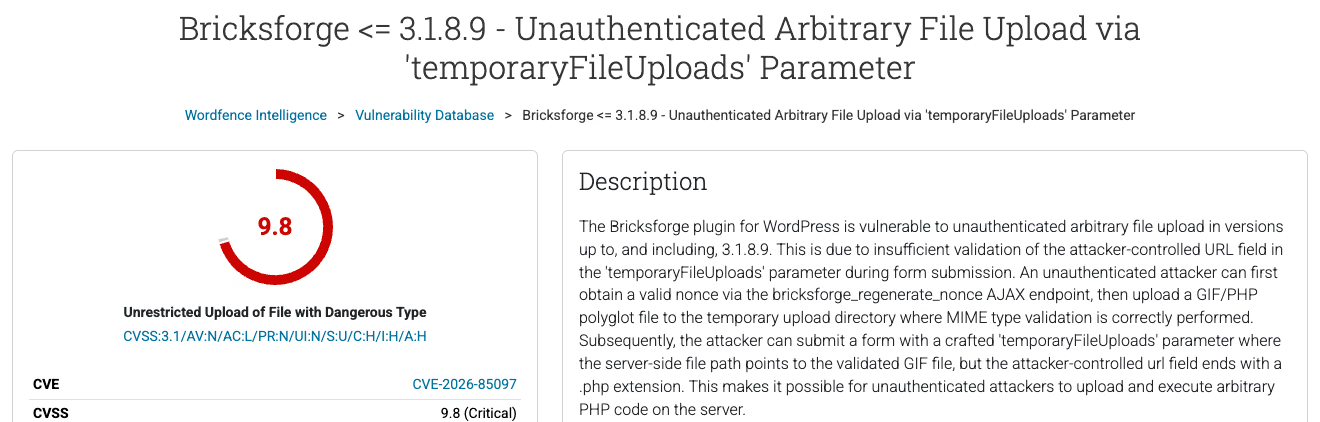
Bricksforge til og med 3.1.8.9 lar hvem som helst laste opp og kjøre PHP via Pro Forms uten innlogging. Patchstack har sett angrep siden 7. oktober 2026. Slik sjekker du versjonen, hva du oppdaterer til og hva du ser etter på serveren.
Innlegg i kategorien security
Denne blokken leder kategoribesokende videre til tjenester og innhold som fullforer soksintensjonen.
Revisjon, hardening og lavere sikkerhetsrisiko.
Gratis sjekk av den offentlige versjonen, svar med en gang.
Stabilitet, oppdateringer og videre støtte.
Skreddersydd WordPress-utvikling og arkitektur.
Core Web Vitals, caching og raskere levering.
Migrering til Astro, Next.js og headless WordPress.

Passkeys, skrivebeskyttet kjøretid, WAF mot Wordfence, CSP-noncer, leverandørkjede og logger for WordPress. Herding er drift, ikke en pluginliste.

En omfattende guide til WordPress-sikkerhetsherdning i 2026 - serverkonfigurasjon, Passkeys-autentisering, WAF-oppsett, CSP-headere, databasebeskyttelse, headless-sikkerhet og en 25-punkts sikkerhetssjekkliste.

Bruker du fortsatt 'admin'? Guiden går gjennom lagene: 2FA, passkeys, applikasjonspassord, Cloudflare, Fail2Ban og fjerning av bruker-ID 1.
En reell revisjon av en WordPress-side for en liten bedrift: Elementor låst til 3.11.1 med fire kritiske CVE-er og Contact Form 7 på 5.8 utsatt for CVE-2023-6449 (vilkårlig filopplasting). Mønsteret med utdaterte plugins, CVE-triage, staging-oppdateringer og WAF-grenser.
Bricksforge til og med 3.1.8.9 lar hvem som helst laste opp og kjøre PHP via Pro Forms uten innlogging. Patchstack har sett angrep siden 7. oktober 2026. Slik sjekker du versjonen, hva du oppdaterer til og hva du ser etter på serveren.

wp_kses() skrives om til HTML API i trunk. Hva som endres for plugin- og temakode, hvordan du sammenligner ekte innhold på en trunk-bygg og hva filteret for gammel parser er til for.
På 90 dager fikk WordPress sitt sikkerhetsprogram 2004 rapporter og utbetalte over 90 000 dollar i belønninger. Mary Hubbard ber over 30 selskaper om å være med på finansieringen. Hva det betyr for deg som eier en nettside.

En grundig gjennomgang av den kommende WordPress 7.2-lanseringen 8. desember 2026, med Matt Mullenweg som Release Lead, administrativ Sudo-modus, en førsteklasses Secrets API og interaktivt samarbeid i editoren.
WP Rocket 3.23.2.1 og eldre kaster fatal feil på WordPress 7.1: TypeError i Cloudflare.php linje 562. GitHub-rapport 6. juli, nettsteder nede 19. august, fiks 3.23.2.2 20. august. Oppdater pluginen først.

Analyse av WordPress-sikkerhet 2026: 3 kjernemoduler oppdatert på 4 uker, Imagick/Ghostscript RCE, remote feed-forgiftning og AI-koderisiko.
Polens NIS2 gjennomføring har virket siden 3. april 2026. Definisjonen av leverandør av forvaltede tjenester dekker fjernadministrasjon, og beskriver dermed alle som drifter andres WordPress. Hva lovteksten sier, og hva den ikke sier.
Vi målte WordPress.org-katalogen. 35 696 av 69 286 programtillegg har ikke fått oppdatering på to år. Rundt 2100 av dem kjører fortsatt på tusen nettsteder eller mer hver.

WordPress.org holder igjen hver programtilleggsutgivelse i inntil seks timer. Patchstack måler medianen for tid til masseutnyttelse til fem timer. Om en sikkerhetsfiks er unntatt, står ingen steder.
Juli-bølgen 2026 av det japanske nøkkelord-hacket vises bare for Googlebot, og det er derfor Wordfence, Sucuri og MalCare melder at siden er ren. Slik beviser du cloaking med én kommando og rydder opp i riktig rekkefølge.
En anonymisert redningscase: et B2B-tjenesteside kom med 38 aktive plugins, TTFB på 1,47 s og tre egendefinerte AI-plugins. Slik kuttet vi stakken til 21 plugins og brakte median TTFB under 0,7 s uten ombygging.
En guide til revisjon av AI-generert kode i WordPress-plugins. Finn 5 vanlige sikkerhetshull i PHP-kode.
WordPress.org har kuttet den obligatoriske ventetiden på oppdateringer fra 24 timer til seks, og arbeidet med å fjerne den helt når KI-kontrollen Gandalf ikke finner feil, er i gang. Hva det betyr for byråer som drifter B2B-nettsteder.
En reell revisjon av en WordPress-side for en liten bedrift: Elementor låst til 3.11.1 med fire kritiske CVE-er og Contact Form 7 på 5.8 utsatt for CVE-2023-6449 (vilkårlig filopplasting). Mønsteret med utdaterte plugins, CVE-triage, staging-oppdateringer og WAF-grenser.
I løpet av en enkelt uke i juni 2026 kom Awesome Motive-CDN-innbruddet, kompromitteringen av ShapedPlugins byggepipeline og en 13 år lang bakdørskampanje for dagen. Fellesnevneren: den offisielle oppdateringskanalen var angrepsvektoren. Hva butikkeiere faktisk bør endre.
WordPress 7.0 la til en Connectors-skjerm som lagrer påloggingsdata for AI-leverandører, og enkelte webverter installerte AI-tillegg automatisk. Her er trusselmodellen og en sjekkliste for sikring.

Austin Ginder avdekket fire bakdører i WordPress.org-plugins på 30 dager, i tillegg til en forfatter som kjørte en skjult oppdateringsserver i fem år. Hva det betyr for NIS2- og DORA-avhengighetskart.
CRA dekker produkter med digitale elementer. NIS2 dekker virksomheter. DORA dekker finansielle foretak. Når alle tre gjelder samtidig, ligger headless WordPress midt i skjæringspunktet. Jeg skisserer hvordan den felles dokumentasjonspakken ser ut i 2026.

Trettien plugins ble stengt etter at en Flippa-kjøper plantet en bakdør i den første SVN-commiten. Slik reviderer du eierskap, oppdager kompromittering og hardner sidene mot supply chain-angrep.
En omfattende guide til WordPress-sikkerhetsherdning i 2026 - serverkonfigurasjon, Passkeys-autentisering, WAF-oppsett, CSP-headere, databasebeskyttelse, headless-sikkerhet og en 25-punkts sikkerhetssjekkliste.

Beskytt forretningsdataene dine ved å velge Open Source CMS fremfor lukkede SaaS-plattformer i AI-æraen. Lær om dataeierskap, GDPR-samsvar og risikoer ved leverandørlåsing.
Bruker du fortsatt 'admin'? Guiden går gjennom lagene: 2FA, passkeys, applikasjonspassord, Cloudflare, Fail2Ban og fjerning av bruker-ID 1.
Passkeys, skrivebeskyttet kjøretid, WAF mot Wordfence, CSP-noncer, leverandørkjede og logger for WordPress. Herding er drift, ikke en pluginliste.

Passord er døde. Zero-Trust er den nye standarden. Denne guiden på 2000+ ord definerer sikkerhetsarkitekturen for store WordPress-sider i 2026.
White-label din WordPress-innloggingsskjerm. Endre logoen, tilpass CSS, deaktiver "Riste"-effekten, og herd feilmeldinger for sikkerhet.
Har din WordPress blitt hacket? Ikke få panikk. Se den komplette prosessen for fjerning av virus, bakdører og malware trinn for trinn. SSH, WP-CLI og SQL-metoder.
Krasjet oppdateringen siden? Tre måter å rulle tilbake WordPress-kjerne, utvidelser eller temaer - og når bare en full databasebackup hjelper.
Omfattende WordPress-admin-guide. Lær hvordan sikre siden uten plugins, konfigurere Google Search Console og gjøre lasting raskere.
Sammenlign de beste WordPress-pluginene i 2026 for sikkerhet, SEO, cache, sikkerhetskopier og bildeoptimalisering, med praktiske råd om hva du bør installere og hva du bør unngå.

Utover 5-minutters installasjonen. Lær hvordan du konfigurerer WordPress for sikkerhet, feilsøking og ytelse ved hjelp av wp-config.php-konstanter.

En komplett sjekkliste etter at WordPress er installert. 50 steg som dekker sikkerhet, ytelse, SEO og sikkerhetskopier. Et profesjonelt oppsett fra første dag.
Slutt å gi alle brukere "Administrator"-tilgang. Mestre WordPress Roller og Rettigheter for å bygge sikre flerbrukerplattformer med tilpassede tillatelser.

WordPress viser standardversjonen sin og inviterer hackere. Lær hvordan du fjerner generator-taggen, versjons-query-strenger og implementerer Security Headers.
Det berømte TimThumb-skriptet er en relikvie og et sikkerhetshull. Lær hvordan du endrer størrelse på bilder riktig ved hjelp av add_image_size() og native WP-funksjoner.