Kort svar: en MCP-integrasjon med WordPress er like trygg som kontoen du kobler den til. MCP-protokollen passer ikke på noe selv, og spesifikasjonen sier det rett ut. Det er WordPress som passer på: den offisielle MCP Adapter sjekker tilgang to ganger, og abilities er skjult som standard. Risikoen oppstår når agenten får applikasjonspassordet til en administrator, skrivende abilities uten godkjenning fra et menneske, eller en MCP-utvidelse fra en leverandør som har hoppet over tilgangssjekken. Alle tre situasjonene har allerede fått CVE-numre.
Dette innlegget er for deg som driver en nettbutikk eller et nettsted på WordPress og vil koble Claude, ChatGPT eller Cursor til det, og som lurer på hva som kan gå galt. De generelle angrepsvektorene mot AI-agenter har jeg gått gjennom i oversikten over 20 angrepsvektorer etter OWASP, og OAuth og tokens i guiden om autentiseringsmønstre for MCP. Her ser jeg på hva den offisielle stakken fra WordPress og WooCommerce faktisk gjør i november 2026, hvordan du bygger tilgang du ikke trenger å være redd for, og hva norsk personvernregelverk krever hvis noe likevel lekker.
Hva gjør MCP i WordPress, og hvem kontrollerer tilgangen?
Model Context Protocol er standarden en applikasjon med en AI-modell (verten, for eksempel Claude Desktop eller Cursor) bruker for å kalle verktøy som en server tilbyr. I WordPress er den serveren MCP Adapter, som gjør abilities fra Abilities API om til MCP-verktøy.
MCP-spesifikasjonen innrømmer at protokollen ikke kan håndheve sikkerhetsprinsippene selv, og at verktøy i praksis betyr kjøring av vilkårlig kode (MCP-spesifikasjonen 2026-07-28). Det samme dokumentet sier at verten må få uttrykkelig samtykke fra brukeren før et verktøy kalles, og at beskrivelser av hvordan et verktøy oppfører seg skal regnes som upålitelige med mindre de kommer fra en server du stoler på. Merker serveren et verktøy som “skrivebeskyttet”, er det bare et hint til klienten, som fortsatt kan kalle verktøyet.
Autentisering er heller ikke obligatorisk. Kapittelet om autorisasjon åpner med at autorisasjon er valgfritt i MCP (MCP, autorisasjon). For HTTP-transport anbefaler spesifikasjonen å følge kapittelet, og for STDIO skal påloggingsdata hentes fra miljøet. Den egentlige barrieren i WordPress er derfor rolle- og rettighetssystemet du har kjent i årevis.
Hvordan sjekker MCP Adapter tilgangen?
Den offisielle adapteren (versjon 0.7.1 fra 16. oktober 2026, og siden 0.7.0 tilgjengelig som utvidelse i katalogen på WordPress.org) har to lag med kontroll. Dokumentasjonen kaller dem transporttilgang, en portvakt for hele serveren, og ability-tilgang, som gjelder hvert enkelt verktøy (MCP Adapter, transport permissions).
Slik ser standardserveren ut i praksis:
| Del | Hva den gjør | Hvor du endrer det |
|---|---|---|
| Endepunkt | /wp-json/mcp/mcp-adapter-default-server | filteret mcp_adapter_create_default_server slår av standardserveren |
| Krav til rettighet | innlogget bruker med rettigheten read | rettighetsfiltre for hvert meta-verktøy, for eksempel mcp_adapter_execute_ability_capability |
| Verktøy | tre meta-verktøy: finne abilities, beskrive en ability, kjøre en ability | synlighet i meta.public eller meta.mcp.public |
| Kjøring | sjekker brukeren, MCP-eksponering, at abilityen finnes og deretter dens permission_callback | callback i registreringen av abilityen |
| HTTP-økter | opptil 32 økter per bruker, utløper etter 24 timer uten aktivitet | filtre i adapteren |
To rader betyr mest for sikkerheten. Den første: abilities er private som standard, så agenten ser ingenting du ikke bevisst har merket som offentlig. Den andre: terskelen for å komme inn er rettigheten read, som til og med en abonnent har. Lar butikken kunder registrere seg, holder det altså å være innlogget for å nå serveren. Etter det er det bare permission_callback i hver ability som beskytter. Derfor bør du heve terskelen med et filter heller enn å regne med at hver ability i hver utvidelse er skrevet uten feil.
Abilities API, som adapteren bygger på, ligger i WordPress-kjernen (fra 6.9, og WooCommerce krever nå WordPress 7.0). Feltet permission_callback er valgfritt der (Abilities API), så en ability uten callback kan kjøres av alle som kommer forbi transportporten.
Hva eksponerer WooCommerce MCP etter oppdateringen til 11.3?
WooCommerce beskriver sin MCP-implementasjon som developer preview, altså en forhåndsversjon for utviklere. Dokumentasjonen advarer om at senere oppdateringer kan bryte kompatibiliteten, og at du skal teste grundig før du tar den i bruk i produksjon (dokumentasjonen for WooCommerce MCP).
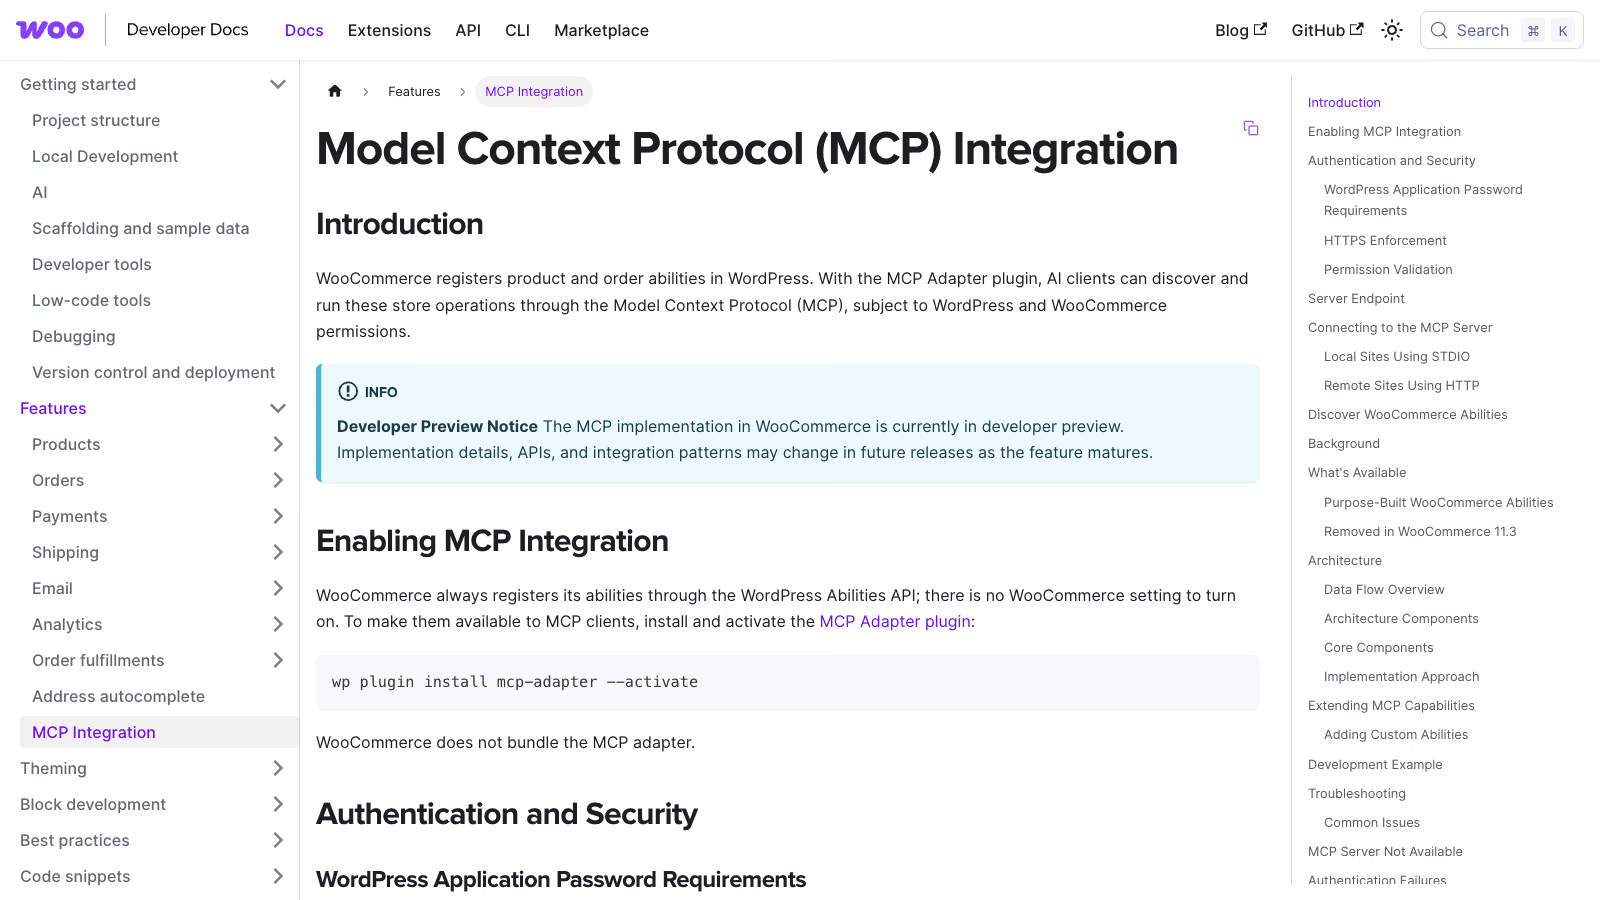 Dokumentasjonen for WooCommerce MCP slik den så ut 18. november 2026. Kilde: developer.woocommerce.com.
WooCommerce-abilities som er tilgjengelige via MCP:
- produkter: søk, oppretting, endring og sletting,
- ordrer: søk, lesing av ordrenotater, endring av status og nye notater.
Skriving og sletting følger altså med fra start. Den samme dokumentasjonen advarer om at operasjoner på ordrer og kunder kan eksponere personopplysninger: navn, e-postadresser, postadresser og betalingsopplysninger.
Versjon 11.3 fra 21. oktober 2026 endret måten du kobler til på (WooCommerce 11.3 og MCP):
- det gamle endepunktet
/wp-json/woocommerce/mcper borte og svarer med HTTP 410, - innlogging med REST API-nøkkel fra WooCommerce (headeren
X-MCP-API-Key) er fjernet, - filteret som tillot tilkobling uten HTTPS, er fjernet,
- WooCommerce-abilities er slått på som standard, men tilkoblingen krever utvidelsen MCP Adapter.
Har du et agentoppsett fra før oktober som brukte en REST-nøkkel, virker det ikke lenger. Ikke prøv å “reparere” det med en nøkkel med bredere tilgang. Dokumentasjonen sier at du skal koble til med WordPress-brukernavn og applikasjonspassord over HTTPS, og den sier uttrykkelig at du ikke skal bruke kontopassordet eller en REST API-nøkkel.
Standardserveren krever en innlogget bruker med rettigheten read, og hver WooCommerce-ability har i tillegg sin egen tilgangssjekk. WooCommerce anbefaler også en egen WordPress-bruker med bare de rettighetene MCP-klienten trenger. Konfigurasjonsfilen til klienten inneholder applikasjonspassordet i klartekst, så den hører ikke hjemme i et Git-repo. Ved lokal tilkobling over STDIO går autentiseringen gjennom WP-CLI med parameteren --user, altså igjen gjennom en bestemt bruker og rollen hans.
Hvilke sikkerhetshull har MCP-utvidelser for WordPress hatt?
Det alvorligste som har rammet den offisielle stakken, er GHSA-7x77-5r4r-q4rf, publisert 23. oktober 2026 med alvorlighetsgrad “high”. MCP Adapter før versjon 0.5.0 behandlet en feil fra callbacken for transporttilgang som om den ikke betydde avslag. Resultatet var at enhver innlogget bruker, også en abonnent, kunne nå MCP-servere som bare var ment for administratorer. Rettelsen kom i 0.5.0. Har du adapteren som Composer-bibliotek i en eldre versjon, er dette det første du bør sjekke.
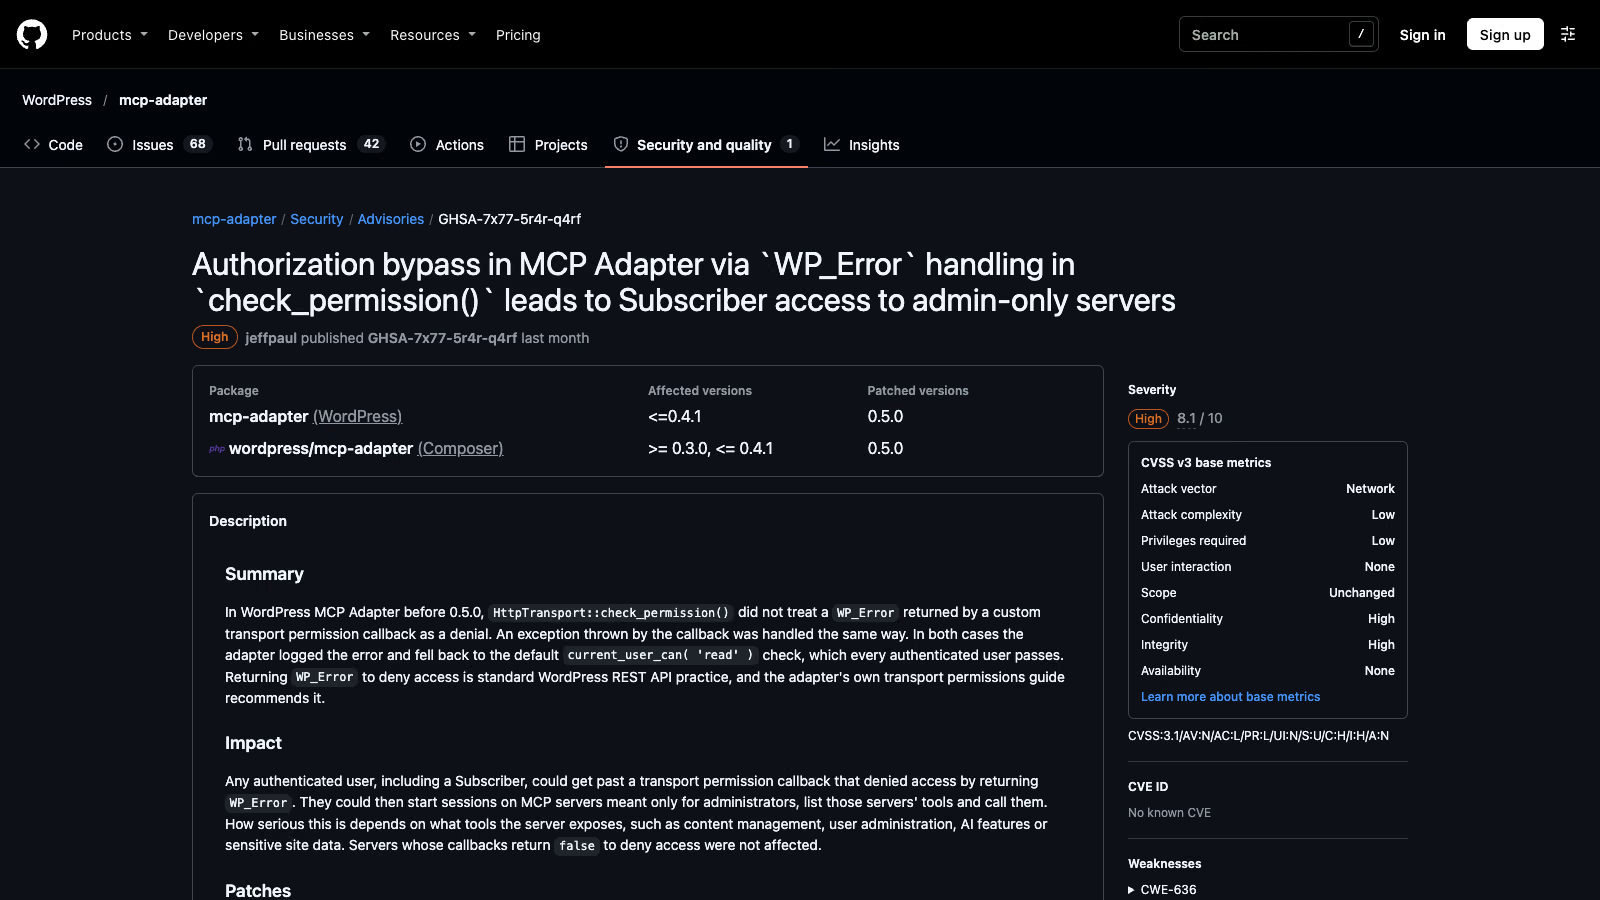 Sikkerhetsvarselet for MCP Adapter fra 23. oktober 2026, skjermbilde tatt 18. november 2026. Kilde: github.com/WordPress/mcp-adapter.
Utvidelser fra andre leverandører som legger MCP til WordPress, har en lengre liste. Jeg har tatt med dem jeg har kontrollert i NVD:
| Sårbarhet | Utvidelse og versjoner | CVSS | Hva skjedde |
|---|---|---|---|
| CVE-2025-5071 | AI Engine 2.8.0 til 2.8.3 | 8.8 | manglende tilgangssjekk for MCP, en abonnent kunne kalle administrative verktøy |
| CVE-2025-11749 | AI Engine til og med 3.1.3 | 9.8 | endepunktet /mcp/v1/ eksponerte tokenet når adressen uten autentisering var slått på |
| CVE-2026-19807 | ByteCoreStack MCP Connector til og med 1.2.3 | 8.8 | eskalering til administrator gjennom et MCP-verktøy |
| CVE-2026-109382 | WSP MCP AI Agents Connector til og med 2.9.5 | 6.5 | verktøy uten krav til rettighet, en abonnent kunne lese utkast |
| CVE-2026-9810 | AI Copilot før 1.5.4 | 9.8 | OAuth-token ikke knyttet til en bruker, ethvert gyldig token ble behandlet som administrator |
| CVE-2026-130121 | AI Puffer til og med 2.5.28 | 7.2 | lagret XSS i AI-genererte svar på kommentarer når automatiske svar ble godkjent automatisk |
Mønsteret gjentar seg: manglende eller for bred permission_callback, et token som ikke er knyttet til en bruker, og tekst fra modellen som lagres uten sanering. Utenfor WordPress bør du kjenne til to sårbarheter i verktøy som utviklere installerer lokalt: CVE-2025-6514 i mcp-remote (injeksjon av systemkommandoer, CVSS 9.6) og CVE-2025-49596 i MCP Inspector under 0.14.1 (fjernkjøring av kode, CVSS 9.4).
Per 18. november 2026 har jeg ikke funnet noen offentlig rapport om en WooCommerce-butikk som er tatt over via MCP. Tabellen over viser sårbarheter, ikke bekreftede innbrudd. Sårbarheter av denne typen i WordPress pleier likevel å havne raskt i automatiske skannere.
Hva er de største risikoene når du kobler en AI-agent til nettbutikken?
Her er risikoene for en konkret butikk på WordPress, med kontrollen som begrenser hver av dem:
| Risiko | Hvordan den oppstår | Hva du gjør |
|---|---|---|
| For brede rettigheter for agenten | applikasjonspassord for en administrator, agenten arver alle rettigheter | egen bruker med den laveste rollen som holder, høyere terskel i filtrene til adapteren |
| Indirekte prompt injection | agenten leser anmeldelser, ordrenotater eller innlegg med skjulte instruksjoner | ingen slettende abilities, godkjenning fra et menneske ved skriving |
| Ødeleggende skriving | sletting av produkter og endring av ordrestatus er tilgjengelig fra start | ikke eksponer dem, eller krev godkjenning før kjøring |
| Manglende tilgangssjekk i egen ability | tom eller for generell permission_callback | sjekk på objektnivå, for eksempel current_user_can( 'edit_post', $id ) |
| Feil i MCP-utvidelser fra andre | hoppet over tilgangssjekk, lekkede tokens | offisiell adapter i versjon 0.5.0 eller nyere, gjennomgang av leverandørens CVE-er |
| Lekkasje av personopplysninger | ordresøk returnerer adresser og betalingsopplysninger | begrens ordre-abilities, bestem hvor lenge logger lagres |
| Lekkasje av påloggingsdata | applikasjonspassord i en konfigurasjonsfil i repoet | HTTPS, konfigurasjon utenfor Git, trekk tilbake passord som ikke brukes |
| Usanert tekst fra AI | tekst fra modellen lagret uten wp_kses | sanering av utdata, moderering før publisering |
| Godkjenning i blinde | så mange forespørsler om samtykke at mennesket godkjenner alt | samtykke bare for skriving, lesing uten spørsmål |
Indirekte prompt injection betyr at modellen får instruksjoner fra dataene den leser, ikke fra deg: en nettside, en fil eller, i en butikk, teksten i en anmeldelse (OWASP LLM01:2025). OWASP anbefaler å begrense modellens rettigheter til det minst nødvendige og å kreve godkjenning fra et menneske for privilegerte operasjoner. Den andre risikoen er overdreven handlefrihet: for mye funksjonalitet, for mange rettigheter, for mye autonomi (OWASP LLM06:2025). OWASP anbefaler at autorisasjonen ligger i systemet nedstrøms, slik at det ikke er modellen som avgjør om en handling er tillatt. Alle som har skrevet WordPress-utvidelser, kjenner prinsippet fra current_user_can().
Den siste raden i tabellen kommer fra OWASP-dokumentet om trusler mot AI-agenter (versjon 1.1 fra desember 2025): en angriper kan oversvømme mennesket med forespørsler om godkjenning til det begynner å godkjenne uten å lese. Derfor gir godkjenning bare mening når den gjelder få operasjoner som faktisk endrer noe.
Hvordan gir jeg en AI-agent tilgang til WordPress med godkjenning fra et menneske?
Oppsettet under kan bygges med det WordPress og adapteren allerede har. Det krever ingen ekstra tjeneste.
1. Bare lesing først. Start med å eksponere bare søkende abilities, for eksempel produktsøk og lesing av ordrenotater. Skrivende abilities forblir private (meta.mcp.public satt til false) til du vet hva agenten trenger dem til. MCP-spesifikasjonen anbefaler det samme for tilgangsomfang: et minimalt startsett med leseoperasjoner, utvidet gradvis, og ingen omfang av typen “full tilgang” (MCP, sikkerhetspraksis).
2. Utkast fremfor publisering, for innhold. Agentkontoen får rollen Bidragsyter (Contributor). Ifølge WordPress-dokumentasjonen kan en bidragsyter skrive og håndtere egne innlegg, men ikke publisere dem (roller og rettigheter). Innlegget fra agenten havner som utkast hos en redaktør, som går gjennom det i kontrollpanelet og publiserer. Merk: dette mønsteret gjelder innlegg. Produkter i WooCommerce har egne rettigheter, så for dem må du skrive en egen ability.
3. Egen ability fremfor en generell, for produkter. Skal agenten forberede produkter, registrerer du en ability som lagrer dem i en tilstand som krever gjennomgang, og som i permission_callback sjekker rettigheten til det konkrete objektet. WooCommerce har ingen ferdig ability for “opprett produktutkast”. Før du antar hva abilityen for oppretting av produkter gjør, sjekk inndataskjemaet dens med meta-verktøyet som beskriver abilities.
4. To porter, begge i WordPress. Transportporten for hele serveren og permission_callback i hver ability avgjør tilgangen i PHP, uansett hva modellen ber om.
5. Samtykke i klienten før hver skriving. Verktøyspesifikasjonen i MCP sier at det alltid bør være et menneske i løkken som kan avvise et verktøykall, og at klienten bør be om bekreftelse på sensitive operasjoner (MCP, verktøy). Claude Desktop, Cursor og andre klienter har slike bekreftelser. Ikke slå dem av for skrivende verktøy.
6. Egne påloggingsdata for hver klient. Ett applikasjonspassord per verktøy (Claude, Cursor, automatisering). WordPress lagrer dato og IP-adresse for siste bruk av hvert passord og lar deg trekke dem tilbake hver for seg (applikasjonspassord). Passordet har 24 tegn og over 142 bit entropi, og svakheten er at det har alle rettighetene til eieren. Kjernen har ikke omfang per passord, så det er brukerens rolle som setter grensen.
Hvordan hever jeg terskelen for tilgang til MCP-serveren i WordPress?
Én endring stenger veien for abonnenter og butikkunder: krev en høyere rettighet for å kjøre abilities. Et eksempel som mu-plugin:
<?php
// wp-content/mu-plugins/mcp-hardening.php
add_filter( 'mcp_adapter_execute_ability_capability', function () {
    return 'edit_posts'; // abonnenter og butikkunder har ikke denne rettigheten
} );
Filternavnet og standardrettigheten read kan du bekrefte i dokumentasjonen for standardserveren i adapteren. Valget av edit_posts er et eksempel: velg rettigheten etter rollen til agentkontoen. Bruker du din egen server i stedet for standardserveren, slår du av standardserveren med filteret mcp_adapter_create_default_server.
Den andre endringen gjelder dine egne abilities. Callbacken bør sjekke rettigheten til selve objektet i tillegg til rollen:
<?php
wp_register_ability( 'min-butikk/oppdater-utdrag', array(
    'label'               => 'Oppdater utdrag for innlegg',
    'description'         => 'Endrer utdraget for et innlegg og lar det stå som utkast.',
    'input_schema'        => array(
        'type'       => 'object',
        'properties' => array(
            'post_id' => array( 'type' => 'integer' ),
            'excerpt' => array( 'type' => 'string' ),
        ),
        'required'   => array( 'post_id', 'excerpt' ),
    ),
    'execute_callback'    => function ( $input ) {
        return wp_update_post( array(
            'ID'           => (int) $input['post_id'],
            'post_excerpt' => wp_kses_post( $input['excerpt'] ),
            'post_status'  => 'draft',
        ), true );
    },
    'permission_callback' => function ( $input ) {
        return current_user_can( 'edit_post', (int) $input['post_id'] );
    },
    'meta'                => array( 'mcp' => array( 'public' => true ) ),
) );
Eksempelet viser prinsippet og er ikke ferdig produksjonskode: sjekk av rettigheten til det konkrete innlegget, sanering av teksten fra modellen og lagring som utkast. Detaljene om registrering (kategorier for abilities, annotasjonene readonly og destructive) står i dokumentasjonen for Abilities API.
Hva sier personvernregelverket om kundedata som agenten får tilgang til?
Leser agenten ordrer, behandler den personopplysninger om kundene dine, og du er behandlingsansvarlig. I Norge gjelder GDPR gjennom EØS-avtalen og personopplysningsloven (LOV-2018-06-15-38, i kraft fra 20. juli 2018), som gjør forordningen til norsk lov. Artikkel 32 krever sikkerhetstiltak som står i forhold til risikoen, og artikkel 33 krever at et brudd på personopplysningssikkerheten meldes til tilsynsmyndigheten innen 72 timer etter at du ble klar over det. I Norge er tilsynsmyndigheten Datatilsynet, og bruddet kalles et avvik.
 Datatilsynets side om melding av avvik slik den så ut 18. november 2026. Kilde: datatilsynet.no.
Datatilsynets veiledning om å melde avvik beskriver fremgangsmåten slik:
- Meldingen sendes av den behandlingsansvarlige gjennom et skjema i Altinn.
- Den som melder, trenger fullmakt til tjenesten “Melding om brudd på personopplysningssikkerheten” i Altinn og en elektronisk ID. Vil du ikke bruke personlig eID, kan virksomheten skaffe et virksomhetssertifikat fra Commfides eller Buypass.
- Skjemaet spør blant annet om hovedårsaken, hvor lenge bruddet har vart, når det ble oppdaget, hvor mange som er berørt, hvilke typer personopplysninger det gjelder, hvor opplysningene er nå, konsekvensene for de berørte og hvilke tiltak du har satt i gang.
- Har du ikke full oversikt innen 72 timer, kan du melde i flere omganger. Den første meldingen må si at mer informasjon kommer.
- Går det ikke å melde gjennom Altinn, kan du bruke e-post eller vanlig post.
Datatilsynets side om hvilke brudd som skal meldes sier at hovedregelen er at alle brudd meldes. Unntaket er brudd som sannsynligvis ikke gir risiko for personers rettigheter og friheter, og der må den behandlingsansvarlige være tilnærmet helt sikker. Bruddet skal dokumenteres uansett, også når det ikke meldes. Siden nevner også manglende tilgangskontroll og sårbarheter som typiske eksempler, og det er nettopp det sårbarhetene i tabellen over handler om.
To ting er verdt å avklare før agenten får tilgang til ordrer. Den første er hvem som melder. Er det et byrå eller en utvikler som drifter integrasjonen, er de databehandler, og ifølge Datatilsynet melder databehandleren i utgangspunktet bare til den behandlingsansvarlige, altså til butikken. Fristen på 72 timer løper hos butikken, så avtalen med databehandleren bør si hvor raskt du får beskjed. Den andre er hvor dataene havner. Svarene fra verktøyene går inn i konteksten til modellen, så en kundeadresse fra en ordre forlater serveren din og går til leverandøren av modellen. Det er en behandling som skal stå i protokollen over behandlingsaktiviteter, og du må vite hvor leverandøren lagrer samtalene.
Den praktiske konklusjonen for en butikk: trenger ikke agenten kundedata, eksponerer du ikke ordre-abilities. Trenger den dem, skriver du det inn i protokollen før du slår det på.
Hvordan sjekker jeg om MCP kjører på nettstedet mitt og hvem som har tilgang?
Sjekk nåsituasjonen før du endrer noe. På mange nettsteder har MCP kommet inn “på kjøpet” sammen med en AI-utvidelse, uten at noen har tatt en bevisst beslutning. Noen WP-CLI-kommandoer og et par HTTP-forespørsler er nok:
# 1. Finnes MCP Adapter, i hvilken versjon, og andre utvidelser med MCP i navnet
wp plugin list --fields=name,status,version | grep -i -E "mcp|ai-engine|copilot"

# 2. Hvem har applikasjonspassord, og når ble de brukt
wp user application-password list admin --fields=name,created,last_used,last_ip

# 3. Er det gamle WooCommerce MCP-endepunktet slått av (forventet kode: 410)
curl -s -o /dev/null -w "%{http_code}\n" https://din-butikk.no/wp-json/woocommerce/mcp

# 4. Svarer standardserveren i adapteren uten innlogging (forventet: avslag)
curl -s -o /dev/null -w "%{http_code}\n" -X POST https://din-butikk.no/wp-json/mcp/mcp-adapter-default-server
Gjenta kommando nummer to for hver bruker med rollen administrator eller shop_manager. Et applikasjonspassord som ingen kjenner igjen, eller som sist ble brukt for måneder siden, trekker du tilbake med en gang. Ser du en utvidelse fra sårbarhetstabellen over i resultatet fra den første kommandoen, sammenligner du versjonen med rettelsen i NVD.
Får du noe annet enn 410 på kommando tre, kjører du WooCommerce eldre enn 11.3 med den gamle innloggingen via REST-nøkkel. Da kommer oppdateringen først og alt annet etterpå. Får du 200 på kommando fire uten påloggingsdata, har noe foran WordPress (en utvidelse eller en serverregel) endret autentiseringen, og det må forklares før du kobler til en agent.
Lagre resultatet av sjekken. Skulle du senere måtte melde et avvik, spør Datatilsynets skjema hvor lenge bruddet har vart og når det ble oppdaget. En datert liste over utvidelser, versjoner og applikasjonspassord gjør det spørsmålet mulig å svare på.
Sjekkliste før du slår på MCP i produksjon
- MCP Adapter i versjon 0.5.0 eller nyere, helst som utvidelse fra WordPress.org, og WooCommerce 11.3 eller nyere.
- Egen bruker for agenten, med den laveste rollen som holder, og eget applikasjonspassord for hver klient.
- Terskelen for å kjøre abilities hevet fra
readmed filteret i adapteren. - Bare abilities agenten trenger, er eksponert, og lesing kommer først.
- Abilities som sletter produkter eller endrer ordrestatus, er skjult eller krever godkjenning fra et menneske.
- Egne abilities har
permission_callbacksom sjekker det konkrete objektet, og saner inndata. - Bekreftelse for skrivende verktøy er slått på i klienten.
- Konfigurasjonen med applikasjonspassordet ligger utenfor repoet, og tilkoblingen går bare over HTTPS.
- Test på en kopi av butikken før produksjon, fordi WooCommerce MCP er i developer preview.
- Beslutningen om agenten trenger kundedata, står i protokollen over behandlingsaktiviteter.
- Du vet hvem i virksomheten som har fullmakt til å melde avvik i Altinn, og avtalen med eventuell databehandler sier hvor raskt du blir varslet.
Når lønner det seg å få hjelp med MCP-oppsettet?
Vil du bare at en AI-assistent skal svare på spørsmål om sortimentet, holder det med lesing av produkter og en konto med minimal rolle: det er en times arbeid. Egne abilities med kontroll på objektnivå, en flyt med utkast og godkjenning, og en MCP-server som kobler WooCommerce mot ERP eller CRM, er et utviklingsprosjekt. Slike oppsett leverer jeg gjennom tjenesten for utvikling av MCP-servere, og selve serverarkitekturen for en butikk har jeg beskrevet i guiden om å bygge en MCP-server for WooCommerce. Et miljø for trygg testing av agenter er WordPress Playground med MCP.