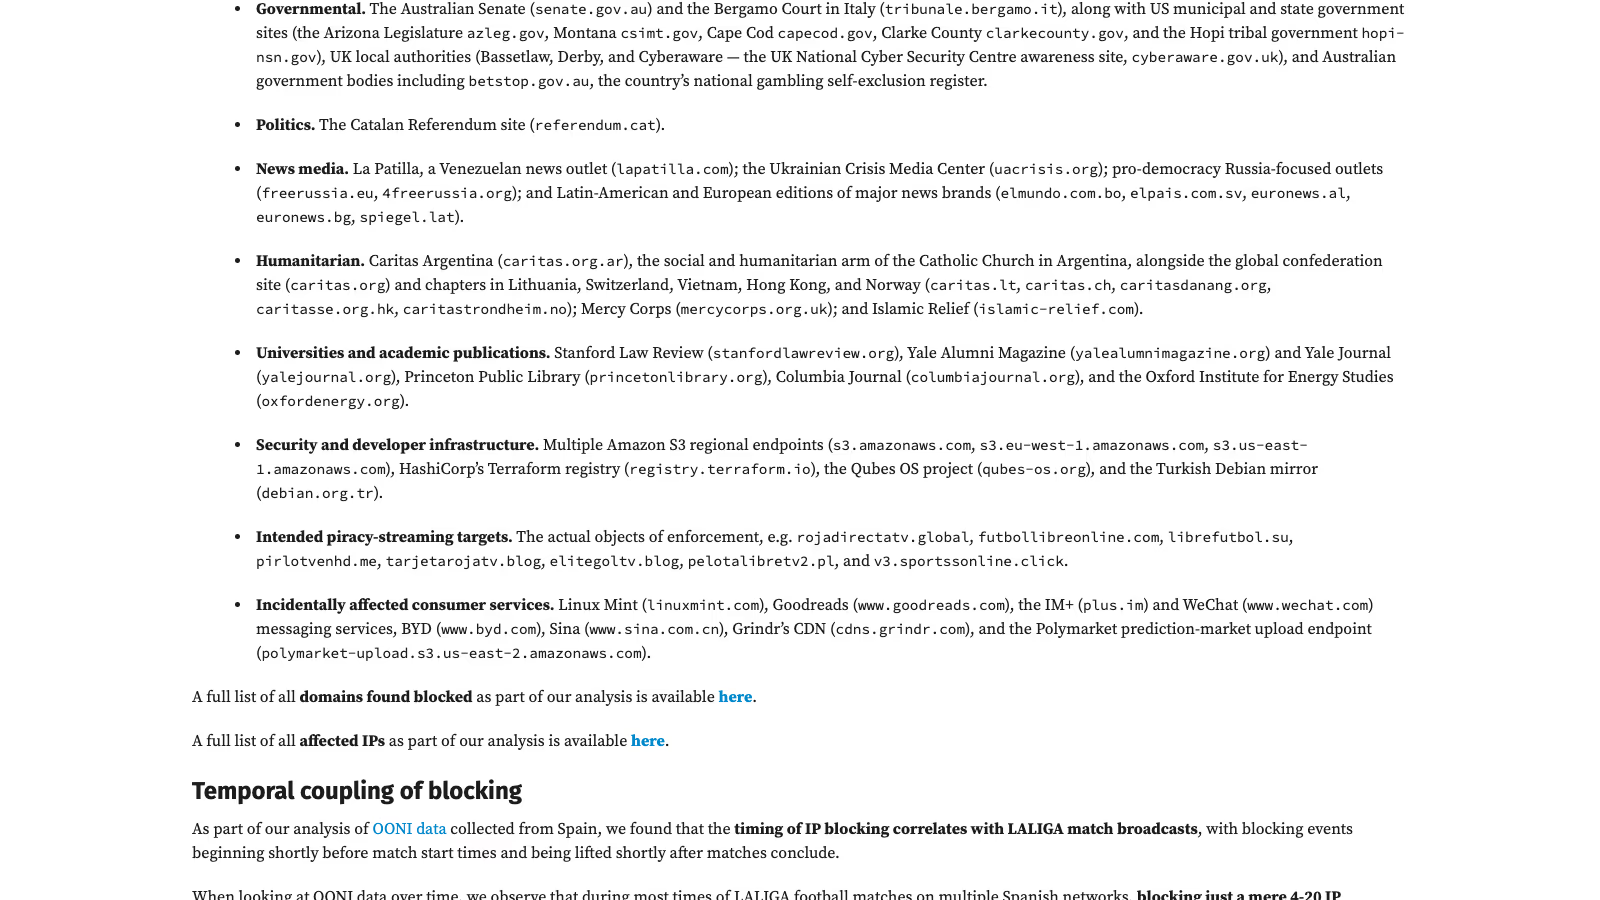
Caritas Trondheim har ingenting med spansk fotball å gjøre. Likevel står caritastrondheim.no på listen over domener som var utilgjengelige i Spania mens LaLiga-kamper ble sendt. Nettstedet delte IP-adresse med noen som strømmet kampene ulovlig. Har du en WordPress-butikk bak Cloudflare og kunder i Spania, kan det samme skje deg: Spanske ordrer uteblir en lørdagskveld, serveren går som normalt, oppetidsovervåkingen i Oslo er grønn, og på mandag virker alt igjen.
Denne guiden er skrevet for norske nettbutikker og tjenestebedrifter som selger til Spania, har en spansk språkversjon eller kunder som bruker tjenesten sin derfra. Jeg forklarer hvordan blokkeringene virker, hva uavhengige målinger viser, hvordan du sjekker om domenet ditt ligger på en blokkert adresse, hva som skjer med ordrer og betalinger i disse timene og hvilke valg leverandørene dokumenterer. Alle tall kommer fra primærkilder jeg leste 31. oktober 2026: OONI-rapporten og domenelisten, LaLigas pressemeldinger, den spanske loven i BOE, referatet fra den spanske nasjonalforsamlingen, Cloudflares dokumentasjon og dataene fra hayahora.futbol.
Hvorfor laster ikke nettsiden i Spania under LaLiga-kamper
Fordi spanske internettleverandører blokkerer bestemte IP-adresser så lenge kampen sendes. LaLiga peker ut adressene ulovlige strømmer kommer fra, og leverandørene stenger dem. En CDN-adresse tilhører likevel ikke ett nettsted.
Cloudflare skriver i dokumentasjonen om IP-adresser at adresseområdene deles av alle vertsnavn som går gjennom proxyen. Med oransje sky ser besøkende aldri serverens IP, bare en Cloudflare-adresse. Samme adresse kan i samme øyeblikk levere en nettbutikk i Bergen, en veldedig organisasjon i Trondheim og en piratstrøm. Leverandøren kan ikke skille dem på IP-nivå, så den blokkerer adressen, og alt som ligger der, forsvinner for kundene dens.
Det gir feilen et særpreg få andre feil har:
- Bare besøkende i Spania rammes, og bare hos noen leverandører.
- Det skjer bare i kamptiden. OONI-rapporten fant at blokkeringene som regel starter like før avspark og oppheves like etter sluttfløyta.
- Serveren din logger ingenting, fordi forespørselen aldri forlater leverandørens nett.
Norge og Spania ligger i samme tidssone, så avsparkstiden i den spanske terminlisten er også din klokke. Det gjør sammenligningen med statistikken din enkel.
Hvor mange norske domener som var rammet
OONI (Open Observatory of Network Interference) måler sensur på internett ved hjelp av frivillige som kjører appen OONI Probe på egne linjer. 30. juni 2026 publiserte OONI en analyse av Arturo Filastò, Maria Xynou og Mehul Gulati som dekker Spania fra 1. januar til 1. juni 2026.
Metoden har to deler. Målinger fra spanske nett viser hvilke IP-adresser som ikke svarer på TCP-oppkobling i Spania, men svarer fra et kontrollpunkt i Frankfurt. En adresse regnes som blokkert i et timevindu når den har minst to målinger og over 90 % mislykkede forsøk. Deretter knytter en DNS-skanning av 9,2 millioner domener hver blokkerte adresse til domenene som peker dit.
| Mål | Tall fra OONI |
|---|---|
| Testede domener | 9,2 millioner |
| Domener blokkert minst én gang | 554 507 (rundt 5,8 %) |
| Blokkerte IP-adresser totalt | 7 441, hos 36 infrastrukturleverandører |
| Blokkerte adresser i et vanlig timevindu | 4 til 20 |
| Domener utilgjengelige i den timen | over 400 000 |
| Cloudflare (AS13335) | 501 305 domener (90,4 %) på 2 218 adresser |
| Squarespace (AS53831) | 18 592 domener på én adresse |
| Amazon (AS16509) | 11 647 domener på 4 286 adresser |
OONI publiserte også den fullstendige listen over blokkerte domener. Jeg lastet den ned 31. oktober. Filen har 525 129 linjer, og 300 av dem er domener som slutter på .no. Tallet i filen er lavere enn de 554 507 i rapportteksten, og jeg fant ingen forklaring på forskjellen i rapporten, så jeg oppgir begge. I selve teksten nevner OONI blant annet Caritas-avdelinger i flere land, og der er Trondheim med.
OONI understreker at tallene undervurderer skaden. Data fra frivillige dekker ikke hvert nett hver time, domenelisten er fast, og klassifiseringen er forsiktig. Metoden fanger dessuten lettere opp blokkering hos leverandører som samler mange domener på få adresser. At Cloudflare står for 90,4 %, betyr altså ikke at andre leverandører er trygge. Amazon hadde flest blokkerte adresser i samme oversikt, 4 286.
Hvilke spanske leverandører blokkerer, og hvordan
OONI ser det kampstyrte mønsteret i disse nettene:
- Telefonica de Espana (AS3352), som rapporten regner blant dem som gjennomfører blokkeringene mest konsekvent,
- Orange Espagne (AS12479) og Mas Orange (AS12334),
- Mas Movil (AS15704),
- Vodafone Espana (AS12430) og Vodafone ONO (AS6739),
- Euskaltel (AS12338),
- Digi Mobil (AS57269), som gjør det annerledes: I stedet for å kutte forbindelsen viser den et selvsignert TLS-sertifikat med
CN=core1.netops.test. OONI regner den signaturen som avgjørende i seg selv.
For kunden betyr det to forskjellige opplevelser. Hos de fleste leverandørene spinner siden til nettleseren gir opp. Hos Digi får kunden en sertifikatadvarsel, som lett tolkes som et angrep eller som en feil i SSL-oppsettet ditt. Ikke alle leverandører blokkerer i alle kamper, og grafene i rapporten viser hele blokkeringer, delvise blokkeringer og stille perioder. At en bekjent i Alicante kommer inn i butikken via én leverandør, utelukker ikke at kunder hos en annen ikke gjør det.
Hva sier spansk lov om blokkeringen
Blokkeringen bygger på en dom fra handelsdomstol nr. 6 i Barcelona (Juzgado de lo Mercantil n.º 6) av 18. desember 2024. Ifølge LaLigas pressemelding av 26. mars 2025 avviste samme domstol begjæringene om å oppheve saken fra blant andre Cloudflare og RootedCON, og den avgjørelsen kan ikke ankes. LaLiga gjengir at retten fant det ikke bevist ut fra søkernes argumenter at noen skade hadde oppstått (egen oversettelse).
Lovgrunnlaget er den spanske åndsverkloven (Ley de Propiedad Intelectual). Artikkel 139 nr. 1 bokstav h lar retten pålegge at tjenester fra mellomledd stanses når tredjeparter bruker dem til krenkelser, og artikkel 141 nr. 6 tillater det samme som midlertidig tiltak. Ingen av dem sier om en blokkering skal ramme et domene, en DNS-oppføring eller en IP-adresse.
Selve dommen lot seg ikke åpne i den spanske domstolsdatabasen da jeg prøvde. Overvåkingssiden hayahora.futbol omtaler den som dom nr. 310/2024 og beskriver en dynamisk ordning: LaLiga og Telefonica Audiovisual Digital kan sende leverandørene nye IP-adresser underveis i kampene. Det er sidens lesning av dommen, ikke min.
Partene beskriver de samme faktaene helt ulikt. LaLiga skriver i en uttalelse av 15. februar 2025 at dette ikke er en bred eller vilkårlig blokkering, og gir Cloudflare skylden for å skjule ulovlige tjenester bak adresser som også lovlige bedrifter bruker. Cloudflare skriver i åpenhetsrapporten fra desember 2025:
Et av de mest kjente eksemplene på overblokkering er tiltakene til den spanske fotballigaen LaLiga. Gjennom internettleverandører i Spania har de under kamper blokkert IP-adresser som deles av mange tusen nettsteder, i stort omfang og uten noe offentlig tilsyn.
(Cloudflare, åpenhetsrapport for første halvår 2025, egen oversettelse)
For butikken din er den praktiske konklusjonen smalere enn striden: Pålegget gjelder, leverandørene gjennomfører det, og verken Cloudflare eller webhotellet ditt kan slå det av for deg.
Pågår blokkeringene fortsatt høsten 2026
Ja, etter de uavhengige målingene som finnes. OONIs data slutter 1. juni 2026. For inneværende sesong bruker jeg hayahora.futbol, drevet av en gruppe ingeniører som måler blokkeringene fra private linjer hos flere leverandører og publiserer historikken som en JSON-fil. Versjonen jeg lastet ned 31. oktober 2026 (oppdatert 15.06 UTC) hadde 17 646 registreringer av IP-adresse og leverandør, 17 513 av dem merket Cloudflare. Blokkeringer i oktober finnes 5., 6., 7., 8., 10., 11., 12., 14., 17., 18., 24., 25. og 31., og 31. oktober hos alle fem leverandørene siden måler: Digi, Movistar, Vodafone, Orange og MasMovil.
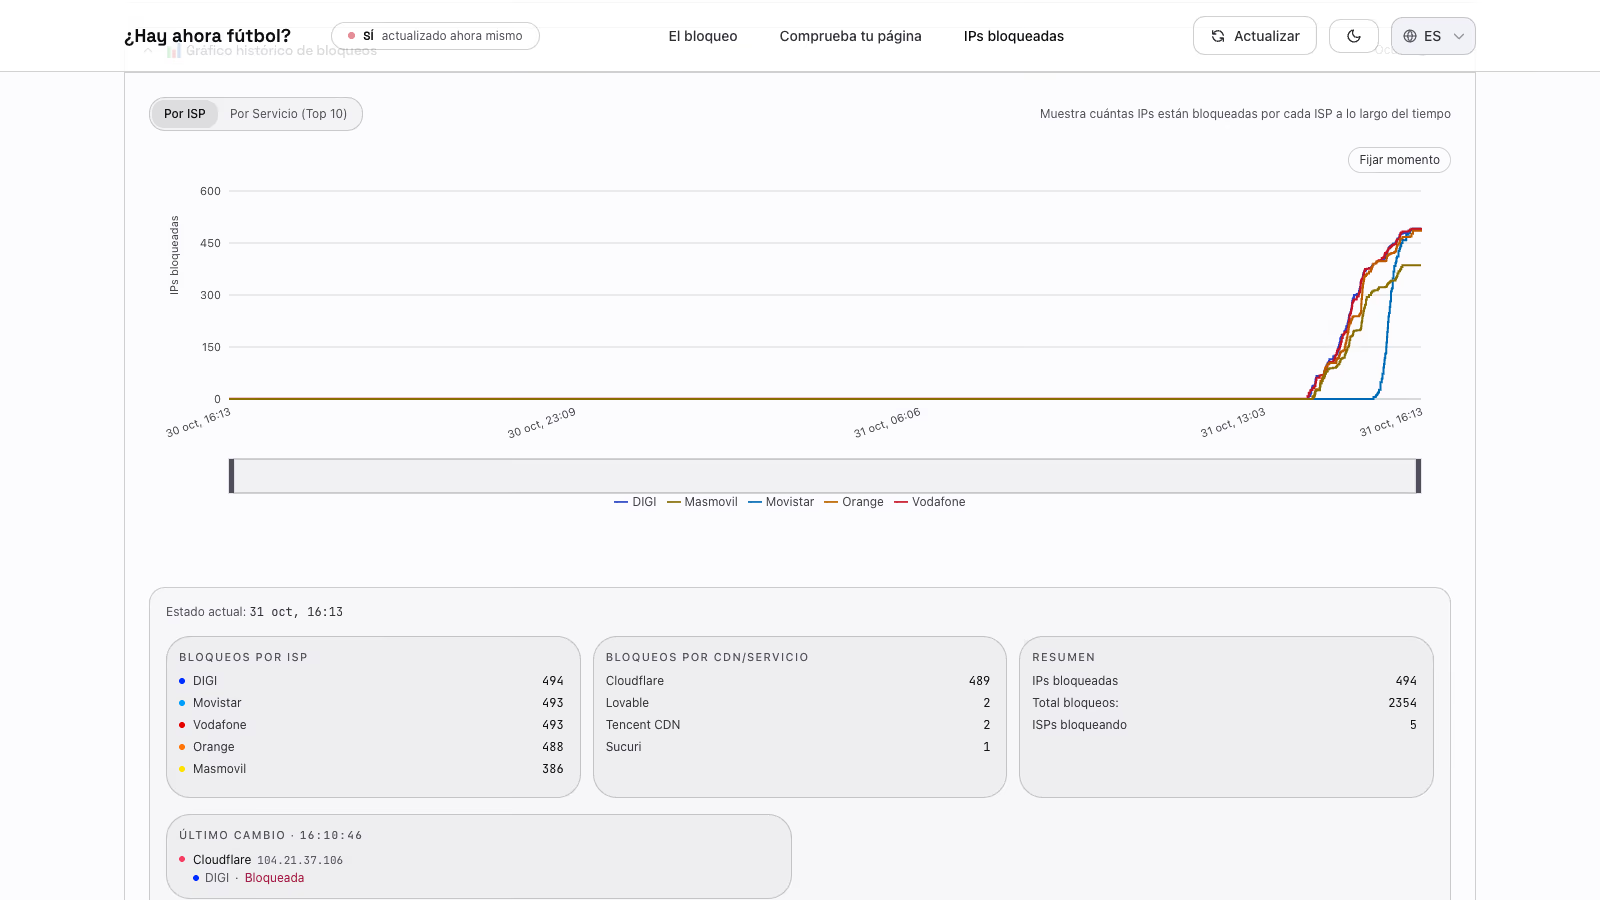
Skjermbilde: blokkerte IP-adresser per leverandør og per CDN, hayahora.futbol, 31. oktober 2026 klokken 16.13.
Skjermbildet viser hvor raskt det går: Fra rundt klokken 14.20 stiger kurvene på under to timer fra null til nesten 500 blokkerte adresser, 489 av dem hos Cloudflare. Siden presiserer selv at dataene er egne observasjoner og ingen offisiell liste over blokkeringspålegg.
Politisk skjedde det én ting i år. Referat nr. 549 fra den spanske nasjonalforsamlingen viser at komiteen for økonomi, handel og digital omstilling 29. april 2026 vedtok med 19 mot 17 stemmer en ikke-bindende uttalelse (proposición no de ley) fra den republikanske gruppen om forholdsmessighet i rettslig pålagt IP-blokkering (saksnummer 161/002757). En slik uttalelse ber regjeringen handle. Den endrer verken lov eller dom, så regn med at blokkeringene fortsetter.
Slik skiller du LaLiga-blokkering fra serverfeil og Cloudflare-regler
Se på symptomet og klokkeslettet:
| Hva kunden ser | Når | Sannsynlig årsak | Slik bekrefter du |
|---|---|---|---|
| Siden laster i det uendelige, ingen Cloudflare-side | Bare i kamptiden, bare hos noen leverandører | Leverandørblokkering av Cloudflare-IP-en din | Sammenlign med listene på hayahora.futbol, test via en annen leverandør |
| Sertifikatadvarsel for core1.netops.test | I kamptiden, hos Digi | TLS-avlytting som OONI dokumenterte hos Digi Mobil | Sertifikatdetaljer i kundens nettleser |
| Cloudflare-side med 1015, 1020 eller blokkeringsside og Ray ID | Når som helst, i alle land | En regel i din egen sone (WAF, hastighetsbegrensning, botvern) | Søk opp Ray ID i Security Events |
| Cloudflare-side med 521, 522 eller 524 | Når som helst | Serveren svarer ikke eller for sent | Server- og webhotellogger |
| Kunden betaler, men kommer ikke tilbake til butikken | I kamptiden | Nettleseren når ikke domenet ditt ved tilbakesendingen | Ordrer med status “Avventer betaling” i disse timene |
| Nede for alle | Når som helst | Feil på server, DNS eller leverandør | Ekstern overvåking, leverandørens statusside |
En Cloudflare-side med Ray ID betyr at en av dine egne regler slo til. Den situasjonen går jeg gjennom i guiden om å finne Cloudflare-regelen som blokkerte en kunde. Feil 522 og 524 ligger på serversiden, og der passer artikkelen om feil 504 skyldes webhotellet eller nettstedet. En leverandørblokkering etterlater ingen Ray ID, for forespørselen når aldri Cloudflare.
Slik sjekker du trinn for trinn om domenet ditt er rammet
Du trenger noen minutter utenfor en kamp og noen minutter under en.
1. Finn IP-adressene domenet peker på.
dig +short A dinbutikk.no
dig +short AAAA dinbutikk.no
Cloudflare-adresser, for eksempel fra 188.114.96.0/22 eller 104.16.0.0/12, betyr at du deler adresser med andre kunder. Gjenta spørringen fra en spansk linje hvis du kan, for svaret kan variere med hvor du står.
2. Sammenlign med de observerte listene. hayahora.futbol publiserer tekstlister for alle leverandører og hver for seg for Movistar, Digi, Vodafone, Orange og MasMovil, pluss en domenesjekk på forsiden. Den spanske startup-foreningen anbefaler å sjekke under en kamp, fordi listene kan være tomme ellers. Et rent resultat én kampdag sier ingenting om neste.
3. Test med kort tidsavbrudd under en kamp. Fra en linje hos en rammet spansk leverandør, eller via noen som har en:
curl -sv --connect-timeout 10 -o /dev/null https://dinbutikk.no/ 2>&1 | grep -E "Trying|Connected|timed out|subject:"En IP-blokkering viser som regel “Trying 188.114.x.x” fulgt av tidsavbrudd. Hos Digi leser du linjen subject: i sertifikatet. Gjenta testen over mobildata hos en annen leverandør. Feiler den ene og virker den andre, har du det meste av svaret.
4. Dokumenter med OONI Probe. Appen finnes for Android, iOS, Windows og macOS, og OONIs FAQ bekrefter at du kan teste nettsteder du velger selv. Resultatene havner i OONI Explorer, der du filtrerer på land, nett (ASN) og domene. OONI advarer om at en måling merket som avvik ikke nødvendigvis beviser sensur og kan være falsk alarm. Mål derfor samme domene i og utenfor kamptid, og les tidslinjen.
5. Bruk RIPE Atlas når du ikke har noen i Spania. RIPE Atlas er et nett av over 14 000 målepunkter på ekte linjer. Med kreditter, som du blant annet tjener ved å drifte et eget målepunkt, kan du kjøre ping, traceroute, DNS og SSL/TLS-målinger og velge målepunkter etter land eller ASN. En TLS-måling mot Cloudflare-adressen din fra målepunkter i AS3352 (Telefonica) og AS12479 (Orange), planlagt før, under og etter en kamp, gir deg et tidsstemplet bevis som ikke avhenger av kundens beskrivelse. HTTP-målinger gir RIPE bare tilgang til etter særskilt søknad, så hold deg til TLS og traceroute.
Hvorfor oppetidsovervåkingen din er grønn
Fordi nesten alle overvåkingstjenester sjekker fra datasentre, og datasentre i Oslo, Stockholm eller Frankfurt er ikke kunder hos Movistar eller Digi. Derfra svarer Cloudflare-adressen din normalt hele kampen. OONI valgte nettopp Frankfurt som kontrollpunkt fordi de blokkerte adressene virker derfra.
Du mangler to signaler vanlig overvåking ikke gir:
- målinger fra spanske privatlinjer, altså RIPE Atlas-målepunkter valgt etter ASN eller en liten enhet på en spansk linje,
- din egen statistikk lagt ved siden av terminlisten: økter fra Spania per time, ordrer per time og innsendte skjemaer per time, sammenlignet med kamptidene.
En besøkende som ikke får lastet siden, utløser heller ikke sporingsskriptet ditt. Du ser ingen feil, du ser et hull. Å sammenligne samme lørdagstime med og uten kamp sier mer enn å lete etter feiltopper.
Hva skjer med WooCommerce-ordrer fra Spania under en kamp
Du taper salg på to steder, og de løses forskjellig.
Kunden når ikke butikken. Ingen produktside, ingen handlekurv, ingen kasse. Det opprettes ingen ordre, ingen forlatt handlekurv, ingen feil. Det eneste sporet er hullet i salget fra Spania.
Kunden betaler, men kommer ikke tilbake. Ta Redsys, en spansk betalingsløsning for kort, som eksempel. Redsys-dokumentasjonen skiller mellom to mekanismer: Ds_Merchant_MerchantURL er adressen Redsys-serveren sender transaksjonsresultatet til med HTTP POST, mens Ds_Merchant_UrlOK og Ds_Merchant_UrlKO er adressene kundens nettleser sendes til til slutt. Betaler kunden på Redsys-siden mens leverandøren hans blokkerer IP-en til butikken, mislykkes tilbakesendingen. Varselet fra server til server går ut fra betalingsleverandørens nett, ikke kundens, og kan derfor i prinsippet komme fram. Jeg fant ingen kilde som dokumenterer at varsler fra Redsys eller Stripe går tapt på grunn av disse blokkeringene, så sjekk det i loggene dine.
Redsys anbefaler også å aldri godkjenne en ordre ut fra dataene som følger med tilbakesendingen via GET, bare ut fra POST-varselet. Bekrefter betalingsutvidelsen ordren fra varselet, har også kunden som ikke kom tilbake, en betalt ordre. Stoler den på at nettleseren kommer tilbake, blir ordren stående på “Avventer betaling”.
Dette sjekker du i WooCommerce:
- Ordrer med “Avventer betaling” i kamptiden. Filtrer på dato og time og sammenlign med uker uten kampdag.
- Innstillingen “Hold lager (minutter)”. WooCommerce-dokumentasjonen sier at en ventende ordre kanselleres og varene frigis når grensen er nådd, og at dette bare gjelder ordrer som avventer betaling. En kort grense og et forsinket varsel kan kansellere en ordre kunden har betalt for. Sjekk hvordan betalingsutvidelsen din håndterer det før du endrer noe.
- Leveringslogger hos betalingsleverandøren. Hos Redsys i administrasjonsportalen, hos Stripe i fanen for leveranser av hendelser. Stripe prøver å levere i opptil tre dager med økende mellomrom i produksjon. Finner du ingen mislykkede leveranser i kamptiden, kan du stryke dette punktet.
- Bekreftelses-e-post. En kunde som har betalt og ikke kom tilbake, venter på en bekreftelse. Sørg for at betalingshendelsen sender den, ikke takkesiden, ellers tar kunden kontakt i tro om at pengene er borte.
Hvilke valg dokumenterer Cloudflare
Ingen kilde jeg har lest, tilbyr en garantert løsning. Disse valgene er dokumentert av leverandørene, fra minst til mest arbeid.
Slå av proxyen midlertidig (grå sky). En DNS-only-oppføring svarer med IP-adressen til serveren din. Dokumentasjonen om proxystatus sier hva det koster: Alle som slår opp oppføringen, ser serveradressen, og Cloudflare optimaliserer, mellomlagrer og beskytter ikke lenger den trafikken.
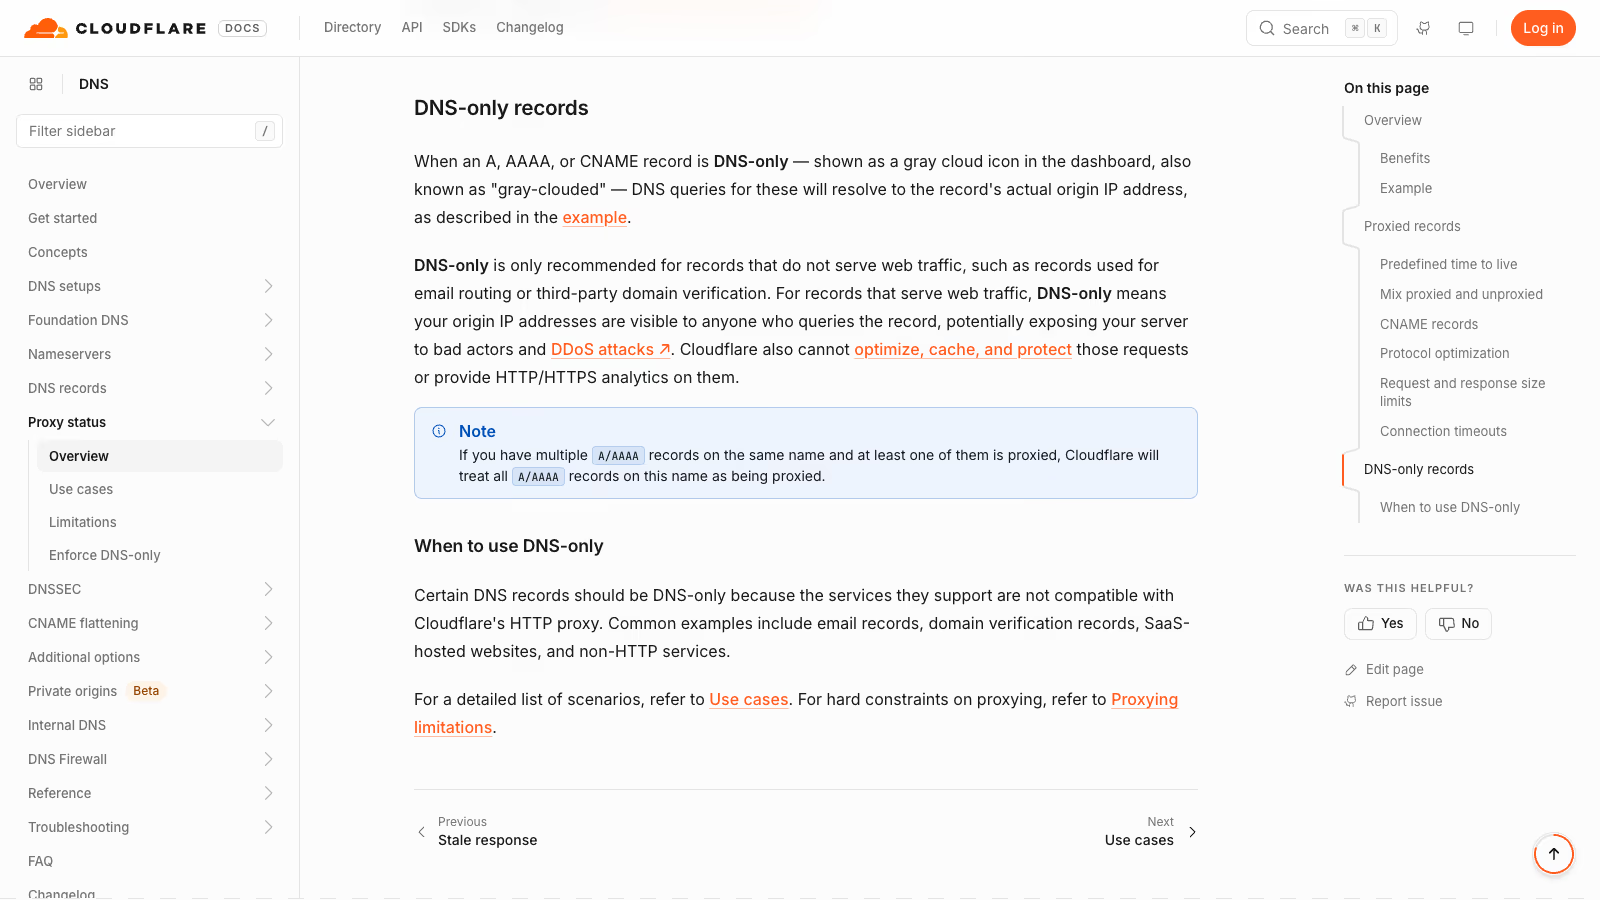
Skjermbilde: Cloudflare-dokumentasjon om DNS-only-oppføringer, 31. oktober 2026.
Cloudflare anbefaler DNS-only bare for oppføringer som ikke betjener nettrafikk, som e-postruting og domeneverifisering. På delt webhotell kan også serveradressen din havne på en liste på grunn av et annet nettsted på samme server. Jeg ville bare vurdert dette med en godt beskyttet server og for en kort periode.
Et abonnement der du deler færre adresser. Et eget sertifikat på Business eller Enterprise gir mindre deling. Dokumentasjonen sier ikke at domenet dermed flyttes fra en blokkert adresse. Prisen setter Cloudflare, ikke jeg; still den opp mot hva én kampdag koster deg.
Statiske IP-er eller BYOIP. Disse finnes bare i Enterprise. For en liten butikk er det sjelden riktig størrelse, for en stor aktør med mye salg i Spania er det verdt å spørre.
Bytte CDN eller webhotell. OONI fant rammede domener hos Amazon, Squarespace, Sucuri, Akamai, Alibaba og flere. Ingen stor leverandør ser immun ut. Vercel skrev i april 2025 at to av adressene deres var blokkert på kampdager; i oppdateringen 18. april meldte de at 66.33.60.129 og 76.76.21.142 ikke lenger var blokkert.
LaLigas postkasse. 15. februar 2025 opprettet LaLiga [email protected] for Cloudflare-kunder som vil melde at ulovlig innhold på samme IP ikke er deres. Jeg fant ingen offentlige tall på hva det fører til.
Spørsmål til webhotellet og Cloudflare som gir konkrete svar:
- Hvilke adresser peker domenet mitt på i dag, fra hvilket område, og kan de endres uten varsel?
- Kan abonnementet mitt redusere antall domener på adressen min, og hvordan?
- Har dere oversikt over LaLiga-blokkeringer av adressene i sonen min de siste kampdagene, med dato og leverandør?
- Hvis jeg endrer abonnement eller oppsett, hvilken sikkerhet har jeg for at de nye adressene ikke blokkeres? Lover noen en garanti, be om den skriftlig.
- Er serveradressen min dedikert eller delt?
- Kan jeg se tilkoblingslogger per land og time, så jeg kan sammenligne lørdager med og uten kamp?
Bør en norsk butikk droppe Cloudflare på grunn av Spania
Det avhenger av hvor mye du selger til Spania i kamptiden og hva Cloudflare gir deg resten av uka. For en WooCommerce-butikk sparer mellomlagring, DDoS-vern og sikkerhetsregler serverressurser og hendelser hver dag. Å kutte dem for å unngå noen timers blokkering i ett marked kan gjøre deg mer sårbar i alle andre, det norske medregnet. Justerer du botinnstillingene i Cloudflare samtidig, sjekk også om Cloudflare blokkerer Googlebot.
Jeg måler før jeg bestemmer. Over to eller tre kampdager samler jeg tre tall: hvor mange timer adressene dine var blokkert ifølge målingene, hvor stor andel av de ukentlige ordrene fra Spania som faller i disse timene, og hvor mange betalte ordrer som ble stående og vente. Med de tallene er beslutningen ikke lenger en mening. Er virkningen liten, holder det som regel å rette opp butikksiden: bekreftelse fra betalingsvarselet, en fornuftig grense for å holde lager og e-post som sendes etter betaling. Er den stor, handler samtalen om abonnement, adresser eller leverandør, og du har dataene til å ta den.
Vil du kreve erstatning i Spania, bør du få råd fra en advokat som praktiserer spansk rett, og ta vare på de opprinnelige målingene med dato, klokkeslett og leverandør. Den spanske startup-foreningen samler saker gjennom et skjema som spør om årlig omsetning, gjennomsnittlig dagsomsetning uten fotball og på dager med blokkering, og ekstra kostnader per kampdag. Det fungerer godt som mal for egen dokumentasjon, selv om du aldri sender det inn.
Slik går jeg fram for kunder
Jeg jobber alene og følger samme rekkefølge hver gang:
- Bekreft mønsteret: bare Spania, bare kamptid, ingen Ray ID.
- Finn domenets adresser og sammenlign dem med de observerte listene neste kampdag.
- Planlegg TLS-målinger fra målepunkter i de store spanske leverandørenes ASN før, under og etter kampen.
- Gå gjennom ventende ordrer, leveranser fra betalingsleverandøren og innstillingen for å holde lager i disse timene.
- Skriv ned blokkerte timer, berørt salg og valgene med kostnad og risiko, så eieren kan bestemme.
Selger du til Spania, hører dette hjemme i vedlikehold av WordPress-nettsider der overvåkingen også måler fra spanske nett og ikke bare pinger fra et datasenter. Har dette fått deg til å se på Cloudflare-oppsettet ditt på nytt, går jeg gjennom det under tjenesten Cloudflare og edge. Og skal butikken også laste raskere der den er tilgjengelig, start med å gjøre WordPress-nettsiden raskere.
Sist oppdatert: 31. oktober 2026. OONI-data til 1. juni 2026, observasjoner fra hayahora.futbol til 31. oktober 2026.