En kunde videresender en faktura du aldri har sendt. Avsenderadressen ligner på din, bortsett fra én bokstav. Eller du søker på firmanavnet ditt og finner en nettbutikk med logoen din, produktbildene dine og priser som er for gode til å være sanne. Denne veiledningen tar deg gjennom tiltakene i den rekkefølgen som begrenser skaden: finn ut hva som skjer, sikre din egen e-post, varsle kundene, få kopien fjernet og bestem deg for om du vil kjempe om domenet. Den gjelder uansett om nettstedet ditt kjører på WordPress, Shopify, en headless løsning eller er statisk bygget, fordi nesten alt skjer i DNS, hos registraren og hos vertskapet, ikke i publiseringsverktøyet.
Den 22. oktober 2026 spurte noen i r/smallbusiness hvor ofte bedrifter blir utsatt for at noen utgir seg for å være dem, for eksempel med et falskt domene én bokstav unna, eller med e-post til kundene i bedriftens navn. Det mest nyttige svaret kom fra en som beskrev seg selv som deltids sikkerhetssjef (CISO):
Det er et ganske vanlig problem. Det håndteres ofte av cyber-, IT- eller MSP-teamet, og kalles også typoquatting. Brukes ofte sammen med et BEC-angrep. De fleste DMARC-selskapene tilbyr en overvåkingstjeneste for akkurat dette
(u/statico, r/smallbusiness, 22. oktober 2026, egen oversettelse)
BEC står for business email compromise: en falsk faktura eller en melding om at “vi har byttet kontonummer”, sendt til kundene eller leverandørene dine. Denne artikkelen er praktisk informasjon, ikke juridisk rådgivning. Ved en varemerketvist eller et økonomisk tap etter svindel bør du snakke med en advokat.
Falskt domene eller forfalsket avsender: slik skiller du dem
I innboksen ser de to angrepene like ut, men de krever helt ulike tiltak.
Forfalskning av det nøyaktige domenet betyr at From-feltet viser ditt ekte domene, for eksempel [email protected], men at meldingen er sendt fra en annens server. Det er dette SPF, DKIM og DMARC er laget for å stoppe.
Et falskt domene som ligner på ditt, betyr at angriperen har registrert et annet navn: dittfirrna.no, dittfirma-faktura.no eller dittfirma.com i stedet for .no. Det domenet har sin egen DNS, kan bestå SPF, DKIM og DMARC for seg selv, og dine egne oppføringer hjelper ingenting. RFC 9989, den gjeldende DMARC-spesifikasjonen, sier at DMARC “ikke tar for seg bruk av visuelt like domenenavn eller misbruk av det menneskelesbare visningsnavnet i RFC5322.From” (egen oversettelse).
For å skille dem ber du kunden videresende den mistenkelige meldingen som vedlegg eller sende deg de fullstendige meldingshodene. Se på selve adressen i From, ikke på visningsnavnet, og på feltet Authentication-Results. Er domenet ditt og DMARC feilet, er det noen som forfalsker avsenderen. Er domenet ikke ditt, har du med et etterlignende domene å gjøre.
Et annet svar i samme tråd beskriver hvordan dette som regel blir oppdaget:
Vi fant det ut da en forvirret kunde videresendte en e-post fra et domene som var én bokstav unna vårt.
(u/AwaisMughal-SEO, r/smallbusiness, 22. oktober 2026, egen oversettelse)
Hvem står bak domenet: RDAP, DNS og sertifikatlogger
Sikre bevisene før noe endrer seg. Ta skjermbilder av den falske siden med adressefeltet synlig, ta vare på e-postene i rå form og noter datoene. Deretter slår du opp domenet.
RDAP har erstattet WHOIS som det strukturerte oppslaget. ICANNs oppslagsverktøy på lookup.icann.org, eller et kall til https://rdap.org/domain/example.com, gir deg registreringsdatoen, registraren og registrarens e-post og telefon for misbruk. Opplysningene om innehaveren er som regel skjult, og det er helt normalt. Registreringsdatoen betyr mye: et domene som ble opprettet forrige uke og kopierer firmanavnet ditt, er lettere å argumentere for at er registrert i ond tro.
DNS viser hva domenet er satt opp til å gjøre:
dig +short A dittfirrna.no
dig +short MX dittfirrna.no
dig +short NS dittfirrna.no
En MX-oppføring betyr at domenet kan ta imot e-post, og det tyder som regel på e-postsvindel, for eksempel at noen venter på svar på falske fakturaer. En A-oppføring peker til serveren eller CDN-et som leverer nettstedet. Kjør RDAP på den IP-adressen (https://rdap.org/ip/203.0.113.10) for å finne nettverkseieren og kontaktpunktet for misbruk. Hører IP-adressen til et CDN, får du CDN-ets kontakt, og den egentlige serveren er skjult bak. Meld fra til CDN-et likevel.
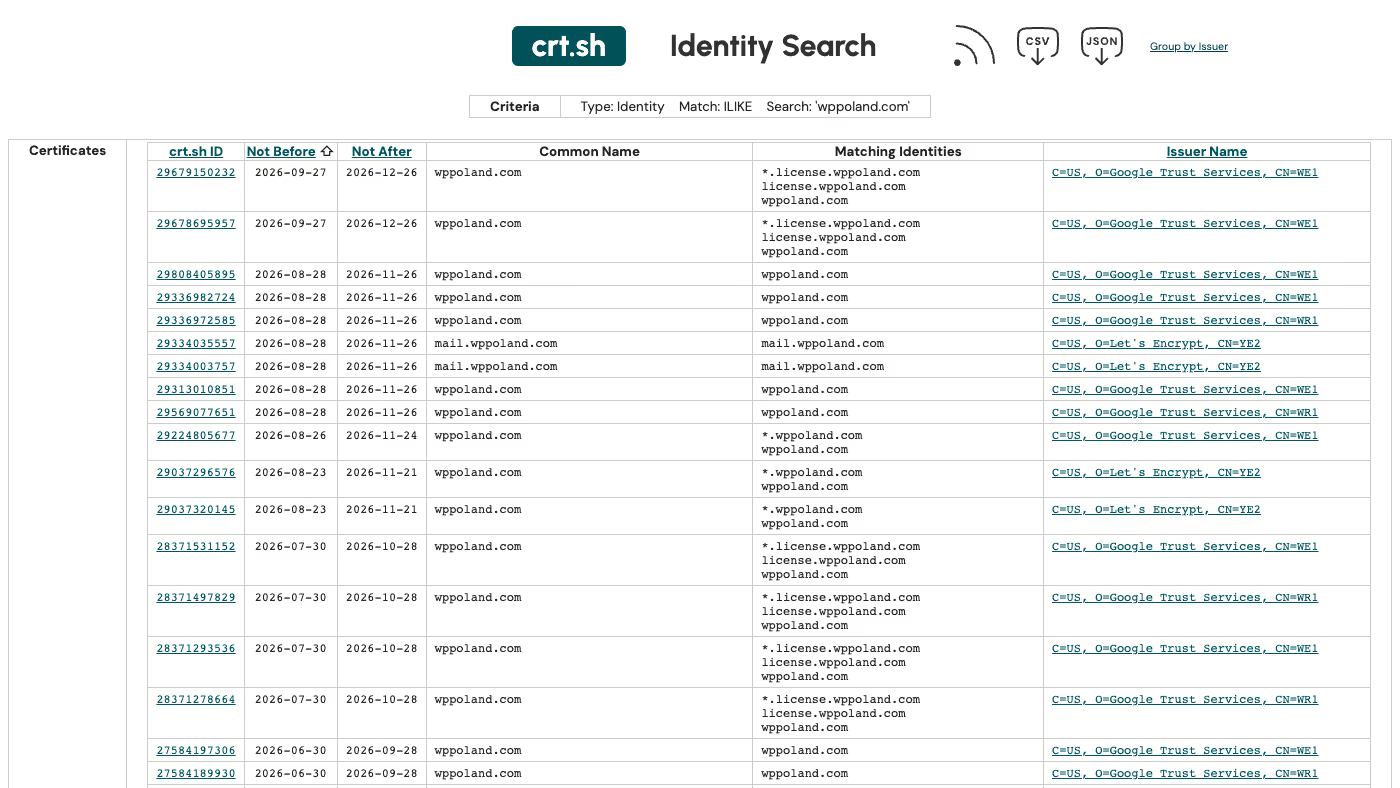
Det siste sporet er sertifikatene. Alle offentlig klarerte TLS-sertifikater føres i Certificate Transparency-logger, og på crt.sh kan hvem som helst søke i dem. Toppbildet i denne artikkelen er et ekte crt.sh-søk på vårt eget domene: hver rad viser når sertifikatet ble utstedt, når det utløper, hvilke navn det dekker og hvilken sertifikatutsteder som står bak. Et søk på ditt eget domene viser underdomener du kanskje har glemt, og et søk på et mistenkt domene viser når angriperen skaffet seg sertifikat, ofte flere dager før den første svindel-e-posten.
Søk først på ditt nøyaktige domene for å se hva som er ditt. Prøv så hver variant du kommer på: byttede bokstaver, rn i stedet for m, versjoner med bindestrek, firmanavnet med ord som “butikk”, “betaling”, “faktura” eller “kundeservice”, og andre endelser som .com, .net eller .co. Dette er manuelt arbeid. Kommersiell overvåking av merkenavn og mange DMARC-leverandører gjør det automatisk, slik sikkerhetssjefen i tråden nevnte.
Slik hindrer du at andre sender e-post fra domenet ditt
Begynn med ditt eget domene, for det er det eneste du har full kontroll over. Du trenger tre DNS-oppføringer hos den som drifter DNS-en din, uansett hva nettstedet kjører på.
- SPF lister opp serverne som har lov til å sende e-post for domenet: e-postleverandøren, nyhetsbrevverktøyet, ordre-e-posten fra nettbutikken og kundesystemet ditt.
- DKIM signerer hver melding med en nøkkel som er publisert i DNS-en din. Hver tjeneste som sender for deg, gir deg sin egen DKIM-oppføring.
- DMARC forteller mottakerne hva de skal gjøre når en melding som utgir seg for å komme fra domenet ditt, feiler begge kontrollene, og hvor rapportene skal sendes.
DMARC ble først publisert som RFC 7489 i 2015. I mai 2026 erstattet IETF den med RFC 9989 (selve protokollen), RFC 9990 (samlerapporter) og RFC 9991 (feilrapporter), som nå er på standardsporet. To endringer har betydning når du innfører det: pct-taggen er borte, og en ny t=y-tagg markerer testmodus, der mottakerne bruker ett nivå under den publiserte policyen. RFC 9989 legger også til np for underdomener som ikke finnes, og det tetter et vanlig hull, for eksempel faktura.dittfirma.no når ingen slik vert eksisterer.
Policyverdiene er de samme som før: p=none ber ikke om noe tiltak, p=quarantine ber mottakerne behandle e-post som feiler som mistenkelig, og p=reject ber dem avvise den.
| Fase | Oppføring | Hva du gjør |
|---|---|---|
| Overvåke | v=DMARC1; p=none; rua=mailto:[email protected] | Les samlerapportene, list opp alle legitime avsendere, rett opp SPF og DKIM for hver av dem |
| Teste håndhevelse | v=DMARC1; p=reject; t=y; rua=... eller p=quarantine | Se etter legitim e-post som ville ha feilet |
| Håndheve | v=DMARC1; p=reject; np=reject; rua=... | Forfalsket e-post fra ditt nøyaktige domene blir avvist |
Google og Yahoo setter minstekravene for masseavsendere. Googles regler, som har gjeldt siden februar 2024, krever at alle som sender mer enn 5000 meldinger om dagen til Gmail-kontoer, har SPF, DKIM og DMARC, med From-domenet på linje med SPF eller DKIM, og sier at DMARC-policyen kan stå på none. Yahoo ber masseavsendere om en gyldig DMARC-policy med minst p=none og anbefaler sterkt en rua-tagg. Begge krever også avmelding med ett klikk for markedsføringse-post og en spamrate under 0.3%. Oppfyller du disse kravene, kommer e-posten din fram. Det er p=reject som stopper at andre utgir seg for å være deg, og det krever ingen av dem.
Slutter e-posten fra WordPress eller nettbutikken å virke når du strammer inn SPF og DKIM, går veiledningen vår om SMTP, SPF og DKIM gjennom hver avsender. Gamle API-nøkler og glemte integrasjoner som fortsatt sender fra domenet ditt, dukker opp i DMARC-rapportene; gjennomgangen av fjerntilgang og API-nøkler hjelper deg å finne ut hvem som fortsatt har dem.
Hver tjeneste som sender med domenet ditt i From-feltet, trenger enten en plass i SPF-oppføringen eller sin egen DKIM-nøkkel. De vanligste kildene ser slik ut.
WordPress og WooCommerce: e-post rett fra webserveren
Uten noe tillegg gir wp_mail() meldingene videre til PHPMailer, som bruker PHPs innebygde mail-funksjon. Ordrebekreftelser, tilbakestilling av passord og meldinger fra kontaktskjemaet går dermed ut fra webserveren, og standardavsenderen er wordpress@ pluss domenet til nettstedet. Den serveren står sjelden i SPF-oppføringen din, og den signerer aldri med DKIM-nøkkelen din. Sender du e-posten gjennom e-postleverandøren din eller en tjeneste for transaksjons-e-post via en SMTP-utvidelse, kommer domenene på linje.
Shopify: avsenderadressen under varslingsinnstillingene
I Shopify ligger oppsettet under Settings, Notifications, Sender email. Der får du CNAME-oppføringer som dekker SPF og DKIM for avsenderadressen. Shopify legger dem inn automatisk bare når domenet ligger hos Cloudflare, GoDaddy eller IONOS, og det automatiske oppsettet lager ingen DMARC-oppføring. Mangler oppføringene, skriver Shopify om avsenderen til en adresse av typen [email protected], slik at e-posten fortsatt kommer fram, bare ikke fra domenet ditt. Shopify minner også om at et domene bare kan ha én DMARC-oppføring. Har du allerede en, endrer du den i stedet for å legge til en til.
Google Workspace: DKIM-nøkkelen i administrasjonskonsollen
Du genererer DKIM-nøkkelen i Admin-konsollen, publiserer den som en TXT-oppføring hos DNS-leverandøren og slår deretter på signeringen. Google opplyser at domener som er kjøpt gjennom enkelte partnere, for eksempel Squarespace, får nøkkelen lagt inn automatisk.
Astro, Next.js og andre statiske nettsteder
Selve nettstedet sender som regel ingenting. Kontaktskjemaet poster til et skjema- eller e-post-API, og den leverandøren er enda en avsender som må inn i SPF eller få sin egen DKIM-nøkkel.
DMARC Management i Cloudflare
Ligger DNS-en din hos Cloudflare, har du verktøyet DMARC Management på alle abonnementer. Det lister opp alle kilder som sender med domenet ditt, og viser resultatet for SPF, DKIM og DMARC for hver av dem, så du slipper å lese rå XML.
Slik sikrer du feilstavede domener du har registrert
Et forsvarsdomene som står parkert uten DNS-oppføringer, kan fortsatt havne i From-feltet på forfalsket e-post. Gi hvert domene som ikke sender e-post, disse tre oppføringene:
dittfirrna.no.         IN MX   0 .
dittfirrna.no.         IN TXT  "v=spf1 -all"
_dmarc.dittfirrna.no.  IN TXT  "v=DMARC1; p=reject"
Den første er en null-MX etter RFC 7505: én MX-oppføring med prioritet 0 og et punktum som vert. Den sier til avsendere at domenet ikke tar imot e-post, så leveringen feiler med en gang i stedet for å bli forsøkt på nytt i flere dager. Den andre er SPF-oppføringen RFC 7208 angir for et domene som ikke sender e-post. Den tredje ber mottakerne avvise alt som utgir seg for å komme derfra. Webdelen sender du videre til det ekte nettstedet med en permanent omdirigering (301). Da har en angriper ingen nytte av skrivefeilen, og kunder som taster feil, havner likevel hos deg.
Varsle kundene samme dag
Ikke vent til kopien er fjernet. En kort melding på forsiden og i neste ordrebekreftelse eller kontoe-post virker bedre enn en lang erklæring. Ta med:
- det eller de falske domenene, skrevet slik at de ikke kan klikkes (
dittfirrna[.]no), - ditt ekte domene og adressene du faktisk sender fra,
- hva du aldri ber om på e-post, for eksempel nytt kontonummer eller passord,
- hvordan kunden kan nå deg for å sjekke en melding, gjennom en kanal angriperen ikke kontrollerer.
Kunder som handler på nett, sjekker allerede tegn på egen hånd. Artikkelen vår om hvordan kunder sjekker om en nettbutikk er ekte viser hva de ser etter, og de samme tegnene hjelper dem å avsløre kopien.
Slik får du en falsk nettbutikk fjernet
Send meldingene samtidig. Hver mottaker kan handle på egen hånd, og ingen av dem venter på de andre.
- Registraren. Bruk e-postadressen for misbruk fra RDAP. Registrarer reagerer raskere på nettfiske og svindel enn på klager om merkenavn, så begynn med skaden for kundene: falske fakturaer, innsamlede kortopplysninger, stjålne innlogginger. Legg ved skjermbilder og meldingshodene.
- Vertskapet eller CDN-et. Bruk kontaktpunktet for misbruk fra RDAP-oppslaget på IP-adressen. Er vertskapet i EU, kan du formulere det som et varsel etter artikkel 16 i forordningen om digitale tjenester. Vertskapsleverandører må tilby en elektronisk varslingsmekanisme, og et varsel bør inneholde fire ting: hvorfor du mener innholdet er ulovlig, den eller de nøyaktige URL-ene, navnet og e-postadressen din, og en erklæring om at du i god tro mener opplysningene er riktige og fullstendige. Vertskapet må bekrefte at varselet er mottatt og gi deg beskjed om avgjørelsen uten unødig opphold. Regelen binder vertskapsleverandører, ikke registrarer.
- Google Safe Browsing. Skjemaet på safebrowsing.google.com tar imot en URL og en kort beskrivelse. Når en side er oppført, viser Chrome og andre nettlesere som bruker Safe Browsing en advarsel før siden lastes.
- Politiet og NSM. En falsk nettbutikk som lurer kunder, er først og fremst en politisak for dem som er blitt svindlet, så be kundene som har tapt penger, om å anmelde det. NSMs Nasjonalt cybersikkerhetssenter tar imot meldinger om digitale hendelser og databrudd døgnet rundt på telefon 02497 og e-post [email protected]. NSM retter varslingen mot hendelser som har betydning for nasjonal sikkerhet, og mot virksomheter som etter digitalsikkerhetsloven har lovpålagt varslingsplikt. Bruk den kanalen ved alvorlige hendelser, for eksempel om noen har tatt over systemene dine, ikke som første stopp for en kopiert nettbutikk.
Før logg over hver melding med dato og eventuelt saksnummer. Flytter nettstedet til et nytt vertskap, sender du den samme pakken på nytt.
Kan du ta over domenet: Domeneklagenemnda og UDRP
Fjerning tar bort innholdet. Domenet er fortsatt registrert, og innehaveren kan peke det et annet sted neste uke. Vil du ha selve navnet, trenger du en klageordning.
Gjelder det et .no-domene, går klagen til Domeneklagenemnda. Det er et uavhengig organ som behandler klager om rett til et .no-domenenavn. Norid er sekretariat for nemnda, men gir ingen anbefalinger; sekretariatet veileder partene og sjekker at de formelle kravene er oppfylt. Etter Norids egne tall får rundt 60 prosent av klagene medhold og 25 prosent avslag, mens resten avvises fordi de er for dårlig opplyst eller ikke egner seg for den forenklede behandlingen.
For .com, .net, .org og nye toppdomener som .shop eller .app gjelder UDRP. WIPOs veiledning sier at du må bevise tre ting: at du har rettigheter til et varemerke, at innehaveren ikke har noen rett eller legitim interesse i domenet, og at domenet er registrert og brukes i ond tro. Skjermbilder av den falske siden og svindel-e-postene er bevisene WIPO nevner for ond tro. En sak du vinner, ender med overføring eller sletting av domenet.
Andre landdomener varierer. WIPO lister opp landdomener som bruker UDRP uendret, og andre med egne varianter, blant dem .eu, .es, .fr, .nl og .pl. For .eu går tvister gjennom .eu-ordningen for alternativ tvisteløsning, administrert av Czech Arbitration Court eller WIPO-senteret. Les registerets egne regler før du klager. Har du ikke et registrert varemerke, bør du snakke med en advokat først, for det er på det første punktet svake saker faller.
Slik leser du en DMARC-rapport
RFC 9990 beskriver samlerapportene som XML-filer som hver mottakende e-postleverandør sender daglig eller oftere. Hver <record>-rad gir en source_ip, antall meldinger i count, tiltaket mottakeren brukte i disposition, resultatene for dkim og spf etter sammenligning med From-domenet, domenet i header_from og de rå resultatene i auth_results, med DKIM-selektoren. Gå gjennom rapportene kilde for kilde, ikke melding for melding: grupper radene etter IP-adresse og legg sammen count, så ser du hvem som sender mest i domenets navn.
| Hva raden viser | Sannsynlig årsak | Hva du gjør |
|---|---|---|
| IP-en til e-postleverandøren din, DKIM bestått, SPF feilet | Videresending eller en e-postliste har brutt SPF, men DKIM bærer fortsatt DMARC | Ingenting, så lenge DKIM fortsetter å bestå |
| Et kjent verktøy (nyhetsbrev, kundesystem, nettbutikk), både DKIM og SPF feiler | Verktøyet signerer med sitt eget domene, ikke ditt | Legg inn DKIM-nøkkelen og SPF-include for verktøyet før du håndhever |
| DKIM bestått, men DKIM-domenet tilhører leverandøren | Meldingen er signert, men ikke på linje med From-domenet ditt | Slå på signering med eget domene i verktøyet |
| Ukjent IP, begge feiler, små antall fra mange land | Noen forfalsker det nøyaktige domenet ditt | Slå opp IP-en med RDAP; håndhevelse stopper den |
| Din egen server, disposition quarantine eller reject | Du håndhevet før du rettet opp en avsender | Gå tilbake til t=y eller p=none for domenet, rett feilen og prøv igjen |
To til fire uker med rapporter uten legitime kilder du ikke kan forklare, er et rimelig tegn på at p=reject ikke vil stoppe din egen e-post.
Slik gjør du det vanskeligere neste gang
- Registrer de opplagte skrivefeilene og endelsene. Domenet ditt under .no og .com, pluss en eller to vanlige feilstavinger, videresendt til det ekte nettstedet. Det er billigere enn én klagesak.
- Følg med på sertifikatloggene for firmanavnet ditt, for hånd på crt.sh hver måned eller gjennom en overvåkingstjeneste.
- Les DMARC-rapportene. Samlerapportene viser alle IP-adresser som sender fra domenet ditt, også angripere som tester policyen din.
- Sikre kontoene som styrer domenet. Tofaktorautentisering hos registraren og DNS-leverandøren, og registrarlås eller registerlås der det tilbys. Den som tar over DNS-kontoen din, trenger ikke noe falskt domene.
- Skriv ned rutinen. En side med registrar, DNS-leverandør, e-postleverandør og hvem som bestemmer hva, slik at neste hendelse ikke begynner med leting etter passord.
| Situasjon | Første tiltak | Hvem gjør det |
|---|---|---|
| Forfalsket e-post fra ditt nøyaktige domene | Publiser DMARC, gå til p=reject når rapportene er rene | Den som drifter DNS og e-post |
| Etterlignende domene som sender e-post | RDAP, melding til registraren, varsel til kundene | Eier og IT |
| Falsk nettbutikk som kopierer nettstedet ditt | Skjermbilder, varsel til vertskap eller CDN, melding til Safe Browsing | Eier og IT |
| Gjentatte etterligninger av et varemerke | Domeneklagenemnda, UDRP eller landdomenets ordning | Advokat |
Sikkerhetsrevisjonen vår omfatter en sjekk av SPF, DKIM, DMARC og kontoene som styrer domenet ditt, og en vedlikeholdsavtale dekker lesing av DMARC-rapportene og oppfølging av sertifikatloggene hver måned.