Teknisk oppfølging av WordPress-nettsted
Jeg heter Mariusz Szatkowski og har jobbet med WordPress siden 2006. Jeg tar meg av vedlikeholdet av WordPress-nettsteder for bedrifter i Norge, på avstand fra Gdynia i Polen. Jeg jobber alene, så hver oppdatering, gjenoppretting og feilretting gjør jeg selv, og tilgangene dine går ikke videre til noen andre.
WordPress driver 39,6 % av alle nettsteder (W3Techs, oktober 2026). Det gjør plattformen til et fast mål for automatiserte angrep, og de fleste innbrudd går via utdaterte tillegg og svake passord.
Hva inngår i oppfølgingen?
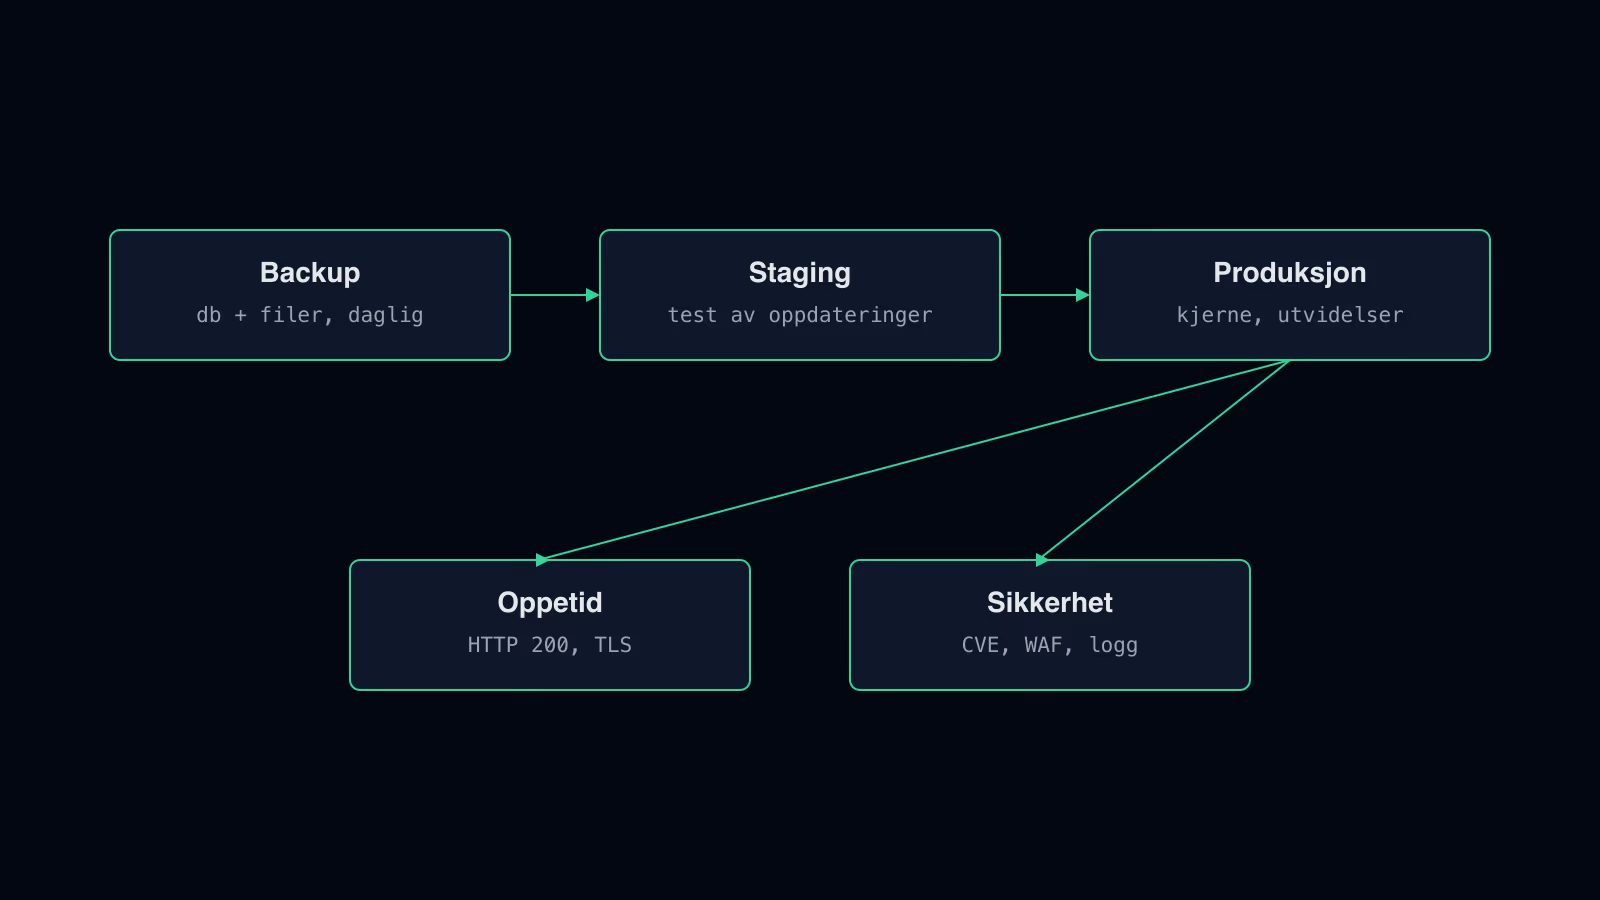
- Oppdateringer av kjerne, temaer og tillegg, testet i staging før produksjon.
- Automatiske sikkerhetskopier lagret utenfor serveren, i EU-land, i minst 30 dager.
- Oppetidsovervåking hvert 1. til 5. minutt, med varsel når siden slutter å svare.
- Skanning etter skadelig programvare og kjente sårbarheter i tilleggene du bruker.
- Rydding i databasen og ytelsesarbeid basert på Core Web Vitals.
Før jeg får tilgang til et nettsted med personopplysninger, signerer vi en databehandleravtale etter GDPR artikkel 28. Jeg har ingen underleverandører.
Oppetidsovervåking
Overvåkingen sjekker nettstedet hvert 1. til 5. minutt og varsler meg når det slutter å svare eller returnerer en serverfeil. Jeg tilbyr ikke 24/7-vakt eller garanterte responstider. Når varselet kommer, starter jeg med serverloggene, siste gyldige sikkerhetskopi og endringen som kom rett før feilen, og forklarer deg skriftlig hva som skjedde.
Slik jobber jeg med vedlikeholdet
Oppdateringer testet i staging
Hver oppdatering går først til en kopi av nettstedet. Der sjekker jeg skjemaer, kassen i nettbutikken og sidene som gir henvendelser, og først da installerer jeg i produksjon. Sikkerhetsrettelser går foran de andre.
Sikkerhetskopier som faktisk lar seg gjenopprette
En sikkerhetskopi teller først når den er gjenopprettet. Derfor tester jeg gjenopprettingen på en separat kopi, slik at jeg vet at filer og database henger sammen når det gjelder.
Databasen
Over tid fylles databasen med revisjoner, søppelkommentarer og utløpte transienter. Jeg rydder i tabellene og ser etter trege spørringer, ofte fra tillegg som lagrer for mye i wp_options med autoload.
Ytelse
Jeg måler Core Web Vitals med data fra ekte besøkende der det finnes, og fjerner det som gjør siden treg: tunge tredjepartsskript, bilder uten riktige dimensjoner og bilder som ikke er i AVIF eller WebP.
Feilsøking av plugin-konflikter og hvit skjerm
Vanlige feil etter oppdateringer er hvit skjerm, kritisk feil i et tillegg, ødelagt betaling eller fraktberegning i WooCommerce og integrasjoner som slutter å svare. Jeg feilsøker i staging når det går, slik at live-nettstedet ikke blir en testarena, og skriver ned årsaken og løsningen.
Hva gjør du hvis WordPress er hacket?
Jeg isolerer nettstedet, finner veien inn, fjerner skadelig kode og gjenoppretter fra en sikkerhetskopi tatt før innbruddet. Deretter bytter jeg passord og nøkler og lukker hullet, ofte et utdatert tillegg. Du får en skriftlig gjennomgang av hva som skjedde og hvilke data som kan ha vært berørt, slik at du selv kan vurdere meldeplikten til Datatilsynet etter GDPR artikkel 33.
Oppgradering av et utdatert nettsted
Mange nettsteder står på gamle versjoner av PHP, tema og tillegg fordi noen er redd for at en oppdatering skal ødelegge noe. Jeg tar oppgraderingen i trinn på en staging-kopi: først PHP-kompatibilitet, så tillegg ett om gangen, så temaet, og til slutt produksjon.
Hva koster det?
Prisen avhenger av størrelsen på nettstedet og om det er en nettbutikk. Se prislisten for detaljer.
Kommunikasjon og avtale
Vi kommuniserer på e-post, i skriftlige dokumenter og i repositoriet, slik at beslutninger kan leses i ettertid. Trenger du en samtale, si fra. Jeg fakturerer som B2B med EU-mva-nummer PL7393037445, og avtalen følger polsk rett.
Be om en WordPress-gjennomgang
Send meg adressen til nettstedet
Relatert arbeid finner du under WordPress-utvikler.