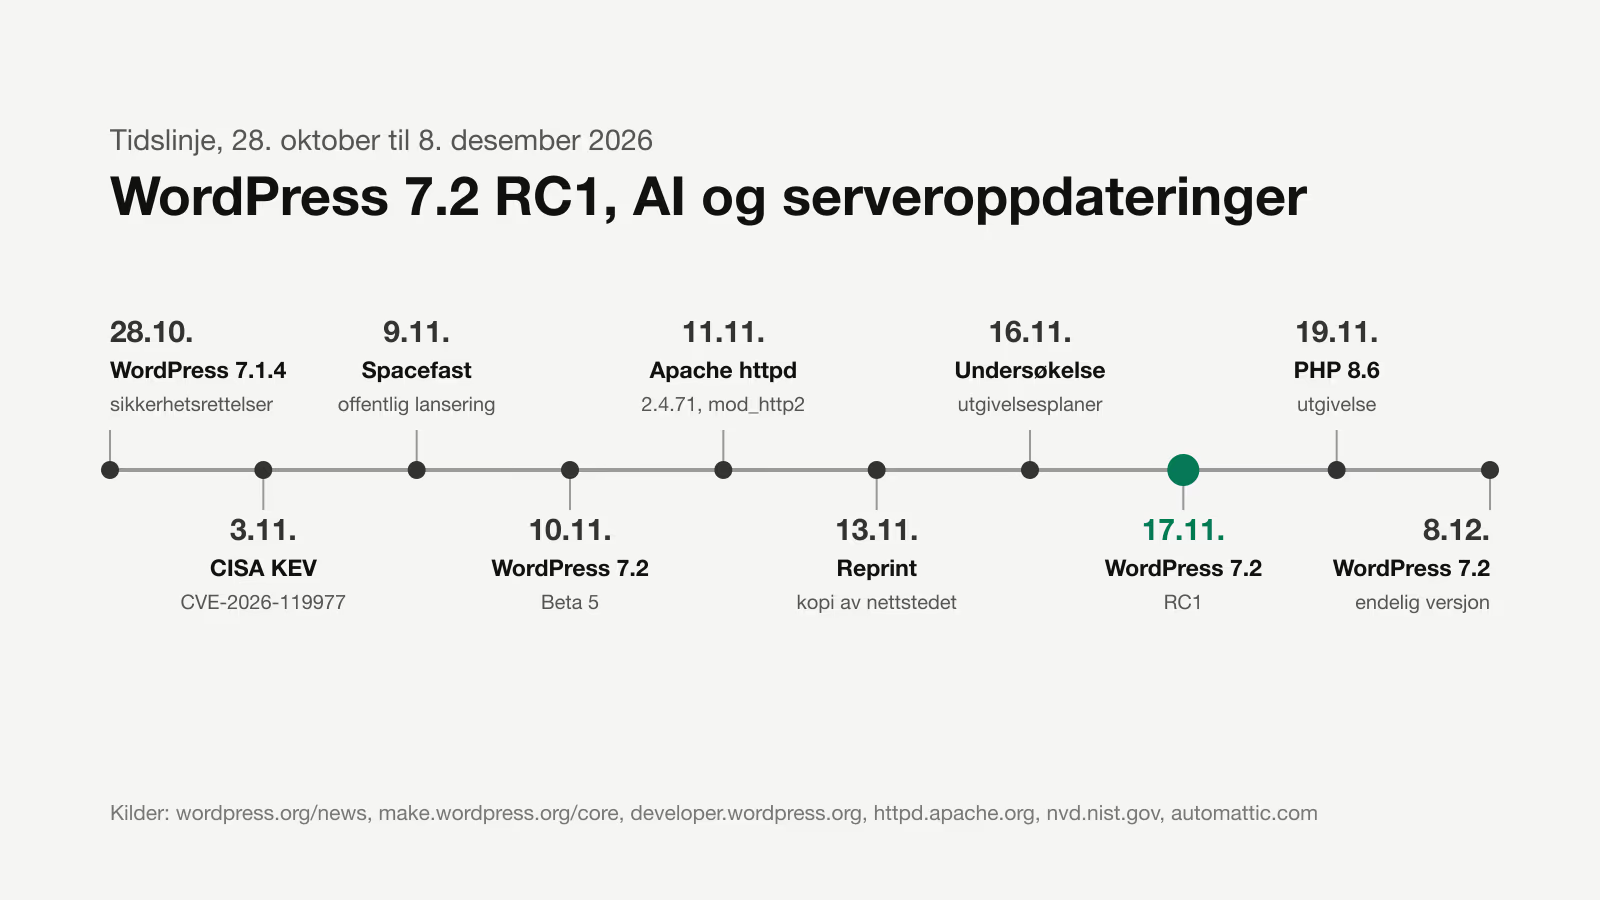
WordPress 7.2 Release Candidate 1 kommer 17. november 2026, og endelig versjon er planlagt 8. desember 2026. Det skriver Justin Tadlock i utvikleroversikten fra 13. november, den siste før 7.2. Sammen med RC1 skal Field Guide og Source of Truth komme.
Her har jeg samlet det fra de siste dagene som betyr noe for nettstedene jeg drifter fra Gdynia: testlisten før RC1, det nye verktøyet Reprint for å kopiere et nettsted, Spacefast fra Automattic, planene til AI-teamet og to oppdateringer du ikke bør utsette: WordPress 7.1.4 og Apache httpd 2.4.71.
Når kommer WordPress 7.2 RC1
Beta 5 kom 10. november. Datoene jeg har sjekket i kildene:
| Trinn | Dato | Kilde |
|---|---|---|
| WordPress 7.1.4 og Beta 3 | 28. oktober 2026 | WordPress.org News |
| Beta 5 | 10. november 2026 | WordPress.org News |
| Spørreundersøkelsen om utgivelsesplaner stenger | 16. november 2026 | Make WordPress Core |
| RC1, Field Guide og Source of Truth | 17. november 2026 | WordPress Developer Blog |
| PHP 8.6 | 19. november 2026 | WordPress.org News |
| WordPress 7.2 | 8. desember 2026 | WordPress.org News |
Kunngjøringen av Beta 5 nevner fire måter å teste på: utvidelsen WordPress Beta Tester med kanalen “Bleeding edge” og strømmen “Beta/RC Only”, zip-pakken, kommandoen wp core update --version=7.2-beta5 og en Playground-instans. Beta 5 la også til et e-postvarsel når et nytt applikasjonspassord opprettes, og ifølge kunngjøringen er alle kjente problemer i kjernen med PHP 8.6 løst. Den påstanden gjelder bare kjernen. Utvidelser og tema må du sjekke mot PHP 8.6 for seg, før vertsleverandøren din oppgraderer versjonen.
Hva du bør teste i utvidelser og temaer før RC1
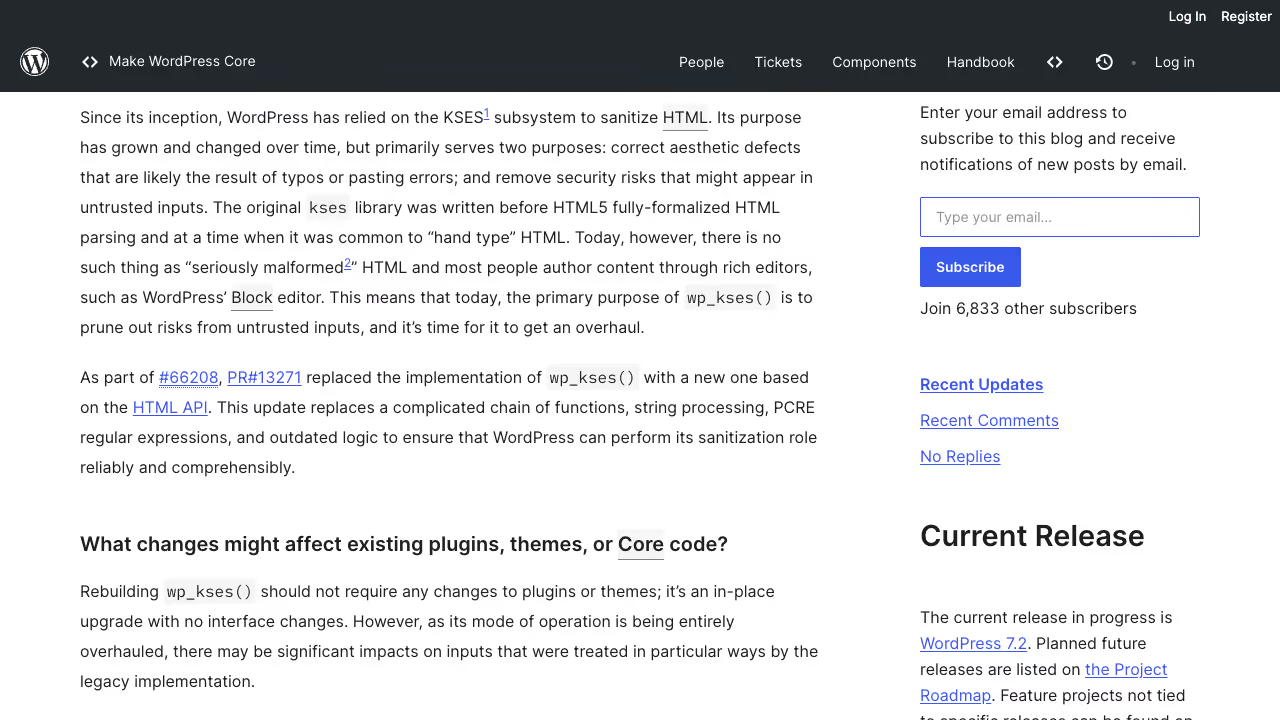
De fleste endringene i 7.2 har jeg beskrevet grundig i innlegget om planene for WordPress 7.2, sudo-modus og Secrets API, og endringen i wp_kses() i en egen tekst om wp_kses på HTML API. Her er bare sjekklisten fra Tadlocks oversikt, i den rekkefølgen jeg går gjennom den på en testkopi:
- Ikoner i administrasjonen. Adminlinjen og sidemenyen bruker innebygde SVG-er fra samlingen
core-admini stedet for skriften Dashicons. Dashicons som sendes tiladd_menu_page(), virker fortsatt, fordi kjernen bytter dem ut med en tilsvarende variant. CSS som farger, skjuler eller bytter ut ikonet via::before, slutter å virke. - Skript og stiler i administrasjonen.
load-scripts.phpogload-styles.phper utfaset og kalles ikke lenger. En del skript som før ble skrevet ut i<head>, havner nå i bunnteksten. Kode som forutsetter en bestemt lasterekkefølge, sjekker du i nettleseren, i nettverksfanen og i konsollen. - Interactivity API. Direktivet
data-wp-htmlgjengir HTML fra store, men tar bare imot verdier som er merket medasDangerousHTML(). Ruteren fårstate.navigatingogstate.initiator. - theme.json. Elementet
textInputkan styles etter tilstand::required,:user-valid,:user-invalid,:focus,:focus-visibleog::placeholder(Trac #65880). Hvis temaet ditt stylet disse tilstandene med egen CSS, sjekk hvilken regel som vinner. - Oppdateringsskjermen. Oversettelsesoppdateringer vises for seg og kan installeres enkeltvis (Trac #42281). Det er en endring for dem som oppdaterer nettsteder manuelt, ikke for kode i utvidelser.
Punkt 4 sjekker jeg med tastaturet i kassen på nettbutikker, fordi forskrift om universell utforming av IKT-løsninger § 4 krever at private virksomheters nettløsninger minst følger WCAG 2.0 på nivå A og AA, med unntak for suksesskriteriene 1.2.3, 1.2.4 og 1.2.5. Blant kriteriene som gjelder, er 2.4.7 Focus Visible og 3.3.1 Error Identification, altså synlig fokus og feil som identifiseres og beskrives i tekst.
Hva som er endret i Secrets API siden Beta 1
Utviklernotatet til Eric Mann fra 11. november, revidert 13. november, beskriver endringer som ødelegger kode skrevet for de tidligere betaene:
WP_SECRETS_KEYer påkrevd. I de første betaene brukte et nettsted uten denne konstanten en nøkkel avledet fraLOGGED_IN_KEYogLOGGED_IN_SALT. Den veien finnes ikke lenger. Uten en brukbar nøkkel lagrer API-et ingenting, og hver skriving og lesing returnerer feilensecret_key_unavailable. Nye installasjoner får nøkkelen fra installasjonsprogrammet, på eksisterende nettsteder lager Nettstedshelse linjen du limer inn iwp-config.php.- Ikke behandle nøkkelen som et salt. Endrer eller fjerner du
WP_SECRETS_KEYetter at hemmeligheter er lagret, blir de uleselige til den gamle verdien er tilbake. Notatet beskriver nøkkelbytte viaWP_SECRETS_KEY_PREVIOUS. - Drop-in-filen
secrets.phpmå brukeextends. Keyring, store og provider er nå abstrakte klasser, ikke grensesnitt. En drop-in som fortsatt harimplements, gir en kritisk feil på hver forespørsel. - Funksjonene sjekker ikke tilganger, fordi de må virke fra cron og REST. Sjekk tilgangene der brukeren skriver inn eller endrer en verdi.
Notatet beskriver også wp_retire_secret_version(), som sletter den forrige versjonen etter rotasjon, wp_list_secrets(), som returnerer navn og metadata uten verdier, og handlingen wp_secret_changed, som sender fingeravtrykk i stedet for verdier. Nettstedshelse har tre nye tester i sikkerhetsdelen. Ryan McCues innvending mot selve prosjektet, fra diskusjonen under forslaget fra august, har jeg beskrevet i innlegget om planene for 7.2.
På nettsteder med utvidelser som lagrer nøkler i wp_options, sjekker jeg wp_is_secrets_api_available() i koden før migrering. Den returnerer false når drop-in-filen ikke ble lastet, nøkkelen mangler eller ikke dekrypterer den lagrede hovednøkkelen.
Slik kopierer du et nettsted til testing med Reprint og Playground
Reprint er et gratis verktøy med åpen kildekode under GPL, skrevet i PHP, som kopierer filene og databasen til et nettsted. Adam Zieliński kunngjorde det på WordPress.org News 13. november; om hans tidligere arbeid med Playground skrev jeg i teksten om WordPress Playground som AI-infrastruktur. Kopien omfatter innlegg, sider, media, brukere, innstillinger, temaer, utvidelser og tabellene deres, for eksempel WooCommerce-ordrer. Den hopper over hurtigbuffer, logger, sikkerhetskopiarkiver og midlertidige filer.
Det finnes to veier. Den første går til nettleseren. Ifølge innlegget fra Playground-teamet 4. november ser det slik ut:
- Installer og aktiver utvidelsen Reprint på kildenettstedet. Du trenger en administratorkonto.
- I WordPress Playground velger du New Playground og deretter Clone a live site, skriver inn adressen til nettstedet og klikker Check site.
- Kopier migreringsnøkkelen som Playground viser. På kildenettstedet åpner du Verktøy, Reprint Server, limer den inn i feltet Migration Token og klikker Authorize client.
- Gå tilbake til Playground, klikk Clone site og, når det er ferdig, Open site.
Adressen til nettstedet alene gir ikke tilgang til noe: uten nøkkelen som en administrator limer inn, kan Playground ikke lese filene eller databasen. Begrensninger fra det samme innlegget: Import i nettleseren tar i dag imot opptil 2 GiB med filer og databasedata, fanen må holdes åpen til kopieringen er ferdig, og Playground er et annet miljø enn vertsleverandøren din, så noen utvidelser og eksterne tjenester vil oppføre seg annerledes.
Den andre veien er klienten reprint.phar, som kjøres i terminalen på en bærbar PC eller en annen server, med en SQLite- eller MySQL-database. Ifølge kravene i håndboken trenger klienten PHP 7.4 eller nyere, og utvidelsen på kildenettstedet trenger WordPress 4.7 eller nyere, PHP 5.6.20 eller nyere og en fungerende HTTPS-adresse. Overføringen kan fortsette etter et brudd i forbindelsen, adressene til nettstedet skrives om også i serialiserte data, JSON og blokkmarkering, og ved neste kopi henter Reprint bare endrede filer. Databasen kopieres i sin helhet hver gang.
To advarsler fra beskrivelsen av verktøyet tar jeg på alvor. Kopien inneholder personopplysninger, passord-hasher og nøkler til utvidelser, så ikke del den videre uten å rense den. Utvidelser som fortsatt har produksjonsinnstillinger på kopien, kan sende en ordre-e-post til en ekte kunde eller belaste kortet til kunden. På en kopi av en nettbutikk slår jeg først av utsending av e-post og setter betalingsløsningene i testmodus, og først deretter klikker jeg på noe. Verktøyet henter bare data: å sende endringer tilbake til kildenettstedet er ikke mulig foreløpig.
Havner en slik kopi hos noen som ikke skal ha den, er det et brudd på personopplysningssikkerheten etter personvernforordningen artikkel 4 nr. 12, som gjelder som norsk lov gjennom personopplysningsloven § 1. Artikkel 33 gir den behandlingsansvarlige 72 timer fra bruddet ble kjent til å melde det til tilsynsmyndigheten, med mindre det er lite sannsynlig at bruddet medfører en risiko for dem det gjelder. I Norge er det Datatilsynet, som kaller slike brudd avvik.
Til testing av RC1 er dette den korteste veien jeg kjenner: en kopi av en kundes nettbutikk i nettleseren, oppdatering til RC1 og en runde gjennom listen fra forrige del, uten å røre produksjonen. Mer om selve prosessen skriver jeg på siden om WordPress-oppdateringer.
Hva er Spacefast fra Automattic
Automattic lanserte Spacefast offentlig 9. november 2026, etter en stille lansering i september. Produktsiden sier rett ut at Spacefast ikke er en AI-bygger. Det gir infrastruktur til agentene du allerede bruker: Claude, ChatGPT, Cursor, Grok Bot og alle MCP-klienter. Kunngjøringen fra Automattic nevner også programmeringsagentene Claude Code og Codex.
Dette får du ifølge de to sidene:
- hosting med en ny versjon ved hver publisering, hver på en fast adresse, med mulighet for å gå tilbake,
- en SQL-database (MariaDB) for hvert prosjekt,
- domener, privat deling med passord, invitasjon eller lenke, og kommentarer på siden,
- publisering via en utvidelse i AI-appen, API-et, en MCP-server, kommandoen
npx spacefast publisheller Git.
Innlogging for brukere i applikasjoner, transaksjonelle e-poster og objektlagring er merket som “kommer snart”. Spacefast kjører på den samme infrastrukturen fra Automattic som WordPress.com og Tumblr og har en gratis personlig plan. Automattic understreker at du betaler for infrastruktur, ikke for AI-kreditter.
Jeg ser det ikke som en erstatning for WordPress på et bedriftsnettsted. Det er et sted for en prototyp som en kunde har bygget med en agent og vil vise noen via en privat lenke. Når en slik prototyp skal bli et nettsted med innhold, skjemaer og SEO, gir det mening å bygge det på WordPress eller Astro.
Hva AI-teamet i WordPress forbereder før 7.2
Fra oppsummeringen av møtet i AI-teamet 11. november:
- Utvidelsen AI 1.6.0 skal komme i slutten av november som den siste planlagte store utgivelsen før WordPress 7.2. I katalogen ligger i dag versjon 1.5.0. Hovedtemaet er AI Workspace: en chat med en agent inne i WordPress, som bruker modellene som er tilgjengelige gjennom de konfigurerte AI-koblingene. Å koble til eksterne agenter og verktøy via MCP er ifølge oppsummeringen visjonen for WordPress 7.3.
- En felles pakke med ferdigheter (abilities) flyttes til WordPress-organisasjonen på GitHub som en Composer-pakke. Da kan for eksempel WooCommerce bruke felles ferdigheter uten å installere hele AI-utvidelsen.
- Abilities API får utviklernotater, helst før RC1. Det står en åpen sak om hvordan tilganger for ferdigheter skal defineres. Får den ikke tilbakemeldinger før utgivelsen, kan endringen bli trukket tilbake.
- Secrets API ber teamet om å teste særlig på multisite-installasjoner, fordi flere funksjoner i 7.3 skal bygge på det.
På verktøysiden lar WordPress Studio 2.2.0 fra 11. november deg koble til Claude Code, Codex, Cursor eller Grok Build i innstillingene, legger til rektangelmarkering for merknader i forhåndsvisningen og fører opp Studio MCP-serveren i MCP Registry. Planlegger du å gi AI-agenter tilgang til egne data fra nettstedet, start med MCP-integrasjon for WordPress i skrivebeskyttet modus.
Gjelder CVE-2026-119977 nettstedet mitt
Ja, hvis nettstedet kjører WordPress 4.7 til 7.1.3. WordPress 7.1.4 fra 28. oktober retter blant annet en svakhet i oppdateringsprosessen som kan føre til fjernkjøring av kode under en oppdatering. Rettelsene er tilbakeført til alle grener som fortsatt får sikkerhetsoppdateringer, altså helt til 4.7. Tadlock teller 13 sikkerhetsrettelser i denne utgivelsen i oversikten sin.
NVD-oppføringen beskriver feilen slik: fullstendige kjerneoppdateringer bruker forutsigbare midlertidige mapper som kan nås fra nettet, så en angriper uten innlogging kan kjøre kode på serveren i oppdateringsvinduet. Wordfence, som tildelte CVE-nummeret, gir sårbarheten 8.1 i CVSS 3.1 med høy angrepskompleksitet. CISA la den inn i katalogen Known Exploited Vulnerabilities 3. november 2026, med frist 6. november for amerikanske føderale etater. KEV-katalogen samler sårbarheter som CISA mener blir utnyttet i angrep.
Versjonen sjekker du med kommandoen wp core version eller i administrasjonen under Kontrollpanel, Oppdateringer. I CVE-oppføringen er den høyeste sårbare versjonen i 4.7-grenen 4.7.38. Hvis du forvalter flere nettsteder, sjekk også dem der automatiske oppdateringer er slått av: der installeres ikke oppdateringen av seg selv. Et nettsted på en gammel gren er en god anledning til en sikkerhetsrevisjon av WordPress.
Apache 2.4.71 og den kritiske sårbarheten i mod_http2
Apache Software Foundation ga ut httpd 2.4.71 11. november 2026. Utgivelsen retter tre sårbarheter:
| CVE | Alvorlighet | Modul | Sårbare versjoner |
|---|---|---|---|
| CVE-2026-119618 | kritisk | mod_http2, heap-korrupsjon og RCE i assign_headers() | 2.4.55 til 2.4.70 |
| CVE-2026-106023 | viktig | mod_md, krasj i en barneprosess | 2.4.30 til 2.4.70 |
| CVE-2026-109163 | lav | mod_vhost_alias, overskriving av 1 byte på stakken | 2.4.69 og 2.4.70 |
Meldingen oppgir ingen midlertidig løsning, den anbefaler bare oppdatering. Sårbarheten i mod_http2 ble meldt uavhengig av hverandre av skanneren OSS Scanner fra Anthropic og forskere fra Google Cloud Vulnerability Research. Meldingen nevner bare mod_http2 som den feilaktige modulen. Ut fra det slutter jeg at en server uten mod_http2 lastet ikke er utsatt for denne sårbarheten, men meldingen sier ikke det direkte.
På din egen VPS sjekker du det med to kommandoer: apachectl -v viser versjonen, og apachectl -M | grep http2 viser om modulen er lastet. På delt hosting er det ikke du som bestemmer, så spør leverandøren om Apache-versjonen og datoen for oppdateringen. Pakker fra distribusjonene har ofte egen nummerering, så det er sikkerhetssporingen til distribusjonen som avgjør om rettelsen finnes i pakken din, ikke tallet 2.4.x alene.
Spørreundersøkelsen om utgivelsesplaner stenger i dag
- november er siste dag for spørreundersøkelsen om utgivelsesplanene for WordPress. Innlegget fra 26. oktober inviterer alle: fra kjerne-committere via forfattere av utvidelser og vertsselskaper til vanlige brukere. Innspill som ikke passer i skjemaet, kan legges som kommentar under innlegget. Etter 16. november skal en oppsummering av resultatene komme i innlegget. Hvis du savnet informasjon i planen for 7.2 om hva som helt sikkert kommer med i utgivelsen, er dette stedet å skrive det.
WordCamp Asia 2027 arrangeres 9. til 11. april 2027 i Penang Waterfront Convention Centre i Malaysia, med Contributor Day 9. april.
Listen min for denne uken
- I dag: fylle ut spørreundersøkelsen om utgivelsesplaner.
- På hvert nettsted jeg drifter: bekrefte WordPress 7.1.4 eller oppdateringen for en eldre gren.
- På servere med Apache: sjekke versjon og mod_http2, og på delt hosting spørre leverandøren om 2.4.71.
- november: en kopi av hvert nettsted med egen kode (Reprint eller vanlig staging), RC1 og listen fra testdelen.
- Innen 19. november: utvidelser og temaer mot PHP 8.6 på kopien, før vertsleverandøren endrer versjon.
- Utvidelser med API-nøkler: en plan for migrering til Secrets API med betingelsen
wp_is_secrets_api_available().
Å gå gjennom en slik liste på en testkopi før en stor utgivelse er en del av mitt vedlikehold av WordPress-nettsider. Skriv til meg via kontaktskjemaet, med adressen til nettstedet og PHP-versjonen.