På 90 dager fikk WordPress sitt sikkerhetsprogram 2004 sårbarhetsrapporter og utbetalte over 90 000 dollar for dem. Det er nesten halvparten av alt programmet har utbetalt siden 2017. Til nå har én aktør betalt for det, Automattic. Mandag 5. oktober 2026 skrev Mary Hubbard, administrerende direktør i WordPress, til lederne i over 30 selskaper og ba dem bidra.
Jeg skriver dette på grunnlag av en artikkel fra The Repository av 8. oktober 2026, som siterer Hubbards e-post (The Repository, 8. oktober 2026), og kunngjøringer på wordpress.org. Selve e-posten har jeg ikke sett. Tallene og sitatene sjekket jeg mot kildene 9. oktober 2026.
Hva Mary Hubbard ba hosting- og utvidelsesselskapene om
E-posten gikk til toppsjefer i vert-, plugin- og sikkerhetsselskaper mandag kveld UTC. The Repository skriver “Monday evening UTC” i teksten fra torsdag 8. oktober. Hovedpoenget: AI har gjort det billigere å lete etter sårbarheter.
“AI hadde fått kostnaden ved å finne, rapportere og utnytte sårbarheter til å kollapse”
Mary Hubbard, sitert av The Repository, 8. oktober 2026, egen oversettelse
Ifølge henne fikk programmet nesten 2000 rapporter på 90 dager, flere enn noen gang, “og tempoet øker fortsatt” (egen oversettelse). The Repository sjekket programsiden på HackerOne: 2004 rapporter og over 90 000 dollar i belønninger på 90 dager, mot drøyt 200 000 dollar utbetalt siden starten i april 2017.
“Nesten halvparten av alt programmet har betalt ut siden starten, skjedde i ett enkelt kvartal, og kurven går bare én vei.”
Mary Hubbard, sitert av The Repository, 8. oktober 2026, egen oversettelse
Hubbard skriver også at Automattic finansierte programmet 100 %: hver belønning, triage, verifisering, rettelser og koordinerte sikkerhetsutgivelser for alle støttede grener helt ned til WordPress 4.7. Hun ber om ett av tre: et bidrag til en felles belønningspott, sponsing av folk til triage og utgivelser, eller en annen form som avtales sammen. Hun understreker at en del av veksten er ekte forskning som går raskere med nye verktøy og faktisk gjør WordPress tryggere. Hun oppsummerer det slik: “Det er økonomien som er i stykker, ikke programmet” (egen oversettelse).
Hvilke selskaper ble bedt om å finansiere WordPress-sikkerheten
Øverst blant mottakerne var GoDaddy, Newfold Digital og Hostinger. The Repository nevner videre:
| Gruppe | Selskaper |
|---|---|
| Hosting og registrarer | SiteGround, IONOS, DigitalOcean, DreamHost, World Host Group, Kinsta, OVHcloud, group.one, Namecheap, Tucows, Pantheon, Porkbun |
| Plugins og produkter | Elementor, Awesome Motive, Incsub (WPMU DEV), Rocketgenius (Gravity Forms), Rank Math, Brainstorm Force, Extendify |
| Enterprise-byråer | Human Made, rtCamp |
| Sikkerhet | Wordfence, Patchstack, BlogVault |
Kilde: The Repository, 8. oktober 2026.
E-posten gikk ikke til WP Engine, som har ligget i rettstvist med Automattic siden 2024, selv om representanter for WP Engine er nevnt i takkelisten for sikkerhetsutgivelsene 7.0.2 og 7.1.1. Nexcess sto heller ikke på listen.
Hvordan hosting- og utvidelsesselskapene svarte
De som svarte The Repository er positive, men vil vite nøyaktig hva de forplikter seg til.
- Hostinger (Marco Chiesi): vurderer å frigjøre egne folk. Siden juli har de samarbeidet med sikkerhetsteamet og innført WAF-regler før rettelsene publiseres.
- Kinsta (Jon Penland): vil ha et “clearly defined” (klart definert) program som selskapene kan bidra til.
- Awesome Motive (Syed Balkhi): sponser allerede flere bidragsytere i sikkerhets- og pluginteamene, men påpeker at forespørselen er “quite open-ended”.
- Human Made (Tom Willmot): sponser John Blackbourn, som representerer sikkerhetsteamet på heltid. Byrået har tidligere forsøkt å samle selskaper rundt et sikkerhetsfond, “dessverre uten særlig gjennomslag” (egen oversettelse).
- Patchstack (Oliver Sild): selskapet har betalt ut 600 000 dollar i belønninger av egen lomme siden 2022, men har aldri blitt sluppet inn i WordPress sine sikkerhets- og pluginteam. Etter hans mening “må denne prosessen reformeres” (egen oversettelse).
GoDaddy, Newfold Digital og Wordfence hadde ikke svart da teksten ble publisert.
Er WordPress-nettstedet mitt rammet av Apache HTTP/2-sårbarheten?
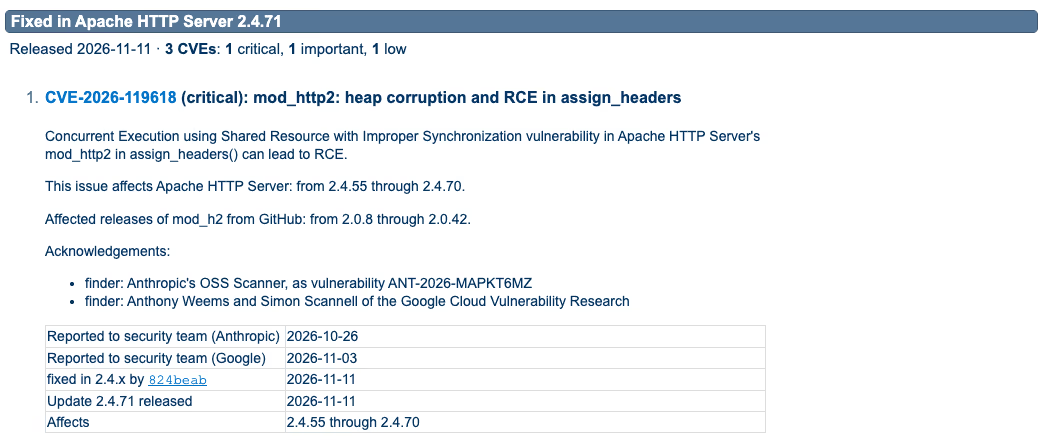
Oppdatering, . 11. november ga Apache Software Foundation ut Apache HTTP Server 2.4.71. Øverst på sårbarhetslisten for Apache 2.4 står CVE-2026-119618, vurdert som kritisk: en synkroniseringsfeil i modulen mod_http2 (funksjonen assign_headers) som kan føre til fjernkjøring av kode. Feilen gjelder versjon 2.4.55 til 2.4.70 og den frittstående modulen mod_h2 fra GitHub, versjon 2.0.8 til 2.0.42. Apache krediterer Anthropics OSS Scanner (meldt 26. oktober) og Google Cloud Vulnerability Research (3. november). KI-skannere sjekker altså nå også webserveren nettstedet ditt kjører på.
Ingen oppdatering av WordPress, utvidelser eller tema retter dette. Apache tar imot tilkoblingen før forespørselen i det hele tatt kommer til PHP. Wordfence skriver i varselet sitt fra 12. november at brannmuren deres jobber på PHP-laget, altså etter at Apache har behandlet HTTP/2-tilkoblingen. Rettelsen må derfor installeres av den som drifter serveren. Ifølge Wordfence er bare servere med HTTP/2 slått på (h2 eller h2c) utsatt, fordi Apache bruker HTTP/1.1 som standard. Wordfence viser også til Red Hat (kodekjøring uten innlogging når HTTP/2 er på) og Wiz (ingen kjente angrep per 11. november); de to kildene har jeg ikke lest selv. I CVE-oppføringen hos NVD gir det amerikanske byrået CISA sårbarheten 8,1 etter CVSS 3.1 (høy), med høy angrepskompleksitet, og registrerer ingen utnyttelse per 13. november.
Slik sjekker du om webhotellet ditt er utsatt
Kontrollpanelet i WordPress viser PHP-versjonen, men verken Apache-versjonen eller om HTTP/2-modulen er rettet. Svarhodet Server er ofte skjult eller viser bare tjenesten foran. Står nettstedet bak Cloudflare, ser du cloudflare der, og det som teller, er opprinnelsesserveren (origin) bak. Wordfence påpeker at et CDN, nginx eller en lastbalanserer kan levere HTTP/2 til besøkende mens Apache får HTTP/1.1. Det nettleseren din viser, sier derfor ingenting om origin. Har du skalltilgang, kan du sjekke slik:
# tar origin imot h2 over TLS? (2 = ja, 1.1 = ikke over TLS; linjen Protocols avgjør h2c); ORIGIN_IP er adressen til opprinnelsesserveren
curl -sk --http2 --resolve dittdomene.no:443:ORIGIN_IP -o /dev/null -w '%{http_version}\n' https://dittdomene.no/
# er modulen lastet, og hvor er protokollene slått på?
apachectl -M | grep http2
grep -rn "Protocols" /etc/apache2/ /etc/httpd/ 2>/dev/null
Versjonsnummeret alene avgjør ikke saken. Wordfence minner om at distribusjoner og kontrollpaneler fører rettelser tilbake til eldre pakkenummer, så det er varselet fra leverandøren av operativsystemet eller panelet som gjelder.
På delt webhotell har du ikke slik tilgang. Se først på statussiden eller i kunngjøringene til leverandøren din. Står det ingenting der, skriver du til kundestøtten:
“Hei, tar Apache-serveren som nettstedet mitt kjører på (domene: …), imot tilkoblinger over h2 eller h2c? Er den installerte Apache-pakken rettet mot CVE-2026-119618, og ble Apache startet på nytt etter oppdateringen? Jeg ber om skriftlig bekreftelse.”
Finnes det ingen rettelse ennå, anbefaler Wordfence å slå av HTTP/2 i Apache midlertidig: fjern h2 og h2c fra direktivet Protocols, også i virtuelle verter, start Apache på nytt, sjekk at origin ikke lenger tar imot HTTP/2, og slå det på igjen når den rettede pakken er installert. Serverkonfigurasjonen hører hjemme i en sikkerhetsrevisjon av WordPress like mye som listen over utvidelser, og å følge med på slike varsler fra leverandøren er en del av vedlikehold av WordPress-nettsider.
Hvilken versjon av WooCommerce Stripe Gateway bør jeg installere etter varselet 11. november?
Oppdatering, . WooCommerce-teamet publiserte et sikkerhetsvarsel 11. november for WooCommerce Stripe Gateway (Stripe for WooCommerce): oppdater til 11.2.0, eller til 11.1.2 hvis nettbutikken må bli på 11.1.x-grenen. De alvorligste av de rettede feilene kunne ha gjort svindelkjøp mulig; WooCommerce skriver at det ikke finnes tegn på at de er utnyttet. Et eget problem gjaldt versjon 10.9.0: med klassisk kasse, Express Checkout-knapper, kontoopprettelse med passord og betaling med Apple Pay eller Google Pay ble kundens nye passord lagret i klartekst i ordredataene. Fra 11.1.0 fjerner utvidelsen disse passordene og sender e-post til administratoren hvis den fjernet noen. Kommer det ingen e-post, bør du likevel gjøre sjekken under. Gjaldt dette butikken din, bør du også gå gjennom sikkerhetskopier, ordreeksporter og tjenester som ordrene synkroniseres til. Versjon 11.1.2 og 11.2.0 trenger WordPress 6.9 og WooCommerce 11.0. Sjekk versjonen under Utvidelser > Installerte utvidelser, også når automatiske oppdateringer er på, og gjør det på hver kopi av butikken, også et offentlig tilgjengelig testmiljø.
Hvor mange sårbarheter i WordPress-utvidelser ble meldt første uke i november 2026?
Oppdatering, . Ukesrapporten fra Wordfence for 2. til 8. november teller 497 sårbarheter i 312 utvidelser og 1 tema, meldt av 218 forskere. 457 er rettet, 40 er ikke. Etter CVSS er 21 kritiske, 118 høye, 352 middels og 6 lave. De vanligste typene er cross-site scripting (179) og manglende tilgangskontroll (108). For de 40 uten rettelse hjelper ingen oppdatering: da gjenstår det å deaktivere utvidelsen eller bytte den ut. Derfor lønner det seg å sammenligne listen over utvidelser på nettstedet ditt med en slik rapport hver uke, i stedet for å vente på et varsel i kontrollpanelet.
WordPress 7.1.4: 22 sårbarheter og hva det betyr for nettstedet ditt
Oppdatering, . Oppsummeringen etter to måneder med Core Security Initiative viser hvordan teamet håndterer strømmen av meldinger. Køen av meldinger uten triage gikk fra 359 til et tosifret tall, takket være et AI-drevet triagesystem som leser innkommende meldinger, reproduserer dem sikkert og legger ut et sammendrag og en anbefaling (gyldig eller ikke, hvor alvorlig), mens sikkerhetsforskerne tar den endelige avgjørelsen. I år er nesten 3000 meldinger lukket. Det samme verktøyet, som leser koden og sjekker om en melding holder, er nå rettet den andre veien: Det leter etter sårbarheter i kjernen før noen melder dem. Teamet kjører det med åpne vektmodeller (open weight) og spesialbygde harnesses, og funnene går gjennom samme utgivelsesprosess. WordPress har også meldt seg på Anthropics OSS Scanner, som gir åpen kildekode-prosjekter gratis skanning med Anthropics sterkeste modeller; de første resultatene blir allerede rettet, og Anthropic krediteres i utgivelsesmeldingene. Om hvem som betaler: Ifølge innlegget hjelper organisasjoner mest ved å sponse folk til triage og utgivelsesarbeid og ved å bidra til bounty-programmet.
Oppdatering, . WordPress 7.1.4 kom 28. oktober. Versjonssiden teller 22 sårbarheter. Den alvorligste er en kappløpstilstand i oppdateringsprosessen i kjernen, som ifølge den som meldte den, Umut Bayram, kunne føre til fjernkjøring av kode. De fleste av de andre er lagret XSS som krever minst en bidragsyterkonto. To av meldingene er kreditert Anthropic. Rettelsene er tilbakeført til eldre grener, fra 7.0.8 ned til 4.7.39, og nettsteder med automatiske bakgrunnsoppdateringer får oppdateringen av seg selv.
Det er den sjuende sikkerhetsutgivelsen av kjernen siden juli. I statusen etter to måneder med Core Security Initiative skriver Rudy Faile at teamet har fått over 3000 meldinger i år, flere enn de tolv foregående årene til sammen, og at 73 % av de 109 stegene i en sikkerhetsutgivelse nå er automatisert. I det tempoet er det ikke lenger trygt å vente med sikkerhetsoppdateringen til helgen. I WordPress-oppdateringene mine går sikkerhetsutgivelser først til et testmiljø og deretter til produksjon.
Oppdatering, . Utgivelsesnotatet beskriver den viktigste rettelsen som en svakhet i oppdateringsprosessen som kan føre til fjernkjøring av kode mens oppdateringen pågår. Kjerne-diffen fra 7.1.3 til 7.1.4 viser hva som er endret i class-wp-upgrader.php og update-core.php. Fram til 7.1.3 fikk arbeidsmappen under wp-content/upgrade/ samme navn som pakken, så stien var forutsigbar. 7.1.4 legger 16 tilfeldige tegn til navnet, oppretter wp-content/upgrade/index.php hvis den mangler, tømmer oppgraderingsmappen før start (index.php blir liggende) og kopierer ikke lenger en wp-config.php fra arbeidsmappen. Wordfence skrev 29. oktober at telemetrien deres viser aktive forsøk på å utnytte feilen. De rullet ut en brannmurregel for betalte versjoner 28. oktober kl. 20:30 UTC, omtrent tre timer etter utgivelsen, mens gratisversjonen av Wordfence får samme regel 27. november. Wordfence anbefaler også å sjekke Kontrollpanel > Oppdateringer for å bekrefte at nettstedet faktisk kjører 7.1.4 eller den rettede utgaven av sin gren, i stedet for å anta at den automatiske oppdateringen gikk gjennom. Mitt råd for servere du selv styrer, og et fast punkt i sikkerhetsrevisjonen for WordPress: blokker kjøring av PHP under /wp-content/upgrade/ og se etter gjenglemte mapper der etter hver oppdatering. I nginx:
location ~* ^/wp-content/upgrade/.*\.php$ { deny all; }Med Apache 2.4, i wp-content/upgrade/.htaccess:
<FilesMatch "\.php$">
  Require all denied
</FilesMatch>
Filen index.php som kjernen legger der, er bare en tom plassholder, og oppdateringer kjøres fra wp-admin og ikke via HTTP-forespørsler til mappen, så regelen stopper ingen oppdatering.
Hva WordPress 7.1.3 retter, og hvem som rapporterte feilene
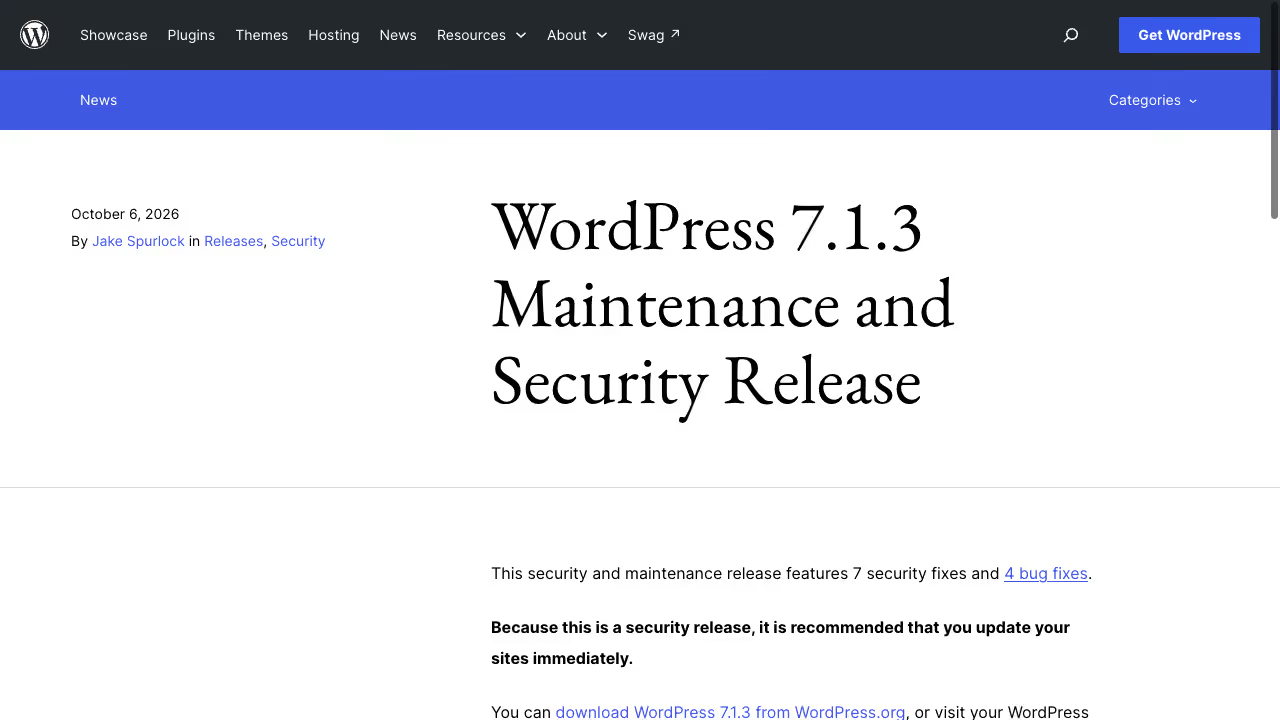
Dagen etter e-posten, 6. oktober 2026, kom WordPress 7.1.3 med 7 sikkerhetsrettelser og 4 andre feilrettinger. Kunngjøringen oppgir for hver rettelse hvem som meldte den:
| Sårbarhet | Hvem kan utnytte den | Rapportert av |
|---|---|---|
| Stored XSS på Kommentarer-siden i panelet, via ventende kommentarer | Hvem som helst som legger igjen en kommentar, hvis en moderator (Redaktør eller høyere) klikker på en lenke i den | Trail of Bits i samarbeid med OpenAI |
Denial of service i WP_Http::make_absolute_url() | Bidragsyter-konto eller høyere | Anthropic |
| Andreordens SQL injection i WXR-eksporten | Administrator som eksporterer, ved en feil verdi av _thumbnail_id som allerede ligger i databasen | Anthropic |
| Forfatter kunne feste innlegg (sticky) | Forfatter-konto eller høyere | Anthropic |
| Avsløring av kommentarer til private og upubliserte innlegg | Alle, uten innlogging | Ananda Dhakal, Patchstack |
| XSS i Imgur-innbygginger | Bidragsyter-konto eller høyere og et offer som ser innlegget | Zhengyu Liu, Jingcheng Yang, Gavin Zhong |
Forfalskbare parametere i hooken {status}_{type} | Plugin som sender rå status eller innleggstype videre til wp_insert_post() | Alex Concha, WordPress sikkerhetsteam |
Kilder: rapportører ifølge WordPress.org, 6. oktober 2026, utnyttelsesvilkår ifølge Patchstack, 6. oktober 2026.
Bare ett av sju hull virker uten noen konto og uten at et offer må gjøre noe: lekkasjen av kommentarer fra private innlegg. Patchstack forklarer mekanismen: i kommentarfeeden til ett enkelt innlegg hentet WordPress først kommentarene og sjekket deretter om den besøkende fikk se innlegget. Sjekken skjulte innlegget, men ikke kommentarene, og feeder returnerer ikke 404, så kommentarene havnet i feeden. Tre av de øvrige seks krever en Bidragsyter- eller Forfatter-konto.
Fire av de sju rapportene kommer fra selskaper som bygger AI-modeller, eller fra partnerne deres. Det illustrerer Hubbards tese godt: i dag er det også AI som finner hullene, og for hvert av dem må noen betale med triage, rettelse og utgivelse for hver støttede gren. I kunngjøringen står det at rettelsene portes til alle grener som får sikkerhetsrettelser, for tiden helt ned til 4.7, og utgis etter hvert som de blir klare.
Sikkerhetsrettelser i WordPress 7.1.1 og 7.1.2
Ifølge Patchstack kom utgivelse 7.1.2 to uker før 7.1.3 og rettet én sårbarhet (CVE-2026-87902). Den lot en besøkende uten innlogging utløse inkludering av en lokal fil, og med riktig PHP-konfigurasjon kunne den føre til ekstern kjøring av kode (Patchstack, 6. oktober 2026).
Tidligere, i september, beskrev Patchstack også en sårbarhet for ekstern kjøring av kode som ble rettet i 7.1.1. Hvis nettstedet ditt står på 7.1.0, mangler det rettelser fra tre utgivelser på rad.
Hva er Core Security Initiative i WordPress
- august 2026 kunngjorde sikkerhetsteamet Core Security Initiative på make.wordpress.org (Make WordPress Security, 28. august 2026). Kunngjøringen knytter en “substantial increase” i antall rapporter til den raske utviklingen av frontier-AI-modeller. Den beskriver det som et godt problem, men et som krever skalering av triage, verifisering og retting.
Initiativet gjelder WordPress-kjernen. Det omfatter ikke plugins eller temaer. Rapporter tas imot av programmet på HackerOne, mens sårbarheter i WordPress.com og mobilappene går separat, via Automattics program.
Hvordan Patchstack og Wordfence filtrerer KI-genererte sårbarhetsrapporter for utvidelser
Tallene fra HackerOne gjelder bare kjernen. Hull i utvidelser og temaer går gjennom andre programmer, og der vises den samme kurven. I mars 2026 mottok Wordfence Bug Bounty Program 1718 sårbarhetsrapporter, 59,4 % flere enn i februar, fra 321 aktive forskere, og betalte ut 62 174 USD i dusører den måneden (Wordfence, rapport for mars 2026). Rapporten sier ikke hvor mange av rapportene som ble skrevet med hjelp fra KI.
Patchstack navngir årsaken direkte. 29. mai 2026 skrev Dave Jong, leder for sikkerhetsforskning i selskapet, at programmet siden KI-støttet forskning tok av, særlig i 2026, får flere rapporter med lav innvirkning som så vidt oppfyller kriteriene, flere duplikater (én sårbarhet fikk mer enn 20 dupliserte rapporter fra ulike forskere) og rapporter bygget på feilaktige KI-genererte antakelser (Patchstack, 29. mai 2026). Fra 1. juni 2026 har Patchstack:
- fjernet rollen Bidragsyter (Contributor) fra omfanget, så et hull må kunne nås av en gjest, Abonnent, Kunde eller en lignende lav rolle,
- knyttet vilkår til hver sårbarhetsklasse, for eksempel må XSS ha virkning på hele nettstedet eller være reflektert,
- begrenset den månedlige dusørpotten til de 5 beste forskerne,
- innført én ukes utestengelse for alle som sender inn feilaktige KI-genererte antakelser eller en rapport som ikke er testet mot den faktiske utvidelsen eller temaet.
Retningslinjene slik de var publisert 13. oktober 2026 krever også et trinnvis proof of concept i tekst med rå HTTP-forespørsler og eksakte payloads, og en komponent med minst 1000 aktive installasjoner (Patchstacks retningslinjer for bug bounty).
For en utvidelsesutvikler betyr dette filteret mer enn kjernebudsjettet. En rapport som kommer gjennom plattformens triage, havner likevel hos utvikleren, som må gjenskape den og levere en rettelse, som regel uten egne penger fra dusørene.
Oppdatering, . Flommen treffer alle åpne økosystemer. Node.js tar nå bare imot rapporter via HackerOne fra forskere med en Signal på minst 1.0. Mellom 15. desember og 15. januar fikk sikkerhetsteamet over 30 rapporter, og gjennomgangen tok tid fra det egentlige sikkerhetsarbeidet (Node.js). Node.js-siden snakker om rapporter av lav kvalitet. Koblingen til KI kommer fra OpenJS Foundations sikkerhetsoppdatering for første kvartal 2026: ifølge stiftelsen kom økningen i hovedsak fra KI-drevne verktøy for fuzzing og skanning. Samme rapport forteller at dusørprogrammet til Node.js er satt på pause etter at Internet Bug Bounty sluttet å finansiere det. Vedlikeholdere overalt må porsjonere tiden de bruker på å gå gjennom rapporter, og en utvidelsesutvikler uten dusørbudsjett har enda mindre av den. Derfor setter jeg av timer til sikkerhetsrettelser i hver vedlikeholdsavtale for WordPress.
Hvem som håndterer sårbarheter i utvidelser og CVE-numre på WordPress.org
Utvidelseskatalogen har sin egen vei. Plugin Handbook ber den som rapporterer om å kontakte utvikleren først, og bare hvis det mislykkes skrive til [email protected], uten å omtale problemet offentlig. Utvidelsesteamet handler da på selve oppføringen: de fleste utvidelser stenges for nye nedlastinger til problemet er løst. Samme side sier at teamet ikke hjelper med å registrere CVE-er på grunn av mangel på ressurser (Plugin Handbook, Reporting plugin security issues, sist endret 2. januar 2026).
CVE-numre for WordPress-utvidelser kommer derfor i stor grad fra sikkerhetsselskaper registrert som CVE Numbering Authorities. Partnerlisten i CVE-programmet gir Wordfence ansvar for sårbarheter i utvidelser, temaer og kjerne som teamet oppdager eller får rapportert, WPScan WordPress-kjernen, utvidelser og temaer, og Patchstack sårbarheter funnet av eget team og deltakerne i selskapets bug bounty (CVE Program, partnerliste).
Disse selskapene betaler for triage av utvidelser med egne inntekter og selger beskyttelse oppå. Wordfence skriver at brukere av Premium, Care og Response får brannmurregler i sanntid, mens gratisbrukere får dem etter 30 dager. Det er det andre svaret på hvem som betaler: for utvidelser ligger triagekostnaden allerede hos sikkerhetsleverandørene, og to av dem, Wordfence og Patchstack, står på Hubbards liste.
Hva EUs Cyber Resilience Act krever av leverandører av WordPress-utvidelser
Fra 11. september 2026 er en del av denne kostnaden også en lovpålagt plikt i EU. Cyber Resilience Act, forordning (EU) 2024/2847, gjelder fullt ut fra 11. desember 2027, men artikkel 71 nr. 2 fremskyndet artikkel 14 om rapportering til 11. september 2026 (forordning (EU) 2024/2847, EUR-Lex). En produsent som får kjennskap til en aktivt utnyttet sårbarhet i sitt produkt, må varsle den utpekte CSIRT-en og ENISA via én felles rapporteringsplattform:
| Trinn | Frist etter artikkel 14 nr. 2 |
|---|---|
| Tidlig varsel | 24 timer etter at produsenten fikk kjennskap |
| Sårbarhetsvarsel | 72 timer etter at produsenten fikk kjennskap |
| Sluttrapport | 14 dager etter at en rettelse eller et avbøtende tiltak er tilgjengelig |
Artikkel 3 nr. 13 definerer en produsent som den som utvikler et produkt og markedsfører det under eget navn eller varemerke, mot betaling, for inntjening eller gratis. Et selskap som selger en premium-utvidelse under sitt merke, passer rett inn i den ordlyden. Artikkel 13 nr. 6 legger til at en produsent som finner en sårbarhet i en integrert komponent, også åpen kildekode, må rapportere den til den som vedlikeholder komponenten og dele rettelsen. Brudd på artikkel 13 og 14 kan koste opptil 15 millioner EUR eller 2,5 % av den samlede årlige omsetningen globalt, avhengig av hva som er høyest (artikkel 64 nr. 2). Svært små og små foretak slipper bøter bare for å overskride fristen for tidlig varsel på 24 timer (artikkel 64 nr. 10).
Forvaltere av åpen kildekode (open-source software stewards), juridiske personer som systematisk støtter fri programvare beregnet for kommersiell virksomhet, får et lettere regime: en dokumentert retningslinje for cybersikkerhet (artikkel 24) og ingen administrative bøter i det hele tatt (artikkel 64 nr. 10 bokstav b). Forordningen sier ikke hvem som betaler for slik forvalters triage, og det er det samme spørsmålet Hubbards e-post stiller selskapene på listen hennes.
Hva du bør gjøre med WordPress-nettstedet etter 7.1.3
E-posten fra Hubbard endrer ingenting på nettstedet ditt over natten. Tallene fra HackerOne og listen fra 7.1.3 gir likevel noen konkrete konsekvenser:
- Installer 7.1.3 hvis du ikke har gjort det ennå. Kunngjøringen anbefaler oppdatering umiddelbart. Sjekk i Dashbord, Oppdateringer at nettstedet faktisk har 7.1.3, også om du har automatiske oppdateringer slått på.
- Eldre grener får rettelsene senere. Ifølge Patchstack havnet rettelsene på utgivelsesdagen i grener fra 6.6 og opp, mens grenene fra 4.7 til 6.5 fortsatt ventet på dem. Et nettsted på 7.1 var beskyttet fra første dag.
- Tøm cachen etter oppdateringen. Patchstack advarer om at 7.1.3 ikke fjerner oEmbed-innbygginger som allerede er lagret i databasen, så en ondsinnet Imgur-innbygging som ble lagt til tidligere, vises fortsatt til du tømmer cachen.
- Gå gjennom brukerrollene. Patchstack anbefaler det direkte, fordi tre av de sju hullene krever en Bidragsyter- eller Forfatter-konto. Kontoer til tidligere forfattere og byråer som for lenge siden er ferdige med jobben, bør slettes eller få lavere rettigheter.
- Kjernen er ikke alt. Core Security Initiative omfatter ikke plugins. Har du ikke gått gjennom pluginene dine på lenge, start med revisjon av utdaterte plugins og kjente CVE-er.
- Det kan komme flere sikkerhetsutgivelser. Hubbard skriver at tempoet i rapporteringen fortsatt øker. Oppdaterer du bare én gang i kvartalet, kan du gå glipp av flere utgivelser på rad. Med fast vedlikehold av WordPress-nettsiden testes oppdateringene på en kopi og rulles ut i løpet av dager, ikke måneder.
Vil du sjekke hvilken stand nettstedet ditt er i nå, start med en sikkerhetsrevisjon av WordPress.
Når selskapene må forplikte seg til finansiering
Hubbard tilbød interesserte selskaper detaljerte programdata og skrev at hun vil ha “en første gruppe bidragsytere som står sammen med oss dette kvartalet” (egen oversettelse), altså innen utgangen av desember 2026. Foreløpig har ikke noe selskap offentliggjort et konkret beløp. Jeg legger til en oppdatering når noen gjør det.
Anbefalt oppdateringstakt etter WordPress 7.1.3 og kostnader i vedlikeholdsavtaler. Oppdatering 10.10.2026
Per 10. oktober 2026 fant jeg ingen offentlig forpliktelse fra noen av selskapene på listen, så finansieringsbildet over står. Risikobildet lar seg derimot presisere. Patchstack vurderer 7.1.3 slik:
“Oppdater så snart du kan, men dette er ikke en nødsituasjon der du må legge alt annet til side.”
Patchstack, WordPress 7.1.3 security release, 6. oktober 2026, egen oversettelse
En av de sju rettelsene virker uten konto og uten at offeret gjør noe, og Anthropic meldte tre. For en nettstedseier betyr det en rytme: kjerne-patch i løpet av dager, etter test på en kopi, ikke neste kvartal.
Pengene Hubbard ber om dekker premier og triage i kjernen. Arbeidet på ditt eget nettsted (testing, utrulling, kontroll av utvidelser) er en egen kostnad som avtalen må nevne. Spør den som tar seg av vedlikehold av nettsiden om tre ting: hvor mange dager etter en sikkerhetsutgivelse kjerneoppdateringen rulles ut, om den testes på staging, og om en utgivelse utenfor vanlig syklus er med i abonnementet.
Sist oppdatert: 13. oktober 2026.