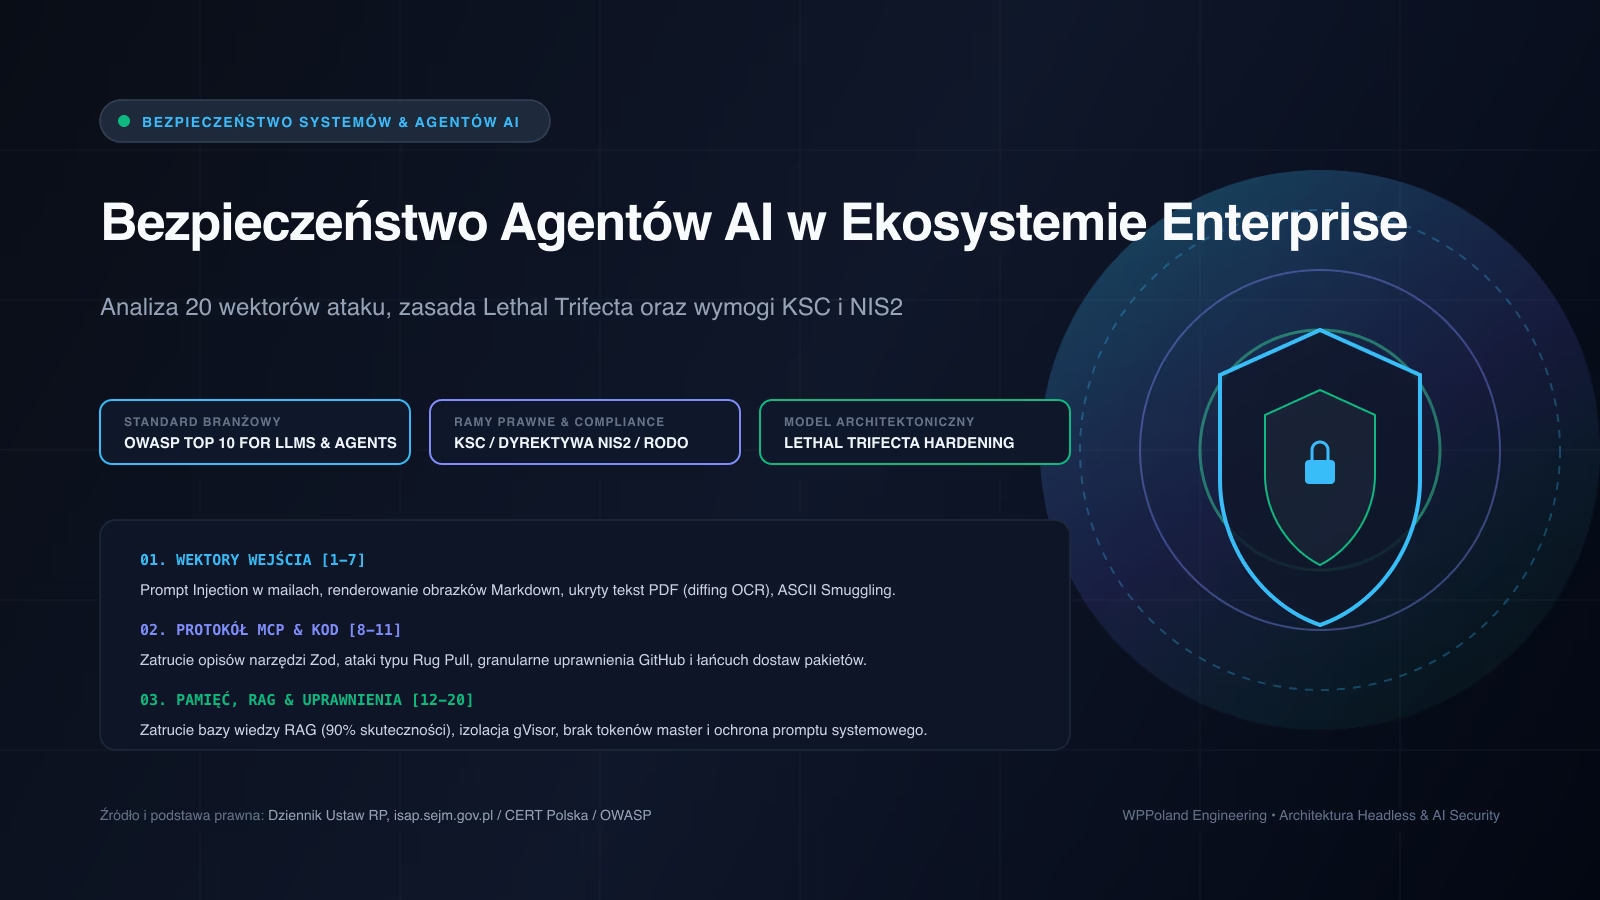
Techniczna analiza 20 wektorów ataku na agentów AI i modele LLM: prompt injection, zabójcza triada (private data, untrusted ingestion, external output), zatrucie RAG, serwery MCP oraz wymogi dyrektywy NIS2 i KSC.
Wpisy w kategorii security
Ta sekcja prowadzi z archiwum kategorii do usług i materiałów, które domykają intencję wyszukiwania.
Audyt, hardening i ochrona przed incydentami.
Sprzątanie po włamaniu i zamknięcie luki.
Bezpłatne sprawdzenie publicznej wersji strony, wynik od razu.
Aktualizacje testowane przed wdrożeniem, z raportem.
Stabilność, aktualizacje i wsparcie po wdrożeniu.
Mapowanie NIS2 i DORA, rejestr dostawców, runbook incydentów.
Core Web Vitals, cache i szybki frontend.

Kompleksowy przewodnik po zabezpieczaniu WordPressa w 2026 roku - konfiguracja serwera, uwierzytelnianie Passkeys, WAF, nagłówki CSP, ochrona bazy danych, architektura headless i lista kontrolna 25 punktów audytu bezpieczeństwa.
Passkeys, runtime tylko do odczytu, WAF na krawędzi kontra Wordfence, CSP z nonce, łańcuch dostaw, logi i zgłoszenie do CERT Polska. Utwardzanie to operacje, nie lista wtyczek.
Hasła umarły. Zero-Trust to nowa norma. Ten przewodnik (ponad 2000 słów) definiuje architekturę bezpieczeństwa dla dużych serwisów WordPress.
Hasła są przestarzałe. Zero-Trust to nowy standard. Ten przewodnik definiuje architekturę bezpieczeństwa dla dużych stron WordPress w 2026.
Techniczna analiza 20 wektorów ataku na agentów AI i modele LLM: prompt injection, zabójcza triada (private data, untrusted ingestion, external output), zatrucie RAG, serwery MCP oraz wymogi dyrektywy NIS2 i KSC.
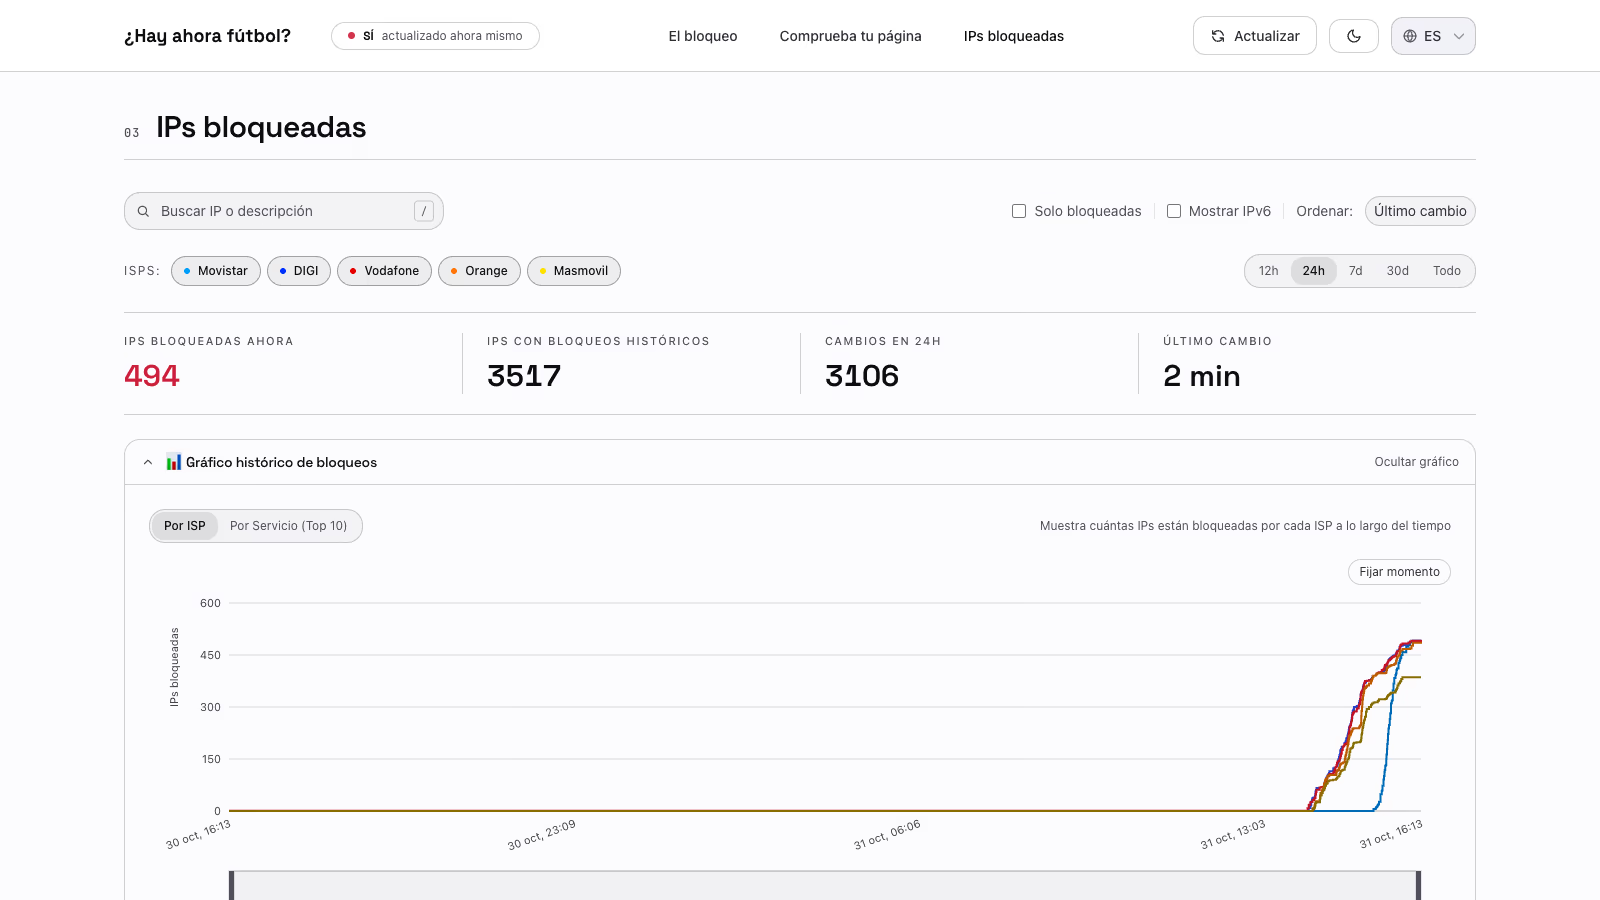
W czasie meczów LaLigi hiszpańscy operatorzy blokują adresy IP, które dzielą setki tysięcy stron. Jak polski sklep sprzedający do Hiszpanii sprawdzi, czy go to dotyczy, jak zmierzy to z hiszpańskich sieci i co może zmienić.
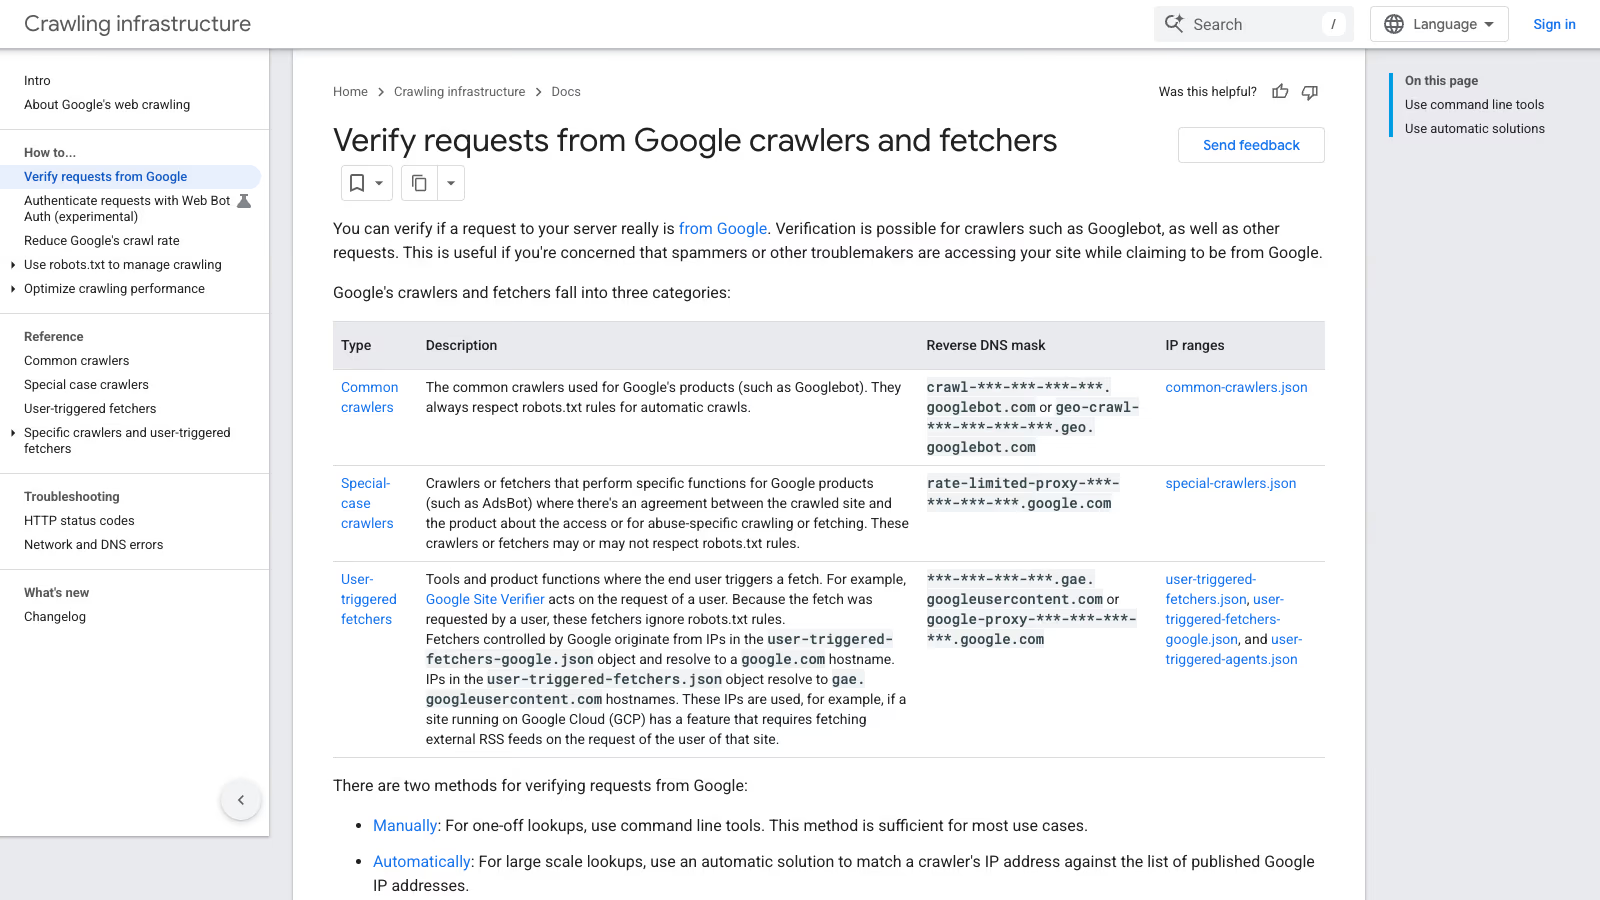
Nagłówek User-Agent z napisem Googlebot niczego nie dowodzi. Jak sprawdzić adres IP na liście Google albo podwójnym zapytaniem DNS i jak odciąć podróbki w .htaccess, nginx i Cloudflare, nie blokując prawdziwego robota.
Po kradzieży kluczy UpdraftCentral i podmienionej paczce Rank Math PRO w październiku 2026: jak spisać panele zarządzania, aplikacje sklepu, hasła aplikacji, tokeny Cloudflare i klucze wdrożeniowe, cofnąć zbędne i wymienić resztę.
Odwiedzający klika "Odrzuć", a w zakładce Network nadal widać zapytania do Google, YouTube, fontów i czatu. Jak to przetestować w narzędziach deweloperskich przeglądarki, co zwykle wycieka w Shopify, WooCommerce i na stronach pisanych od zera, co wysyła zaawansowany tryb zgody Google i jak zablokować każde zapytanie.
Kupujący albo potencjalny klient trafia na stronę blokady Cloudflare i wychodzi. Zdobądź Ray ID i kod błędu, znajdź zdarzenie w Security Events, ustal regułę (WAF, rate limiting, Bot Fight Mode, Under Attack Mode, blokada kraju) i popraw ją bez otwierania całej strony.
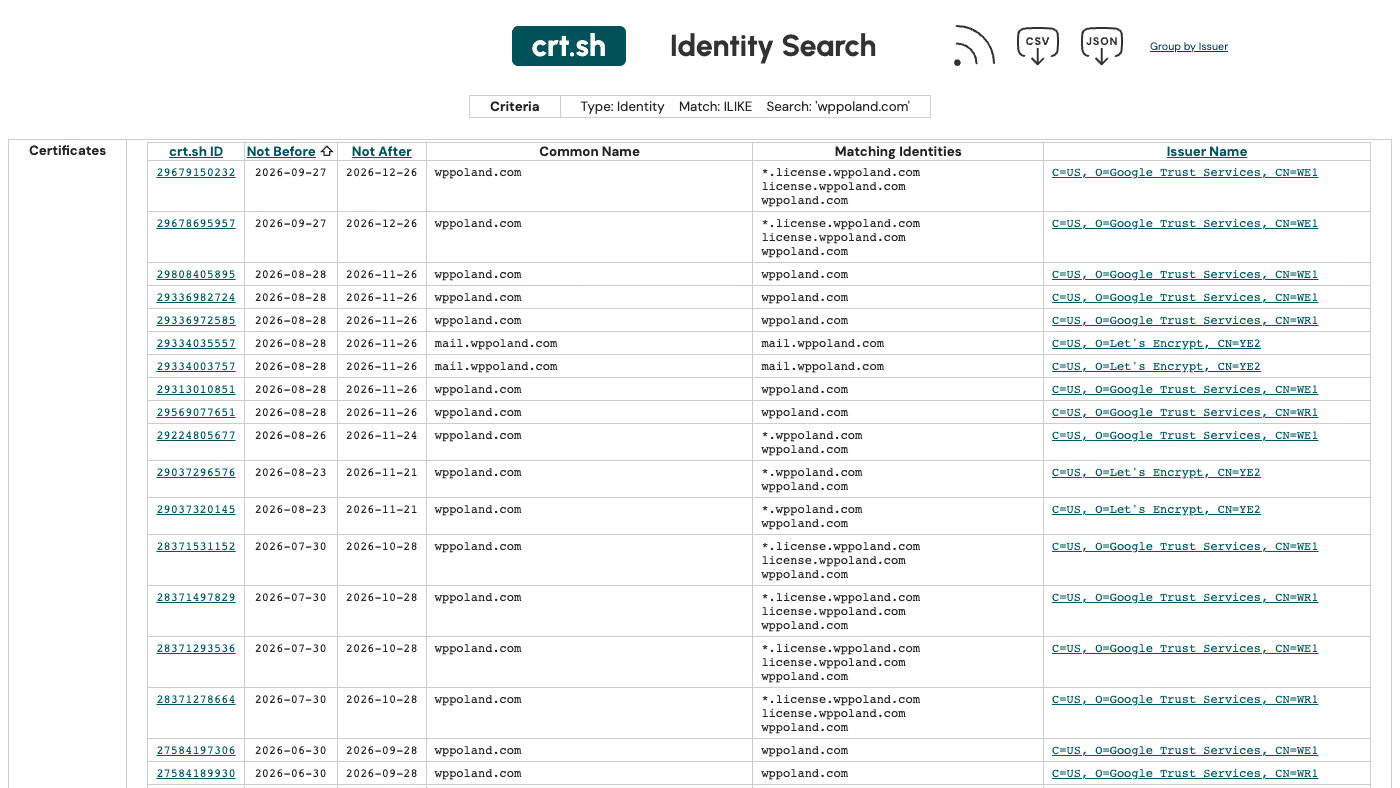
Domena różniąca się od twojej jedną literą, kopia sklepu albo maile, które wyglądają, jakby wyszły od ciebie. Jak to potwierdzić w RDAP, DNS i logach certyfikatów, zabezpieczyć własną pocztę przez DMARC, ostrzec klientów, zgłosić stronę do CERT Polska i powalczyć o domenę.
PHP 8.5.12, 8.4.27, 8.3.36 i 8.2.35 z 21 października 2026 roku łatają dwie krytyczne luki w samym PHP (CVE-2026-109618, CVE-2026-109619). Jak sprawdzić wersję PHP w WordPressie, co zrobić, gdy hosting jeszcze nie zaktualizował serwera, i które hasła zmienić po aktualizacji.

Te same sprawdzenia białego wywiadu (OSINT), które robi ostrożny kupujący, operator płatności i Google Merchant Center, zamienione w listę kontrolną dla uczciwego właściciela sklepu: dane firmy, biała lista VAT, wiek domeny, zdjęcia, opinie i zgłaszanie klonów.
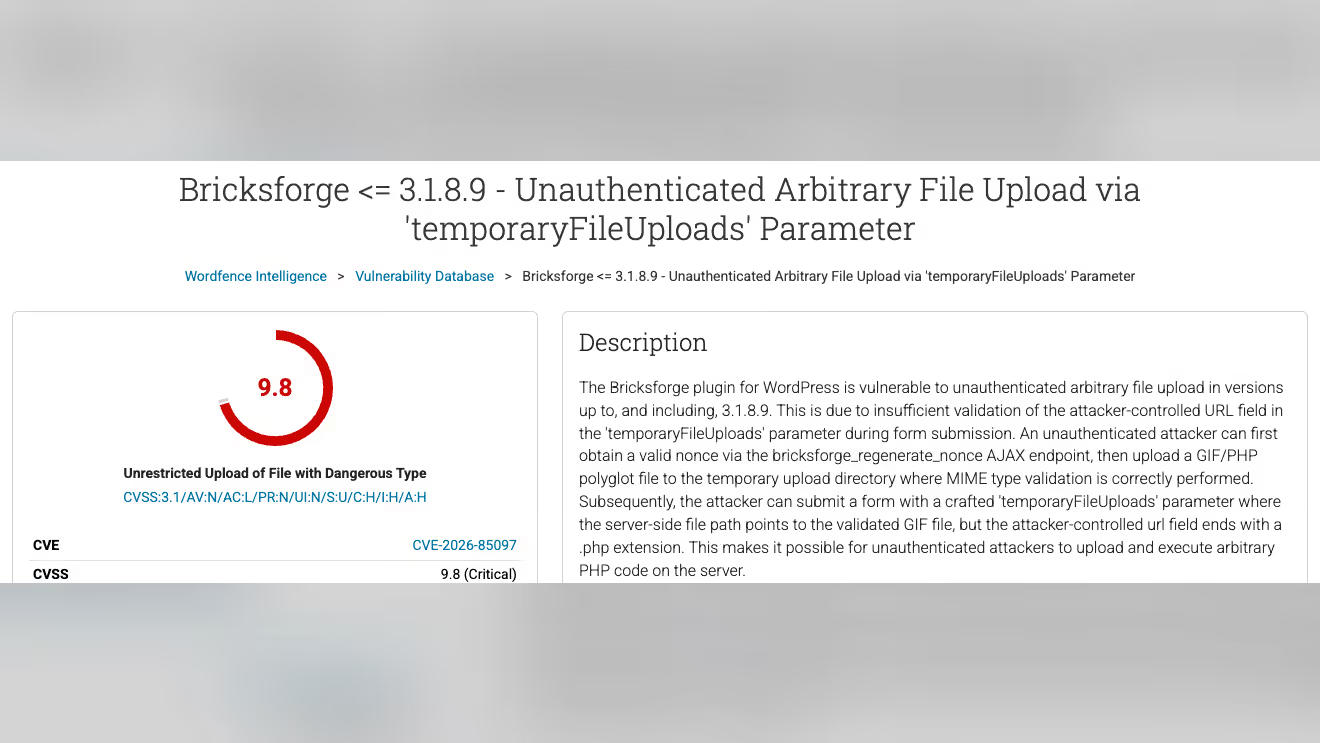
Bricksforge do 3.1.8.9 pozwala bez logowania wgrać i uruchomić PHP przez Pro Forms. Patchstack widzi ataki od 7 października 2026. Jak sprawdzić wersję, co zaktualizować i czego szukać na serwerze.
wp_kses() jest przepisywane na HTML API w trunku. Co zmienia się w kodzie wtyczek i motywów, jak porównać realną treść na buildzie trunk i do czego służy filtr starego parsera.
W 90 dni program bezpieczeństwa WordPressa dostał 2004 zgłoszenia i wypłacił ponad 90 tys. dolarów nagród. Mary Hubbard prosi ponad 30 firm o współfinansowanie. Co to znaczy dla właściciela strony.
Szczegółowe omówienie nadchodzącego wydania WordPress 7.2 zaplanowanego na 8 grudnia 2026 r.: Matt Mullenweg jako lider wydania, administracyjny tryb sudo, natywne Secrets API oraz interaktywna współpraca w edytorze.
WP Rocket 3.23.2.1 i starsze wywala fatal na WordPressie 7.1: TypeError w Cloudflare.php linia 562. Raport na GitHubie 6 lipca, strony padły 19 sierpnia, poprawka 3.23.2.2 20 sierpnia. Najpierw zaktualizuj wtyczkę.
CVE-2026-65640 wymaga Autora, Imagicka i Ghostscript razem. Skanery plików nie widzą zdalnego JSON. Wtyczka z czatu omija przegląd. Kontrola to policy.xml, nie kolejna wtyczka bezpieczeństwa.
Ustawa wdrażająca NIS2 obowiązuje od 3 kwietnia 2026. Definicja dostawcy usług zarządzanych obejmuje administrację zdalną, więc dotyczy każdego, kto utrzymuje cudzy WordPress. Co mówi tekst ustawy, a czego nie mówi.
Zmierzyliśmy katalog WordPress.org. 35 696 z 69 286 wtyczek nie dostało aktualizacji od dwóch lat. Około 2100 z nich nadal działa na tysiącu lub więcej stron każda.
WordPress.org wstrzymuje każde wydanie wtyczki do sześciu godzin. Patchstack mierzy medianę czasu do masowej eksploatacji na pięć godzin. Publiczny zapis nie mówi, czy łatka bezpieczeństwa jest z tego zwolniona.
Fala z lipca 2026 podstawia treść tylko robotowi Google, dlatego Wordfence, Sucuri i MalCare raportują czystą stronę. Jak udowodnić cloaking jednym poleceniem i posprzątać we właściwej kolejności.
Zanonimizowany case rescue: strona usług B2B trafiła z 38 aktywnymi wtyczkami, TTFB 1,47 s i trzema własnymi wtyczkami wygenerowanymi przez AI. Jak zejśliśmy do 21 wtyczek i mediany TTFB poniżej 0,7 s bez przebudowy.
Przewodnik po audytowaniu wtyczek WordPress generowanych przez AI. Zobacz 5 najczęstszych błędów bezpieczeństwa w kodzie PHP.
WordPress.org skrócił obowiązkowe wstrzymanie aktualizacji wtyczek i motywów z 24 godzin do sześciu, a trwają prace nad całkowitym pominięciem go po czystej recenzji AI. Co to zmienia dla agencji utrzymujących serwisy B2B.
Realny audyt strony MŚP na WordPress: Elementor przypięty na 3.11.1, poniżej poprawek pięciu CVE z bazy NVD, i Contact Form 7 na 5.8 narażony na CVE-2023-6449 (arbitralny upload pliku). Wzorzec nieaktualnych wtyczek, triage CVE, staging i limity WAF.
Jeden tydzień czerwca 2026 przyniósł włamanie do CDN Awesome Motive, kompromitację potoku build ShapedPlugin i ujawnienie 13-letniej kampanii z backdoorami. Wspólny mianownik: wektorem ataku był oficjalny kanał aktualizacji. Co naprawdę powinni zmienić właściciele sklepów.
WordPress 7.0 dodał ekran Konektory przechowujący klucze API dostawców AI, a część hostingów sama instaluje wtyczki AI. Oto jak zmienił się model zagrożeń i lista kontrolna hardeningu.
Austin Ginder ujawnił cztery backdoory we wtyczkach z WordPress.org w 30 dni, plus autor, który przez pięć lat prowadził ukryty serwer aktualizacji. Co to znaczy dla map zależności NIS2 i DORA.

CRA obejmuje produkty z elementami cyfrowymi. NIS2 obejmuje podmioty. DORA obejmuje podmioty finansowe. Headless WordPress trafia pod CRA po stronie produktu i pod NIS2 albo DORA po stronie klienta; dla podmiotów finansowych DORA stosuje się zamiast NIS2. Pokazuję, jak wygląda wspólny pakiet dowodów w 2026 roku.

Trzydzieści jeden wtyczek zamkniętych po tym, jak kupujący z Flippy umieścił backdoor w pierwszym commicie SVN. Jak audytować właścicielstwo wtyczek, wykrywać kompromitację i wzmacniać strony przed atakami supply chain.
Kompleksowy przewodnik po zabezpieczaniu WordPressa w 2026 roku - konfiguracja serwera, uwierzytelnianie Passkeys, WAF, nagłówki CSP, ochrona bazy danych, architektura headless i lista kontrolna 25 punktów audytu bezpieczeństwa.

Chroń dane biznesowe wybierając Open Source CMS zamiast zamkniętych platform SaaS w erze AI. Poznaj zagrożenia vendor lock-in, kwestie własności danych i korzyści z samodzielnego hostowania WordPressa.
Passkeys, runtime tylko do odczytu, WAF na krawędzi kontra Wordfence, CSP z nonce, łańcuch dostaw, logi i zgłoszenie do CERT Polska. Utwardzanie to operacje, nie lista wtyczek.
Hasła umarły. Zero-Trust to nowa norma. Ten przewodnik (ponad 2000 słów) definiuje architekturę bezpieczeństwa dla dużych serwisów WordPress.
Hasła są przestarzałe. Zero-Trust to nowy standard. Ten przewodnik definiuje architekturę bezpieczeństwa dla dużych stron WordPress w 2026.

Twój WordPress został zainfekowany? Nie panikuj. Zobacz kompletny proces usuwania wirusów, backdoora i malware krok po kroku. Metody SSH, WP-CLI i SQL.
Twój WordPress został zhakowany? Nie panikuj. Zobacz kompletny proces krok po kroku usuwania wirusów, backdoorów i malware. Metody SSH, WP-CLI i SQL.

Dlaczego regularne aktualizacje i właściwe zabezpieczenia są niezbędne dla bezpieczeństwa Twojej strony WordPress.
Aktualizacja zepsuła stronę? Zobacz sprawdzone metody na przywrócenie poprzedniej wersji WordPress Core, wtyczek i bazy danych po awarii.
Praktyczna konfiguracja WordPressa na 2026: lokalny stos wp-env, linting @wordpress/scripts, bezpieczny debug i narzędzia bloków bez mitu pięciominutowej instalacji.

Kompletna lista kontrolna po instalacji WordPressa. 50 kroków obejmujących bezpieczeństwo, wydajność, SEO i kopie zapasowe. Profesjonalna konfiguracja od pierwszego dnia.
Kompleksowy poradnik administratora WordPress. Dowiedz się, jak zabezpieczyć stronę bez wtyczek, skonfigurować Google Search Console i przyspieszyć ładowanie.
Przestań dawać każdemu dostęp Administratora. Opanuj role i uprawnienia WordPress: własne role, add_cap, bezpieczny reset i map_meta_cap.
White-labeling ekranu logowania WordPress. Zmień logo, dostosuj CSS, wyłącz efekt "trzęsienia" i utwardź komunikaty błędów dla bezpieczeństwa.
WordPress domyślnie pokazuje numer wersji w kodzie, kanałach RSS i adresach zasobów. Zobacz, jak usunąć meta generator i ustawić nagłówki HSTS, CSP oraz X-Frame-Options.
Słynny skrypt TimThumb to relikt przeszłości i dziura bezpieczeństwa. Zobacz, jak poprawnie skalować obrazy używając add_image_size() i nowoczesnych funkcji WP.

Wciąż używasz loginu 'admin'? To zaproszenie do włamania. Przewodnik po warstwach ochrony: 2FA, passkeys, hasła aplikacji, Cloudflare, Fail2Ban i procedura po włamaniu.