Krótka odpowiedź: integracja MCP z WordPressem jest tak bezpieczna, jak konto, któremu ją dasz. Protokół MCP sam niczego nie pilnuje, a jego specyfikacja mówi to wprost. Pilnuje WordPress: oficjalny MCP Adapter sprawdza uprawnienia dwa razy, a zdolności są domyślnie ukryte. Ryzyko pojawia się, gdy agent dostaje hasło aplikacji administratora, zdolności zapisujące bez akceptacji człowieka albo wtyczkę MCP od firmy, która pominęła sprawdzanie uprawnień. Wszystkie trzy sytuacje mają już numery CVE.
Ten wpis jest dla właściciela sklepu albo serwisu, który chce podłączyć Claude, ChatGPT albo Cursor do WordPressa i zastanawia się, co może pójść źle. Ogólne wektory ataku na agentów AI opisałem w zestawieniu 20 wektorów ataku według OWASP, a OAuth i tokeny w poradniku o uwierzytelnianiu MCP. Tutaj skupiam się na tym, co dokładnie robi oficjalny stos WordPressa i WooCommerce w listopadzie 2026 i jak zbudować na nim dostęp, którego nie trzeba się bać.
Co MCP robi w WordPressie i kto pilnuje uprawnień
Model Context Protocol to standard, przez który aplikacja z modelem AI (host, na przykład Claude Desktop albo Cursor) wywołuje narzędzia udostępnione przez serwer. W WordPressie tym serwerem jest MCP Adapter, który zamienia zdolności z Abilities API na narzędzia MCP.
Specyfikacja MCP przyznaje, że protokół nie wymusza zasad bezpieczeństwa i że narzędzia oznaczają w praktyce wykonanie dowolnego kodu (specyfikacja MCP 2026-07-28). Ten sam dokument mówi, że host musi uzyskać wyraźną zgodę użytkownika przed wywołaniem narzędzia, a opisy zachowania narzędzi trzeba traktować jako niezaufane, chyba że pochodzą z zaufanego serwera. Jeśli serwer oznaczy narzędzie jako “tylko do odczytu”, klient dostaje podpowiedź, a nie blokadę.
Uwierzytelnianie też nie jest obowiązkowe. Rozdział o autoryzacji zaczyna się od zdania, że autoryzacja jest w MCP opcjonalna (MCP, autoryzacja). Dla transportu HTTP specyfikacja zaleca zgodność z nią, a dla STDIO każe brać dane logowania ze środowiska. Dlatego w WordPressie prawdziwą barierą nie jest protokół, tylko system ról i uprawnień, który znasz od lat.
Jak MCP Adapter sprawdza uprawnienia
Oficjalny adapter (wersja 0.7.1 z 16 października 2026, od 0.7.0 dostępny jako wtyczka w katalogu WordPress.org) ma dwie warstwy kontroli. Dokumentacja nazywa je wprost: uprawnienie transportu, czyli bramka dla całego serwera, i uprawnienie zdolności, czyli dostęp do pojedynczego narzędzia (MCP Adapter, transport permissions).
W praktyce domyślny serwer wygląda tak:
| Element | Co robi | Gdzie to zmienić |
|---|---|---|
| Endpoint | /wp-json/mcp/mcp-adapter-default-server | filtr mcp_adapter_create_default_server wyłącza domyślny serwer |
| Wymagane uprawnienie | zalogowany użytkownik z uprawnieniem read | filtry uprawnień dla każdego meta-narzędzia, np. mcp_adapter_execute_ability_capability |
| Narzędzia | trzy meta-narzędzia: wykrywanie zdolności, opis zdolności, wykonanie zdolności | publiczność zdolności w meta.public albo meta.mcp.public |
| Wykonanie | sprawdza użytkownika, ekspozycję w MCP, istnienie zdolności, a potem jej permission_callback | callback w rejestracji zdolności |
| Sesje HTTP | do 32 sesji na użytkownika, wygasają po 24 godzinach bezczynności | filtry adaptera |
Dla bezpieczeństwa liczą się tu dwa wiersze. Po pierwsze, zdolności są domyślnie prywatne: agent nie zobaczy niczego, czego świadomie nie oznaczysz jako publiczne. Po drugie, domyślny próg wejścia to uprawnienie read, które ma nawet subskrybent. Jeśli więc sklep pozwala na rejestrację klientów, samo zalogowanie wystarcza, żeby dotrzeć do serwera. Dalej chroni już tylko permission_callback każdej zdolności. Dlatego warto podnieść próg filtrem, zamiast liczyć na to, że każda zdolność każdej wtyczki jest napisana bez błędu.
Abilities API, na którym stoi adapter, jest w rdzeniu WordPressa (od 6.9, a WooCommerce wymaga już WordPressa 7.0). Pole permission_callback jest w nim opcjonalne (Abilities API). To ważne: zdolność bez callbacku nie jest zablokowana, tylko niezabezpieczona.
Co udostępnia WooCommerce MCP po aktualizacji 11.3
WooCommerce opisuje swoją implementację MCP jako developer preview i ostrzega, że kolejne wersje mogą wprowadzać zmiany łamiące zgodność, a przed wdrożeniem na produkcję trzeba ją dokładnie przetestować (dokumentacja WooCommerce MCP).
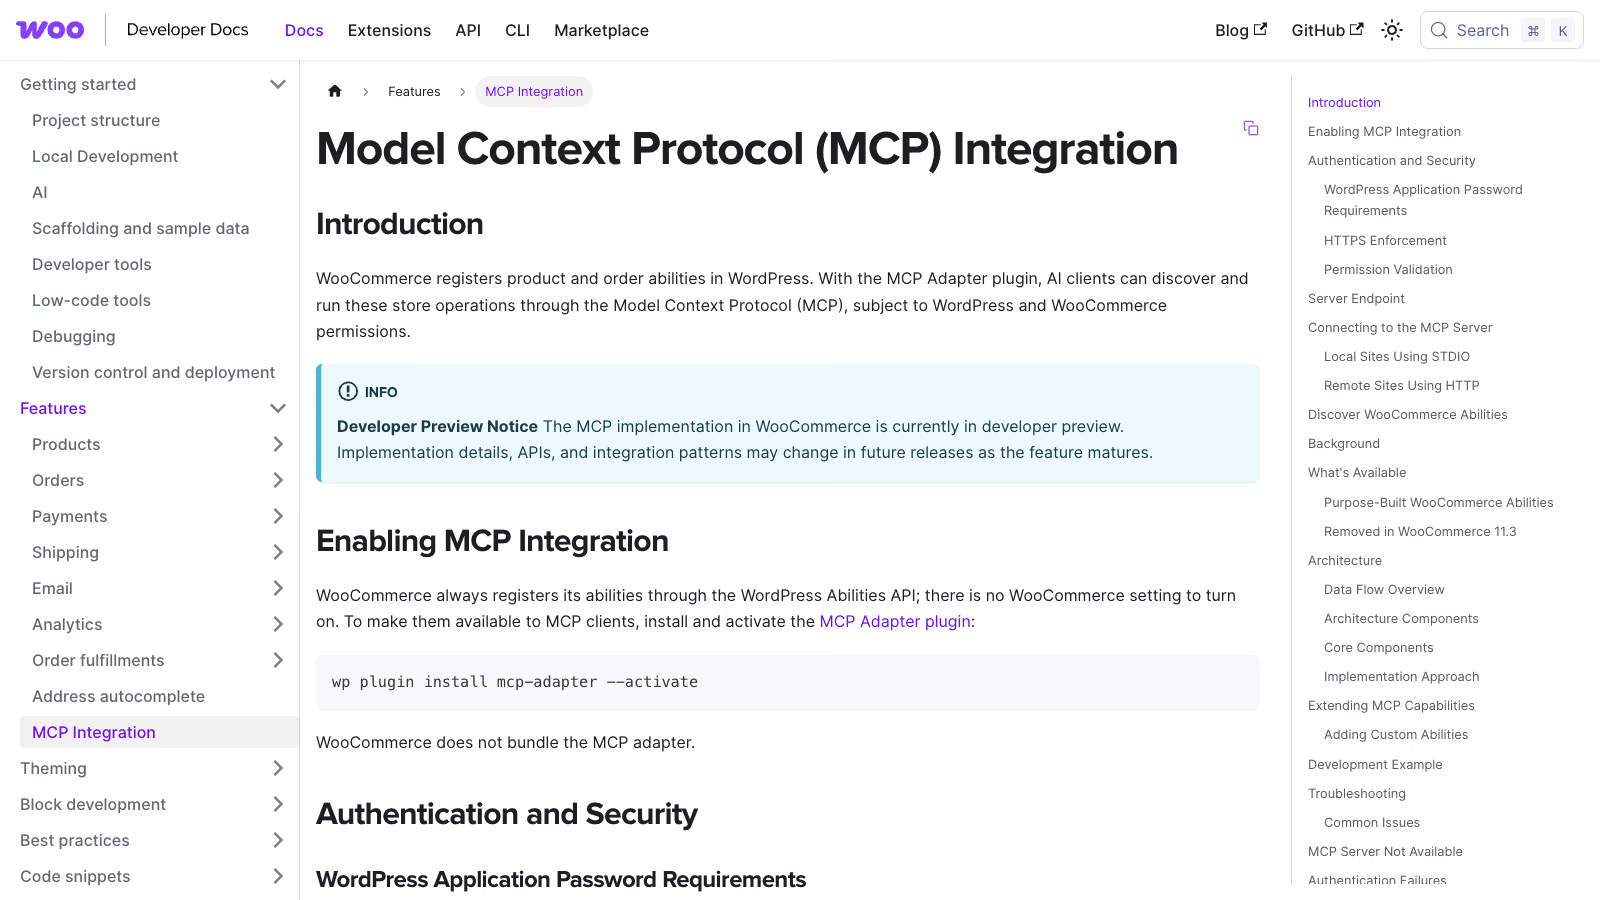 Dokumentacja WooCommerce MCP, stan na 18 listopada 2026. Źródło: developer.woocommerce.com.
Zdolności WooCommerce dostępne przez MCP to:
- produkty: wyszukiwanie, tworzenie, edycja i usuwanie,
- zamówienia: wyszukiwanie, odczyt notatek, zmiana statusu i dodawanie notatek.
Czyli zapis i usuwanie są w zestawie od razu. Ta sama dokumentacja ostrzega, że operacje na zamówieniach i klientach mogą ujawnić dane osobowe: imiona i nazwiska, adresy e-mail, adresy pocztowe i dane płatności.
Wersja 11.3 z 21 października 2026 zmieniła sposób łączenia (WooCommerce 11.3 i MCP):
- stary endpoint
/wp-json/woocommerce/mcpzniknął i zwraca HTTP 410, - logowanie kluczem REST API WooCommerce (nagłówek
X-MCP-API-Key) usunięto, - usunięto filtr, który pozwalał łączyć się bez HTTPS,
- zdolności WooCommerce są włączone domyślnie, ale do połączenia potrzebna jest wtyczka MCP Adapter.
Jeśli więc masz konfigurację agenta sprzed października, która używała klucza REST, ona już nie działa. Nie próbuj jej “naprawić” kluczem z szerszymi uprawnieniami. Dokumentacja każe łączyć się nazwą użytkownika WordPressa i hasłem aplikacji, przez HTTPS, i wprost zabrania używania hasła konta albo klucza REST API.
Domyślny serwer wymaga zalogowanego użytkownika z uprawnieniem read, a każda zdolność WooCommerce ma dodatkowo własny callback uprawnień. WooCommerce zaleca też osobnego użytkownika WordPressa z wyłącznie tymi uprawnieniami, których klient MCP potrzebuje. Plik konfiguracyjny klienta zawiera hasło aplikacji w jawnej postaci, więc nie może trafić do repozytorium. Przy lokalnym połączeniu przez STDIO uwierzytelnianie idzie przez WP-CLI z parametrem --user, czyli znowu przez konkretnego użytkownika i jego rolę.
Jakie luki bezpieczeństwa miały wtyczki MCP do WordPressa
Najpoważniejsza rzecz, która przydarzyła się oficjalnemu stosowi: GHSA-7x77-5r4r-q4rf, opublikowana 23 października 2026 z oceną “high”. MCP Adapter przed wersją 0.5.0 traktował błąd zwrócony przez callback uprawnień transportu tak, jakby nie oznaczał odmowy. Skutek: każdy zalogowany użytkownik, także subskrybent, mógł dostać się do serwerów MCP przeznaczonych tylko dla administratorów. Poprawka jest w 0.5.0. Jeśli adapter masz w projekcie jako bibliotekę Composera w starszej wersji, to jest pierwsza rzecz do sprawdzenia.
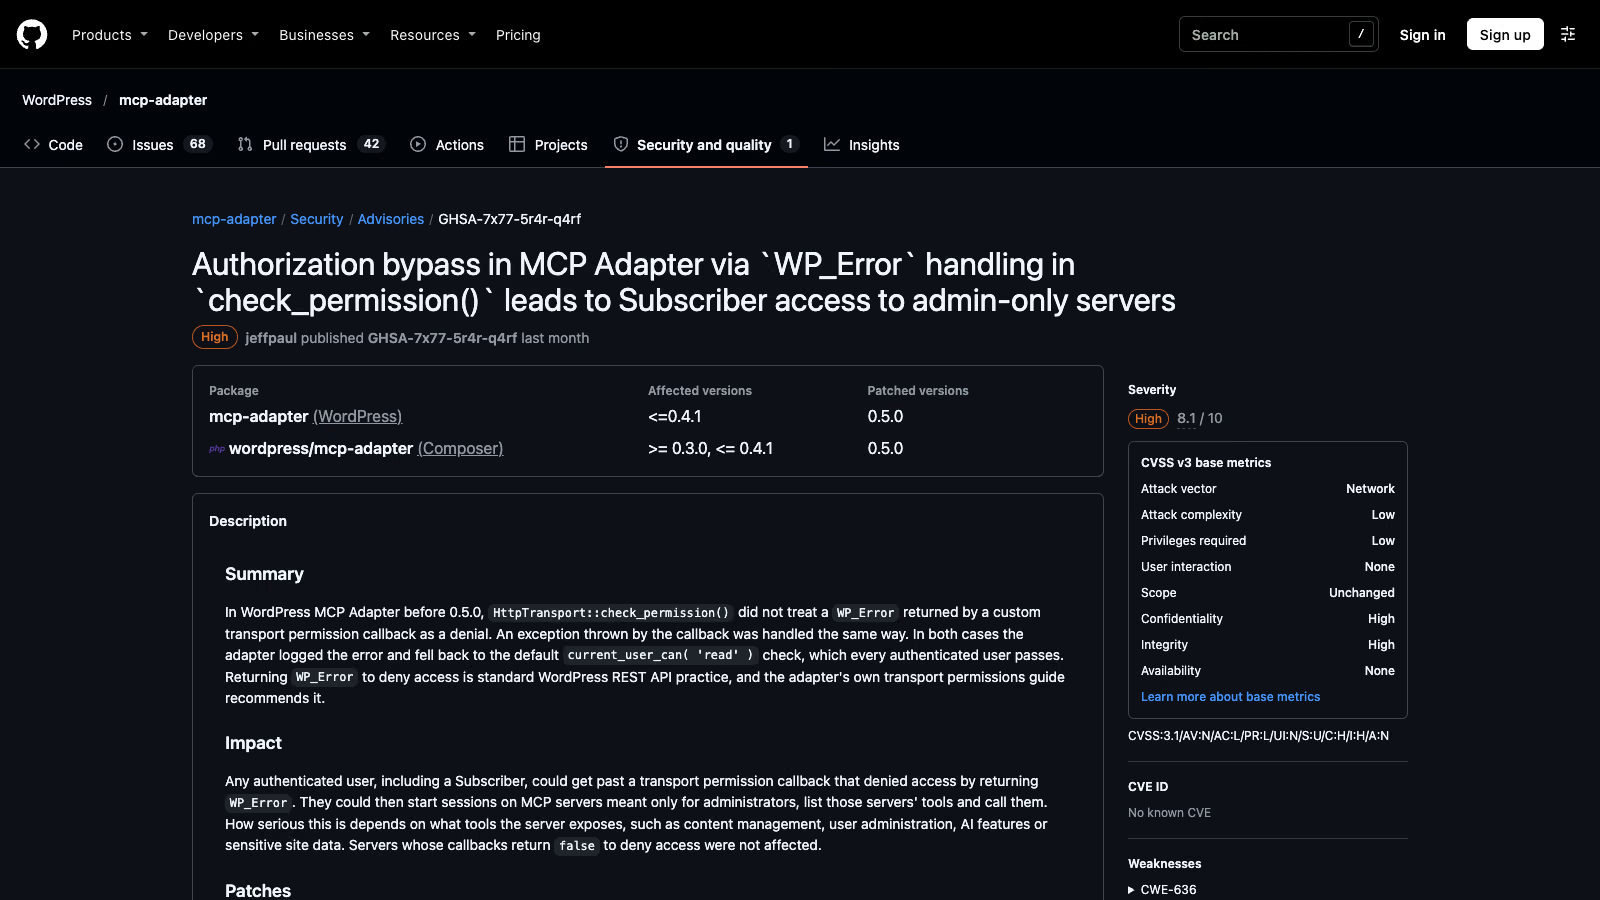 Komunikat bezpieczeństwa MCP Adapter z 23 października 2026. Źródło: github.com/WordPress/mcp-adapter.
Wtyczki innych firm, które dodają MCP do WordPressa, mają dłuższą listę. Wybrałem te, które sprawdziłem w NVD:
| Luka | Wtyczka i wersje | CVSS | Co się działo |
|---|---|---|---|
| CVE-2025-5071 | AI Engine 2.8.0 do 2.8.3 | 8.8 | brak sprawdzenia uprawnień w dostępie do MCP, subskrybent mógł wywoływać narzędzia administracyjne |
| CVE-2025-11749 | AI Engine do 3.1.3 | 9.8 | endpoint /mcp/v1/ ujawniał token przy włączonym adresie bez uwierzytelniania |
| CVE-2026-19807 | ByteCoreStack MCP Connector do 1.2.3 | 8.8 | eskalacja uprawnień do administratora przez narzędzie MCP |
| CVE-2026-109382 | WSP MCP AI Agents Connector do 2.9.5 | 6.5 | narzędzie bez wymaganego uprawnienia, subskrybent czytał szkice |
| CVE-2026-9810 | AI Copilot przed 1.5.4 | 9.8 | token OAuth niepowiązany z użytkownikiem, każdy ważny token działał jak administrator |
| CVE-2026-130121 | AI Puffer do 2.5.28 | 7.2 | stored XSS w odpowiedziach na komentarze generowanych przez AI, gdy auto-odpowiedzi były zatwierdzane automatycznie |
Wzór jest powtarzalny: brak permission_callback albo za szeroki callback, token niezwiązany z użytkownikiem i treść z modelu zapisana bez sanityzacji. Poza WordPressem warto znać jeszcze dwie luki w narzędziach, które deweloperzy instalują lokalnie: CVE-2025-6514 w mcp-remote (wstrzyknięcie poleceń systemowych, CVSS 9.6) i CVE-2025-49596 w MCP Inspector poniżej 0.14.1 (zdalne wykonanie kodu, CVSS 9.4).
Do 18 listopada 2026 nie znalazłem publicznego raportu o sklepie WooCommerce przejętym przez MCP. Powyższe to podatności, nie potwierdzone włamania. Nie traktowałbym tego jako argumentu za spokojem: większość tych wtyczek ma tysiące instalacji, a luki tej klasy w WordPressie zwykle szybko trafiają do automatycznych skanerów.
Jakie są największe ryzyka przy podłączaniu agenta AI do sklepu
Zestawienie ryzyk dla konkretnego sklepu na WordPressie, z kontrolą, która je ogranicza:
| Ryzyko | Jak do niego dochodzi | Co robić |
|---|---|---|
| Za szerokie uprawnienia agenta | hasło aplikacji administratora, agent dziedziczy wszystkie uprawnienia | osobny użytkownik z najmniejszą rolą, która wystarcza, wyższy próg w filtrach adaptera |
| Pośrednie prompt injection | agent czyta recenzje, notatki do zamówień albo wpisy z ukrytymi instrukcjami | brak zdolności usuwających, akceptacja człowieka przy zapisach |
| Zapisy niszczące | usuwanie produktów i zmiana statusu zamówień są dostępne od razu | nie udostępniaj ich albo wymagaj zatwierdzenia przed wykonaniem |
| Brak sprawdzenia uprawnień w własnej zdolności | pusty albo zbyt ogólny permission_callback | sprawdzanie na poziomie obiektu, np. current_user_can( 'edit_post', $id ) |
| Błędy w cudzych wtyczkach MCP | pominięte sprawdzanie uprawnień, wycieki tokenów | oficjalny adapter w wersji 0.5.0 lub nowszej, przegląd CVE dostawcy |
| Wyciek danych osobowych | zapytania o zamówienia zwracają adresy i dane płatności | ogranicz zdolności zamówień, ustal zasady przechowywania logów |
| Wyciek danych logowania | hasło aplikacji w pliku konfiguracyjnym w repozytorium | HTTPS, konfiguracja poza Gitem, odbieranie nieużywanych haseł |
| Niesanityzowana treść z AI | tekst z modelu zapisany bez wp_kses | sanityzacja wyjścia, moderacja przed publikacją |
| ”Klikanie na ślepo” | tyle próśb o zgodę, że człowiek zatwierdza wszystko | zgoda tylko dla zapisów, odczyty bez pytania |
Prompt injection pośrednie to sytuacja, w której model dostaje instrukcje z danych, które czyta, a nie od ciebie: strony, pliku albo, w sklepie, treści recenzji (OWASP LLM01:2025). OWASP zaleca ograniczyć uprawnienia modelu do minimum i wprowadzić akceptację człowieka dla operacji uprzywilejowanych. Drugie to nadmierna sprawczość: za dużo funkcji, za dużo uprawnień, za dużo autonomii (OWASP LLM06:2025). OWASP radzi, żeby o autoryzacji decydował system docelowy, a nie model, który “uzna”, że coś jest dozwolone. Każdy, kto pisał wtyczki do WordPressa, zna tę zasadę z current_user_can().
Ostatni wiersz tabeli pochodzi z dokumentu OWASP o zagrożeniach dla agentów AI (wersja 1.1 z grudnia 2025): atakujący może zalać człowieka prośbami o zgodę, aż ten zacznie zatwierdzać bez czytania. Dlatego akceptacja ma sens tylko wtedy, gdy dotyczy niewielu operacji, które naprawdę coś zmieniają.
Jak dać agentowi AI dostęp do WordPressa z akceptacją przez człowieka
Poniższy układ da się zbudować z tego, co WordPress i adapter już mają. Nie wymaga żadnej dodatkowej usługi.
1. Najpierw tylko odczyt. Na start udostępnij wyłącznie zdolności wyszukujące, na przykład wyszukiwanie produktów i odczyt notatek do zamówień. Zdolności zapisujące zostają prywatne (meta.mcp.public ustawione na false), dopóki nie wiesz, do czego agent ich potrzebuje. To samo zaleca specyfikacja MCP przy zakresach dostępu: minimalny początkowy zestaw z operacjami odczytu, rozszerzany stopniowo, i bez zakresów typu “pełny dostęp” (MCP, dobre praktyki bezpieczeństwa).
2. Szkice zamiast publikacji, przy treściach. Konto agenta dostaje rolę Współtwórcy (Contributor). Według dokumentacji WordPressa współtwórca pisze i zarządza własnymi wpisami, ale nie może ich publikować (role i uprawnienia). Wpis od agenta trafia jako szkic do redaktora, który przegląda go w panelu i publikuje. Uwaga: ten wzorzec dotyczy wpisów. Produkty WooCommerce mają własne uprawnienia, więc dla nich trzeba napisać własną zdolność.
3. Własna zdolność zamiast ogólnej, przy produktach. Jeśli agent ma przygotowywać produkty, zarejestruj zdolność, która zapisuje je w stanie wymagającym przeglądu i w permission_callback sprawdza uprawnienie do konkretnego obiektu. Gotowej zdolności “utwórz szkic produktu” w WooCommerce nie ma. Zanim założysz, co robi zdolność tworzenia produktów, sprawdź jej schemat wejścia przez meta-narzędzie opisu zdolności.
4. Dwie bramki, obie w WordPressie. Bramka transportu dla całego serwera i permission_callback każdej zdolności. Decyzja o dostępie zapada w PHP, nie w modelu.
5. Zgoda w kliencie przed każdym zapisem. Specyfikacja narzędzi MCP mówi, że w pętli zawsze powinien być człowiek, który może odmówić wywołania narzędzia, a klient powinien prosić o potwierdzenie operacji wrażliwych (MCP, narzędzia). Claude Desktop, Cursor i inne klienty mają takie potwierdzenia. Nie wyłączaj ich dla narzędzi zapisujących.
6. Osobne dane logowania dla każdego klienta. Jedno hasło aplikacji na jedno narzędzie (Claude, Cursor, automatyzacja). WordPress zapisuje datę i IP ostatniego użycia każdego hasła i pozwala je cofnąć osobno (hasła aplikacji). Hasło ma 24 znaki i ponad 142 bity entropii, więc słabością nie jest jego siła, tylko to, że działa z pełnymi uprawnieniami właściciela. Rdzeń nie ma zakresów dla pojedynczego hasła, dlatego ograniczeniem jest rola użytkownika.
Jak podnieść próg dostępu do serwera MCP w WordPressie
Subskrybentom i klientom sklepu drogę zamyka jedna zmiana: wymagaj wyższego uprawnienia do wykonywania zdolności. Przykład dla mu-plugina:
<?php
// wp-content/mu-plugins/mcp-hardening.php
add_filter( 'mcp_adapter_execute_ability_capability', function () {
    return 'edit_posts'; // subskrybent i klient sklepu nie mają tego uprawnienia
} );
Nazwę filtra i domyślne uprawnienie read potwierdzisz w dokumentacji domyślnego serwera adaptera. Wybór edit_posts to przykład: dobierz uprawnienie do roli konta agenta. Jeśli nie używasz domyślnego serwera, tylko własnego, wyłącz domyślny filtrem mcp_adapter_create_default_server.
Druga zmiana dotyczy własnych zdolności. Callback powinien sprawdzać obiekt, nie tylko rolę:
<?php
wp_register_ability( 'moja-firma/zaktualizuj-opis', array(
    'label'               => 'Aktualizacja opisu wpisu',
    'description'         => 'Zmienia opis wpisu i zostawia go jako szkic.',
    'input_schema'        => array(
        'type'       => 'object',
        'properties' => array(
            'post_id' => array( 'type' => 'integer' ),
            'excerpt' => array( 'type' => 'string' ),
        ),
        'required'   => array( 'post_id', 'excerpt' ),
    ),
    'execute_callback'    => function ( $input ) {
        return wp_update_post( array(
            'ID'           => (int) $input['post_id'],
            'post_excerpt' => wp_kses_post( $input['excerpt'] ),
            'post_status'  => 'draft',
        ), true );
    },
    'permission_callback' => function ( $input ) {
        return current_user_can( 'edit_post', (int) $input['post_id'] );
    },
    'meta'                => array( 'mcp' => array( 'public' => true ) ),
) );
Ten przykład ilustruje zasadę, a nie gotowy kod produkcyjny: sprawdzenie uprawnienia do konkretnego wpisu, sanityzacja treści z modelu i zapis jako szkic. Szczegóły rejestracji (kategorie zdolności, adnotacje readonly i destructive) są w dokumentacji Abilities API.
Co prawo mówi o danych klientów, do których dostaje się agent
Jeśli agent czyta zamówienia, przetwarza dane osobowe klientów, a ty jesteś ich administratorem. RODO wymaga zabezpieczeń odpowiednich do ryzyka (art. 32), a naruszenie ochrony danych, które niesie ryzyko dla osób, zgłaszasz do Prezesa UODO w ciągu 72 godzin od jego stwierdzenia (art. 33). Formularz i zasady zgłoszenia są na stronie UODO o naruszeniach.
 Strona Urzędu Ochrony Danych Osobowych o zgłaszaniu naruszeń, stan na 18 listopada 2026. Źródło: uodo.gov.pl.
Praktyczny wniosek dla sklepu: jeśli agent nie potrzebuje danych klientów, nie udostępniaj mu zdolności zamówień. Jeśli potrzebuje, opisz to w rejestrze czynności przetwarzania i sprawdź, gdzie dostawca modelu przechowuje treść rozmów. Odpowiedzi narzędzi trafiają do kontekstu modelu, więc adres klienta z zamówienia wychodzi poza twój serwer.
Jak sprawdzić, czy na mojej stronie działa MCP i kto ma do niego dostęp
Zanim cokolwiek zmienisz, sprawdź stan obecny. Na wielu stronach MCP pojawiło się “przy okazji”, razem z wtyczką AI, a nie jako świadoma decyzja. Kilka poleceń WP-CLI i jedno żądanie HTTP wystarczą:
# 1. Czy jest MCP Adapter i w jakiej wersji, oraz inne wtyczki z MCP w nazwie
wp plugin list --fields=name,status,version | grep -i -E "mcp|ai-engine|copilot"

# 2. Kto ma hasła aplikacji i kiedy ich użyto
wp user application-password list admin --fields=name,created,last_used,last_ip

# 3. Czy stary endpoint WooCommerce MCP jest wyłączony (oczekiwany kod: 410)
curl -s -o /dev/null -w "%{http_code}\n" https://twoj-sklep.pl/wp-json/woocommerce/mcp

# 4. Czy domyślny serwer adaptera odpowiada bez logowania (oczekiwana odmowa)
curl -s -o /dev/null -w "%{http_code}\n" -X POST https://twoj-sklep.pl/wp-json/mcp/mcp-adapter-default-server
Polecenie drugie powtórz dla każdego użytkownika z rolą administratora albo menedżera sklepu. Hasło aplikacji, którego nikt nie rozpoznaje, albo takie z datą ostatniego użycia sprzed miesięcy, cofnij od razu. Jeśli w pierwszym poleceniu widzisz wtyczkę z tabeli luk powyżej, porównaj jej wersję z wersją poprawki w NVD.
Wynik inny niż 410 w poleceniu trzecim oznacza WooCommerce starszy niż 11.3 i stary sposób logowania kluczem REST. Wtedy najpierw aktualizacja, potem wszystko inne. Wynik 200 w poleceniu czwartym bez danych logowania to sygnał, że coś przed WordPressem (wtyczka, reguła serwera) zmieniło sposób uwierzytelniania i trzeba to wyjaśnić przed podłączeniem agenta.
Lista kontrolna przed włączeniem MCP na produkcji
- MCP Adapter w wersji 0.5.0 lub nowszej, najlepiej jako wtyczka z WordPress.org, WooCommerce 11.3 lub nowszy.
- Osobny użytkownik dla agenta, z najmniejszą rolą, która wystarcza, i osobne hasło aplikacji dla każdego klienta.
- Próg wykonania zdolności podniesiony z
readfiltrem adaptera. - Udostępnione tylko zdolności, których agent potrzebuje, najpierw odczyt.
- Zdolności usuwające produkty i zmieniające status zamówień ukryte albo zatwierdzane przez człowieka.
- Własne zdolności z
permission_callbacksprawdzającym konkretny obiekt i sanityzacją wejścia. - Potwierdzenia narzędzi zapisujących włączone w kliencie.
- Konfiguracja z hasłem aplikacji poza repozytorium, połączenie tylko przez HTTPS.
- Test na kopii sklepu przed produkcją, bo WooCommerce MCP jest w fazie developer preview.
- Decyzja, czy agent w ogóle potrzebuje danych klientów, zapisana w dokumentacji RODO.
Kiedy warto zlecić wdrożenie MCP
Jeśli chcesz tylko, żeby asystent AI odpowiadał na pytania o katalog, wystarczy odczyt produktów i konto z minimalną rolą: to godzina pracy. Własne zdolności z kontrolą na poziomie obiektu, przepływ szkiców z akceptacją i serwer MCP, który łączy WooCommerce z ERP albo CRM, to już projekt programistyczny. Takie wdrożenia robię w ramach usługi budowy serwerów MCP, a samą architekturę serwera dla sklepu opisałem w poradniku o budowie serwera MCP dla WooCommerce. Środowisko do bezpiecznych testów agentów to WordPress Playground z MCP.