Klient przesyła ci fakturę, której nigdy nie wystawiłeś. Adres nadawcy wygląda jak twój, tylko jedna litera się nie zgadza. Albo po wpisaniu nazwy firmy w wyszukiwarkę wyskakuje sklep z twoim logo, twoimi zdjęciami produktów i cenami zbyt dobrymi, żeby były prawdziwe. Ten poradnik prowadzi przez reakcję w kolejności, która ogranicza szkody: ustal, co się dzieje, zabezpiecz własną pocztę, ostrzeż klientów, doprowadź do usunięcia podróbki i zdecyduj, czy walczyć o domenę. Dotyczy każdej strony firmowej, na WordPressie, Shopify, z frontendem headless czy statycznej, bo prawie wszystko dzieje się w DNS, u rejestratora i u dostawcy hostingu, a nie w panelu CMS.
22 października 2026 ktoś zapytał na r/smallbusiness, jak często firmy padają ofiarą podszywania się, “na przykład przez fałszywą domenę różniącą się jedną literą albo przez kogoś, kto pisze do twoich klientów, udając ciebie”. Najbardziej konkretnej odpowiedzi udzielił ktoś, kto przedstawia się jako CISO na część etatu:
To dość częsty problem. Zwykle zajmuje się tym zespół od cyberbezpieczeństwa, IT albo zewnętrzna obsługa IT, nazywa się to typosquatting. Często idzie w parze z atakiem BEC. Większość firm od DMARC ma w ofercie monitoring właśnie w tym zakresie
(u/statico, r/smallbusiness, 22 października 2026, tłumaczenie własne)
BEC (business email compromise) to oszustwo na fałszywą fakturę albo na wiadomość “zmieniliśmy numer konta”, wysyłaną do twoich klientów lub dostawców. Ten tekst to informacja praktyczna, nie porada prawna. Przy sporze o znak towarowy albo stracie pieniędzy porozmawiaj z prawnikiem.
Fałszywa domena czy podrobiony nadawca: od czego zacząć
W skrzynce odbiorczej oba ataki wyglądają tak samo, a naprawia się je zupełnie inaczej.
Podszywanie się pod dokładną domenę oznacza, że w polu From widać twoją prawdziwą domenę, na przykład [email protected], ale wiadomość wyszła z cudzego serwera. Przed tym chronią SPF, DKIM i DMARC.
Podobna domena oznacza, że oszust zarejestrował inną nazwę: twojafirrna.pl (litery “rn” zamiast “m”), twojafirma-faktury.pl albo twojafirma.com.pl zamiast .pl. Taka domena ma własny DNS, może dla siebie przejść SPF, DKIM i DMARC, a twoje rekordy nic tu nie zmieniają. RFC 9989, aktualna specyfikacja DMARC, mówi, że DMARC “nie odnosi się do używania wizualnie podobnych nazw domen ani do nadużywania czytelnej dla człowieka nazwy wyświetlanej z pola RFC5322.From” (tłumaczenie własne).
Żeby odróżnić jedno od drugiego, poproś klienta o przekazanie podejrzanej wiadomości jako załącznika albo o pełne nagłówki. Patrz na faktyczny adres w polu From, nie na nazwę wyświetlaną, oraz na nagłówek Authentication-Results. Jeśli domena jest twoja, a DMARC nie przeszedł, ktoś podrabia twojego nadawcę. Jeśli domena nie jest twoja, masz do czynienia z podobną domeną.
W tym samym wątku ktoś opisał, jak to zwykle wychodzi na jaw:
Dowiedzieliśmy się, kiedy zdezorientowany klient przesłał nam maila z domeny różniącej się od naszej jedną literą.
(u/AwaisMughal-SEO, r/smallbusiness, 22 października 2026, tłumaczenie własne)
Kto stoi za podobną domeną: RDAP, DNS i logi certyfikatów
Zbierz dowody, zanim cokolwiek zniknie. Zrób zrzuty ekranu fałszywej strony z widocznym paskiem adresu, zapisz surowe maile, notuj daty. Dopiero potem sprawdzaj domenę.
Sprawdzenie domeny w RDAP
RDAP zastąpił WHOIS jako uporządkowane wyszukiwanie danych domeny. Narzędzie ICANN pod adresem lookup.icann.org albo zapytanie do https://rdap.org/domain/example.com zwraca datę rejestracji, rejestratora oraz adres e-mail i telefon jego działu abuse. Dane abonenta są zwykle ukryte i to normalne. Data rejestracji ma znaczenie: domenę założoną tydzień temu, która kopiuje twoją markę, łatwiej przedstawić jako zarejestrowaną w złej wierze.
Co mówią rekordy DNS
DNS pokazuje, do czego domenę przygotowano:
dig +short A yourcornpany.com
dig +short MX yourcornpany.com
dig +short NS yourcornpany.com
Rekord MX oznacza, że domena może odbierać pocztę, a to zwykle znaczy, że służy do oszustw mailowych, na przykład do zbierania odpowiedzi na fałszywe faktury. Rekord A wskazuje serwer albo CDN, na którym stoi strona. Puść RDAP na ten adres IP (https://rdap.org/ip/203.0.113.10), a dostaniesz właściciela sieci i jego kontakt abuse. Jeśli IP należy do CDN, kontakt abuse będzie kontaktem CDN, a serwer źródłowy pozostaje za nim ukryty. Zgłoś sprawę do CDN mimo to.
Szukanie podróbek w crt.sh
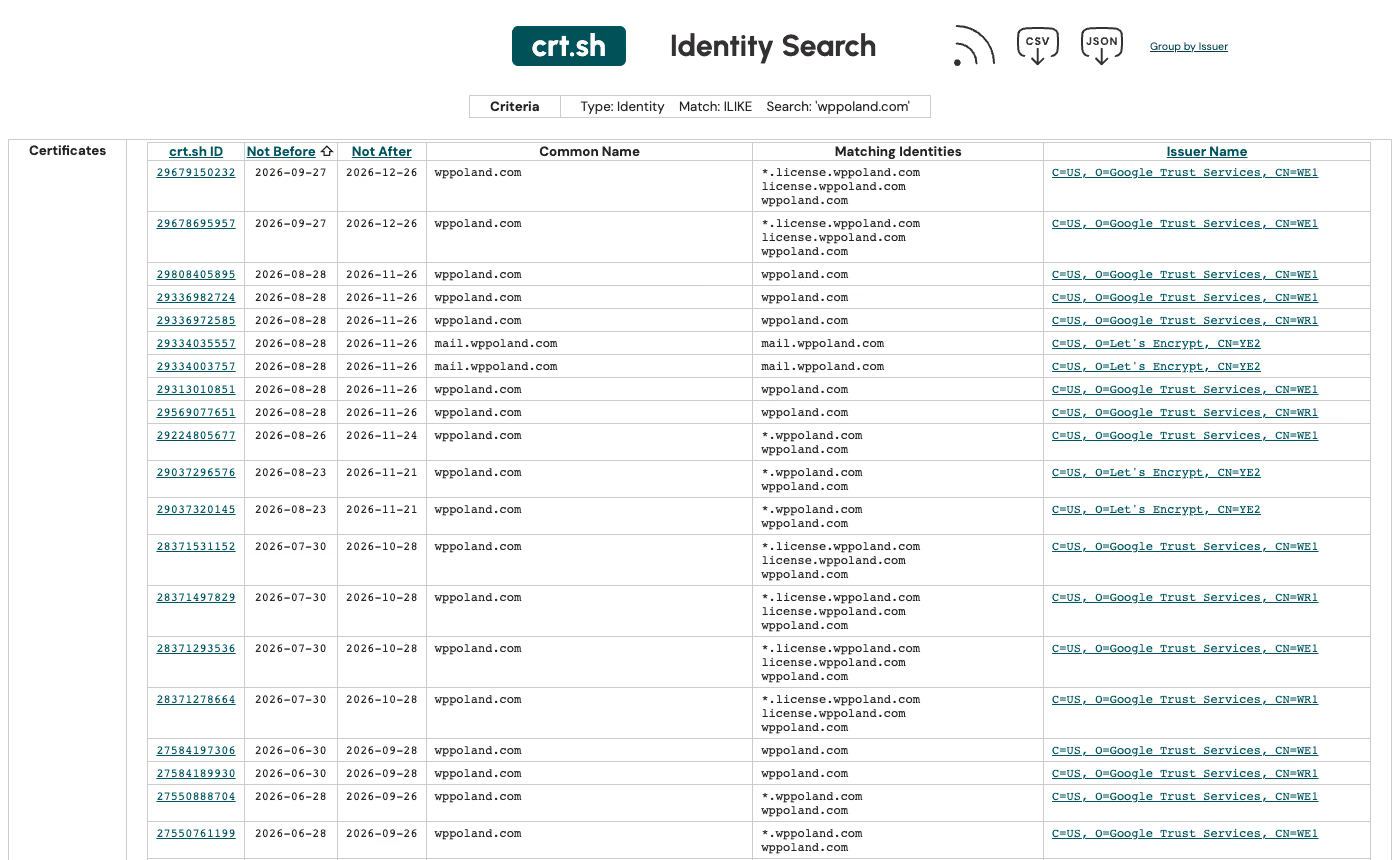
Każdy publicznie zaufany certyfikat TLS trafia do logów Certificate Transparency, a crt.sh pozwala każdemu je przeszukiwać. Zdjęcie na górze tego artykułu to prawdziwe wyszukiwanie w crt.sh dla naszej własnej domeny: każdy wiersz pokazuje datę wystawienia certyfikatu, datę wygaśnięcia, nazwy, które obejmuje, i urząd certyfikacji. Wyszukanie twojej domeny pokaże subdomeny, o których mogłeś zapomnieć, a wyszukanie podejrzanej podróbki pokaże, kiedy oszust zdobył certyfikat, często na kilka dni przed pierwszym mailem phishingowym.
Najpierw wyszukaj dokładnie swoją domenę, żeby wiedzieć, co jest twoje. Potem każdą podróbkę, jaka przyjdzie ci do głowy: zamienione litery, rn zamiast m, wersje z myślnikiem, nazwę firmy ze słowami “sklep”, “platnosci”, “faktura” czy “pomoc”, inne końcówki jak .com, .com.pl czy .eu. To ręczna robota. Płatne monitorowanie marki i wielu dostawców usług DMARC robi to automatycznie, o czym wspominał CISO z wątku.
Jak zabezpieczyć firmową domenę przed fałszywymi mailami
Zacznij od własnej domeny, bo tylko nad nią masz pełną kontrolę. Potrzebujesz trzech rekordów DNS u tego, kto obsługuje twój DNS, niezależnie od tego, na czym działa strona.
- SPF wymienia serwery, które mogą wysyłać pocztę w imieniu twojej domeny: dostawcę skrzynek, narzędzie do newslettera, maile transakcyjne sklepu, CRM.
- DKIM podpisuje każdą wiadomość kluczem opublikowanym w twoim DNS. Każda usługa wysyłkowa daje ci własny rekord DKIM.
- DMARC mówi odbiorcom, co zrobić, gdy wiadomość podająca się za twoją domenę nie przejdzie obu sprawdzeń zgodności, i dokąd wysyłać raporty.
DMARC opublikowano pierwotnie jako RFC 7489 w 2015 roku. W maju 2026 IETF zastąpił go trzema dokumentami: RFC 9989 (protokół), RFC 9990 (raporty zbiorcze) i RFC 9991 (raporty o błędach), teraz na ścieżce standardów. Przy wdrażaniu liczą się dwie zmiany: znacznik pct zniknął, a nowy znacznik t=y oznacza tryb testowy, w którym odbiorcy stosują politykę o jeden poziom łagodniejszą od opublikowanej. RFC 9989 dodaje też np dla subdomen, które nie istnieją. To zamyka częstą lukę, na przykład podszywanie się pod faktury.twojafirma.pl, gdy takiego hosta w ogóle nie ma.
Wartości polityki się nie zmieniły: p=none nie prosi o żadne działanie, p=quarantine prosi o traktowanie niezgodnej poczty jako podejrzanej, a p=reject o jej odrzucenie.
| Etap | Rekord | Co robisz |
|---|---|---|
| Monitorowanie | v=DMARC1; p=none; rua=mailto:[email protected] | Czytasz raporty zbiorcze, spisujesz każdego prawowitego nadawcę, poprawiasz jego SPF i DKIM |
| Test egzekwowania | v=DMARC1; p=reject; t=y; rua=... albo p=quarantine | Sprawdzasz, czy jakaś prawowita poczta by nie przeszła |
| Egzekwowanie | v=DMARC1; p=reject; np=reject; rua=... | Podrobiona poczta z twojej dokładnej domeny jest odrzucana |
Minimum dla nadawców masowych wyznaczają Google i Yahoo. Zasady Google, obowiązujące od lutego 2024, wymagają od każdego, kto wysyła ponad 5000 wiadomości dziennie na konta Gmail, rekordów SPF, DKIM i DMARC oraz zgodności pola From z SPF lub DKIM, a o polityce DMARC mówią, że “może być ustawiona na none” (tłumaczenie własne). Yahoo oczekuje od nadawców masowych “prawidłowej polityki DMARC z co najmniej p=none” (tłumaczenie własne) i zdecydowanie zaleca znacznik rua. Obaj wymagają też wypisu jednym kliknięciem w mailach marketingowych i odsetka zgłoszeń spamu poniżej 0,3%. Spełnienie tych zasad sprawia, że twoja poczta dochodzi. Przed podszywaniem się chroni dopiero p=reject, a tego nie wymaga żaden z nich.
Jeśli po zaostrzeniu SPF i DKIM poczta z WordPressa albo sklepu przestanie dochodzić, nasz przewodnik po SMTP, SPF i DKIM omawia każdego nadawcę po kolei. Stare klucze API i zapomniane integracje, które wciąż wysyłają pocztę z twojej domeny, pojawią się w raportach DMARC; audyt dostępów zdalnych i kluczy API pomaga ustalić, kto jeszcze je ma.
Jak ostrzec klientów przed fałszywą stroną
Zrób to tego samego dnia, jeszcze przed usunięciem podróbki. Krótki komunikat na stronie głównej i w najbliższym mailu z zamówieniem albo z konta działa lepiej niż długie oświadczenie. Podaj w nim:
- dokładną fałszywą domenę lub domeny, zapisane tak, żeby nie dało się ich kliknąć (
twojafirrna[.]pl), - swoją prawdziwą domenę i adresy, z których faktycznie wysyłasz pocztę,
- czego nigdy nie prosisz mailem, na przykład zmiany numeru konta czy hasła,
- jak się z tobą skontaktować, żeby sprawdzić wiadomość, kanałem, którego oszust nie kontroluje.
Jeśli klienci kupują u ciebie przez internet, i tak sami sprawdzają sygnały wiarygodności. W artykule o tym, jak klient sprawdza, czy sklep jest prawdziwy, opisujemy, na co patrzą, a te same sygnały pomagają im rozpoznać kopię.
Gdzie zgłosić fałszywą stronę podszywającą się pod firmę
Wysyłaj zgłoszenia równolegle. Każdy adresat może działać sam i żaden nie czeka na pozostałych.
- Rejestrator domeny. Użyj adresu abuse z RDAP. Rejestratorzy reagują na phishing i oszustwa szybciej niż na skargi dotyczące marki, więc zacznij od szkody dla klientów: fałszywe faktury, zbierane dane kart, wykradzione loginy. Dołącz zrzuty ekranu i nagłówki maili. Przy domenie .pl możesz też napisać do rejestru: polityka przeciwdziałania nadużyciom NASK z 24 maja 2019 (w brzmieniu obowiązującym od 22 stycznia 2025) obejmuje używanie domeny .pl do podszywania się pod prawowity podmiot w celu phishingu, a zgłoszenia przyjmuje adres [email protected].
- Hosting albo CDN. Użyj kontaktu abuse z RDAP dla adresu IP. Jeśli hosting działa w UE, ujmij to jako zgłoszenie na podstawie art. 16 aktu o usługach cyfrowych. Dostawcy hostingu muszą udostępnić elektroniczny mechanizm zgłoszeń, a zgłoszenie powinno zawierać cztery elementy: dlaczego uważasz treść za nielegalną, dokładny adres URL lub adresy, twoje imię i nazwisko oraz adres e-mail, a także oświadczenie, że w dobrej wierze uważasz podane informacje za prawidłowe i kompletne. Dostawca musi potwierdzić otrzymanie zgłoszenia i poinformować cię o decyzji “bez zbędnej zwłoki”. Ten obowiązek dotyczy dostawców hostingu, nie rejestratorów.
- Google Safe Browsing. Formularz na safebrowsing.google.com przyjmuje adres URL i krótki opis. Gdy strona trafi na listę, Chrome i inne przeglądarki korzystające z Safe Browsing pokazują ostrzeżenie przed jej otwarciem.
- CERT Polska. Incydent zgłosisz na incydent.cert.pl, przez formularz “Zgłoś incydent”. Od marca 2020 CERT Polska prowadzi Listę Ostrzeżeń przed niebezpiecznymi stronami i przez całą dobę dopisuje do niej domeny, które wprowadzają użytkowników w błąd i wyłudzają dane. Na początku 2020 roku Prezes UKE, Minister Cyfryzacji, NASK i operatorzy telekomunikacyjni zawarli porozumienie, na mocy którego operatorzy blokują dostęp do stron z listy; wśród pierwszych byli Plus (Polkomtel) i Play (P4). Na lista.cert.pl sprawdzisz, czy twój operator z niej korzysta.
Prowadź rejestr wszystkich zgłoszeń z datą i numerem sprawy. Jeśli strona przeniesie się do innego hostingu, wyślesz ten sam komplet jeszcze raz.
Spór o domenę: jak przejąć podobną domenę (.com, .eu, .pl)
Usunięcie strony likwiduje treść. Domena dalej jest zarejestrowana, a właściciel może za tydzień skierować ją gdzie indziej. Żeby przejąć samą nazwę, potrzebujesz procedury sporu.
Domeny .com, .net, .org i nowe gTLD
Dla .com, .net, .org i nowych domen gTLD, takich jak .shop czy .app, jest to UDRP. Według WIPO musisz wykazać trzy przesłanki: masz prawa do znaku towarowego, abonent nie ma praw ani uzasadnionego interesu w domenie, a domenę zarejestrowano i używa się jej w złej wierze. Zrzuty ekranu fałszywej strony i oszukańcze maile to dowody złej wiary, które wymienia WIPO. Wygrana sprawa kończy się przeniesieniem albo usunięciem domeny.
Domeny krajowe i .eu
Domeny krajowe rządzą się różnymi zasadami. WIPO wymienia ccTLD stosujące UDRP bez zmian i takie, które mają własną odmianę, wśród nich .eu, .es, .fr, .nl i .pl. Spory o domeny .eu idą przez procedurę ADR dla .eu, prowadzoną przez Czeski Sąd Arbitrażowy albo centrum WIPO.
Przy domenie .pl NASK sporów nie rozstrzyga. Zgodnie z zasadami rejestru trafiają one do sądu polubownego albo sądu powszechnego. Do wyboru masz Sąd Polubowny ds. Domen Internetowych przy PIIT (działający od 2002 roku), Sąd Arbitrażowy przy Krajowej Izbie Gospodarczej albo Centrum Arbitrażu i Mediacji WIPO, które jest właściwe, gdy obie strony mają siedzibę poza Polską. Prawomocne orzeczenie stwierdzające naruszenie pozwala NASK rozwiązać umowę z abonentem i zarejestrować domenę dla wnioskodawcy.
Przed złożeniem wniosku przeczytaj regulamin właściwego rejestru. Jeśli nie masz zarejestrowanego znaku towarowego, najpierw zapytaj prawnika, bo słabe sprawy przegrywają zwykle już na pierwszej przesłance.
Jak zapobiec podszywaniu się pod firmę w przyszłości
- Zarejestruj oczywiste literówki i końcówki. Twoja nazwa w .pl i .com, plus jedna czy dwie częste literówki, przekierowane na prawdziwą stronę. To tańsze niż jeden spór.
- Monitoruj logi certyfikatów pod kątem swojej marki, ręcznie w crt.sh raz w miesiącu albo przez usługę monitorowania.
- Czytaj raporty DMARC. Raporty zbiorcze pokazują każdy adres IP wysyłający pocztę z twojej domeny, także oszustów, którzy testują twoją politykę.
- Zabezpiecz konta, które kontrolują domenę. Logowanie dwuskładnikowe u rejestratora i dostawcy DNS, blokada u rejestratora albo w rejestrze, jeśli jest dostępna. Kto przejmie twoje konto DNS, nie potrzebuje podobnej domeny.
- Spisz procedurę. Jedna strona z rejestratorem, dostawcą DNS, dostawcą poczty i tym, kto o czym decyduje, żeby następny incydent nie zaczął się od szukania haseł.
| Sytuacja | Pierwszy krok | Kto to robi |
|---|---|---|
| Podrobiona poczta z twojej dokładnej domeny | Opublikuj DMARC, przejdź na p=reject, gdy raporty będą czyste | Osoba zarządzająca DNS i pocztą |
| Podobna domena wysyła maile | RDAP, zgłoszenie do rejestratora, ostrzeżenie klientów | Właściciel z informatykiem |
| Fałszywy sklep kopiujący twoją stronę | Zrzuty ekranu, zgłoszenie do hostingu lub CDN, Safe Browsing, CERT Polska | Właściciel z informatykiem |
| Powtarzające się podróbki znaku towarowego | UDRP albo spór przed sądem polubownym dla .pl | Prawnik |
Nasz audyt bezpieczeństwa obejmuje sprawdzenie SPF, DKIM, DMARC i kont, które kontrolują twoją domenę, a plan utrzymania strony obejmuje comiesięczne czytanie raportów DMARC i obserwację logów certyfikatów.