Programowanie w WordPressie: kompletny poradnik dla początkujących w 2026 roku
Ten poradnik to praktyczny plan, którego brakowało mi, gdy w 2006 roku zaczynałem wdrażać strony na WordPressie. Nie zakłada niczego poza czystym komputerem i gotowością do czytania dokumentacji. Na końcu będziesz mieć środowisko lokalne, działający motyw blokowy, własnoręcznie napisaną wtyczkę i ścieżkę wdrożenia. Bez magii i bez skrótów, które później się mszczą.
Kolejny etap opisuje filar usług headless WordPress, a warstwę frontendu poradnik Tailwind CSS w pracy z WordPressem.
W skrócie
- WordPress 7.1 to aktualne wydanie w październiku 2026 roku, a WordPress.org zaleca PHP 8.3 lub nowsze.
- Motywy blokowe, theme.json i odrobina PHP to współczesny zestaw startowy.
- Composer, WP-CLI i lokalne środowisko oparte na Dockerze nie są opcjonalne.
- Headless to umiejętność drugiego etapu, nie punkt startu.
- Najszybciej uczysz się, wdrażając prawdziwą (małą) stronę, a nie kolekcjonując portfolio niedokończonych tutoriali.
Czym jest WordPress w 2026 roku
WordPress to system zarządzania treścią o otwartym kodzie, na którym działa znacząca część stron internetowych na świecie. Działa na PHP i przechowuje treści w bazie danych (zwykle MySQL albo MariaDB). Na rdzeniu opierają się dwa modele rozszerzeń: motywy (odpowiadają za renderowanie i doświadczenie redakcyjne) oraz wtyczki (dodają funkcje). Edytor blokowy (Gutenberg), obecny w rdzeniu od WordPressa 5.0 z 2018 roku, jest domyślnym interfejsem redakcyjnym i głównym obszarem nowych prac programistycznych.
Co zmieniło się w 2026 roku w porównaniu z 2018: edytor blokowy dojrzał do Full Site Editing (FSE), motywy blokowe zastąpiły klasyczne w nowych projektach, theme.json stał się źródłem prawdy dla tokenów projektowych, a REST API razem z WPGraphQL sprawiły, że frontendy headless są praktyczne na dużą skalę. Zalecana wersja PHP wzrosła do 8.3; pełne wymagania serwera opisuje następna sekcja.
Wymagania serwera dla WordPressa w 2026 roku
WordPress.org podaje zalecaną konfigurację hostingu na stronie wymagań: PHP 8.3 lub nowsze, MySQL 8.0 lub nowszy albo MariaDB 10.11 lub nowsza oraz obsługa HTTPS. Ta sama strona mówi, że WordPress nadal działa na PHP 7.4 i MySQL 5.5.5, i ostrzega, że te wersje nie mają już wsparcia i mogą narazić stronę na luki bezpieczeństwa. W praktyce: ustaw lokalne środowisko na zalecanych wersjach, a jeśli serwer klienta działa na starszym PHP, zgłoś to, zanim zaczniesz pisać pod niego kod. W chwili pisania tego tekstu (październik 2026) aktualne wydanie to WordPress 7.1, według API wersji WordPress.org.
Headless czy klasyczny WordPress dla początkujących
Częsty błąd w 2026 roku to zaczynanie od headless. Nie rób tego. Headless WordPress to architektura warstwowa: backend (WordPress), osobny frontend (Astro, Next.js itd.) i platforma hostingowa (Cloudflare Workers, Vercel itd.). Kto uczy się wszystkich trzech naraz, nie rozumie żadnej.
Zacznij od monolitu. Zbuduj kilka stron, w których WordPress renderuje zarówno edytor, jak i strony publiczne. Gdy model danych, praca w edytorze i cykl wdrożenia staną się znajome, dołóż frontend headless. Kolejność ma znaczenie, bo frontend headless konsumuje to, co produkuje WordPress. Bez zrozumienia kształtu danych nie da się sensownie myśleć o frontendzie.
Headless ma sens jako umiejętność drugiego etapu. Filar usług headless WordPress opisuje, kiedy ta złożoność się opłaca.
Jak skonfigurować lokalne środowisko do pracy z WordPressem
Punkt wyjścia na 2026 rok:
- Zainstaluj Docker Desktop (albo OrbStack na macOS).
- Zainstaluj Lando albo DDEV, żeby mieć powtarzalny stos WordPress plus baza danych.
- Dodaj Composera do zarządzania zależnościami PHP.
- Dodaj WP-CLI do obsługi WordPressa z linii poleceń.
- Używaj porządnego terminala: zsh na macOS, nowoczesny PowerShell na Windows albo dowolna powłoka na Linuksie.
W nowych projektach omijaj XAMPP i MAMP. Oba działają przez pierwsze popołudnie, a potem psują się w subtelny sposób, gdy po raz pierwszy pracujesz z innym programistą albo wdrażasz na prawdziwy hosting.
Sprawdź konfigurację: postaw świeżą stronę na WordPressie 6.7+, zaloguj się, zainstaluj jedną wtyczkę przez WP-CLI i edytuj jeden blok w edytorze. Jeśli wszystkie trzy rzeczy działają w mniej niż piętnaście minut, środowisko jest gotowe.
Jak zbudować pierwszy motyw blokowy WordPress
Motywy blokowe to standard w 2026 roku. Minimalny model myślowy:
- Edytor blokowy czyta globalne tokeny (kolory, fonty, odstępy, szerokości układu) z
theme.json. - Szablony i części szablonów to pliki HTML ze znacznikami bloków, a nie pliki PHP.
- Wzorce (patterns) to wielokrotnego użytku kompozycje bloków, rejestrowane przez hooki PHP albo dostarczane jako pliki PHP w
/patterns. - Własne bloki (gdy naprawdę są potrzebne) to komponenty JavaScript i React kompilowane z
block.jsoni paczki JS.
Praktyczny pierwszy projekt: zbuduj jednostronicowy motyw blokowy z sekcją hero na stronie głównej, trzema kartami funkcji i stopką. Bez PHP: WordPress rozpoznaje motyw blokowy po dwóch plikach, style.css (z nagłówkiem motywu) i templates/index.html, a functions.php jest opcjonalny według dokumentacji struktury motywu. Cały projekt rozwijaj wyłącznie przez theme.json i znaczniki bloków. Ten jeden projekt uczy motywów blokowych mniej więcej w tydzień.
W warstwie systemu projektowego Tailwind v4 z WordPressem 6.7+ to stabilny wzorzec produkcyjny na 2026 rok, opisany szczegółowo w poradniku Tailwind CSS w pracy z WordPressem.
Jak wygenerować własny blok przez create-block
Gdy wzorzec nie wystarcza i potrzebujesz prawdziwego własnego bloku, nie zaczynaj od pustego folderu. Szybki start w Block Editor Handbook korzysta z oficjalnego generatora: przy zainstalowanym Node.js i npm uruchom npx @wordpress/create-block@latest todo-list w katalogu wp-content/plugins. Podany slug staje się nazwą folderu wtyczki i wewnętrzną nazwą bloku. Wygenerowana wtyczka ma dwa skrypty npm: npm run start (wp-scripts start) przebudowuje blok w trakcie edycji, a npm run build (wp-scripts build) tworzy zoptymalizowane pliki produkcyjne. Włącz wtyczkę, wstaw blok w edytorze, zmień jedną linię w kodzie źródłowym i sprawdź, czy edytor pokazuje przebudowaną wersję.
Jak napisać pierwszą wtyczkę WordPress
Wtyczki rozszerzają WordPressa o funkcje, które nie powinny należeć do motywu. Przykłady: własny typ wpisu “case study”, endpoint REST zwracający katalog w JSON, zadanie Cron czyszczące cache.
Minimalny szkielet wtyczki:
<?php
/**
 * Plugin Name: My Site Utilities
 * Description: Site-specific helpers for My Site.
 * Version: 0.1.0
 * Requires PHP: 8.3
 */

declare(strict_types=1);

namespace MySiteUtils;

add_action('init', static function (): void {
    register_post_type('case_study', [
        'public' => true,
        'label' => 'Case studies',
        'supports' => ['title', 'editor', 'thumbnail', 'custom-fields'],
        'show_in_rest' => true,
        'rest_base' => 'case-studies',
    ]);
});
Ta wtyczka rejestruje własny typ wpisu, udostępnia go w edytorze i przez REST. Dziesięć linii PHP daje początkującemu cały podstawowy mechanizm modelowania treści, wokół którego zbudowany jest WordPress.
Następny krok to hooki. WordPress ma akcje (zdarzenia, na które reagujesz) i filtry (wartości, które przekształcasz). Wzorcowy opis znajdziesz w Plugin Handbook. Zasada jest prosta: nie modyfikuj plików rdzenia, używaj hooków.
Jak oczyszczać, walidować i escapować dane we wtyczce WordPress
Wtyczka z poprzedniej sekcji nie czyta niczego z zewnątrz i dlatego jest bezpieczna. Gdy tylko twój kod odczyta pole formularza, parametr z adresu URL albo wartość z bazy danych i wyświetli ją z powrotem, obowiązuje pierwsza zasada z dokumentacji bezpieczeństwa WordPressa: nigdy nie ufaj danym od użytkownika. Podręcznik dzieli tę pracę na trzy kroki. Waliduj dane wejściowe, kiedy się da (odrzuć ilość, która nie jest dodatnią liczbą całkowitą), oczyszczaj je, kiedy się nie da (usuń to, co nie powinno się tam znaleźć), i escapuj wszystko na wyjściu.
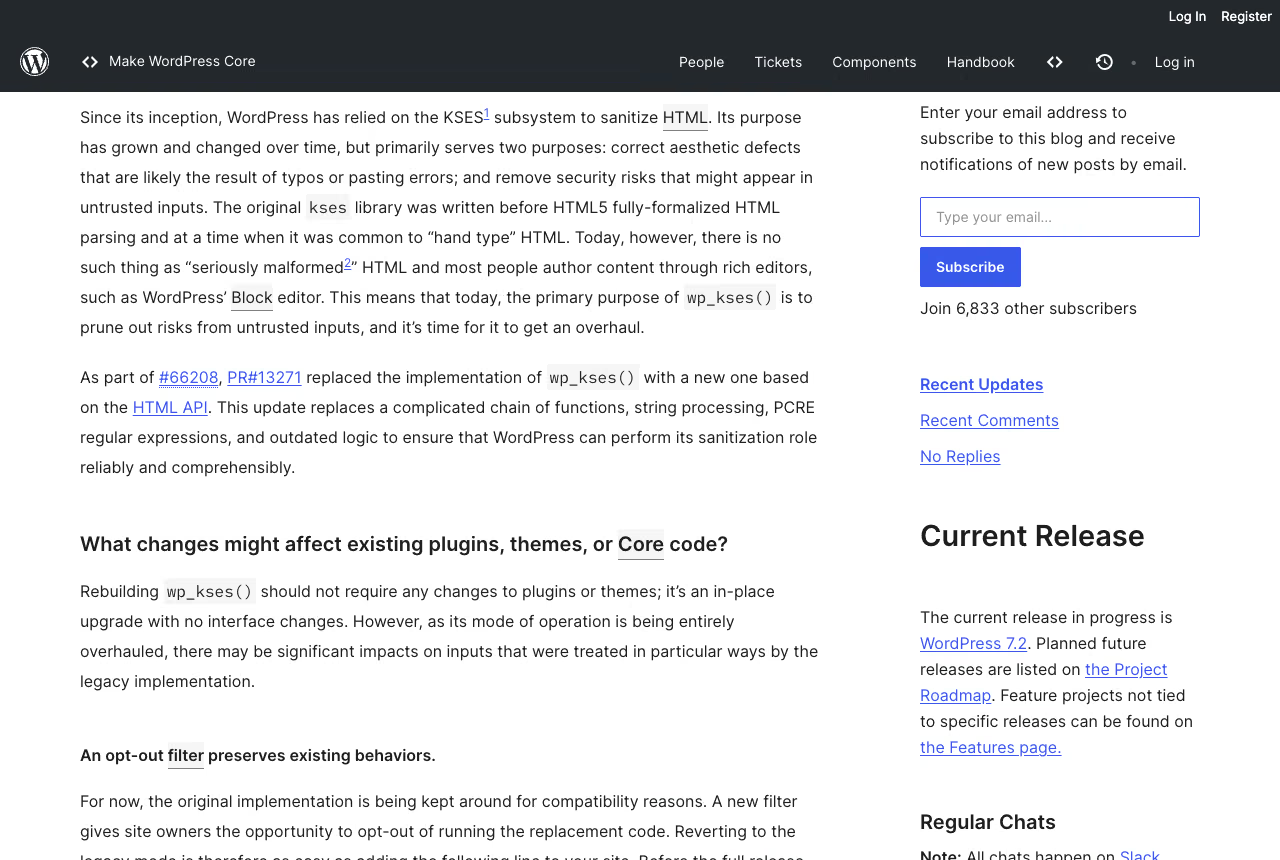
Escapowanie robi się jak najpóźniej, najlepiej w chwili wypisywania danych. Dokumentacja escapowania przypisuje funkcję do każdego kontekstu: esc_html() dla tekstu wewnątrz elementu, esc_attr() dla wartości atrybutów, esc_url() dla href i src, esc_js() dla JavaScriptu w linii i esc_textarea() dla zawartości pola textarea. Gdy część HTML ma przetrwać, wp_kses_post() zostawia tylko znaczniki dozwolone w treści wpisów, a wp_kses() tylko znaczniki i atrybuty, które sam wymienisz. Dobieraj funkcję do kontekstu wyjścia; ten wybór załatwia większość tego, czego początkujący potrzebuje, żeby uniknąć ataków cross-site scripting.
Jak zabezpieczyć formularze WordPress nonce’ami
Nonce to token, który WordPress dodaje do formularzy i adresów URL, żeby potwierdzić, że żądanie wyszło z twojej strony celowo. Dokumentacja nonce’ów mówi, że pomagają chronić przed kilkoma rodzajami ataków, w tym przed fałszowaniem żądań między witrynami (CSRF). Tworzysz go przez wp_nonce_field() w formularzu, wp_nonce_url() dla linku albo wp_create_nonce(), gdy potrzebujesz samej wartości. Sprawdzasz przez check_admin_referer() na ekranach panelu, check_ajax_referer() w obsłudze AJAX albo wp_verify_nonce() w pozostałych miejscach.
Dwa szczegóły zaskakują początkujących. WordPress nie sprawdza, czy nonce został użyty tylko raz, więc nie chroni przed atakami powtórzeniowymi, a domyślny czas życia to jeden dzień, czyli w praktyce od 12 do 24 godzin. Dokumentacja mówi też, że na nonce’ach nigdy nie wolno opierać uwierzytelniania, autoryzacji ani kontroli dostępu. Każde sprawdzenie nonce’a łącz z current_user_can() i uprawnieniem, którego wymaga dana akcja.
Tabele bazy danych WordPress, które każdy programista powinien znać
Wielu początkujących omija bazę danych przez pierwsze pół roku. To błąd. WordPress przechowuje niemal wszystko w wp_posts, wp_postmeta, wp_options, wp_users i wp_usermeta. Gdy te pięć tabel nabierze sensu, każda wtyczka i każdy motyw przestają być magią.
Ćwiczenie: otwórz wp shell (interaktywną konsolę PHP z załadowanym WordPressem) i przejrzyj kilka wierszy. Znajdź wpis, który właśnie opublikowałeś. Spójrz na jego post_content. Spójrz na jego metadane. Napisz jedno zapytanie, które wylistuje wszystkie wpisy własnego typu według statusu. Dwadzieścia minut takiej pracy uczy więcej niż tydzień czytania kodu wtyczek.
Jak debugować WordPressa przez WP_DEBUG
Włącz debugowanie w wp-config.php lokalnej strony od pierwszego dnia. Poradnik debugowania opisuje pięć stałych. WP_DEBUG włącza tryb debugowania w całym WordPressie i domyślnie jest wyłączona. WP_DEBUG_LOG zapisuje błędy do wp-content/debug.log (albo do wybranej ścieżki) i działa tylko przy włączonym WP_DEBUG. WP_DEBUG_DISPLAY decyduje, czy błędy trafiają do HTML strony. SCRIPT_DEBUG każe WordPressowi ładować niezminifikowane wersje deweloperskie CSS i JavaScriptu z rdzenia. SAVEQUERIES zapisuje każde zapytanie do bazy z czasem wykonania i funkcją wywołującą w $wpdb->queries, kosztem wydajności.
define( 'WP_DEBUG', true );
define( 'WP_DEBUG_LOG', true );
define( 'WP_DEBUG_DISPLAY', false );
Taki zestaw zapisuje każdy błąd w logu i żadnego nie pokazuje odwiedzającym. Poradnik odradza używanie WP_DEBUG i pozostałych narzędzi debugowania na stronach produkcyjnych, więc trzymaj je w środowisku lokalnym i testowym. Podczas pracy zostaw tail -f wp-content/debug.log w drugim oknie terminala, a każde ostrzeżenie PHP zobaczysz, gdy tylko twój kod je wywoła.
Jak sprawdzić kod PHP pod kątem standardów WordPressa
WordPress ma własne standardy kodowania PHP, a projekt WordPressCS zamienia je w reguły PHP_CodeSniffer. Według README jedyną wspieraną metodą instalacji jest Composer:
composer config allow-plugins.dealerdirect/phpcodesniffer-composer-installer true
composer require --dev wp-coding-standards/wpcs:"^3.0"
vendor/bin/phpcs -ps . --standard=WordPress
WordPressCS wymaga PHP 7.2 lub nowszego i zawiera kilka zestawów reguł. WordPress-Core obejmuje standardy kodowania rdzenia, WordPress-Docs dodaje reguły dokumentacji w kodzie, WordPress-Extra rozszerza Core o zalecane praktyki, a WordPress to pełny zestaw. Uruchom go na pierwszej wtyczce z tego poradnika; ostrzeżenia, które wypisze, pokażą konwencje nazewnictwa i formatowania na twoim własnym kodzie, a nie na przykładach.
Jak korzystać z WordPress REST API
WordPress REST API jest w rdzeniu od wersji 4.7 z 2016 roku i w 2026 roku jest stabilne. Domyślnie każdy publiczny typ wpisu, każda taksonomia i każdy komentarz są dostępne pod /wp-json/wp/v2/.... Własne typy wpisów włączasz przez 'show_in_rest' => true.
Dla początkującego REST API ma znaczenie, bo:
- Przez nie edytor blokowy rozmawia z backendem (sam edytor jest klientem REST).
- To główna powierzchnia integracji dla frontendów headless (Astro, Next.js).
- Przez nie systemy zewnętrzne (aplikacja mobilna, agent AI przez MCP, narzędzie synchronizacji) czytają treści WordPressa.
Ćwiczenie: otwórz w przeglądarce https://your-local-site.localhost/wp-json/wp/v2/posts. Przeczytaj JSON. Dodaj ?per_page=5&_fields=id,title,link. Po dziesięciu minutach REST API przestaje być abstrakcją.
Podstawy bezpieczeństwa WordPressa i Core Web Vitals
Dwa obszary, na których początkujący parzą się w pierwszym roku, jeśli je zignorują:
Bezpieczeństwo. Silne hasła administratorów, 2FA od pierwszego dnia, sprawdzona wtyczka bezpieczeństwa (Wordfence, Kadence Security albo WAF na poziomie hostingu) i prawdziwy system kopii zapasowych. Nigdy nie edytuj wp-config.php tak, żeby sekrety trafiły do publicznego repozytorium. Nie instaluj wtyczek z nielegalnych źródeł (nulled), ryzyko malware jest realne.
Core Web Vitals. Largest Contentful Paint, Interaction to Next Paint i Cumulative Layout Shift wpływają bezpośrednio na pozycje w wyszukiwarce i odbiór strony przez użytkowników. Co tydzień uruchamiaj PageSpeed Insights dla swojej strony. Największe szybkie zyski dla początkujących: optymalizuj obrazy (AVIF albo WebP), unikaj ciężkich page builderów na stronach, gdzie liczy się wydajność, i korzystaj z zarządzanego hostingu WordPress, który obsługuje cache i CDN.
Stronę dostępności omawia poradnik o WCAG 2.2, BFSG i Europejskim akcie o dostępności. Sufit wydajności opisuje filar usług headless WordPress.
Jak uczyć się WordPressa przez pierwszy miesiąc
Praktyczna lista kamieni milowych, która wygrywa z nauką wyłącznie z tutoriali:
- Tydzień 1: środowisko lokalne, pierwszy motyw blokowy, pierwsza wtyczka, jeden opublikowany wpis.
- Tydzień 2: własny typ wpisu z trzema wpisami, zapytanie REST, które je zwraca, własny wzorzec bloków.
- Tydzień 3: wdrożenie na zarządzany hosting, konfiguracja HTTPS, kopie zapasowe, podstawowa wtyczka bezpieczeństwa.
- Tydzień 4: napisz jeden wpis na 1500 słów o czymś, czego się nauczyłeś, i opublikuj go.
Po miesiącu masz wdrożoną prawdziwą (małą) stronę, napisany prawdziwy (mały) kod i publiczny efekt pracy. To jest wejście do profesjonalnej pracy z WordPressem w 2026 roku, a nie portfolio niedokończonych ćwiczeń z interaktywnych kursów, które nigdy nie wyszły poza piaskownicę.
Czego uczyć się po opanowaniu podstaw WordPressa
Po pierwszym miesiącu:
- Poznaj dogłębnie theme.json, czytając dokumentację theme.json.
- Poznaj dogłębnie jedną wtyczkę z ekosystemu (WooCommerce albo Advanced Custom Fields).
- Dodaj Tailwind v4 do motywu blokowego według poradnika Tailwind CSS w pracy z WordPressem.
- Przenieś jedną ze swoich stron na headless z Astro albo Next.js zgodnie z filarem usług headless WordPress.
- Czytaj informacje o każdym nowym wydaniu WordPressa. Platforma się zmienia, a bycie na bieżąco to część tej pracy.
Po sześciu miesiącach nie jesteś już początkującym. Dalsza droga to specjalizacja: wydajność, bezpieczeństwo, headless, integracja AI, zgodność z przepisami UE. WPPoland pracuje w tych obszarach od 2006 roku; strona kariery wyjaśnia, jak wygląda współpraca z innymi seniorami, i mówi wprost, że otwartych ofert pracy nie ma.