Moje miejsce w społeczności WordPress
- Konto na wordpress.org mam od 2006 roku.
- Współtworzyłem rdzeń WordPressa w wersjach 7.0 i 7.1.
- Utrzymuję 30 wtyczek na wordpress.org.
- Organizuję WordCampy i występuję na nich jako prelegent.
- Byłem na każdym WordCamp Europe od 2017 do 2026 roku.
- Lokalne spotkania WordPressa: WordUp Warszawa
Programista Next.js w Warszawie: CSP, nagłówki bezpieczeństwa i skrypty zewnętrzne
Nazywam się Mariusz Szatkowski, prowadzę WPPoland z Gdyni i z WordPressem pracuję od 2006 roku. Next.js piszę dla firm, które potrzebują aplikacji z logowaniem, panelem albo koszykiem. Ta strona opisuje jedną część tej pracy: nagłówki bezpieczeństwa, Content Security Policy i skrypty zewnętrzne, czyli to, co zwykle wychodzi na jaw dopiero przy audycie albo po incydencie.
Pracuję zdalnie. Nie umawiam spotkań ani rozmów, a pytania, zakres i założenia dostajesz na piśmie. Wygląd aplikacji pochodzi od Ciebie: grafiki, makiety i wireframe’y dostarcza klient, ja wdrażam je w kodzie.
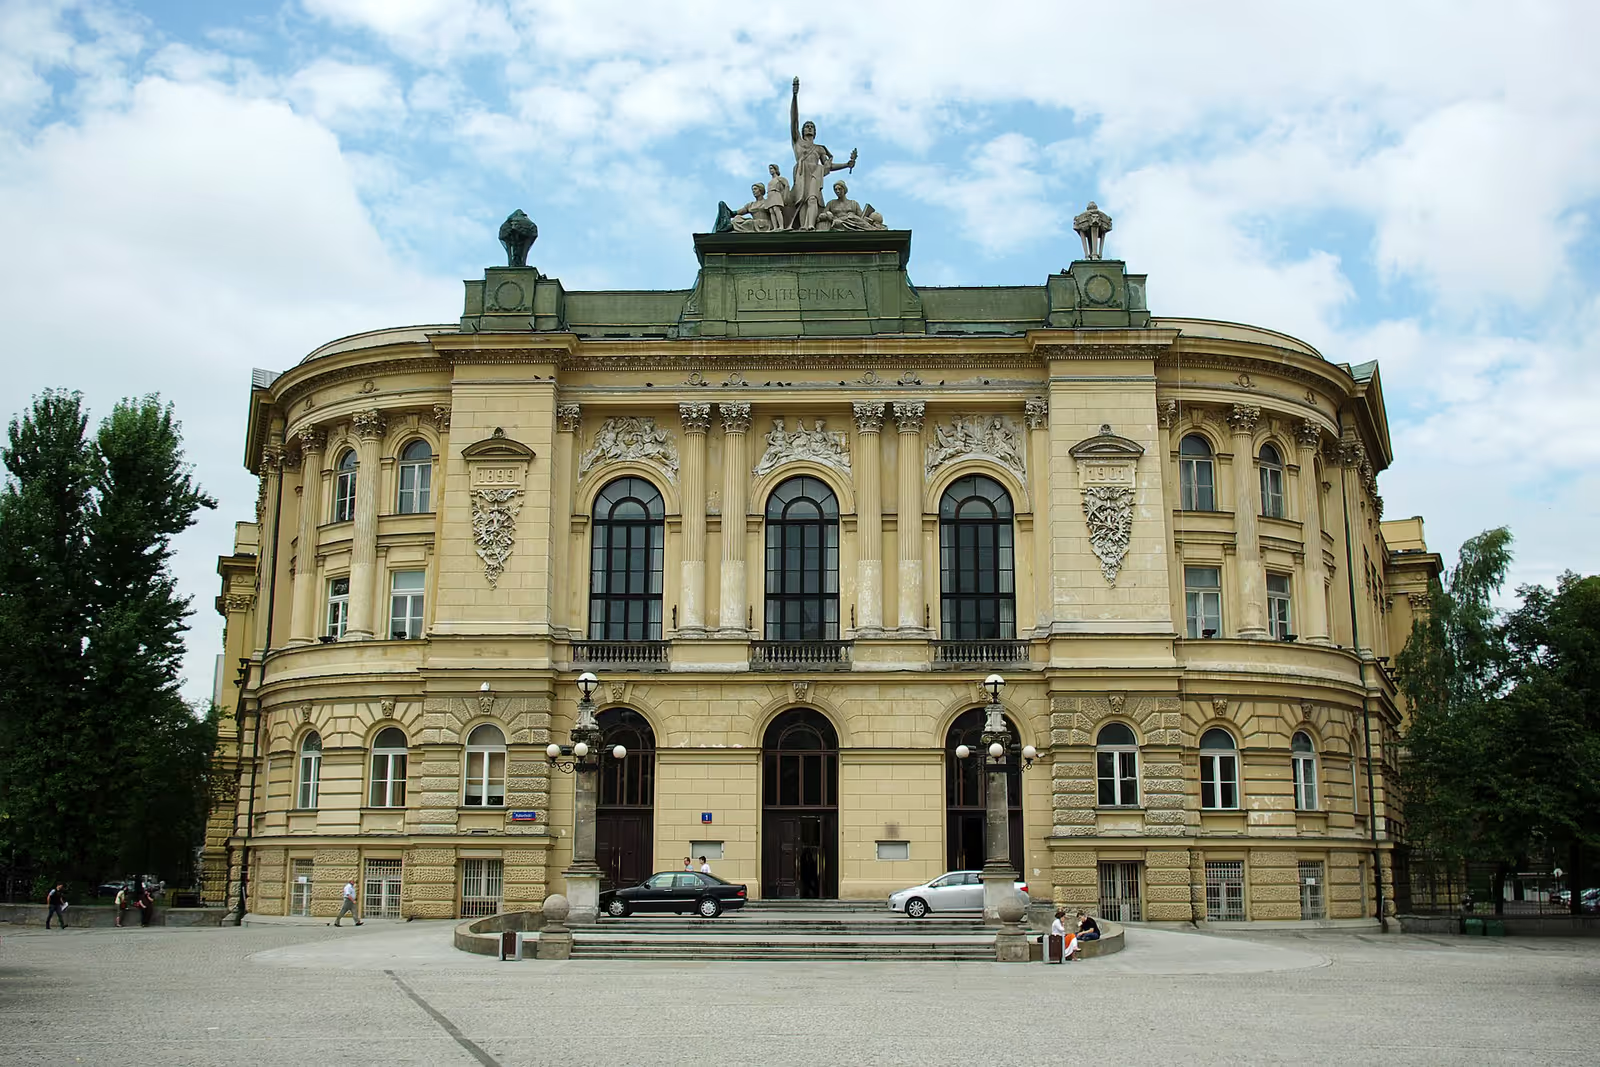
Zdjęcie: Lopcio, CC BY-SA 3.0 pl, Wikimedia Commons.
Które nagłówki ustawia się w next.config.js
Najprostsze miejsce na nagłówki to klucz headers() w pliku next.config.js. Według dokumentacji nextjs.org funkcja zwraca tablicę obiektów z polami source i headers, a pasujące reguły mogą korzystać z has i missing. Kolejność ma znaczenie: jeśli dwie reguły ustawiają ten sam klucz dla tej samej ścieżki, wygrywa ostatnia. Przy dwóch regułach z Content-Security-Policy łatwo o polityki, które po cichu się nadpisują.
Ta sama dokumentacja podaje przykładowe wartości:
| Nagłówek | Wartość z dokumentacji | Co z nią zrobić |
|---|---|---|
| Strict-Transport-Security | max-age=63072000; includeSubDomains; preload | Dwa lata. Zanim wdrożysz includeSubDomains, sprawdź, czy każda subdomena działa po HTTPS |
| X-Content-Type-Options | nosniff | Jedyna poprawna wartość |
| Referrer-Policy | origin-when-cross-origin | Ogranicza, co przeglądarka wysyła do innych witryn |
| Permissions-Policy | camera=(), microphone=(), geolocation=(), browsing-topics=() | Wyłącz funkcje, których aplikacja nie używa |
| X-Frame-Options | SAMEORIGIN | Dokumentacja pisze, że zastąpił go frame-ancestors w CSP |
Z listy wynika jedna praktyczna rzecz: osobny X-Frame-Options nie jest potrzebny, jeśli polityka CSP zawiera frame-ancestors. Dwa nagłówki robiące to samo to dwa miejsca do pilnowania.
Dwa tryby CSP w Next.js: bez nonce i z nonce
Przewodnik po CSP na nextjs.org opisuje dwa tryby i trzecią, eksperymentalną drogę.
Bez nonce. Politykę wpisujesz w headers(). Przykład z dokumentacji ma script-src 'self' 'unsafe-inline', object-src 'none', base-uri 'self', form-action 'self' i frame-ancestors 'none'. Strony mogą zostać statyczne. Koszt to 'unsafe-inline': polityka dopuszcza skrypty inline, więc nie robi tego, po co większość zespołów ją wprowadza. Dokumentacja wskazuje nonce jako rozwiązanie, gdy wymóg zabrania 'unsafe-inline'.
Z nonce. Dla każdego żądania powstaje losowy ciąg i trafia do nagłówka CSP. Dokumentacja pokazuje plik proxy.ts z crypto.randomUUID() zakodowanym w base64 oraz z script-src 'self' 'nonce-...' 'strict-dynamic'. Next.js wyciąga nonce z nagłówka podczas renderowania po stronie serwera i dokleja go do skryptów frameworka, do paczek stron, do wstawek generowanych przez Next.js i do komponentów <Script> z propem nonce. Dyrektywa 'strict-dynamic' przenosi zaufanie z oznaczonego skryptu na skrypty, które on ładuje, a według MDN ignoruje wtedy listy hostów oraz 'self' i 'unsafe-inline' w przeglądarkach, które ją obsługują.
Cena nonce jest zapisana wprost:
- wszystkie strony muszą być renderowane dynamicznie, bo przy budowaniu nie ma jeszcze żądania ani nagłówków,
- statyczna optymalizacja i ISR są wyłączone,
- strony nie trafią do cache CDN bez dodatkowej konfiguracji,
- Partial Prerendering jest niezgodny z CSP opartym na nonce, bo skrypty statycznej powłoki nie znają nonce.
SRI jako trzecia droga. Od wersji 14.0.0 Next.js ma eksperymentalne wsparcie dla Subresource Integrity: experimental.sri.algorithm z wartością sha256, sha384 lub sha512. Hasze skryptów powstają w czasie builda, strony zostają statyczne i mogą leżeć w CDN. Ograniczenia z dokumentacji: funkcja jest eksperymentalna, działa tylko w App Routerze i nie obsłuży skryptów tworzonych dynamicznie.
W trybie deweloperskim polityka potrzebuje dodatkowo 'unsafe-eval', bo React używa eval do odtwarzania stosów błędów serwera w przeglądarce. Według dokumentacji w produkcji nie jest to potrzebne.
Plik proxy zamiast middleware
Jeśli czytasz starsze poradniki, nonce ustawiano w middleware.ts. Według dokumentacji pliku proxy od wersji 16.0.0 konwencja middleware jest przestarzała i nazywa się proxy, a domyślnym środowiskiem jest Node.js. Next.js udostępnia codemod npx @next/codemod@canary middleware-to-proxy ., który zmienia nazwę pliku i funkcji.
Dwa szczegóły z tej samej strony wpływają na CSP. Bez matcher proxy działa na każdym żądaniu, także na plikach statycznych i obrazach. Przewodnik CSP zaleca pominąć prefetch z next/link i zasoby statyczne, które nie potrzebują nagłówka. Druga sprawa to kolejność wykonania: najpierw headers z next.config.js, potem przekierowania, dopiero potem proxy. Jeśli ten sam nagłówek ustawiasz w obu miejscach, sprawdź, który faktycznie dociera do przeglądarki.
Skrypty zewnętrzne i next/script
Tag manager, analityka, czat i widżety to w praktyce główne źródło naruszeń CSP, bo każdy z nich ładuje kolejne skrypty z innych domen. Przewodnik po skryptach i dokumentacja komponentu Script opisują cztery strategie:
| Strategia | Kiedy się ładuje | Przykłady z dokumentacji |
|---|---|---|
beforeInteractive | Przed kodem Next.js i hydratacją, w head | Detektory botów, menedżery zgód na cookies |
afterInteractive (domyślna) | Po części hydratacji | Tag managery, analityka |
lazyOnload | W czasie bezczynności przeglądarki | Czaty, widżety społecznościowe |
worker | W web workerze, eksperymentalna | Dokumentacja: nie działa jeszcze z App Routerem |
Kilka reguł, o które potykają się wdrożenia:
beforeInteractivewolno umieścić tylko w głównym layoucie, na przykładapp/layout.tsxalboapp/[locale]/layout.tsx.- Handlery
onLoad,onReadyionErrordziałają tylko w Client Componentach, aonLoadionErrornie współpracują zbeforeInteractive. - Skrypt inline musi mieć
id, żeby Next.js mógł go śledzić. - Dokumentacja zaleca umieszczać skrypty zewnętrzne tylko na stronach lub w layoutach, które ich potrzebują, żeby nie obciążać pozostałych.
Dla Google Tag Managera i Google Analytics jest pakiet @next/third-parties. Dokumentacja oznacza go jako eksperymentalny i opisuje komponenty GoogleTagManager (z opcją gtmId) oraz GoogleAnalytics (z opcją nonce). Przewodnik CSP pokazuje, jak odczytać nonce przez (await headers()).get('x-nonce') w Server Componencie, przekazać go do GoogleTagManager i dopisać do polityki https://www.googletagmanager.com w script-src oraz https://www.google-analytics.com w connect-src. Pamiętaj o uwadze z MDN: gdy polityka ma 'strict-dynamic', hosty z script-src służą tylko jako zapas dla starszych przeglądarek.
Przewodnik wymienia też typowe naruszenia: style inline (rozwiązaniem są biblioteki CSS-in-JS z obsługą nonce albo pliki zewnętrzne), importy dynamiczne, WebAssembly (wymaga 'wasm-unsafe-eval') i service workery.
Wdrożenie CSP bez przerwy w działaniu
Polityka wpisana od razu w trybie wymuszającym zwykle blokuje coś, o czym nikt nie pamiętał: widżet czatu, piksel reklamowy, osadzoną mapę. Dlatego zaczynam od raportowania. Według MDN nagłówek Content-Security-Policy-Report-Only pozwala obserwować naruszenia bez wymuszania polityki, a raporty trafiają pod adres z dyrektywy report-to, zdefiniowany w nagłówku Reporting-Endpoints. Bez report-to nic nie zostanie wysłane. Nagłówek musi być nagłówkiem odpowiedzi, w elemencie <meta> nie działa.
Kolejność, którą stosuję:
- Inwentaryzacja skryptów: lista wszystkich domen, z których strona ładuje kod, z właścicielem każdej usługi po Twojej stronie.
- Polityka w trybie Report-Only na środowisku testowym, potem na produkcji.
- Przegląd raportów, usunięcie skryptów, których nikt nie potrzebuje, dopisanie reszty.
- Przełączenie na nagłówek wymuszający.
- Test na pełnych ścieżkach: logowanie, formularze, płatność, wszystkie wersje językowe.
Prawo i instytucje: co mówią przepisy o skryptach i incydentach
Skrypty zewnętrzne to nie tylko kwestia techniczna. Prawo komunikacji elektronicznej (Dz.U. 2024 poz. 1221) w art. 399 ust. 1 dopuszcza zapis informacji w urządzeniu końcowym użytkownika albo dostęp do nich pod warunkiem, że użytkownik został jasno poinformowany o celu i o możliwości ustawienia warunków, a następnie wyraził zgodę. Ust. 3 wyłącza te warunki, gdy zapis albo dostęp jest konieczny do przesłania komunikatu lub do świadczenia usługi, której użytkownik zażądał. Art. 400 odsyła do przepisów o ochronie danych osobowych przy uzyskiwaniu zgody.
Dla Next.js ma to jeden skutek techniczny: skrypt analityczny nie powinien ruszyć przed decyzją użytkownika. Dlatego menedżer zgód ładuje się wcześnie (dokumentacja wymienia go jako przykład dla beforeInteractive), a reszta czeka na wybór. To, które skrypty zalicza się do koniecznych, rozstrzyga prawnik, nie ja.
Bezpieczeństwo samej aplikacji dotyczy też RODO. Art. 32 ust. 1 rozporządzenia 2016/679 każe administratorowi i podmiotowi przetwarzającemu stosować odpowiednie środki techniczne i organizacyjne, w tym proces regularnego testowania i oceny ich skuteczności. Nagłówki i CSP można wpisać do takiego procesu jako powtarzalny test. Art. 33 wymaga zgłoszenia naruszenia do organu nadzorczego bez zbędnej zwłoki i, o ile to wykonalne, w ciągu 72 godzin od stwierdzenia, a podmiot przetwarzający ma zawiadomić administratora bez zbędnej zwłoki.
W Warszawie mają siedzibę dwie instytucje, do których trafiają takie zgłoszenia:
- UODO przyjmuje zgłoszenia naruszeń danych elektronicznym formularzem na biznes.gov.pl, według opisu na uodo.gov.pl. Urząd podaje adres ul. Stanisława Moniuszki 1A, 00-014 Warszawa (kontakt).
- CERT Polska działa od 1996 roku w ramach NASK przy ul. Kolskiej 12, 01-045 Warszawa, i według strony o zespole przyjmuje zgłoszenia incydentów przez incydent.cert.pl. Ustawa o krajowym systemie cyberbezpieczeństwa w art. 2 pkt 3 definiuje CSIRT NASK jako zespół prowadzony przez NASK (tekst jednolity, Dz.U. 2026 poz. 20). Ustawę zmieniła ustawa z 23 stycznia 2026 r. (Dz.U. 2026 poz. 252), więc czy Twoja firma w ogóle podlega temu systemowi, sprawdź w aktualnym tekście albo z prawnikiem.
Kiedy wystarczy WordPress albo statyczna strona
Nonce w Next.js oznacza renderowanie każdej strony przy każdym żądaniu, bez cache CDN i bez ISR. Dla serwisu firmowego z ofertą, blogiem i formularzem kontaktowym to zła wymiana. Taki serwis zwykle lepiej postawić na WordPressie, z nagłówkami ustawionymi w konfiguracji serwera, albo na statycznym generatorze z nagłówkami w CDN. Wychodzi prościej i taniej w utrzymaniu, a ochrona przed wstrzyknięciem skryptów i tak da się wdrożyć.
Next.js z nonce ma sens, gdy aplikacja przetwarza dane, które chcesz chronić najmocniej: panel klienta, portal B2B, strefa po zalogowaniu, i gdy dynamiczne renderowanie i tak jest regułą. Często najlepiej podzielić serwis: treści statyczne z CSP bez nonce albo z SRI, a część po zalogowaniu z nonce. Taki podział ustalam po audycie, nie przed nim.
Jak wygląda współpraca
- Piszesz do mnie przez formularz kontaktowy: adres aplikacji, cel, termin, wersja Next.js i hosting.
- Dostajesz pisemną odpowiedź z pytaniami: skąd aplikacja ładuje skrypty, kto jest właścicielem tagów, jaki jest model logowania.
- Przygotowuję pisemny zakres z założeniami i listą rzeczy poza zakresem.
- Wdrażam nagłówki i CSP na środowisku testowym, najpierw w trybie Report-Only. Raport z naruszeń dostajesz na piśmie.
- Po akceptacji przełączam politykę na produkcji. Opcjonalnie zostaję przy aplikacji jako opieka: przegląd raportów CSP po każdym dodaniu nowej usługi zewnętrznej.
Z Twojej strony potrzebuję dostępu do repozytorium i hostingu, listy używanych usług zewnętrznych oraz decyzji, kto po stronie firmy zatwierdza dodawanie nowych skryptów. Bez tej ostatniej polityka po pół roku jest nieaktualna.
Lista kontrolna, z której możesz skorzystać bez zlecenia
| Pytanie | Gdzie sprawdzić |
|---|---|
| Czy aplikacja zwraca nagłówek CSP, a jeśli tak, czy w trybie wymuszającym? | Narzędzia deweloperskie przeglądarki, zakładka Network |
Czy middleware.ts został zmieniony na proxy.ts po aktualizacji do wersji 16? | Katalog główny projektu |
Czy matcher pomija prefetch i zasoby statyczne? | proxy.ts |
Czy każdy skrypt zewnętrzny ma przypisaną strategię next/script? | Layouty i strony |
| Czy skrypty analityczne czekają na zgodę? | Kolejność ładowania w Network |
Czy frame-ancestors zastępuje X-Frame-Options? | Nagłówki odpowiedzi |
Najczęstsze pytania
Czy CSP z nonce wyłącza statyczne generowanie stron w Next.js?
Tak. Według nextjs.org nonce powstaje przy każdym żądaniu, więc wszystkie strony muszą być renderowane dynamicznie. Statyczna optymalizacja i ISR są wtedy wyłączone, a Partial Prerendering jest z nonce niezgodny.
Jak mieć CSP i nadal serwować strony statyczne z CDN?
Są dwie drogi z dokumentacji. Pierwsza to CSP w next.config.js z 'unsafe-inline', czyli słabsza polityka. Druga to eksperymentalne SRI, które liczy hasze skryptów w czasie builda i pozwala zachować statyczne generowanie, ale działa tylko w App Routerze i nie obsłuży skryptów tworzonych dynamicznie.
Jak dodać Google Tag Managera, gdy mam CSP z nonce?
Odczytujesz nonce z nagłówka x-nonce w Server Componencie i przekazujesz go komponentowi GoogleTagManager z pakietu @next/third-parties. W polityce dopisujesz domeny Google, a pakiet jest oznaczony w dokumentacji jako eksperymentalny.
Od czego zacząć, żeby CSP nie zepsuło działającej strony?
Od nagłówka Content-Security-Policy-Report-Only z dopisanym report-to. Przeglądarka niczego wtedy nie blokuje, tylko zgłasza naruszenia. Po przejrzeniu raportów przełączasz nagłówek na wymuszający.
Czy middleware.ts i proxy.ts to to samo?
Plik jest ten sam, zmieniła się nazwa. Według nextjs.org od wersji 16.0.0 konwencja middleware jest oznaczona jako przestarzała i przemianowana na proxy, a domyślnym środowiskiem jest Node.js. Next.js ma codemod do migracji.
Czy skrypt analityczny w Polsce wymaga zgody użytkownika?
Art. 399 Prawa komunikacji elektronicznej dopuszcza zapis informacji w urządzeniu użytkownika lub dostęp do nich po jasnej informacji o celu i po uzyskaniu zgody. Wyjątek z ust. 3 dotyczy tego, co jest konieczne do świadczenia usługi, której użytkownik zażądał. Które skrypty się do niego zaliczają, oceń razem z prawnikiem.
Gdzie zgłosić incydent po włamaniu na stronę?
Incydent techniczny zgłaszasz do CERT Polska przez formularz na stronie incydent.cert.pl. Naruszenie danych osobowych zgłasza administrator do UODO elektronicznym formularzem na biznes.gov.pl, według art. 33 RODO najpóźniej w ciągu 72 godzin od stwierdzenia naruszenia, o ile jest to wykonalne.
Napisz, co chcesz zabezpieczyć
Jeśli masz w Warszawie aplikację Next.js, która ładuje skrypty z kilkunastu domen, albo audyt, który wytknął brak CSP, napisz przez formularz kontaktowy. Podaj adres aplikacji, wersję Next.js, hosting, listę usług zewnętrznych i termin. Odpowiedź dostaniesz na piśmie, pierwsza wycena jest bezpłatna.
Powiązane strony: programista PHP w Warszawie, programista Astro w Warszawie i migracja do Astro i Next.js w Warszawie.
Wybrane projekty
Przykłady mojej pracy.
Corporate Website: wyposazenie-szkol.com
Strona wyposazenie-szkol.com została zaprojektowana z myślą o kompleksowym przedstawieniu oferty wyposażenia placówek edukacyjnych. Głównym celem witryny jes...
dkf.za.pl - Projekt WordPress | WPPoland
DKF.za.pl to witryna stworzona w 2010 roku dla Dyskusyjnego Klubu Filmowego „ZA”, działającego jako część Polskiej Federacji Dyskusyjnych Klubów Filmowych. P...
E-commerce Development: abovio.pl
Abovio.pl to sklep internetowy w portfolio programisty WordPress, przygotowany jako platforma dystrybucji elektroniki dla firm i kl...
Wsparcie techniczne WordPress w Warszawie
Najbliższe wydarzenia WordPress
Spotkaj się z nami na WordCampie
Dołącz do społeczności WordPress w Warszawie. Regularnie bywam na meetupach i WordCampach w całej Polsce - WordUp Trójmiasto, WordCamp Polska i WordCamp Europe. Podejdź i porozmawiajmy.
Dodaj kalendarz WPPotrzebujesz usługi: Programista Next.js w Warszawie?
Opisz projekt mailem. Odpowiadam w ciągu 48 godzin.
Opisz projektSprawdź inne usługi WordPress i bazę wiedzy
Migracja do Astro, Next.js i headless WordPress.
Synchronizacja WooCommerce z ERP i hurtownią.
Automatyzacja procesów biznesowych wokół WordPress i systemów firmowych.
Biblioteka konkretnych przypadków automatyzacji.
Headless WordPress, Sanity, Strapi i Contentful z Astro lub Next.js.
Astro, MDX, edge i Core Web Vitals mierzone na realnym ruchu.
Dedykowany development i architektura WordPress.
Skalowalna architektura headless, ERP i AI dla enterprise.
Powiązane kategorie
Artykuły wspierające temat
Od sześciu do szesnastu tygodni dla typowych projektów, w czterech fazach: rozpoznanie, ustalanie zakresu, budowa i przełączenie, dostrajanie. Zmiennymi są wielkość katalogu, liczba integracji, zachowanie URL-i i gotowość zespołu redakcyjnego, a nie wybór frameworka.
Kompleksowa 4-letnia analiza całkowitego kosztu posiadania (TCO), laboratoryjne i polowe benchmarki Core Web Vitals, architektura Astro 7 GraphQL APQ oraz 10-punktowa matryca decyzyjna dla organizacji enterprise wybierających między headless a monolitem WordPressa.
Decyzja Shopify Plus vs WooCommerce headless w 2026 nie jest już binarnym wyborem "platforma vs custom". Obie platformy działają w trybie headless, obie integrują AI, obie renderują na edge. Realne osie to kontrola, koszt całkowity przez pięć lat oraz strategia wyjścia. Ten artykuł przechodzi przez macierz decyzyjną z potwierdzonymi faktami platformowymi.