Moje miejsce w społeczności WordPress
- Konto na wordpress.org mam od 2006 roku.
- Współtworzyłem rdzeń WordPressa w wersjach 7.0 i 7.1.
- Utrzymuję 30 wtyczek na wordpress.org.
- Organizuję WordCampy i występuję na nich jako prelegent.
- Byłem na każdym WordCamp Europe od 2017 do 2026 roku.
- Lokalne spotkania WordPressa: WordUp Kraków
Piszę w PHP od lat i jestem jednym programistą, nie software house’em. Pracuję zdalnie, pisemnie, z firmami z Krakowa i z całej Polski. Układ ekranów i grafikę dostarczasz Ty, ja wdrażam backend. Tę stronę poświęcam jednemu tematowi: jak zabezpieczyć aplikację PHP według listy OWASP Top 10 i jakie nagłówki HTTP ustawić, żeby przeglądarka pomagała, a nie przeszkadzała. Dotyczy to Laravela, Symfony i kodu pisanego ręcznie.
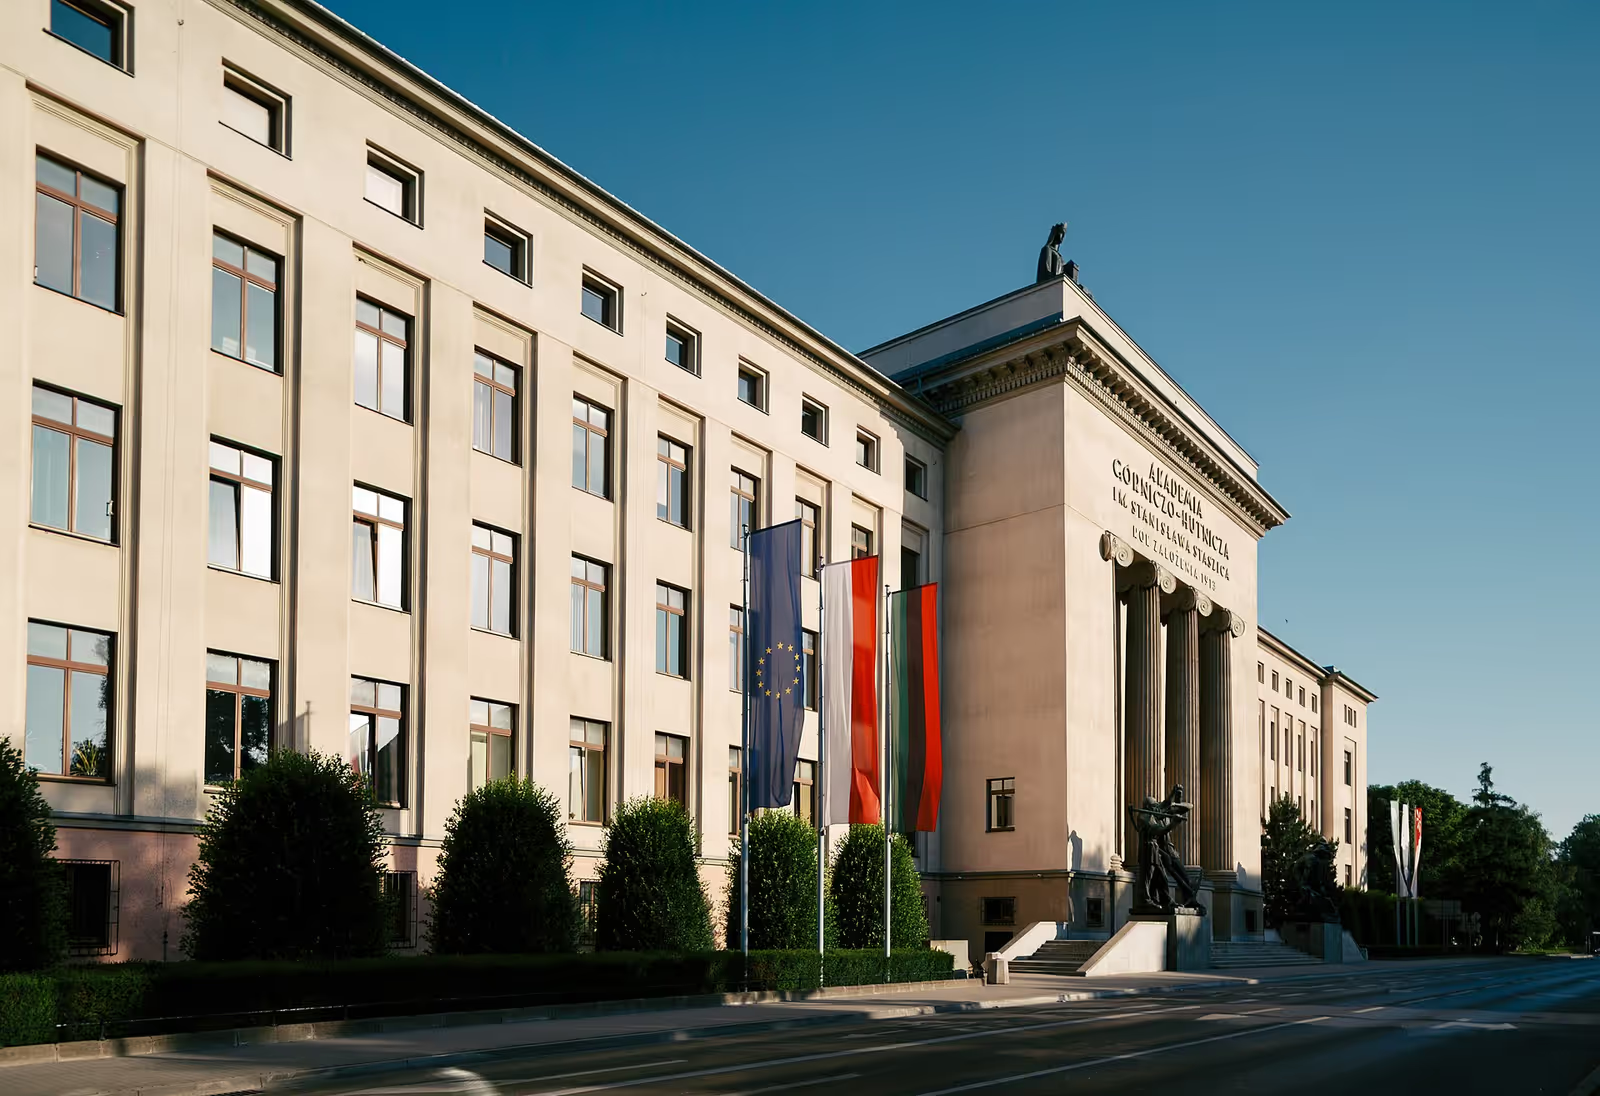
Zdjęcie: Maciej Talar / KSAF AGH, CC BY-SA 4.0, Wikimedia Commons.
Dlaczego bezpieczeństwo aplikacji PHP to temat krakowski
Kraków uczy ludzi od cyberbezpieczeństwa. Na AGH, na Wydziale Informatyki, Elektroniki i Telekomunikacji, działa kierunek Cyberbezpieczeństwo na studiach pierwszego i drugiego stopnia. Według opisu kierunku absolwent studiów magisterskich zna zabezpieczanie urządzeń i sieci, analizę podatności, wykrywanie ataków i obsługę incydentów.
Region też buduje własną ochronę. Według serwisu Urzędu Marszałkowskiego Województwa Małopolskiego (wpis z 23 marca 2026) Małopolskie Centrum Cyberbezpieczeństwa ma obejmować 14 szpitali wojewódzkich, monitorować ich środowiska IT i analizować incydenty. Zakończenie prac zaplanowano na grudzień 2027 roku.
Z tego nie wynika nic o Twojej aplikacji, ale wynika coś o rozmówcach. Krakowska firma, która kupuje usługę od programisty, często ma po drugiej stronie człowieka, który zadaje pytania o uwierzytelnianie, logi i nagłówki. Lepiej mieć na nie odpowiedzi spisane przed pierwszą rozmową, a nie po niej.
Co obejmuje usługa
Zlecenie zaczyna się od Twojego opisu: co robi aplikacja, jaki ma stos, kto z niej korzysta i co Cię niepokoi. Na tej podstawie przygotowuję pisemny zakres z założeniami. Przegląd robię na kopii kodu i środowisku testowym, a zmiany na produkcję przenoszę po Twoim odbiorze.
W zakres mogą wchodzić:
- przegląd aplikacji PHP względem listy OWASP Top 10 (opis poniżej),
- poprawki w kodzie: zapytania do bazy, kontrola dostępu, hasła, sesje, obsługa błędów,
- konfiguracja nagłówków bezpieczeństwa w aplikacji albo na serwerze WWW,
- konfiguracja komponentu Security w Symfony albo odpowiednika w Laravelu,
- testy, które pilnują poprawek przy kolejnych wydaniach,
- pisemny raport z listą znalezisk i kolejnością napraw.
Jeśli Twoja aplikacja to WordPress, zajrzyj do programisty WordPress w Krakowie, programisty WooCommerce w Krakowie albo opieki technicznej WordPress w Krakowie. Ta strona dotyczy PHP poza WordPressem.
OWASP Top 10 2025: jak czytać listę
Strona projektu OWASP wskazuje jako najnowszą wersję OWASP Top 10 2025. Wydania z 2021 i 2017 roku są tam oznaczone jako poprzednie. Lista 2025 wygląda tak:
| Pozycja | Nazwa |
|---|---|
| A01:2025 | Broken Access Control |
| A02:2025 | Security Misconfiguration |
| A03:2025 | Software Supply Chain Failures |
| A04:2025 | Cryptographic Failures |
| A05:2025 | Injection |
| A06:2025 | Insecure Design |
| A07:2025 | Authentication Failures |
| A08:2025 | Software or Data Integrity Failures |
| A09:2025 | Security Logging and Alerting Failures |
| A10:2025 | Mishandling of Exceptional Conditions |
Dwie pozycje z tej listy przekładają się w PHP na konkretne miejsca do przejrzenia: łańcuch dostaw oprogramowania (A03) to zależności z Composera, a obsługa sytuacji wyjątkowych (A10) to to, co aplikacja robi, gdy coś pójdzie nie tak.
Nie traktuję listy jak certyfikatu. Służy mi jako spis miejsc, w których patrzę. Poniżej opisuję te, które w aplikacjach PHP znajduję najczęściej.
A01: kontrola dostępu
Według opisu A01 na stronie OWASP to pierwsza pozycja listy, a OWASP przypisał do niej 40 kategorii CWE. Wśród typowych przykładów są niezabezpieczone API, bezpośrednie odwołania do obiektów po identyfikatorze, ręczna zmiana adresu w przeglądarce i błędna konfiguracja CORS.
Zalecenia OWASP, które przekładam na kod:
- domyślnie odmawiaj dostępu, poza zasobami publicznymi,
- sprawdzaj, czy użytkownik jest właścicielem rekordu, a nie tylko czy jest zalogowany,
- reguły biznesowe trzymaj w modelu domeny, a nie w kontrolerze,
- loguj odmowy dostępu i reaguj na ich serie,
- sprawdzaj kontrolę dostępu w testach.
Typowy błąd to endpoint GET /faktury/123, który zwraca fakturę każdemu zalogowanemu, bo kod sprawdza sesję, ale nie właściciela. Poprawka to kilka linii i test, który próbuje pobrać cudzą fakturę.
W Symfony dokumentacja komponentu Security opisuje do tego trzy narzędzia. Pierwsze to access_control, czyli reguły oparte na ścieżce i rolach, gdzie stosuje się tylko pierwsza pasująca reguła, więc kolejność ma znaczenie. Drugie to atrybut #[IsGranted] na kontrolerze. Trzecie to własne voters dla uprawnień do konkretnego obiektu, na przykład żeby użytkownik mógł edytować tylko własne komentarze. To właśnie voter rozwiązuje przypadek z fakturą. Dokumentacja ostrzega też, żeby nie wywoływać getRoles() bezpośrednio, bo omija to hierarchię ról.
A02: konfiguracja i nagłówki
Opis A02 wymienia wśród zaleceń: usunięcie funkcji, których nie używasz, scentralizowaną obsługę błędów, żeby użytkownik nie widział stack trace, unikanie sekretów w kodzie i wysyłanie nagłówków bezpieczeństwa z bezpiecznymi wartościami. Tu zaczyna się część o nagłówkach, którą rozwijam w osobnej sekcji.
Na początku sprawdzam dwie rzeczy: czy na produkcji nie jest włączony tryb debugowania i czy plik .env nie jest dostępny z przeglądarki.
A05: wstrzykiwanie
Dokumentacja PHP o wstrzykiwaniu SQL mówi, że zalecanym sposobem jest wiązanie wszystkich danych przez prepared statements. Podkreśla też, że samo użycie zapytań parametryzowanych nie wystarcza w każdym przypadku. Wiązać można tylko dane. Inne dynamiczne części zapytania, na przykład kierunek sortowania, trzeba sprawdzić względem znanej listy dozwolonych wartości. Przykład z dokumentacji robi dokładnie to dla ASC i DESC.
Dlatego w przeglądzie szukam trzech rzeczy: zapytań sklejanych z wartości, nazw kolumn i kierunków sortowania przekazywanych z adresu oraz fragmentów surowego SQL w ORM-ie, który zwykle jest bezpieczny.
A04 i A07: hasła i uwierzytelnianie
Dokumentacja PHP o funkcji password_hash mówi, że PASSWORD_DEFAULT to dziś bcrypt, ale stała jest zaprojektowana tak, by z czasem wskazywać silniejsze algorytmy, więc długość wyniku może się zmienić. Zaleca przechowywanie hasha w kolumnie, która może przekroczyć 60 bajtów, przy czym 255 bajtów jest dobrym wyborem. Wskazuje też, że bcrypt obcina hasło do 72 bajtów, a od PHP 8.0 jawnie podana sól jest ignorowana. Dlatego nie piszę własnego solenia.
Moja kontrola w tym obszarze: czy kolumna na hash jest wystarczająco długa, czy aplikacja przelicza hasze przy logowaniu, gdy zmieni się algorytm, i czy nikt nie trzyma haseł w innej formie.
W Symfony ten sam problem rozwiązuje password_hashers z wartością auto. Dokumentacja opisuje, że wybiera on najlepszy dostępny algorytm i sam migruje hasze. Dla logowania ta sama strona opisuje login_throttling, który wymaga symfony/rate-limiter. Domyślnie to 5 prób na minutę, liczonych osobno dla pary adres IP i login oraz dla samego adresu IP. Przy form_login trzeba ustawić enable_csrf: true, bo dokumentacja zaznacza, że bez tego formularz logowania nie ma ochrony przed CSRF.
A10: co aplikacja robi, gdy coś się psuje
Opis A10 zaleca przechwytywanie błędów tam, gdzie powstają, globalny handler jako siatkę bezpieczeństwa, wycofywanie niedokończonych transakcji (fail closed) oraz limity i kwoty przeciw wyczerpaniu zasobów. W PHP przekłada się to na rzeczy, które oglądam w kodzie: catch (\Throwable) bez logowania, pętle ponawiania bez limitu, transakcje bazy zamykane tylko na ścieżce sukcesu i komunikaty błędów z danymi z bazy wprost w odpowiedzi.
Nagłówki bezpieczeństwa: co ustawiam i dlaczego
Wartości biorę z HTTP Headers Cheat Sheet z serwisu OWASP, który dla każdego nagłówka podaje zalecenie.
| Nagłówek | Zalecenie z cheat sheetu |
|---|---|
Strict-Transport-Security | max-age=63072000; includeSubDomains; preload |
X-Content-Type-Options | nosniff |
Referrer-Policy | strict-origin-when-cross-origin |
Permissions-Policy | wyłącz funkcje, których strona nie używa, np. geolocation=(), camera=(), microphone=() |
X-Frame-Options | DENY, ale zastępuje go dyrektywa frame-ancestors w CSP |
Content-Security-Policy | brak jednej wartości, zależy od aplikacji |
X-XSS-Protection | nie ustawiać albo ustawić 0, filtr przeglądarki bywa sam źródłem luk |
X-Powered-By, Server | usunąć albo zastąpić neutralną wartością |
Dwie uwagi praktyczne z tego samego źródła. Po pierwsze HSTS z preload i includeSubDomains to decyzja, której nie cofniesz szybko: błąd w certyfikacie zablokuje użytkowników do końca czasu max-age. Dlatego zaczynam od krótszego okresu i podnoszę go po sprawdzeniu wszystkich subdomen. Po drugie Cache-Control: no-store stosuję na odpowiedziach z danymi osobowymi, a nie na całej stronie.
Content-Security-Policy bez zgadywania
CSP to nagłówek, który najczęściej wyłącza stronę, jeśli wdroży się go na ślepo. Według CSP Cheat Sheet obecną dobrą praktyką jest strict CSP oparty na nonce albo skrótach. Przykład z dokumentu: script-src 'nonce-{RANDOM}' 'strict-dynamic'; object-src 'none'; base-uri 'none';. Nonce to losowa wartość generowana dla każdej odpowiedzi HTTP.
Moja kolejność wdrożenia:
- Zaczynam od
Content-Security-Policy-Report-Only. Cheat sheet opisuje go jako zwykły etap przed trybem blokującym: naruszenia są zgłaszane, ale nic nie jest blokowane. - Zbieram zgłoszenia przez kilka dni normalnego ruchu.
- Przenoszę skrypty inline do plików albo dodaję nonce. Dokumentacja ostrzega, że przy skrótach zmiana czegokolwiek w tagu skryptu, nawet białego znaku, zmienia hash i skrypt przestaje działać.
- Włączam tryb blokujący dopiero, gdy raport jest pusty.
Skrypty analityczne, widgety czatu i osadzenia z zewnątrz trzeba przejrzeć przed pierwszym wdrożeniem. To one zwykle powodują zgłoszenia.
Lista kontrolna do własnej aplikacji PHP
Możesz z niej skorzystać, nawet jeśli nie zlecisz mi pracy.
- Każdy endpoint sprawdza właściciela rekordu, nie tylko sesję.
- Wszystkie zapytania SQL używają placeholderów, a sortowanie i nazwy kolumn idą przez listę dozwolonych wartości.
- Hasła są hashowane przez
password_hashalbo przezpassword_hashersw Symfony, a kolumna ma co najmniej 255 bajtów. - Logowanie ma limit prób.
- Formularz logowania ma ochronę przed CSRF.
- Na produkcji nie widać stack trace ani trybu debugowania.
- Plik
.envi kopie zapasowe nie leżą w katalogu publicznym. - Odpowiedzi mają
Strict-Transport-Security,X-Content-Type-Options,Referrer-PolicyiPermissions-Policy. - CSP działa przynajmniej w trybie Report-Only.
- Zależności z Composera są aktualne, a polecenie
composer auditjest częścią CI. - Odmowy dostępu i nieudane logowania trafiają do logu, który ktoś czyta.
- Istnieje test, który próbuje wejść na cudzy rekord.
Współpraca krok po kroku
- Przysyłasz opis aplikacji, stosu i obaw. Odpisuję pisemnie, zwykle pierwszymi pytaniami.
- Dostajesz pisemny zakres z założeniami i listą rzeczy po Twojej stronie: dostęp do repozytorium, kopia środowiska testowego, informacja, gdzie jest produkcja.
- Robię przegląd i oddaję raport z listą znalezisk. Ty decydujesz, co naprawiam.
- Poprawki wdrażam na środowisku testowym, a Ty odbierasz je według uzgodnionej listy.
- Po odbiorze przenoszę zmiany na produkcję i opisuję w README, co zmieniłem i jak to sprawdzić.
- Możesz zlecić dalszą opiekę albo przejąć kod z dokumentacją.
Pracuję sam. Jeśli Twoja aplikacja wymaga formalnego testu penetracyjnego z certyfikowanym zespołem, napiszę Ci to wprost, zanim cokolwiek zacznę. Mój przegląd to praca programisty nad kodem, nie zastępuje takiego testu.
O co pytają firmy z Krakowa?
Czy przegląd OWASP Top 10 to test penetracyjny? Nie. To przegląd kodu i konfiguracji względem listy OWASP, z poprawkami w kodzie. Test penetracyjny wykonuje się z zewnątrz, innymi narzędziami i przez inną osobę.
Czy muszę używać Symfony, żeby mieć dobre zabezpieczenia? Nie. Komponent Security w Symfony daje gotowe narzędzia, ale te same zasady stosuję w Laravelu i w kodzie bez frameworka. Różni się tylko miejsce, w którym je ustawiasz.
Czy nagłówki bezpieczeństwa mogą zepsuć stronę? Tak, zwłaszcza CSP i HSTS. Dlatego CSP wdrażam najpierw w trybie Report-Only, a HSTS z krótkim czasem ważności.
Czy przeglądasz zależności z Composera? Tak. Pozycja A03 na liście 2025 dotyczy łańcucha dostaw oprogramowania. Sprawdzam, które paczki są nieaktualne albo porzucone, i uruchamiam composer audit.
Czy zmieniasz mój kod bez pytania? Nie. Zmiany idą na środowisko testowe i wchodzą na produkcję po Twoim odbiorze.
Ile trwa przegląd? Zależy od rozmiaru aplikacji i dostępu do kodu. Termin podaję w pisemnym zakresie, po obejrzeniu repozytorium.
Jak zacząć
Napisz przez formularz kontaktowy: rodzaj aplikacji, framework i wersję PHP, miejsce, gdzie działa, termin i to, co dziś budzi niepokój (logowanie, API, dane klientów, audyt od partnera). Pierwsza pisemna wycena jest bezpłatna. Odpowiedź dostajesz mailem w dni robocze.
Wybrane projekty
Przykłady mojej pracy.
Corporate Website: VECTOR TECHNOLOGIES
VECTOR Technologies to międzynarodowa firma technologiczna specjalizująca się w projektowaniu i produkcji nowoczesnych rozwiązań dla operatorów telekomunikac...
Corporate Website: wyposazenie-szkol.com
Strona wyposazenie-szkol.com została zaprojektowana z myślą o kompleksowym przedstawieniu oferty wyposażenia placówek edukacyjnych. Głównym celem witryny jes...
dkf.za.pl - Projekt WordPress | WPPoland
DKF.za.pl to witryna stworzona w 2010 roku dla Dyskusyjnego Klubu Filmowego „ZA”, działającego jako część Polskiej Federacji Dyskusyjnych Klubów Filmowych. P...
Najbliższe wydarzenia WordPress
Spotkaj się z nami na WordCampie
Dołącz do społeczności WordPress w Krakowie. Regularnie bywam na meetupach i WordCampach w całej Polsce - WordUp Trójmiasto, WordCamp Polska i WordCamp Europe. Podejdź i porozmawiajmy.
Dodaj kalendarz WPPotrzebujesz usługi: Programista PHP w Krakowie?
Opisz projekt mailem. Odpowiadam w ciągu 48 godzin.
Opisz projektFAQ - Programista PHP w Krakowie
Czy przegląd OWASP Top 10 to test penetracyjny?
Nie. To przegląd kodu i konfiguracji względem listy OWASP, z poprawkami w kodzie. Test penetracyjny wykonuje się z zewnątrz, innymi narzędziami i przez inną osobę.
Czy muszę używać Symfony, żeby mieć dobre zabezpieczenia?
Nie. Komponent Security w Symfony daje gotowe narzędzia, ale te same zasady stosuję w Laravelu i w kodzie bez frameworka. Różni się tylko miejsce, w którym je ustawiasz.
Czy nagłówki bezpieczeństwa mogą zepsuć stronę?
Tak, zwłaszcza CSP i HSTS. Dlatego CSP wdrażam najpierw w trybie Report-Only, a HSTS z krótkim czasem ważności.
Czy przeglądasz zależności z Composera?
Tak. Pozycja A03 na liście 2025 dotyczy łańcucha dostaw oprogramowania. Sprawdzam, które paczki są nieaktualne albo porzucone, i uruchamiam composer audit.
Czy zmieniasz mój kod bez pytania?
Nie. Zmiany idą na środowisko testowe i wchodzą na produkcję po Twoim odbiorze.
Ile trwa przegląd?
Zależy od rozmiaru aplikacji i dostępu do kodu. Termin podaję w pisemnym zakresie, po obejrzeniu repozytorium.
Sprawdź inne usługi WordPress i bazę wiedzy
Dedykowany development i architektura WordPress.
Sklepy, checkout i logika sprzedażowa.
Sklepy Shopify, motywy w Liquid i migracje WooCommerce → Shopify.
Headless WordPress, Sanity, Strapi i Contentful z Astro lub Next.js.
Claude, OpenAI i RAG w WordPressie z BYOK i EU residency.
Automatyzacja procesów biznesowych wokół WordPress i systemów firmowych.
Biblioteka konkretnych przypadków automatyzacji.
Mapowanie NIS2 i DORA, rejestr dostawców, runbook incydentów.
Powiązane kategorie
Artykuły wspierające temat
Praktyczny przewodnik po budowie strony WordPress, która pozycjonuje się w 2026. Techniczne SEO, Core Web Vitals, schema, AEO, GEO, hreflang i kolejność działań, dzięki której wszystko wychodzi dobrze za pierwszym razem.

Migracja z Shopify do WooCommerce bez utraty danych, klientów ani pozycji SEO. Obejmuje transfer produktów, przekierowania 301, mapowanie URL, automatyzację WP-CLI i listę kontrolną po migracji.
Kompleksowy poradnik administratora WordPress. Dowiedz się, jak zabezpieczyć stronę bez wtyczek, skonfigurować Google Search Console i przyspieszyć ładowanie.