WordPress 7.2 Release Candidate 1 wychodzi 17 listopada 2026, a wydanie finalne jest zaplanowane na 8 grudnia 2026. Tak podaje Justin Tadlock w przeglądzie zmian dla programistów z 13 listopada, ostatnim przed wydaniem 7.2. Razem z RC1 ma się pojawić Field Guide i Source of Truth.
Zebrałem w jednym miejscu to, co z ostatnich dni ma znaczenie dla stron, które utrzymuję z Gdyni: listę testów przed RC1, nowe narzędzie Reprint do kopiowania strony, Spacefast od Automattic, plany zespołu AI oraz dwie łatki, których nie warto odkładać: WordPress 7.1.4 i Apache httpd 2.4.71.
Kiedy wychodzi WordPress 7.2 RC1
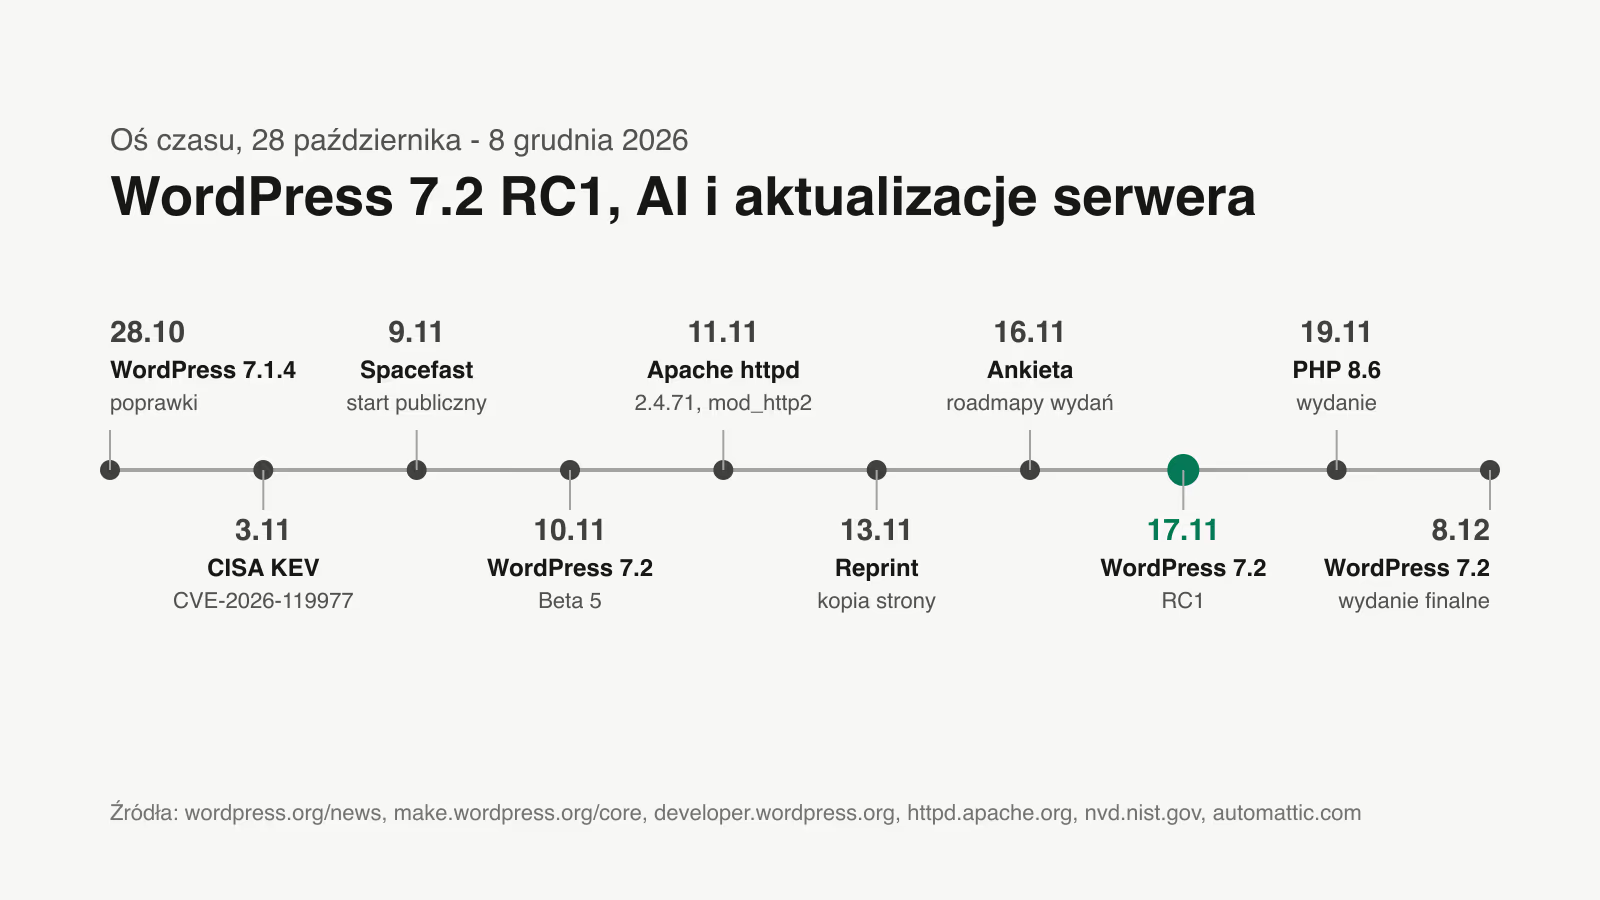
Beta 5 wyszła 10 listopada. Daty, które sprawdziłem w źródłach:
| Etap | Data | Źródło |
|---|---|---|
| WordPress 7.1.4 i Beta 3 | 28 października 2026 | WordPress.org News |
| Beta 5 | 10 listopada 2026 | WordPress.org News |
| Koniec ankiety o roadmapach wydań | 16 listopada 2026 | Make WordPress Core |
| RC1, Field Guide i Source of Truth | 17 listopada 2026 | WordPress Developer Blog |
| PHP 8.6 | 19 listopada 2026 | WordPress.org News |
| WordPress 7.2 | 8 grudnia 2026 | WordPress.org News |
Ogłoszenie Bety 5 podaje cztery sposoby testowania: wtyczkę WordPress Beta Tester z kanałem “Bleeding edge” i strumieniem “Beta/RC Only”, paczkę zip, polecenie wp core update --version=7.2-beta5 oraz instancję Playground. Beta 5 dodała też powiadomienie e-mail o utworzeniu nowego hasła aplikacji, a według ogłoszenia wszystkie znane problemy rdzenia z PHP 8.6 są rozwiązane. Ta deklaracja dotyczy samego rdzenia. Wtyczki i motyw trzeba sprawdzić pod PHP 8.6 osobno, zanim hosting podniesie wersję.
Co przetestować we wtyczkach i motywach przed RC1
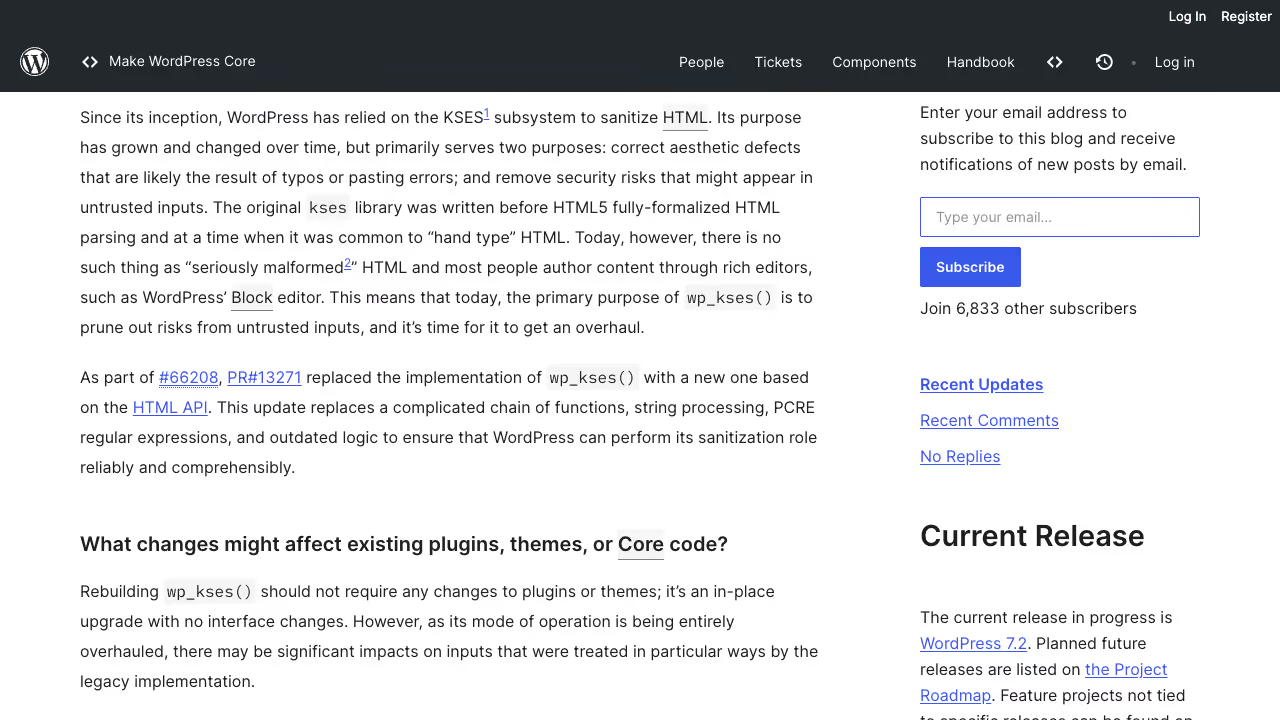
Większość zmian z 7.2 opisałem szczegółowo we wpisie o planach WordPressa 7.2, trybie sudo i Secrets API, a zmianę w wp_kses() w osobnym tekście o przejściu wp_kses na HTML API. Tutaj tylko lista kontrolna z przeglądu Tadlocka, w kolejności, w jakiej przechodzę ją na kopii testowej:
- Ikony w panelu. Pasek admina i menu boczne używają wbudowanych SVG z kolekcji
core-adminzamiast fontu Dashicons. Dashicons przekazane doadd_menu_page()nadal działają, bo rdzeń podmienia je na odpowiednik. Przestaje działać CSS, który przez::beforekoloruje, ukrywa albo podmienia ikonę. - Skrypty i style panelu.
load-scripts.phpiload-styles.phpsą przestarzałe i nie są już wywoływane. Część skryptów, które wypisywały się w<head>, trafia teraz do stopki. Kod, który zakłada kolejność ładowania, sprawdź w przeglądarce, w zakładce sieci i w konsoli. - Interactivity API. Dyrektywa
data-wp-htmlrenderuje HTML ze store, ale przyjmuje tylko wartości oznaczone przezasDangerousHTML(). Router dostajestate.navigatingistate.initiator. - theme.json. Element
textInputmożna stylować według stanu::required,:user-valid,:user-invalid,:focus,:focus-visiblei::placeholder(Trac #65880). Jeśli motyw stylował te stany własnym CSS, sprawdź, która reguła wygrywa. - Ekran aktualizacji. Aktualizacje tłumaczeń są wymienione osobno i można je instalować wybiórczo (Trac #42281). To zmiana dla osób, które aktualizują strony ręcznie, nie dla kodu wtyczek.
Co zmieniło się w Secrets API od Bety 1
Notatka deweloperska Erica Manna z 11 listopada, poprawiona 13 listopada, opisuje zmiany, które psują kod napisany pod wcześniejsze bety:
WP_SECRETS_KEYjest wymagany. W pierwszych betach strona bez tej stałej używała klucza wyprowadzonego zLOGGED_IN_KEYiLOGGED_IN_SALT. Tej ścieżki już nie ma. Bez użytecznego klucza API nic nie zapisuje, a każdy zapis i odczyt zwraca błądsecret_key_unavailable. Nowe instalacje dostają klucz od instalatora, na istniejących Stan witryny generuje linię do wklejenia dowp-config.php.- Kluczu nie traktuj jak soli. Zmiana albo usunięcie
WP_SECRETS_KEYpo zapisaniu sekretów czyni je nieczytelnymi, dopóki stara wartość nie wróci. Notatka opisuje wymianę klucza przezWP_SECRETS_KEY_PREVIOUS. - Drop-in
secrets.phpmusi używaćextends. Keyring, store i provider są teraz klasami abstrakcyjnymi, a nie interfejsami. Drop-in, który nadal maimplements, daje błąd krytyczny przy każdym żądaniu. - Funkcje nie sprawdzają uprawnień, bo muszą działać z crona i REST. Sprawdzaj je tam, gdzie użytkownik wpisuje albo zmienia wartość.
Notatka opisuje też wp_retire_secret_version(), która usuwa poprzednią wersję po rotacji, wp_list_secrets(), która zwraca nazwy i metadane bez wartości, oraz akcja wp_secret_changed, przekazująca odciski zamiast wartości. Stan witryny ma trzy nowe testy w sekcji bezpieczeństwa. Sprzeciw Ryana McCue wobec samego projektu, z dyskusji pod sierpniową propozycją, opisałem we wpisie o planach 7.2.
Na stronach z wtyczkami, które trzymają klucze w wp_options, przed migracją sprawdzam w kodzie wp_is_secrets_api_available(). Zwraca false, gdy drop-in się nie załadował, klucza brakuje albo nie odszyfrowuje zapisanego klucza głównego.
Jak skopiować stronę do testów przez Reprint i Playground
Reprint to darmowe narzędzie open source na licencji GPL, napisane w PHP, które kopiuje pliki i bazę danych strony. Adam Zieliński ogłosił je na WordPress.org News 13 listopada; o jego wcześniejszej pracy nad Playground pisałem w tekście o infrastrukturze WordPress Playground. Kopia obejmuje wpisy, strony, media, użytkowników, ustawienia, motywy, wtyczki i ich tabele, na przykład zamówienia WooCommerce. Pomija cache, logi, archiwa kopii zapasowych i pliki tymczasowe.
Są dwie drogi. Pierwsza prowadzi do przeglądarki. Według wpisu zespołu Playground z 4 listopada wygląda to tak:
- Zainstaluj i włącz wtyczkę Reprint na stronie źródłowej. Potrzebujesz konta administratora.
- W WordPress Playground wybierz New Playground, a potem Clone a live site, wpisz adres strony i kliknij Check site.
- Skopiuj klucz migracji pokazany w Playground. Na stronie źródłowej otwórz Narzędzia, Reprint Server, wklej go w pole Migration Token i kliknij Authorize client.
- Wróć do Playground, kliknij Clone site, a po zakończeniu Open site.
Sam adres strony nie daje dostępu do niczego: bez klucza wklejonego przez administratora Playground nie przeczyta plików ani bazy. Ograniczenia z tego samego wpisu: import w przeglądarce przyjmuje obecnie do 2 GiB plików i danych bazy, kartę trzeba trzymać otwartą do końca kopiowania, a Playground to inne środowisko niż hosting, więc część wtyczek i usług zewnętrznych zachowa się inaczej.
Druga droga to klient reprint.phar uruchamiany w terminalu, na laptopie albo innym serwerze, z bazą SQLite albo MySQL. Według wymagań w podręczniku klient potrzebuje PHP 7.4 lub nowszego, a wtyczka na stronie źródłowej WordPressa 4.7 lub nowszego, PHP 5.6.20 lub nowszego i działającego adresu HTTPS. Transfer da się wznowić po zerwanym połączeniu, adresy strony są przepisywane także w danych serializowanych, JSON i znacznikach bloków, a przy kolejnej kopii Reprint pobiera tylko zmienione pliki. Bazę kopiuje za każdym razem w całości.
Dwa ostrzeżenia z opisu narzędzia traktuję poważnie. Kopia zawiera dane osobowe, skróty haseł i klucze wtyczek, więc nie udostępniaj jej dalej bez czyszczenia. Wtyczki, które na kopii nadal mają ustawienia produkcyjne, mogą wysłać e-mail z zamówieniem do prawdziwego klienta albo obciążyć jego kartę. Na kopii sklepu najpierw wyłączam wysyłkę poczty i przełączam bramki płatności w tryb testowy, a dopiero potem cokolwiek klikam. Narzędzie tylko pobiera dane: wysyłania zmian z powrotem na stronę źródłową na razie nie ma.
Do testów RC1 to najkrótsza droga, jaką znam: kopia sklepu klienta w przeglądarce, aktualizacja do RC1 i przejście listy z poprzedniej sekcji, bez ruszania produkcji. Więcej o samym procesie piszę na stronie o aktualizacjach WordPressa.
Czym jest Spacefast od Automattic
Automattic uruchomił Spacefast publicznie 9 listopada 2026, po miękkim starcie we wrześniu. Strona produktu mówi wprost, że Spacefast nie jest kreatorem AI. Daje infrastrukturę agentom, którymi już się posługujesz: Claude, ChatGPT, Cursor, Grok Bot i każdemu klientowi MCP. Ogłoszenie Automattic wymienia też agentów programistycznych Claude Code i Codex.
Co dostajesz według tych dwóch stron:
- hosting z nową wersją przy każdej publikacji, każda pod stałym adresem, z możliwością cofnięcia,
- bazę SQL (MariaDB) dla każdego projektu,
- domeny, prywatne udostępnianie przez hasło, zaproszenia albo link, oraz komentarze na stronie,
- publikację przez wtyczkę w aplikacji AI, API, serwer MCP, polecenie
npx spacefast publishalbo Git.
Logowanie użytkowników w aplikacjach, transakcyjne e-maile i magazyn obiektów są oznaczone jako “wkrótce”. Spacefast działa na tej samej infrastrukturze Automattic co WordPress.com i Tumblr i ma darmowy plan osobisty. Automattic zaznacza, że płacisz za infrastrukturę, a nie za kredyty AI.
Nie widzę w nim zamiennika dla WordPressa na stronie firmowej. To miejsce na prototyp, który klient zbudował z agentem i chce komuś pokazać pod prywatnym linkiem. Gdy taki prototyp ma się stać stroną z treścią, formularzami i SEO, wtedy sens ma wdrożenie na WordPressie albo Astro.
Co szykuje zespół AI WordPressa przed 7.2
Z podsumowania spotkania zespołu AI z 11 listopada:
- Wtyczka AI 1.6.0 ma wyjść pod koniec listopada jako ostatnie planowe duże wydanie przed WordPressem 7.2. W katalogu jest obecnie wersja 1.5.0. Główny temat to AI Workspace: czat z agentem wewnątrz WordPressa, korzystający z modeli dostępnych przez skonfigurowane konektory AI. Podłączanie zewnętrznych agentów i narzędzi przez MCP to według podsumowania wizja dla WordPressa 7.3.
- Wspólny pakiet zdolności (abilities) trafi do organizacji WordPress na GitHubie jako pakiet Composera. Dzięki temu na przykład WooCommerce mógłby korzystać ze wspólnych zdolności bez instalowania całej wtyczki AI.
- Abilities API dostanie notatki deweloperskie, najlepiej przed RC1. Otwarte jest zgłoszenie o sposobie definiowania uprawnień zdolności. Jeśli przed wydaniem nie zbierze opinii, zmiana może zostać wycofana.
- Secrets API zespół prosi testować zwłaszcza na instalacjach multisite, bo na nim mają się opierać kolejne funkcje w 7.3.
Po stronie narzędzi WordPress Studio 2.2.0 z 11 listopada pozwala podłączyć Claude Code, Codex, Cursor albo Grok Build w ustawieniach, dodaje zaznaczanie prostokątem do adnotacji w podglądzie i wpisuje serwer Studio MCP do MCP Registry. Jeśli planujesz udostępnić agentom AI własne dane ze strony, zacznij od integracji MCP z WordPressem w trybie tylko do odczytu.
Czy CVE-2026-119977 dotyczy mojej strony
Tak, jeśli strona działa na WordPressie od 4.7 do 7.1.3. WordPress 7.1.4 z 28 października naprawia między innymi słabość w procesie aktualizacji, która może prowadzić do zdalnego wykonania kodu w trakcie aktualizacji. Poprawki przeniesiono do wszystkich gałęzi, które wciąż dostają łatki bezpieczeństwa, czyli aż do 4.7. Tadlock w swoim przeglądzie liczy w tym wydaniu 13 poprawek bezpieczeństwa.
Rekord NVD opisuje błąd tak: pełne aktualizacje rdzenia używają przewidywalnych katalogów tymczasowych dostępnych z sieci, więc nieuwierzytelniony atakujący może wykonać kod na serwerze w oknie aktualizacji. Wordfence, który nadał numer CVE, ocenia lukę na 8.1 w CVSS 3.1 z wysoką złożonością ataku. CISA dopisała ją do katalogu Known Exploited Vulnerabilities 3 listopada 2026, z terminem usunięcia dla amerykańskich agencji federalnych 6 listopada. Katalog KEV zbiera luki, które CISA uznaje za wykorzystywane w atakach.
Wersję sprawdzisz poleceniem wp core version albo w panelu, w menu Kokpit, Aktualizacje. W rekordzie numeru CVE najwyższa podatna wersja z gałęzi 4.7 to 4.7.38. Jeśli zarządzasz kilkoma stronami, sprawdź też te, na których automatyczne aktualizacje są wyłączone: na nich łatka sama się nie zainstaluje. Strona ze starą gałęzią to dobry moment na audyt bezpieczeństwa WordPressa.
Apache 2.4.71 i krytyczna luka w mod_http2
Fundacja Apache wydała httpd 2.4.71 11 listopada 2026. Wydanie naprawia trzy luki:
| CVE | Waga | Moduł | Podatne wersje |
|---|---|---|---|
| CVE-2026-119618 | krytyczna | mod_http2, uszkodzenie sterty i RCE w assign_headers() | 2.4.55 do 2.4.70 |
| CVE-2026-106023 | ważna | mod_md, awaria procesu potomnego | 2.4.30 do 2.4.70 |
| CVE-2026-109163 | niska | mod_vhost_alias, nadpisanie 1 bajtu na stosie | 2.4.69 i 2.4.70 |
Komunikat nie podaje obejścia, zaleca tylko aktualizację. Lukę w mod_http2 zgłosili niezależnie skaner OSS Scanner firmy Anthropic i badacze z Google Cloud Vulnerability Research. Komunikat wymienia jako wadliwy tylko moduł mod_http2. Wnioskuję z tego, że serwer bez załadowanego mod_http2 nie jest narażony na tę lukę, ale komunikat nie mówi tego wprost.
Na własnym VPS-ie sprawdzisz to dwoma poleceniami: apachectl -v pokazuje wersję, a apachectl -M | grep http2 pokazuje, czy moduł jest załadowany. Na hostingu współdzielonym tej decyzji nie podejmujesz sam, więc zapytaj dostawcę o wersję Apache i datę łatki. Pakiety dystrybucji często mają własną numerację, więc o tym, czy poprawka jest w twoim pakiecie, decyduje tracker bezpieczeństwa dystrybucji, a nie sam numer 2.4.x.
Ankieta o roadmapach wydań kończy się dziś
16 listopada to ostatni dzień ankiety o roadmapach wydań WordPressa. Wpis z 26 października zaprasza wszystkich: od commiterów rdzenia, przez autorów rozszerzeń i firmy hostingowe, po zwykłych użytkowników. Uwagi, które nie pasują do formularza, można zostawić w komentarzu pod wpisem. Po 16 listopada we wpisie ma się pojawić podsumowanie wyników. Jeśli przy 7.2 brakowało ci w roadmapie informacji, co na pewno wejdzie do wydania, to jest miejsce, żeby to napisać.
Na koniec jedna data na przyszły rok: WordCamp Asia 2027 odbędzie się 9 do 11 kwietnia 2027 w Penang Waterfront Convention Centre w Malezji, z Contributor Day 9 kwietnia.
Moja lista na ten tydzień
- Dziś: wypełnić ankietę o roadmapach.
- Na każdej utrzymywanej stronie potwierdzić WordPressa 7.1.4 albo łatkę dla starszej gałęzi.
- Na serwerach z Apache sprawdzić wersję i mod_http2, a na hostingu współdzielonym zapytać dostawcę o 2.4.71.
- 17 listopada: kopia każdej strony z własnym kodem (Reprint albo zwykły staging), RC1 i lista z sekcji o testach.
- Do 19 listopada: wtyczki i motywy pod PHP 8.6 na kopii, zanim hosting zmieni wersję.
- Wtyczki z kluczami API: plan migracji do Secrets API z warunkiem
wp_is_secrets_api_available().
Przejście takiej listy na kopii testowej przed dużym wydaniem to część mojego utrzymania stron na WordPressie. Napisz przez formularz kontaktowy, z adresem strony i wersją PHP.