Um cliente reencaminha-lhe uma fatura que nunca emitiu. O endereço do remetente parece o seu, mas tem uma letra trocada. Ou pesquisa o nome da sua marca e encontra uma loja com o seu logótipo, as suas fotografias de produto e preços bons demais para serem verdade. Este guia segue a ordem que limita os danos: confirmar o que está a acontecer, proteger o seu correio, avisar os clientes, tirar o conteúdo falso do ar e decidir se vale a pena lutar pelo domínio. Aplica-se a qualquer site empresarial, seja WordPress, Shopify, um frontend headless ou um site estático, porque quase tudo se resolve no DNS, no registador e no alojamento, não no gestor de conteúdos.
A 22 de outubro de 2026, alguém perguntou no r/smallbusiness com que frequência as empresas são alvo de usurpação de identidade, com um domínio falso a uma letra de distância ou alguém a escrever aos clientes a fingir ser a empresa. A resposta mais útil veio de um responsável de segurança a tempo parcial:
É um problema relativamente comum. Normalmente quem trata disso é a equipa de cibersegurança, de informática ou o prestador de serviços geridos, e também se chama typoquatting. Muitas vezes vem combinado com um ataque BEC. A maioria das empresas de DMARC tem um serviço de monitorização para isto
(u/statico, r/smallbusiness, 22 de outubro de 2026, tradução própria)
BEC significa comprometimento de email empresarial: uma fatura falsa ou uma mensagem do tipo “alterámos o nosso IBAN” enviada aos seus clientes ou fornecedores. Este guia é informação prática, não é aconselhamento jurídico. Num litígio de marca ou num prejuízo por fraude, fale com um advogado.
Domínio parecido ou email falsificado: como distinguir
Na caixa de correio os dois ataques parecem iguais, mas a solução é diferente.
Na falsificação do domínio exato, o cabeçalho From mostra o seu domínio verdadeiro, por exemplo [email protected], mas a mensagem saiu do servidor de outra pessoa. É precisamente isto que o SPF, o DKIM e o DMARC foram criados para travar.
No domínio parecido, o atacante registou outro nome: asuaernpresa.pt, asuaempresa-faturas.pt, ou asuaempresa.com quando o seu é .pt. Esse domínio tem DNS próprio, pode passar o SPF, o DKIM e o DMARC para si mesmo, e os seus registos não têm qualquer efeito sobre ele. O RFC 9989, a especificação atual do DMARC, diz que o DMARC “não trata a utilização de nomes de domínio visualmente semelhantes nem o abuso do nome de apresentação legível do RFC5322.From” (tradução própria).
Para saber qual dos dois tem à frente, peça ao cliente que reencaminhe a mensagem suspeita como anexo ou que lhe envie os cabeçalhos completos. Veja o endereço real no campo From, não o nome de apresentação, e o cabeçalho Authentication-Results. Se o domínio for o seu e o DMARC tiver falhado, alguém está a falsificar o seu domínio. Se o domínio não for o seu, trata-se de um domínio parecido.
Outra resposta na mesma discussão descreve como o problema costuma aparecer:
Descobrimos quando um cliente confuso nos reencaminhou um email de um domínio que tinha uma letra diferente do nosso.
(u/AwaisMughal-SEO, r/smallbusiness, 22 de outubro de 2026, tradução própria)
Como saber quem está por trás de um domínio falso
Guarde as provas antes que alguma coisa mude. Faça capturas de ecrã do site falso com a barra de endereço visível, guarde os emails em bruto e anote as datas. Só depois investigue o domínio.
RDAP e DNS
O RDAP substituiu o WHOIS como consulta estruturada. A ferramenta da ICANN em lookup.icann.org, ou um pedido a https://rdap.org/domain/example.com, devolve a data de registo, o registador e o email e telefone de abuso do registador. Os dados do titular costumam estar ocultos, o que é normal. A data de registo pesa: um domínio criado na semana passada que copia a sua marca torna mais fácil argumentar má-fé.
O DNS mostra para que é que o domínio foi preparado:
dig +short A yourcornpany.com
dig +short MX yourcornpany.com
dig +short NS yourcornpany.com
Um registo MX significa que o domínio pode receber correio, o que normalmente aponta para fraude por email, por exemplo respostas a faturas falsas. Um registo A aponta para o servidor ou a CDN que aloja o site. Faça uma consulta RDAP a esse endereço IP (https://rdap.org/ip/203.0.113.10) para descobrir o dono da rede e o respetivo contacto de abuso. Se o IP pertencer a uma CDN, o contacto de abuso é o da CDN e o alojamento de origem fica escondido por trás dela. Denuncie à CDN na mesma.
Registos de transparência de certificados
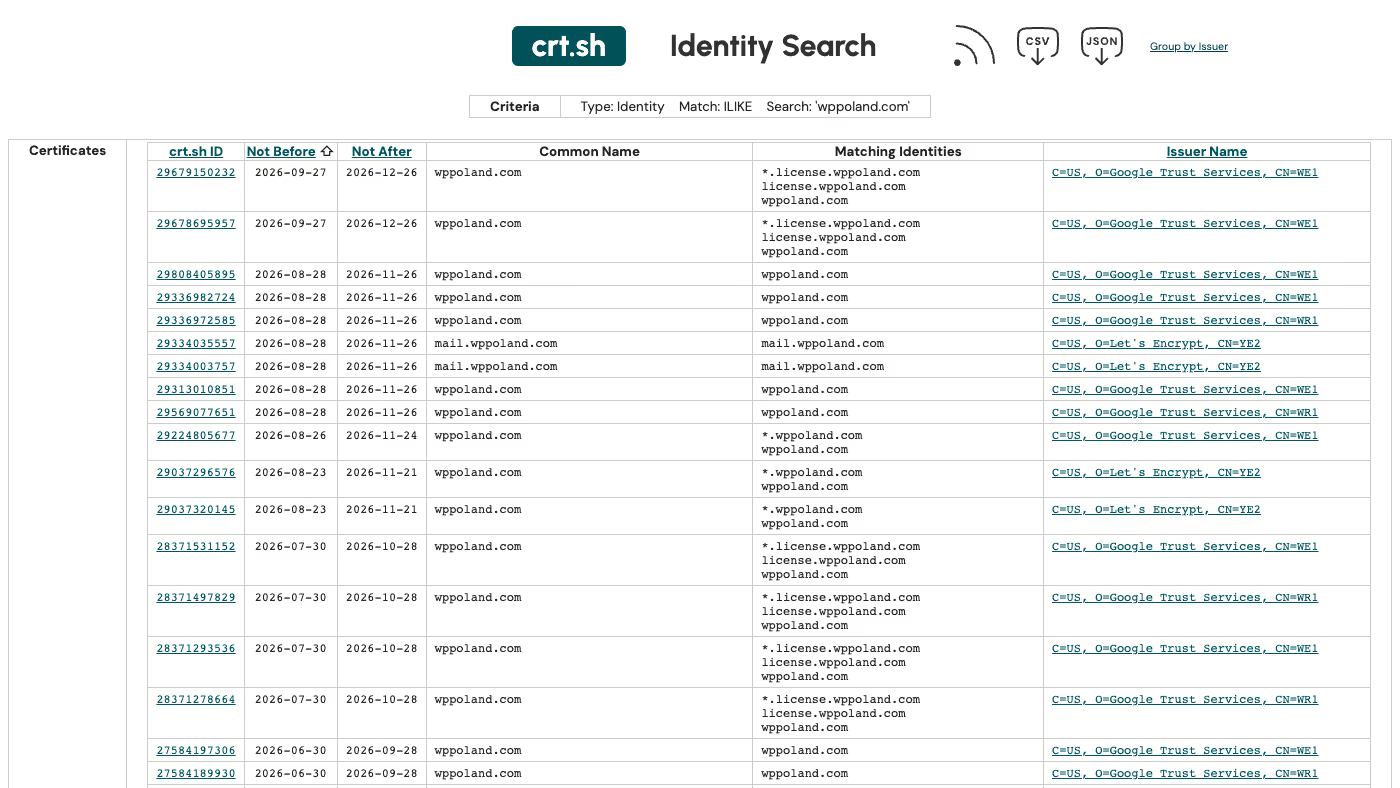
Todos os certificados TLS de confiança pública ficam registados nos registos de Certificate Transparency, e o crt.sh permite a qualquer pessoa pesquisá-los. A imagem de destaque deste artigo é uma pesquisa real no crt.sh pelo nosso próprio domínio: cada linha mostra quando o certificado foi emitido, quando expira, que nomes abrange e qual a autoridade de certificação. Uma pesquisa pelo seu domínio revela subdomínios de que talvez já se tenha esquecido, e uma pesquisa por um domínio suspeito mostra quando o atacante obteve o certificado, muitas vezes dias antes do primeiro email fraudulento.
Pesquise primeiro o seu domínio exato, para saber o que é legitimamente seu. Depois pesquise cada variante que lhe ocorra: letras trocadas, rn em vez de m, versões com hífen, a sua marca acompanhada de palavras como “loja”, “pagamento”, “fatura” ou “apoio”, e outras terminações como .com, .net ou .com.pt. É um trabalho manual. Os serviços comerciais de vigilância de marca e muitos fornecedores de DMARC fazem isto de forma automática, como referiu o responsável de segurança na discussão.
Como impedir que enviem emails em nome do meu domínio
Proteja primeiro o seu domínio, porque é a única coisa que controla por inteiro. Precisa de três registos DNS junto de quem gere o seu DNS, seja qual for a tecnologia do site.
- SPF enumera os servidores autorizados a enviar correio pelo seu domínio: o fornecedor das caixas de correio, a ferramenta de boletins, o correio transacional da loja, o CRM.
- DKIM assina cada mensagem com uma chave publicada no seu DNS. Cada serviço de envio fornece o seu próprio registo DKIM.
- DMARC diz aos destinatários o que fazer quando uma mensagem que invoca o seu domínio falha as duas verificações com alinhamento, e para onde enviar os relatórios.
O DMARC foi publicado pela primeira vez como RFC 7489, em 2015. Em maio de 2026, o IETF substituiu-o pelo RFC 9989 (o protocolo), pelo RFC 9990 (relatórios agregados) e pelo RFC 9991 (relatórios de falhas), agora na via de normalização. Há duas mudanças com impacto na implementação: a etiqueta pct desapareceu e a nova etiqueta t=y assinala o modo de teste, em que os destinatários aplicam um nível abaixo da política publicada. O RFC 9989 acrescenta ainda np para subdomínios que não existem, o que fecha uma porta frequente à falsificação, como faturacao.asuaempresa.pt quando esse nome não existe.
Os valores da política mantêm-se: p=none não pede nenhuma ação, p=quarantine pede que o correio que falha seja tratado como suspeito e p=reject pede que seja recusado.
| Fase | Registo | O que faz |
|---|---|---|
| Monitorizar | v=DMARC1; p=none; rua=mailto:[email protected] | Lê os relatórios agregados, lista todos os remetentes legítimos, corrige o SPF e o DKIM de cada um |
| Testar a aplicação | v=DMARC1; p=reject; t=y; rua=... ou p=quarantine | Verifica se há correio legítimo que falharia |
| Aplicar | v=DMARC1; p=reject; np=reject; rua=... | O correio falsificado do seu domínio exato é recusado |
A Google e a Yahoo definem o mínimo para quem envia em massa. As regras da Google, em vigor desde fevereiro de 2024, exigem a quem envia mais de 5000 mensagens por dia para contas Gmail que tenha SPF, DKIM e DMARC, com o From alinhado com o SPF ou o DKIM, e admitem que a política DMARC fique em none. A Yahoo pede aos remetentes em massa uma política DMARC válida com, pelo menos, p=none e recomenda vivamente a etiqueta rua. Ambas exigem também cancelamento da subscrição com um clique no correio de marketing e uma taxa de spam abaixo de 0,3%. Cumprir estas regras garante que o seu correio é entregue. O que trava a usurpação é chegar a p=reject, e nenhum dos dois fornecedores o exige.
Se o correio do WordPress ou da loja deixar de funcionar quando apertar o SPF e o DKIM, o nosso guia de SMTP, SPF e DKIM percorre cada remetente. Chaves de API antigas e integrações esquecidas que ainda enviam em nome do seu domínio aparecem nos relatórios DMARC; a auditoria de acessos remotos e chaves de API ajuda a descobrir quem ainda as tem.
Como avisar os clientes de que existe um site falso
Faça-o no próprio dia, ainda antes da remoção. Um aviso curto na página inicial e no próximo email de encomenda ou de conta funciona melhor do que um comunicado extenso. Inclua:
- o domínio ou domínios falsos exatos, escritos de forma a não serem clicáveis (
asuaernpresa[.]pt), - o seu domínio verdadeiro e os endereços a partir dos quais escreve de facto,
- aquilo que nunca pede por email, como a alteração de dados bancários ou uma palavra-passe,
- como o podem contactar para confirmar uma mensagem, por um canal que o atacante não controle.
Se os seus clientes compram online, já verificam sinais por conta própria. O nosso artigo sobre como o cliente verifica se a loja online é verdadeira enumera o que observam, e esses mesmos sinais ajudam a detetar a cópia.
Como denunciar um site falso e pedir que seja retirado
Envie as denúncias em paralelo. Cada destinatário pode agir sozinho e nenhum espera pelos outros.
- Registador. Use o email de abuso que o RDAP lhe deu. Os registadores reagem mais depressa a fraude do que a queixas de marca, por isso comece pelo dano aos clientes: faturas falsas, dados de cartão recolhidos, credenciais roubadas. Anexe as capturas de ecrã e os cabeçalhos dos emails.
- Alojamento ou CDN. Use o contacto de abuso obtido pelo RDAP do IP. Se o alojamento estiver na UE, apresente a denúncia como notificação ao abrigo do artigo 16.º do Regulamento dos Serviços Digitais. Os prestadores de alojamento têm de disponibilizar um mecanismo eletrónico de notificação, e a notificação deve conter quatro elementos: por que razão considera o conteúdo ilegal, o URL ou URLs exatos, o seu nome e endereço de email, e uma declaração de que acredita de boa-fé que a informação é exata e completa. O prestador tem de confirmar a receção e comunicar-lhe a decisão sem demora injustificada. Esta obrigação recai sobre o alojamento, não sobre o registador.
- Google Safe Browsing. O formulário em safebrowsing.google.com pede um URL e uma breve descrição. Quando a página entra na lista, o Chrome e os outros navegadores que usam o Safe Browsing mostram um aviso antes de a carregar.
- Autoridades. Comunique o caso às autoridades competentes em matéria de cibersegurança. Se algum cliente perdeu dinheiro, deve também apresentar queixa à polícia, com os emails e os comprovativos de pagamento.
Mantenha um registo de cada denúncia com a data e o número de pedido, se houver. Se o site mudar de alojamento, vai ter de enviar o mesmo pacote outra vez.
Posso recuperar o domínio falso: UDRP, .eu e .pt
A remoção tira o conteúdo do ar, mas o domínio continua registado e o titular pode apontá-lo para outro lado na semana seguinte. Para ficar com o nome, precisa de um procedimento de resolução de litígios.
Para .com, .net, .org e os novos gTLD como .shop ou .app, o caminho é a UDRP. A orientação da OMPI (WIPO) diz que tem de provar três elementos: que tem direitos sobre uma marca, que o titular não tem direitos nem interesse legítimo no domínio, e que o domínio foi registado e é usado de má-fé. As capturas de ecrã do site falso e os emails fraudulentos são as provas de má-fé que a OMPI indica. Um processo bem-sucedido termina com a transferência ou o cancelamento do domínio.
Os domínios de código de país variam. A OMPI lista ccTLD que aplicam a UDRP tal como está e outros com variantes próprias, entre eles .eu, .es, .fr, .nl e .pl. Para .eu, os litígios seguem o procedimento ADR do .eu, gerido pelo Tribunal de Arbitragem Checo ou pelo centro da OMPI.
Para .pt, a DNS.PT indica que, num conflito sobre nomes de domínio, os titulares podem recorrer à arbitragem voluntária institucionalizada ou à mediação, nos termos da Lei da Arbitragem Voluntária. No momento do registo, o titular pode subscrever a convenção de arbitragem que designa a ARBITRARE, o Centro de Arbitragem para a Propriedade Industrial, Nomes de Domínio, Firmas e Denominações. Criada em 2009, a ARBITRARE é um centro nacional de arbitragem institucional integrado na rede apoiada pelo Estado e é competente para os litígios sobre domínios .pt sujeitos a arbitragem voluntária. Na prática, a ARBITRARE só funciona se o titular do domínio falso tiver aceitado essa convenção; caso contrário, a via são os tribunais. Confirme as regras do registo antes de avançar e, se não tiver uma marca registada, fale primeiro com um advogado, porque é no primeiro elemento que os casos fracos caem.
Como evitar que voltem a usurpar a identidade da sua empresa
- Registe as gralhas e terminações óbvias. O seu domínio em
.pte em.com, mais uma ou duas grafias erradas frequentes, todos redirecionados para o site verdadeiro. Sai mais barato do que um único litígio. - Vigie os registos de certificados com o nome da sua marca, à mão no crt.sh todos os meses ou através de um serviço de monitorização.
- Leia os relatórios DMARC. Os relatórios agregados mostram todos os IP que enviam em nome do seu domínio, incluindo atacantes a testar a sua política.
- Proteja as contas que controlam o seu domínio. Autenticação de dois fatores no registador e no fornecedor de DNS, e bloqueio no registador ou no registo onde estiver disponível. Quem tomar conta da sua conta de DNS não precisa de um domínio parecido.
- Escreva o plano de resposta. Uma página com o registador, o fornecedor de DNS, o fornecedor de correio e quem decide o quê, para que o próximo incidente não comece com uma caça às palavras-passe.
| Situação | Primeira ação | Quem trata |
|---|---|---|
| Email falsificado do seu domínio exato | Publicar DMARC, passar a p=reject quando os relatórios estiverem limpos | Quem gere o DNS e o correio |
| Domínio parecido a enviar emails | RDAP, denúncia ao registador, aviso aos clientes | Dono da empresa e informática |
| Loja falsa a copiar o seu site | Capturas de ecrã, notificação ao alojamento ou à CDN, denúncia no Safe Browsing | Dono da empresa e informática |
| Domínios parecidos repetidos com uma marca registada | UDRP, ADR do .eu ou ARBITRARE para .pt | Advogado |
A nossa auditoria de segurança inclui a verificação do SPF, do DKIM, do DMARC e das contas que controlam o seu domínio, e um plano de manutenção cobre a leitura mensal dos relatórios DMARC e a vigilância dos registos de certificados.