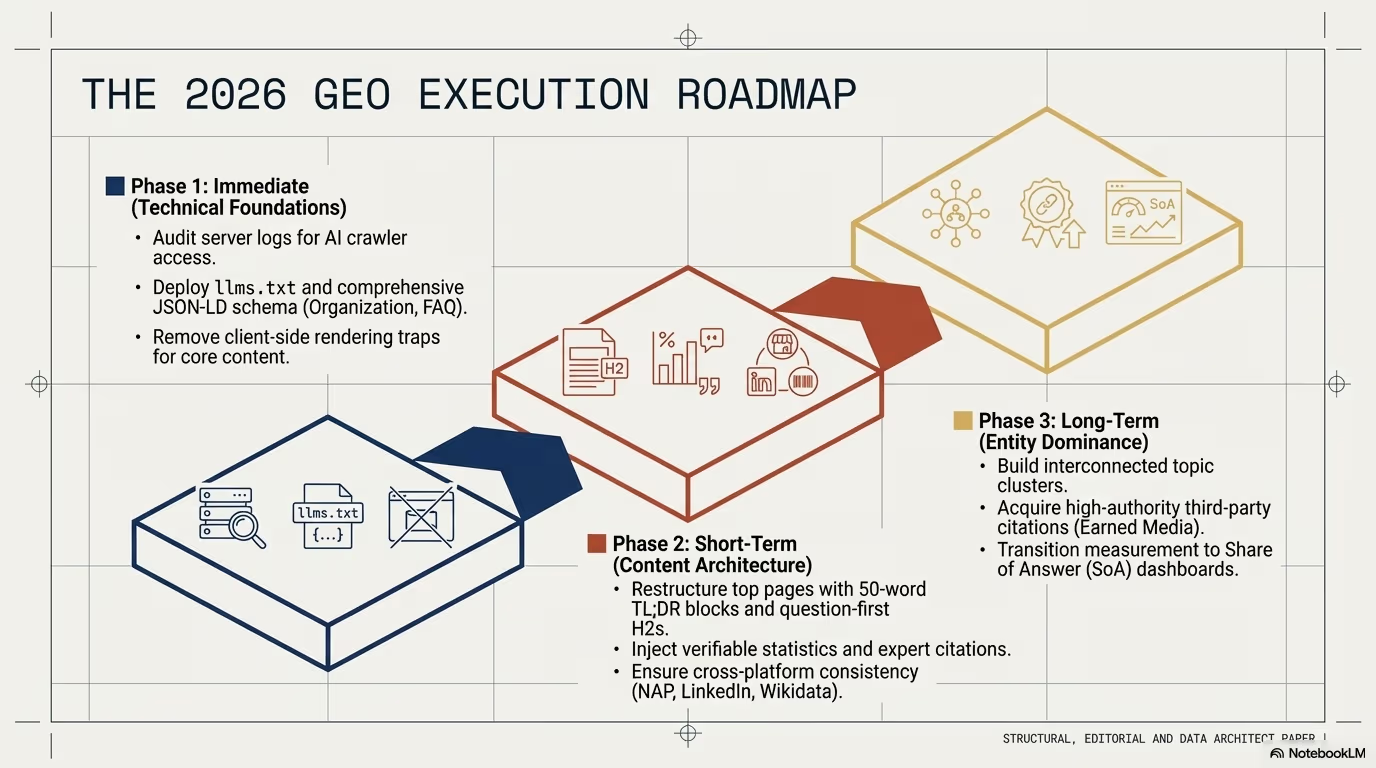
Um comprador cauteloso, um prestador de pagamentos e o Google Merchant Center verificam uma loja nova com os mesmos métodos: comparam os dados da empresa com os registos oficiais, olham para a idade do domínio, procuram fotografias copiadas e leem as avaliações. Uma loja WooCommerce honesta pode chumbar neste teste por puro descuido, por exemplo um endereço antigo nos termos e condições ou uma conta pessoal nas instruções de transferência. Este artigo percorre essas verificações do lado do proprietário da loja, com o que deve corrigir antes que um cliente dê por isso. Os registos e entidades aqui referidos (KRS, CEIDG, a lista branca de IVA, o WHOIS do dns.pl, o CERT Polska, a UOKiK) aplicam-se a lojas registadas na Polónia ou que vendem a clientes polacos. O histórico do domínio, o cadeado, a pesquisa de imagens, as avaliações, o Merchant Center e as definições do WooCommerce funcionam da mesma forma em qualquer país.
O guia “Okazja czy pułapka?” (“Pechincha ou armadilha?”), publicado em novembro de 2025 pelo instituto polaco de investigação NASK, apresenta na parte sobre lojas falsas dados do CERT Polska relativos a 2024: cerca de 1600 denúncias recebidas e cerca de 14 000 casos registados de uso indevido da imagem de plataformas de venda conhecidas (NASK, valores aproximados). Um comprador que já ouviu falar destas burlas verifica todas as lojas que não conhece, incluindo a sua.
Como o cliente verifica se uma loja online é de confiança
Verificar uma loja é inteligência de fontes abertas (OSINT): conclusões tiradas apenas de fontes públicas. Registos de empresas, o registo de sujeitos passivos de IVA, a base de dados WHOIS, arquivos da web, pesquisa de imagens e avaliações na internet. Nada disto exige conhecimentos técnicos, e é por isso que os mesmos passos aparecem nos guias para consumidores. A 29 de outubro de 2026, a Sekurak e a Securitum dão uma formação online em polaco intitulada “Jak się nie dać oszukać? Sprawdzamy sklepy internetowe technikami OSINT-owymi” (em tradução livre: como não ser enganado, verificamos lojas online com técnicas OSINT), na qual verificam ao vivo duas lojas, uma burla evidente e uma imitação com ar profissional (descrição da formação).
Qualquer incoerência que o comprador encontre parece exatamente um sinal de burla. No seu guia de compras, o CERT Polska aconselha a verificar os termos e condições, a entrega, os pagamentos e as devoluções e a estar “atento a quaisquer incoerências entre eles” (tradução própria, CERT Polska). Para o comprador, dois endereços diferentes no rodapé e nos termos são um sinal de alerta, mesmo quando um deles é apenas uma atualização esquecida.
Que dados da empresa uma loja online tem de mostrar
Duas leis polacas fixam o mínimo. O artigo 20.º, n.º 3, da lei dos empresários (Prawo przedsiębiorców) determina que o empresário que vende à distância através de redes de telecomunicações “indica na oferta, pelo menos, a sua firma, o número de identificação fiscal (NIP) e a sede ou o endereço” (tradução própria, Dz.U. 2025 pos. 1480). O artigo 5.º da lei sobre a prestação de serviços por via eletrónica (ustawa o świadczeniu usług drogą elektroniczną) acrescenta os endereços eletrónicos, o nome ou firma e a sede e o endereço, indicados “de forma clara, inequívoca e diretamente acessível” (tradução própria, Dz.U. 2024 pos. 1513). O portal governamental para empresas biznes.gov.pl junta ao conteúdo dos termos e condições a entidade que registou a atividade, o número de registo, o endereço da empresa, o e-mail e o telefone (biznes.gov.pl).
O cliente compara estes dados em quatro sítios: no rodapé, nos termos e condições, na política de privacidade e na fatura. Depois introduz o NIP num motor de pesquisa de empresas. A pesquisa no KRS (Registo Judicial Nacional da Polónia) mostra o endereço, a forma jurídica, os números de identificação, a data de registo e o histórico de alterações, enquanto no CEIDG (registo de empresários em nome individual) basta o nome e apelido, o NIP ou o REGON (biznes.gov.pl, como verificar um parceiro de negócio).
O CERT Polska chama a atenção para mais um pormenor. Se no KRS, sob o nome do suposto proprietário da loja, figura uma loja física ou uma empresa de um setor que não o comércio, isso é um sinal de alerta importante, porque o burlão pode ter-se feito passar por uma empresa existente ou ter ficado com um domínio que ela já não usava (CERT Polska). Para uma loja honesta, isto significa que o objeto social inscrito no registo deve abranger o comércio que de facto exerce. Uma sociedade registada como gabinete de projetos que vende cosméticos levanta dúvidas a um cliente cauteloso e ao prestador de pagamentos.
O que corrigir na sua loja:
- uma única versão da firma, do NIP e do endereço no rodapé, nos termos e condições, na política de privacidade, nos e-mails transacionais do WooCommerce e nas faturas,
- um endereço igual ao que consta do KRS ou do CEIDG, atualizado na mesma semana que o registo depois de uma mudança de instalações,
- um telefone e um e-mail que funcionem, porque o CERT Polska aconselha os compradores a contactar o vendedor e a desistir da compra se não o conseguirem.
Como verificar a conta da loja na lista branca de IVA
O registo polaco de sujeitos passivos de IVA, conhecido como lista branca (biała lista), pode ser pesquisado por número de conta, NIP ou REGON (biznes.gov.pl). Um comprador que recebeu as instruções de transferência cola o número da conta e vê se pertence à empresa indicada nos termos. O Ministério das Finanças polaco anunciou o arranque do registo modernizado para 15 de outubro de 2026 em wykazpodatnikowvat.mf.gov.pl, e a 21 de outubro esse endereço já respondia (KAS).
O cliente B2B tem aqui um interesse financeiro. Segundo a KAS, a administração tributária polaca, nas transações acima de 15 000 PLN a empresa que paga para uma conta fora do registo não pode contabilizar a despesa como custo dedutível e responde solidariamente com o vendedor pelas dívidas de IVA deste. Evita-o se notificar o chefe do serviço de finanças no prazo de 7 dias após ordenar a transferência (KAS, informações sobre o registo). Por isso, o contabilista de um cliente grossista vai verificar a sua conta logo na primeira encomenda de maior valor.
No WooCommerce, o número da conta para transferência bancária é introduzido nas definições do método de pagamento por transferência bancária direta (no código: bacs), e a loja mostra-o na página de confirmação da encomenda e no e-mail da encomenda (WooCommerce). Coloque aí a conta da empresa comunicada às finanças. A conta pessoal do proprietário, ou uma conta noutro banco que não o que consta do registo, é a primeira coisa a chumbar no teste.
Como verificar a idade do domínio da loja no WHOIS
As lojas falsas duram pouco. O CERT Polska descreve os sites de phishing como registados em grande quantidade, usados pouco depois do registo e abandonados em favor de novos endereços (CERT Polska, Lista de Avisos). Por isso, o comprador olha para a data de registo do domínio. Para domínios .pl, a base WHOIS do registo NASK (dns.pl/whois) mostra a data de criação e o registador. Exemplo: uma consulta a cert.pl devolve a data de criação de 12 de março de 1998 e o registador NASK. Para qualquer domínio, a segunda fonte é a Wayback Machine, onde se vê o aspeto do site em anos anteriores.
Um domínio recente não significa burla, mas, junto com um preço baixo e a falta de dados da empresa, torna-se um sinal forte para o comprador. O que pode fazer:
- depois de mudar de marca, mantenha o domínio antigo com um redirecionamento 301, para que o histórico do endereço antigo leve à loja nova,
- explique na página “sobre nós” desde quando está em atividade e com que nome anterior, de acordo com a data de inscrição no registo,
- não compre um domínio que pertenceu a outra empresa sem verificar o seu histórico na Wayback Machine, porque conteúdos antigos ou entradas em listas de avisos passam com o endereço.
O cadeado no navegador significa que a loja é segura
Não. O CERT Polska responde a esta pergunta no guia com uma palavra e depois explica: “Os burlões já desenvolveram métodos para tirar partido deste tipo de indicação” (tradução própria, CERT Polska). O NASK repete-o no guia de 2025: o símbolo do cadeado junto ao endereço não é garantia de segurança (NASK).
Um certificado gratuito da Let’s Encrypt é emitido automaticamente: o cliente ACME “prova à autoridade de certificação (CA) que o servidor web controla um domínio” (tradução própria, Let’s Encrypt). Ninguém verifica a empresa, o endereço ou se a loja chega sequer a enviar mercadoria. O HTTPS numa loja WooCommerce é obrigatório por outras razões, mas o que convence um cliente cauteloso são os dados da empresa, a conta e o histórico do domínio.
Como verificar se as fotografias dos produtos são roubadas
A pesquisa inversa de imagens (Google Lens, TinEye, Bing) mostra onde mais na internet aparece uma dada fotografia. O comprador carrega a fotografia de um produto e vê se vem do catálogo do fabricante, da loja de outra pessoa ou de um banco de imagens. O NASK inclui as “fotografias apelativas dos produtos” entre as características das lojas falsas, a par de produtos de marcas conhecidas e de avaliações de clientes (tradução própria, NASK).
Uma loja que usa apenas fotografias do fabricante não faz nada de errado, mas também não se distingue: os mesmos ficheiros aparecem em dezenas de outras lojas, incluindo as falsas. Algumas fotografias próprias de cada produto mais vendido (o produto na sua mesa, a embalagem com a etiqueta de envio, uma imagem do armazém) dão ao comprador a prova de que a mercadoria existe fisicamente. As mesmas fotografias próprias ajudam nos resultados da pesquisa por imagem, tema do artigo sobre o Google Lens e a otimização de imagens no WooCommerce.
Como verificar se as avaliações de uma loja são verdadeiras
Desde 1 de janeiro de 2023 vigoram na Polónia as regras da diretiva Omnibus da UE. A UOKiK anunciou-as assim: “Todos os empresários que disponibilizem acesso a avaliações de produtos terão de informar se e de que forma verificam a sua autenticidade, e se publicam todas as avaliações ou apenas as positivas. Passará também a ser expressamente proibido publicar avaliações falsas ou distorcidas” (tradução própria, UOKiK). Num comunicado de julho de 2024, a autoridade acrescenta: “Não é permitido remover avaliações negativas se alguém ficou de facto insatisfeito com o produto ou serviço” (tradução própria), e o comércio de avaliações falsas pode ser punido com coimas até 10% das receitas (UOKiK).
O comprador também olha para a distribuição das avaliações no tempo. O CERT Polska aconselha a confiar menos quando há um intervalo no histórico de avaliações, por exemplo quando as mais recentes são das últimas duas semanas e as anteriores têm mais de um ano (CERT Polska). O NASK alerta para avaliações exclusivamente positivas, ou repetitivas e publicadas num curto espaço de tempo.
No WooCommerce é possível permitir avaliações apenas de clientes que compraram o produto e marcá-las com a indicação de proprietário verificado (WooCommerce). Se o faz, diga-o numa frase junto às avaliações: quem pode avaliar e se publica todas. Isso cumpre o dever de informação e, ao mesmo tempo, dá ao comprador uma razão para confiar. Se recolhe avaliações num serviço externo, descreva da mesma forma o método de verificação desse serviço.
Como uma loja falsa se faz passar por uma verdadeira
O clone de uma loja verdadeira copia o logótipo, as fotografias e as descrições, e distingue-se pelo domínio e pela conta para pagamentos. O NASK descreve três variantes: a imitação de lojas conhecidas com uso dos seus logótipos, sites fictícios que desaparecem pouco tempo depois e lojas que enviam mercadoria diferente da descrita (NASK). O CERT Polska acrescenta gralhas no endereço fáceis de não ver e domínios que pertenciam a empresas que nunca tiveram loja online.
Uma loja honesta é diretamente afetada pela variante a que o CERT Polska chama pagamento legítimo numa loja falsa: o burlão compra em simultâneo numa loja verdadeira com os seus próprios dados, e a vítima paga sem saber a encomenda dele (CERT Polska). No seu WooCommerce, isto parece uma encomenda normal e paga. O CERT Polska indica aos compradores que pagaram com cartão o estorno (chargeback) como uma forma relativamente fácil de recuperar o dinheiro. Se a vítima o usar, a reclamação pode chegar ao comerciante que aceitou o pagamento, quando a mercadoria já está com o burlão. Sinais para os quais vale a pena configurar um alerta na gestão de encomendas: morada de entrega que não coincide com os dados de quem paga, cacifo de recolha em vez de morada para artigos caros, várias encomendas com cartões diferentes para a mesma morada.
A Google trata práticas semelhantes como violação grave das políticas do Merchant Center e reserva-se o direito de não enviar aviso prévio nesses casos. Entre os exemplos estão “apresentar uma identidade, nome comercial ou informações de contacto falsos” e “indicar um endereço físico falso ou virtual como sede enquanto opera inteiramente a partir de uma região não divulgada” (tradução própria, Google Merchant Center). Uma loja honesta com morada num escritório virtual não viola esta regra, desde que não esconda de onde opera e envia de facto. Ainda assim, vale a pena dizê-lo claramente na página de contacto.
Como denunciar uma loja falsa que se faz passar pela sua empresa
O CERT Polska recebe denúncias de sites de phishing através do formulário incydent.cert.pl/phishing, e os SMS suspeitos podem ser reencaminhados gratuitamente para o número 8080 (CERT Polska). Os domínios verificados entram na Lista de Avisos durante 6 meses. A lista é usada pelos operadores de telecomunicações que aderiram ao acordo com o Presidente da UKE (o regulador polaco das comunicações), o Ministro dos Assuntos Digitais e o NASK (inicialmente Orange, Plus, Play e T-Mobile), e ainda pelos fornecedores privados de DNS Quad9 e NextDNS. Um cliente que abra um endereço bloqueado vê uma página de aviso em vez da imitação da sua loja.
A denúncia ao CERT é um de três passos. O segundo é uma denúncia de abuso à empresa de alojamento e ao registador do domínio, cujos dados encontra no WHOIS e nos registos DNS do clone. Junte capturas de ecrã, o endereço do clone e o endereço da sua loja. O terceiro é um aviso aos clientes no seu site e nas redes sociais: qual é o seu único endereço e qual o número da sua conta. Se alguém já pagou para a conta do clone, encaminhe-o para o banco e para a polícia, como aconselha o CERT Polska.
Lista de verificação: o teste de credibilidade de uma loja WooCommerce
Os pontos que um comprador cauteloso verifica, do mais rápido para o mais demorado.
| O que o comprador verifica | Onde | O que tem de coincidir na sua loja |
|---|---|---|
| Firma, NIP, endereço | Rodapé, termos e condições, KRS ou CEIDG | Uma única versão dos dados em todo o lado e no registo |
| Conta para transferência | Registo de sujeitos passivos de IVA | A conta da empresa que consta do registo nas definições de transferência e na fatura |
| Idade do domínio | WHOIS, Wayback Machine | Um histórico coerente com o que diz sobre a empresa |
| Cadeado | Barra de endereço | O HTTPS está lá, mas não prova nada |
| Fotografias dos produtos | Pesquisa inversa de imagens | Fotografias próprias dos mais vendidos |
| Avaliações | Página do produto, serviços externos | Informação sobre se e como verifica as avaliações |
| Contacto | Telefone, e-mail | Alguém atende e responde |
| Devoluções | Termos e condições | Procedimento claro, prazo e morada de devolução |
| Listas de avisos | Lista de Avisos do CERT Polska | O seu domínio não está lá, os clones foram denunciados |
Dados da empresa coerentes fazem também parte do cumprimento do direito do consumo na Polónia, a par do RGPD, da Omnibus, do GPSR e das regras de devolução. A proteção técnica de uma loja é o tema do guia de hardening do WordPress. Para que esta lista seja verificada na sua loja e as definições de pagamento, os e-mails transacionais e o rodapé sejam corrigidos, descreva o projeto na página programador WooCommerce ou peça uma auditoria de segurança WordPress.