Resposta curta: uma integração MCP com o WordPress é tão segura quanto a conta a que a entrega. O protocolo MCP não vigia nada sozinho, e a especificação admite-o. Quem vigia é o WordPress: o MCP Adapter oficial verifica permissões duas vezes e as capacidades ficam ocultas por omissão. O risco aparece quando o agente recebe a palavra-passe de aplicação de um administrador, capacidades de escrita sem aprovação humana ou um plugin MCP de terceiros que salta a verificação de permissões. Os três cenários já têm números CVE.
Este artigo destina-se ao dono de uma loja online ou de um site que quer ligar o Claude, o ChatGPT ou o Cursor ao WordPress e pergunta a si próprio o que pode correr mal. Os vetores gerais de ataque a agentes de IA estão no meu resumo dos 20 vetores de ataque segundo a OWASP, e o OAuth e os tokens no guia de padrões de autenticação MCP. Aqui concentro-me no que a pilha oficial do WordPress e do WooCommerce faz em novembro de 2026 e em como construir sobre ela um acesso com riscos controlados. A parte legal segue o enquadramento português: RGPD, Lei n.º 58/2019 e CNPD.
O que faz o MCP no WordPress e quem controla as permissões?
O Model Context Protocol é a norma através da qual uma aplicação com um modelo de IA (o host, por exemplo o Claude Desktop ou o Cursor) chama ferramentas disponibilizadas por um servidor. No WordPress, esse servidor é o MCP Adapter, que converte as capacidades da Abilities API em ferramentas MCP.
A especificação MCP reconhece que o protocolo não consegue impor princípios de segurança e que as ferramentas equivalem, na prática, à execução de código arbitrário (especificação MCP 2026-07-28). O mesmo documento diz que o host tem de obter o consentimento explícito do utilizador antes de invocar uma ferramenta e que as descrições do comportamento das ferramentas devem ser tratadas como não fiáveis, a menos que venham de um servidor de confiança. Se um servidor marcar uma ferramenta como “apenas leitura”, o cliente recebe uma indicação. Nada o impede de a ignorar.
A autenticação também não é obrigatória. O capítulo sobre autorização abre com a frase de que a autorização é opcional nas implementações MCP (MCP, autorização). Para o transporte HTTP, a especificação recomenda segui-la. Para o STDIO, manda obter as credenciais a partir do ambiente. Por isso, no WordPress, a verdadeira barreira é o sistema de papéis e permissões que qualquer programador de WordPress conhece há anos.
Como é que o MCP Adapter verifica as permissões?
O adaptador oficial (versão 0.7.1, de 16 de outubro de 2026, e desde a 0.7.0 disponível como plugin no diretório WordPress.org) tem duas camadas de controlo. A documentação chama-lhes permissão de transporte, que funciona como porteiro de todo o servidor, e permissão da capacidade, que decide o acesso a cada ferramenta (MCP Adapter, documentação).
Na prática, o servidor por omissão funciona assim:
| Elemento | O que faz | Onde se altera |
|---|---|---|
| Endpoint | /wp-json/mcp/mcp-adapter-default-server | o filtro mcp_adapter_create_default_server desativa o servidor por omissão |
| Permissão exigida | utilizador autenticado com a permissão read | filtros de permissão para cada meta-ferramenta, por exemplo mcp_adapter_execute_ability_capability |
| Ferramentas | três meta-ferramentas: descobrir capacidades, descrever uma capacidade, executar uma capacidade | visibilidade da capacidade em meta.public ou meta.mcp.public |
| Execução | verifica o utilizador, a exposição no MCP, a existência da capacidade e depois o seu permission_callback | callback no registo da capacidade |
| Sessões HTTP | até 32 sessões por utilizador, expiram após 24 horas de inatividade | filtros do adaptador |
Para a segurança, contam aqui duas linhas. Primeira: as capacidades são privadas por omissão, e o agente não vê nada que o administrador não tenha marcado conscientemente como público. Segunda: o limiar de entrada por omissão é a permissão read, que até um subscritor tem. Se a loja permite que os clientes criem conta, basta iniciar sessão para chegar ao servidor. A partir daí, a única proteção é o permission_callback de cada capacidade. Vale a pena subir esse limiar com um filtro, em vez de confiar que todas as capacidades de todos os plugins foram escritas sem erros.
A Abilities API, na qual o adaptador assenta, faz parte do núcleo do WordPress (desde a 6.9, e o WooCommerce já exige o WordPress 7.0). O campo permission_callback é opcional (Abilities API). Uma capacidade registada sem callback fica, portanto, desprotegida.
O que expõe o MCP do WooCommerce depois da versão 11.3?
O WooCommerce descreve a sua implementação MCP como developer preview e avisa que versões futuras podem trazer alterações incompatíveis, pelo que convém testá-la a fundo antes de a pôr em produção (documentação do WooCommerce MCP).
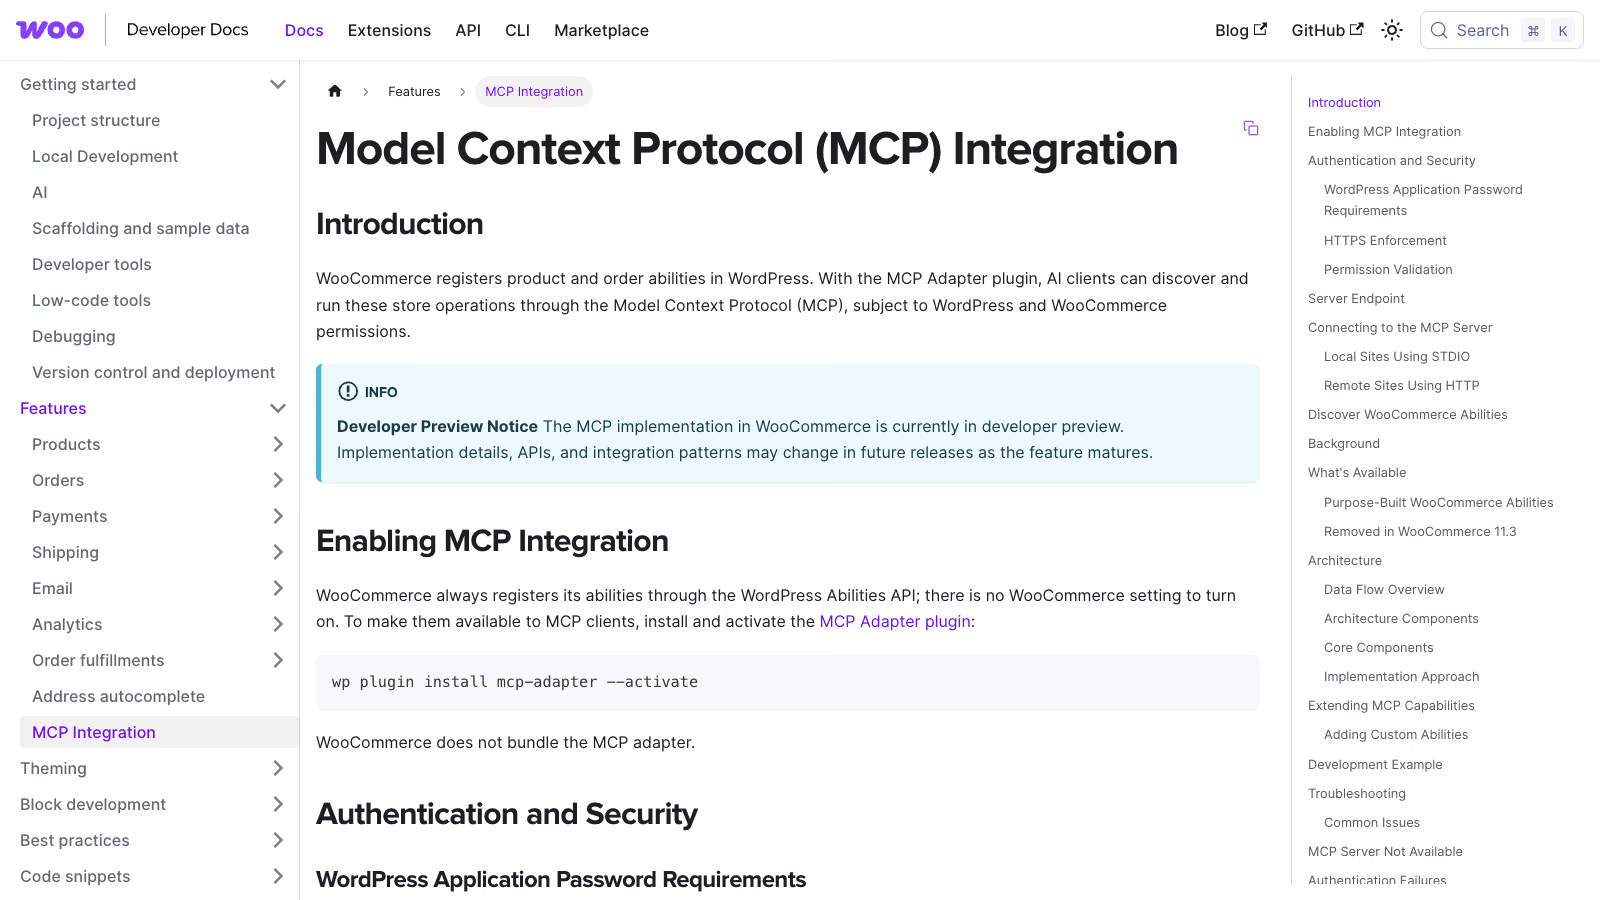 Documentação do WooCommerce MCP, consultada a 18 de novembro de 2026. Fonte: developer.woocommerce.com.
As capacidades do WooCommerce disponíveis por MCP são estas:
- produtos: pesquisa, criação, edição e eliminação,
- encomendas: pesquisa, leitura de notas, alteração de estado e adição de notas.
Ou seja, a escrita e a eliminação vêm incluídas de origem. A mesma documentação avisa que as operações sobre encomendas e clientes podem expor dados pessoais: nomes, endereços de e-mail, moradas e dados de pagamento.
A versão 11.3, de 21 de outubro de 2026, mudou a forma de ligação (WooCommerce 11.3 e MCP):
- o endpoint antigo
/wp-json/woocommerce/mcpdesapareceu e devolve HTTP 410, - a autenticação por chave da API REST do WooCommerce (cabeçalho
X-MCP-API-Key) foi removida, - foi removido o filtro que permitia ligar sem HTTPS,
- as capacidades do WooCommerce estão ativas por omissão, mas a ligação precisa do plugin MCP Adapter.
Se tem uma configuração de agente anterior a outubro que usava a chave REST, ela deixou de funcionar. Não a tente “reparar” com uma chave de permissões mais largas. A documentação manda ligar com o nome de utilizador do WordPress e uma palavra-passe de aplicação, por HTTPS, e proíbe expressamente a palavra-passe da conta ou uma chave da API REST.
O servidor por omissão exige um utilizador autenticado com a permissão read, e cada capacidade do WooCommerce tem ainda o seu próprio callback de permissões. O WooCommerce recomenda também um utilizador do WordPress dedicado, apenas com as permissões de que o cliente MCP precisa. O ficheiro de configuração do cliente guarda a palavra-passe de aplicação em texto simples, por isso nunca deve entrar num repositório. Numa ligação local por STDIO, a autenticação passa pelo WP-CLI com o parâmetro --user, ou seja, de novo por um utilizador concreto e pelo seu papel.
Que falhas de segurança tiveram os plugins MCP para WordPress?
O caso mais sério na pilha oficial é o GHSA-7x77-5r4r-q4rf, publicado a 23 de outubro de 2026 com gravidade “high”. O MCP Adapter anterior à versão 0.5.0 tratava um erro devolvido pelo callback de permissão do transporte como se não fosse uma recusa. Resultado: qualquer utilizador autenticado, incluindo um subscritor, podia entrar em servidores MCP reservados a administradores. A correção está na 0.5.0. Se o adaptador estiver no projeto como biblioteca Composer numa versão antiga, é a primeira coisa a verificar.
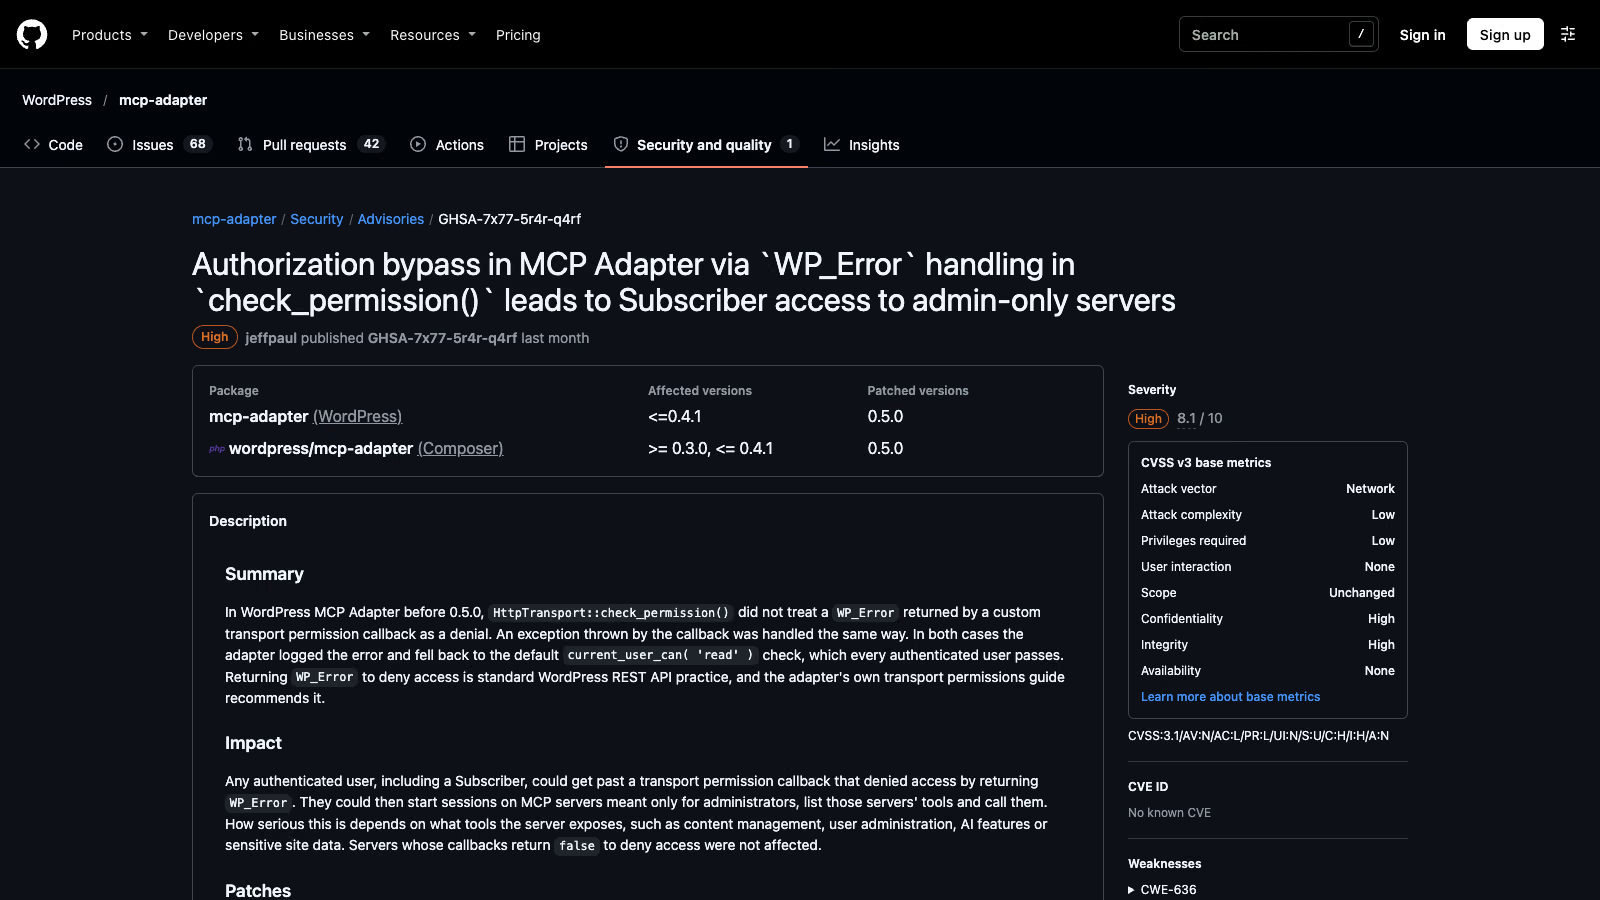 Aviso de segurança do MCP Adapter de 23 de outubro de 2026, consultado a 18 de novembro de 2026. Fonte: github.com/WordPress/mcp-adapter.
Os plugins de terceiros que acrescentam MCP ao WordPress têm uma lista mais longa. Escolhi os casos que confirmei no NVD:
| Falha | Plugin e versões | CVSS | O que acontecia |
|---|---|---|---|
| CVE-2025-5071 | AI Engine 2.8.0 a 2.8.3 | 8.8 | sem verificação de permissões no acesso ao MCP, um subscritor podia chamar ferramentas administrativas |
| CVE-2025-11749 | AI Engine até 3.1.3 | 9.8 | o endpoint /mcp/v1/ revelava o token quando o endereço sem autenticação estava ativo |
| CVE-2026-19807 | ByteCoreStack MCP Connector até 1.2.3 | 8.8 | escalada para administrador através de uma ferramenta MCP |
| CVE-2026-109382 | WSP MCP AI Agents Connector até 2.9.5 | 6.5 | ferramenta registada sem permissão exigida, um subscritor lia todos os rascunhos |
| CVE-2026-9810 | AI Copilot anterior a 1.5.4 | 9.8 | token OAuth sem ligação a um utilizador, qualquer token válido agia como administrador |
| CVE-2026-130121 | AI Puffer até 2.5.28 | 7.2 | XSS persistente em respostas a comentários geradas por IA, quando as respostas automáticas eram aprovadas sem moderação |
O padrão repete-se: permission_callback em falta ou demasiado largo, token sem dono e texto do modelo gravado sem sanitização. Fora do WordPress, há duas falhas em ferramentas que os programadores instalam localmente e que convém conhecer: CVE-2025-6514 no mcp-remote (injeção de comandos do sistema operativo, CVSS 9.6) e CVE-2025-49596 no MCP Inspector abaixo da 0.14.1 (execução remota de código, CVSS 9.4).
Até 18 de novembro de 2026 não encontrei nenhum relato público de uma loja WooCommerce comprometida através de MCP. A tabela lista vulnerabilidades, não intrusões confirmadas. Eu não leria isso como motivo para tranquilidade: falhas desta classe no WordPress costumam entrar depressa nos scanners automáticos.
Quais são os maiores riscos ao ligar um agente de IA a uma loja online?
Os riscos para uma loja concreta em WordPress, com o controlo que os reduz:
| Risco | Como acontece | O que fazer |
|---|---|---|
| Permissões a mais para o agente | palavra-passe de aplicação de um administrador, o agente herda todas as permissões | utilizador próprio com o papel mais baixo que funcione, limiar mais alto nos filtros do adaptador |
| Injeção de prompts indireta | o agente lê avaliações, notas de encomendas ou artigos com instruções escondidas | nenhuma capacidade de eliminação exposta, aprovação humana nas escritas |
| Escritas destrutivas | eliminar produtos e alterar o estado de encomendas estão disponíveis de origem | não as expor, ou exigir aprovação antes da execução |
| Falta de verificação de permissões numa capacidade própria | permission_callback vazio ou genérico | verificação ao nível do objeto, por exemplo current_user_can( 'edit_post', $id ) |
| Erros em plugins MCP de terceiros | verificação de permissões ausente, fuga de tokens | adaptador oficial na versão 0.5.0 ou posterior, revisão dos CVE do fornecedor |
| Fuga de dados pessoais | pesquisas de encomendas devolvem moradas e dados de pagamento | restringir as capacidades de encomendas, definir regras de retenção dos registos |
| Fuga de credenciais | palavra-passe de aplicação num ficheiro de configuração dentro do repositório | HTTPS, configuração fora do Git, revogar palavras-passe sem uso |
| Texto da IA sem sanitização | texto do modelo gravado sem wp_kses | sanitizar a saída, moderação antes da publicação |
| Aprovação automática por cansaço | tantos pedidos de consentimento que a pessoa aprova tudo | consentimento só para escritas, leituras sem perguntas |
A injeção de prompts indireta é a situação em que o modelo recebe instruções dos dados que lê, e não do utilizador: uma página, um ficheiro ou, numa loja, o texto de uma avaliação (OWASP LLM01:2025). A OWASP recomenda reduzir os privilégios do modelo ao mínimo e introduzir aprovação humana nas operações privilegiadas. O segundo risco é a agência excessiva: funcionalidades a mais, permissões a mais, autonomia a mais (OWASP LLM06:2025). A OWASP aconselha que a autorização seja decidida pelo sistema de destino, e não por um modelo que “conclui” que uma ação é permitida. Quem já escreveu plugins para WordPress conhece esta regra do current_user_can().
A última linha da tabela vem do documento da OWASP sobre ameaças a agentes de IA (versão 1.1, de dezembro de 2025): um atacante pode inundar a pessoa com pedidos de aprovação até ela começar a aprovar sem ler. Por isso, a aprovação só faz sentido quando abrange poucas operações e todas elas alteram alguma coisa de facto.
Como dar a um agente de IA acesso ao WordPress com aprovação humana?
O esquema seguinte constrói-se com o que o WordPress e o adaptador já oferecem. Não precisa de nenhum serviço adicional.
1. Primeiro, só leitura. Para começar, exponha apenas capacidades de pesquisa, por exemplo a pesquisa de produtos e a leitura de notas de encomendas. As capacidades de escrita ficam privadas (meta.mcp.public definido como false) até saber para que é que o agente precisa delas. É o mesmo que a especificação MCP recomenda para os âmbitos de acesso: um conjunto inicial mínimo, com operações de leitura, alargado aos poucos, e sem âmbitos do tipo “acesso total” (MCP, boas práticas de segurança).
2. Rascunhos em vez de publicação, nos conteúdos. A conta do agente recebe o papel de Colaborador (Contributor). Segundo a documentação do WordPress, um colaborador escreve e gere os seus próprios artigos, mas não os pode publicar (papéis e permissões). O artigo do agente chega como rascunho a um editor, que o revê no painel e o publica. Atenção: este padrão está documentado para artigos. Os produtos do WooCommerce têm permissões próprias, por isso precisam de uma capacidade personalizada.
3. Uma capacidade própria em vez da genérica, nos produtos. Se o agente vai preparar produtos, registe uma capacidade que os grave num estado que exija revisão e que verifique no permission_callback a permissão sobre o objeto concreto. O WooCommerce não traz nenhuma capacidade pronta do tipo “criar rascunho de produto”. Antes de presumir o que a capacidade de criação de produtos faz, consulte o seu esquema de entrada através da meta-ferramenta que descreve capacidades.
4. Duas barreiras, ambas no WordPress. A barreira de transporte para todo o servidor e o permission_callback de cada capacidade. A decisão sobre o acesso é tomada em PHP, fora do modelo.
5. Consentimento no cliente antes de cada escrita. A especificação das ferramentas MCP diz que deve haver sempre uma pessoa no circuito com a possibilidade de recusar a invocação de uma ferramenta, e que o cliente deve pedir confirmação para operações sensíveis (MCP, ferramentas). O Claude Desktop, o Cursor e outros clientes têm estas confirmações. Não as desative nas ferramentas que escrevem.
6. Credenciais separadas para cada cliente. Uma palavra-passe de aplicação por ferramenta (Claude, Cursor, automação). O WordPress regista a data e o IP da última utilização de cada palavra-passe e permite revogá-las uma a uma (palavras-passe de aplicação). A palavra-passe tem 24 caracteres e mais de 142 bits de entropia, mas age com todas as permissões do seu dono. O núcleo não tem âmbitos por palavra-passe, e o limite real é o papel do utilizador.
Como subir o limiar de acesso ao servidor MCP no WordPress?
Uma única alteração fecha o caminho aos subscritores e aos clientes da loja: exigir uma permissão mais alta para executar capacidades. Exemplo para um mu-plugin:
<?php
// wp-content/mu-plugins/mcp-hardening.php
add_filter( 'mcp_adapter_execute_ability_capability', function () {
    return 'edit_posts'; // nem o subscritor nem o cliente da loja têm esta permissão
} );
O nome do filtro e a permissão read por omissão confirmam-se na documentação do servidor por omissão do adaptador. A escolha de edit_posts é um exemplo: ajuste a permissão ao papel da conta do agente. Se usa um servidor próprio em vez do servidor por omissão, desative este último com o filtro mcp_adapter_create_default_server.
A segunda alteração diz respeito às capacidades próprias. O callback deve verificar o objeto, e não apenas o papel:
<?php
wp_register_ability( 'a-sua-loja/atualizar-resumo', array(
    'label'               => 'Atualizar o resumo de um artigo',
    'description'         => 'Altera o resumo de um artigo e deixa-o como rascunho.',
    'input_schema'        => array(
        'type'       => 'object',
        'properties' => array(
            'post_id' => array( 'type' => 'integer' ),
            'excerpt' => array( 'type' => 'string' ),
        ),
        'required'   => array( 'post_id', 'excerpt' ),
    ),
    'execute_callback'    => function ( $input ) {
        return wp_update_post( array(
            'ID'           => (int) $input['post_id'],
            'post_excerpt' => wp_kses_post( $input['excerpt'] ),
            'post_status'  => 'draft',
        ), true );
    },
    'permission_callback' => function ( $input ) {
        return current_user_can( 'edit_post', (int) $input['post_id'] );
    },
    'meta'                => array( 'mcp' => array( 'public' => true ) ),
) );
Este exemplo ilustra o princípio e não é código pronto para produção: verificação da permissão sobre um artigo concreto, sanitização do texto que vem do modelo e gravação como rascunho. Os pormenores do registo (categorias de capacidades, anotações readonly e destructive) estão na documentação da Abilities API.
O que diz a lei portuguesa sobre os dados de clientes a que o agente acede?
Se o agente lê encomendas, trata dados pessoais de clientes, e o responsável pelo tratamento é o dono da loja. O RGPD exige medidas de segurança adequadas ao risco (artigo 32.º). Em Portugal, a Lei n.º 58/2019, de 8 de agosto, assegura a execução do RGPD na ordem jurídica nacional e designa a Comissão Nacional de Proteção de Dados (CNPD) como autoridade de controlo nacional (Lei n.º 58/2019, texto consolidado).
A página da CNPD sobre violação de dados resume o que se aplica a uma loja que liga um agente de IA aos seus dados:
- a violação é notificada à CNPD no prazo de 72 horas após o responsável ter tido conhecimento dela, salvo se não for suscetível de resultar num risco para os direitos e liberdades das pessoas (artigo 33.º, n.º 1, do RGPD),
- a notificação faz-se pelo formulário próprio da Comissão, disponível em cnpd.pt/databreach,
- mesmo quando a notificação não é exigível, o responsável tem de documentar todas as violações (artigo 33.º, n.º 5),
- quando estão reunidos os requisitos do artigo 34.º, os titulares dos dados também têm de ser informados,
- o responsável deve ter uma política interna para detetar e gerir incidentes e, quando usa subcontratantes, mecanismos de controlo eficazes sobre eles.
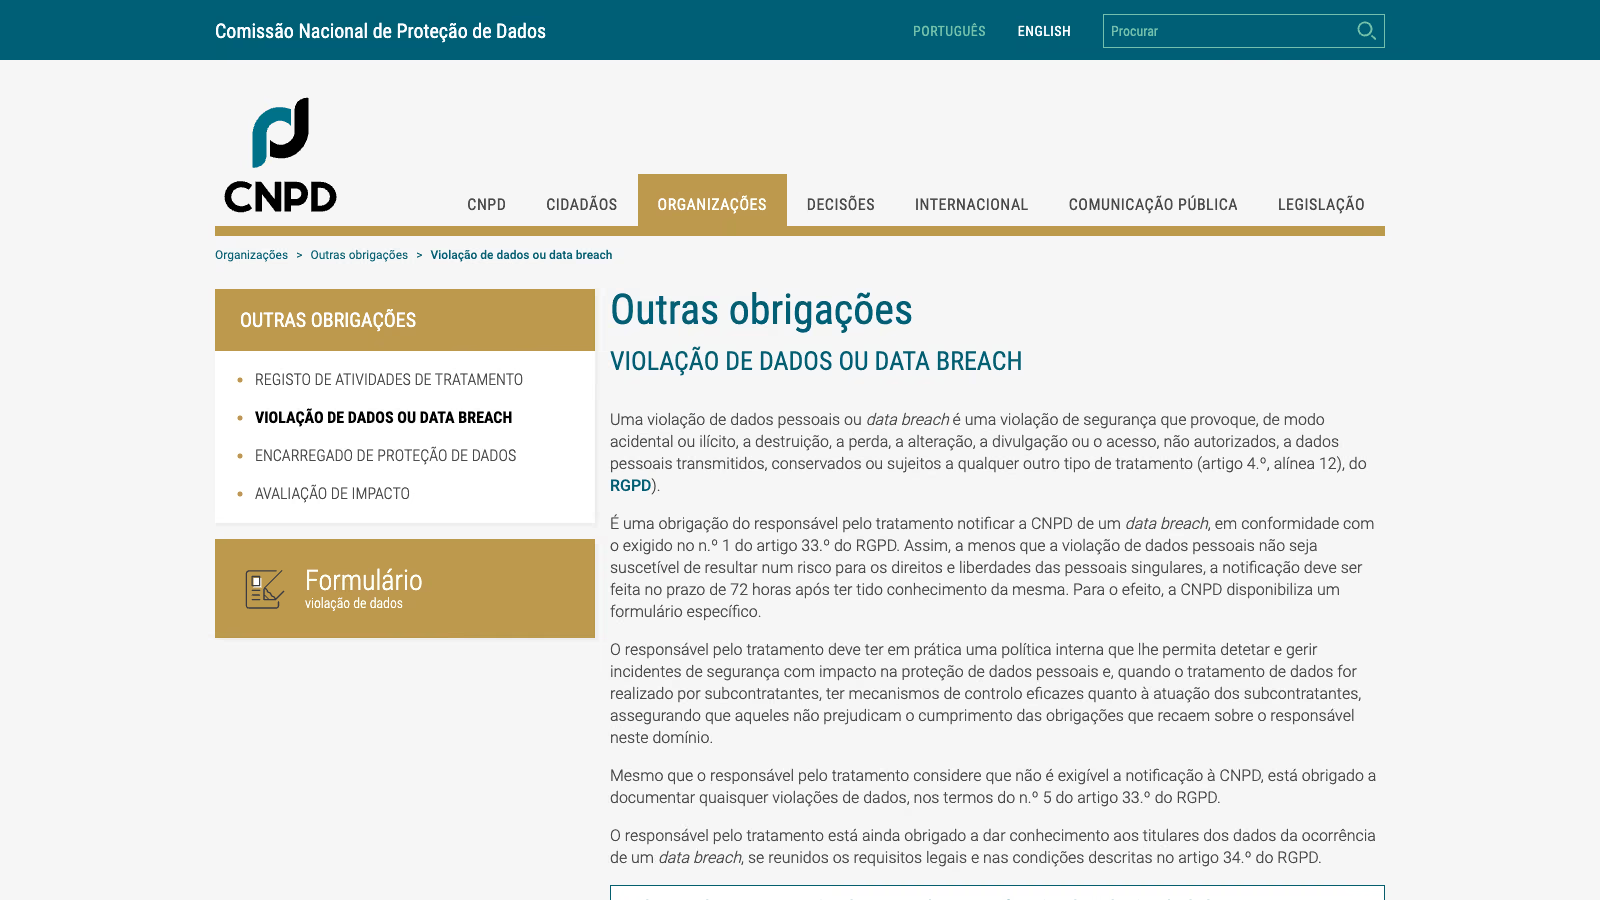 Página da Comissão Nacional de Proteção de Dados sobre violação de dados, consultada a 18 de novembro de 2026. Fonte: cnpd.pt.
Numa integração MCP, o fornecedor do modelo de IA recebe as respostas das ferramentas no contexto da conversa, por isso a morada de um cliente lida numa encomenda sai do servidor da loja. Na maioria dos casos, esse fornecedor atua como subcontratante, e o dono da loja precisa de saber onde ficam guardadas as conversas e durante quanto tempo. A mesma página remete para as orientações do Comité Europeu para a Proteção de Dados sobre notificação de violações, em português, que ajudam a decidir se um incidente concreto exige notificação.
Se o agente não precisa de dados de clientes, não exponha as capacidades de encomendas. Se precisa, registe esse tratamento no registo de atividades de tratamento, inclua o fornecedor do modelo na lista de subcontratantes e defina, antes do primeiro incidente, quem decide em 72 horas se há notificação à CNPD.
Como verificar se o MCP está ativo no meu site e quem tem acesso?
Antes de mudar alguma coisa, verifique o estado atual. Em muitos sites, o MCP apareceu “de passagem”, junto com um plugin de IA, sem ninguém o decidir. Bastam alguns comandos WP-CLI e um pedido HTTP:
# 1. Existe o MCP Adapter e em que versão, e outros plugins com MCP no nome
wp plugin list --fields=name,status,version | grep -i -E "mcp|ai-engine|copilot"

# 2. Quem tem palavras-passe de aplicação e quando foram usadas
wp user application-password list admin --fields=name,created,last_used,last_ip

# 3. O endpoint antigo do WooCommerce MCP está desativado (código esperado: 410)
curl -s -o /dev/null -w "%{http_code}\n" https://a-sua-loja.pt/wp-json/woocommerce/mcp

# 4. O servidor por omissão do adaptador responde sem autenticação (espera-se recusa)
curl -s -o /dev/null -w "%{http_code}\n" -X POST https://a-sua-loja.pt/wp-json/mcp/mcp-adapter-default-server
Repita o segundo comando para cada utilizador com papel de administrador ou de gestor de loja. Revogue logo uma palavra-passe de aplicação que ninguém reconheça, ou cuja última utilização tenha meses. Se o primeiro comando mostrar um plugin da tabela de falhas acima, compare a versão instalada com a versão da correção no NVD.
Um resultado diferente de 410 no terceiro comando significa um WooCommerce anterior à 11.3 e o método antigo de autenticação por chave REST. Nesse caso, primeiro atualiza-se, e só depois o resto. Um resultado 200 no quarto comando sem credenciais indica que algo à frente do WordPress (um plugin, uma regra do servidor) alterou a autenticação, e isso tem de ficar explicado antes de ligar um agente.
Lista de verificação antes de ativar o MCP em produção
- MCP Adapter na versão 0.5.0 ou posterior, de preferência como plugin do WordPress.org, e WooCommerce 11.3 ou posterior.
- Um utilizador próprio para o agente, com o papel mais baixo que funcione, e uma palavra-passe de aplicação diferente para cada cliente.
- Limiar de execução de capacidades elevado acima de
readcom o filtro do adaptador. - Apenas as capacidades de que o agente precisa expostas, começando pela leitura.
- Capacidades que eliminam produtos ou alteram o estado de encomendas ocultas ou sujeitas a aprovação humana.
- Capacidades próprias com
permission_callbackque verifica o objeto concreto e com entrada sanitizada. - Confirmações das ferramentas de escrita ativas no cliente.
- Configuração com a palavra-passe de aplicação fora do repositório e ligação apenas por HTTPS.
- Teste numa cópia da loja antes da produção, porque o WooCommerce MCP está em developer preview.
- Decisão registada sobre se o agente precisa de dados de clientes, com o fornecedor do modelo na lista de subcontratantes e um responsável definido pela notificação à CNPD.
Quando faz sentido encomendar a implementação do MCP?
Se o objetivo é apenas um assistente de IA que responde a perguntas sobre o catálogo, chega a leitura de produtos e uma conta com o papel mínimo: é cerca de uma hora de trabalho. Capacidades próprias com controlo ao nível do objeto, um fluxo de rascunhos com aprovação e um servidor MCP que ligue o WooCommerce a um ERP ou CRM já são um projeto de programação. Faço estas implementações no serviço de desenvolvimento de servidores MCP, e a arquitetura do servidor para uma loja está descrita no guia sobre construir um servidor MCP para WooCommerce. Para testar agentes sem risco, o ambiente indicado é o WordPress Playground com MCP.