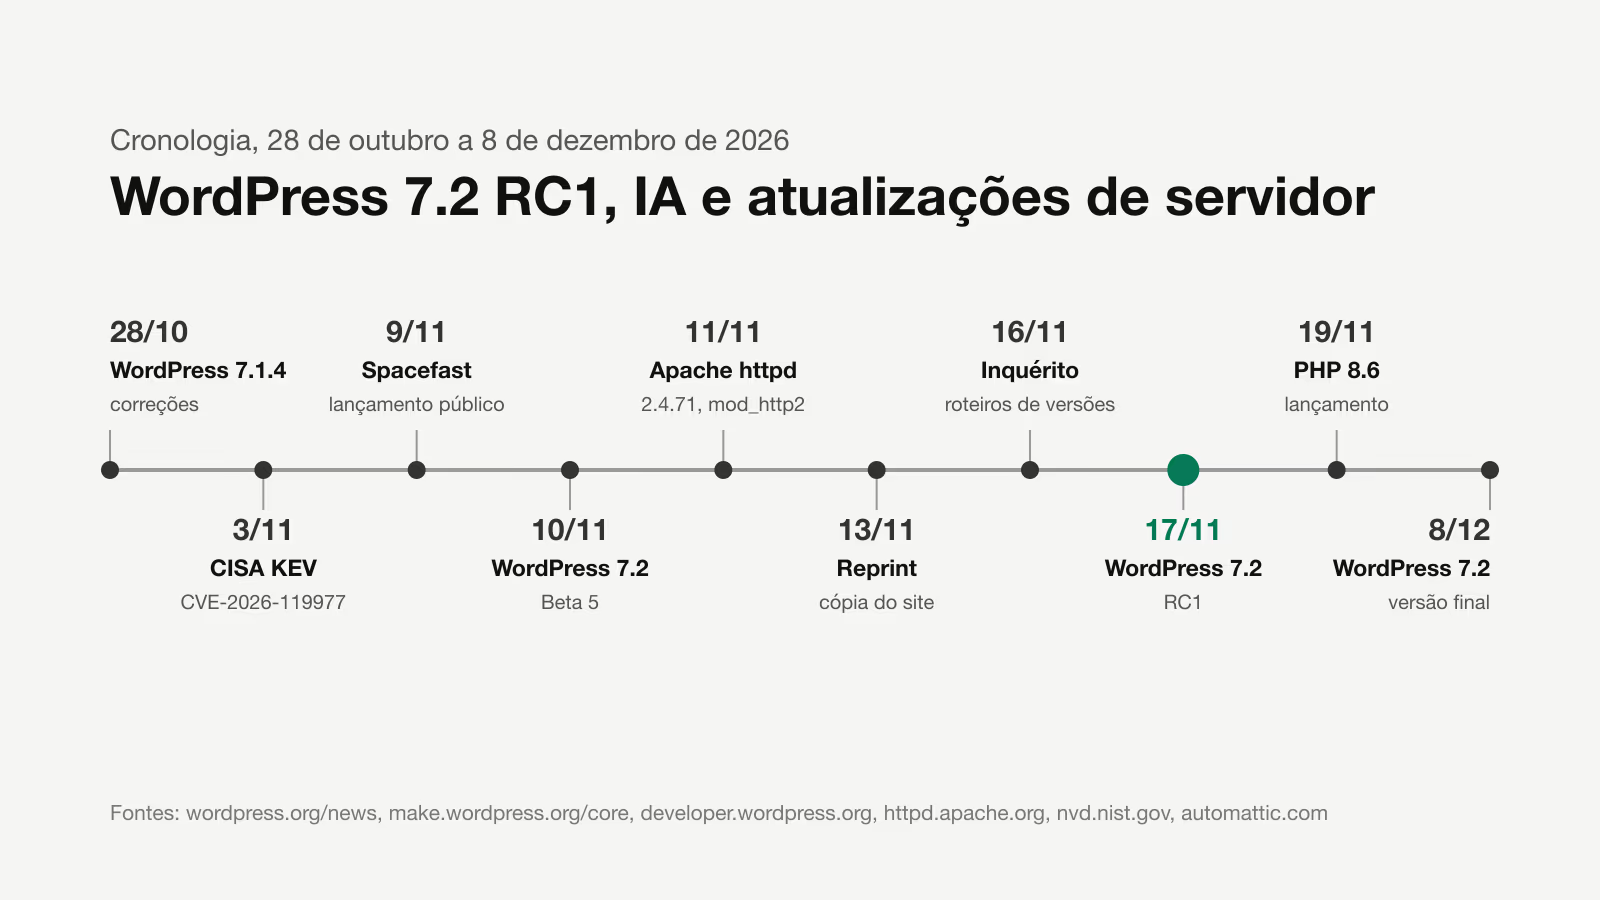
O WordPress 7.2 Release Candidate 1 sai a 17 de novembro de 2026 e a versão final está prevista para 8 de dezembro de 2026. É o que indica Justin Tadlock na síntese para programadores de 13 de novembro, a última antes do 7.2. Juntamente com o RC1 devem sair o Field Guide e o Source of Truth.
Reuni aqui o que dos últimos dias conta para os sites que mantenho a partir de Gdynia: a lista de testes antes do RC1, a nova ferramenta Reprint para copiar um site, o Spacefast da Automattic, os planos da equipa de IA e duas correções que não convém adiar: o WordPress 7.1.4 e o Apache httpd 2.4.71.
Quando sai o WordPress 7.2 RC1
A Beta 5 saiu a 10 de novembro. As datas que confirmei nas fontes:
| Etapa | Data | Fonte |
|---|---|---|
| WordPress 7.1.4 e Beta 3 | 28 de outubro de 2026 | WordPress.org News |
| Beta 5 | 10 de novembro de 2026 | WordPress.org News |
| Fecho do inquérito sobre os roteiros de versões | 16 de novembro de 2026 | Make WordPress Core |
| RC1, Field Guide e Source of Truth | 17 de novembro de 2026 | WordPress Developer Blog |
| PHP 8.6 | 19 de novembro de 2026 | WordPress.org News |
| WordPress 7.2 | 8 de dezembro de 2026 | WordPress.org News |
O anúncio da Beta 5 indica quatro formas de testar: o plugin WordPress Beta Tester com o canal “Bleeding edge” e o fluxo “Beta/RC Only”, o pacote zip, o comando wp core update --version=7.2-beta5 e uma instância do Playground. A Beta 5 acrescentou também uma notificação por e-mail quando é criada uma nova palavra-passe de aplicação e, segundo o anúncio, todos os problemas conhecidos do núcleo com o PHP 8.6 estão resolvidos. Essa afirmação diz respeito apenas ao núcleo. Os plugins e o tema têm de ser verificados à parte com o PHP 8.6, antes de o seu alojamento subir a versão.
O que testar nos plugins e temas antes do RC1
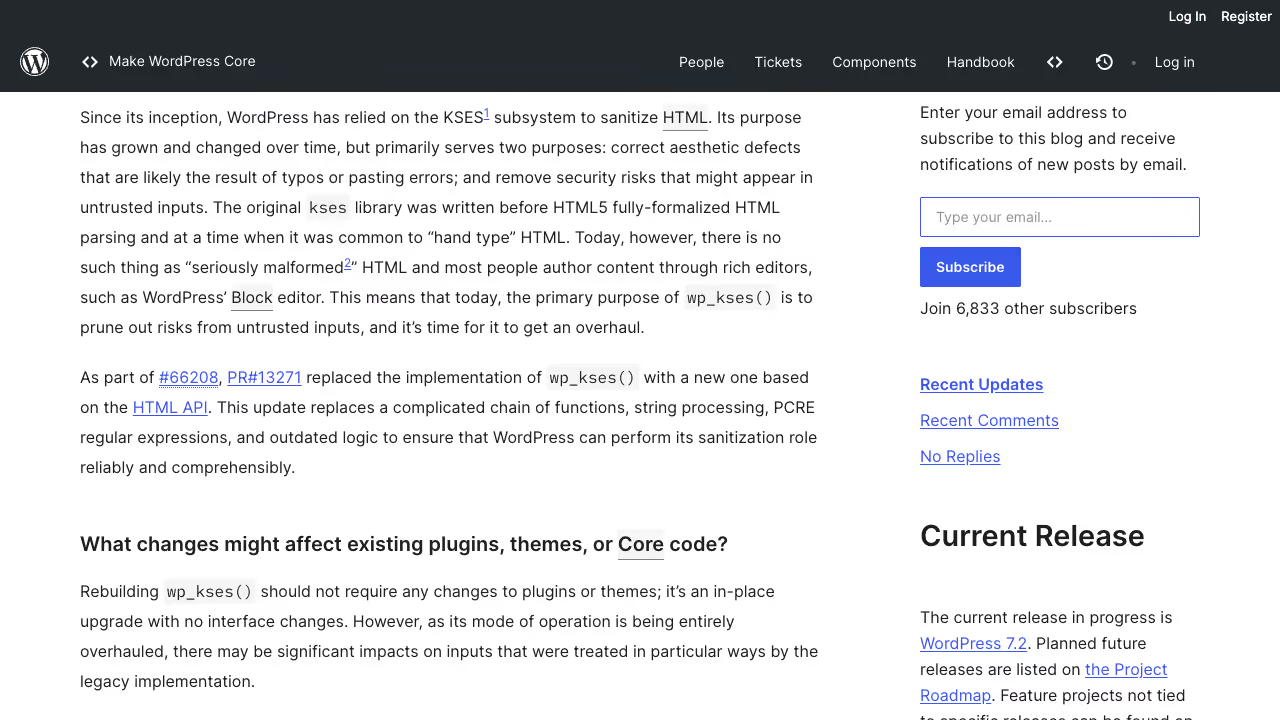
Descrevi a maior parte das alterações do 7.2 em pormenor no artigo sobre os planos do WordPress 7.2, o modo sudo e a Secrets API, e a alteração ao wp_kses() num texto à parte sobre a passagem do wp_kses para a HTML API. Aqui fica apenas a lista de verificação da síntese de Tadlock, pela ordem em que a percorro numa cópia de testes:
- Ícones no painel. A barra de administração e o menu lateral usam SVG incorporados da coleção
core-adminem vez da fonte Dashicons. Os Dashicons passados aadd_menu_page()continuam a funcionar, porque o núcleo os substitui por um equivalente. Deixa de funcionar o CSS que, através de::before, colore, esconde ou substitui o ícone. - Scripts e estilos do painel.
load-scripts.phpeload-styles.phpestão obsoletos e já não são chamados. Parte dos scripts que eram impressos no<head>passa agora para o rodapé. O código que pressupõe uma ordem de carregamento deve ser verificado no navegador, no separador de rede e na consola. - Interactivity API. A diretiva
data-wp-htmlapresenta HTML a partir da store, mas só aceita valores marcados comasDangerousHTML(). O router ganhastate.navigatingestate.initiator. - theme.json. O elemento
textInputpode ser estilizado por estado::required,:user-valid,:user-invalid,:focus,:focus-visiblee::placeholder(Trac #65880). Se o seu tema estilizava estes estados com CSS próprio, verifique que regra prevalece. - Ecrã de atualizações. As atualizações de traduções aparecem em separado e podem ser instaladas de forma seletiva (Trac #42281). É uma alteração para quem atualiza sites à mão, não para o código dos plugins.
O que mudou na Secrets API desde a Beta 1
A nota para programadores de Eric Mann, de 11 de novembro e revista a 13 de novembro, descreve alterações que partem o código escrito para as betas anteriores:
WP_SECRETS_KEYé obrigatória. Nas primeiras betas, um site sem esta constante usava uma chave derivada deLOGGED_IN_KEYeLOGGED_IN_SALT. Esse caminho deixou de existir. Sem uma chave utilizável, a API não grava nada e cada escrita e leitura devolve o errosecret_key_unavailable. As instalações novas recebem a chave do instalador; nos sites existentes, o Diagnóstico do site gera a linha a colar nowp-config.php.- Não trate a chave como um salt. Alterar ou remover
WP_SECRETS_KEYdepois de gravados os segredos torna-os ilegíveis até o valor antigo voltar. A nota descreve a troca de chave através deWP_SECRETS_KEY_PREVIOUS. - O drop-in
secrets.phptem de usarextends. O keyring, a store e o provider são agora classes abstratas e não interfaces. Um drop-in que ainda tenhaimplementsprovoca um erro fatal em cada pedido. - As funções não verificam permissões, porque têm de funcionar a partir do cron e da REST. Verifique-as onde o utilizador introduz ou altera um valor.
A nota descreve ainda wp_retire_secret_version(), que remove a versão anterior depois de uma rotação, wp_list_secrets(), que devolve nomes e metadados sem valores, e a ação wp_secret_changed, que passa impressões digitais em vez de valores. O Diagnóstico do site tem três testes novos na secção de segurança. A objeção de Ryan McCue ao próprio projeto, da discussão sob a proposta de agosto, está descrita no artigo sobre os planos do 7.2.
Nos sites com plugins que guardam chaves em wp_options, verifico no código wp_is_secrets_api_available() antes da migração. A função devolve false quando o drop-in não carregou, quando falta a chave ou quando esta não decifra a chave principal guardada.
Como copiar o seu site para testes com o Reprint e o Playground
O Reprint é uma ferramenta gratuita e de código aberto, com licença GPL e escrita em PHP, que copia os ficheiros e a base de dados de um site. Adam Zieliński anunciou-a no WordPress.org News a 13 de novembro; sobre o seu trabalho anterior no Playground escrevi no texto sobre o WordPress Playground como infraestrutura de IA. A cópia inclui artigos, páginas, multimédia, utilizadores, definições, temas, plugins e as respetivas tabelas, por exemplo as encomendas do WooCommerce. Deixa de fora a cache, os registos, os arquivos de cópias de segurança e os ficheiros temporários.
Há dois caminhos. O primeiro leva ao navegador. Segundo o artigo da equipa do Playground de 4 de novembro, funciona assim:
- Instale e ative o plugin Reprint no site de origem. Precisa de uma conta de administrador.
- No WordPress Playground, escolha New Playground e depois Clone a live site, introduza o endereço do site e clique em Check site.
- Copie a chave de migração apresentada no Playground. No site de origem, abra Ferramentas, Reprint Server, cole-a no campo Migration Token e clique em Authorize client.
- Volte ao Playground, clique em Clone site e, no fim, em Open site.
O endereço do site, por si só, não dá acesso a nada: sem a chave colada por um administrador, o Playground não lê os ficheiros nem a base de dados. Limitações indicadas no mesmo artigo: a importação no navegador aceita atualmente até 2 GiB de ficheiros e dados da base de dados, o separador tem de ficar aberto até ao fim da cópia e o Playground é um ambiente diferente do seu alojamento, pelo que alguns plugins e serviços externos vão comportar-se de outra forma.
O segundo caminho é o cliente reprint.phar, executado no terminal, num portátil ou noutro servidor, com uma base de dados SQLite ou MySQL. Segundo os requisitos do manual, o cliente precisa de PHP 7.4 ou mais recente, e o plugin no site de origem precisa de WordPress 4.7 ou mais recente, PHP 5.6.20 ou mais recente e de um endereço HTTPS a funcionar. A transferência pode ser retomada depois de uma ligação interrompida, os endereços do site são reescritos também em dados serializados, JSON e marcação de blocos, e na cópia seguinte o Reprint só vai buscar os ficheiros alterados. A base de dados é copiada por inteiro de cada vez.
Levo a sério dois avisos da descrição da ferramenta. A cópia contém dados pessoais, hashes de palavras-passe e chaves de plugins, por isso não a partilhe sem a limpar. Plugins que na cópia mantêm as definições de produção podem enviar um e-mail de encomenda a um cliente real ou cobrar o cartão desse cliente. Numa cópia de uma loja, desligo primeiro o envio de e-mails e passo os gateways de pagamento para o modo de teste, e só depois clico em alguma coisa. A ferramenta apenas descarrega dados: enviar alterações de volta para o site de origem ainda não é possível.
Se uma cópia destas chegar a quem não a deve ter, trata-se de uma violação de dados pessoais na aceção do artigo 4.º, n.º 12, do RGPD, ou seja, uma divulgação ou um acesso não autorizados. O artigo 33.º dá ao responsável pelo tratamento até 72 horas depois de ter tido conhecimento da violação para a notificar à autoridade de controlo, a menos que não seja suscetível de resultar num risco para as pessoas afetadas. Em Portugal essa autoridade é a CNPD, nos termos do artigo 3.º da Lei n.º 58/2019.
Para testar o RC1, é o caminho mais curto que conheço: uma cópia da loja de um cliente no navegador, a atualização para o RC1 e a lista da secção anterior, sem mexer na produção. Escrevo mais sobre o processo em si na página sobre atualizações do WordPress.
O que é o Spacefast da Automattic
A Automattic lançou o Spacefast publicamente a 9 de novembro de 2026, depois de um lançamento discreto em setembro. A página do produto diz claramente que o Spacefast não é um construtor de IA. Dá infraestrutura aos agentes que já utiliza: Claude, ChatGPT, Cursor, Grok Bot e qualquer cliente MCP. O anúncio da Automattic refere também os agentes de programação Claude Code e Codex.
O que obtém segundo essas duas páginas:
- alojamento com uma nova versão a cada publicação, cada uma num endereço fixo, com possibilidade de reverter,
- uma base de dados SQL (MariaDB) para cada projeto,
- domínios, partilha privada por palavra-passe, convite ou link, e comentários na própria página,
- publicação através de um plugin na aplicação de IA, da API, de um servidor MCP, do comando
npx spacefast publishou do Git.
O início de sessão de utilizadores nas aplicações, os e-mails transacionais e o armazenamento de objetos estão marcados como “em breve”. O Spacefast corre na mesma infraestrutura da Automattic que o WordPress.com e o Tumblr e tem um plano pessoal gratuito. A Automattic sublinha que se paga pela infraestrutura e não por créditos de IA.
Não o vejo como substituto do WordPress no site de uma empresa. É um sítio para um protótipo que um cliente construiu com um agente e quer mostrar a alguém através de um link privado. Quando esse protótipo tem de se tornar um site com conteúdos, formulários e SEO, faz sentido implementá-lo em WordPress ou Astro.
O que a equipa de IA do WordPress prepara antes do 7.2
Do resumo da reunião da equipa de IA de 11 de novembro:
- O plugin AI 1.6.0 deve sair no final de novembro, como a última versão maior planeada antes do WordPress 7.2. O diretório tem atualmente a versão 1.5.0. O tema principal é o AI Workspace: um chat com um agente dentro do WordPress, que usa os modelos disponíveis através dos conectores de IA configurados. Ligar agentes e ferramentas externos através do MCP é, segundo o resumo, a visão para o WordPress 7.3.
- Um pacote comum de capacidades (abilities) vai para a organização WordPress no GitHub como pacote Composer. Assim, por exemplo, o WooCommerce poderia usar capacidades comuns sem instalar o plugin de IA inteiro.
- A Abilities API vai ter notas para programadores, de preferência antes do RC1. Está aberto um pedido sobre a forma de definir as permissões das capacidades. Se não receber opiniões antes do lançamento, a alteração pode ser revertida.
- A Secrets API deve ser testada sobretudo em instalações multisite, pede a equipa, porque é nela que devem assentar outras funcionalidades do 7.3.
Do lado das ferramentas, o WordPress Studio 2.2.0, de 11 de novembro, permite ligar o Claude Code, o Codex, o Cursor ou o Grok Build nas definições, acrescenta a seleção por retângulo às anotações na pré-visualização e regista o servidor Studio MCP no MCP Registry. Se pensa dar a agentes de IA acesso aos dados do seu site, comece por uma integração MCP com o WordPress em modo só de leitura.
A CVE-2026-119977 afeta o meu site
Sim, se o site corre o WordPress da versão 4.7 à 7.1.3. O WordPress 7.1.4, de 28 de outubro, corrige, entre outras, uma falha no processo de atualização que pode levar à execução remota de código durante uma atualização. As correções foram aplicadas a todos os ramos que ainda recebem correções de segurança, ou seja, até ao 4.7. Tadlock conta, na sua síntese, 13 correções de segurança nesta versão.
O registo da NVD descreve o erro assim: as atualizações completas do núcleo usam diretórios temporários previsíveis e acessíveis a partir da web, pelo que um atacante não autenticado pode executar código no servidor durante a janela de atualização. A Wordfence, que atribuiu o número CVE, classifica a falha com 8.1 no CVSS 3.1, com elevada complexidade de ataque. A CISA acrescentou-a ao catálogo Known Exploited Vulnerabilities a 3 de novembro de 2026, com prazo de correção até 6 de novembro para as agências federais norte-americanas. O catálogo KEV reúne as vulnerabilidades que a CISA considera exploradas em ataques.
Pode verificar a versão com o comando wp core version ou no painel de administração, em Painel, Actualizações. No registo da CVE, a versão vulnerável mais alta do ramo 4.7 é a 4.7.38. Se gere vários sites, verifique também aqueles em que as atualizações automáticas estão desligadas: aí a correção não se instala sozinha. Um site num ramo antigo é um bom motivo para uma auditoria de segurança WordPress.
Apache 2.4.71 e a vulnerabilidade crítica no mod_http2
A Apache Software Foundation lançou o httpd 2.4.71 a 11 de novembro de 2026. A versão corrige três vulnerabilidades:
| CVE | Gravidade | Módulo | Versões afetadas |
|---|---|---|---|
| CVE-2026-119618 | crítica | mod_http2, corrupção do heap e RCE em assign_headers() | 2.4.55 a 2.4.70 |
| CVE-2026-106023 | importante | mod_md, falha de um processo filho | 2.4.30 a 2.4.70 |
| CVE-2026-109163 | baixa | mod_vhost_alias, sobrescrita de 1 byte na stack | 2.4.69 e 2.4.70 |
O aviso não indica nenhuma solução provisória, recomenda apenas a atualização. A falha no mod_http2 foi comunicada de forma independente pelo OSS Scanner da Anthropic e por investigadores da Google Cloud Vulnerability Research. O aviso só aponta o mod_http2 como módulo defeituoso. Daí deduzo que um servidor sem o mod_http2 carregado não está exposto a esta falha, mas o aviso não o diz diretamente.
No seu próprio VPS basta verificar com dois comandos: apachectl -v mostra a versão e apachectl -M | grep http2 mostra se o módulo está carregado. Num alojamento partilhado, a decisão não é sua, por isso pergunte ao fornecedor qual é a versão do Apache e a data da correção. Os pacotes das distribuições têm muitas vezes numeração própria, por isso é o rastreador de segurança da distribuição que diz se a correção está no seu pacote, e não apenas o número 2.4.x.
O inquérito sobre os roteiros de versões fecha hoje
16 de novembro é o último dia do inquérito sobre os roteiros de versões do WordPress. O artigo de 26 de outubro convida toda a gente: dos committers do núcleo aos autores de extensões, das empresas de alojamento aos utilizadores comuns. As observações que não cabem no formulário podem ficar num comentário ao artigo. Depois de 16 de novembro, o artigo deve receber um resumo dos resultados. Se no 7.2 lhe faltou no roteiro a informação sobre o que entraria de certeza na versão, é aqui que o pode escrever.
O WordCamp Asia 2027 realiza-se de 9 a 11 de abril de 2027 no Penang Waterfront Convention Centre, na Malásia, com o Contributor Day a 9 de abril.
A minha lista para esta semana
- Hoje: preencher o inquérito sobre os roteiros.
- Em cada site que mantenho: confirmar o WordPress 7.1.4 ou a correção para um ramo mais antigo.
- Nos servidores com Apache: verificar a versão e o mod_http2; no alojamento partilhado, perguntar ao fornecedor pelo 2.4.71.
- 17 de novembro: uma cópia de cada site com código próprio (Reprint ou um staging normal), o RC1 e a lista da secção de testes.
- Até 19 de novembro: plugins e temas com PHP 8.6 na cópia, antes de o alojamento mudar a versão.
- Plugins com chaves de API: um plano de migração para a Secrets API com a condição
wp_is_secrets_api_available().
Percorrer uma lista destas numa cópia de testes antes de uma versão grande faz parte da minha manutenção de sites WordPress. Escreva-me através do formulário de contacto, com o endereço do site e a versão do PHP.