O WordPress alimenta cerca de 40% da web em 2026. Essa dominância torna-o no sistema de gestão de conteúdos mais atacado do planeta. Os números de ataques por minuto que circulam não têm fonte verificável, por isso este guia apoia-se em dados que identificam a sua. O panorama de ameaças evoluiu muito para além das tentativas de login por força bruta. Ataques à cadeia de fornecimento através de atualizações de plugins comprometidas, campanhas de phishing geradas por IA direcionadas a credenciais de admin, exploits zero-day em page builders populares e redes de bots sofisticadas capazes de contornar CAPTCHAs tradicionais definem a realidade atual.
A segurança não é um plugin que se instala e esquece. É uma disciplina em camadas que abrange configuração de servidor, fortalecimento de aplicação, arquitetura de autenticação, filtragem ao nível de rede, monitorização e resposta a incidentes. Este guia cobre cada camada sistematicamente, fornecendo configurações acionáveis é uma checklist de auditoria abrangente que pode implementar hoje.
Vetores de ataque mais comuns contra o WordPress em 2026
O ecossistema WordPress enfrenta um perfil de ameaças fundamentalmente diferente de há apenas dois anos. De acordo com o relatório anual da Patchstack de 2025, 97% das vulnerabilidades WordPress originaram-se em plugins e temas, não no núcleo do WordPress. O software basé amadureceu significativamente, mas o ecossistema à sua volta continua a ser o vetor de ataque principal.
O que mudou de facto no panorama de ameaças em 2026:
- Os ataques à cadeia de fornecimento aos mecanismos de atualização de plugins estão a aumentar, embora nenhum conjunto de dados público quantifique a variação homóloga
- Ataques alimentados por IA agora geram e-mails de phishing contextualmente relevantes direcionados a administradores WordPress na sua língua nativa
- A janela de exploit zero-day continua a encolher, mas o repetido “menos de 48 horas” não assenta em qualquer conjunto de dados
Os vetores de ataque deslocaram-se para cadeias de fornecimento de plugins, abuso de REST API, vulnerabilidades de deserialização em camadas de cache de objetos e sequestro de sessão através de cookies de autenticação mal configurados. As medidas de segurança tradicionais permanecem necessárias mas insuficientes por si só.
Como fazer hardening do servidor WordPress
O servidor e a sua primeira linha de defesa. Nenhuma quantidade de segurança ao nível do WordPress compensa um servidor mal configurado.
Versão crítica de segurança do PHP a 21 de outubro de 2026
Ponto de situação após a publicação, 21 de outubro de 2026. A equipa do PHP publicou o PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Estas versões corrigem duas vulnerabilidades críticas: CVE-2026-109618 (GHSA-w8hw-w9fx-j79w) e CVE-2026-109619 (GHSA-6wmf-4rv5-p3rp). Segundo o php.net, ambas podem permitir a execução remota de código sem autenticação. A publicação saiu antes da hora anunciada, 14:00 UTC: os dois avisos no GitHub têm hora de publicação 13:34 UTC (14:34 em Lisboa). Os avisos indicam como afetados os intervalos < 8.2.35, < 8.3.36, < 8.4.27 e < 8.5.12.
O php.net considera em risco qualquer instalação de PHP que sirva pedidos web, incluindo PHP-FPM, Apache com mod_php, php-cgi, FrankenPHP e LiteSpeed. O risco mais alto, segundo o php.net, está no mod_php: o ataque demonstrado aí funciona com um pedido sem autenticação antes de correr qualquer código da aplicação, ou seja, antes de o WordPress e os seus plugins carregarem.
O PHP é software de servidor e não faz parte do WordPress, por isso as atualizações automáticas do núcleo, dos plugins e dos temas não o alteram. Segundo o WordPress.org, não é necessária nem está prevista nenhuma atualização do WordPress (WordPress.org). O que fazer:
- Verifique a versão do PHP no painel (Ferramentas > Diagnóstico do site > Informações > Servidor) ou com
php -vno servidor. A linha de comandos e o PHP-FPM podem correr versões diferentes, e o Diagnóstico do site mostra a versão que o site usa. A correção está nas versões 8.5.12, 8.4.27, 8.3.36, 8.2.35 e posteriores de cada ramo. São os números de versão do php.net. As distribuições Linux aplicam a correção em pacotes com número próprio: o Ubuntu 24.04, por exemplo, corrigiu o PHP com o pacote 8.3.6-0ubuntu0.24.04.13 (USN-8948-1), por isso o Diagnóstico do site mostra 8.3.6. Com PHP de uma distribuição, consulte o aviso de segurança da distribuição ou o registo de alterações do pacote e, num alojamento, pergunte à empresa de alojamento. - Confirme quem atualiza o PHP. Em alojamento partilhado e gerido é o fornecedor; num VPS ou servidor dedicado é o próprio ou o seu programador. O php.net indica que as distribuições Linux e os fornecedores de suporte LTS receberam as correções com antecedência, por isso confirme os pacotes atualizados junto do seu fornecedor. Os painéis de alojamento e as imagens de contentores podem receber a correção mais tarde. Se instala o PHP a partir do repositório rpms.remirepo.net, o php.net recomenda passar para os pacotes da distribuição ou compilar a partir do código-fonte, porque esse repositório não terá atualizações no dia da publicação.
- Antes de mexer no servidor, faça cópia dos ficheiros e da base de dados e confirme que a cópia pode ser reposta. Depois da atualização, confirme no Diagnóstico do site que o site já corre na nova versão.
- Segundo a lista de versões suportadas no php.net, recebem correções de segurança os ramos 8.2 (até 31 de dezembro de 2026), 8.3, 8.4 e 8.5. O PHP 8.1 e anteriores não têm nova versão do projeto PHP. A equipa de segurança do PHP publicou correções mínimas de código-fonte para 7.4, 8.0 e 8.1 para quem compila o PHP, e algumas distribuições e fornecedores LTS têm correções próprias. Se o seu site corre numa destas versões, peça uma correção ao seu fornecedor ou passe para uma versão suportada depois de a testar numa cópia de staging.
Os passos para quem gere o site, da verificação da versão do PHP às perguntas a fazer ao fornecedor de alojamento, estão no artigo o que fazer com o PHP2Shell num site WordPress.
Se não puder atualizar hoje, o php.net indica medidas temporárias. Reduzem o risco em caminhos de ataque concretos, mas, segundo o php.net, não tornam a instalação segura: “Não há mitigações completas, atualizar é a única escolha segura” (php.net, tradução própria). Em alojamento partilhado, normalmente não consegue alterar estas definições, por isso a lista serve para o administrador do servidor ou para perguntas ao seu fornecedor:
session.upload_progress.enabled=0nophp.ini, numa pool do FPM ou numa configuração do servidor que se aplique antes da leitura do pedido, e depois reinicie todos os processos PHP.ini_set()(ou seja, uma linha nowp-config.phpou num plugin) e um ficheiro.user.inido FPM não funcionam aqui. Isto bloqueia os caminhos confirmados através de sessões, mas não outras variantes (CVE-2026-109619).- No PHP 8.5, também
fatal_error_backtraces=0e reinício de todos os processos. Isto bloqueia apenas o caminho confirmado através do rastreio de pilha em erros fatais. memory_limit=-1, definido de forma que as aplicações não o possam alterar, por exemplo comphp_admin_valuena pool do FPM ou na configuração do Apache. Confirme que nenhuma pool, diretório ou definição da aplicação repõe um limite finito. O php.net avisa que uma falha de alocação de memória num nível mais baixo ainda pode chegar ao caminho vulnerável (CVE-2026-109618).- Um
post_max_sizebaixo:8Mse o site não aceita ficheiros,32Mse aceita (um site WordPress com biblioteca de multimédia normalmente aceita). Oupload_max_filesizedeve ficar abaixo dopost_max_size. - Limites no servidor web ou no proxy para o tamanho do pedido descodificado, o número de campos do formulário, de partes multipart e de cabeçalhos e a profundidade de aninhamento, também para pedidos sem um cabeçalho
Content-Lengthutilizável. - Um limite de memória do contentor ou do cgroup como fronteira de disponibilidade, de preferência um que termine apenas o processo afetado. Não use
RLIMIT_ASnemRLIMIT_DATAem substituição, porque podem causar a própria falha de alocação vulnerável. - Remova definições de PHP inválidas ou obsoletas aplicadas a cada pedido que gerem mensagens antes da inicialização. No mod_php, o aviso GHSA-6wmf-4rv5-p3rp refere aqui as diretivas
php_valueephp_flagdo.htaccess. Esconder as mensagens comerror_reporting,display_errorsou@não ajuda. Exemplo nosso, não do php.net: desde o PHP 8.3, todas as definições INIassert.*estão obsoletas, por isso, no PHP 8.3 e versões mais recentes, verifique o.htaccess, os pools do FPM e ophp.inià procura de entradasassert.*que tenham ficado, por exemplophp_value assert.active. - Corrija erros fatais e tempos de execução esgotados que um atacante consiga provocar, incluindo em funções de retorno, no envio e na importação de ficheiros e na limpeza após o pedido.
A 21 de outubro de 2026, a Wiz Research publicou as suas conclusões. Segundo a Calif, as falhas foram descobertas pela Calif, pela OpenAI e pela Wiz. Além da execução remota de código, uma das falhas permite ler sem autenticação memória de um processo de trabalho do PHP: o PHP devolve-a codificada em URL num cookie PHPSESSID da resposta, mesmo quando a aplicação nunca chama session_start(). Segundo a Wiz, essa memória “pode conter palavras-passe, tokens de autenticação, chaves de API e certificados que pertencem a outros pedidos ou ao próprio servidor” (Wiz Research, tradução própria). A Wiz afirma ainda que todas as versões do PHP lançadas na última década têm pelo menos uma destas falhas, até ao PHP 5.4 (os avisos do php.net não indicam limite inferior), e que demonstrou execução de código sem autenticação na imagem de contentor wordpress:latest. Existem outras variantes, e só a correção do PHP as elimina todas.
Esta é a nossa recomendação, não da Wiz: se o site respondeu a pedidos web numa versão do PHP sem correção, depois da atualização pondere substituir os segredos que ficam na memória do PHP, porque a Wiz diz que a fuga os pode expor:
- As chaves e os salts no
wp-config.php. O gerador oficial do WordPress.org dá novos valores, e a troca termina a sessão de todos os utilizadores. - A palavra-passe da base de dados (
DB_PASSWORD). Altere-a primeiro no servidor da base de dados e depois nowp-config.php. - As chaves de API das integrações de pagamento e de correio. Gere-as de novo na conta de cada fornecedor.
Para quem lê os registos do servidor, a Wiz aponta três sinais: “pedidos multipart invulgares seguidos de erros de limite de memória ou de respostas HTTP 500 repetidas, cookies PHPSESSID de resposta inesperadamente grandes ou malformados e rotação inexplicada de processos de trabalho do PHP” (Wiz Research, tradução própria). As falhas atuam abaixo da camada da aplicação, por isso os registos do WordPress podem ter pouco contexto.
Definições seguras do php.ini para WordPress
O WordPress requer PHP, mas a configuração padrão do PHP é permissiva. Reforce-a no php.ini ou na configuração por site:
; Desativar funções perigosas
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,curl_exec,curl_multi_exec,parse_ini_file,show_source,eval

; Ocultar versão PHP
expose_php = Off

; Restringir acesso a ficheiros
open_basedir = /var/www/seusite:/tmp
doc_root = /var/www/seusite

; Segurança de sessão
session.cookie_httponly = 1
session.cookie_secure = 1
session.cookie_samesite = Strict
session.use_strict_mode = 1

; Limites de upload (restringir ao que o site realmente precisa)
upload_max_filesize = 10M
post_max_size = 12M
max_execution_time = 30
max_input_time = 30
memory_limit = 256M

; Tratamento de erros (nunca mostrar erros em produção)
display_errors = Off
log_errors = On
error_log = /var/log/php/error.logPermissões de ficheiros no WordPress
Permissões de ficheiros incorretas são uma das más configurações mais comuns ao nível do servidor:
# Ficheiros: legíveis pelo proprietário e grupo, não world-writable
find /var/www/seusite -type f -exec chmod 644 {} \;

# Diretórios: executáveis pelo proprietário e grupo
find /var/www/seusite -type d -exec chmod 755 {} \;

# wp-config.php: restritivo - leitura apenas pelo proprietário
chmod 400 /var/www/seusite/wp-config.php

# .htaccess: leitura/escrita apenas pelo proprietário
chmod 644 /var/www/seusite/.htaccess

# wp-content/uploads: gravável pelo servidor web
chown -R www-data:www-data /var/www/seusite/wp-content/uploadsSSH e controlo de acesso
- Desativé a autenticação SSH por palavra-passe completamente. Use pares de chaves SSH com um mínimo de RSA de 4096 bits ou Ed25519.
- Alteré a porta SSH padrão de 22 para uma porta não-padrão.
- Implemente fail2ban para bloquear tentativas SSH falhadas repetidas.
- Use um bastion host ou VPN para aceder a servidores de produção - nunca exponha SSH diretamente à internet.
- Desativé o login root via SSH. Use um utilizador de deployment dedicado com privilégios sudo.
# /etc/ssh/sshd_config
PasswordAuthentication no
PermitRootLogin no
Port 2222
MaxAuthTries 3
AllowUsers deploy-userComo proteger o wp-config.php, XML-RPC e REST API
Definições seguras no wp-config.php
O ficheiro wp-config.php é o ficheiro mais sensível numa instalação WordPress. Mova-o um diretório acima da raiz web e implemente estas configurações:
<?php
// Chaves de segurança e salts - gerar valores novos
// https://api.wordpress.org/secret-key/1.1/salt/
define('AUTH_KEY',         'frase-única-aqui');
define('SECURE_AUTH_KEY',  'frase-única-aqui');
define('LOGGED_IN_KEY',    'frase-única-aqui');
define('NONCE_KEY',        'frase-única-aqui');
define('AUTH_SALT',        'frase-única-aqui');
define('SECURE_AUTH_SALT', 'frase-única-aqui');
define('LOGGED_IN_SALT',   'frase-única-aqui');
define('NONCE_SALT',       'frase-única-aqui');

// Forçar SSL para admin e logins
define('FORCE_SSL_ADMIN', true);
define('FORCE_SSL_LOGIN', true);

// Desativar edição de ficheiros no admin
define('DISALLOW_FILE_EDIT', true);

// Desativar instalação de plugins/temas via admin (produção)
define('DISALLOW_FILE_MODS', true);

// Prefixo de tabela de base de dados personalizado (definir durante instalação)
$table_prefix = 'wp8x_';

// Limitar revisões de artigos
define('WP_POST_REVISIONS', 5);

// Bloquear pedidos HTTP externos (lista branca apenas o necessário)
define('WP_HTTP_BLOCK_EXTERNAL', true);
define('WP_ACCESSIBLE_HOSTS', 'api.wordpress.org,downloads.wordpress.org');

// Desativar WordPress cron (usar system cron em vez disso)
define('DISABLE_WP_CRON', true);

// Debug - desligado em produção
define('WP_DEBUG', false);
define('WP_DEBUG_LOG', false);
define('WP_DEBUG_DISPLAY', false);Como desativar o XML-RPC no WordPress
O XML-RPC é um protocolo legado que permite ataques de amplificação de força bruta e DDoS. A menos que precise especificamente para o Jetpack ou a app móvel WordPress, desative-o completamente:
// Em functions.php ou num plugin de segurança personalizado
add_filter('xmlrpc_enabled', '__return_false');

// Remover endpoint XML-RPC do head
remove_action('wp_head', 'rsd_link');
Adicionalmente, bloqueie XML-RPC ao nível do servidor no .htaccess:
<Files xmlrpc.php>
    Require all denied
</Files>
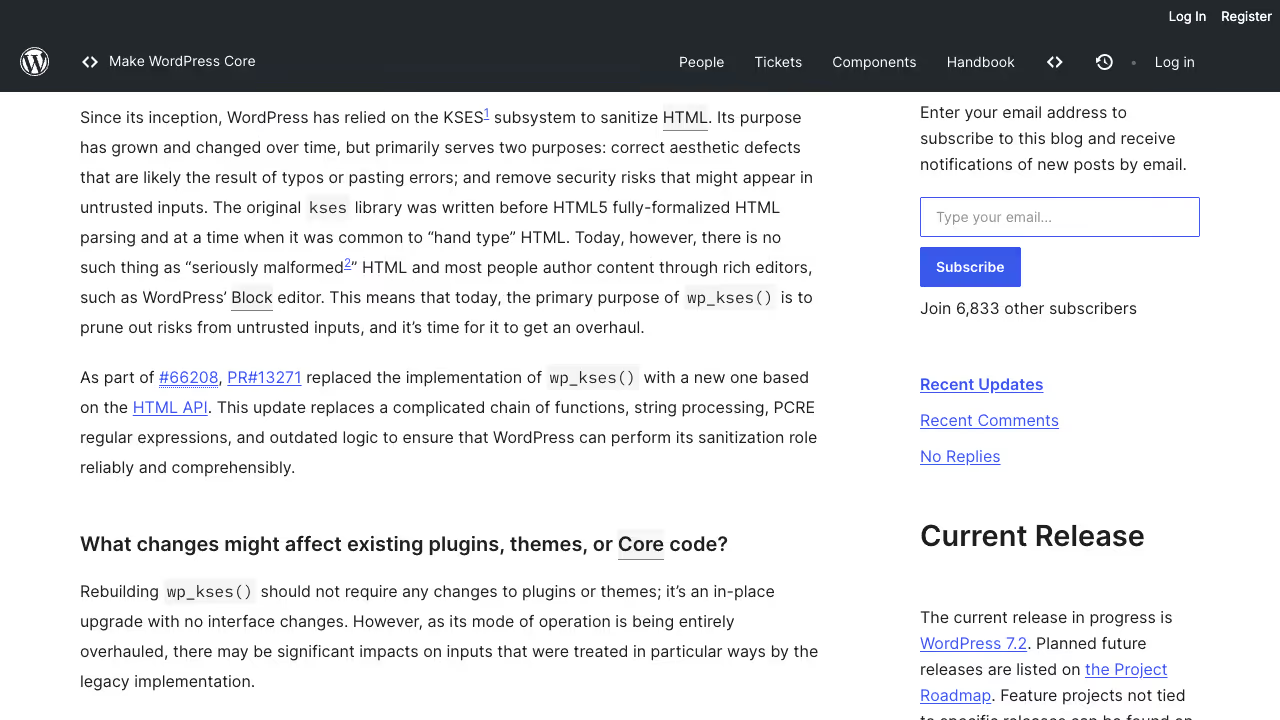
Atualização, . O filtro acima faz menos do que o nome sugere. A referência do WordPress indica que xmlrpc_enabled só desativa os métodos que exigem autenticação e deixa os pingbacks ativos. Isto importa agora: a 22 de outubro a Google publicou CVE-2026-111497, uma escrita fora dos limites no descodificador Brotli (versões 1.0.3 a 1.2.0, CVSS 4.0: 9,2, corrigida em 1.0.10, 1.1.1 e 1.2.1). Segundo a Wordfence, a prova de conceito pública chega à biblioteca através do pingback, que não exige autenticação: o WordPress obtém um URL remoto e o servidor pode descodificar a resposta em Brotli. Atualizar o WordPress ou os plugins não resolve, porque a biblioteca faz parte do servidor. Remova também os métodos de pingback, mantenha o bloqueio no servidor e pergunte ao seu fornecedor de alojamento se a biblioteca Brotli do servidor já tem a correção.
// Pingbacks are unauthenticated, so xmlrpc_enabled does not stop them
add_filter('xmlrpc_methods', function ($methods) {
    unset($methods['pingback.ping'], $methods['pingback.extensions.getPingbacks']);
    return $methods;
});
Se não sabe em que software de servidor o seu site corre, a nossa auditoria de segurança WordPress começa exatamente por esse inventário.
Como restringir a REST API do WordPress
A REST API do WordPress expõe enumeração de utilizadores e dados de conteúdo por defeito. Restrinja-a a utilizadores autenticados para endpoints sensíveis:
add_filter('rest_authentication_errors', function ($result) {
    if (true === $result || is_wp_error($result)) {
        return $result;
    }

    if (!is_user_logged_in()) {
        return new WP_Error(
            'rest_not_logged_in',
            __('Não está autenticado.'),
            ['status' => 401]
        );
    }

    return $result;
});

// Desativar enumeração de utilizadores via REST API
add_filter('rest_endpoints', function ($endpoints) {
    if (isset($endpoints['/wp/v2/users'])) {
        unset($endpoints['/wp/v2/users']);
    }
    if (isset($endpoints['/wp/v2/users/(?P<id>[\d]+)'])) {
        unset($endpoints['/wp/v2/users/(?P<id>[\d]+)']);
    }
    return $endpoints;
});Como proteger o login do WordPress
Passkeys (WebAuthn/FIDO2)
As Passkeys são o avanço de autenticação mais significativo para WordPress em 2026. Baseadas no padrão WebAuthn/FIDO2, as Passkeys substituem completamente as palavras-passe por pares de chaves criptográficas armazenadas no dispositivo do utilizador (telemóvel, portátil ou chave de segurança de hardware).
Porque as Passkeys importam para o WordPress:
- Resistentes a phishing: A chave privada nunca sai do dispositivo. Não há palavra-passe para roubar.
- Sem credential stuffing: Cada Passkey está vinculada ao domínio específico. Uma Passkey para
seusite.comnão pode ser usada num domínio semelhante. - Melhor UX: Os utilizadores autenticam-se com biometria (impressão digital, rosto) ou PIN do dispositivo - mais rápido que escrever uma palavra-passe mais código 2FA.
Para implementar Passkeys no WordPress, use um plugin como WP-WebAuthn ou Passwordless WP que implementa o padrão WebAuthn. Configure-o para:
- Exigir registo de Passkey para todas as contas de administrador e editor.
- Permitir login apenas com Passkey (desativar fallback de palavra-passe para contas com privilégios elevados).
- Suportar autenticadores de plataforma (biometria do dispositivo) é autenticadores roaming (YubiKey, etc.).
Autenticação de dois fatores (2FA)
Para utilizadores que não podem usar Passkeys, imponha 2FA usando apps TOTP (Time-based One-Time Password) como Authy, Google Authenticator ou 1Password. Evite 2FA baseado em SMS devido a vulnerabilidades de SIM-swapping.
Proteção do WordPress contra força bruta
Implemente limitação de taxa em múltiplos níveis:
// Limitar tentativas de login - functions.php ou plugin personalizado
function custom_login_rate_limit() {
    $ip = $_SERVER['REMOTE_ADDR'];
    $transient_key = 'login_attempts_' . md5($ip);
    $attempts = get_transient($transient_key);

    if ($attempts === false) {
        set_transient($transient_key, 1, HOUR_IN_SECONDS);
    } elseif ($attempts >= 5) {
        wp_die('Demasiadas tentativas de login. Tente novamente mais tarde.', 429);
    } else {
        set_transient($transient_key, $attempts + 1, HOUR_IN_SECONDS);
    }
}
add_action('wp_login_failed', 'custom_login_rate_limit');
Adicionalmente:
- Alteré o URL de login de
/wp-login.phppara um caminho personalizado. - Implemente CAPTCHA na página de login para autenticação não-Passkey.
- Defina políticas de palavras-passe exigindo mínimo de 16 caracteres com tipos de caracteres mistos.
Como proteger a base de dados do WordPress
Alterar o prefixo de tabelas wp_
Nunca use o prefixo padrão wp_. Defina um prefixo personalizado durante a instalação do WordPress:
$table_prefix = 'wp8x_';Para instalações existentes, altere o prefixo usando WP-CLI ou um script de migração de base de dados, atualizando tanto as tabelas da base de dados como a referência no wp-config.php.
Prepared statements com $wpdb->prepare()
Todas as consultas personalizadas à base de dados devem usar o método $wpdb->prepare() do WordPress para prevenir injeção SQL:
global $wpdb;

// CORRETO: consulta parametrizada
$results = $wpdb->get_results(
    $wpdb->prepare(
        "SELECT * FROM {$wpdb->prefix}posts WHERE post_author = %d AND post_status = %s",
        $author_id,
        'publish'
    )
);

// NUNCA: interpolação direta de variáveis
// $results = $wpdb->get_results("SELECT * FROM wp_posts WHERE post_author = $author_id");Estratégia de backup para WordPress
- Backups diários automatizados da base de dados e ficheiros.
- Encriptar backups em repouso usando AES-256.
- Armazenar backups off-site numa localização geograficamente separada (S3, B2, etc.).
- Testar procedimentos de restauro mensalmente - um backup que não pode restaurar não é um backup.
- Reter backups por um mínimo de 30 dias com uma política de retenção rotativa.
Como escolher e atualizar plugins com segurança
Como verificar um plugin antes de o instalar
Antes de instalar qualquer plugin ou tema, avalie:
- Data da última atualização - rejeite tudo que não foi atualizado nos últimos 6 meses.
- Instalações ativas - prefira plugins com mais de 10.000 instalações ativas.
- Atividade no fórum de suporte - verifique se o programador responde a relatórios de segurança.
- Revisão de código - para plugins críticos, reveja o código-fonte para vulnerabilidades óbvias (eval, output não escaped, consultas diretas à base de dados).
- Histórico de vulnerabilidades - verifique as bases de dados de vulnerabilidades Patchstack, WPScan e Wordfence.
- Reputação do programador - empresas WordPress estabelecidas e programadores com histórico comprovado.
Atualizações automáticas de plugins e temas
Ativé atualizações automáticas de segurança para plugins e temas:
// Ativar atualizações automáticas para todos os plugins
add_filter('auto_update_plugin', '__return_true');

// Ativar atualizações automáticas para todos os temas
add_filter('auto_update_theme', '__return_true');

// Ativar atualizações automáticas para versões minor do WordPress (comportamento padrão)
add_filter('allow_minor_auto_core_updates', '__return_true');
Para sites de missão crítica, use um ambiente de staging para testar atualizações antes de implementar em produção. Ferramentas como WP Engine Smart Plugin Manager ou MainWP automatizam este fluxo de trabalho.
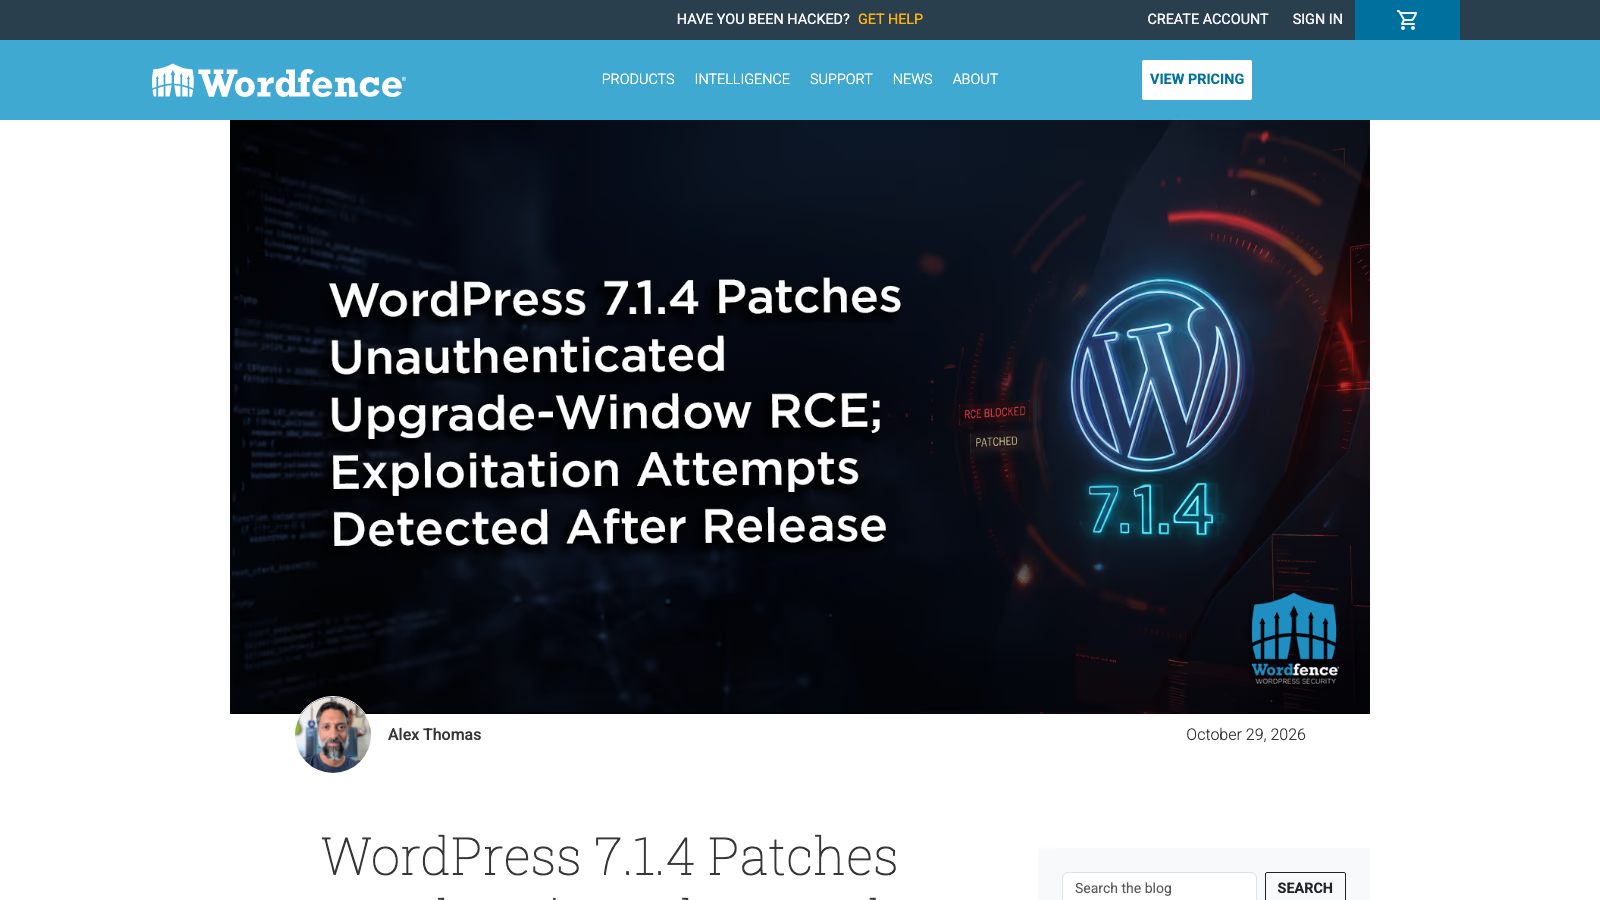
Atualização, . O WordPress 7.1.4 (28 de outubro) é uma versão de segurança. A correção mais grave é uma condição de corrida não autenticada no processo de atualização do core que pode levar a execução remota de código enquanto um pacote completo se descompacta num caminho previsível sob wp-content/upgrade/ (notas HelpHub, Wordfence, 29 de outubro de 2026). A Wordfence regista-a como CVE-2026-119977 com CVSS 8.1: a cópia em staging inclui o instalador, pelo que um pedido a setup-config.php staged nessa janela curta pode chegar a execução PHP. A complexidade do ataque é elevada (segundos em laboratório), mas a Wordfence registou mais de 18 500 pedidos a caminhos de instalador em staging nas primeiras 21 horas após a regra de firewall, com o primeiro hit nove minutos após o deploy. A 7.1.4 aleatoriza o diretório de staging, acrescenta um index guard e bloqueia a promoção insegura de staged configuration; os backports vão até à 4.7. Confirme em Painel > Atualizações que corre 7.1.4 (ou o backport do ramo). Wordfence Premium, Care e Response receberam a regra a 28 de outubro às 20:30 UTC; o Wordfence Free recebe a mesma regra a 27 de novembro de 2026. Como o exploit pede o PHP staged sem carregar o WordPress, active Extended Protection na firewall Wordfence; a regra não substitui a atualização do core. Depois do patch, reveja logs de acesso a PHP sob wp-content/upgrade/ e execute um scan de malware.
Atualização, . A CISA norte-americana acrescentou a CVE-2026-119977 ao seu catálogo de vulnerabilidades exploradas conhecidas (KEV) a 3 de novembro de 2026, ou seja, tem provas de ataques reais. As agências federais dos EUA têm de agir até 6 de novembro. A lista é norte-americana, mas o sinal vale para qualquer site: se o painel não mostrar a 7.1.4 ou a versão de segurança do seu ramo mais antigo, atualize já e confirme que a atualização foi aplicada.
Atualização, . A versão acima não é um caso isolado. A equipa de segurança do WordPress indica quatro versões de segurança em 41 dias (7.1.1 a 17 de setembro, 7.1.2 a 22 de setembro, 7.1.3 a 6 de outubro e 7.1.4 a 28 de outubro), sete desde meados de julho, mais de 50 vulnerabilidades Critical ou High fechadas e cada correção levada a todos os ramos até à 4.7. O programa no HackerOne recebia antes 20 a 30 relatórios por mês; em julho recebeu 450, em agosto 773 e este ano mais de 3000 (Make WordPress Security, The Core Security Initiative: two months in). A equipa usa agora ferramentas de IA para triar relatórios e procurar vulnerabilidades no núcleo antes de alguém as reportar. A conclusão para o seu site é prática: mantenha as atualizações automáticas menores ativas e, depois de cada versão de segurança, confirme que o site foi mesmo atualizado. Essa verificação faz parte da minha manutenção WordPress.
Análise de vulnerabilidades no WordPress
Executé análises de vulnerabilidades automatizadas regularmente:
- WPScan - ferramenta CLI para análise de vulnerabilidades WordPress.
- Patchstack - monitorização de vulnerabilidades em tempo real com patching virtual.
- Wordfence CLI - análise de malware do lado do servidor.
# WPScan via CLI
wpscan --url https://seusite.com --enumerate vp,vt,u --api-token SEU_TOKENComo configurar Content Security Policy no WordPress
Os cabeçalhos CSP são a sua defesa mais forte contra cross-site scripting (XSS). Dizem aos navegadores quais fontes de conteúdo são confiáveis:
# Configuração CSP em .htaccess
Header set Content-Security-Policy "default-src 'self'; script-src 'self' https://cdn.seusite.com; style-src 'self' 'unsafe-inline' https://fonts.googleapis.com; img-src 'self' data: https:; font-src 'self' https://fonts.gstatic.com; connect-src 'self' https://api.seusite.com; frame-ancestors 'self'; base-uri 'self'; form-action 'self';"
Para sites WordPress que usam scripts inline (comum com page builders), comece com Content-Security-Policy-Report-Only para identificar violações sem quebrar funcionalidade:
Header set Content-Security-Policy-Report-Only "default-src 'self'; script-src 'self'; report-uri /csp-report-endpoint;"Reforce progressivamente a política adicionando nonces para scripts inline legítimos e eliminando unsafe-inline da diretiva script-src.
Configurar uma WAF para WordPress com Cloudflare e ModSecurity
Uma WAF filtra tráfego malicioso antes de chegar à sua aplicação WordPress. Implemente na borda da rede para proteção máxima.
Cloudflare WAF
O conjunto de regras geridas da Cloudflare inclui regras específicas para WordPress. Configure:
- Ativé o conjunto de regras WordPress em Security > WAF > Managed Rules.
- Crie regras personalizadas para bloquear padrões de ataque conhecidos:
- Bloqueie pedidos a
wp-login.phpde países onde não tem utilizadores. - Limite pedidos à página de login a 5 por minuto por IP.
- Bloqueie pedidos contendo padrões de injeção SQL em query strings.
- Bloqueie pedidos a
- Ative Bot Management para distinguir bots legítimos (Googlebot) de crawlers maliciosos.
- Configure Regras de Acesso IP para colocar na lista branca o IP do escritório e bloquear gamas maliciosas conhecidas.
Atualização, . O DDoS Threat Report da Cloudflare para o 3.º trimestre de 2026 (Cloudforce One, 29 de outubro) explica porque um origin WooCommerce pequeno cai com «só» algumas centenas de Mbps. Na rede Cloudflare o trimestre teve cerca de 18,2 milhões de ataques DDoS de camada de rede e 14,4 biliões de pedidos HTTP DDoS - cerca de 8200 ataques de rede por hora. Rajadas curtas abaixo de 10 minutos e de 1 Gbps subiram 208% face ao ano anterior e dominaram o volume; ataques acima de 1 Tbps caíram cerca de 69% face ao 2.º trimestre após ações contra grandes botnets IoT. A reflexão mudou: CLDAP colapsou, a amplificação DNS subiu 215%, e outros floods UDP quase duplicaram a quota.
Para uma loja WordPress a prática mantém-se: mitigação na edge antes do PHP. Mantenha as regras HTTP e de rede DDoS ativas na Cloudflare, limite wp-login.php e xmlrpc.php, e não abra o origin «para velocidade». Um enxame abaixo de 1 Gbps basta para esgotar hosting partilhado, mesmo sem manchete em Tbps.
ModSecurity para WordPress: configuração do OWASP Core Rule Set
Para ambientes self-hosted, configure o ModSecurity com o OWASP Core Rule Set. O CRS cobre de origem as classes de ataque do OWASP Top 10; o trabalho específico do WordPress está nas regras de exclusão, porque o CRS sem ajustes gera falsos positivos com tráfego legítimo do wp-admin:
# Ativar ModSecurity
SecRuleEngine On

# Regras OWASP CRS
Include /etc/modsecurity/crs/crs-setup.conf
Include /etc/modsecurity/crs/rules/*.conf

# Exceções específicas do WordPress (para evitar falsos positivos)
SecRule REQUEST_URI "@beginsWith /wp-admin" "id:1000,phase:1,pass,nolog,ctl:ruleRemoveById=941160"Configuração de TLS e HSTS para WordPress
A encriptação TLS é inegociável. Para além de instalar um certificado, configure o TLS corretamente:
# Configuração TLS Nginx
ssl_protocols TLSv1.2 TLSv1.3;
ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384;
ssl_prefer_server_ciphers off;
ssl_session_timeout 1d;
ssl_session_cache shared:SSL:10m;
ssl_session_tickets off;

# HSTS - dizer aos navegadores para usar sempre HTTPS
add_header Strict-Transport-Security "max-age=63072000; includeSubDomains; preload" always;

# OCSP Stapling
ssl_stapling on;
ssl_stapling_verify on;
resolver 1.1.1.1 8.8.8.8 valid=300s;
Práticas-chave:
- Use TLS 1.2 como mínimo, prefira TLS 1.3 para desempenho e segurança.
- Desative TLS 1.0 e 1.1 completamente - têm vulnerabilidades conhecidas.
- Ative HSTS com um max-age mínimo de um ano (31536000 segundos).
- Submeta o seu domínio à lista HSTS preload em hstspreload.org.
- Automatize a renovação de certificados com Let’s Encrypt e certbot.
- Prepare-se para os certificados de 64 dias da Let’s Encrypt. A partir de 10 de fevereiro de 2027 passa a ser a validade por omissão, e o último certificado de 90 dias expira a 11 de maio de 2027. Segundo o anúncio, o ambiente de staging passou para certificados de 64 dias a 14 de outubro de 2026, por isso teste aí a renovação. Em 2028 o valor por omissão desce para 45 dias.
- Retire as datas de renovação fixas. Renove a cerca de dois terços da validade e procure em cron jobs, scripts e procedimentos valores fixos de 83, 80 ou 60 dias. O período de reutilização de autorizações encurta de 30 para 10 dias.
- Teste a sua configuração com SSL Labs (ssllabs.com/ssltest).
Atualização, . A 19 de outubro de 2026 a Cloudflare revelou que oito certificados intermédios da eMudhra usavam chaves privadas trivialmente fracas (incluindo o inteiro 4), pelo que qualquer pessoa podia forjar um certificado para qualquer domínio que um cliente sem correção aceitasse (Cloudflare). A nota de 30 de outubro conta cerca de 22 000 handshakes com essas chaves na rede Cloudflare e certificados forjados numa hora após a divulgação pública; a Cloudflare não confirma interceção das suas próprias ligações (patching). Para uma loja WordPress atrás da Cloudflare as ações são concretas: atualizar o Cloudflare Tunnel (cloudflared) para 2026.10.2 ou superior, atualizar os clientes Cloudflare One / WARP / 1.1.1.1 para os builds listados, rever certificados de origin em Full (strict) SSL e renovar qualquer trust store mutual TLS que tenha carregado. Não “corrija” erros de certificado desligando a verificação. Os browsers modernos atualizam mais depressa do que bots e WebViews embutidos - as sondas de challenge da Cloudflare ainda viram grandes quotas a aceitar a cadeia fraca uma semana depois.
 Captura: Cloudflare Blog, 4 real? Tracking exploitation and patching of eMudhra’s weak keys, 30 de outubro de 2026.
Como monitorizar o WordPress e reagir a um ataque
Monitorização em tempo real
Implemente monitorização em múltiplas camadas:
- Monitorização de integridade de ficheiros: Detetar alterações não autorizadas em ficheiros do núcleo, plugins e temas. Ferramentas como OSSEC, Tripwiré ou deteção de alteração de ficheiros do Wordfence.
- Registo de atividade de login: Registar todas as tentativas de login bem-sucedidas e falhadas com IP, user agent e timestamp.
- Registo de consultas à base de dados: Monitorizar padrões de consultas incomuns que indicam tentativas de injeção SQL.
- Monitorização de uptime: Detetar defacement ou tomada de controlo do site imediatamente.
Plano de resposta a incidentes no WordPress
Cada site WordPress deve ter um plano de resposta a incidentes documentado:
- Deteção: Alertas automatizados para alterações de ficheiros, deteção de malware, picos de tráfego invulgares.
- Contenção: Colocar o site comprometido offline imediatamente ou atrás de uma página de manutenção. Revogar todas as credenciais de admin.
- Erradicação: Identificar o vetor de ataque. Remover malware. Restaurar a partir de um backup limpo conhecido.
- Recuperação: Colocar o site online. Redefinir todas as palavras-passe. Atualizar todos os plugins e temas. Verificar integridade.
- Revisão Pós-Incidente: Documentar o que aconteceu, como foi detetado, qual foi o impacto e que medidas preventivas serão implementadas.
O WordPress headless é mais seguro?
Executar o WordPress numa arquitetura headless - onde o WordPress serve como API de conteúdo é o site público é construído com um framework como Astro, Next.js ou Nuxt - proporciona vantagens de segurança significativas:
- Superfície de ataque reduzida: Os visitantes interagem com um front-end estático ou renderizado no servidor. Nunca tocam no PHP ou WordPress diretamente.
- Sem vulnerabilidades de temas: O site público não executa temas WordPress, eliminando uma classe inteira de vulnerabilidades XSS e de injeção.
- Admin atrás de uma firewall: O admin WordPress pode ser colocado atrás de um VPN ou lista branca de IP, tornando-o invisível para a internet pública.
- Apenas exposição de API: Apenas os endpoints REST API ou GraphQL são expostos, e estes podem ser protegidos com autenticação e limitação de taxa.
- Arquitetura CDN-first: Sites estáticos são distribuídos por nós CDN edge, proporcionando proteção DDoS inerenté através de arquitetura distribuída.
No wppoland.com construo arquiteturas WordPress headless que maximizam tanto a segurança como o desempenho. O nosso serviço de auditoria de segurança avalia toda a sua stack WordPress e fornece um roteiro de fortalecimento detalhado.
Requisitos do RGPD para sites WordPress
Segurança e proteção de dados estão interligadas. Ao abrigo do RGPD (e regulamentos semelhantes como LGPD e DSGVO), uma violação de segurança envolvendo dados pessoais requer notificação às autoridades de supervisão dentro de 72 horas.
Considerações RGPD específicas do WordPress:
- Encriptar dados pessoais em repouso e em trânsito.
- Implementar minimização de dados: Recolher apenas o necessário. Eliminar o que já não é preciso.
- Usar as ferramentas de privacidade integradas do WordPress: Pedidos de exportação e eliminação de dados (Ferramentas > Exportar Dados Pessoais / Eliminar Dados Pessoais).
- Auditar a recolha de dados de plugins: Muitos plugins recolhem dados pessoais (analytics, formulários, comentários). Documentar que dados cada plugin processa.
- Consentimento de cookies: Implementar um banner de consentimento de cookies compatível com o RGPD que bloqueia scripts de rastreamento até o consentimento ser dado.
- Política de privacidade: Manter uma política de privacidade precisa que descreva todas as atividades de processamento de dados.
- Acordos de Processamento de Dados: Garantir que existem APDs com todos os serviços terceiros que processam dados pessoais (alojamento, e-mail, analytics).
Melhores plugins de segurança WordPress em 2026
Embora o fortalecimento do servidor e as boas práticas sejam mais importantes do que qualquer plugin, os plugins de segurança acrescentam camadas valiosas de monitorização e proteção automatizada. Eis as opções que vale a pena considerar:
| Plugin | Melhor para | Funcionalidades-chave | Instalações ativas |
|---|---|---|---|
| Wordfence 8.x | Proteção completa | WAF, scanner de malware, segurança de login, feed de ameaças em tempo real | 4M+ |
| Kadence Security (anteriormente Solid Security, antes disso iThemes Security) | Automatização de fortalecimento | Autenticação de dois fatores, proteção brute force, deteção de alterações de ficheiros | 700 000+ |
| Patchstack | Monitorização de vulnerabilidades | Patching virtual, alertas CVE em tempo real, zero falsos positivos | 100K+ |
| WP Activity Log | Registo de auditoria | Rastreamento de atividade de utilizadores, relatórios de conformidade, alertas em tempo real | 200K+ |
| All-In-One Security (AIOS) | Económico | Bloqueio de login, integridade de ficheiros, firewall básica | 1M+ |
| SecuPress | Segurança focada em UX | Fortalecimento com um clique, scan de malware, dashboard de pontuação de segurança | 40K+ |
Top 10 plugins de segurança WordPress comparados
Ao avaliar plugins de segurança, concentre-se nestes critérios em vez do número de funcionalidades:
- Taxa de falsos positivos. Um scanner que assinala ficheiros legítimos desperdiça mais tempo do que poupa.
- Impacto no desempenho. Alguns plugins de segurança adicionam 200-500ms a cada carregamento de página. Use o Query Monitor para medir antes de se comprometer.
- Qualidade da WAF. WAFs baseadas na nuvem (Cloudflare, Sucuri) superam WAFs ao nível de plugin porque bloqueiam o tráfego malicioso antes de atingir o seu servidor.
- Frequência de atualizações. As definições de ameaças do plugin devem ser atualizadas mais rapidamente do que surgem novas vulnerabilidades. Atualizações semanais são o mínimo.
- Compatibilidade. Plugins de segurança que se ligam a cada ação do WordPress podem entrar em conflito com cache, construtores de páginas e endpoints da REST API.
A nossa recomendação: Wordfence ou Patchstack para proteção ativa, WP Activity Log para trilhos de auditoria de conformidade, e uma WAF na nuvem (Cloudflare) como primeira linha de defesa. Quando o incidente já está a decorrer e um programador geral recusou o caso, isso é trabalho de especialista WordPress, não mais um plugin. Não acumule vários plugins de segurança — um scanner, uma WAF, um registo de auditoria é suficiente. Para um guia detalhado sobre a seleção de plugins relacionados com segurança, consulte o nosso guia de plugins essenciais WordPress.
Como notificar uma violação de dados à CNPD e ao CNCS
Em Portugal a comunicação também pode ser dupla. A violação de dados pessoais segue para a CNPD. Se a entidade estiver abrangida pelo regime jurídico da segurança do ciberespaço, o incidente segue adicionalmente para o CNCS, e trata-se de uma obrigação autónoma, com fundamento próprio e destinatário próprio. Não é a mesma comunicação enviada em cópia.
O prazo de 72 horas não começa com o ataque, mas com o conhecimento. Numa instalação WordPress comprometida, isso é normalmente o momento em que um scanner dispara ou surge um ficheiro desconhecido, e não o telefonema do cliente. Por isso o período de retenção dos registos determina se consegue sequer demonstrar quando o prazo começou a correr.
| Pergunta | Resposta para Portugal |
|---|---|
| Quem recebe a comunicação | CNPD, pelos dados pessoais |
| Segundo destinatário | CNCS, se abrangido pelo regime de cibersegurança |
| Início do prazo | conhecimento, não momento do ataque |
| Titulares dos dados | adicionalmente, em caso de risco elevado |
Vale sublinhar um ponto fácil de perder: a comunicação deve ser feita mesmo sem conhecer ainda a extensão total. Completa-se depois. Uma comunicação completa fora de prazo vale menos do que uma comunicação parcial dentro dele.
A consequência para o endurecimento descrito neste guia é direta: os registos têm de ser escritos num destino que um atacante com permissões sobre o servidor web não alcance. Quem consegue alterar wp-content também consegue apagar os ficheiros de log que ali estejam. Sem destino externo, o momento do conhecimento deixa de ser reconstituível, e com ele desaparece a prova de cumprimento do prazo.
Checklist de hardening WordPress com 25 pontos
Use esta checklist de 25 pontos para auditorias de segurança trimestrais:
Nível do servidor
- Versão PHP é 8.2+ com funções perigosas desativadas
- Permissões de ficheiros são 644 (ficheiros) e 755 (diretórios)
- wp-config.php tem permissão 400 e está acima da raiz web
- SSH usa autenticação apenas por chaves com login root desativado
- Software do servidor (Nginx/Apache) está atualizado e com patches
- Fail2ban ou equivalente está ativo e configurado
Aplicação WordPress
- Núcleo WordPress e a versão estável mais recente
- Todos os plugins estão atualizados é ativamente mantidos
- Todos os temas estão atualizados (remover temas não utilizados)
- XML-RPC está desativado ao nível do servidor e da aplicação
- Endpoints de utilizadores da REST API estão restritos
- Edição de ficheiros está desativada (DISALLOW_FILE_EDIT)
- Modificações de ficheiros estão desativadas em produção (DISALLOW_FILE_MODS)
- Modo debug está desligado em produção
- Chaves de segurança e salts são únicas e recentemente rotadas
Autenticação
- Passkeys ou 2FA são impostas para todas as contas admin
- URL de login está alterado do padrão wp-login.php
- Proteção contra força bruta com limitação de taxa está ativa
- Política de palavras-passe impõe mínimo de 16 caracteres
Rede e cabeçalhos
- SSL/TLS 1.2+ com certificado válido e HSTS ativado
- WAF está ativa com conjunto de regras específico para WordPress
- Cabeçalhos CSP estão configurados e testados
- Todos os cabeçalhos de segurança estão presentes (X-Frame-Options, X-Content-Type-Options, Referrer-Policy)
Monitorização e conformidade
- Monitorização de integridade de ficheiros está ativa com alertas
- Backups automatizados executam diariamente com armazenamento off-site encriptado e procedimentos de restauro testados
Cada item deve ser verificado, documentado e quaisquer falhas remediadas dentro de um SLA definido. Se preferir delegar este trabalho em vez de o fazer por conta própria, a nossa auditoria de segurança WordPress profissional percorre os 25 pontos consigo e entrega um roteiro de remediação priorizado.
Conclusão
A segurança WordPress em 2026 requer defesa em profundidade - nenhuma medida individual é suficiente. Desde o fortalecimento PHP ao nível do servidor, passando pela configuração da aplicação, autenticação moderna com Passkeys, proteção de base de dados, implementação de WAF e monitorização contínua - cada camada contribui para uma postura de segurança resiliente.
A abordagem mais eficaz combina fortalecimento técnico com disciplina de processo: auditorias regulares, procedimentos de resposta a incidentes testados, análise de vulnerabilidades automatizada é uma cultura que trata a segurança como uma prática contínua em vez de uma configuração única.
Comece com a checklist deste guia. Implemente as medidas sistematicamente, começando pelo nível do servidor e subindo pela stack da aplicação. Teste cada alteração num ambiente de staging antes de implementar em produção. E lembre-se - o site WordPress mais seguro é aquele que é ativamente mantido, monitorizado e regularmente auditado.