Rozszerzona i aktualna wersja tego tematu: Zaawansowane utwardzanie WordPress w 2026.
W 2026 roku krajobraz zagrożeń dla WordPress zmienił się dramatycznie. Czasy, gdy “script kiddies” dewastowali blogi, są w dużej mierze za nami. Dziś korporacyjne strony WordPress są celami dla zaawansowanych gangów ransomware, aktorów sponsorowanych przez państwa i zautomatyzowanych botnetów, które skanują luki bezpieczeństwa przez całą dobę.
Dla Dyrektora ds. Bezpieczeństwa Informacji (CISO) lub Lead Developera standardowa instalacja WordPress nie jest już wystarczająca. Aby chronić aktywa o wysokiej wartości, musimy przyjąć postawę bezpieczeństwa klasy Enterprise, która wykracza daleko poza zainstalowanie jednego pluginu.
Dowiedz się więcej o usługach audytu bezpieczeństwa WordPress w WPPoland. W tym przewodniku opisujemy strategię “Defense in Depth” wymaganą do zabezpieczenia WordPress w 2026. Stałe, nagłówki i funkcje, o których piszemy, sprawdziliśmy w oficjalnej dokumentacji WordPress, w MDN i w OWASP.
Passkeys i Zero Trust przy logowaniu do WordPress
Największą pojedynczą podatnością w 2026 roku jest nadal czynnik ludzki. Hasła wyciekają, są używane ponownie i wyłudzane phishingiem.
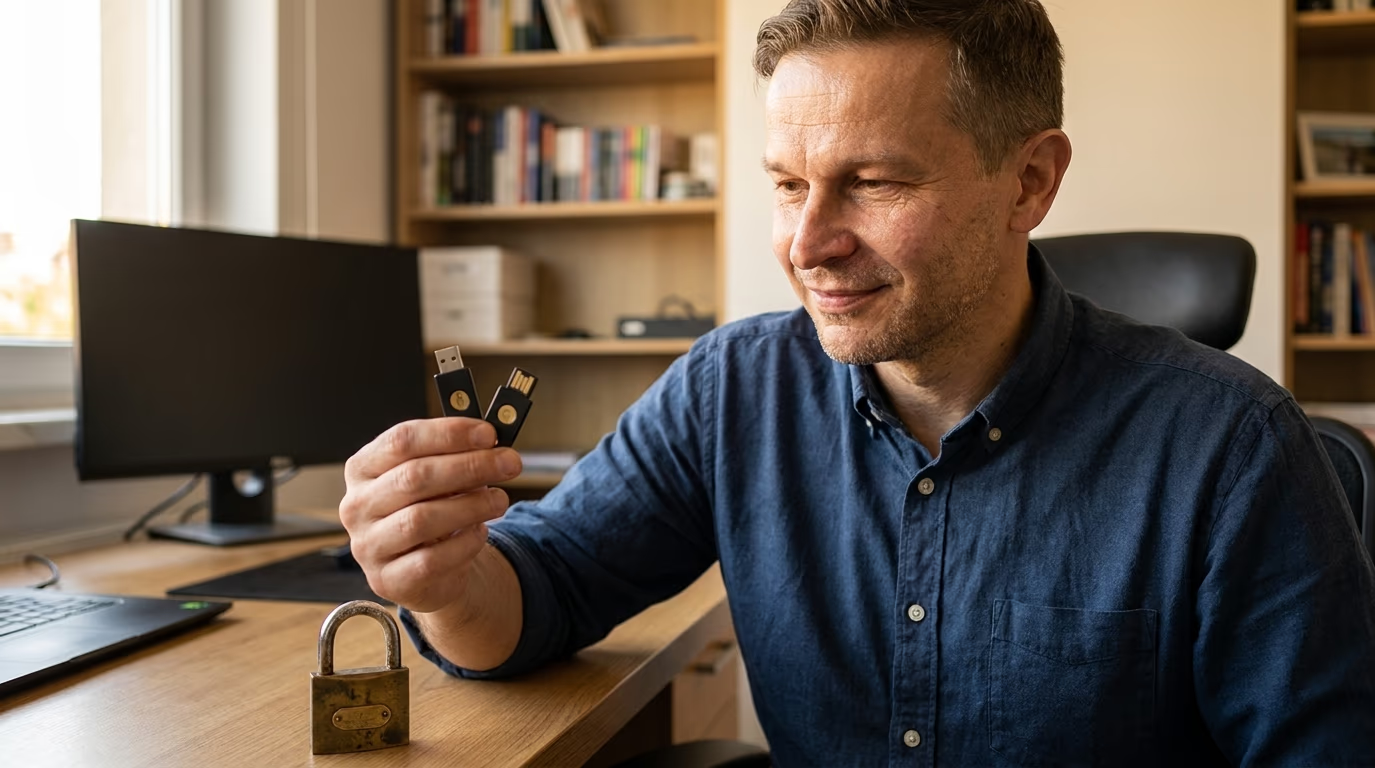
Passkeys (WebAuthn) dla administratorów WordPress
Nie polegamy już na wspólnych tajemnicach. Polegamy na kryptograficznym dowodzie posiadania.
- Biometryczne powiązanie: Uwierzytelnianie jest powiązane z urządzeniem użytkownika (FaceID / TouchID).
- Odporność na phishing: Nawet jeśli użytkownik odwiedzi fałszywą stronę logowania, jego urządzenie odmówi podpisania wyzwania uwierzytelniania, ponieważ domena nie pasuje.
- Implementacja: Wymuszamy
webauthndla wszystkich kont administratorów, wyłączając powrót do starych haseł.
Jak ukryć wp-admin za Zero Trust (ZTNA)
Dlaczego Twoja strona logowania jest dostępna w publicznym internecie?
- Koncepcja: Nie ufamy nikomu, nawet wewnątrz zapory sieciowej.
- Implementacja: Używamy Cloudflare Zero Trust lub Tailscale, aby umieścić całą ścieżkę
/wp-adminiwp-login.phpza proxy świadomym tożsamości (Identity Aware Proxy). - Wynik: Haker skanujący Twoją stronę widzi
403 Forbiddenlub przekierowanie SSO, zanim będzie mógł nawet spróbować ataku brute-force.
Dlaczego admin-ajax.php musi zostać poza proxy tożsamości
Zamknięcie całego katalogu /wp-admin często psuje publiczną część strony. Podręcznik pluginów WordPress mówi, że wszystkie żądania AJAX w WordPress muszą trafiać do wp-admin/admin-ajax.php, a strony publiczne też korzystają z tego adresu, przekazywanego do JavaScriptu przez wp_localize_script() (Plugin Handbook, AJAX). Przez ten plik przechodzą formularze kontaktowe, filtry produktów i koszyki, które odświeżają się bez przeładowania strony.
Jeśli proxy tożsamości wymaga logowania dla całej ścieżki /wp-admin/*, anonimowy odwiedzający dostaje ekran SSO zamiast odpowiedzi AJAX, a formularz pada bez widocznego komunikatu. Reguła dostępu potrzebuje jawnego wyjątku dla /wp-admin/admin-ajax.php, a ochrona tego punktu przechodzi na WAF oraz na sprawdzanie nonce i uprawnień w kodzie każdego pluginu. Ten sam przegląd dotyczy /wp-json/: REST API obsługuje edytor bloków, ale też publiczne pluginy, więc o tym, co trafia za proxy, decyduje się trasa po trasie.
WordPress w kontenerze Docker tylko do odczytu
W dawnych czasach aktualizowaliśmy pluginy klikając “Aktualizuj” w panelu. W środowiskach korporacyjnych 2026 jest to naruszenie bezpieczeństwa.
Jak ustawić system plików tylko do odczytu
Aby zapobiec utrwalaniu się złośliwego oprogramowania, traktujemy serwer jako efemeryczny i niezmienny.
- Konteneryzacja: WordPress działa w kontenerze Docker, gdzie system plików jest ściśle tylko do odczytu.
- Brak dostępu do zapisu: Jeśli podatność w pluginie pozwoli atakującemu na próbę przesłania powłoki PHP, przesłanie się nie powiedzie, ponieważ dysk jest zablokowany.
- Aktualizacje przez CI/CD: Aktualizacje są stosowane w repozytorium git, testowane, budowane w nowym obrazie kontenera i wdrażane. Serwer produkcyjny nigdy nie jest modyfikowany bezpośrednio.
Jakie stałe wp-config.php pasują do wdrożenia tylko do odczytu
Kontener tylko do odczytu i panel, który dalej pokazuje przycisk “Aktualizuj”, przeczą sobie nawzajem. WordPress ma stałe, które zgrywają panel z architekturą. Wszystkie są opisane na oficjalnej stronie wp-config.php:
// Blokuje instalację i aktualizację pluginów i motywów z panelu
define( 'DISALLOW_FILE_MODS', true );

// Wyłącza automatyczne aktualizacje; aktualizacje przychodzą z pipeline'u
define( 'AUTOMATIC_UPDATER_DISABLED', true );

// Deklaruje typ środowiska (production, staging, development, local)
define( 'WP_ENVIRONMENT_TYPE', 'production' );
Według dokumentacji DISALLOW_FILE_MODS blokuje instalowanie i aktualizowanie pluginów oraz motywów z panelu administracyjnego i wyłącza też edytor plików pluginów i motywów, więc DISALLOW_FILE_EDIT staje się zbędne, gdy pierwsza stała jest ustawiona. AUTOMATIC_UPDATER_DISABLED ma sens tylko wtedy, gdy istnieje proces, który zastępuje automat aktualizacji: bez pipeline’u jego wyłączenie zostawia stronę bez drobnych poprawek bezpieczeństwa.
Wyjątkiem są treści użytkowników. Strona Hardening WordPress opisuje treści przesyłane przez użytkowników jako część przeznaczoną do zapisu przez konto użytkownika i proces serwera WWW, a pliki pluginów jako zapisywalne wyłącznie przez konto użytkownika. W praktyce kontener montuje katalog uploads jako trwały wolumen (albo wysyła pliki do magazynu obiektów), a serwer WWW nie wykonuje w nim PHP.
Jak ograniczyć uprawnienia użytkownika bazy danych
- Zasada najmniejszych uprawnień: Dokumentacja hardeningu mówi, że użytkownik MySQL potrzebuje tylko uprawnień do odczytu i zapisu danych, a uprawnienia do struktury i administracji, takie jak
DROP,ALTERiGRANT, można odebrać (Hardening WordPress). - Osobny użytkownik do migracji: Ta sama strona ostrzega, że niektóre pluginy, motywy i większe aktualizacje WordPress mogą wymagać zmian w strukturze bazy. We wdrożeniu przez pipeline takie zmiany wykonuje użytkownik migracyjny używany tylko podczas deployu, a aplikacja na produkcji łączy się z bazą przez użytkownika z ograniczonymi uprawnieniami.
- Szyfrowane połączenia: Cały ruch między aplikacją WordPress a bazą danych powinien iść przez TLS.
WAF i wirtualne łatanie dla WordPress
Bitwa często jest wygrana lub przegrana, zanim żądanie dotrze do Twojego serwera.
Co blokuje WAF w WordPress
Nowoczesne zapory aplikacji webowych (WAF) rozumieją kontekst WordPress.
- Blokowanie SQL Injection: Analiza parametrów zapytań pod kątem złośliwych wzorców SQL.
- Łagodzenie XSS: Usuwanie tagów skryptów z zapytań POST.
Oficjalna dokumentacja hardeningu również zaleca WAF na poziomie serwera WWW, który filtruje treść, zanim przetworzy ją WordPress, i wymienia ModSecurity jako najpopularniejszy WAF open source. WAF na brzegu sieci (np. Cloudflare) i WAF na serwerze nie wykluczają się.
Czym jest wirtualne łatanie (virtual patching)
Gdy ogłoszona jest krytyczna podatność w popularnym pluginie (np. WooCommerce), następuje “wyścig” między hakerami a administratorami.
- Rozwiązanie 2026: Twój dostawca WAF publikuje regułę. Podatność jest “załatana” na poziomie zapory, co chroni Twoją stronę nawet jeśli nie zaktualizowałeś jeszcze kodu pluginu. Reguła daje czas pipeline’owi na zbudowanie i przetestowanie nowego obrazu, ale nie zastępuje aktualizacji.
Jak ustawić nagłówek CSP w WordPress
CSP to Twoja ostatnia linia obrony przed Cross-Site Scripting (XSS).
Przykład restrykcyjnego nagłówka CSP
Mówimy przeglądarce dokładnie, co jest dozwolone.
Content-Security-Policy:
  default-src 'self';
  script-src 'self' https://js.stripe.com 'nonce-random123';
  img-src 'self' data: https://cdn.example.com;
frame-ancestors 'none';- Biała lista skryptów: Tylko skrypty z Twojej domeny i zatwierdzonych dostawców mogą działać.
- Weryfikacja oparta na nonce: Każdy skrypt inline musi mieć kryptograficzny nonce pasujący do nagłówka. Skrypt wstrzyknięty przez atakującego nie zna nonce, więc przeglądarka go odrzuca. Wartość
random123w przykładzie to tylko znacznik: na produkcji nonce generuje się od nowa dla każdego żądania.
Dlaczego nonce w CSP nie działa z cache stron
MDN wyjaśnia, że nonce trzeba wygenerować kryptograficznie bezpiecznym generatorem losowych tokenów i musi być unikalny dla każdego żądania HTTP (MDN, script-src). To zderza się z tym, jak działa większość szybkich stron WordPress: plugin cache stron albo CDN zapisuje cały HTML i serwuje tę samą kopię tysiącom odwiedzających, z tym samym nonce w środku.
Nonce powtarzany we wszystkich odpowiedziach przestaje być tajemnicą. Są trzy uczciwe wyjścia: generować nonce na brzegu i przepisywać HTML w każdej odpowiedzi (np. Worker w CDN), wyłączyć z cache strony z wrażliwymi skryptami inline albo zastąpić nonce hashami ('sha256-...') dla skryptów inline, których treść się nie zmienia. Wybór trzeba podjąć przed włączeniem polityki, bo decyduje o architekturze cache.
Jak dodać nonce do skryptów inline w WordPress
Od WordPress 5.7 filtr wp_inline_script_attributes pozwala zmienić atrybuty znacznika <script> budowanego przez wp_get_inline_script_tag() (dokumentacja filtra):
add_filter( 'wp_inline_script_attributes', function ( $attributes ) {
    $attributes['nonce'] = wppl_csp_nonce(); // ta sama wartość co w nagłówku
    return $attributes;
} );
wppl_csp_nonce() to Twoja własna funkcja, która generuje wartość raz na żądanie i używa jej ponownie w nagłówku. Dopisz klucz do istniejącej tablicy zamiast zwracać nową, żeby nie skasować innych atrybutów. Filtr obejmuje tylko skrypty, które przechodzą przez tę funkcję: plugin, który wypisuje <script> bezpośrednio przez echo, zostaje poza nim i pojawi się w raportach naruszeń.
Jak przetestować CSP w trybie report-only przed wdrożeniem
Nagłówek Content-Security-Policy-Report-Only monitoruje naruszenia bez egzekwowania polityki, więc pozwala testować i poprawiać, zanim włączysz Content-Security-Policy (MDN, Report-Only). MDN zwraca uwagę na trzy praktyczne szczegóły: bez dyrektywy report-to raporty nie są wysyłane, report-uri nadal się dodaje, bo report-to nie ma jeszcze pełnego wsparcia w przeglądarkach, a sam nagłówek nie działa w elemencie <meta>. Zostaw politykę w trybie report-only na pełny cykl korzystania ze strony, łącznie z checkoutem i formularzami, i dopiero potem przejdź na nagłówek, który blokuje.
Jakie inne nagłówki bezpieczeństwa wysyłać razem z CSP
- Strict-Transport-Security: każe przeglądarce używać wyłącznie HTTPS i nie pozwala użytkownikowi ominąć błędów certyfikatu. Przeglądarki ignorują ten nagłówek, gdy przychodzi przez HTTP. Żeby trafić na listę preload,
max-agemusi wynosić co najmniej31536000(rok), aincludeSubDomainsmusi być obecne (MDN, HSTS). Przed włączeniem preload sprawdź, czy wszystkie subdomeny działają po HTTPS. - frame-ancestors zamiast X-Frame-Options: MDN odsyła do dyrektywy CSP
frame-ancestorsjako pełniejszej opcji, podaje, że nowoczesne przeglądarki całkowicie ignorują nagłówek z przestarzałą dyrektywąALLOW-FROM, i ostrzega, żeX-Frame-Optionsw<meta>nie działa (MDN, X-Frame-Options). Możesz zostawićX-Frame-Options: DENYdla starszych przeglądarek, ale liczy sięframe-ancestors 'none'z przykładu powyżej. - Gdzie ustawiać nagłówki: na brzegu sieci albo w serwerze WWW, nie przez plugin, żeby obejmowały też pliki statyczne i odpowiedzi z cache.
Bezpieczeństwo łańcucha dostaw wtyczek WordPress
Open source to siła, ale ataki na łańcuch dostaw stanowią ryzyko. OWASP umieścił “Software Supply Chain Failures” na trzecim miejscu w Top 10 z 2025 roku (A03:2025).
Jak skanować zależności Composer i npm pod kątem CVE
- Composer i NPM: Przed każdym wdrożeniem nasz pipeline CI skanuje
composer.lockipackage-lock.jsonpod kątem baz danych znanych podatności (CVE). - Weryfikacja pluginów: Dla klientów o wysokich wymaganiach bezpieczeństwa nie instalujemy pluginów bezpośrednio z repozytorium. Kopiujemy je do prywatnego repozytorium po audycie kodu.
Jak zablokować deploy poleceniem composer audit
Polecenie composer audit sprawdza zainstalowane pakiety pod kątem ostrzeżeń bezpieczeństwa, domyślnie z API Packagist.org, i wykrywa też pakiety porzucone oraz oznaczone jako malware. Z opcją --locked audytuje zawartość composer.lock, niezależnie od tego, co leży w katalogu vendor. Zwraca kod 0, gdy nie ma problemów, i 1, gdy znajdzie pakiety naruszające polityki (dokumentacja Composera). Ten kod wyjścia jest tym, czego potrzebuje pipeline: krok composer audit --locked przed buildem zatrzymuje deploy bez dodatkowego skryptu.
Trzeba znać jedno ograniczenie. Pluginy wgrane jako luźne pliki, poza Composerem, nie pojawiają się w tym audycie. Dla nich sprawdzenie musi pochodzić ze źródła podatności specyficznego dla WordPress, zestawionego z listą zainstalowanych wersji.
Centralne logi i wykrywanie ataków na WordPress
Nie można zatrzymać tego, czego się nie widzi. OWASP utrzymuje “Security Logging and Alerting Failures” w Top 10 z 2025 roku (A09:2025), a dokumentacja hardeningu WordPress przypomina, że atak zawsze zostawia ślady w logach.
Jak trzymać logi WordPress poza serwerem
- Przechowywanie poza serwerem: Logi są przesyłane w czasie rzeczywistym do niezmiennej usługi zewnętrznej (np. Datadog, Splunk). Jeśli haker włamie się na serwer i spróbuje “zatrzeć ślady”, logi są już bezpieczne gdzie indziej.
- Wykrywanie anomalii: Reguły na wzorcach ruchu albo modele uczenia maszynowego na platformach, które je oferują. Nagłe skoki zapytań POST do
xmlrpc.phpuruchamiają automatyczne blokowanie. - Logi debugowania poza katalogiem publicznym: Według dokumentacji wp-config.php domyślny plik logu debugowania to
/wp-content/debug.log, czyli wewnątrz katalogu WWW. Na produkcjiWP_DEBUG_DISPLAYma wartośćfalse, a log, jeśli istnieje, trafia do zewnętrznego kolektora albo do ścieżki poza katalogiem WWW.
Bezpieczeństwo WordPress dla firm w WPPoland
W WPPoland bezpieczeństwo nie jest myślą dodaną na koniec. Jest fundamentem.
- Architektura jako priorytet: Budujemy bezpieczną infrastrukturę, nie tylko bezpieczne strony.
- Audyt przed zmianą: Zaczynamy od audytu bezpieczeństwa, który pokazuje, których warstw z tego przewodnika brakuje w Twoim środowisku i w jakiej kolejności je wdrożyć.
- RODO od początku: Zewnętrzne logi, nagłówki i dostępy konfigurujemy z uwzględnieniem RODO.
W jakiej kolejności wdrażać hardening na produkcyjnym WordPress
Niewiele zespołów jest w stanie wdrożyć wszystkie warstwy z tego przewodnika naraz. Rozsądna kolejność zaczyna od tego, co chroni najszybciej, a na koniec zostawia to, co zmienia sposób pracy.
Zacznij od tożsamości: passkeys na wszystkich kontach administratorów oraz /wp-admin i wp-login.php ukryte za proxy tożsamości, przez Cloudflare Zero Trust albo Tailscale, z wcześniej przetestowanym wyjątkiem dla admin-ajax.php. To zmiany konfiguracji, które nie dotykają kodu strony.
Potem włącz WAF z wirtualnym łataniem i wysyłaj logi do zewnętrznej usługi, jak Datadog albo Splunk, zanim będą potrzebne.
CSP z nonce wymaga spisu wszystkich skryptów inline i zewnętrznych dostawców, takich jak Stripe. Zrób ten spis najpierw z nagłówkiem w trybie report-only i dopiero potem zaostrz politykę, żeby nie zablokować płatności ani formularzy.
System plików tylko do odczytu zostaje na koniec, bo zmienia proces aktualizacji. Przycisk Aktualizuj w panelu przestaje działać, a każda aktualizacja pluginu idzie przez git, pipeline CI/CD i nowy obraz kontenera. Zespół musi być gotowy na ten przepływ przed zmianą i dopiero wtedy wchodzą DISALLOW_FILE_MODS oraz użytkownik bazy z ograniczonymi uprawnieniami.
Aktualizacje i uploady przy systemie plików tylko do odczytu
Kontener tylko do odczytu blokuje wgraną powłokę PHP, ale blokuje też każdy nawyk oparty na zapisie na produkcji. Kliknięcie “Aktualizuj” w panelu przestaje działać, więc każda aktualizacja pluginu musi przejść przez git, test, nowy obraz kontenera i wdrożenie. Zanim zablokujesz system plików, przejdź tę ścieżkę raz od początku do końca, także dla pilnej poprawki bezpieczeństwa poza godzinami pracy. Dopóki nowy obraz się nie zbuduje, lukę pokrywa wirtualne łatanie w WAF, dlatego oba środki należą do jednego planu.
Ustal też, gdzie WordPress może zapisywać w trakcie działania, na przykład przy uploadzie mediów, i które pluginy przy aktywacji chcą tworzyć pliki we własnym katalogu. Takie pluginy od razu wychodzą na jaw w zablokowanym kontenerze. To zaleta, o ile test odbywa się na stagingu, a nie dopiero po wdrożeniu. Weryfikacja pluginów z prywatnym repozytorium pasuje do tego samego przepływu, bo każdy plugin i tak musi przejść przez pipeline.
Podsumowanie
Nie ma “raz ustaw i zapomnij”. Bezpieczeństwo to ciągły proces hartowania, monitorowania i aktualizowania. Przyjmując te standardy korporacyjne, sprawiasz, że Twoja strona WordPress jest znacznie trudniejsza do wykorzystania i łatwiejsza do bezpiecznego prowadzenia.