Análise técnica de 20 vetores de ataque a agentes de IA e LLMs: prompt injection, tríade letal (private data, untrusted ingestion, external output), envenenamento RAG, servidores MCP e conformidade NIS2.
Artigos na categoria security
Este bloco conduz visitantes da categoria para páginas de serviço e conteúdos que completam a intenção de pesquisa.
Auditoria, hardening e menos risco operacional.
Limpeza após intrusão e fecho da falha.
Verificação gratuita da versão pública, resultado imediato.
Atualizações verificadas, com relatório.
Estabilidade, atualizações e suporte contínuo.
Core Web Vitals, cache e entrega mais rápida.

O guia técnico de 2500+ palavras para proteger o seu login WordPress. 2FA, Passkeys, Fail2Ban, alterar URL de login, CAPTCHA e segurança de nível militar.

Um guia abrangente de fortalecimento da segurança WordPress para 2026 - configuração de servidor, autenticação com Passkeys, configuração WAF, cabeçalhos CSP, proteção de base de dados, segurança headless é uma checklist de auditoria de 25 pontos.
As palavras-passe morreram. Zero-Trust e a nova norma. Este guia de +2000 palavras define a arquitetura de segurança para grandes sites WordPress em 2026.
Uma auditoria real de um site WordPress de uma PME: Elementor fixado em 3.11.1, abaixo das correções de cinco CVE registadas no NVD, e Contact Form 7 em 5.8 exposto à CVE-2023-6449 (upload arbitrário de ficheiros). Padrão de plugins desatualizados, triagem de CVE, atualizações em staging e limites do WAF.
Análise técnica de 20 vetores de ataque a agentes de IA e LLMs: prompt injection, tríade letal (private data, untrusted ingestion, external output), envenenamento RAG, servidores MCP e conformidade NIS2.
Durante os jogos da LaLiga, as operadoras espanholas bloqueiam endereços IP partilhados por centenas de milhares de sites. Como uma loja portuguesa com clientes em Espanha percebe se é afetada, mede o problema a partir de redes espanholas e decide o que mudar.
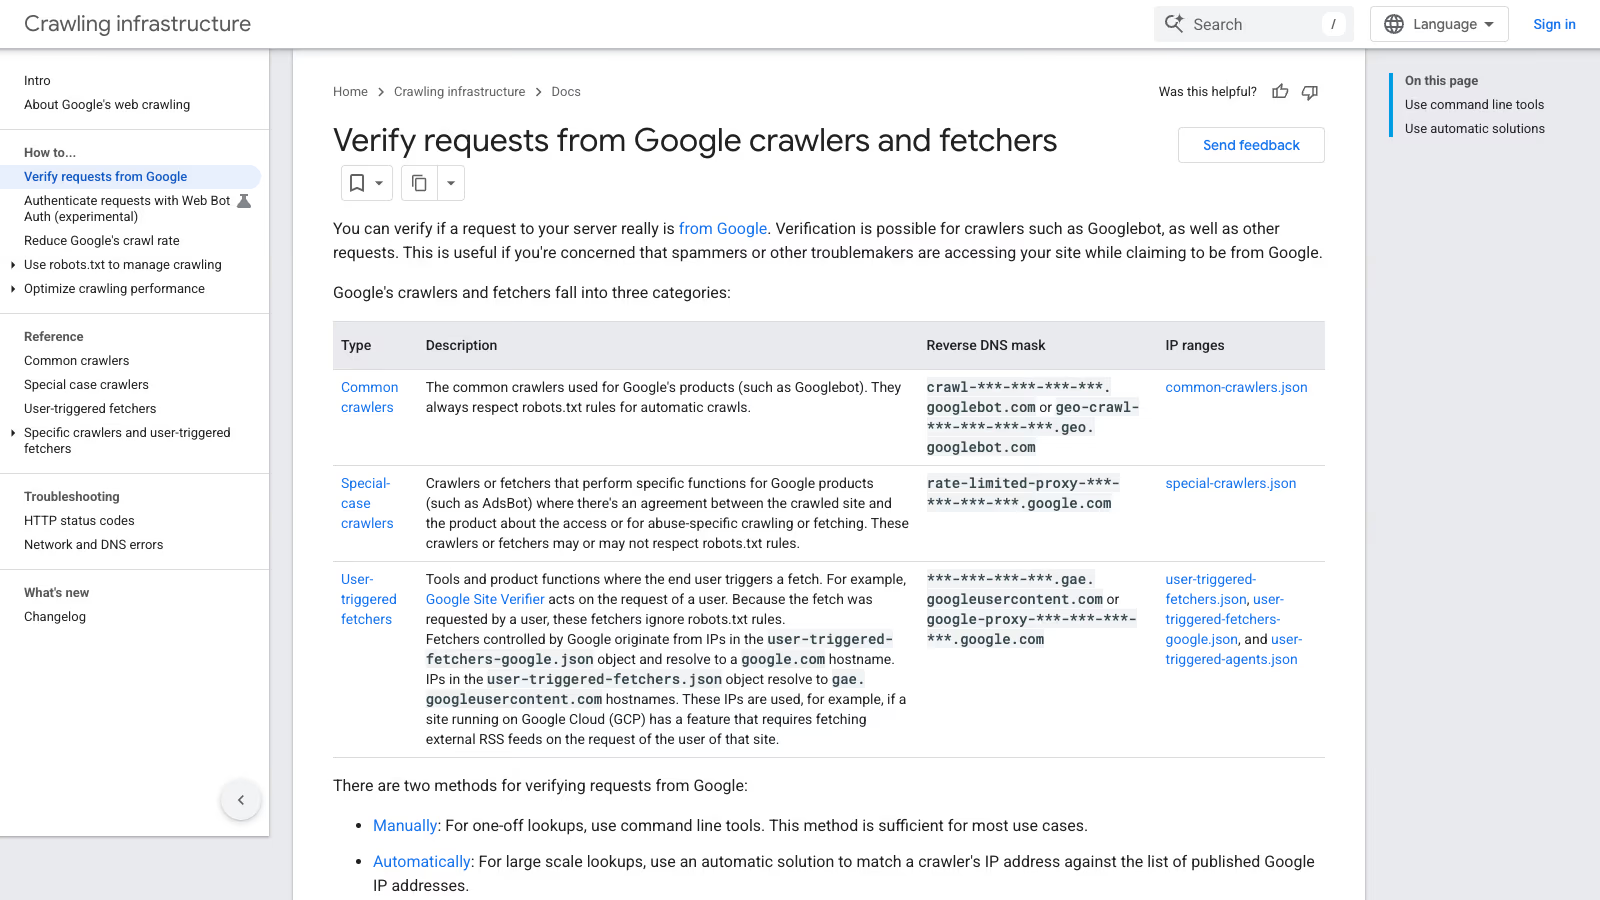
Um user agent que diz Googlebot não prova nada. Como confirmar um pedido nas listas de IP publicadas pela Google ou com DNS nos dois sentidos, e como bloquear impostores no Cloudflare, no .htaccess e no nginx sem tocar no rastreador verdadeiro.
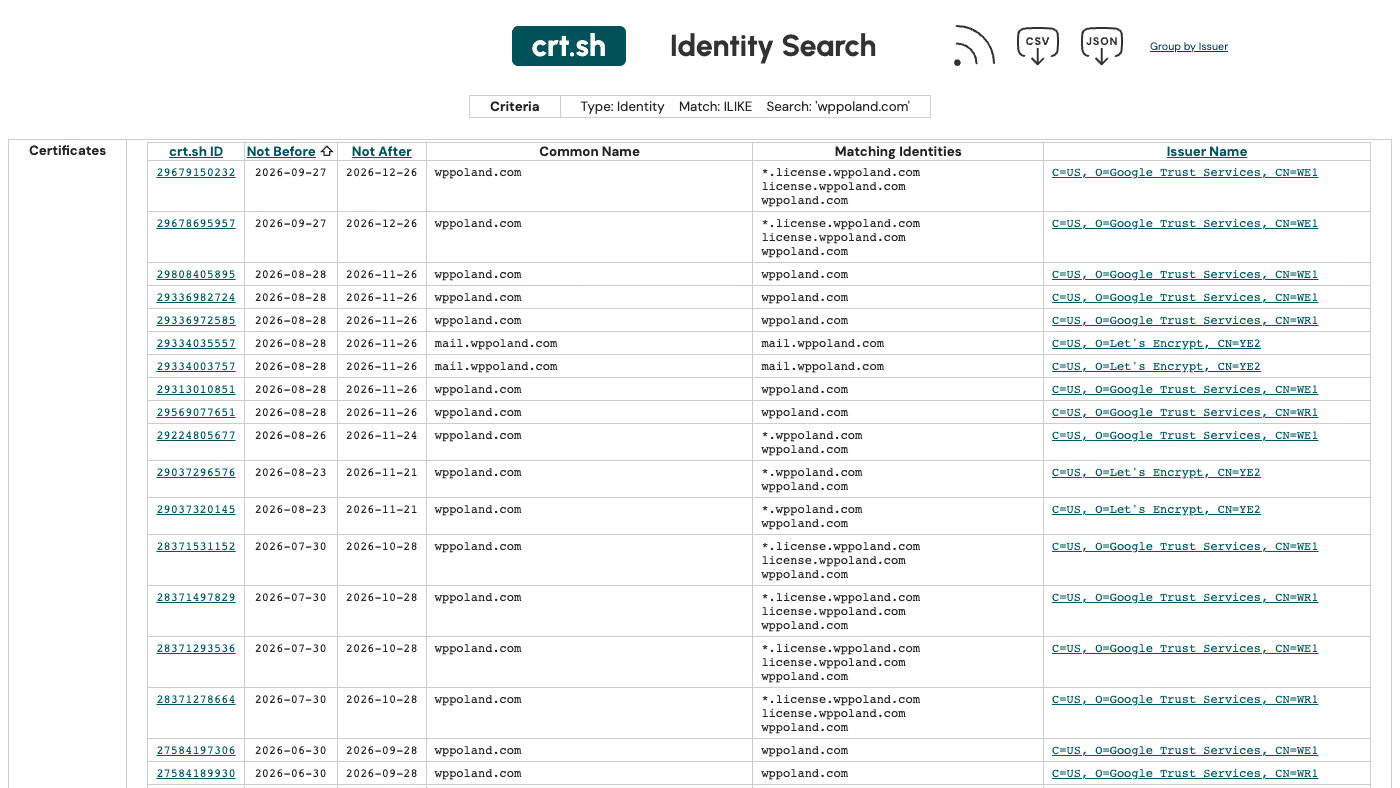
Um domínio com uma letra diferente do seu, uma cópia da sua loja ou emails que parecem enviados por si. Como confirmar o que se passa com RDAP, DNS e registos de certificados, proteger o seu correio com DMARC, avisar os clientes, denunciar o site e disputar o domínio, incluindo a via ARBITRARE para domínios .pt.
Depois do roubo das chaves do UpdraftCentral e do download adulterado do Rank Math PRO em outubro de 2026: como listar painéis de gestão, apps da loja, palavras-passe de aplicação, tokens Cloudflare e chaves de implementação, revogar o que não precisa e renovar o resto.
Um visitante clica em Rejeitar e o separador Network continua a mostrar pedidos à Google, ao YouTube, a tipos de letra e ao chat. Como testar nas ferramentas de programador do navegador, o que costuma escapar em Shopify, WooCommerce e sites feitos à medida, o que o modo de consentimento avançado da Google ainda envia e como bloquear cada pedido.
Um comprador ou potencial cliente vê uma página de bloqueio da Cloudflare e desiste. Obtenha o Ray ID e o código de erro, encontre o evento em Security Events, identifique a regra (WAF, limitação de pedidos, Bot Fight Mode, Under Attack Mode, bloqueio por país) e corrija-a sem abrir o site inteiro.
O PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35, lançados a 21 de outubro de 2026, corrigem duas vulnerabilidades críticas no próprio PHP (CVE-2026-109618, CVE-2026-109619). Como verificar a versão do PHP no WordPress, o que fazer quando o alojamento ainda não atualizou o servidor e que palavras-passe alterar depois da atualização.

As mesmas verificações de informação de fontes abertas (OSINT) que um comprador cauteloso, um prestador de pagamentos e o Google Merchant Center fazem a uma loja nova, transformadas numa lista de verificação para o proprietário honesto em Portugal: dados da empresa, certidão permanente, NIF no VIES, confirmação de beneficiário, idade do domínio, fotografias, avaliações e denúncia de clones.
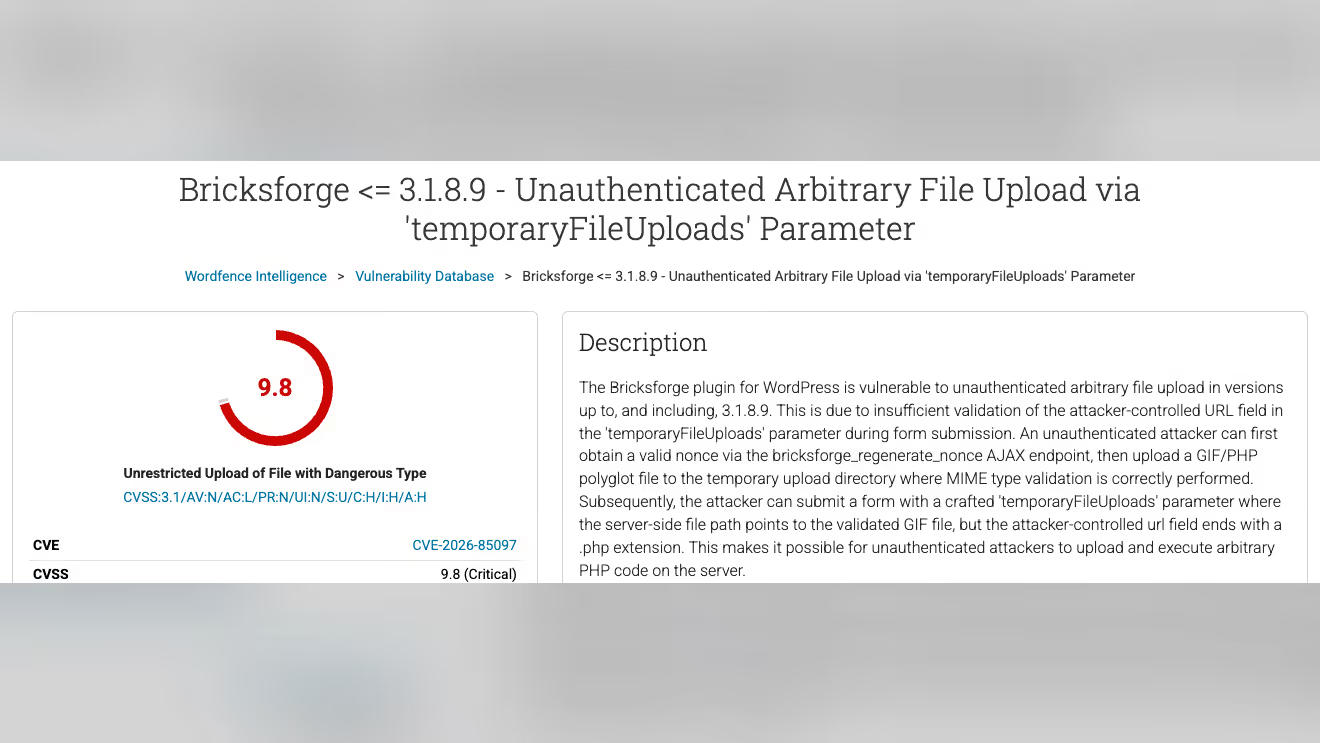
O Bricksforge até à 3.1.8.9 permite carregar e executar PHP através do Pro Forms sem iniciar sessão. A Patchstack vê ataques desde 7 de outubro de 2026. Como verificar a versão, para qual atualizar e o que procurar no servidor.
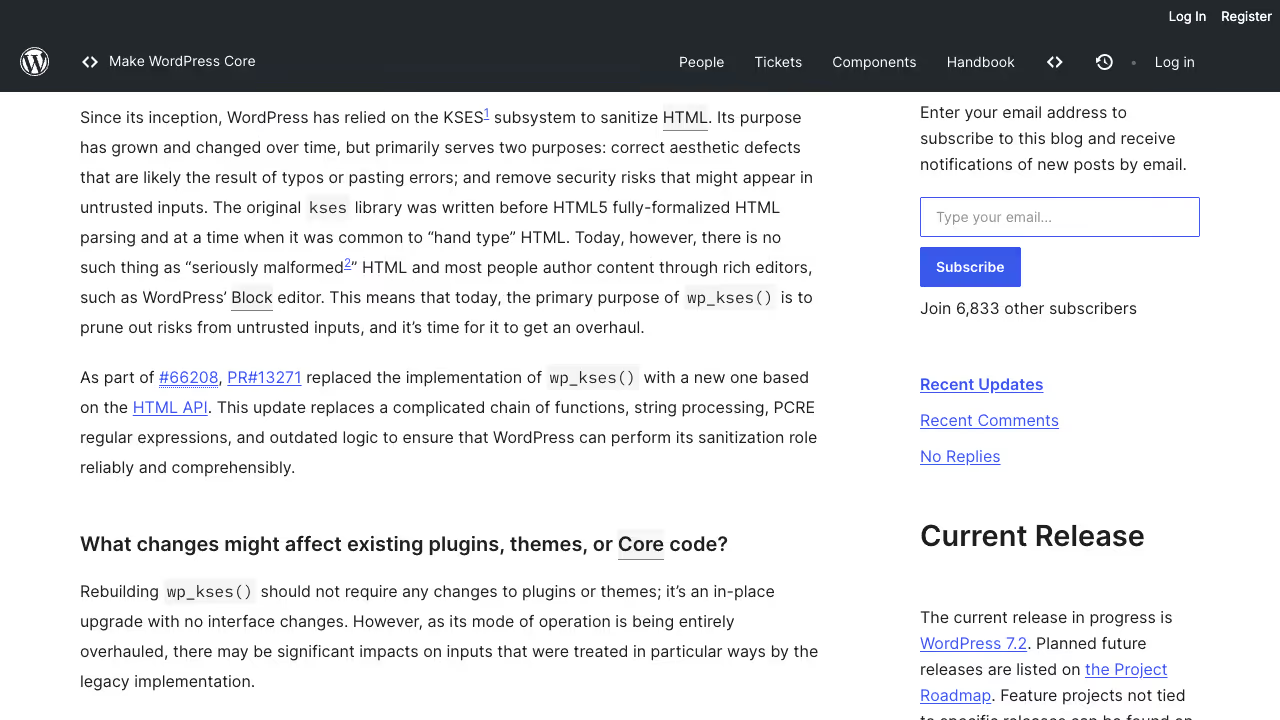
O wp_kses() está a ser reescrito sobre a HTML API no trunk. O que muda no código de plugins e temas, como comparar conteúdo real num build trunk e para que serve o filtro do parser antigo.
Em 90 dias, o programa de segurança do WordPress recebeu 2004 relatórios e pagou mais de 90 mil dólares em recompensas. Mary Hubbard pede a mais de 30 empresas que cofinanciem. O que isto significa para o dono de um site.
Um olhar detalhado sobre o próximo lançamento do WordPress 7.2 a 8 de dezembro de 2026, com Matt Mullenweg como Release Lead, o Modo Sudo administrativo, uma Secrets API de primeiro nível e colaboração interativa no editor.
O WP Rocket 3.23.2.1 e anteriores dão erro fatal no WordPress 7.1: TypeError no Cloudflare.php linha 562. Relato no GitHub a 6 de julho, sites em baixo a 19 de agosto, correção 3.23.2.2 a 20 de agosto. Atualize o plugin primeiro.
Análise da segurança WordPress em 2026: 3 atualizações em 4 semanas, RCE em Imagick/Ghostscript, envenenamento de feeds e riscos do código IA.
A transposição polaca da NIS2 aplica-se desde 3 de abril de 2026. A definição de prestador de serviços geridos abrange a administração remota, pelo que descreve quem mantém o WordPress de outrem. O que diz o texto legal, e o que não diz.
Medimos o diretório do WordPress.org. 35 696 de 69 286 plugins não recebem atualização há dois anos. Cerca de 2100 deles continuam a correr em mil sites ou mais cada um.
O WordPress.org retém cada lançamento de plugin até seis horas. A Patchstack mede a mediana do tempo até à exploração em massa em cinco horas. Se um patch de segurança está isento, não consta em lado nenhum.
A vaga de julho de 2026 do hack japonês de palavras-chave só é apresentada ao Googlebot, e é por isso que o Wordfence, o Sucuri e o MalCare dizem que o site está limpo. Como provar o cloaking num único comando e limpá-lo pela ordem certa.
Um caso de recuperação anonimizado: um site de serviços B2B chegou com 38 plugins ativos, TTFB de 1,47 s e três plugins personalizados gerados por IA. Como reduzimos a pilha para 21 plugins e trouxemos a mediana de TTFB abaixo de 0,7 s sem reconstruir.
Guia de auditoria de código de plugins de WordPress gerados por IA. Identifique 5 vulnerabilidades comuns em PHP.
O WordPress.org reduziu a retenção obrigatória das atualizações de 24 horas para seis, e há trabalho em curso para a dispensar quando o revisor de IA Gandalf não encontra problemas. O que muda para as agências que mantêm sites B2B.
Uma auditoria real de um site WordPress de uma PME: Elementor fixado em 3.11.1, abaixo das correções de cinco CVE registadas no NVD, e Contact Form 7 em 5.8 exposto à CVE-2023-6449 (upload arbitrário de ficheiros). Padrão de plugins desatualizados, triagem de CVE, atualizações em staging e limites do WAF.
Numa única semana de junho de 2026 surgiram a violação do CDN da Awesome Motive, o comprometimento da pipeline de compilação da ShapedPlugin e a exposição de uma campanha de backdoor com 13 anos. O fio comum: o canal oficial de atualização foi o vetor de ataque. O que os donos de lojas devem realmente mudar.
O WordPress 7.0 acrescentou um ecrã Connectors que armazena as credenciais dos fornecedores de IA, e alguns alojamentos instalaram automaticamente plugins de IA. Aqui ficam o modelo de ameaça e uma lista de verificação para reforço de segurança.
Austin Ginder divulgou quatro backdoors em plugins do WordPress.org em 30 dias, além de um autor que manteve um servidor de atualizações oculto durante cinco anos. O que isto significa para os mapas de dependências NIS2 e DORA.

O CRA abrange produtos com elementos digitais. A NIS2 abrange entidades. A DORA abrange entidades financeiras. O WordPress headless fica sob o CRA do lado do produto e sob a NIS2 ou a DORA do lado do cliente; para as entidades financeiras, a DORA aplica-se em vez da NIS2. Descrevo como é o pacote de provas conjunto em 2026.

Trinta e um plugins encerrados depois de um comprador na Flippa ter colocado um backdoor no primeiro commit SVN. Como auditar a propriedade dos plugins, detetar comprometimentos e proteger os sítios contra ataques à cadeia de fornecimento.
Um guia abrangente de fortalecimento da segurança WordPress para 2026 - configuração de servidor, autenticação com Passkeys, configuração WAF, cabeçalhos CSP, proteção de base de dados, segurança headless é uma checklist de auditoria de 25 pontos.

Proteja os dados do seu negócio escolhendo um CMS Open Source em vez de plataformas SaaS fechadas na era da IA. Saiba mais sobre propriedade de dados, conformidade com o RGPD e riscos de dependência de fornecedores.
As palavras-passe morreram. Zero-Trust e a nova norma. Este guia de +2000 palavras define a arquitetura de segurança para grandes sites WordPress em 2026.
O seu WordPress foi pirateado? Mantenha a calma. Conheça o processo passo a passo para eliminar vírus, portas dos fundos e malware através de SSH, WP-CLI e SQL.

O seu WordPress foi hackeado? Não entre em pânico. Veja o processo completo passo-a-passo para remover vírus, backdoors e malware. Métodos SSH, WP-CLI e SQL.
Aprenda a restaurar o WordPress após uma atualização falhada. Guia técnico com instruções passo a passo para recuperação manual, usando backup, WP-CLI e soluções preventivas.

Compare os melhores plugins WordPress em 2026 para segurança, SEO, cache, cópias de segurança e otimização de imagens, com conselhos práticos sobre o que instalar e o que evitar.
Comparé os melhores plugins WordPress em 2026 para segurança, SEO, cache, cópias de segurança e otimização de imagens, com conselhos práticos sobre o que instalar é o que evitar.
Configuração prática de WordPress em 2026: stack local com wp-env, linting @wordpress/scripts, depuração segura e tooling de blocos sem o mito da instalação de cinco minutos.

Além da instalação de 5 minutos. Aprenda a configurar o WordPress para segurança, depuração e performance usando constantes do wp-config.php.

Uma lista de verificação completa após a instalação do WordPress. 50 passos que cobrem segurança, desempenho, SEO e cópias de segurança. Uma configuração profissional desde o primeiro dia.

admin WordPress. Aprenda como proteger o site sem plugins, configurar Google Search Console é acelerar o carregamento.
Pare de dar acesso de "Administrador" a todos os utilizadores. Domine as Funções (Roles) e Capacidades (Capabilities) do WordPress para criar plataformas seguras.
White-labeling completo do seu ecrã de login WordPress. Mude o logótipo, personalize o CSS, implemente autenticação de dois fatores e reforce a segurança da página de login.