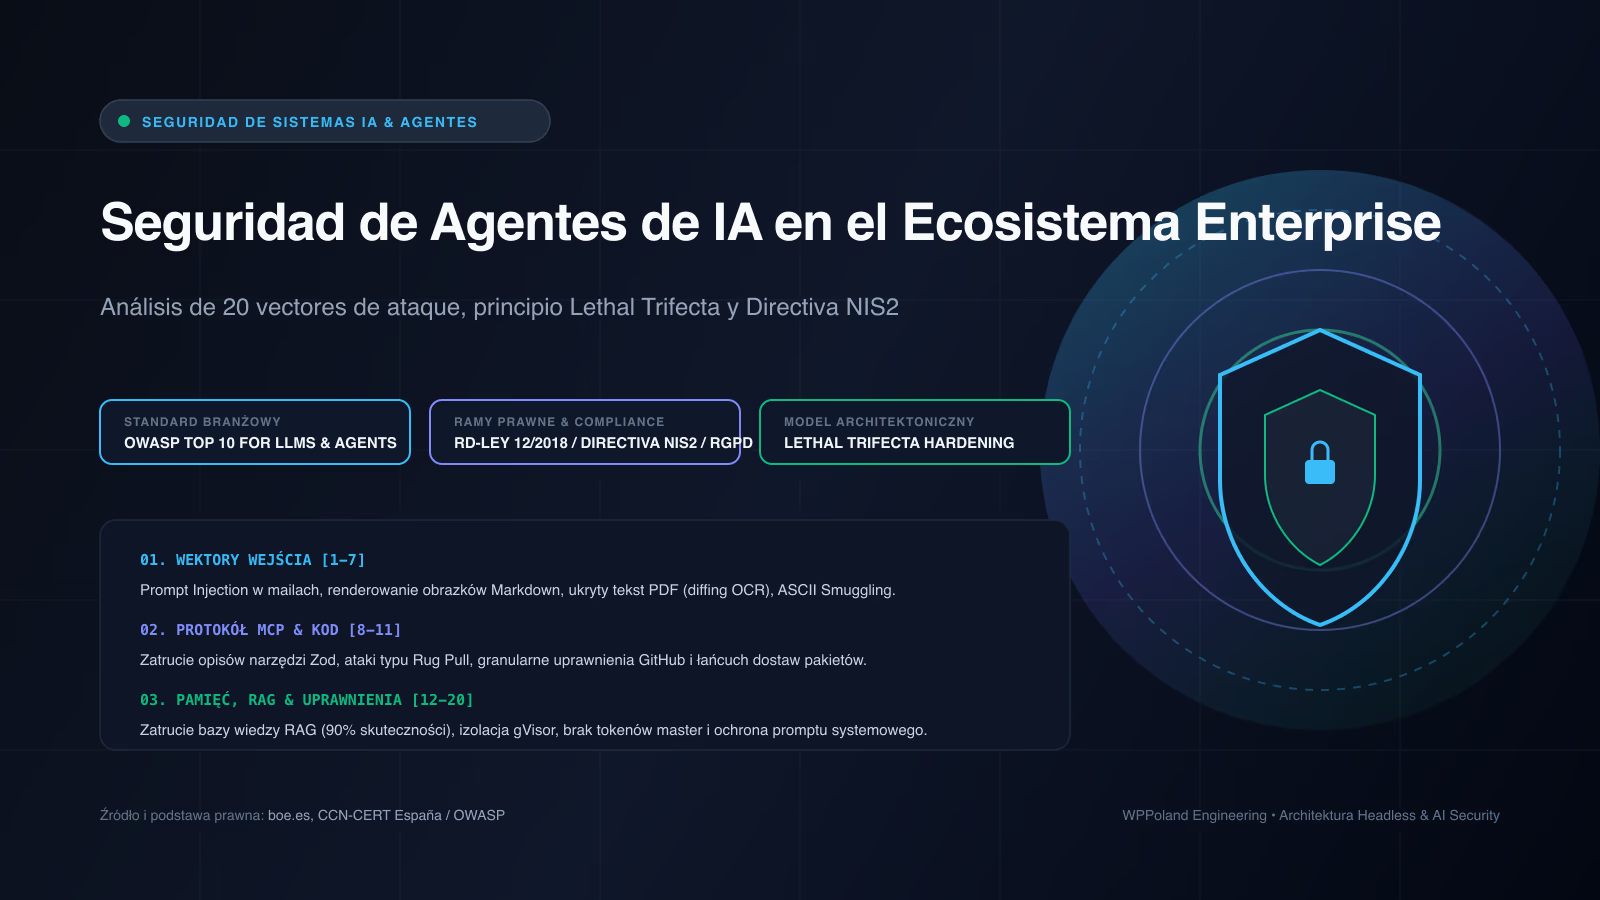
Análisis técnico de 20 vectores de ataque contra agentes de IA y LLMs: prompt injection, tríada letal (private data, untrusted ingestion, external output), envenenamiento RAG, servidores MCP y directiva NIS2.
Artículos en la categoría security
Este bloque dirige visitantes de la categoría hacia páginas de servicio y contenidos que completan la intención de búsqueda.
Auditoría, hardening y menos riesgo operacional.
Limpieza tras un hackeo y cierre del fallo.
Chequeo gratuito de la versión pública, resultado al momento.
Actualizaciones verificadas, con informe.
Estabilidad, actualizaciones y soporte continuo.
Core Web Vitals, caché y entrega más rápida.

Una guía práctica para fortalecer WordPress en 2026 con passkeys, protección en el Edge, controles de infraestructura y hábitos operativos más seguros.

Una guía completa de endurecimiento de seguridad WordPress para 2026 - configuración de servidor, autenticación con Passkeys, configuración WAF, cabeceras CSP, protección de base de datos, seguridad headless y una checklist de auditoría de 25 puntos.
Sigues usando "admin"? Te están hackeando ahora mismo. La guía definitiva para asegurar la autenticación de WordPress: 2FA, Passkeys, Fail2Ban, Cloudflare Turnstile, monitoreo de login y procedimientos de respuesta a incidentes.
Las contraseñas ya no ofrecen garantías suficientes. Esta guía técnica detalla la arquitectura zero-trust, sistemas de archivos de solo lectura y cortafuegos para WordPress empresarial.
Análisis técnico de 20 vectores de ataque contra agentes de IA y LLMs: prompt injection, tríada letal (private data, untrusted ingestion, external output), envenenamiento RAG, servidores MCP y directiva NIS2.
Durante los partidos de LaLiga, los operadores españoles bloquean direcciones IP compartidas por cientos de miles de webs. Cómo saber si tu WordPress o tu tienda WooCommerce está afectada, cómo medirlo desde redes españolas y qué opciones reales tienes.
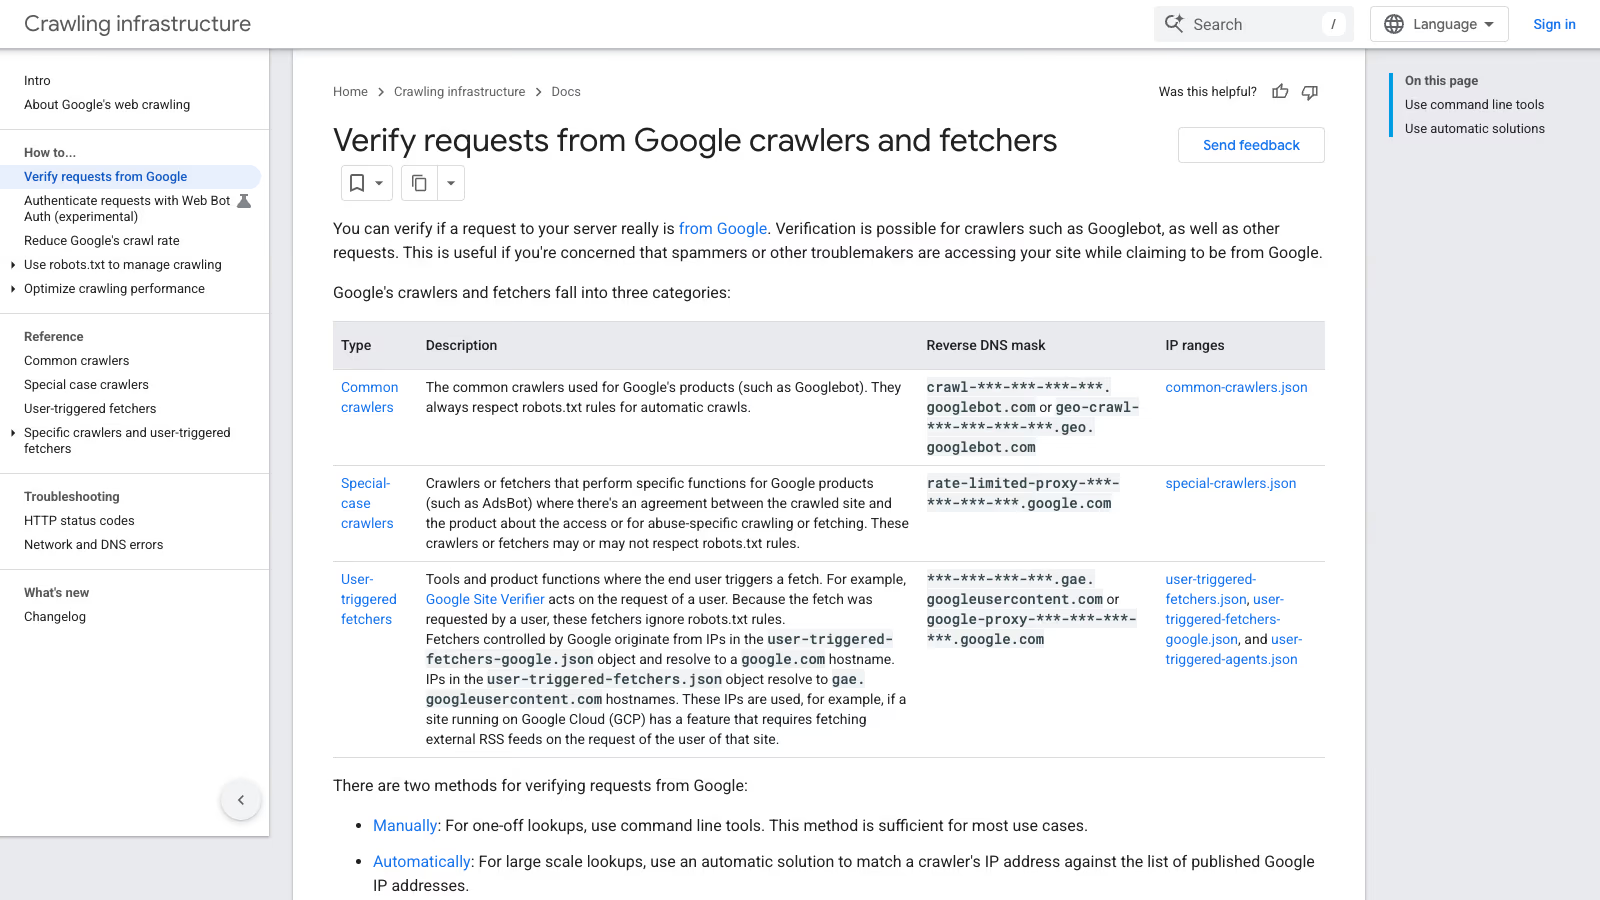
Un user agent que dice Googlebot no demuestra nada. Cómo comprobar una petición con las listas de IP que publica Google o con DNS en los dos sentidos, y cómo bloquear a los impostores en nginx, Apache y Cloudflare sin tocar al rastreador real.
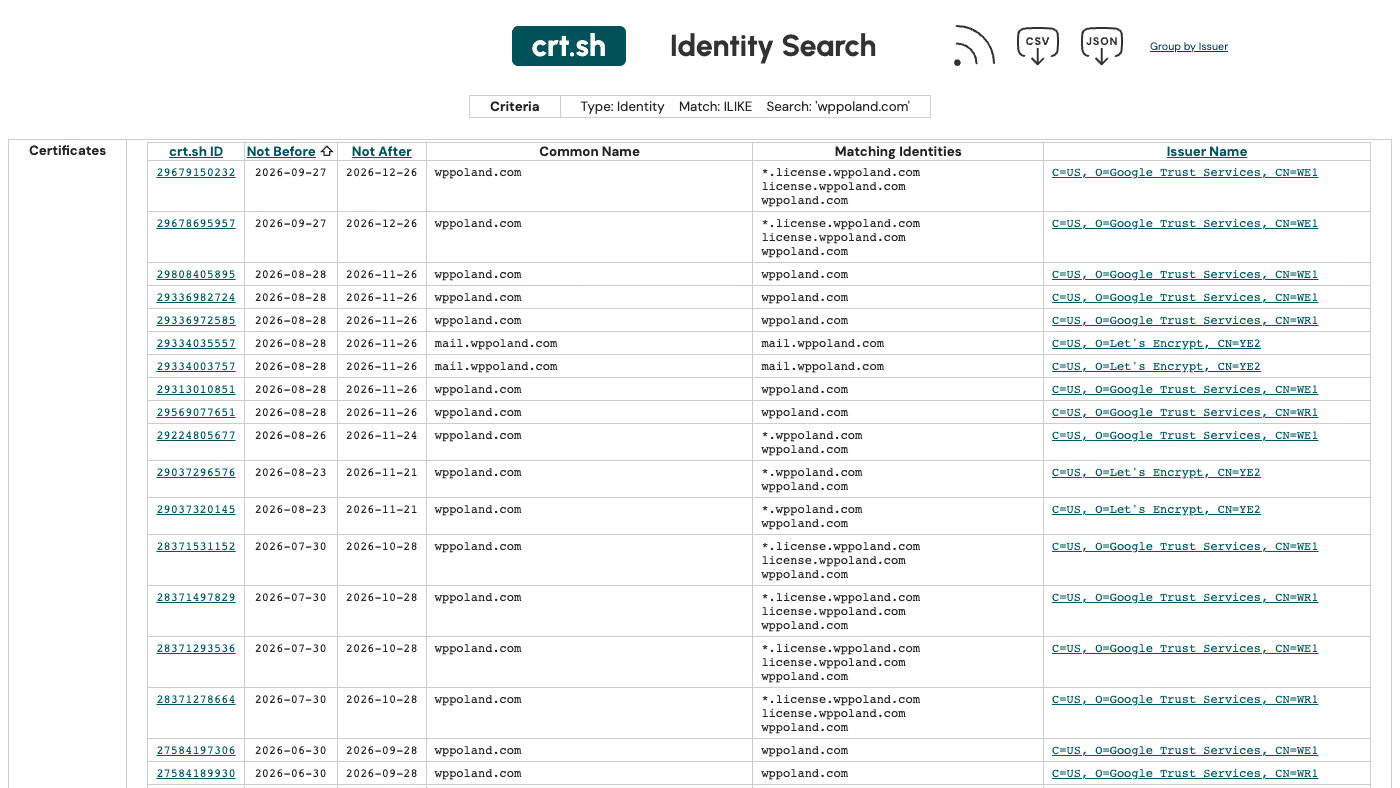
Un dominio que se diferencia del tuyo en una letra, una copia de tu tienda o correos que parecen enviados por ti. Cómo confirmar qué está pasando con RDAP, DNS y registros de certificados, blindar tu correo con DMARC, avisar a tus clientes, denunciar la web y reclamar el dominio.
Tras el robo de claves de UpdraftCentral y la descarga manipulada de Rank Math PRO en octubre de 2026: cómo listar paneles de gestión, apps de la tienda, contraseñas de aplicación, tokens de Cloudflare y claves de despliegue, revocar lo que sobra y rotar el resto.
Un visitante pulsa Rechazar y la pestaña Network sigue mostrando peticiones a Google, YouTube, fuentes y el chat. Cómo comprobarlo con las herramientas para desarrolladores del navegador, qué se escapa en Shopify, WooCommerce y webs a medida, qué envía todavía el modo de consentimiento avanzado de Google y cómo bloquear cada petición.
Un comprador o un posible cliente ve una página de bloqueo de Cloudflare y se va. Consigue el Ray ID y el código de error, localiza el evento en Security Events, identifica la regla (WAF, limitación de tasa, Bot Fight Mode, Under Attack Mode, bloqueo por país) y corrígela sin abrir todo el sitio.
PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35, publicadas el 21 de octubre de 2026, corrigen dos vulnerabilidades críticas en el propio PHP (CVE-2026-109618, CVE-2026-109619). Cómo comprobar la versión de PHP en WordPress, qué hacer si el hosting aún no ha actualizado el servidor y qué contraseñas cambiar después de la actualización.

Las mismas comprobaciones de inteligencia de fuentes abiertas (OSINT) que hacen un comprador prudente, un proveedor de pagos y Google Merchant Center con una tienda nueva, convertidas en una lista de control para el propietario honesto en España: aviso legal según la LSSI, Registro Mercantil, verificación del beneficiario, NIF-IVA en VIES, antigüedad del dominio, fotos, reseñas y denuncia de clones ante INCIBE.
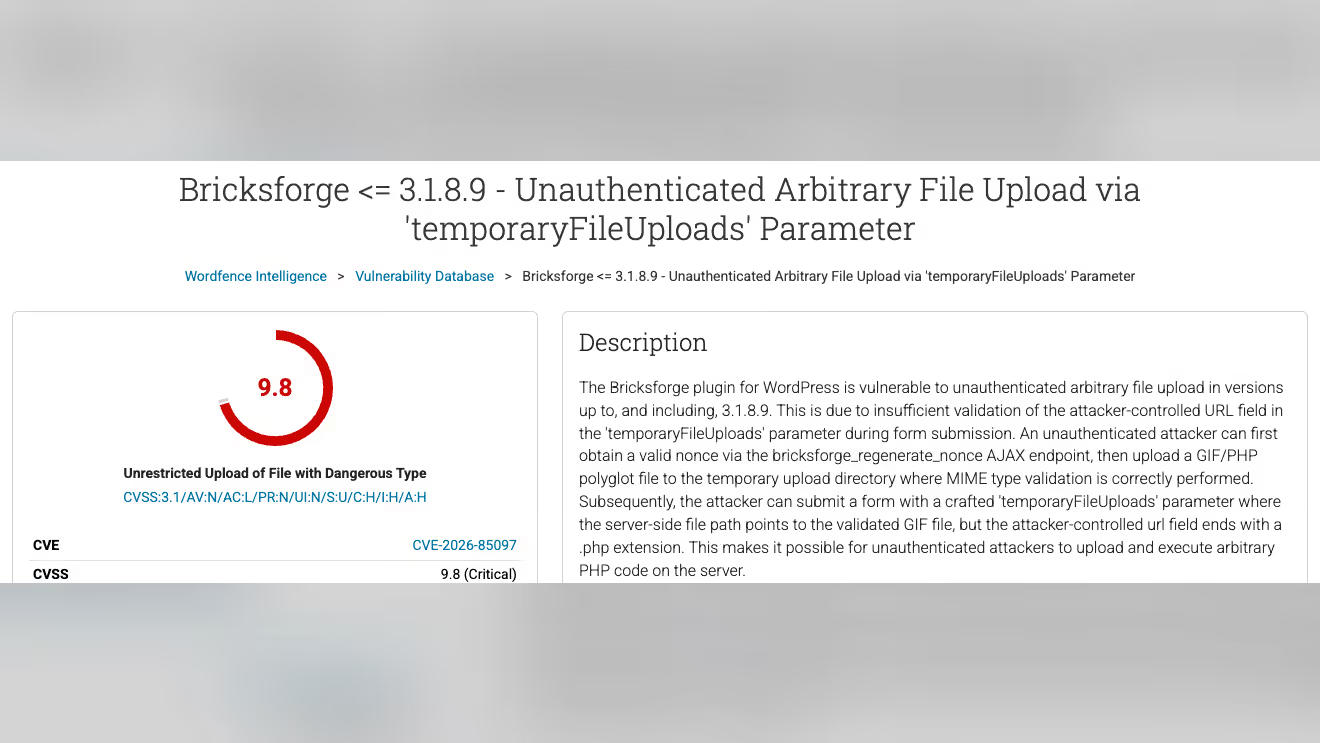
Bricksforge hasta la 3.1.8.9 permite subir y ejecutar PHP a través de Pro Forms sin iniciar sesión. Patchstack ve ataques desde el 7 de octubre de 2026. Cómo comprobar la versión, a cuál actualizar y qué buscar en el servidor.
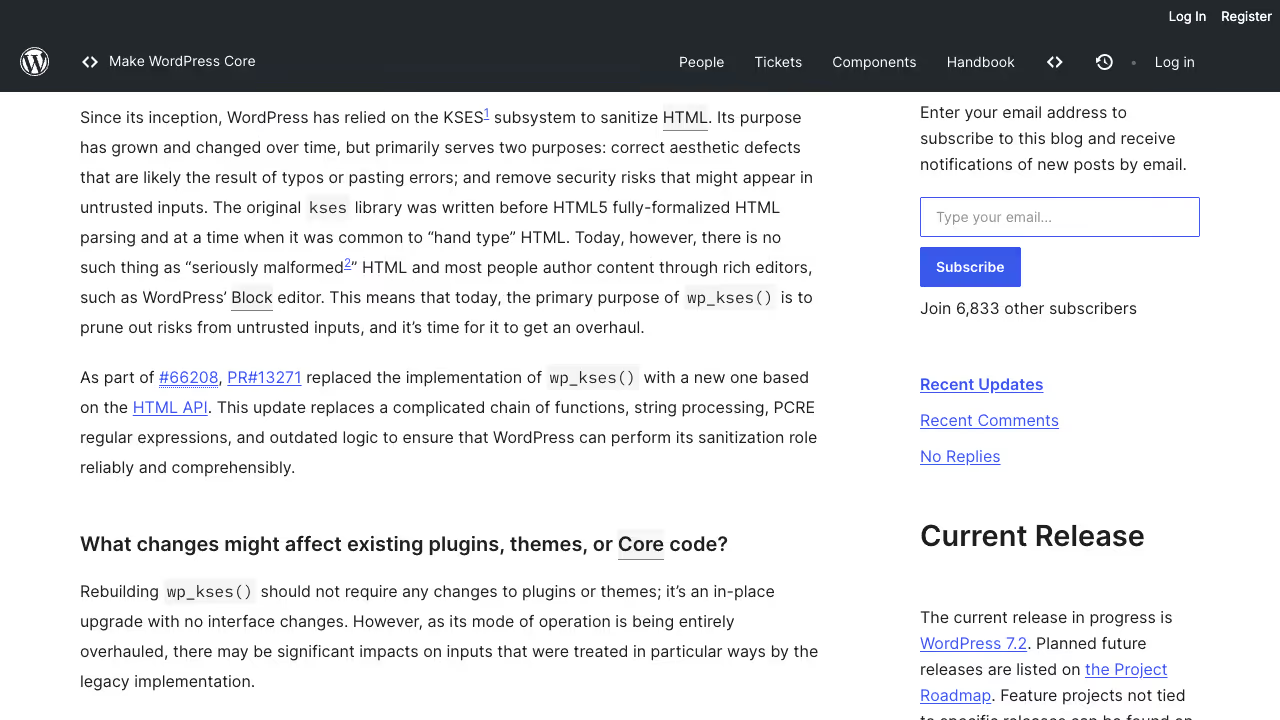
wp_kses() se está reescribiendo sobre la HTML API en trunk. Qué cambia para el código de plugins y temas, cómo comparar contenido real en un build trunk y para qué sirve el filtro del parser antiguo.
En 90 días, el programa de seguridad de WordPress recibió 2004 informes y pagó más de 90.000 dólares en recompensas. Mary Hubbard pide a más de 30 empresas que cofinancien. Qué significa para el dueño de una web.
Un análisis detallado del próximo lanzamiento de WordPress 7.2 el 8 de diciembre de 2026, con Matt Mullenweg como Release Lead, el Modo Sudo administrativo, una Secrets API de primer nivel y la colaboración interactiva en el editor.
WP Rocket 3.23.2.1 y anteriores provocan un error fatal en WordPress 7.1: TypeError en Cloudflare.php, línea 562. Informe en GitHub el 6 de julio, sitios caídos el 19 de agosto, corrección 3.23.2.2 el 20 de agosto. Actualiza el plugin primero.
CVE-2026-65640 exige Autor, Imagick y Ghostscript. Los escáneres de ficheros no ven el JSON remoto. Los plugins vibe-coded saltan la revisión. El control es policy.xml, no otro plugin de seguridad.
La transposición polaca de NIS2 se aplica desde el 3 de abril de 2026. Su definición de proveedor de servicios gestionados cubre la administración remota, así que describe a quien mantiene el WordPress de otro. Qué dice el texto legal y qué no dice.
Medimos el directorio de WordPress.org. 35 696 de 69 286 plugins no reciben actualización desde hace dos años. Unos 2100 siguen funcionando en mil sitios o más cada uno.
WordPress.org retiene cada lanzamiento de plugin hasta seis horas. Patchstack mide la mediana del tiempo hasta la explotación masiva en cinco horas. Si un parche de seguridad queda exento, no consta en ninguna parte.
La oleada de julio de 2026 del hackeo de palabras clave japonesas solo se muestra a Googlebot, y por eso Wordfence, Sucuri y MalCare dan el sitio por limpio. Cómo demostrar el cloaking con un solo comando y limpiarlo en el orden correcto.
Un caso de rescate anonimizado: un sitio de servicios B2B llegó con 38 plugins activos, TTFB de 1,47 s y tres plugins personalizados generados por IA. Cómo redujimos la pila a 21 plugins y llevamos la mediana de TTFB por debajo de 0,7 s sin reconstruir.
Guía para auditar código de plugins de WordPress generados por IA. Detecta 5 vulnerabilidades de seguridad comunes en PHP.
WordPress.org ha recortado la retención obligatoria de las actualizaciones de 24 horas a seis, y trabaja para saltársela cuando el revisor de IA Gandalf no detecta problemas. Qué cambia para las agencias que mantienen sitios B2B.
Una auditoría real de un sitio WordPress de una pyme: Elementor fijado en 3.11.1, por debajo de los parches de cinco CVE registradas en el NVD, y Contact Form 7 en 5.8 expuesto a CVE-2023-6449 (subida arbitraria de archivos). Patrón de plugins desactualizados, triaje de CVE, actualizaciones en staging y límites del WAF.
En una sola semana de junio de 2026 se conocieron la brecha en el CDN de Awesome Motive, el compromiso de la pipeline de compilación de ShapedPlugin y una campaña de backdoor de 13 años. El hilo común: el canal oficial de actualización fue el vector de ataque. Lo que los dueños de tiendas deberían cambiar de verdad.
WordPress 7.0 añadió una pantalla Connectors que almacena las credenciales de los proveedores de IA, y algunos alojamientos instalaron complementos de IA de forma automática. Aquí tienes el modelo de amenazas y una lista de comprobación de fortalecimiento.
Austin Ginder reveló cuatro backdoors en plugins de WordPress.org en 30 días, además de un autor que mantuvo un servidor de actualizaciones oculto durante cinco años. ¿Qué significa esto para los mapas de dependencias de NIS2 y DORA.

El CRA cubre productos con elementos digitales. NIS2 cubre entidades. DORA cubre entidades financieras. WordPress headless queda bajo el CRA por el lado del producto y bajo NIS2 o DORA por el lado del cliente; para las entidades financieras, DORA se aplica en lugar de NIS2. Explico cómo es el paquete conjunto de evidencias en 2026.

Treinta y un plugins cerrados después de que un comprador en Flippa instalara un backdoor en el primer commit SVN. Cómo auditar la propiedad de los plugins, detectar compromisos y endurecer los sitios frente a ataques de supply chain.
Una guía completa de endurecimiento de seguridad WordPress para 2026 - configuración de servidor, autenticación con Passkeys, configuración WAF, cabeceras CSP, protección de base de datos, seguridad headless y una checklist de auditoría de 25 puntos.

Lista de cambios concretos en wp-config, reglas de Cloudflare y decisiones de schema que mueven TTFB, cumplimiento AEPD y rankings en proyectos WordPress españoles.

Aprende a agregar passkeys a WordPress con WebAuthn y FIDO2, además de cómo funciona el registro de passkeys en iPhone, Android, Windows Hello y llaves de seguridad.
Protege los datos de tu empresa eligiendo CMS de código abierto en lugar de plataformas SaaS cerradas en la era de la IA. Aprende sobre propiedad de datos, cumplimiento GDPR y riesgos de dependencia del proveedor.
Las contraseñas ya no ofrecen garantías suficientes. Esta guía técnica detalla la arquitectura zero-trust, sistemas de archivos de solo lectura y cortafuegos para WordPress empresarial.
Una guía práctica para fortalecer WordPress en 2026 con passkeys, protección en el Edge, controles de infraestructura y hábitos operativos más seguros.

¿Tu WordPress ha sufrido una infección por malware? Guía técnica paso a paso para eliminar virus, puertas traseras y webshells con SSH, WP-CLI y SQL.
¿Tu WordPress ha sido hackeado? No entres en pánico. Aquí tienes el proceso completo paso a paso para eliminar virus, backdoors y malware. Métodos SSH, WP-CLI y SQL.
Una actualización rompió tu sitio? No entres en pánico. Mira 3 formás probadas de revertir WordPress core, plugins o temas a una versión anterior.
Guía práctica para restaurar WordPress de forma segura después de actualizaciones fallidas. Aprende estrategias de backup, recuperación manual vía FTP/phpMyAdmin, restauración basada en plugins y técnicas de prevención.

Compara los mejores plugins de WordPress en 2026 para seguridad, SEO, cache, copias de seguridad y optimización de imágenes, con consejos prácticos sobre que instalar y que evitar.
Configuración práctica de WordPress en 2026: stack local con wp-env, linting @wordpress/scripts, depuración segura y tooling de bloques sin el mito de la instalación de cinco minutos.

Guía práctica para administradores WordPress. Aprende a asegurar tu sitio sin plugins, configurar Google Search Console y acelerar la carga.

Una lista de verificación completa tras instalar WordPress. 50 pasos que cubren seguridad, rendimiento, SEO y copias de seguridad. Una configuración profesional desde el primer día.
Deja de dar acceso de Administrador a todos los usuarios. Aprende cómo funcionan realmente los roles y capacidades de WordPress, y como diseñar permisos más seguros.
Personaliza tu pantalla de login de WordPress con marca blanca. Cambia el logo, personaliza CSS, desactiva el efecto "Shake" y refuerza los mensajes de error para seguridad.
WordPress muestra su versión por defecto, invitando a los hackers. Aprende como eliminar la etiqueta generator, las versiones de assets e implementar Cabeceras de Seguridad (HSTS, CSP).
Sigues usando "admin"? Te están hackeando ahora mismo. La guía definitiva para asegurar la autenticación de WordPress: 2FA, Passkeys, Fail2Ban, Cloudflare Turnstile, monitoreo de login y procedimientos de respuesta a incidentes.
El famoso script TimThumb es una reliquia y un agujero de seguridad. Aprende cómo redimensionar imágenes correctamente usando add_image_size() y las funciones nativas de WP.